 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Arrêtez de traiter les agents IA comme des comptes de service
Par Mirko Peters ·
Bienvenue de retour dans le coin du podcasteur ! Si vous gérez aujourd'hui les technologies d'entreprise, vous êtes probablement en train de courir pour suivre l'explosion de l'intelligence artificielle générative et des charges de travail autonomes…
Traduit automatiquement par IA à partir de l'article original. Lire l'original en anglais
Bienvenue de retour dans le coin du podcasteur ! Si vous gérez aujourd'hui les technologies d'entreprise, vous êtes probablement en train de suivre le rythme de l'explosion de l'intelligence artificielle générative et des charges de travail autonomes. Mais à mesure que nous déployons ces systèmes à grande échelle, nous revenons souvent à des habitudes confortables et familières. L'une des habitudes les plus dangereuses dans l'architecture informatique moderne consiste à traiter les agents IA autonomes exactement comme des comptes de service traditionnels. Dans cette analyse approfondie, nous verrons pourquoi les modèles de comptes de service hérités ne protègent pas correctement les agents IA modernes, quelles vulnérabilités de sécurité particulières cette approche introduit, et comment mettre en place une gestion des identités robuste et fondée sur les risques avant que votre organisation ne soit victime d'une violation évitable.
Pour approfondir ce sujet essentiel, n'hésitez pas à consulter l'épisode associé AI Agent Identity Security: Beyond Service Accounts du podcast M365 FM, dans lequel nous détaillons les choix d'architecture, de sécurité et d'exploitation qui comptent vraiment dans les environnements Microsoft réels.
Points clés
- Reconnaissez que les agents IA nécessitent une gestion des identités spécifique. Les traiter comme des comptes de service expose votre organisation à des risques de sécurité.
- Mettez en place un suivi centralisé des identités des agents. Cela permet de combler les angles morts de gouvernance et de garantir la responsabilité.
- Adoptez des modèles de gouvernance fondés sur les risques. Ils vous permettent de surveiller le comportement des agents en temps réel et d'ajuster leurs autorisations de manière dynamique.
- Utilisez un accès restreint et éphémère pour les agents. Cela limite leurs autorisations à ce qui est strictement nécessaire et réduit la surface d'attaque.
- Créez un registre de toutes les identités d'agents. Cela vous garantit de savoir quels agents existent et comment ils interagissent avec vos systèmes.
- Établissez des cadres de gouvernance clairs. Définissez les responsabilités et les processus d'approbation applicables aux actions des agents afin de renforcer la sécurité.
- Vérifiez régulièrement et renouvelez les identifiants. Cette pratique contribue au maintien de la sécurité et de la conformité en réduisant le risque de comptes disposant de privilèges excessifs.
- Restez informé de l'évolution des menaces et des tendances réglementaires. Préparez votre organisation à l'avenir des agents autonomes afin de vous protéger contre les risques potentiels.
Pourquoi cesser de traiter les agents comme des comptes de service
Vous devez cesser de traiter les agents comme des comptes de service si vous voulez protéger votre organisation contre les menaces modernes. L'ancienne façon de gérer les comptes de service crée des failles dangereuses dans votre sécurité et votre gouvernance. Le podcast M365 FM met en évidence la manière dont l'essor des Shadow Agents révèle ces faiblesses. Vous devez reconnaître que les agents IA apportent de nouveaux défis que les modèles d'identité et d'autorisation hérités ne peuvent pas gérer.
Risques liés aux comptes de service hérités
Angles morts de la gouvernance
Les risques de sécurité liés aux comptes de service passent souvent inaperçus, car les systèmes traditionnels manquent de supervision adéquate. Vous constaterez peut-être que des comptes de service sont créés automatiquement par des développeurs sans système de suivi centralisé. Chaque plateforme cloud applique des pratiques de gestion des identités différentes, ce qui entraîne des problèmes de visibilité. Lorsque chaque compte de service n'a pas de responsable désigné, la responsabilité disparaît. Les identités non humaines fonctionnent souvent en dehors des cadres de gouvernance, accumulant des autorisations sans supervision. Lorsqu'une violation survient, il devient difficile de déterminer ce que ces comptes ont consulté.
Astuce : le suivi centralisé et les revues régulières vous aident à combler ces angles morts de gouvernance.
Lacunes en matière de responsabilité
Vous vous exposez à de sérieuses lacunes en matière de responsabilité lorsque vous vous appuyez sur des comptes de service pour vos agents. Les comptes de service hérités sont souvent créés sans gouvernance appropriée, ce qui conduit à des accès non surveillés. Les identifiants statiques et les autorisations étendues rendent ces comptes attractifs pour les attaquants. L’absence de gestion centralisée complique l’identification des responsables lors d’une violation. Vous ne pouvez pas facilement remonter les actions jusqu’à un propriétaire précis, ce qui rend la réponse aux incidents lente et incomplète.
- Les comptes de service n’ont aucune interaction humaine, ce qui les rend difficiles à surveiller.
- Les outils de sécurité traditionnels peuvent ne pas détecter les activités malveillantes.
- Les attaques de la chaîne d’approvisionnement visent souvent les comptes de service afin d’obtenir un accès durable et non détecté.
Les défis propres aux agents
Héritage d’autorité
Les agents introduisent de nouveaux risques que vous ne pouvez pas ignorer. Les agents IA peuvent hériter d’une autorité au travers de chaînes de délégation complexes. Ce phénomène accroît les risques de sécurité si vous ne les gérez pas correctement. Contrairement aux comptes de service, qui fonctionnent avec des rôles et des autorisations figés, les agents exigent que vous suiviez la filiation de l’autorité, et pas seulement le dernier identifiant utilisé. Si vous assimilez les agents à des utilisateurs ou à des comptes de service, vous créez des problèmes opérationnels et de sécurité.
- Les agents IA sont autonomes et peuvent modifier leurs tactiques.
- La gouvernance des agents exige une nouvelle approche de l’autorisation et de l’identité.
- Vous devez suivre la manière dont l’autorité passe d’un agent à un autre.
Prise de décision dynamique
Les agents IA ne se comportent pas comme des comptes de service statiques. Ils s’adaptent et évoluent en fonction du contexte en temps réel. Ce comportement dynamique signifie que les contrôles IAM traditionnels sont insuffisants. Les agents exigent souvent un provisionnement et une révocation rapides des identités, ce qui complique la gestion. Vous ne pouvez pas vous fier à des identifiants statiques ni à des autorisations figées. Il vous faut plutôt des modèles d’autorisation souples, qui s’adaptent au contexte et aux tâches actuels de l’agent.
- Les agents ont souvent besoin de davantage d’autorisations que les comptes de service traditionnels, ce qui élargit la surface d’attaque.
- La nécessité de modifier rapidement l’identité et les autorisations rend les processus manuels impossibles.
- Vous devez adopter une gouvernance fondée sur les risques pour suivre le rythme de l’activité des agents IA.
Le podcast M365 FM vous invite à cesser de traiter les agents comme des comptes de service. Vous devez reconnaître les besoins propres aux agents en matière d’identité, d’autorisation et de gestion. Ce faisant, vous comblez les angles morts de la gouvernance, supprimez les lacunes de responsabilité et réduisez les risques de sécurité liés aux comptes de service. Ce changement prépare votre organisation à l’avenir des agents autonomes et renforce votre stratégie IAM globale.
Agents et comptes de service
Différences d’identité
Statique ou dynamique
Vous devez comprendre la véritable différence entre un compte de service et l’identité d’un agent. Les comptes de service fonctionnent de manière statique. Ils sont créés, reçoivent des autorisations et changent rarement. Vous les configurez une fois, puis vous les oubliez souvent. En revanche, l’identité d’un agent est dynamique. Les agents agissent en fonction de données en temps réel et de conditions changeantes. Ils prennent des décisions, s’adaptent aux nouvelles informations et peuvent même modifier leur propre comportement. Cette différence de fonctionnement signifie que vous ne pouvez pas appliquer les mêmes règles aux deux.
Voici une comparaison rapide pour vous aider à saisir la distinction entre compte de service et identité d’agent :
| Comptes de service | Identité d’agent | |
|---|---|---|
| Nature | Identifiants numériques pour des systèmes ou des services | Systèmes intelligents pilotés par tâches et alimentés par l’IA |
| Finalité principale | Permettre aux machines ou aux charges de travail de s’authentifier et d’accéder aux ressources | Prendre des décisions, agir sur les données et exécuter des flux de travail |
| Axe de sécurité | Gestion des identifiants, contrôles d’accès, cycle de vie | Surveillance du comportement, autorisations et limites contextuelles |
| Cycle de vie de l’identité | Configuré comme un compte utilisateur : créé, renouvelé, expiré | Pas une identité autonome ; construite au-dessus des comptes de service |
| Risques | Clés d’API exposées, comptes de service inutilisés | Dépassement d’autonomie, privilèges excessifs, injection de prompt et usage abusif |
| Besoins de gouvernance | Moindre privilège, hygiène des identifiants et rotation | Garde-fous, explicabilité et restriction d’intention |
| Alignement de la sécurité des identités | Imposer l’authentification, l’autorisation et la visibilité | Imposer la portée des actions, la vérification et l’observabilité |
Conscience contextuelle
Les agents apportent un élément nouveau : la conscience contextuelle. Concrètement, un agent peut analyser la situation, comprendre l’intention de l’utilisateur et décider si une action est pertinente à cet instant précis. Les comptes de service ne le peuvent pas : ils se contentent de suivre des règles figées. Les agents, en revanche, peuvent ajuster leurs actions en fonction de la personne qui demande, des données concernées et de ce qui vient de se produire. Cela rend l’identité des agents bien plus sûre et plus intelligente, mais cela implique aussi de mettre en place de nouveaux contrôles pour garantir la sécurité.
Cycle de vie et autorisations
Comptes de service surprivilégiés
Accorder trop d’autorisations aux comptes de service vous expose à un risque majeur. Ces comptes reçoivent souvent un accès étendu, car c’est plus simple à configurer. Avec le temps, les autorisations s’accumulent. Vous pouvez oublier de les retirer lorsqu’elles ne sont plus nécessaires. Il en résulte une surface d’attaque considérable. Dans le débat entre comptes de service et identités d’agents, ces derniers peuvent bénéficier d’autorisations tenant compte du contexte. Ces autorisations évoluent selon ce que fait l’agent et au moment où il le fait. Cela réduit le risque d’accorder un accès excessif.
- Les agents utilisent des autorisations qui s’adaptent en temps réel, ce qui rend leur exploitation plus difficile pour les attaquants.
- Les comptes de service reposent sur des autorisations statiques, ce qui peut conduire à des privilèges excessifs.
- Un accès dynamique vous permet d’accorder des autorisations uniquement lorsque cela est nécessaire, par exemple pour une tâche précise ou une fenêtre temporelle donnée.
- Les relations de confiance conditionnelles vous aident à réduire les conséquences en cas d’incident.
Rotation des identifiants
La gestion du cycle de vie des comptes de service et des identités d’agents exige des stratégies différentes. Pour les comptes de service, vous devez attribuer un propriétaire clairement identifié, suivre chaque étape, de la création à la mise hors service, et effectuer une rotation fréquente des identifiants. Privilégiez des identifiants de courte durée, révoqués automatiquement lorsqu’ils ne sont plus utilisés. Examinez régulièrement les comptes dormants et les clés inutilisées. Pour les identités d’agents, vous devez journaliser chaque décision d’accès et vous assurer de pouvoir expliquer pourquoi l’agent existe toujours.
- Attribuez un propriétaire métier ou plateforme à chaque identité.
- Suivez séparément la création, la finalité, l’utilisation, la rotation et la mise hors service.
- Privilégiez les identifiants de courte durée et la révocation automatique.
- Examinez périodiquement les identités dormantes et les clés inutilisées.
- Journalisez suffisamment de contexte pour prouver pourquoi l’identité est toujours active.
Vous ne pouvez pas traiter les comptes de service et les identités d’agents de la même manière. La question des comptes de service face aux identités d’agents ne relève pas uniquement de la technologie. Elle touche à la sécurité, à la gouvernance et à l’avenir de votre organisation. Les agents nécessitent une catégorie d’identité distincte, car ils agissent différemment, exigent des contrôles plus intelligents et demandent une supervision renforcée. Si vous souhaitez rester sécurisé et conforme, vous devez adapter votre approche dès maintenant.
Risques liés aux comptes de service surprivilégiés
Vous ne pouvez pas ignorer les risques liés aux comptes de service surprivilégiés. Ces comptes ouvrent la porte à des menaces de sécurité majeures, à des manquements à la conformité et à des accès non maîtrisés. Pour protéger votre organisation, vous devez comprendre comment les attaquants exploitent ces faiblesses et pourquoi il est urgent d’agir.
Menaces de mouvement latéral
Les attaquants apprécient les comptes de service surprivilégiés, car ils offrent des moyens faciles de circuler dans vos systèmes. Une fois qu’un attaquant a accès à l’un de ces comptes, il peut utiliser ses identifiants pour atteindre d’autres parties de votre réseau. C’est ce que l’on appelle le mouvement latéral. Accorder des autorisations excessives revient à remettre aux attaquants une carte de vos données les plus précieuses.
- Les attaquants peuvent réutiliser des identifiants compromis pour accéder aux systèmes adjacents.
- Des autorisations excessives ouvrent aux attaquants des voies pour progresser à travers les bases de données et les plateformes CI/CD.
- L’absence de procédure de révocation claire permet aux attaquants d’élever leurs privilèges sans déclencher d’alerte.
- Les comptes de service fonctionnent souvent en dehors des contrôles de sécurité traditionnels, ce qui en fait des cibles de choix.
Vous le constatez dans des attaques réelles. L’attaquant vise un accès durable via des identités machine légitimes. Il progresse dans votre infrastructure, élève ses privilèges et dérobe des données sans déclencher d’alertes. Les comptes de service dans Active Directory peuvent accroître les risques de sécurité, en particulier lors d’attaques par mouvement latéral. Ces comptes disposent souvent de privilèges d’accès élevés, qui permettent aux attaquants de naviguer dans le réseau et d’atteindre des ressources sensibles.
Alerte : environ 74 % des violations de données commencent par l’utilisation abusive d’identifiants privilégiés, y compris de comptes de service trop privilégiés.
Problèmes d’audit et de conformité
Vous faites face à de sérieux problèmes d’audit et de conformité lorsque vous ne gérez pas les comptes privilégiés. Les autorités de régulation exigent des contrôles stricts sur l’accès aux données sensibles. En cas de non-conformité, vous vous exposez à de lourdes amendes et à des litiges juridiques. Des comptes privilégiés mal gérés représentent des menaces pour la sécurité. Des utilisateurs non autorisés peuvent accéder à des données confidentielles et les modifier si ces comptes sont compromis.
Le risque de violations internes et externes augmente lorsque les contrôles sont faibles. Des initiés malveillants ou des cybercriminels peuvent exploiter ces comptes, ce qui entraîne des incidents de sécurité graves. Vous devez surveiller de près les comptes privilégiés pour respecter les normes de conformité et protéger votre organisation.
Shadow Agents et accès non gérés
Les Shadow Agents font des accès non gérés un danger bien réel. Ces agents fonctionnent sans supervision et peuvent accéder seuls à des données sensibles. Ils peuvent enfreindre les stratégies de l’entreprise ainsi que les règles de conformité. Sans gouvernance, les Shadow Agents peuvent acheminer des données sensibles vers de mauvaises destinations ou effectuer des actions non autorisées.
- Une entreprise de services financiers classée Fortune 500 a découvert que son agent IA de service client divulguait des données de comptes pendant des semaines après une attaque par injection de prompt. Cela a entraîné des amendes et des coûts de remédiation élevés.
- Des traders d’une société financière ont utilisé un outil IA non autorisé pour analyser des données de marché, accédant pendant des mois à des informations clients sensibles. Cela constituait une violation des exigences de la GLBA et de la SEC.
- Dans le secteur de la santé, du personnel a utilisé des outils IA génériques pour analyser des données de patients sans conformité appropriée, en violation des normes HIPAA.
Vous ne pouvez pas vous permettre de laisser les Shadow Agents proliférer sans contrôle. Vous devez mettre en place des contrôles pour bloquer les accès non gérés et réduire les risques de sécurité. Le M365 FM Podcast met en lumière ces incidents réels pour montrer pourquoi vous avez besoin d’une gouvernance solide pour les agents et les comptes de service.
Identité des agents et gouvernance
Vous ne pouvez pas sécuriser votre entreprise si vous ignorez la nécessité d’une troisième catégorie d’identités. Les systèmes IAM traditionnels ne reconnaissent que les utilisateurs et les comptes de service. Cela crée un angle mort pour les agents IA et l’IA agentique, qui agissent de manière autonome, prennent des décisions et interagissent avec des données sensibles. Traiter ces identités non humaines comme des comptes de service engendre des risques de sécurité et des casse-tête de conformité. Il vous faut une approche nouvelle, qui donne à l’identité des agents son propre cadre, sa gouvernance et son cycle de vie.
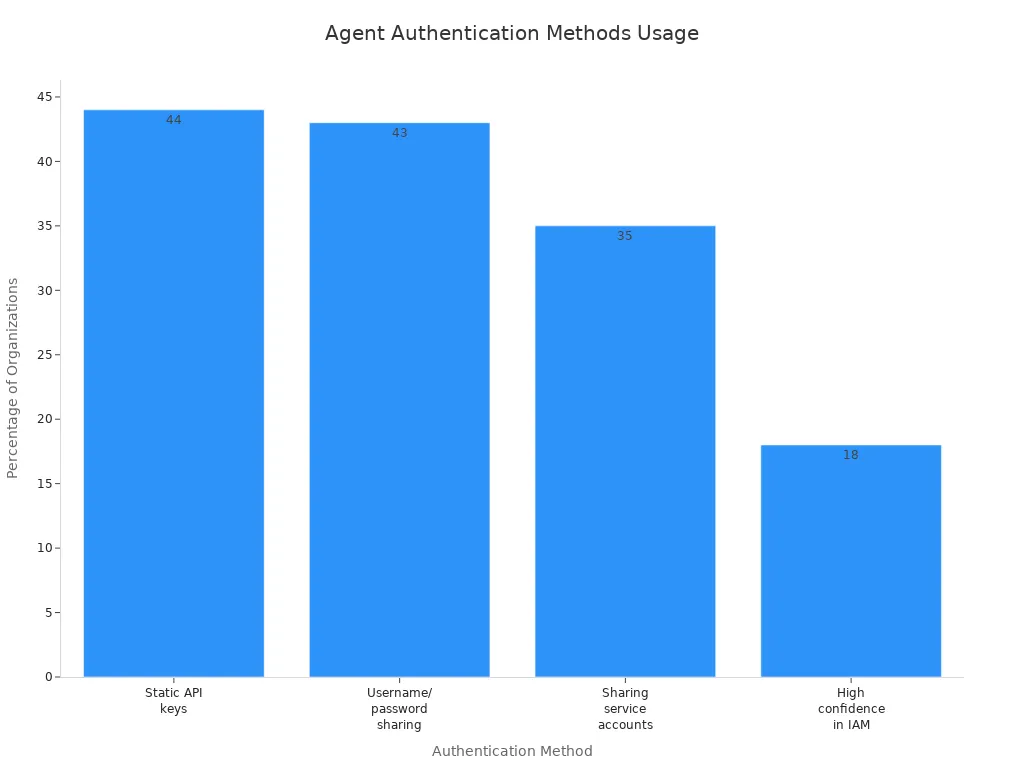
Regardez les chiffres. Près de la moitié des organisations utilisent encore des clés API statiques ou partagent des noms d’utilisateur et des mots de passe pour l’authentification des agents. Seulement 18 % se disent confiants dans leur IAM actuel pour les identités d’agents. Cela montre clairement le besoin d’un modèle de sécurité dédié aux identités des agents.
« Il existe des éléments autour des identités d’agents, des éléments autour du catalogage, des éléments autour de la centralisation des stratégies et de l’application des bonnes stratégies… un autre point essentiel est le contexte. »
— Architecte senior, entreprise du secteur de la santé et de l’assurance
Blueprints d’identités d’agents
Pour gérer les identités d’agents à grande échelle, vous avez besoin d’un blueprint. Il vous offre une méthode reproductible et sécurisée pour créer, gérer et retirer les identités d’agents. Il garantit que chaque agent respecte les mêmes règles et les mêmes contrôles de sécurité. Cette approche vous évite le chaos d’une prolifération non maîtrisée des identités non humaines.
Voici ce que comprend un blueprint d’identité d’agent solide :
| Composant | Description |
|---|---|
| Modèle | Enregistre les caractéristiques communes permettant une configuration cohérente de l’ensemble des identités d’agents. |
| Identité | Type d’identité particulier capable de créer ou de supprimer des identités d’agents. |
| Conteneur d’identifiants | Contient les identifiants utilisés pour l’authentification, permettant aux identités d’agents de demander des jetons d’accès. |
| Conteneur de gestion | Permet d’appliquer des stratégies et des paramètres qui affectent toutes les identités d’agents créées à partir du blueprint. |
Grâce à ces blueprints, vous gagnez en contrôle et en visibilité. Vous pouvez imposer des accès fondés sur l’identité, renouveler les identifiants et appliquer des stratégies à l’ensemble des agents. Cela réduit les risques liés aux identités d’agents orphelines ou dotées de privilèges excessifs. Vous facilitez également les audits et la démonstration de la conformité.
Modèles de gouvernance fondés sur le risque
Les contrôles statiques ne suffisent plus. Les modèles de gouvernance fondés sur le risque vous permettent d’adapter votre sécurité au comportement réel des agents d’IA. Ces modèles comblent le fossé entre l’IAM traditionnelle et les besoins de l’IA agentique. Ils vous donnent la possibilité de définir des garde-fous en fonction de l’impact et du contexte de chaque identité d’agent.
- Les systèmes IAM traditionnels ne peuvent pas suivre la rapidité et la complexité des agents d’IA en entreprise.
- Les agents agissent désormais comme des identités machines à fort impact. Ils ont besoin de contrôles de gouvernance robustes, à la hauteur de leur puissance et de leur portée.
- Les mécanismes d’identité traditionnels reposent sur des identifiants persistants. Ceux-ci ne correspondent pas à la nature transitoire et dynamique des identités d’agents.
Grâce à la gouvernance fondée sur le risque, vous pouvez surveiller les actions des agents en temps réel. Vous pouvez ajuster les autorisations en fonction de la tâche en cours, de l’utilisateur ou de la sensibilité des données. Cette approche renforce la sécurité de vos identités et réduit le risque d’accès non autorisé. Vous gagnez également un meilleur contrôle sur le cycle de vie des identités non humaines et de l’IA agentique.
Accès restreint et éphémère
Vous devez limiter ce que les agents peuvent faire, ainsi que la durée de ces actions. L’accès restreint et éphémère vous donne ce contrôle. Plutôt que d’accorder des autorisations larges et permanentes, vous ne donnez aux agents que les accès dont ils ont besoin, pour la durée la plus courte possible. Cette approche s’inscrit dans les principes du Zero Trust et des accès modernes fondés sur l’identité.
- Les identifiants de courte durée limitent l’exposition, même en cas de fuite.
- L’accès éphémère fournit des identifiants qui expirent automatiquement, ce qui réduit le risque de compromission.
- Le périmètre dynamique vous permet d’accorder des autorisations en fonction du contexte en temps réel, afin que les agents n’obtiennent que ce dont ils ont besoin pour chaque tâche.
- Cette méthode réduit les privilèges permanents entre deux tâches, ce qui diminue la surface d’attaque.
- Des durées de vie éphémères garantissent que, même si un identifiant est volé, les dégâts restent limités.
Vous protégez votre organisation en appliquant un accès restreint et éphémère à l’ensemble des identités d’agents. Vous compliquez la tâche des attaquants qui voudraient exploiter les agents d’IA ou les identités non humaines. Vous renforcez également votre posture de conformité et simplifiez les audits.
Vous ne pouvez pas vous permettre de traiter les agents comme une réflexion après coup. En adoptant les blueprints d’identités d’agents, la gouvernance fondée sur le risque et l’accès éphémère, vous posez des fondations solides pour la sécurité de vos identités. Vous préparez votre entreprise à l’avenir de l’IA agentique et réduisez les risques liés à une identité d’agent non gérée.
Mise en œuvre de la gestion des identités d’agents
Vous pouvez renforcer la posture de sécurité de votre organisation en mettant en place une gestion des identités d’agents selon une démarche claire et concrète. Commencez par bâtir des bases solides pour le registre et la découverte, appliquez ensuite des stratégies à l’exécution, et surveillez enfin l’ensemble grâce à des pistes d’audit robustes.
Registre et découverte
Vous avez besoin d’un registre fiable pour suivre chaque identité d’agent. Cette étape vous permet de savoir précisément quels agents existent, ce qu’ils font et comment ils interagissent avec vos systèmes. Suivez ces bonnes pratiques pour créer un registre qui prend en charge l’authentification des agents et renforce votre sécurité :
- Commencez petit et itérez. Enregistrez un ensemble minimal d’agents, puis affinez votre processus au fil de l’expérience.
- Utilisez des API standard pour l’enregistrement des agents. Cela garantit la cohérence et l’évolutivité de votre registre.
- Activez la recherche sémantique afin que les agents puissent rapidement découvrir les outils et ressources pertinents.
- Appliquez la gouvernance dès le départ. Intégrez l’authentification et la authentification unique (SSO) à chaque action effectuée sur le registre.
- Surveillez et journalisez toute l’activité du registre. Examinez régulièrement les journaux pour repérer les comportements inhabituels.
- Synchronisez les entrées du registre avec votre base de code grâce à l’intégration continue.
- Proposez un portail convivial pour faciliter l’exploration des agents.
- Tirez parti des frameworks open source pour accélérer le développement.
En suivant ces étapes, vous gagnez en visibilité et en contrôle sur l’identité des agents, ce qui facilite l’application de stratégies de moindre privilège et la gestion des identifiants.
Application des stratégies à l’exécution
Vous devez appliquer les stratégies pendant que les agents fonctionnent, et non uniquement après coup. L’application des stratégies à l’exécution vous offre un contrôle en temps réel sur le comportement et les accès des agents. Voyez comment cette approche se compare aux contrôles traditionnels des comptes de service :
| Aspect | Application des stratégies à l’exécution | Contrôles traditionnels des comptes de service |
|---|---|---|
| Gouvernance | Gouvernance continue du comportement | Audit après coup des activités |
| Mécanisme de contrôle | Confinement du comportement pendant l’exécution | Authentification de l’identité et attribution des accès |
| Adaptabilité | Conçu pour les systèmes autonomes | Non conçu pour une supervision des actions en temps réel |
La gouvernance à l’exécution vise à contenir les actions des agents au moment où elles se produisent. Vous en avez besoin, car les agents agissent de manière autonome et exigent une supervision continue. Les modèles traditionnels ne vérifient l’identité et les autorisations qu’au départ, et passent ainsi à côté des comportements risqués qui surviennent plus tard. Avec l’authentification des agents, vous pouvez adapter les stratégies en temps réel et vous assurer que les agents ne dépassent jamais le périmètre de leurs autorisations.
Surveillance et pistes d’audit
On ne peut pas améliorer ce que l’on ne mesure pas. Une surveillance efficace et des pistes d’audit vous permettent de suivre chaque identité d’agent et chaque identifiant. Établissez un inventaire complet et utilisez des outils de gestion des accès pour appliquer le principe de moindre privilège. Remplacez les identifiants persistants par des accès de courte durée, limités à une tâche, afin de réduire les risques. Mettez en place des workflows joiner-mover-leaver pour gérer l’ensemble du cycle de vie des agents et garantir la responsabilité.
Des réglementations comme SOC 2 et ISO 27001 exigent que vous consignez l’identité des agents, les horodatages et le contexte des décisions dans des journaux infalsifiables. Ces journaux doivent être conservés pendant plusieurs années pour garantir la non-répudiation. Utilisez une surveillance au niveau réseau pour observer le trafic des agents et appliquez des stratégies liées à l’attribution, afin que chaque action puisse être rattachée à un principal humain.
Automatisez la rotation des identifiants et examinez régulièrement les autorisations. Le contrôle d’accès basé sur les attributs vous permet d’évaluer les autorisations de manière dynamique, ce qui préserve la sécurité de votre environnement. Grâce à une surveillance solide, vous comblez les lacunes de l’authentification des agents et renforcez la confiance dans votre programme d’identité.
Conseil : automatisez la gestion des identifiants et les revues d’autorisations pour garder une longueur d’avance sur les menaces et répondre aux exigences de conformité.
L’avenir des agents en entreprise
Menaces en évolution
Vous faites face à une nouvelle vague de menaces, à mesure que les agents IA gagnent en autonomie dans votre entreprise. Les attaquants ciblent désormais ces agents avec des tactiques qui dépassent les modèles de sécurité traditionnels. Vous devez comprendre ces risques pour garder une longueur d’avance.
| Type de menace | Description |
|---|---|
| Usurpation d’identité | Accès non autorisé aux systèmes par l’usurpation d’utilisateurs légitimes. |
| Falsification | Altération des données ou des systèmes par des acteurs malveillants. |
| Divulgation d’informations | Accès non autorisé à des informations sensibles. |
| Déni de service | Perturbation de la disponibilité du service pour les utilisateurs légitimes. |
| Élévation de privilèges | Obtention de droits d’accès supérieurs à ceux autorisés. |
| Menaces avancées | Vulnérabilités propres aux agents d’IA générative, qui ouvrent de nouveaux vecteurs d’attaque. |
Vous ne pouvez pas ignorer ces menaces avancées. Des agents d’IA compromis peuvent manipuler vos outils de sécurité pour ignorer de véritables dangers. Une activité autonome non surveillée permet à des agents d’effectuer des modifications critiques à votre insu. Le contournement autonome des stratégies signifie qu’un agent d’IA peut redéfinir les stratégies de sécurité et mettre en péril votre conformité. Vous devez également surveiller les déconnexions entre instructions et données, lorsque les grands modèles de langage confondent commandes et données utilisateur. L’empoisonnement de la mémoire peut intégrer des instructions malveillantes dans la base de connaissances d’un agent, ce qui affecte ses actions futures.
Restez vigilant : la surface d’attaque s’élargit à mesure que vous déployez davantage d’agents d’IA. Vous devez adapter vos défenses en conséquence.
Tendances réglementaires
Vous devez suivre le rythme de réglementations en évolution rapide. Les gouvernements exigent désormais des cadres de gouvernance structurés pour les agents d’IA. Le ratio entre humains et identités non humaines ne cesse d’augmenter, ce qui rend des contrôles plus stricts indispensables. La loi européenne sur l’IA impose désormais la gestion des risques et la transparence pour les systèmes d’IA à haut risque. Le non-respect de ces obligations peut vous coûter jusqu’à 35 millions d’euros ou 7 % de votre chiffre d’affaires mondial. Aux États-Unis, les réglementations diffèrent selon les États, ce qui rend la gouvernance encore plus complexe.
- D’ici 2027, presque toutes les grandes économies imposeront légalement la gouvernance des agents.
- Vous devez vous préparer à des audits obligatoires et à des normes de reporting strictes.
- Les régulateurs attendent de vous que vous prouviez que vous contrôlez chaque agent et chaque identité non humaine de votre environnement.
Remarque : vous ne pouvez pas vous permettre d’attendre. Commencez dès maintenant à élaborer votre stratégie de conformité pour éviter des sanctions coûteuses.
Se préparer aux agents autonomes
Vous avez besoin d’un plan pour gérer l’essor des agents autonomes. Suivez ces étapes pour sécuriser votre avenir :
| Étape | Description |
|---|---|
| Établir des cadres de gouvernance | Définir la responsabilité, les processus d’approbation et les lignes directrices éthiques applicables aux actions des agents. |
| Garantir la qualité des données | Évaluer et améliorer l’exhaustivité, l’exactitude et la cohérence des données dans l’ensemble des systèmes. |
| Définir les rôles au sein de l’organisation | Désigner des propriétaires d’agents possédant à la fois des connaissances métier et techniques pour superviser leurs performances. |
| Élaborer des stratégies d’intégration | Cartographier les systèmes et sources de données nécessaires aux agents, en garantissant une connectivité et un accès robustes. |
| Mettre en place des processus de surveillance | Définir des indicateurs et des alertes pour évaluer en continu les performances et l’intégration des agents. |
Vous devez agir maintenant. Mettez en place des cadres de gouvernance qui définissent clairement les responsabilités. Désignez des propriétaires qui maîtrisent à la fois le métier et la technologie. Améliorez la qualité de vos données pour que les agents prennent les bonnes décisions. Cartographiez vos systèmes et sources de données afin que les agents puissent fonctionner en toute sécurité. Configurez la surveillance et les alertes pour suivre les performances des agents et la santé de leur intégration.
Conseil : la gouvernance continue et la conformité ne sont pas facultatives. Ce sont vos meilleures défenses à mesure que les agents gagnent en autonomie.
Vous avez le pouvoir de façonner l’avenir de votre entreprise. En vous adaptant aux menaces en évolution, en répondant aux exigences réglementaires et en préparant la prochaine génération d’agents autonomes, vous protégez votre organisation et ouvrez de nouvelles perspectives.
Vous devez cesser de traiter les agents comme des comptes de service si vous voulez protéger votre organisation contre les risques modernes. Les agents d’IA fonctionnent avec autonomie et rapidité, ce qui rend obsolètes les modèles de gouvernance traditionnels. La plupart des organisations ne disposent pas de stratégies de gestion des agents, et ceux-ci seront bientôt plus nombreux que les identités humaines. Adoptez les bonnes pratiques, comme l’identification unique, l’accès selon le principe du moindre privilège et la surveillance continue. Le podcast M365 FM vous apporte des éclairages pour vous aider à construire un cadre dynamique de gestion des identités des agents. Agissez dès maintenant pour sécuriser votre entreprise et garder une longueur d’avance.
Questions fréquentes
Quel est le principal risque à traiter les agents comme des comptes de service ?
Vous créez des failles de sécurité. Les agents agissent de leur propre initiative et nécessitent des contrôles propres. Les comptes de service ne peuvent pas gérer cela. Vous vous exposez à des fuites de données, à des manquements à la conformité et à des attaques si vous ignorez la gestion des identités spécifique aux agents.
Quelle est la différence entre les identités d’agent et les comptes de service ?
Les identités d’agent évoluent selon le contexte et les tâches, alors que les comptes de service restent statiques. Vous avez besoin de contrôles dynamiques pour les agents. Cela permet de garder votre environnement sécurisé et souple.
Pourquoi utiliser un accès limité et éphémère pour les agents ?
Un accès limité et éphémère restreint ce que les agents peuvent faire et pendant combien de temps. Vous réduisez la surface d’attaque. Si des identifiants fuient, le risque reste faible. Cette approche s’inscrit dans le modèle Zero Trust et dans les pratiques de sécurité modernes.
Comment découvrir tous les agents présents dans mon environnement ?
Commencez par un registre. Enregistrez chaque agent dès son déploiement. Utilisez les API et l’automatisation pour maintenir votre liste à jour. Des revues régulières vous aident à repérer les Shadow Agents.
Qu’est-ce qu’un Shadow Agent ?
Un Shadow Agent est un agent IA non géré. Vous ignorez peut-être son existence. Il peut accéder à des données sensibles sans supervision. Les Shadow Agents engendrent des risques de conformité et de sécurité.
En quoi la gestion des identités d’agent facilite-t-elle la conformité ?
La gestion des identités d’agent vous fournit des pistes d’audit claires. Vous pouvez indiquer aux régulateurs qui a accédé à quoi, et quand. Cela facilite la réussite des audits et permet d’éviter les amendes.
Quelle première étape suivre pour améliorer la gouvernance des agents ?
Créez un registre de tous les agents. Désignez des propriétaires. Définissez des stratégies d’accès et de supervision. Commencez petit, puis élargissez le périmètre. Vous posez ainsi des fondations solides pour la sécurité et la conformité.
Où en savoir plus sur les bonnes pratiques relatives aux identités d’agent ?
Écoutez le podcast M365 FM. Vous y trouverez des analyses d’experts, des exemples concrets et des étapes actionnables. Prenez de l’avance en apprenant auprès des spécialistes de l’identité et de la gouvernance des agents.
🎧 Écoutez cet épisode
Vous souhaitez une explication pratique de AI Agent Identity Security ? Cet épisode décortique le sujet en termes clairs et montre pourquoi il compte pour Microsoft 365, Azure, Power Platform, la sécurité, l’IA et le travail moderne.
Écoutez cet épisode si vous souhaitez :
- Comprendre les concepts clés derrière AI Agent Identity Security
- Voir comment il s’inscrit dans l’écosystème technologique Microsoft
- Découvrir où il peut apporter une valeur concrète à votre organisation
Vous aimerez peut-être aussi ces épisodes liés de M365 FM :
- Service Principal Security: Stop Using Personal Accounts
- Microsoft Entra Agent ID : une identité sécurisée pour les agents IA
- Microsoft AI Agent Runtimes: Beyond Enterprise Chatbots
- Enterprise AI Agent Fabric: Architecture Beyond Chatbots
- Security Agent Fabric : une IA autonome pour la cyberdéfense
Découvrez davantage d’échanges pratiques sur Microsoft sur M365 FM.
Dernière révision : juillet 2026.
Public concerné
Cet épisode s’adresse aux administrateurs Microsoft, architectes, développeurs, professionnels de la sécurité et décideurs métier qui ont besoin de bases concrètes avant de prendre des décisions de mise en œuvre, d’exploitation ou de gouvernance.
🎧 Écoutez aussi
- AI Agents — Une suite très pertinente pour approfondir ce sujet.
- Power Platform — Une suite très pertinente pour approfondir ce sujet.
- Microsoft Graph Data Connect — Une suite très pertinente pour approfondir ce sujet.