 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Deja de tratar a los agentes de IA como cuentas de servicio
By Mirko Peters ·
¡Bienvenido de nuevo a la esquina del podcaster! Si gestionas hoy la tecnología empresarial, seguramente te cueste seguir el ritmo de la explosión de la inteligencia artificial generativa…
Automatically translated with AI from the original post. Read the English original
¡Bienvenido de nuevo al rincón del podcast! Si gestionas tecnología empresarial hoy en día, seguramente estás intentando seguir el ritmo de la explosión de la inteligencia artificial generativa y las cargas de trabajo autónomas. Pero a medida que desplegamos estos sistemas a escala, solemos recurrir a hábitos cómodos y conocidos. Uno de los hábitos más peligrosos en la arquitectura de TI moderna es tratar a los agentes de IA autónomos igual que a las cuentas de servicio tradicionales. En este análisis en profundidad, veremos por qué los modelos de cuentas de servicio heredados no protegen adecuadamente a los agentes de IA modernos, qué vulnerabilidades de seguridad únicas introduce este enfoque y cómo puedes implementar una gestión de identidades sólida y basada en riesgos antes de que tu organización sufra una brecha evitable.
Para profundizar en este tema tan importante, no te pierdas el episodio AI Agent Identity Security: Beyond Service Accounts del podcast M365 FM, donde analizamos la arquitectura, la seguridad y las decisiones operativas que realmente importan en entornos reales de Microsoft.
Puntos clave
- Reconoce que los agentes de IA requieren una gestión de identidades específica. Tratarlos como cuentas de servicio expone a tu organización a riesgos de seguridad.
- Implementa un seguimiento centralizado de las identidades de los agentes. Esto ayuda a cerrar los puntos ciegos de gobernanza y garantiza la rendición de cuentas.
- Adopta modelos de gobernanza basados en riesgos. Estos modelos te permiten supervisar el comportamiento de los agentes en tiempo real y ajustar sus permisos de forma dinámica.
- Usa accesos con alcance limitado y efímeros para los agentes. Así limitas sus permisos a lo estrictamente necesario, lo que reduce la superficie de ataque.
- Crea un registro de todas las identidades de agentes. Así sabrás qué agentes existen y cómo interactúan con tus sistemas.
- Establece marcos de gobernanza claros. Define la rendición de cuentas y los procesos de aprobación para las acciones de los agentes con el fin de reforzar la seguridad.
- Revisa y rota las credenciales con regularidad. Esta práctica ayuda a mantener la seguridad y el cumplimiento normativo, al reducir el riesgo de cuentas con privilegios excesivos.
- Mantente informado sobre las amenazas emergentes y las tendencias regulatorias. Prepara a tu organización para el futuro de los agentes autónomos a fin de protegerla frente a riesgos potenciales.
Por qué dejar de tratar a los agentes como cuentas de servicio
Necesitas dejar de tratar a los agentes como cuentas de servicio si quieres proteger a tu organización de las amenazas modernas. La forma tradicional de gestionar las cuentas de servicio crea brechas peligrosas en tu seguridad y gobernanza. El podcast M365 FM explica cómo el auge de los Shadow Agents pone de manifiesto estas debilidades. Debes reconocer que los agentes de IA plantean retos nuevos que los modelos heredados de identidad y autorización no pueden gestionar.
Riesgos de las cuentas de servicio heredadas
Puntos ciegos de gobernanza
Los riesgos de seguridad de las cuentas de servicio suelen pasar desapercibidos porque los sistemas tradicionales carecen de una supervisión adecuada. Puede que descubras que las cuentas de servicio son creadas automáticamente por los desarrolladores sin un sistema centralizado de seguimiento. Cada plataforma en la nube utiliza prácticas de gestión de identidades distintas, lo que provoca problemas de visibilidad. Cuando una cuenta de servicio no tiene un responsable asignado, la rendición de cuentas desaparece. Las identidades no humanas a menudo funcionan fuera de los marcos de gobernanza, acumulando permisos sin supervisión. Cuando se produce una brecha, te cuesta determinar a qué accedieron estas cuentas.
Consejo: El seguimiento centralizado y las revisiones periódicas te ayudan a cerrar estos puntos ciegos de gobernanza.
Brechas de rendición de cuentas
Te enfrentas a serias brechas de responsabilidad cuando dependes de cuentas de servicio para los agentes. Las cuentas de servicio heredadas suelen crearse sin una gobernanza adecuada, lo que provoca accesos sin supervisión. Las credenciales estáticas y los permisos amplios hacen que estas cuentas resulten atractivas para los atacantes. La falta de gestión centralizada complica la identificación de los responsables durante una brecha. No puedes rastrear fácilmente las acciones hasta un propietario concreto, lo que hace que la respuesta a incidentes sea lenta e incompleta.
- Las cuentas de servicio carecen de interacción humana, por lo que son difíciles de supervisar.
- Las herramientas de seguridad tradicionales pueden no detectar actividades maliciosas.
- Los ataques a la cadena de suministro suelen apuntar a las cuentas de servicio para obtener acceso prolongado y no detectado.
Los desafíos únicos de los agentes
Herencia de autoridad
Los agentes introducen nuevos riesgos que no puedes ignorar. Los agentes de IA pueden heredar autoridad a través de cadenas de delegación complejas. Esto aumenta los riesgos de seguridad si no los gestionas correctamente. A diferencia de las cuentas de servicio, que operan con roles y permisos fijos, los agentes exigen que supervises el linaje de la autoridad, no solo la última credencial. Si consideras a los agentes como usuarios o como cuentas de servicio, generarás problemas operativos y de seguridad.
- Los agentes de IA son autónomos y pueden cambiar de táctica.
- La gobernanza de los agentes requiere un nuevo enfoque de autorización e identidad.
- Debes seguir cómo se transmite la autoridad de un agente a otro.
Toma de decisiones dinámica
Los agentes de IA no se comportan como cuentas de servicio estáticas. Se adaptan y cambian en función del contexto en tiempo real. Este comportamiento dinámico significa que los controles de IAM tradicionales se quedan cortos. Los agentes suelen requerir el aprovisionamiento y la revocación rápidos de identidades, lo que complica la gestión. No puedes confiar en credenciales estáticas ni en permisos fijos. En su lugar, necesitas modelos de autorización flexibles que respondan al contexto actual del agente y a sus tareas.
- Los agentes suelen necesitar más permisos que las cuentas de servicio tradicionales, lo que aumenta la superficie de ataque.
- La necesidad de cambios rápidos en la identidad y la autorización hace imposibles los procesos manuales.
- Debes adoptar una gobernanza basada en riesgos para seguir el ritmo de la actividad de los agentes de IA.
El podcast M365.FM te insta a dejar de tratar a los agentes como cuentas de servicio. Debes reconocer las necesidades únicas de identidad, autorización y gestión de los agentes. Al hacerlo, cierras los puntos ciegos de gobernanza, eliminas las brechas de responsabilidad y reduces los riesgos de seguridad de las cuentas de servicio. Este cambio prepara a tu organización para el futuro de los agentes autónomos y fortalece tu estrategia general de IAM.
Agentes frente a cuentas de servicio
Diferencias de identidad
Estático frente a dinámico
Necesitas entender la diferencia real entre las cuentas de servicio y la identidad de los agentes. Las cuentas de servicio funcionan de forma estática. Se crean, se les asignan permisos y rara vez cambian. Las configuras una vez y a menudo te olvidas de ellas. En cambio, la identidad de un agente es dinámica. Los agentes actúan en función de datos en tiempo real y de condiciones cambiantes. Toman decisiones, se adaptan a nueva información e incluso, en ocasiones, cambian su propio comportamiento. Esta diferencia en su funcionamiento significa que no puedes aplicar las mismas reglas a ambos.
Aquí tienes una comparación rápida para ayudarte a ver la distinción entre cuenta de servicio e identidad de agente:
| Cuentas de servicio | Identidad de agente | |
|---|---|---|
| Qué son | Credenciales digitales para sistemas o servicios | Sistemas inteligentes orientados a tareas e impulsados por IA |
| Finalidad principal | Permitir que las máquinas o las cargas de trabajo se autentiquen y accedan a recursos | Tomar decisiones, actuar sobre datos y ejecutar flujos de trabajo |
| Enfoque de seguridad | Gestión de credenciales, controles de acceso y ciclo de vida | Supervisión del comportamiento, permisos y límites de contexto |
| Ciclo de vida de la identidad | Se configuran como una cuenta de usuario: se crean, se rotan y caducan | No son una identidad independiente; se construyen sobre las cuentas de servicio |
| Riesgos | Claves de API expuestas y cuentas de servicio sin uso | Actuación autónoma excesiva, privilegios excesivos, inyección de prompts y uso indebido |
| Necesidades de gobernanza | Mínimo privilegio, higiene de credenciales y rotación | Barreras de protección, explicabilidad y restricción de intención |
| Alineación de la seguridad de identidades | Aplica autenticación, autorización y visibilidad | Aplica alcance de acciones, verificación y observabilidad |
Conciencia contextual
Los agentes aportan algo nuevo: conciencia contextual. Esto significa que los agentes pueden analizar la situación, entender la intención del usuario y decidir si una acción tiene sentido en ese momento. Las cuentas de servicio no pueden hacer esto. Solo siguen reglas fijas. Los agentes, en cambio, pueden ajustar sus acciones según quién lo solicita, qué datos están involucrados y qué acaba de ocurrir. Esto hace que la identidad de los agentes sea mucho más segura e inteligente, pero también implica que necesitas nuevos controles para mantenerla protegida.
Ciclo de vida y permisos
Cuentas de servicio con privilegios excesivos
Te enfrentas a un gran riesgo cuando das demasiados permisos a las cuentas de servicio. Las cuentas de servicio suelen recibir acceso amplio porque es más fácil de configurar. Con el tiempo, estos permisos se acumulan. Es posible que olvides retirarlos cuando ya no sean necesarios. Esto crea una enorme superficie de ataque. En el debate entre cuenta de servicio e identidad de agente, los agentes pueden usar permisos sensibles al contexto. Estos permisos cambian según lo que hace el agente y el momento en que lo hace. Así se reduce el riesgo de conceder demasiado acceso.
- Los agentes usan permisos que se adaptan en tiempo real, lo que dificulta que los atacantes los exploten.
- Las cuentas de servicio dependen de permisos estáticos, lo que puede derivar en privilegios excesivos.
- El acceso dinámico te permite conceder permisos solo cuando se necesitan, por ejemplo, para una tarea específica o una ventana de tiempo determinada.
- Las relaciones de confianza condicionales ayudan a reducir el impacto si algo sale mal.
Rotación de credenciales
Gestionar el ciclo de vida de las cuentas de servicio y de las identidades de agente requiere estrategias distintas. En el caso de las cuentas de servicio, necesitas asignar un propietario claro, seguir cada etapa desde la creación hasta la retirada y rotar las credenciales con frecuencia. Conviene usar credenciales de corta duración y revocarlas automáticamente cuando no se necesiten. Revisa periódicamente las cuentas inactivas y las claves no utilizadas. En el caso de las identidades de agente, debes registrar cada decisión de acceso y asegurarte de poder explicar por qué el agente sigue existiendo.
- Asigna un propietario de negocio o de plataforma a cada identidad.
- Registra la creación, el propósito, el uso, la rotación y la retirada como eventos independientes.
- Prefiere credenciales de corta duración y revocación automática.
- Revisa periódicamente las identidades inactivas y las claves no utilizadas.
- Registra contexto suficiente para demostrar por qué la identidad sigue activa.
No puedes tratar las cuentas de servicio y las identidades de agente de la misma manera. La cuestión de cuenta de servicio frente a identidad de agente no es solo tecnológica. Afecta a la seguridad, a la gobernanza y al futuro de tu organización. Los agentes necesitan una categoría de identidad propia porque actúan de forma diferente, requieren controles más inteligentes y exigen una supervisión mejor. Si quieres mantener la seguridad y el cumplimiento, debes adaptar tu enfoque ahora.
Riesgos de las cuentas de servicio con privilegios excesivos
No puedes ignorar los riesgos que conllevan las cuentas de servicio con privilegios excesivos. Estas cuentas abren la puerta a amenazas de seguridad graves, incumplimientos normativos y accesos no gestionados. Si quieres proteger tu organización, debes entender cómo los atacantes explotan estas debilidades y por qué necesitas actuar ya.
Amenazas de movimiento lateral
Los atacantes adoran las cuentas de servicio con privilegios excesivos porque ofrecen formas sencillas de moverse por tus sistemas. Una vez que un atacante obtiene acceso a una de estas cuentas, puede usar sus credenciales para llegar a otras partes de tu red. Esto se conoce como movimiento lateral. Si permites la sobreasignación de permisos, les estás dando a los atacantes un mapa hacia tus datos más valiosos.
- Los atacantes pueden reutilizar credenciales comprometidas para acceder a sistemas adyacentes.
- Los permisos excesivos crean vías para que los atacantes pivoten a través de bases de datos y plataformas CI/CD.
- La falta de una ruta de revocación limpia permite a los atacantes escalar privilegios sin generar alarmas.
- Las cuentas de servicio a menudo funcionan fuera de los controles de seguridad tradicionales, lo que las convierte en objetivos prioritarios.
Esto se ve en ataques reales. El atacante busca acceso duradero a través de identidades de máquina legítimas. Se mueven por tu infraestructura, escalan privilegios y roban datos sin activar alertas. Las cuentas de servicio en Active Directory pueden aumentar los riesgos de seguridad, especialmente en ataques de movimiento lateral. Estas cuentas suelen tener privilegios de acceso elevados, lo que permite a los atacantes recorrer la red y llegar a recursos sensibles.
Alerta: Aproximadamente el 74% de las filtraciones de datos comienzan con el uso indebido de credenciales privilegiadas, incluidas las cuentas de servicio con privilegios excesivos.
Problemas de auditoría y cumplimiento normativo
Te enfrentas a problemas graves de auditoría y cumplimiento normativo cuando no gestionas las cuentas privilegiadas. Las autoridades reguladoras exigen controles estrictos sobre el acceso a datos sensibles. Si no cumples, corres el riesgo de sufrir multas elevadas y problemas legales. Las cuentas privilegiadas mal gestionadas generan amenazas de seguridad. Si estas cuentas se ven comprometidas, usuarios no autorizados pueden acceder y modificar datos confidenciales.
El riesgo de brechas tanto internas como externas aumenta con controles débiles. Los insiders malintencionados o los ciberdelincuentes pueden explotar estas cuentas, lo que provoca incidentes de seguridad graves. Debes vigilar de cerca las cuentas privilegiadas para cumplir con los estándares de cumplimiento normativo y proteger tu organización.
Agentes en la sombra y acceso no gestionado
Los agentes en la sombra convierten el acceso no gestionado en un peligro real. Estos agentes funcionan sin supervisión y pueden acceder por sí solos a datos sensibles. Pueden incumplir las directivas de la empresa y las normas de cumplimiento. Sin gobernanza, los agentes en la sombra pueden enviar datos sensibles a destinos incorrectos o realizar acciones no autorizadas.
- Una empresa de servicios financieros de la lista Fortune 500 descubrió que su agente de IA de atención al cliente filtraba datos de cuentas durante semanas tras un ataque de inyección de prompts. Esto derivó en multas y en elevados costes de remediación.
- Los operadores de una firma financiera usaron una herramienta de IA no autorizada para analizar datos de mercado, accediendo durante meses a información sensible de clientes. Esto incumplía los requisitos de la GLBA y de la SEC.
- En el sector sanitario, el personal utilizó herramientas genéricas de IA para analizar datos de pacientes sin el cumplimiento normativo adecuado, vulnerando las normas de la HIPAA.
No puedes permitirte que los agentes en la sombra campen a sus anchas. Debes implantar controles que impidan el acceso no gestionado y reduzcan los riesgos de seguridad. El podcast M365.FM analiza estos incidentes reales para mostrar por qué necesitas una gobernanza sólida de los agentes y de las cuentas de servicio.
Identidad de agentes y gobernanza
No puedes asegurar tu empresa si ignoras la necesidad de una tercera categoría de identidad. Los sistemas IAM tradicionales solo reconocen usuarios y cuentas de servicio. Esto deja un vacío para los agentes de IA y la IA agéntica, que actúan de forma autónoma, toman decisiones e interactúan con datos sensibles. Tratar estos tipos de identidades no humanas como cuentas de servicio genera riesgos de seguridad y dolores de cabeza en materia de cumplimiento. Necesitas un enfoque nuevo que dé a la identidad de los agentes su propio modelo, gobernanza y ciclo de vida.
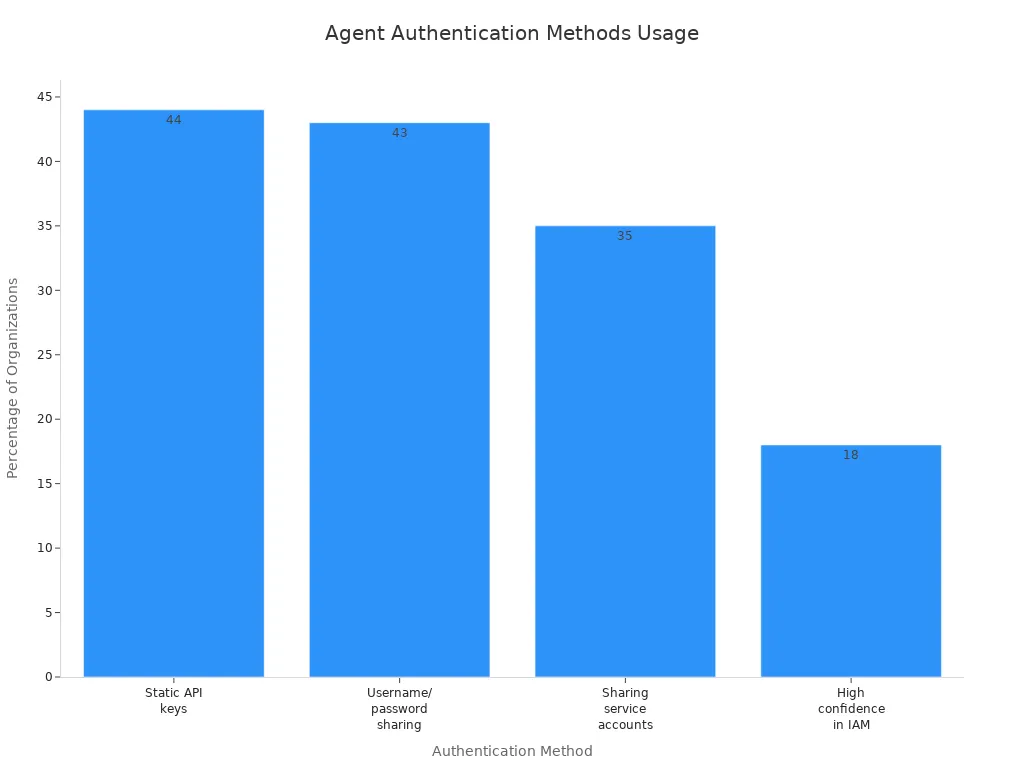
Fíjate en las cifras. Casi la mitad de las organizaciones todavía usan claves de API estáticas o comparten nombres de usuario y contraseñas para la autenticación de agentes. Solo el 18% se siente seguro con su IAM actual para las identidades de agentes. Esto demuestra la necesidad clara de un modelo de seguridad de identidad específico para los agentes.
«Hay elementos en torno a las identidades de agentes, elementos en torno a la catalogación, elementos en torno a centralizar la directiva y aplicar las directivas correctas… otra cosa clave es el contexto.»
— Arquitecto principal, empresa de sanidad y seguros
Plantillas de identidad de agente (blueprints)
Necesitas un blueprint para gestionar la identidad de agentes a escala. Un blueprint te ofrece una forma repetible y segura de crear, gestionar y retirar identidades de agentes. Garantiza que cada agente siga las mismas reglas y los mismos controles de seguridad. Este enfoque te ayuda a evitar el caos de la proliferación de identidades no humanas sin gestionar.
Esto es lo que incluye un blueprint sólido de identidad de agente:
| Componente | Descripción |
|---|---|
| Plantilla | Registra las características compartidas para una configuración coherente en todas las identidades de agente. |
| Identidad | Actúa como un tipo de identidad especial que puede aprovisionar o desaprovisionar identidades de agente. |
| Contenedor de credenciales | Almacena las credenciales utilizadas para la autenticación, lo que permite a las identidades de agente solicitar tokens de acceso. |
| Contenedor de administración | Permite aplicar directivas y configuraciones que afectan a todas las identidades de agente creadas a partir del blueprint. |
Con estos blueprints ganas control y visibilidad. Puedes aplicar acceso basado en identidad, rotar credenciales y aplicar directivas a todos los agentes. Esto reduce los riesgos de identidades de agente huérfanas o con privilegios excesivos. También facilitas las auditorías y la demostración del cumplimiento.
Modelos de gobernanza basados en riesgo
No puedes conformarte con controles estáticos. Los modelos de gobernanza basados en riesgo te permiten adaptar tu seguridad al comportamiento real de los agentes de IA. Estos modelos cierran la brecha entre la IAM tradicional y las necesidades de la IA agéntica. Te dan la capacidad de establecer barreras de protección según el impacto y el contexto de cada identidad de agente.
- Los sistemas de IAM tradicionales no pueden seguir el ritmo ni la complejidad de los agentes de IA empresariales.
- Los agentes actúan ahora como identidades de máquina de alto impacto. Necesitan controles de gobernanza sólidos que se correspondan con su poder y alcance.
- Los mecanismos de identidad tradicionales dependen de credenciales persistentes. Estas no encajan con la naturaleza transitoria y dinámica de la identidad de agente.
Con la gobernanza basada en riesgo, puedes supervisar las acciones de los agentes en tiempo real. Puedes ajustar los permisos según la tarea actual, el usuario o la sensibilidad de los datos. Este enfoque refuerza la seguridad de tus identidades y reduce la probabilidad de acceso no autorizado. Además, obtienes un mayor control sobre el ciclo de vida de las identidades no humanas y de la IA agéntica.
Acceso acotado y efímero
Debes limitar lo que pueden hacer los agentes y durante cuánto tiempo. El acceso acotado y efímero te da ese control. En lugar de conceder permisos amplios y permanentes, das a los agentes solo el acceso que necesitan, durante el menor tiempo posible. Este enfoque se alinea con Zero Trust y con los principios modernos de acceso basado en identidad.
- Las credenciales de corta duración minimizan la exposición incluso si se filtran.
- El acceso efímero proporciona credenciales que caducan automáticamente, lo que reduce el riesgo de compromiso.
- El alcance dinámico te permite conceder permisos según el contexto en tiempo real, de modo que los agentes solo obtengan lo necesario para cada tarea.
- Este método reduce los privilegios permanentes entre tareas, lo que reduce la superficie de ataque.
- Las vidas útiles efímeras garantizan que, aunque una credencial sea robada, el daño sea limitado.
Proteges tu organización usando acceso acotado y efímero para todas las identidades de agente. Dificultas que los atacantes exploten agentes de IA o identidades no humanas. Además, mejoras tu postura de cumplimiento y simplificas las auditorías.
No puedes permitirte tratar a los agentes como algo secundario. Al adoptar blueprints de identidad de agente, gobernanza basada en riesgo y acceso efímero, construyes una base sólida para la seguridad de la identidad. Preparas a tu empresa para el futuro de la IA agéntica y reduces los riesgos que conlleva una identidad de agente sin gestionar.
Implementación de la gestión de identidades de agente
Puedes reforzar la postura de seguridad de tu organización implementando la gestión de identidades de agentes con un enfoque claro y práctico. Empieza por construir una base sólida para el registro y la detección, después aplica directivas en tiempo de ejecución y, por último, supervisa todo con registros de auditoría sólidos.
Registro y detección
Necesitas un registro fiable para rastrear cada identidad de agente. Este paso te asegura saber exactamente qué agentes existen, qué hacen y cómo interactúan con tus sistemas. Sigue estas buenas prácticas para crear un registro que admita la autenticación para agentes y refuerce tu seguridad:
- Empieza poco a poco e itera. Registra un conjunto mínimo de agentes y perfecciona tu proceso a medida que aprendes.
- Usa API estándar para el registro de agentes. Así tu registro se mantiene coherente y escalable.
- Habilita la búsqueda semántica para que los agentes puedan descubrir rápidamente las herramientas y los recursos relevantes.
- Aplica la gobernanza desde el principio. Integra la autenticación y el inicio de sesión único en cada acción del registro.
- Supervisa y registra toda la actividad del registro. Revisa los registros periódicamente para detectar comportamientos inusuales.
- Sincroniza las entradas del registro con tu base de código mediante integración continua.
- Ofrece un portal fácil de usar para explorar los agentes con comodidad.
- Aprovecha los marcos de código abierto para acelerar el desarrollo.
Siguiendo estos pasos, obtienes visibilidad y control sobre la identidad de los agentes, lo que facilita aplicar directivas de mínimo privilegio y gestionar la administración de credenciales.
Aplicación de directivas en tiempo de ejecución
Debes aplicar directivas mientras los agentes operan, no solo después de los hechos. La aplicación de directivas en tiempo de ejecución te ofrece control en tiempo real sobre el comportamiento y el acceso de los agentes. Observa cómo se compara este enfoque con los controles tradicionales de cuentas de servicio:
| Aspecto | Aplicación de directivas en tiempo de ejecución | Controles tradicionales de cuentas de servicio |
|---|---|---|
| Gobernanza | Gobernanza continua del comportamiento | Auditoría posterior a la actividad |
| Mecanismo de control | Contención del comportamiento durante la operación | Autenticación de identidad y concesión de acceso |
| Adaptabilidad | Diseñado para sistemas autónomos | No está pensado para la supervisión en tiempo real de las acciones |
La gobernanza en tiempo de ejecución se centra en contener las acciones de los agentes mientras ocurren. La necesitas porque los agentes actúan de forma autónoma y requieren una supervisión continua. Los modelos tradicionales solo comprueban la identidad y los permisos al inicio, por lo que pasan por alto el comportamiento arriesgado que se produce después. Con la autenticación para agentes, puedes adaptar las directivas en tiempo real y asegurarte de que los agentes nunca excedan la autoridad prevista.
Supervisión y registros de auditoría
No puedes mejorar lo que no mides. La supervisión eficaz y los registros de auditoría te permiten rastrear cada identidad y cada credencial de agente. Crea un inventario completo y usa herramientas de gestión de acceso para aplicar el mínimo privilegio. Sustituye las credenciales persistentes por accesos de corta duración y limitados a una tarea para reducir el riesgo. Implementa flujos de joiner-mover-leaver para gestionar el ciclo de vida completo de los agentes y garantizar la rendición de cuentas.
Normativas como SOC 2 e ISO 27001 exigen que registres la identidad del agente, las marcas de tiempo y el contexto de las decisiones en registros resistentes a manipulaciones. Estos registros deben conservarse durante años para dar soporte al no repudio. Usa la supervisión a nivel de red para ver el tráfico de los agentes y aplica directivas vinculadas a la atribución, de modo que cada acción se pueda rastrear hasta una persona.
Automatiza la rotación de credenciales y revisa los permisos periódicamente. El control de acceso basado en atributos te permite evaluar los permisos de forma dinámica y mantener tu entorno seguro. Con una supervisión sólida, cierras las brechas en la autenticación para agentes y generas confianza en tu programa de identidades.
Consejo: automatiza la gestión de credenciales y las revisiones de permisos para anticiparte a las amenazas y cumplir con los requisitos de cumplimiento normativo.
El futuro de los agentes en la empresa
Amenazas en evolución
Te enfrentas a una nueva oleada de amenazas a medida que los agentes de IA se vuelven más autónomos en tu empresa. Los atacantes ahora apuntan a estos agentes con tácticas que van más allá de los modelos de seguridad tradicionales. Debes comprender los riesgos para anticiparte.
| Tipo de amenaza | Descripción |
|---|---|
| Suplantación | Acceso no autorizado a los sistemas mediante la suplantación de usuarios legítimos. |
| Manipulación | Alteración de datos o sistemas por parte de actores malintencionados. |
| Divulgación de información | Acceso no autorizado a información confidencial. |
| Denegación de servicio | Interrupción de la disponibilidad del servicio para usuarios legítimos. |
| Elevación de privilegios | Obtención de derechos de acceso superiores a los autorizados. |
| Amenazas avanzadas | Vulnerabilidades únicas en los agentes de GenAI, que dan lugar a nuevos vectores de ataque. |
No puedes ignorar estas amenazas avanzadas. Los agentes de IA comprometidos pueden manipular tus herramientas de seguridad para que ignoren peligros reales. La actividad autónoma sin supervisión permite que los agentes realicen cambios críticos sin que lo sepas. La elusión autónoma de directivas significa que un agente de IA puede redefinir las directivas de seguridad, poniendo en riesgo tu cumplimiento normativo. También debes vigilar las desconexiones entre instrucciones y datos, en las que los grandes modelos de lenguaje confunden comandos con datos de usuario. El envenenamiento de memoria puede insertar instrucciones maliciosas en la base de conocimiento de un agente, lo que afecta a sus acciones futuras.
Mantente alerta: la superficie de ataque crece a medida que despliegas más agentes de IA. Debes adaptar tus defensas para estar a la altura.
Tendencias regulatorias
Debes seguir el ritmo de normativas que cambian rápidamente. Los gobiernos exigen ya marcos de gobernanza estructurados para los agentes de IA. La proporción de humanos frente a identidades no humanas sigue aumentando, lo que significa que necesitas controles más sólidos. La Ley de IA de la UE exige ahora gestión de riesgos y transparencia para los sistemas de IA de alto riesgo. El incumplimiento puede costarte hasta 35 millones de euros o el 7 % de tus ingresos globales. En Estados Unidos, los distintos estados crean obligaciones de cumplimiento específicas, lo que hace que la gobernanza sea aún más compleja.
- Para 2027, casi todas las grandes economías exigirán por ley la gobernanza de los agentes.
- Debes prepararte para auditorías obligatorias y estrictos estándares de información.
- Los reguladores esperan que demuestres que controlas cada agente e identidad no humana de tu entorno.
Nota: No puedes permitirte esperar. Empieza hoy a construir tu estrategia de cumplimiento para evitar sanciones costosas.
Preparación para los agentes autónomos
Necesitas un plan para gestionar la llegada de los agentes autónomos. Da estos pasos para asegurar tu futuro:
| Paso | Descripción |
|---|---|
| Establecer marcos de gobernanza | Define la responsabilidad, los procesos de aprobación y las pautas éticas para las acciones de los agentes. |
| Garantizar la calidad de los datos | Evalúa y mejora la integridad, la precisión y la coherencia de los datos en todos los sistemas. |
| Definir funciones organizativas | Asigna propietarios de agentes con conocimientos tanto de negocio como técnicos para supervisar su rendimiento. |
| Desarrollar estrategias de integración | Identifica los sistemas y las fuentes de datos que necesitan los agentes, garantizando una conectividad y un acceso sólidos. |
| Implementar procesos de supervisión | Establece métricas y alertas para evaluar de forma continua el rendimiento y la integración de los agentes. |
Debes actuar ya. Crea marcos de gobernanza que definan una responsabilidad clara. Asigna propietarios que entiendan tanto el negocio como la tecnología. Mejora la calidad de tus datos para que los agentes tomen las decisiones correctas. Identifica tus sistemas y fuentes de datos para que los agentes puedan operar con seguridad. Configura la supervisión y las alertas para hacer seguimiento del rendimiento de los agentes y del estado de su integración.
Consejo: la gobernanza y el cumplimiento continuos no son opcionales. Son tu mejor defensa a medida que los agentes ganan autonomía.
Tienes en tus manos el poder de dar forma al futuro de tu empresa. Al adaptarte a las amenazas cambiantes, cumplir con las exigencias regulatorias y prepararte para la próxima generación de agentes autónomos, proteges a tu organización y abres nuevas oportunidades.
Debes dejar de tratar a los agentes como cuentas de servicio si quieres proteger tu organización de los riesgos actuales. Los agentes de IA operan con autonomía y rapidez, lo que vuelve obsoletos los modelos tradicionales de gobernanza. La mayoría de las organizaciones carecen de directivas para la gestión de agentes, y pronto los agentes superarán en número a las identidades humanas. Adopta buenas prácticas como la identificación única, el acceso con privilegios mínimos y la supervisión continua. El podcast M365 FM ofrece ideas para ayudarte a construir un marco dinámico para la gestión de identidades de agentes. Empieza ya para proteger tu empresa y mantenerte por delante.
Preguntas frecuentes
¿Cuál es el principal riesgo de tratar a los agentes como cuentas de servicio?
Creas brechas de seguridad. Los agentes actúan por su cuenta y necesitan controles propios. Las cuentas de servicio no pueden gestionar esto. Corres el riesgo de sufrir fugas de datos, incumplimientos normativos y ataques si ignoras la gestión de identidades específica de los agentes.
¿En qué se diferencian las identidades de agentes de las cuentas de servicio?
Las identidades de agentes cambian según el contexto y las tareas. Las cuentas de servicio son estáticas. Necesitas controles dinámicos para los agentes. Así tu entorno se mantiene seguro y flexible.
¿Por qué debería usar accesos con ámbito limitado y efímeros para los agentes?
Los accesos con ámbito limitado y efímeros restringen lo que pueden hacer los agentes y durante cuánto tiempo. Reduces la superficie de ataque. Si las credenciales se filtran, el riesgo se mantiene bajo. Este enfoque respalda Zero Trust y la seguridad moderna.
¿Cómo puedo descubrir todos los agentes de mi entorno?
Empieza por un registro. Registra cada agente en cuanto lo despliegues. Usa API y automatización para mantener tu lista actualizada. Las revisiones periódicas te ayudan a detectar Shadow Agents.
¿Qué es un Shadow Agent?
Un Shadow Agent es un agente de IA no gestionado. Puede que ni sepas que existe. Puede acceder a datos sensibles sin supervisión. Los Shadow Agents generan riesgos de cumplimiento y de seguridad.
¿Cómo ayuda la gestión de identidades de agentes al cumplimiento normativo?
La gestión de identidades de agentes te proporciona registros de auditoría claros. Puedes demostrar a los reguladores quién accedió a qué y cuándo. Esto facilita superar las auditorías y evita sanciones.
¿Cuál es el primer paso para mejorar la gobernanza de los agentes?
Crea un registro de todos los agentes. Asigna propietarios. Configura directivas de acceso y supervisión. Empieza poco a poco y luego amplía. Así sentarás una base sólida para la seguridad y el cumplimiento.
¿Dónde puedo aprender más sobre las mejores prácticas de identidad de agentes?
Escucha el podcast M365 FM. Obtienes perspectivas de expertos, ejemplos reales y pasos prácticos. Adelántate aprendiendo de los líderes en identidad y gobernanza de agentes.
🎧 Escucha este episodio
¿Quieres una explicación práctica sobre la seguridad de identidades de agentes de IA? Este episodio desglosa el tema con un lenguaje claro y muestra por qué importa para Microsoft 365, Azure, Power Platform, la seguridad, la IA y el trabajo moderno.
Escucha este episodio si quieres:
- Entender los conceptos clave detrás de la seguridad de identidades de agentes de IA
- Ver cómo encaja en el ecosistema tecnológico más amplio de Microsoft
- Descubrir dónde puede aportar valor práctico a tu organización
También te puede interesar estos episodios relacionados de M365 FM:
- Service Principal Security: Stop Using Personal Accounts
- Microsoft Entra Agent ID: identidad segura para agentes de IA
- Microsoft AI Agent Runtimes: Beyond Enterprise Chatbots
- Enterprise AI Agent Fabric: Architecture Beyond Chatbots
- Security Agent Fabric: IA autónoma para la ciberdefensa
Descubre más conversaciones prácticas sobre Microsoft en M365 FM.
Última revisión: julio de 2026.
A quién va dirigido
Este episodio está pensado para administradores, arquitectos, desarrolladores, profesionales de seguridad y responsables de negocio de Microsoft que necesitan una base práctica antes de tomar decisiones de implementación, operación o gobernanza.
🎧 También te recomendamos escuchar
- AI Agents — Un siguiente paso muy relacionado para ampliar este tema.
- Power Platform — Un siguiente paso muy relacionado para ampliar este tema.
- Microsoft Graph Data Connect — Un siguiente paso muy relacionado para ampliar este tema.