 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Stop met AI-agents te behandelen als serviceaccounts
By Mirko Peters ·
Welkom terug in de podcasthoek! Als je vandaag verantwoordelijk bent voor enterprise-technologie, loop je waarschijnlijk achter de feiten aan om de explosie van generatieve kunstmatige intelligentie en autonome workloads bij te benen. Maar wanneer we deze systemen op schaal uitrollen, vallen we vaak terug op vertrouwde, vertrouwde gewoonten. Een van de gevaarlijkste gewoonten in moderne IT-archite
Automatically translated with AI from the original post. Read the English original
Welkom terug in de podcastkoek! Als je vandaag verantwoordelijk bent voor enterprise-technologie, loop je waarschijnlijk achter de feiten aan om de explosie van generatieve kunstmatige intelligentie en autonome workloads bij te benen. Maar wanneer we deze systemen op schaal uitrollen, vallen we vaak terug op vertrouwde gewoonten. Een van de gevaarlijkste gewoonten in moderne IT-architectuur is autonome AI-agents behandelen zoals traditionele serviceaccounts. In deze uitgebreide deep-dive bekijken we waarom verouderde serviceaccountmodellen moderne AI-agents niet beschermen, welke unieke beveiligingskwetsbaarheden deze aanpak met zich meebrengt, en hoe je risicogebaseerd identiteitsbeheer kunt inrichten voordat je organisatie het slachtoffer wordt van een datalek dat had kunnen worden voorkomen.
Om dit belangrijke onderwerp verder uit te diepen, kun je de bijbehorende aflevering AI Agent Identity Security: Beyond Service Accounts van de M365 FM Podcast bekijken, waarin we de architectuur, beveiliging en operationele keuzes bespreken die er in echte Microsoft-omgevingen echt toe doen.
Belangrijkste punten
- Besef dat AI-agents een eigen identiteitsbeheer nodig hebben. Ze behandelen als serviceaccounts stelt je organisatie bloot aan beveiligingsrisico's.
- Zet gecentraliseerde registratie van agent-identiteiten op. Dit helpt blinde vlekken in het governance-beleid te dichten en zorgt voor verantwoordelijkheid.
- Hanteer risicogebaseerde governancemodellen. Deze modellen stellen je in staat het gedrag van agents in realtime te monitoren en machtigingen dynamisch aan te passen.
- Gebruik beperkte en tijdelijke toegang voor agents. Dit beperkt hun machtigingen tot wat strikt nodig is en verkleint het aanvalsoppervlak.
- Maak een register van alle agent-identiteiten aan. Zo weet je welke agents bestaan en hoe ze met je systemen communiceren.
- Stel duidelijke governancekaders vast. Leg verantwoordelijkheid en goedkeuringsprocessen voor acties van agents vast om de beveiliging te verbeteren.
- Controleer credentials regelmatig en roteer ze. Dit helpt de beveiliging en compliance op peil te houden door het risico op accounts met te veel rechten te beperken.
- Blijf op de hoogte van veranderende dreigingen en regelgeving. Bereid je organisatie voor op de toekomst van autonome agents om je tegen potentiële risico's te beschermen.
Waarom agents niet als serviceaccounts behandelen
Je moet ophouden agents als serviceaccounts te behandelen als je je organisatie wilt beschermen tegen moderne dreigingen. De oude manier van serviceaccountbeheer creëert gevaarlijke gaten in je beveiliging en governance. De M365 FM Podcast laat zien hoe de opkomst van Shadow Agents deze zwakke punten blootlegt. Je moet beseffen dat AI-agents nieuwe uitdagingen met zich meebrengen die verouderde identiteits- en autorisatiemodellen niet aankunnen.
Risico's van verouderde serviceaccounts
Blinde vlekken in governance
Beveiligingsrisico's van serviceaccounts blijven vaak onopgemerkt omdat traditionele systemen onvoldoende toezicht bieden. Het kan zijn dat serviceaccounts automatisch door ontwikkelaars worden aangemaakt zonder gecentraliseerde registratie. Elk cloudplatform hanteert andere identiteitsbeheerpraktijken, wat leidt tot zichtbaarheidsproblemen. Als je voor elk serviceaccount geen beheerder hebt, verdwijnt de verantwoordelijkheid. Niet-menselijke identiteiten vallen vaak buiten governancekaders en verzamelen machtigingen zonder toezicht. Wanneer er een datalek optreedt, is het lastig om vast te stellen wat deze accounts hebben benaderd.
Tip: Gecentraliseerde registratie en regelmatige reviews helpen je om deze blinde vlekken in governance te dichten.
Verantwoordelijkheidslacunes
Je loopt ernstige verantwoordelijkheidshiaten op wanneer je voor agents vertrouwt op serviceaccounts. Oudere serviceaccounts worden vaak aangemaakt zonder goed beheer, waardoor toegang ongemonitord blijft. Statische inloggegevens en brede machtigingen maken deze accounts aantrekkelijk voor aanvallers. Het ontbreken van centraal beheer bemoeilijkt het vaststellen van de verantwoordelijke partijen tijdens een datalek. Je kunt acties niet eenvoudig herleiden naar een specifieke eigenaar, waardoor incidentrespons traag en onvolledig verloopt.
- Serviceaccounts hebben geen menselijke interactie, waardoor ze lastig te monitoren zijn.
- Traditionele beveiligingstools kunnen kwaadaardige activiteiten mogelijk niet detecteren.
- Supply chain-aanvallen richten zich vaak op serviceaccounts om langdurige, onopgemerkte toegang te krijgen.
De unieke uitdagingen van agents
Overerving van autoriteit
Agents brengen nieuwe risico's met zich mee die je niet kunt negeren. AI-agents kunnen autoriteit erven via complexe delegatieketens. Dit vergroot de beveiligingsrisico's als je ze niet goed beheert. Anders dan serviceaccounts, die werken met vaste rollen en machtigingen, vereisen agents dat je de herkomst van de autoriteit bewaakt, niet alleen de laatste inloggegevens. Als je agents opvat als gebruikers of als serviceaccounts, creëer je operationele en beveiligingsproblemen.
- AI-agents zijn autonoom en kunnen hun tactiek wijzigen.
- Het beheer van agents vraagt om een nieuwe aanpak van autorisatie en identiteit.
- Je moet bijhouden hoe autoriteit van de ene agent naar de andere wordt doorgegeven.
Dynamische besluitvorming
AI-agents gedragen zich niet als statische serviceaccounts. Ze passen zich aan en veranderen op basis van context in realtime. Dit dynamische gedrag betekent dat traditionele IAM-controls tekortschieten. Agents vereisen vaak snelle inrichting en intrekking van identiteiten, wat het beheer complexer maakt. Je kunt niet vertrouwen op statische inloggegevens of vaste machtigingen. In plaats daarvan heb je flexibele autorisatiemodellen nodig die reageren op de huidige context en taken van de agent.
- Agents hebben vaak meer machtigingen nodig dan traditionele serviceaccounts, wat het aanvalsoppervlak vergroot.
- De noodzaak tot snelle wijzigingen in identiteit en autorisatie maakt handmatige processen onhoudbaar.
- Je moet risicogebaseerd beheer toepassen om gelijke tred te houden met het tempo van AI-agentactiviteit.
De M365.FM-podcast roept je op om agents niet langer als serviceaccounts te behandelen. Je moet de unieke behoeften op het gebied van identiteit, autorisatie en beheer van agents erkennen. Zo dicht je hiaten in het beheer, elimineer je verantwoordelijkheidshiaten en verklein je de beveiligingsrisico's van serviceaccounts. Deze verschuiving bereidt je organisatie voor op de toekomst van autonome agents en versterkt je algehele IAM-strategie.
Agents versus serviceaccounts
Verschillen in identiteit
Statisch versus dynamisch
Je moet het echte verschil begrijpen tussen serviceaccounts en agent-identiteit. Serviceaccounts werken op een statische manier. Ze worden aangemaakt, krijgen machtigingen toegewezen en veranderen zelden. Je richt ze één keer in en vergeet ze vaak. Agent-identiteit is daarentegen dynamisch. Agents handelen op basis van realtime gegevens en veranderende omstandigheden. Ze nemen beslissingen, passen zich aan nieuwe informatie aan en wijzigen soms zelfs hun eigen gedrag. Door dit verschil in werkwijze kun je niet dezelfde regels voor beide gebruiken.
Hier is een korte vergelijking om het verschil tussen serviceaccount en agent-identiteit helder te maken:
| Serviceaccounts | Agent-identiteit | |
|---|---|---|
| Wat het is | Digitale inloggegevens voor systemen of diensten | Taakgerichte intelligente systemen aangedreven door AI |
| Primair doel | Machines of workloads laten authenticeren en toegang krijgen tot resources | Beslissingen nemen, handelen op basis van gegevens en workflows uitvoeren |
| Beveiligingsfocus | Beheer van inloggegevens, toegangscontroles, levenscyclus | Monitoring van gedrag, machtigingen en contextgrenzen |
| Levenscyclus van de identiteit | Ingericht als een gebruikersaccount: aangemaakt, geroteerd, verlopen | Geen zelfstandige identiteit; gebouwd bovenop serviceaccounts |
| Risico's | Blootgestelde API-sleutels, ongebruikte serviceaccounts | Autonome overschrijding van bevoegdheden, te ruime rechten, prompt injection en misbruik |
| Beheerbehoeften | Least privilege, hygiëne van inloggegevens en rotatie | Guardrails, verklaarbaarheid en beperking van intentie |
| Afstemming van identiteitsbeveiliging | Afdwingen van authenticatie, autorisatie en zichtbaarheid | Afdwingen van actiebereik, verificatie en observeerbaarheid |
Contextbewustzijn
Agents brengen iets nieuws met zich mee: contextbewustzijn. Dat betekent dat agents de situatie kunnen beoordelen, de intentie van de gebruiker kunnen begrijpen en kunnen bepalen of een actie op dit moment zinvol is. Serviceaccounts kunnen dat niet. Zij volgen alleen vaste regels. Agents kunnen hun acties daarentegen aanpassen op basis van wie er vraagt, welke gegevens er betrokken zijn en wat er zojuist is gebeurd. Dit maakt de identiteit van agents veel veiliger en slimmer, maar het betekent ook dat je nieuwe beheersmaatregelen nodig hebt om alles veilig te houden.
Levenscyclus en machtigingen
Serviceaccounts met te veel rechten
Je loopt een groot risico wanneer je serviceaccounts te veel machtigingen geeft. Serviceaccounts krijgen vaak brede toegang omdat dat eenvoudiger in te richten is. Na verloop van tijd stapelen die machtigingen zich op. Je vergeet ze mogelijk te verwijderen wanneer ze niet meer nodig zijn. Dit creëert een enorm aanvalsoppervlak. In het debat over serviceaccount versus agentidentiteit kunnen agents gebruikmaken van contextbewuste machtigingen. Deze machtigingen veranderen op basis van wat de agent doet en wanneer. Dit verkleint het risico van te veel toegang.
- Agents gebruiken machtigingen die zich in realtime aanpassen, waardoor het voor aanvallers moeilijker wordt ze te misbruiken.
- Serviceaccounts vertrouwen op statische machtigingen, wat kan leiden tot excessieve privileges.
- Dynamische toegang stelt je in staat om machtigingen alleen te verlenen wanneer dat nodig is, bijvoorbeeld voor een specifieke taak of een bepaald tijdvenster.
- Voorwaardelijke vertrouwensrelaties helpen je de impact te beperken wanneer er iets misgaat.
Rotatie van referenties
Het beheren van de levenscyclus van serviceaccounts en agentidentiteiten vraagt om verschillende strategieën. Voor serviceaccounts moet je een duidelijke eigenaar toewijzen, elke fase van creatie tot buitengebruikstelling bijhouden en referenties regelmatig roteren. Gebruik referenties met een korte geldigheid en laat ze automatisch intrekken wanneer ze niet meer nodig zijn. Controleer regelmatig inactieve accounts en ongebruikte sleutels. Voor agentidentiteiten moet je elke toegangsbeslissing loggen en zorgen dat je kunt verklaren waarom de agent nog bestaat.
- Wijs voor elke identiteit een zakelijke of platformeigenaar aan.
- Registreer creatie, doel, gebruik, rotatie en buitengebruikstelling als afzonderlijke gebeurtenissen.
- Geef de voorkeur aan referenties met een korte geldigheid en automatische intrekking.
- Controleer inactieve identiteiten en ongebruikte sleutels volgens een vast schema.
- Log voldoende context om aan te tonen waarom de identiteit nog actief is.
Je kunt serviceaccounts en agentidentiteiten niet op dezelfde manier behandelen. De vraag serviceaccount versus agentidentiteit gaat niet alleen over technologie. Het gaat over beveiliging, governance en de toekomst van je organisatie. Agents hebben een eigen identiteitscategorie nodig, omdat ze anders handelen, slimmere beheersmaatregelen vereisen en betere controle vragen. Als je veilig en compliant wilt blijven, moet je je aanpak nu aanpassen.
Risico's van serviceaccounts met te veel rechten
Je kunt de risico's die komen kijken bij serviceaccounts met te veel rechten niet negeren. Deze accounts openen de deur voor grote beveiligingsdreigingen, compliancefouten en onbeheerde toegang. Als je je organisatie wilt beschermen, moet je begrijpen hoe aanvallers deze zwakke punten misbruiken en waarom je nu moet handelen.
Bedreigingen door laterale beweging
Aanvallers zijn gek op serviceaccounts met te veel rechten, omdat ze eenvoudige manieren bieden om door je systemen te bewegen. Zodra een aanvaller toegang krijgt tot een van deze accounts, kan hij de referenties gebruiken om andere delen van je netwerk te bereiken. Dit heet laterale beweging. Wanneer je te veel machtigingen toekent, geef je aanvallers een kaart van je meest waardevolle gegevens.
- Aanvallers kunnen gecompromitteerde referenties hergebruiken om toegang te krijgen tot aangrenzende systemen.
- Te ruime machtigingen geven aanvallers de mogelijkheid om via databases en CI/CD-platforms verder door de omgeving te bewegen.
- Doordat er geen duidelijke manier is om toegang weer in te trekken, kunnen aanvallers hun privileges verhogen zonder dat er alarm wordt geslagen.
- Serviceaccounts werken vaak buiten de traditionele beveiligingsmaatregelen, waardoor ze een favoriet doelwit zijn.
Je ziet dit terug in echte aanvallen. De aanvaller streeft naar duurzame toegang via legitieme machine-identiteiten. Ze bewegen zich door je infrastructuur, verhogen hun privileges en stelen gegevens zonder dat er meldingen worden gegenereerd. Serviceaccounts in Active Directory kunnen de beveiligingsrisico's vergroten, vooral bij laterale bewegingsaanvallen. Deze accounts hebben vaak hoge privileges, waardoor aanvallers door het netwerk kunnen navigeren en bij gevoelige bronnen kunnen komen.
Let op: Ongeveer 74% van de datalekken begint met misbruik van geprivilegieerde inloggegevens, waaronder serviceaccounts met te veel rechten.
Audit- en nalevingsproblemen
Je krijgt te maken met ernstige audit- en nalevingsproblemen als je geprivilegieerde accounts niet beheert. Toezichthouders eisen strikte controles op de toegang tot gevoelige gegevens. Als je niet voldoet, loop je het risico op forse boetes en juridische problemen. Slecht beheerde geprivilegieerde accounts vormen een beveiligingsdreiging. Onbevoegde gebruikers kunnen vertrouwelijke gegevens inzien en wijzigen als deze accounts worden gecompromitteerd.
Het risico op interne en externe datalekken neemt toe naarmate de beheersmaatregelen zwakker zijn. Kwaadwillende insiders of cybercriminelen kunnen deze accounts misbruiken, wat kan leiden tot ernstige beveiligingsincidenten. Je moet geprivilegieerde accounts scherp in de gaten houden om aan de nalevingseisen te voldoen en je organisatie te beschermen.
Shadow Agents en ongecontroleerde toegang
Shadow Agents maken ongecontroleerde toegang tot een reëel gevaar. Deze agents werken zonder toezicht en kunnen zelfstandig toegang krijgen tot gevoelige gegevens. Ze kunnen bedrijfsbeleid en nalevingsregels overtreden. Zonder governance kunnen Shadow Agents gevoelige gegevens verkeerd routeren of ongeoorloofde acties uitvoeren.
- Een Fortune 500-financiële dienstverlener ontdekte dat zijn AI-agent voor klantenservice wekenlang accountgegevens lekte na een prompt injection-aanval. Dit leidde tot boetes en hoge herstelkosten.
- Handelaren bij een financieel bedrijf gebruikten een niet-goedgekeurde AI-tool om marktdata te analyseren en kregen maandenlang toegang tot gevoelige klantgegevens. Dit was in strijd met de GLBA- en SEC-vereisten.
- In de zorg gebruikte personeel generieke AI-tools om patiëntgegevens te analyseren zonder de juiste compliance, waarmee ze de HIPAA-normen overtraden.
Je kunt je niet veroorloven Shadow Agents ongebreideld hun gang te laten gaan. Je moet maatregelen treffen om ongecontroleerde toegang te stoppen en de beveiligingsrisico's te verkleinen. De M365 FM Podcast belicht deze praktijkvoorbeelden om te laten zien waarom je sterke governance nodig hebt voor agents en serviceaccounts.
Agent-identiteit en governance
Je kunt je organisatie niet goed beveiligen als je de noodzaak van een derde identiteitscategorie negeert. Traditionele IAM-systemen herkennen alleen gebruikers en serviceaccounts. Daardoor ontstaat een gat voor AI-agents en agentic AI, die zelfstandig handelen, beslissingen nemen en met gevoelige gegevens werken. Als je deze niet-menselijke identiteitstypes behandelt als serviceaccounts, creëer je beveiligingsrisico's en nalevingsproblemen. Je hebt een nieuwe aanpak nodig die agent-identiteit een eigen blauwdruk, governance en levenscyclus geeft.
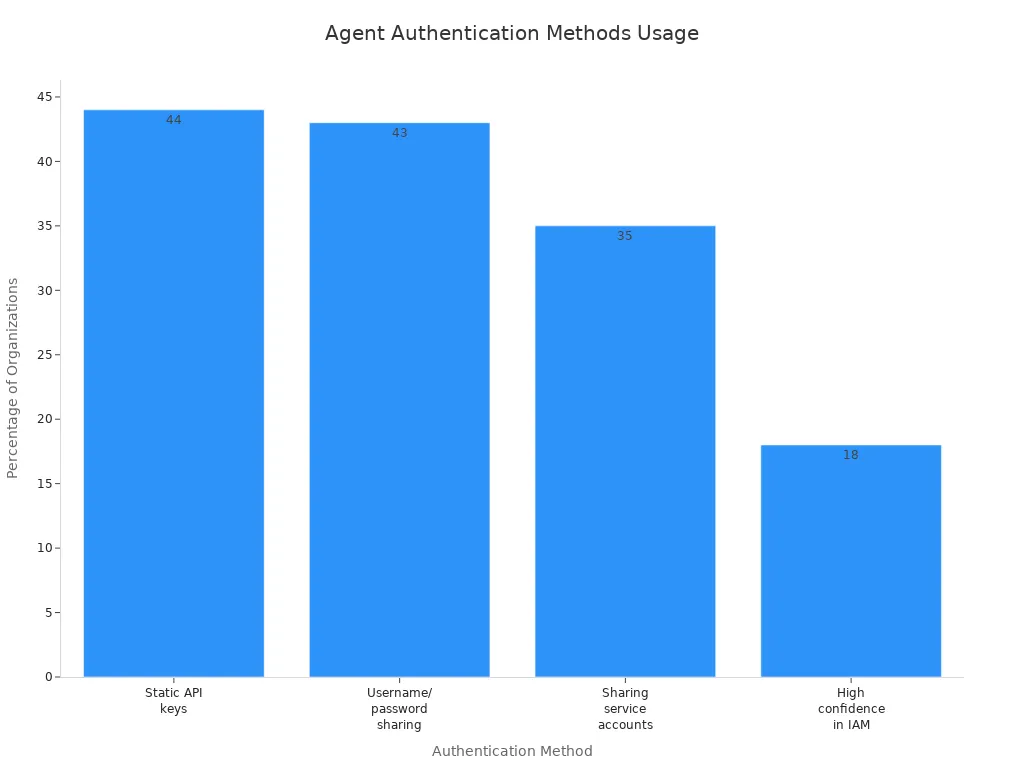
Kijk naar de cijfers. Bijna de helft van de organisaties gebruikt nog steeds statische API-sleutels of deelt gebruikersnamen en wachtwoorden voor agentauthenticatie. Slechts 18% heeft er vertrouwen in dat hun huidige IAM voor agent-identiteiten voldoende is. Dit laat duidelijk zien dat er behoefte is aan een specifiek identiteitsbeveiligingsmodel voor agents.
“Er zijn elementen rond agent-identiteiten, er zijn elementen rond catalogiseren, er zijn elementen rond het centraliseren van beleid en het afdwingen van het juiste beleid… een andere belangrijke factor is context.”
— Senior architect, zorg- en verzekeringsonderneming
Blauwdrukken voor agent-identiteiten
Je hebt een blauwdruk nodig om agent-identiteiten op schaal te beheren. Een blauwdruk geeft je een herhaalbare, veilige manier om agent-identiteiten aan te maken, te beheren en buiten gebruik te stellen. Hiermee volgt elke agent dezelfde regels en beveiligingsmaatregelen. Deze aanpak voorkomt de chaos van ongecontroleerde wildgroei aan niet-menselijke identiteiten.
Dit is wat een sterke blauwdruk voor agent-identiteiten bevat:
| Onderdeel | Beschrijving |
|---|---|
| Sjabloon | Legt gedeelde kenmerken vast voor consistente configuratie van agent-identiteiten. |
| Identiteit | Een speciaal identiteitstype dat agent-identiteiten kan aanmaken of verwijderen. |
| Referentiecontainer | Bevat de referenties voor authenticatie, waardoor agent-identiteiten toegangstokens kunnen aanvragen. |
| Beheercontainer | Maakt het mogelijk om beleid en instellingen toe te passen die gelden voor alle agent-identiteiten die uit de blauwdruk zijn aangemaakt. |
Met deze blauwdrukken krijg je controle en zicht. Je kunt identiteitsgebaseerde toegang afdwingen, referenties roteren en beleid toepassen op alle agents. Dit verkleint het risico op verweesde of te ruim toegekende agent-identiteiten. Ook maak je het eenvoudiger om te controleren en compliance aan te tonen.
Risicogebaseerde governancemodellen
Je moet verder gaan dan statische controles. Risicogebaseerde governancemodellen laten je je beveiliging aanpassen aan het werkelijke gedrag van AI-agents. Deze modellen dichten de kloof tussen verouderde IAM en de behoeften van agentic AI. Ze geven je de mogelijkheid om op basis van de impact en context van elke agent-identiteit guardrails in te stellen.
- Verouderde IAM-systemen kunnen niet bijbenen met de snelheid en complexiteit van AI-agents in de onderneming.
- Agents fungeren nu als machine-identiteiten met grote impact. Ze hebben robuuste governancecontroles nodig die passen bij hun kracht en bereik.
- Traditionele identiteitsmechanismen vertrouwen op permanente referenties. Die passen niet bij het tijdelijke, dynamische karakter van agent-identiteiten.
Met risicogebaseerde governance kun je agent-acties in realtime monitoren. Je kunt machtigingen aanpassen op basis van de huidige taak, gebruiker of gevoeligheid van de data. Deze aanpak versterkt je identiteitsbeveiliging en verkleint de kans op ongeautoriseerde toegang. Ook krijg je betere controle over de levenscyclus van niet-menselijke identiteiten en agentic AI.
Beperkte en tijdelijke toegang
Je moet beperken wat agents kunnen doen en hoe lang. Beperkte en tijdelijke toegang geeft je die controle. In plaats van brede, permanente machtigingen toe te kennen, geef je agents alleen de toegang die ze nodig hebben, en wel voor de kortst mogelijke tijd. Deze aanpak sluit aan bij Zero Trust en moderne principes voor identiteitsgebaseerde toegang.
- Referenties met een korte levensduur beperken de blootstelling, ook als ze uitlekken.
- Tijdelijke toegang levert referenties die automatisch verlopen, waardoor het risico op compromittering afneemt.
- Dynamische scoping laat je machtigingen toekennen op basis van context in realtime, zodat agents voor elke taak alleen krijgen wat ze nodig hebben.
- Deze methode vermindert permanente bevoegdheden tussen taken door, waardoor het aanvalsoppervlak kleiner wordt.
- Korte levensduren zorgen ervoor dat de schade beperkt blijft, zelfs als een referentie gestolen wordt.
Je beschermt je organisatie door beperkte en tijdelijke toegang voor alle agent-identiteiten te gebruiken. Je maakt het aanvallers moeilijker om AI-agents of niet-menselijke identiteiten te misbruiken. Ook verbeter je je compliancepositie en vereenvoudig je audits.
Je kunt agents niet als bijzaak behandelen. Door agent-identiteitsblauwdrukken, risicogebaseerde governance en tijdelijke toegang te hanteren, bouw je een stevige basis voor identiteitsbeveiliging. Zo bereid je je onderneming voor op de toekomst van agentic AI en verklein je de risico's die gepaard gaan met ongecontroleerde agent-identiteiten.
Agent-identiteitsbeheer implementeren
Je kunt de beveiligingspositie van je organisatie versterken door agent-identiteitsbeheer in te voeren, met een duidelijke en concrete aanpak. Begin met een stevige basis voor register en detectie, dwing daarna beleid af tijdens de uitvoering en monitor tot slot alles met robuuste auditlogs.
Register en detectie
Je hebt een betrouwbaar register nodig om elke agent-identiteit bij te houden. Met deze stap weet je precies welke agents er bestaan, wat ze doen en hoe ze met je systemen communiceren. Volg deze best practices voor het opzetten van een register die auth voor agents ondersteunt en je beveiliging versterkt:
- Begin klein en verbeter stap voor stap. Registreer een beperkte set agents en verfijn je proces naarmate je meer leert.
- Gebruik standaard API's voor agentregistratie. Zo blijft je register consistent en schaalbaar.
- Schakel semantisch zoeken in, zodat agents snel relevante tools en bronnen kunnen vinden.
- Dwing governance vanaf het begin af. Integreer authenticatie en eenmalige aanmelding (SSO) voor elke registeractie.
- Monitor en log alle registeractiviteit. Bekijk de logs regelmatig om ongebruikelijk gedrag op te sporen.
- Synchroniseer registervermeldingen met je codebase via continue integratie.
- Bied een gebruiksvriendelijk portaal aan, zodat agents eenvoudig te verkennen zijn.
- Maak gebruik van open-sourceframeworks om de ontwikkeling te versnellen.
Door deze stappen te volgen krijg je zicht op en controle over agent-identiteit. Zo wordt het eenvoudiger om least-privilege-beleid af te dwingen en credentials beheersbaar te houden.
Handhaving van beleid tijdens de uitvoering
Je moet beleid afdwingen terwijl agents actief zijn, en niet pas achteraf. Handhaving van beleid tijdens de uitvoering geeft je realtime controle over het gedrag en de toegang van agents. Bekijk hoe deze aanpak zich verhoudt tot traditionele controles op serviceaccounts:
| Aspect | Handhaving van beleid tijdens de uitvoering | Traditionele controles op serviceaccounts |
|---|---|---|
| Governance | Continue governance van gedrag | Controle achteraf |
| Controlemechanisme | Beperking van gedrag tijdens de uitvoering | Identiteitsauthenticatie en toekenning van toegang |
| Aanpasbaarheid | Ontworpen voor autonome systemen | Niet gebouwd voor realtime toezicht op acties |
Handhaving tijdens de uitvoering richt zich op het beperken van agentacties op het moment dat ze plaatsvinden. Je hebt dit nodig omdat agents autonoom handelen en voortdurend toezicht vereisen. Traditionele modellen controleren identiteit en machtigingen alleen aan het begin, waardoor risicovol gedrag dat later optreedt onopgemerkt blijft. Met auth voor agents kun je beleid in realtime aanpassen en zorgen dat agents nooit meer doen dan ze mogen.
Monitoring en auditlogs
Wat je niet meet, kun je niet verbeteren. Effectieve monitoring en auditlogs geven je de mogelijkheid om elke agent-identiteit en elk credential te volgen. Bouw een uitgebreide inventaris op en gebruik beheertools voor toegangsbeheer om least privilege af te dwingen. Vervang permanente credentials door kortlevende, taakgebonden toegang om het risico te verkleinen. Implementeer joiner-mover-leaver-processen om de volledige levenscyclus van agents te beheren en verantwoordelijkheid te waarborgen.
Regelgeving zoals SOC 2 en ISO 27001 vereist dat je agent-identiteit, tijdstempels en beslissingscontext vastlegt in manipulatiebestendige logs. Deze logs moeten jaren worden bewaard ter ondersteuning van onweerlegbaarheid. Gebruik monitoring op netwerkniveau om agentverkeer zichtbaar te maken en dwing toeschrijfbaar beleid af, zodat elke actie herleidbaar is tot een menselijke principal.
Automatiseer de rotatie van credentials en beoordeel machtigingen regelmatig. Attribuutgebaseerd toegangsbeheer maakt het mogelijk om machtigingen dynamisch te evalueren, zodat je omgeving veilig blijft. Met sterke monitoring dichten je de gaten in auth voor agents en bouw je vertrouwen op in je identiteitsprogramma.
Tip: Automatiseer het beheer van credentials en de beoordeling van machtigingen, zodat je een stap voor blijft op dreigingen en aan compliance-eisen voldoet.
De toekomst van agents in de onderneming
Veranderende dreigingen
Je wordt geconfronteerd met een nieuwe golf van dreigingen nu AI-agents in je onderneming steeds autonomer worden. Aanvallers richten zich nu op deze agents met tactieken die verder gaan dan traditionele beveiligingsmodellen. Je moet de risico's begrijpen om een stap voor te blijven.
| Dreigingstype | Beschrijving |
|---|---|
| Spoofing | Ongeautoriseerde toegang tot systemen door legitieme gebruikers na te bootsen. |
| Manipulatie | Wijziging van gegevens of systemen door kwaadwillende actoren. |
| Informatieblootstelling | Ongeautoriseerde toegang tot gevoelige informatie. |
| Denial of Service | Verstoring van de beschikbaarheid van diensten voor rechtmatige gebruikers. |
| Verhoging van privileges | Hogere toegangsrechten verkrijgen dan toegestaan is. |
| Geavanceerde dreigingen | Unieke kwetsbaarheden in GenAI-agents, die leiden tot nieuwe aanvalsvectoren. |
Deze geavanceerde dreigingen kun je niet negeren. Gecompromitteerde AI-agents kunnen je beveiligingstools manipuleren zodat echte gevaren genegeerd worden. Niet-gemonitorde autonome activiteit laat agents kritieke wijzigingen aanbrengen zonder dat je het weet. Autonome beleidsomzeiling betekent dat een AI-agent beveiligingsbeleid kan herdefiniëren, waardoor je compliance in gevaar komt. Je moet ook letten op situaties waarin large language models opdrachten en gebruikersdata door elkaar halen. Geheugenvergiftiging (memory poisoning) kan kwaadaardige instructies in de kennisbank van een agent inbedden, wat toekomstige acties beïnvloedt.
Blijf alert: het aanvalsoppervlak groeit naarmate je meer AI-agents inzet. Je moet je verdediging aanpassen om hierop aan te sluiten.
Regelgevende ontwikkelingen
Je moet gelijke tred houden met snel veranderende regelgeving. Overheden eisen nu gestructureerde governancekaders voor AI-agents. De verhouding tussen mensen en niet-menselijke identiteiten blijft stijgen, wat sterkere controles vereist. De EU AI Act vereist nu risicobeheer en transparantie voor AI-systemen met een hoog risico. Niet-naleving kan je tot €35 miljoen of 7% van je wereldwijde omzet kosten. In de Verenigde Staten creëren verschillende staten unieke compliance-verplichtingen, wat governance nog complexer maakt.
- Tegen 2027 zal bijna elke grote economie agentgovernance wettelijk verplicht stellen.
- Je moet je voorbereiden op verplichte audits en strikte rapportagenormen.
- Toezichthouders verwachten dat je kunt aantonen dat je elke agent en elke niet-menselijke identiteit in je omgeving beheerst.
Let op: je kunt je niet veroorloven te wachten. Begin nu met het opbouwen van je compliancestrategie om kostbare boetes te voorkomen.
Voorbereiden op autonome agents
Je hebt een plan nodig om de opkomst van autonome agents te beheersen. Zet deze stappen om je toekomst veilig te stellen:
| Stap | Beschrijving |
|---|---|
| Governancekaders opzetten | Definieer verantwoordelijkheid, goedkeuringsprocessen en ethische richtlijnen voor acties van agents. |
| Zorg voor datakwaliteit | Beoordeel en verbeter de volledigheid, nauwkeurigheid en consistentie van data over systemen heen. |
| Organisatorische rollen definiëren | Wijs agenteigenaren aan met zowel zakelijke als technische kennis om de prestaties te bewaken. |
| Integratiestrategieën ontwikkelen | Breng de systemen en databronnen in kaart die agents nodig hebben, en zorg voor robuuste connectiviteit en toegang. |
| Monitoringprocessen implementeren | Stel metrics en waarschuwingen in voor de doorlopende evaluatie van de prestaties en integratie van agents. |
Je moet nu actie ondernemen. Bouw governancekaders die duidelijke verantwoordelijkheid vastleggen. Wijs eigenaren aan die zowel de zakelijke als de technologische kant begrijpen. Verbeter je datakwaliteit zodat agents de juiste beslissingen nemen. Breng je systemen en databronnen in kaart zodat agents veilig kunnen opereren. Richt monitoring en waarschuwingen in om de prestaties van agents en de gezondheid van de integratie te volgen.
Tip: Doorlopende governance en compliance zijn niet optioneel. Ze vormen je beste verdediging naarmate agents autonomer worden.
Jij hebt de macht om de toekomst van je onderneming vorm te geven. Door in te spelen op veranderende dreigingen, te voldoen aan regelgevende eisen en je voor te bereiden op de volgende generatie autonome agents, bescherm je je organisatie en open je nieuwe kansen.
Je moet ophouden agents als serviceaccounts te behandelen als je je organisatie wilt beschermen tegen moderne risico's. AI-agents werken autonoom en snel, waardoor traditionele governancemodellen verouderd raken. De meeste organisaties hebben geen beleid voor agentbeheer, en agents zullen binnenkort de menselijke identiteiten overtreffen. Pas best practices toe zoals unieke identificatie, toegang met minimale rechten en doorlopende monitoring. De M365 FM Podcast biedt inzichten om je te helpen een dynamisch raamwerk voor agent-identiteitsbeheer op te bouwen. Begin nu met het beveiligen van je onderneming en blijf voorop lopen.
Veelgestelde vragen
Wat is het belangrijkste risico van agents behandelen als serviceaccounts?
Je creëert beveiligingslekken. Agents handelen zelfstandig en hebben unieke controles nodig. Serviceaccounts kunnen dit niet aan. Je loopt het risico op datalekken, compliancefouten en aanvallen als je agentspecifiek identiteitsbeheer negeert.
Hoe verschillen agentidentiteiten van serviceaccounts?
Agentidentiteiten veranderen mee met de context en de taken. Serviceaccounts blijven statisch. Je hebt dynamische controles voor agents nodig. Zo blijft je omgeving veilig en flexibel.
Waarom zou ik gescopete en tijdelijke toegang voor agents gebruiken?
Gescopete en tijdelijke toegang beperkt wat agents kunnen doen en hoe lang. Zo verklein je het aanvalsoppervlak. Als credentials lekken, blijft het risico beperkt. Deze aanpak ondersteunt Zero Trust en moderne beveiliging.
Hoe vind ik alle agents in mijn omgeving?
Begin met een register. Registreer elke agent zodra je hem uitrolt. Gebruik API's en automatisering om je lijst actueel te houden. Regelmatige reviews helpen je Shadow Agents op te sporen.
Wat is een Shadow Agent?
Een Shadow Agent is een niet-beheerde AI-agent. Je weet misschien niet dat hij bestaat. Hij kan zonder toezicht toegang krijgen tot gevoelige gegevens. Shadow Agents brengen compliance- en beveiligingsrisico's met zich mee.
Hoe helpt beheer van agentidentiteiten bij compliance?
Beheer van agentidentiteiten geeft je duidelijke audittrails. Je kunt toezichthouders laten zien wie wat heeft geopend en wanneer. Zo verlopen audits makkelijker en voorkom je boetes.
Welke eerste stap moet ik zetten om agent governance te verbeteren?
Maak een register voor alle agents. Wijs eigenaren aan. Stel beleid in voor toegang en monitoring. Begin klein en breid daarna uit. Zo bouw je een sterke basis voor beveiliging en compliance.
Waar kan ik meer leren over best practices voor agentidentiteiten?
Luister naar de M365 FM Podcast. Je krijgt expertinzichten, praktijkvoorbeelden en concrete stappen. Blijf vooroplopen door te leren van leiders op het gebied van agentidentiteiten en governance.
🎧 Luister naar deze aflevering
Wil je een praktische uitleg over AI Agent Identity Security? In deze aflevering wordt het onderwerp in duidelijke taal uitgelegd en wordt getoond waarom het belangrijk is voor Microsoft 365, Azure, Power Platform, beveiliging, AI en modern werken.
Luister naar deze aflevering als je:
- De kernconcepten achter AI Agent Identity Security wilt begrijpen
- wilt zien hoe het past in het bredere Microsoft-technologie-ecosysteem
- wilt leren waar het praktische waarde kan opleveren voor je organisatie
Misschien vind je deze gerelateerde M365 FM-afleveringen ook interessant:
- Service Principal Security: Stop Using Personal Accounts
- Microsoft Entra Agent ID: veilige identiteit voor AI-agents
- Microsoft AI Agent Runtimes: Beyond Enterprise Chatbots
- Enterprise AI Agent Fabric: Architecture Beyond Chatbots
- Security Agent Fabric: autonome AI voor cyberverdediging
Ontdek meer praktijkgerichte Microsoft-gesprekken op M365 FM.
Laatst gecontroleerd: juli 2026.
Voor wie is dit interessant
Deze aflevering is bedoeld voor Microsoft-beheerders, architecten, ontwikkelaars, securityprofessionals en zakelijke leiders die een praktische basis nodig hebben voordat ze beslissingen nemen over implementatie, beheer of governance.
🎧 Luister ook naar
- AI Agents — Een sterk verwante volgende stap om dit onderwerp verder uit te diepen.
- Power Platform — Een sterk verwante volgende stap om dit onderwerp verder uit te diepen.
- Microsoft Graph Data Connect — Een sterk verwante volgende stap om dit onderwerp verder uit te diepen.