 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Más allá del perímetro de red: por qué la identidad se ha convertido en el nuevo perímetro de seguridad
By Mirko Peters ·
¡Bienvenido de nuevo al blog del podcast! Hoy vamos a profundizar en un tema que está transformando la forma en que las organizaciones protegen sus activos digitales. En un mundo en el que la adopción de la nube…
Automatically translated with AI from the original post. Read the English original
¡Bienvenido de nuevo al blog del podcast! Hoy profundizamos en un tema que está transformando la forma en que las organizaciones protegen sus activos digitales. En un mundo donde la adopción de la nube se dispara y el trabajo remoto se ha convertido en la norma, los límites físicos y de red tradicionales de la empresa prácticamente han desaparecido. Durante décadas, los equipos de seguridad confiaron en cortafuegos robustos y en centros de datos corporativos seguros para mantener a raya a los actores maliciosos. Sin embargo, a medida que los datos se mueven a entornos multinube y los empleados acceden a los recursos de la empresa desde cualquier parte del mundo, ese modelo antiguo ya no funciona. En este artículo analizaremos por qué la identidad ha reemplazado oficialmente al perímetro de red como principal línea de defensa de tu organización frente a las ciberamenazas modernas.
La caída del perímetro de identidad
Seguridad de perímetro heredada
Antes confiabas en un modelo de seguridad que daba por confiable todo lo que estaba dentro de tu red. Este enfoque asumía que los usuarios, dispositivos y aplicaciones dentro del perímetro eran seguros. El borde de la red actuaba como una barrera que separaba los recursos internos de confianza de las amenazas externas no confiables. Concentrabas la seguridad en los límites, creyendo que un cortafuegos sólido y una única autenticación podían proteger tus datos.
| Suposiciones heredadas | Invalidaciones modernas |
|---|---|
| Distinción clara entre redes de confianza y redes no confiables | El auge de los servicios en la nube y el trabajo remoto ha difuminado estas fronteras, haciendo que la distinción carezca de sentido. |
| Confianza implícita en los usuarios internos | Los atacantes explotan la confianza interna, convirtiéndola en un pasivo en lugar de una característica de seguridad. |
| Seguridad concentrada en los bordes de la red | Los entornos modernos requieren que la seguridad se distribuya entre diversas plataformas y dispositivos. |
| Oficinas fijas y servidores propios | Las operaciones del negocio dependen ahora de SaaS y de la nube pública, lo que exige un enfoque de seguridad más dinámico. |
| Autenticación única para un acceso amplio | Los principios de Zero Trust defienden la verificación continua y el acceso de mínimo privilegio. |
Como ves, estas suposiciones ya no se sostienen. El trabajo remoto, la adopción de la nube y los dispositivos móviles han borrado los límites claros. Los atacantes apuntan a los usuarios internos y explotan la confianza implícita, lo que hace que tus defensas perimetrales tradicionales resulten ineficaces.
Nota: debes replantearte la confianza. El perímetro ya no es un muro. La confianza debe ganarse y verificarse en cada paso.
Amenazas modernas y vectores de ataque
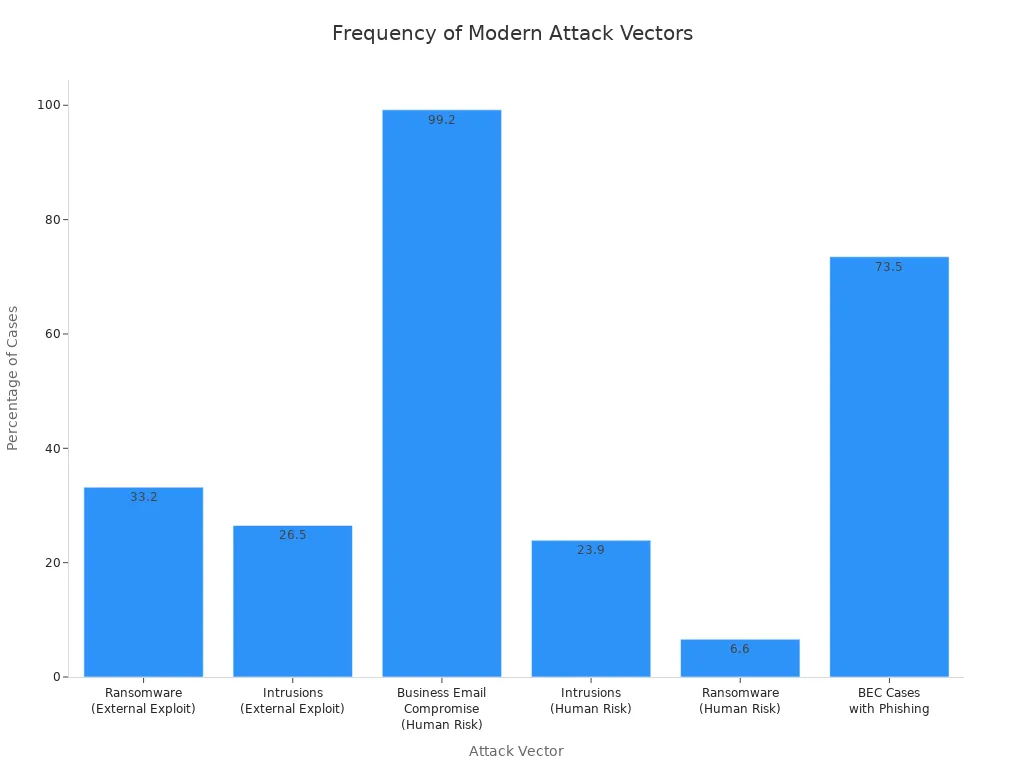
Los atacantes emplean nuevas tácticas para eludir tus defensas. El phishing, el ransomware y los ataques a la cadena de suministro apuntan a tus usuarios y a sus credenciales. Te enfrentas a amenazas que explotan el riesgo humano y las vulnerabilidades externas. El compromiso de correo electrónico empresarial y el ransomware dominan los titulares.
| Vector de ataque | Porcentaje de casos |
|---|---|
| Ransomware (explotación externa) | 33.2% |
| Intrusiones (explotación externa) | 26.5% |
| Compromiso de correo electrónico empresarial (riesgo humano) | 99.2% |
| Intrusiones (riesgo humano) | 23.9% |
| Ransomware (riesgo humano) | 6.6% |
| Casos de BEC con phishing | 73.5% |
- El 52% de las organizaciones reportó una o más brechas de seguridad en 2024, frente al 48% del año anterior.
- El 70% de las organizaciones sufrió al menos un ciberataque significativo en 2024, incluidos el ransomware y el compromiso de correo electrónico empresarial.
- Según Verizon, el ransomware estuvo presente en el 44% de las brechas de seguridad.
Como ves, a los atacantes no les importan los límites de tu red. Apuntan a tu perímetro de identidad, usando credenciales robadas e ingeniería social para obtener acceso. Debes proteger a tus usuarios y sus identidades, no solo tu red.
Por qué la identidad se convirtió en el nuevo perímetro
Has desplazado el foco hacia la identidad porque los atacantes explotan las credenciales y las relaciones de confianza. Los usuarios suelen reutilizar contraseñas en distintas plataformas, lo que facilita que los atacantes comprometan varias cuentas. Hay grandes colecciones de credenciales filtradas disponibles en internet, lo que permite ataques automatizados. Las prácticas de autenticación débiles permiten a los atacantes usar credenciales válidas sin ser detectados.
| Tipo de evidencia | Descripción |
|---|---|
| Reutilización generalizada de credenciales | Los usuarios suelen reutilizar contraseñas en varias plataformas, lo que aumenta el riesgo cuando se compromete un servicio. |
| Disponibilidad de conjuntos de credenciales filtradas | Hay grandes colecciones de credenciales filtradas accesibles, lo que permite comprometer cuentas de forma automatizada. |
| Prácticas de autenticación débiles | Los entornos que dependen únicamente de contraseñas son vulnerables, ya que permiten a los atacantes usar credenciales válidas sin ser detectados. |
Debes verificar cada solicitud de acceso, sin importar de dónde provenga. La verificación continua y el acceso con mínimo privilegio son esenciales. Necesitas una aplicación dinámica de directivas que se adapte a las condiciones cambiantes. No puedes confiar en perímetros estáticos ni en la confianza implícita.
- La verificación continua garantiza que cada solicitud de acceso se autentique y autorice.
- El mínimo privilegio limita los permisos para reducir los riesgos asociados a las cuentas con privilegios excesivos.
- La aplicación dinámica de directivas adapta las decisiones de acceso en función de diversos factores contextuales.
La normativa y los estándares del sector te empujan a adoptar medidas más sólidas de identidad y protección de datos. La Regla 1033 del CFPB exige una verificación de identidad y una protección de datos robustas. La arquitectura de confianza cero y las estrategias federales exigen verificación continua y controles de acceso estrictos.
| Normativa/Estándar | Descripción | Impacto en la seguridad |
|---|---|---|
| Regla 1033 del CFPB | Exige que los consumidores puedan acceder a sus datos financieros, lo que requiere una verificación de identidad y una protección de datos robustas. | Amplía las superficies de ataque y hace necesarias medidas de seguridad más sofisticadas. |
| Arquitectura de confianza cero | Pone énfasis en la verificación continua y los controles de acceso. | Traslada el foco del perímetro de seguridad a la identidad como nuevo perímetro. |
| Estrategia federal de confianza cero | Obliga a las agencias federales de EE. UU. a implementar los principios de confianza cero. | Impone objetivos de seguridad más estrictos, como MFA y cifrado. |
Debes construir la confianza mediante la verificación continua y controles de identidad sólidos. El perímetro de identidad no es suficiente. Necesitas un modelo de seguridad que se adapte a las amenazas actuales y proteja tus datos en cada paso.
Limitaciones de la seguridad centrada en la identidad
Riesgos de robo de credenciales
Puedes pensar que la autenticación sólida protege a tu organización, pero los atacantes siguen encontrando formas de eludir estas defensas. El robo de credenciales sigue siendo una de las principales causas de incidentes de seguridad. Los atacantes usan phishing, malware e ingeniería social para robar nombres de usuario y contraseñas. Suelen apuntar a usuarios con privilegios que tienen acceso a datos sensibles. Casi un 40 % de las brechas implica inicios de sesión sospechosos en los que los atacantes eluden la autenticación multifactor. Las credenciales robadas o comprometidas representan el 10 % de todos los incidentes. Si confías solo en los controles de identidad, es posible que no detectes estas amenazas.
| Limitación | Descripción |
|---|---|
| Omisión de MFA | Casi el 40 % de las brechas implicó inicios de sesión sospechosos con omisiones de MFA, lo que pone de manifiesto las vulnerabilidades. |
| Robo de tokens y sesiones | Los tokens de larga duración pueden secuestrarse, lo que permite accesos no autorizados que incluso pueden eludir MFA por completo. |
| Lagunas de visibilidad | Una gestión incompleta de los registros retrasa la detección de ataques a la identidad, lo que dificulta la respuesta. |
| Robo de credenciales | La falta de MFA en usuarios con privilegios fue la causa raíz del 13 % de las brechas de datos notificadas. |
| Abuso de OAuth | Las solicitudes de API sin control pueden exponer los sistemas de identidad a abusos, creando superficies de ataque significativas. |
Debes reconocer que los atacantes no siempre necesitan entrar por la fuerza. A menudo inician sesión con credenciales válidas. Sin verificación continua, no puedes garantizar que cada solicitud de acceso proceda de un usuario de confianza.
Movimiento lateral y confianza implícita
Una vez que los atacantes obtienen acceso a una cuenta, suelen desplazarse lateralmente dentro de tu entorno. La confianza implícita en los modelos centrados en la identidad permite que los usuarios autenticados accedan a múltiples recursos sin comprobaciones continuas. Los atacantes aprovechan esa confianza para llegar a sistemas y datos sensibles. Si no verificas cada acción, les das a los atacantes un pase libre para avanzar más profundamente en tu red. El modelo tradicional de VPN también genera riesgos. Los usuarios que se conectan mediante VPN suelen obtener acceso amplio a la red, que los atacantes pueden usar para moverse libremente una vez comprometida una cuenta.
Tienes que cuestionar la idea de que la autenticación al inicio de una sesión es suficiente. Los modelos de confianza cero exigen verificar cada solicitud, no solo el inicio de sesión inicial. Este enfoque limita el daño que pueden causar los atacantes si comprometen una identidad.
Brechas en la gobernanza de acceso
Te enfrentas a más riesgos cuando no gestionas el acceso correctamente. Las credenciales débiles, robadas o reutilizadas facilitan que los atacantes entren. Los permisos excesivos o sin supervisión permiten la escalada de privilegios. Las malas configuraciones de directivas y el shadow IT crean brechas ocultas. Las cuentas huérfanas y los derechos no gestionados siguen siendo puertas abiertas para los atacantes. Los proveedores externos y los contratistas suelen conectarse con privilegios elevados, lo que aumenta tu exposición.
- Abuso de credenciales: los atacantes explotan credenciales débiles o reutilizadas.
- Escalada de privilegios: los derechos sin control permiten a los atacantes obtener más acceso.
- Malas configuraciones de directivas: las directivas demasiado permisivas crean vulnerabilidades.
- Shadow IT: las aplicaciones no aprobadas y las cuentas ocultas eluden la gobernanza.
- Cuentas huérfanas: las cuentas inactivas permanecen abiertas y sin supervisión.
- Proliferación de identidades: demasiadas cuentas generan confusión y riesgo.
- Visibilidad limitada: puede que no veas las cuentas o actividades de alto riesgo.
Tienes que cerrar estas brechas para generar una confianza real en tu entorno. Son esenciales una gobernanza de acceso sólida, una supervisión continua y controles dinámicos. La identidad por sí sola no puede protegerte de las amenazas modernas. Necesitas un enfoque por capas que incluya los principios de confianza cero para proteger tu organización.
Confianza cero: un nuevo paradigma de seguridad
Necesitas un modelo de seguridad que se adapte a un mundo centrado en la nube. La confianza cero te ofrece una forma de proteger tu organización cuando las fronteras tradicionales ya no existen. Este enfoque no se basa en la confianza implícita. En su lugar, debes verificar cada usuario, dispositivo y acción. La confianza cero te ayuda a reducir el riesgo y a mejorar la protección de datos al centrarse en la identidad, el acceso y la supervisión continua.
Principios fundamentales de la confianza cero
La confianza cero se sustenta en tres pilares principales. Puedes usar estos principios para reforzar tus defensas y cerrar las brechas que dejan los modelos anteriores.
Nunca confiar, verificar siempre
No puedes asumir que ningún usuario o dispositivo es seguro. La confianza cero exige verificar cada solicitud de acceso, independientemente de su origen. Debes comprobar la identidad, el estado del dispositivo, la ubicación y las señales de riesgo antes de conceder el acceso. Este principio te ayuda a frenar a los atacantes que usan credenciales robadas o dispositivos comprometidos.
Acceso con privilegios mínimos
Debes conceder a los usuarios y sistemas solo el acceso que necesitan para hacer su trabajo. El acceso con privilegios mínimos limita el daño si una cuenta se ve comprometida. Puedes usar directivas de acceso condicional para aplicar esta regla. Este enfoque respalda la protección de datos y reduce el riesgo de escalada de privilegios.
Verificación continua
Debes supervisar la actividad en todo momento. La confianza cero significa que no dejas de comprobar después del primer inicio de sesión. Vigilas los comportamientos inusuales, los cambios de dispositivo y las acciones de riesgo. La verificación continua te permite detectar amenazas a tiempo y responder con rapidez. Este principio mantiene sólida la seguridad de tus identidades y favorece el cumplimiento de los estándares de ciberseguridad.
Consejo: usa la autenticación multifactor para añadir una capa adicional de protección. Este paso dificulta que los atacantes utilicen credenciales robadas.
Puedes ver cómo estos principios se alinean con los marcos de ciberseguridad más reconocidos:
- Gestión de identidades como punto de control principal.
- Control de acceso basado en el riesgo en tiempo real y en el cumplimiento de los dispositivos.
- Supervisión continua para detectar anomalías y garantizar el cumplimiento.
Arquitectura Zero Trust en la práctica
La arquitectura Zero Trust aborda las deficiencias tanto de los modelos de seguridad basados en el perímetro como de los basados en la identidad. No te apoyas en un único muro ni solo en los controles de identidad. En su lugar, construyes capas de defensa que se adaptan a las amenazas actuales.
| Principio | Descripción |
|---|---|
| Verificar explícitamente | Autentica y autoriza siempre basándote en todos los datos disponibles (identidad, estado de salud del dispositivo, ubicación, etc.). |
| Usar el acceso con privilegios mínimos | Limita el acceso de usuarios y sistemas al mínimo necesario para realizar una tarea. |
| Asumir que hay una brecha | Diseña tu arquitectura contando con que se producirá un compromiso. |
Verificas explícitamente cada solicitud de acceso. Usas el acceso con privilegios mínimos para reducir el riesgo. Asumes que hay una brecha, lo que significa que planificas para que los atacantes entren y limitas lo que pueden hacer. Este enfoque funciona muy bien en arquitecturas nativas de la nube, donde los usuarios y los dispositivos se conectan desde cualquier lugar.
Zero Trust te ayuda a proteger los datos en cada paso. No confías en nadie por defecto. Usas la identidad como base para las decisiones de acceso. Supervisas la actividad y respondes a las amenazas en tiempo real. Este modelo te ofrece una mejor protección de los datos y respalda tu migración a la nube.
Puedes construir una postura de seguridad más sólida adoptando Zero Trust. Reduces tu superficie de ataque y mejoras el cumplimiento. Ganas visibilidad sobre quién accede a tus recursos y por qué. La arquitectura Zero Trust te prepara para los retos de un mundo que prioriza la nube.
Más allá del perímetro de identidad
Evaluación de la postura de seguridad actual
Antes de avanzar, necesitas entender las fortalezas y debilidades actuales de tu seguridad. Empieza por una evaluación clara. Este proceso te ayuda a ver dónde podrían encontrar huecos los atacantes y dónde puedes generar más confianza en tus defensas.
- Audita la adopción de la autenticación multifactor (MFA) en tus plataformas en la nube.
- Identifica las cuentas con privilegios de administrador.
- Traza un mapa de dónde se encuentran tus datos sensibles.
- Documenta tus métodos de autenticación actuales.
Una vez completada la evaluación, busca mejoras rápidas. Exige MFA en todas las cuentas de administrador. Elimina el acceso de los usuarios inactivos. Configura directivas básicas de acceso condicional. Habilita el registro de eventos de autenticación para detectar actividad sospechosa.
Para una protección más profunda, implanta MFA en el resto de cuentas. Configura reglas avanzadas de acceso condicional. Usa herramientas automatizadas para supervisar las credenciales. Programa revisiones periódicas de acceso.
Mantén tu postura de seguridad sólida con una supervisión continua. Realiza comprobaciones semanales de exposición de credenciales. Revisa el acceso mensualmente. Evalúa tu postura de seguridad cada trimestre. Analiza los registros de autenticación de forma continua.
Consejo: las revisiones periódicas te ayudan a detectar riesgos a tiempo y a generar una confianza duradera en tu entorno.
Fortalecer la gestión de identidades y accesos
Puedes reducir el riesgo reforzando tu gestión de identidades y accesos (IAM). Aplica las mejores prácticas para controlar quién obtiene acceso y durante cuánto tiempo lo mantiene.
- Implementa el acceso Just-In-Time (JIT) para conceder a los usuarios permisos temporales solo cuando los necesiten.
- Usa la autenticación sin contraseña, como la biometría o los tokens de seguridad, para mejorar tanto la seguridad como la experiencia de usuario.
- Automatiza los flujos de trabajo de IAM para reducir errores y agilizar la gestión de usuarios.
- Adopta la gestión federada de identidades (FIM) para que los usuarios puedan acceder a varias aplicaciones con un único conjunto de credenciales.
- Asegúrate de que tus directivas de IAM cumplen estándares como SOC 2, ISO 27001 y PCI-DSS.
Estos pasos te ayudan a limitar los accesos innecesarios y a generar más confianza en tus sistemas. Además, facilitas que los usuarios trabajen de forma segura.
Confianza en el dispositivo y comprobaciones de estado
Debes asegurarte de que solo se conecten dispositivos de confianza a tus recursos. La confianza en el dispositivo empieza por comprobar si el dispositivo está inscrito en tu infraestructura de seguridad y si tiene la configuración correcta. Confirma la autenticidad del dispositivo mediante certificados digitales o identificadores únicos.
Comprueba que cada dispositivo cumple tus estándares de seguridad. Verifica que tenga un antivirus actualizado y sistemas operativos con los parches aplicados. Evalúa el nivel de riesgo en función del sistema operativo del dispositivo y de su conexión de red.
Supervisa de forma continua los dispositivos para detectar vulnerabilidades. Utiliza comprobaciones de cumplimiento continuas para asegurarte de que los dispositivos respetan tus directivas de seguridad. Configura controles de acceso condicional que reaccionen a evaluaciones en tiempo real de la seguridad del dispositivo y del comportamiento del usuario.
- Valida continuamente la seguridad de los dispositivos mediante evaluaciones periódicas.
- Aplica directivas de acceso granulares basadas en los roles de los usuarios y en el estado del dispositivo.
- Usa inicio de sesión único (SSO) y MFA para una protección adicional.
- Aprovecha las señales contextuales para tomar decisiones de seguridad adaptativas.
- Adopta un modelo de seguridad de confianza cero para verificar cada solicitud de acceso, de modo que ningún dispositivo ni usuario sea de confianza por defecto.
Al centrarte en la confianza y el estado de los dispositivos, cierras más brechas y dificultas que los atacantes se desplacen por tu entorno.
Supervisión continua y respuesta
No puedes proteger lo que no puedes ver. La supervisión continua te da la visibilidad necesaria para detectar amenazas en el momento en que ocurren. Este enfoque implica vigilar tu entorno todo el tiempo, no solo durante auditorías programadas ni después de un incidente. Utilizas herramientas automatizadas para hacer seguimiento de la actividad de los usuarios, del estado de los dispositivos y de los patrones de acceso. Estas herramientas te avisan cuando ocurre algo inusual, como un inicio de sesión desde una ubicación nueva o un aumento repentino de las descargas de datos.
Con la supervisión continua, identificas los riesgos en cuanto aparecen. No esperas a que los atacantes terminen su trabajo. En su lugar, detectas anomalías e intentos de acceso no autorizados antes de que se agraven. Esta detección rápida te permite responder más deprisa y limitar el daño. Los sistemas de respuesta automatizada pueden bloquear actividad sospechosa, aislar los dispositivos afectados o exigir a los usuarios que vuelvan a autenticarse. Estas acciones reducen el tiempo que los atacantes permanecen en tu entorno, conocido como tiempo de permanencia (dwell time).
Consejo: Un tiempo de permanencia más corto significa menos oportunidades para que los atacantes roben datos o se desplacen lateralmente por tu red.
La supervisión continua también mejora el cumplimiento normativo. Las regulaciones y los estándares del sector exigen que registres los controles y procesos de seguridad. La supervisión automatizada te ayuda a mantenerte alineado con estas normas. Puedes detectar rápidamente las brechas de cumplimiento y corregirlas antes de que deriven en sanciones. Además, un seguimiento constante facilita las auditorías y reduce el estrés que suponen.
Estos son algunos de los beneficios clave que obtienes con la supervisión continua y la respuesta automatizada:
- La detección de amenazas en tiempo real te permite actuar de inmediato ante las vulnerabilidades.
- Una respuesta rápida a los riesgos minimiza los posibles daños.
- La detección de anomalías te ayuda a identificar accesos no autorizados antes de que se conviertan en un problema mayor.
- Los procesos optimizados mejoran la eficiencia operativa y reducen las redundancias.
- El seguimiento continuo garantiza que cumples las normativas y los estándares del sector.
- Identificar antes las brechas de cumplimiento evita sanciones costosas.
Deberías configurar alertas para eventos críticos, como intentos de inicio de sesión fallidos o cambios en archivos sensibles. Utiliza paneles para visualizar tendencias y detectar patrones a lo largo del tiempo. Revisa periódicamente los registros y los informes para entender cómo es la actividad normal en tu entorno. Este conocimiento te ayuda a reconocer cuándo algo no va bien.
La respuesta automatizada no sustituye al criterio humano. Sigues necesitando equipos de seguridad que investiguen las alertas y tomen decisiones. Sin embargo, la automatización se encarga de las tareas rutinarias y acelera tu reacción ante las amenazas. Esta combinación de tecnología y experiencia humana te da la mejor oportunidad de proteger tu organización.
Al adoptar la supervisión continua y la respuesta automatizada, construyes una postura de seguridad proactiva. No te limitas a reaccionar ante los incidentes: evitas que causen daños graves. Este enfoque mantiene tus datos seguros, respalda el cumplimiento normativo y refuerza la confianza en tus sistemas.
Soluciones reales y casos prácticos
Información general de Microsoft Entra External ID
Necesitas una solución de identidad moderna que se adapte a las necesidades cambiantes de tu negocio. Microsoft Entra External ID ofrece un enfoque centrado en las notificaciones (claims) que va más allá de la gestión de identidades tradicional. Puedes conectar varios inquilinos de clientes a un único inquilino de Entra ID para la plantilla. Esta flexibilidad te permite separar los flujos de clientes y gestionar las identidades con facilidad.
Entra External ID utiliza protocolos estándar del sector como OAuth 2.0, OpenID Connect y SAML 2.0. Estos protocolos mantienen tu comunicación segura y fiable. Puedes gestionar identidades externas de distintos proveedores y personalizar las experiencias de usuario para adaptarlas a tu marca. Entra External ID ofrece un modelo de precios predecible. Obtienes los primeros 50 000 usuarios activos mensuales gratis, lo que te ayuda a controlar los costes a medida que creces.
Puedes usar bibliotecas de autenticación nativas e integración con la API de Microsoft Graph. Estas funciones facilitan y aceleran el desarrollo. Puedes crear experiencias de registro personalizadas con tu marca y flujos de autenticación flexibles. Entra External ID te proporciona las herramientas necesarias para crear un sistema de identidad seguro y fácil de usar.
- Flexibilidad para conectar varios inquilinos de clientes
- Infraestructura segura con protocolos estándar del sector
- Gestión mejorada de identidades externas
- Precios rentables para grandes bases de usuarios
- Herramientas y API fáciles de usar para desarrolladores
- Flujos de registro y autenticación personalizables
Entra External ID en acción
Obtienes resultados reales cuando usas Entra External ID en tu organización. Distintos sectores han adoptado esta solución para respaldar el modelo de confianza cero y mejorar la experiencia de usuario. Estos son algunos ejemplos:
| Sector | Detalles de la implementación |
|---|---|
| Financiero | Se aplicó acceso basado en roles con filtros de ubicación para cumplir con los marcos normativos. |
| Sanidad | Se exigieron MFA y comprobaciones condicionales de dispositivos para proteger los datos sensibles de los pacientes conforme a HIPAA. |
| Educación | Se aplicaron directivas para distinguir las necesidades de acceso de estudiantes y personal docente, garantizando que solo los dispositivos aprobados puedan acceder a los recursos administrativos. |
| Fabricación | Se restringió el acceso de terceros a la propiedad intelectual, permitiendo que solo los dispositivos conformes accedan a los archivos de diseño. |
| Grandes empresas | Se exigieron dispositivos gestionados por la empresa con almacenamiento cifrado y protección activa contra amenazas para el acceso a los sistemas bancarios. |
Puedes ver cómo Entra External ID se adapta a distintos requisitos. Aplicas acceso basado en roles, exiges autenticación multifactor y restringes el acceso desde dispositivos. Estas acciones te ayudan a proteger los datos sensibles y a cumplir con los estándares de cumplimiento normativo.
Lecciones de la adopción del modelo de confianza cero
Aprendes lecciones importantes cuando pasas a un modelo de confianza cero. Las organizaciones informan de resultados medibles tras adoptar estos principios. Puedes reforzar tu seguridad y tu gobierno mientras tu negocio sigue funcionando con normalidad.
| Objetivo | Resultado |
|---|---|
| Resultados de seguridad | Disuades a los atacantes y mantienes la funcionalidad del negocio. |
| Gobierno | Proteges los activos, los datos y las aplicaciones siguiendo patrones de arquitectura. |
| Prevención | Alineas el control de acceso y la protección de activos dentro de una cadena de herramientas de seguridad unificada. |
| Visibilidad | Haces que el riesgo y el estado de seguridad sean medibles y visibles para las partes interesadas. |
| Respuesta | Defines roles de SecOps y mejoras la detección y la respuesta ante incidentes con automatización. |
Obtienes una mejor visibilidad de tu postura de seguridad. Respondes más rápido a los incidentes y evitas accesos no autorizados. Generas confianza entre tus usuarios y partes interesadas. Entra External ID te ayuda a alcanzar estos objetivos al respaldar el modelo de confianza cero y ofrecer una plataforma de identidad flexible y segura.
Consejo: puedes usar Entra External ID para modernizar la gestión de identidades e impulsar el crecimiento del negocio mientras mantienes tus datos protegidos.
Superar los obstáculos de la adopción
Obstáculos habituales
Puede que te enfrentes a varios obstáculos cuando vayas más allá del perímetro de identidad. Muchas organizaciones tienen dificultades con las directivas complejas. Tendrás que replantearte cómo asignas los permisos de las aplicaciones, lo que puede hacer que tu enfoque de seguridad sea más complicado. Una gestión de identidades deficiente también puede ralentizar tu progreso. Si dependes de una única fuente para verificar identidades, puede que te resulte difícil implementar Zero Trust, sobre todo si trabajas con sistemas heredados.
No puedes resolver estos problemas tú solo. La seguridad de identidades eficaz requiere trabajo en equipo en toda la empresa. Necesitas la colaboración de TI, seguridad, cumplimiento y las unidades de negocio. Cuando todos trabajan juntos, puedes detectar huecos y crear defensas más sólidas.
Nota: si no abordas estos obstáculos, corres el riesgo de incurrir en costes más altos. Una sola brecha de seguridad puede costarte de media 4,45 millones de dólares. No cumplir las normativas de cumplimiento puede acarrear multas de hasta el 4 % de tus ingresos anuales globales. Además, los procesos manuales de identidad desperdician tiempo y dinero, y cuestan a las grandes organizaciones más de 1,5 millones de dólares al año.
Gestión del cambio
Necesitas un plan claro que ayude a tu equipo a adaptarse a los nuevos modelos de seguridad. La gestión del cambio empieza por diseñar directivas que tengan en cuenta la experiencia del usuario. Si tus directivas frustran a los usuarios, es probable que busquen formas de saltárselas. Usa la autenticación adaptativa para facilitar el acceso cuando el riesgo es bajo y reforzarlo cuando el riesgo es alto.
Trata la gestión de directivas como una tarea continua. Usa la automatización para actualizar tus directivas en tiempo real y pruébalas con frecuencia. Así te adelantarás a las nuevas amenazas. Asegúrate de que tus controles de seguridad se ajustan a tus necesidades de cumplimiento. Cuando alineas tus controles con la normativa, facilitas las auditorías y demuestras que tomas la seguridad en serio.
También puedes buscar programas de apoyo. Algunos gobiernos ofrecen deducciones fiscales o subvenciones para ayudar a las pequeñas y medianas empresas a invertir en ciberseguridad. Los programas educativos nacionales pueden enseñarte sobre herramientas y recursos gratuitos. Trabajar con agencias federales puede mejorar tus habilidades de ciberseguridad y ayudarte a adoptar Zero Trust más rápido.
Integración con sistemas heredados
Los sistemas heredados pueden dificultar la adopción de Zero Trust. Es posible que descubras que los sistemas más antiguos no son compatibles con las soluciones de identidad modernas o que carecen de las API adecuadas. Los diseños de red planos pueden dificultar la segmentación del entorno, y los cambios pueden provocar interrupciones del servicio. Algunos dispositivos heredados no pueden soportar nuevas herramientas de seguridad por sus recursos limitados. Además, la dependencia de un proveedor concreto (vendor lock-in) también puede impedirte actualizar las funciones de seguridad.
| Desafío | Descripción | Solución |
|---|---|---|
| Dificultades de integración | Los sistemas más antiguos pueden no funcionar con las herramientas de identidad modernas. | Evalúa y planifica con cuidado los puntos de integración. |
| Retos de la arquitectura de red | Las redes planas dificultan la segmentación y son arriesgadas. | Actualiza las redes por fases para admitir la microsegmentación. |
| Limitaciones de rendimiento y recursos | Los dispositivos heredados pueden ralentizarse con las nuevas herramientas de seguridad. | Usa controles que se ajusten a los límites del sistema. |
| Dependencia de un proveedor | Algunos proveedores no ofrecen las actualizaciones de seguridad necesarias. | Aplica soluciones alternativas y controles adicionales siempre que sea posible. |
| Barreras organizativas y culturales | El personal puede resistirse a los cambios o trabajar en silos. | Forma a los equipos y fomenta la colaboración. |
| Carencias de conocimientos | Puede que no tengas personal que conozca tanto los sistemas antiguos como los nuevos. | Invierte en formación y contrata personal cualificado. |
| Riesgo de interrupciones | Los nuevos controles pueden causar interrupciones en entornos antiguos. | Despliega los cambios por fases para reducir las interrupciones. |
Puedes superar estos desafíos planificando con cuidado y actualizando los sistemas paso a paso. Forma a tu personal y fomenta el trabajo en equipo. Cuando abordas tanto las barreras técnicas como las culturales, la transición a Zero Trust resulta más fluida y eficaz.
Próximos pasos para una seguridad moderna
Cómo construir una hoja de ruta de Zero Trust
Necesitas un plan claro para llevar tu organización más allá del perímetro de identidad. Crear una hoja de ruta de Zero Trust te ayuda a proteger tus activos y a adaptarte a nuevas amenazas. Empieza por identificar lo que más importa. Define tu superficie de protección. Enumera tus activos críticos, datos sensibles y aplicaciones clave. Comprende cómo fluye la información por tu entorno. Mapea los flujos de transacciones para saber dónde pueden aparecer riesgos.
Diseña tu arquitectura Zero Trust usando modelos de referencia reconocidos, como NIST ZTA. Incluye componentes esenciales como la gestión de identidades y accesos y la confianza en los dispositivos. Aplica controles de identidad sólidos. Exige autenticación multifactor y valora las opciones sin contraseña. Aplica el acceso con privilegios mínimos y la microsegmentación. Restringe los permisos y segmenta las cargas de trabajo para minimizar el riesgo.
Habilita la verificación continua y la detección de amenazas. Evalúa el riesgo y el contexto en tiempo real. Prueba tus controles con frecuencia. Evoluciona tus estrategias mediante ejercicios periódicos de respuesta a incidentes. Estos pasos te ayudan a construir una base de seguridad que se adapta al cambio.
Pasos de la hoja de ruta de Zero Trust:
- Define tu superficie de protección.
- Mapea los flujos de transacciones.
- Construye tu arquitectura Zero Trust.
- Implementa controles de identidad sólidos.
- Aplica el acceso con privilegios mínimos y la microsegmentación.
- Habilita la verificación continua y la detección de amenazas.
- Prueba y evoluciona mediante la respuesta a incidentes.
Consejo: Involucra a tus equipos de TI y de seguridad en cada paso. La colaboración garantiza que cubras todos los riesgos y construyas una defensa más sólida.
Medir el éxito
Debes hacer seguimiento de tu progreso para comprobar si tu estrategia Zero Trust funciona. Usa métricas y referencias claras para medir las mejoras. Supervisa las tasas de autenticación y autorización. Revisa cuántos usuarios utilizan la autenticación multifactor. Controla los fallos de autenticación y los tiempos medios de autenticación.
Revisa la gestión de accesos privilegiados. Documenta todas las cuentas privilegiadas. Mide el porcentaje de acceso just-in-time y supervisa las sesiones privilegiadas. Evalúa la reducción del riesgo de seguridad. Busca credenciales expuestas y registra las mejoras en la puntuación de riesgo. Cuenta los incidentes de seguridad relacionados con la identidad.
Verifica el rendimiento en cumplimiento y auditoría. Haz seguimiento de las tasas de finalización de las revisiones de acceso y de los tiempos de resolución de las infracciones de cumplimiento. Mide la reducción de los hallazgos de auditoría. Evalúa las métricas de experiencia de usuario. Supervisa la adopción del autoservicio y la automatización del restablecimiento de contraseñas. Recopila las puntuaciones de satisfacción de los usuarios.
La eficiencia operativa importa. Compara los procesos de identidad automatizados y manuales. Mide los tiempos de finalización de tareas y los costes por transacción. Haz seguimiento de los tickets de soporte relacionados con problemas de identidad. Evalúa las tasas de desarrollo de competencias del personal de TI formado en los principios de Zero Trust.
| Categoría | Descripción de la métrica | Ejemplo de impacto |
|---|---|---|
| Autenticación y autorización | Tasa de adopción de MFA: porcentaje de usuarios que utilizan la autenticación multifactor. | Las organizaciones experimentan una reducción del 99.9% en los riesgos de compromiso de cuentas. |
| Gestión de accesos privilegiados | Precisión del inventario de cuentas privilegiadas: porcentaje de cuentas privilegiadas documentadas. | |
| Reducción del riesgo de seguridad | Tasa de credenciales expuestas: porcentaje de credenciales encontradas en filtraciones. | |
| Cumplimiento y rendimiento de auditoría | Tasa de finalización de campañas de certificación: porcentaje de revisiones de acceso completadas. | Las organizaciones informan de una finalización un 62% más rápida de las campañas de certificación de acceso. |
| Métricas de experiencia de usuario | Tasa de adopción del autoservicio: porcentaje de usuarios que utilizan las funciones de autoservicio. | Las empresas informan de una reducción de hasta un 40% en las llamadas al servicio de soporte. |
| KPI de eficiencia operativa | Procesos de identidad automatizados frente a manuales: proporción entre procesos automatizados y manuales. |
Nota: Revisa estas métricas periódicamente. Ajusta tu hoja de ruta según sea necesario para mejorar la seguridad y la experiencia de usuario.
Construyes un entorno más seguro cuando sigues tu hoja de ruta de Zero Trust y mides tu progreso. Proteges tus datos, reduces los riesgos y apoyas el crecimiento del negocio.
En resumen, está claro que el perímetro de red tradicional ya no es viable en el ecosistema actual, conectado a la nube. Los atacantes buscan constantemente la forma de eludir las defensas estáticas, lo que convierte la identidad en tu control más crítico. Si avanzas hacia un modelo Zero Trust real y aprovechas soluciones avanzadas como Microsoft Entra External ID, podrás proteger tus activos y, al mismo tiempo, impulsar la confianza digital y el crecimiento. Para profundizar en este tema y conocer estrategias aplicables, no dejes de escuchar el episodio de podcast relacionado, Microsoft Entra External ID for Digital Trust and Growth.
| Estadística | Valor |
|---|---|
| Ataques de contraseña por segundo | 7,000 |
| Ciberataques basados en identidad como porcentaje de las brechas de seguridad | 80% |
Debes seguir la hoja de ruta y adoptar soluciones avanzadas de identidad. El futuro de la seguridad depende de tu capacidad para adaptarte y generar confianza en cada paso.
Preguntas frecuentes
¿Qué es el perímetro de identidad?
Utilizas el perímetro de identidad para proteger tu organización controlando quién puede acceder a tus sistemas. Este enfoque se basa en verificar las credenciales de los usuarios antes de conceder el acceso.
¿Por qué el perímetro de identidad ya no es suficiente?
Los atacantes eluden las defensas tradicionales robando credenciales. Te enfrentas a riesgos procedentes de las aplicaciones en la nube, el trabajo remoto y las conexiones de terceros. Necesitas una seguridad más sólida y por capas.
¿Qué es la seguridad Zero Trust?
Zero Trust significa que nunca confías en nadie por defecto. Verificas cada usuario, dispositivo y acción. Limitas el acceso y supervisas la actividad de forma continua.
¿Cómo ayuda Microsoft Entra External ID?
Utilizas Entra External ID para gestionar de forma segura las identidades externas. La plataforma verifica las credenciales en tiempo real y admite directivas de acceso flexibles.
¿Puedo integrar Zero Trust con sistemas heredados?
Sí, puedes integrar Zero Trust con sistemas más antiguos. Empieza con una planificación cuidadosa, actualiza por fases, forma a tu personal y utiliza herramientas compatibles.
¿Cuáles son las ventajas de la supervisión continua?
La supervisión continua te ayuda a detectar amenazas con rapidez. Respondes más deprisa ante la actividad sospechosa y mejoras el cumplimiento normativo y reduces el riesgo.
¿Cómo mido el éxito de Zero Trust?
Haz seguimiento de métricas como la adopción de MFA, las revisiones de acceso privilegiado y los tiempos de respuesta a incidentes. También puedes evaluar la satisfacción de los usuarios y la eficiencia operativa.
¿Es difícil implementar Zero Trust?
Puede que encuentres dificultades, pero podrás superarlas con trabajo en equipo, formación y actualizaciones paso a paso. Empieza poco a poco y ve construyendo tu base de seguridad.
🎧 Escucha este episodio
¿Quieres una explicación práctica de Microsoft Entra External ID for Digital Trust and Growth? Este episodio desglosa el tema con un lenguaje claro y muestra por qué es importante para Microsoft 365, Azure, Power Platform, seguridad, IA y el trabajo moderno.
Escucha este episodio si quieres:
- Entender los conceptos clave detrás de Microsoft Entra External ID for Digital Trust and Growth
- Ver cómo encaja en el ecosistema tecnológico más amplio de Microsoft
- Descubrir dónde puede aportar valor práctico a tu organización
También te pueden interesar estos episodios relacionados de M365 FM:
- Microsoft Entra External ID - Simply Explained
- Proteger Microsoft Copilot con Entra ID y Zero Trust
- Del bombo de la IA a la ingeniería de harness de IA: crear IA en la que las personas puedan confiar de verdad, con Alan Buscaglia [MVP] de Gentleman Programming
- Crear un MSP seguro centrado en Microsoft: Intune, Defender y Entra ID a escala, con Albin Klinaku [MVP] No he podido traducir el segmento [[D]]: el texto llega truncado (termina en "…" tras "cloud adopti"). Por favor, reenvíame el texto completo de ese segmento para traducirlo.
- Microsoft Entra Permissions Management - Simply Explained
Descubre más conversaciones prácticas sobre Microsoft en M365 FM.