 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Além da borda da rede: por que a identidade se tornou o novo perímetro de segurança
By Mirko Peters ·
Bem-vindo de volta ao blog do podcast! Hoje, vamos aprofundar um tema que está redefinindo a forma como as organizações protegem seus ativos digitais. Em um mundo em que a adoção da nuvem…
Automatically translated with AI from the original post. Read the English original
Bem-vindo de volta ao blog do podcast! Hoje, vamos aprofundar um tema que está redefinindo a forma como as organizações protegem seus ativos digitais. Em um mundo em que a adoção da nuvem dispara e o trabalho remoto se tornou a norma, as fronteiras físicas e de rede tradicionais da empresa praticamente desapareceram. Por décadas, as equipes de segurança confiaram em firewalls robustos e em datacenters corporativos seguros para manter os agentes maliciosos à distância. No entanto, à medida que os dados migram para ambientes multinuvem e os funcionários acessam os recursos da empresa de qualquer lugar do mundo, esse modelo antigo está morto. Neste post, vamos detalhar por que a identidade substituiu oficialmente a borda da rede como a principal linha de defesa da sua organização contra as ameaças cibernéticas modernas.
A queda do perímetro baseado em identidade
Segurança de perímetro legada
Você já confiou em um modelo de segurança que considerava confiável tudo o que estava dentro da rede. Essa abordagem presumia que usuários, dispositivos e aplicações dentro do perímetro eram seguros. A borda da rede funcionava como uma barreira, separando os recursos internos confiáveis das ameaças externas não confiáveis. Você concentrava a segurança nas fronteiras, acreditando que um firewall forte e uma única autenticação poderiam proteger seus dados.
| Premissas legadas | Invalidações modernas |
|---|---|
| Distinção clara entre redes confiáveis e não confiáveis | A ascensão dos serviços em nuvem e do trabalho remoto apagou essas linhas, tornando a distinção irrelevante. |
| Confiança implícita nos usuários internos | Os atacantes exploram a confiança interna, transformando-a em uma vulnerabilidade em vez de um recurso de segurança. |
| Segurança concentrada nas bordas da rede | Ambientes modernos exigem que a segurança seja distribuída entre várias plataformas e dispositivos. |
| Escritórios fixos e servidores próprios | As operações de negócios agora dependem de SaaS e da nuvem pública, o que exige uma abordagem de segurança mais dinâmica. |
| Autenticação única para acesso amplo | Os princípios de Zero Trust defendem a verificação contínua e o acesso com privilégio mínimo. |
Você percebe que essas premissas não se sustentam mais. O trabalho remoto, a adoção da nuvem e os dispositivos móveis apagaram as fronteiras claras. Os atacantes têm como alvo os usuários internos e exploram a confiança implícita, tornando suas antigas defesas de perímetro ineficazes.
Observação: é preciso repensar a confiança. O perímetro não é mais um muro. A confiança precisa ser conquistada e verificada em cada etapa.
Ameaças modernas e vetores de ataque
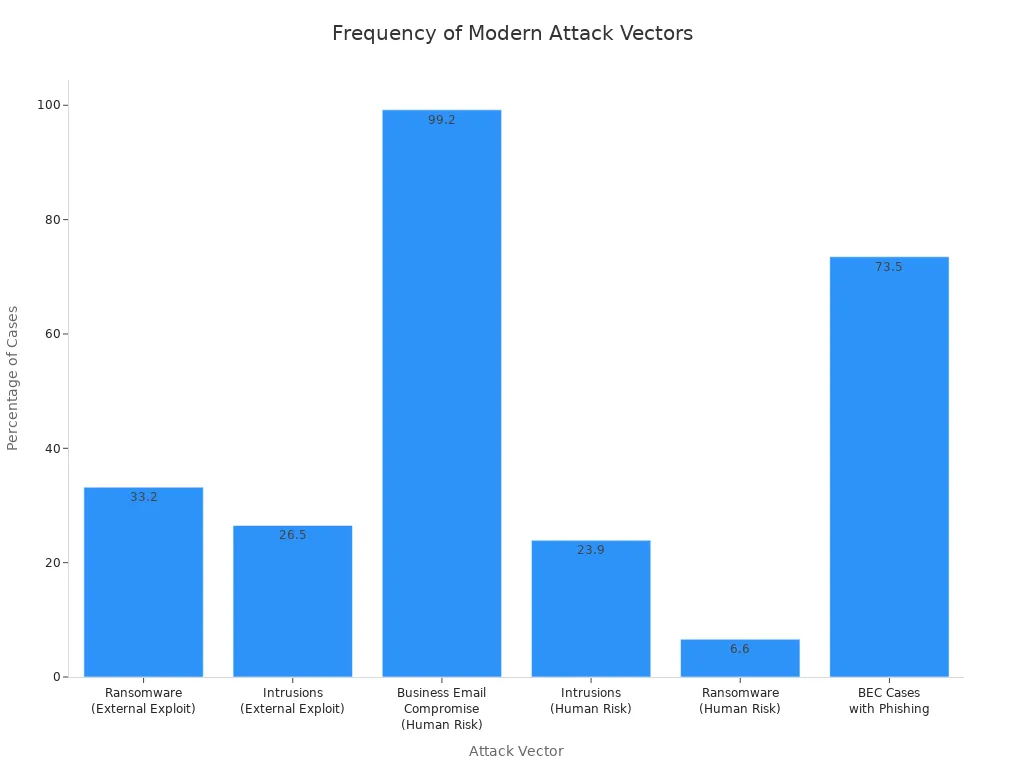
Os atacantes usam novas táticas para contornar suas defesas. Phishing, ransomware e ataques à cadeia de suprimentos têm como alvo seus usuários e suas credenciais. Você enfrenta ameaças que exploram o risco humano e vulnerabilidades externas. O comprometimento de e-mail corporativo (BEC) e o ransomware dominam as manchetes.
| Vetor de ataque | Percentual de casos |
|---|---|
| Ransomware (exploração externa) | 33,2% |
| Intrusões (exploração externa) | 26.5% |
| Comprometimento de e-mail corporativo (risco humano) | 99.2% |
| Intrusões (risco humano) | 23.9% |
| Ransomware (risco humano) | 6.6% |
| Casos de BEC com phishing | 73.5% |
- 52% das organizações relataram uma ou mais violações em 2024, um aumento em relação a 48% no ano anterior.
- 70% das organizações sofreram pelo menos um ataque cibernético significativo em 2024, incluindo ransomware e comprometimento de e-mail corporativo.
- O ransomware esteve envolvido em 44% das violações, segundo a Verizon.
Você percebe que os atacantes não se importam com as fronteiras da sua rede. Eles têm como alvo o seu perímetro de identidade, usando credenciais roubadas e engenharia social para obter acesso. Você precisa proteger seus usuários e suas identidades, e não apenas a sua rede.
Por que a identidade se tornou o novo perímetro
Você passou a focar na identidade porque os atacantes exploram credenciais e relações de confiança. Usuários costumam reutilizar senhas em várias plataformas, o que facilita o comprometimento de múltiplas contas. Grandes coleções de credenciais vazadas estão disponíveis online, possibilitando ataques automatizados. Práticas de autenticação fracas permitem que atacantes usem credenciais válidas sem serem detectados.
| Tipo de evidência | Descrição |
|---|---|
| Reutilização generalizada de credenciais | Os usuários costumam reutilizar senhas em várias plataformas, o que aumenta o risco quando um serviço é comprometido. |
| Disponibilidade de bases de credenciais | Grandes coleções de credenciais vazadas estão acessíveis, permitindo comprometimentos automatizados de contas. |
| Práticas de autenticação fracas | Ambientes que dependem apenas de senhas são vulneráveis, permitindo que invasores usem credenciais válidas sem serem detectados. |
Você precisa verificar cada solicitação de acesso, independentemente de onde ela venha. Verificação contínua e acesso com privilégio mínimo são essenciais. Você precisa de aplicação dinâmica de políticas que se adapte às condições em mudança. Não é possível depender de limites estáticos ou de confiança implícita.
- A verificação contínua garante que cada solicitação de acesso seja autenticada e autorizada.
- O privilégio mínimo limita as permissões para reduzir os riscos associados a contas com privilégios excessivos.
- A aplicação dinâmica de políticas adapta as decisões de acesso com base em diversos fatores contextuais.
Regulamentações e padrões do setor levam você a adotar medidas mais robustas de proteção de identidade e de dados. A CFPB Rule 1033 exige verificação de identidade robusta e proteção de dados. A arquitetura Zero Trust e as estratégias federais exigem verificação contínua e controles de acesso rigorosos.
| Regulamentação/padrão | Descrição | Impacto na segurança |
|---|---|---|
| CFPB Rule 1033 | Determina o acesso do consumidor aos dados financeiros, exigindo verificação de identidade robusta e proteção de dados. | Amplia as superfícies de ataque e exige medidas de segurança sofisticadas. |
| Arquitetura Zero Trust | Enfatiza a verificação contínua e os controles de acesso. | Desloca o foco do perímetro de segurança para a identidade como o novo perímetro. |
| Estratégia federal de Zero Trust | Determina que as agências federais dos EUA implementem os princípios de Zero Trust. | Impõe metas de segurança mais rigorosas, como MFA e criptografia. |
Você precisa construir confiança por meio de verificação contínua e controles de identidade robustos. O perímetro de identidade não é suficiente. Você precisa de um modelo de segurança que se adapte às ameaças atuais e proteja seus dados em cada etapa.
Limitações da segurança baseada em identidade
Riscos de roubo de credenciais
Você pode acreditar que a autenticação forte protege sua organização, mas os invasores continuam encontrando formas de contornar essas defesas. O roubo de credenciais continua sendo uma das principais causas de incidentes de segurança. Os invasores usam phishing, malware e engenharia social para roubar nomes de usuário e senhas. Eles costumam mirar usuários privilegiados, que têm acesso a dados sensíveis. Quase 40% das violações envolvem logins suspeitos, em que os invasores contornam a autenticação multifator. Credenciais roubadas ou comprometidas respondem por 10% de todos os incidentes. Se você confiar apenas em controles de identidade, poderá deixar essas ameaças passarem despercebidas.
| Limitação | Descrição |
|---|---|
| Contorno do MFA | Quase 40% das violações envolveram logins suspeitos com contorno do MFA, evidenciando vulnerabilidades. |
| Roubo de token/sessão | Tokens de longa duração podem ser sequestrados, permitindo acesso não autorizado que pode contornar o MFA por completo. |
| Lacunas de visibilidade | A gestão incompleta de logs atrasa a detecção de ataques à identidade, dificultando a resposta. |
| Roubo de credenciais | A falta de MFA para usuários privilegiados foi a causa raiz de 13% das violações de dados relatadas. |
| Abuso de OAuth | Solicitações de API não verificadas podem expor sistemas de identidade a abusos, criando superfícies de ataque significativas. |
Você precisa reconhecer que os invasores nem sempre precisam arrombar a porta. Muitas vezes, eles entram usando credenciais válidas. Sem verificação contínua, você não consegue garantir que cada solicitação de acesso venha de um usuário confiável.
Movimento lateral e confiança implícita
Assim que atacantes ganham acesso a uma conta, eles costumam se mover lateralmente pelo seu ambiente. A confiança implícita em modelos centrados em identidade permite que usuários autenticados acessem vários recursos sem verificações contínuas. Atacantes exploram essa confiança para chegar a sistemas e dados sensíveis. Se você não verifica cada ação, dá aos atacantes uma passagem livre para avançar mais fundo na sua rede. O modelo tradicional de VPN também cria riscos. Usuários que se conectam por VPN costumam ter acesso amplo à rede, que os atacantes podem usar para navegar livremente depois de comprometer uma conta.
Você precisa questionar a ideia de que a autenticação no início de uma sessão é suficiente. Os modelos de zero trust exigem que você verifique cada solicitação, e não apenas o login inicial. Essa abordagem limita o dano que atacantes podem causar se comprometerem uma identidade.
Lacunas na governança de acesso
Você enfrenta mais riscos quando não gerencia o acesso adequadamente. Credenciais fracas, roubadas ou reutilizadas dão aos atacantes uma entrada fácil. Permissões excessivas ou não monitoradas permitem a escalada de privilégios. Configurações incorretas de políticas e shadow IT criam lacunas ocultas. Contas órfãs e direitos não gerenciados continuam sendo portas abertas para atacantes. Fornecedores terceirizados e prestadores de serviço frequentemente se conectam com privilégios elevados, o que aumenta sua exposição.
- Abuso de credenciais: atacantes exploram credenciais fracas ou reutilizadas.
- Escalada de privilégios: permissões sem controle permitem que atacantes obtenham mais acesso.
- Configurações incorretas de políticas: políticas excessivamente permissivas criam vulnerabilidades.
- Shadow IT: aplicativos não aprovados e contas ocultas contornam a governança.
- Contas órfãs: contas inativas permanecem abertas e sem monitoramento.
- Proliferação de identidades: contas demais geram confusão e risco.
- Visibilidade limitada: você pode não enxergar contas ou atividades de alto risco.
Você precisa fechar essas lacunas para construir confiança real no seu ambiente. Governança de acesso sólida, monitoramento contínuo e controles dinâmicos são essenciais. A identidade sozinha não protege você contra ameaças modernas. Você precisa de uma abordagem em camadas que inclua os princípios de zero trust para proteger sua organização.
Zero Trust: um novo paradigma de segurança
Você precisa de um modelo de segurança que se adapte a um mundo que prioriza a nuvem. Zero trust oferece uma forma de proteger sua organização quando os limites tradicionais deixam de existir. Essa abordagem não depende de confiança implícita. Em vez disso, você deve verificar cada usuário, dispositivo e ação. Zero trust ajuda a reduzir riscos e a melhorar a proteção de dados ao focar em identidade, acesso e monitoramento contínuo.
Princípios fundamentais do Zero Trust
Zero trust se apoia em três pilares principais. Você pode usar esses princípios para fortalecer suas defesas e fechar as lacunas deixadas pelos modelos mais antigos.
Nunca confie, sempre verifique
Você não pode presumir que qualquer usuário ou dispositivo é seguro. Zero trust exige que você verifique cada solicitação de acesso, independentemente de onde ela venha. Você deve checar identidade, integridade do dispositivo, localização e sinais de risco antes de conceder acesso. Esse princípio ajuda a barrar atacantes que usam credenciais roubadas ou dispositivos comprometidos.
Acesso com privilégio mínimo
Você deve conceder a usuários e sistemas apenas o acesso necessário para executar suas funções. O acesso com privilégio mínimo limita o dano caso uma conta seja comprometida. Você pode usar políticas de acesso condicional para aplicar essa regra. Essa abordagem apoia a proteção de dados e reduz o risco de escalada de privilégios.
Verificação contínua
Você precisa monitorar a atividade o tempo todo. Zero trust significa não parar de verificar após o primeiro login. Você observa comportamentos incomuns, mudanças em dispositivos e ações arriscadas. A verificação contínua permite detectar ameaças cedo e responder rapidamente. Esse princípio mantém sua segurança de identidade forte e apoia a conformidade com padrões de segurança cibernética.
Dica: use a autenticação multifator para adicionar mais uma camada de proteção. Essa etapa dificulta o uso de credenciais roubadas por atacantes.
Você pode ver como esses princípios se alinham com os principais frameworks de segurança cibernética:
- Gerenciamento de identidade como ponto de controle principal.
- Controle de acesso baseado em risco em tempo real e na conformidade dos dispositivos.
- Monitoramento contínuo para detectar anomalias e garantir a conformidade.
Arquitetura Zero Trust na prática
A arquitetura zero trust resolve as falhas dos modelos de segurança baseados em perímetro e dos modelos centrados em identidade. Você não depende de uma única muralha nem apenas de controles de identidade. Em vez disso, cria camadas de defesa que se adaptam às ameaças modernas.
| Princípio | Descrição |
|---|---|
| Verificar explicitamente | Sempre autentique e autorize com base em todos os pontos de dados disponíveis (identidade, integridade do dispositivo, localização etc.). |
| Usar acesso com privilégio mínimo | Limite o acesso de usuários e sistemas ao mínimo necessário para executar uma tarefa. |
| Presumir violação | Projete sua arquitetura partindo do pressuposto de que um comprometimento vai acontecer. |
Você verifica explicitamente cada solicitação de acesso. Usa acesso com privilégio mínimo para reduzir o risco. Presume violação, ou seja, planeja que invasores consigam entrar e limita o que eles podem fazer. Essa abordagem funciona bem em arquiteturas nativas da nuvem, em que usuários e dispositivos se conectam de qualquer lugar.
O zero trust ajuda você a proteger os dados em cada etapa. Você não confia em ninguém por padrão. Usa a identidade como base para as decisões de acesso. Monitora a atividade e responde a ameaças em tempo real. Esse modelo oferece uma proteção de dados melhor e apoia sua migração para a nuvem.
Você pode construir uma postura de segurança mais forte adotando o zero trust. Reduz sua superfície de ataque e melhora a conformidade. Ganha visibilidade sobre quem acessa seus recursos e por quê. A arquitetura zero trust prepara você para os desafios de um mundo cloud-first.
Além do perímetro de identidade
Avaliando a postura de segurança atual
Você precisa entender os pontos fortes e fracos da sua segurança atual antes de avançar. Comece com uma avaliação clara. Esse processo ajuda a identificar onde os atacantes podem encontrar brechas e onde você pode ganhar mais confiança nas suas defesas.
- Audite suas plataformas de nuvem quanto à adoção de autenticação multifator (MFA).
- Identifique contas com privilégios administrativos.
- Mapeie onde estão os seus dados sensíveis.
- Documente os métodos de autenticação atuais.
Após a avaliação, procure ganhos rápidos. Exija MFA em todas as contas de administrador. Remova o acesso de usuários inativos. Configure políticas básicas de acesso condicional. Ative o registro de eventos de autenticação para rastrear atividades suspeitas.
Para uma proteção mais robusta, implante MFA em todas as demais contas. Configure regras avançadas de acesso condicional. Use ferramentas automatizadas para monitorar credenciais. Agende revisões de acesso periódicas.
Mantenha sua postura de segurança forte com monitoramento contínuo. Faça verificações semanais de exposição de credenciais. Revise os acessos mensalmente. Avalie sua postura de segurança a cada trimestre. Analise os logs de autenticação continuamente.
Dica: revisões regulares ajudam você a identificar riscos cedo e a construir uma confiança duradoura no seu ambiente.
Fortalecendo a gestão de identidade e acesso
Você pode reduzir riscos fortalecendo o seu gerenciamento de identidade e acesso (IAM). Use as melhores práticas para controlar quem obtém acesso e por quanto tempo ele o mantém.
- Implemente acesso Just-In-Time (JIT) para conceder permissões temporárias aos usuários somente quando necessário.
- Use autenticação sem senha, como biometria ou tokens de segurança, para melhorar a segurança e a experiência do usuário.
- Automatize os fluxos de trabalho de IAM para reduzir erros e agilizar a gestão de usuários.
- Adote o Federated Identity Management (FIM) para que os usuários acessem vários aplicativos com um único conjunto de credenciais.
- Garanta que suas políticas de IAM atendam a padrões como SOC 2, ISO 27001 e PCI-DSS.
Essas etapas ajudam você a limitar acessos desnecessários e a construir mais confiança nos seus sistemas. Você também facilita o trabalho seguro dos usuários.
Confiança no dispositivo e verificações de integridade
Você precisa garantir que apenas dispositivos confiáveis se conectem aos seus recursos. A confiança no dispositivo começa por verificar se ele está registrado na sua infraestrutura de segurança e se possui as configurações corretas. Confirme a autenticidade do dispositivo usando certificados digitais ou identificadores exclusivos.
Verifique se cada dispositivo atende aos seus padrões de segurança. Procure softwares antivírus atualizados e sistemas operacionais com as correções aplicadas. Avalie o nível de risco com base no sistema operacional do dispositivo e na conexão de rede.
Continue monitorando os dispositivos em busca de vulnerabilidades. Use verificações de conformidade contínuas para garantir que os dispositivos sigam as suas políticas de segurança. Configure controles de acesso condicional que reajam a avaliações em tempo real da segurança do dispositivo e do comportamento do usuário.
- Valide continuamente a segurança dos dispositivos com avaliações regulares.
- Aplique políticas de acesso granulares com base nas funções dos usuários e na situação do dispositivo.
- Use Single Sign-On (SSO) e MFA para uma proteção adicional.
- Aproveite sinais de contexto para decisões de segurança adaptativas.
- Adote a segurança zero trust para verificar cada solicitação de acesso, garantindo que nenhum dispositivo ou usuário seja confiável por padrão.
Ao focar na confiança e na integridade dos dispositivos, você fecha mais brechas e dificulta que invasores se movimentem pelo seu ambiente.
Monitoramento Contínuo e Resposta
Você não consegue proteger o que não consegue ver. O monitoramento contínuo oferece a visibilidade necessária para identificar ameaças no momento em que acontecem. Essa abordagem significa observar o seu ambiente o tempo todo, e não apenas durante auditorias programadas ou após um incidente. Você usa ferramentas automatizadas para acompanhar a atividade dos usuários, a integridade dos dispositivos e os padrões de acesso. Essas ferramentas emitem alertas quando algo incomum acontece, como um login a partir de um novo local ou um aumento repentino de downloads de dados.
Com o monitoramento contínuo, você identifica riscos assim que eles aparecem. Você não espera que os invasores concluam o trabalho. Em vez disso, detecta anomalias e tentativas de acesso não autorizado antes que se agravem. Essa detecção rápida ajuda você a responder mais depressa e a limitar os danos. Sistemas de resposta automatizada podem bloquear atividades suspeitas, isolar dispositivos afetados ou exigir que os usuários se autentiquem novamente. Essas ações reduzem o tempo que os invasores permanecem no seu ambiente, conhecido como tempo de permanência (dwell time).
Dica: Quanto menor o tempo de permanência, menor a oportunidade de invasores roubarem dados ou se movimentarem lateralmente pela sua rede.
Você também melhora a conformidade ao usar o monitoramento contínuo. As regulamentações e os padrões do setor exigem que você acompanhe os controles e processos de segurança. O monitoramento automatizado ajuda você a se manter alinhado a essas regras. Você consegue identificar lacunas de conformidade rapidamente e corrigi-las antes que levem a penalidades. Um acompanhamento consistente também torna as auditorias mais fáceis e menos estressantes.
Estes são alguns dos principais benefícios que você obtém com o monitoramento contínuo e a resposta automatizada:
- A detecção de ameaças em tempo real permite que você atue imediatamente sobre vulnerabilidades.
- Respostas rápidas aos riscos minimizam possíveis danos.
- A detecção de anomalias ajuda você a identificar acessos não autorizados antes que se tornem um problema maior.
- Processos simplificados melhoram a eficiência operacional e reduzem redundâncias.
- O acompanhamento contínuo garante que você atenda às regulamentações e aos padrões do setor.
- A identificação mais rápida de lacunas de conformidade evita penalidades custosas.
Você deve configurar alertas para eventos críticos, como tentativas de login malsucedidas ou alterações em arquivos sensíveis. Use painéis para visualizar tendências e identificar padrões ao longo do tempo. Revise regularmente os logs e relatórios para entender como é a atividade normal no seu ambiente. Esse conhecimento ajuda você a reconhecer quando algo está errado.
A resposta automatizada não substitui o julgamento humano. Você ainda precisa de equipes de segurança para investigar alertas e tomar decisões. No entanto, a automação cuida de tarefas rotineiras e acelera a sua reação às ameaças. Essa combinação de tecnologia e conhecimento humano oferece a melhor chance de proteger a sua organização.
Ao adotar o monitoramento contínuo e a resposta automatizada, você constrói uma postura de segurança proativa. Você não apenas reage a incidentes: você os impede de causar danos graves. Essa abordagem mantém os seus dados seguros, dá suporte à conformidade e fortalece a confiança nos seus sistemas.
Soluções do Mundo Real e Estudos de Caso
Visão geral do Microsoft Entra External ID
Você precisa de uma solução de identidade moderna que se adapte às necessidades em constante mudança do seu negócio. O Microsoft Entra External ID oferece uma abordagem centrada em claims que vai além do gerenciamento de identidades tradicional. Você pode conectar vários locatários de clientes a um único locatário workforce do Entra ID. Essa flexibilidade permite separar os fluxos de clientes e gerenciar identidades com facilidade.
O Entra External ID usa protocolos padrão do setor, como OAuth 2.0, OpenID Connect e SAML 2.0. Esses protocolos mantêm sua comunicação segura e confiável. Você pode gerenciar identidades externas de diferentes provedores e personalizar as experiências do usuário para refletir a sua marca. O Entra External ID oferece um modelo de preços previsível. Você recebe os primeiros 50.000 usuários ativos mensais sem custo, o que ajuda a controlar os custos à medida que você cresce.
Você pode usar bibliotecas de autenticação nativas e a integração com a API do Microsoft Graph. Esses recursos tornam o desenvolvimento mais fácil e rápido. Você pode criar experiências de cadastro com a identidade visual da sua marca e fluxos de autenticação flexíveis. O Entra External ID oferece as ferramentas necessárias para construir um sistema de identidade seguro e fácil de usar.
- Flexibilidade para conectar vários locatários de clientes
- Infraestrutura segura com protocolos padrão do setor
- Gerenciamento aprimorado de identidades externas
- Preços econômicos para grandes bases de usuários
- Ferramentas e APIs amigáveis para desenvolvedores
- Fluxos de cadastro e autenticação personalizáveis
O Entra External ID na prática
Você vê resultados reais quando usa o Entra External ID na sua organização. Diferentes setores adotaram essa solução para apoiar o zero trust e melhorar a experiência do usuário. Veja alguns exemplos:
| Setor | Detalhes da implementação |
|---|---|
| Financeiro | Aplicação de acesso baseado em funções com filtros de localização para atender às estruturas regulatórias. |
| Saúde | Exigência de MFA e verificações condicionais de dispositivos para proteger dados sensíveis de pacientes sob a HIPAA. |
| Educação | Aplicação de políticas para diferenciar as necessidades de acesso de alunos e docentes, garantindo que somente dispositivos aprovados acessem os recursos administrativos. |
| Manufatura | Restrição do acesso de terceiros à propriedade intelectual, permitindo que somente dispositivos em conformidade acessem os arquivos de projeto. |
| Grandes empresas globais | Exigência de dispositivos gerenciados pela empresa, com armazenamento criptografado e proteção ativa contra ameaças, para acesso aos sistemas bancários. |
Veja como o Entra External ID se adapta a requisitos diferentes. Você aplica acesso baseado em funções, exige autenticação multifator e restringe o acesso por dispositivo. Essas ações ajudam a proteger dados sensíveis e a atender aos padrões de conformidade.
Lições da adoção do Zero Trust
Você aprende lições importantes ao migrar para um modelo zero trust. Organizações relatam resultados mensuráveis depois de adotar esses princípios. Você pode fortalecer sua segurança e governança enquanto mantém os negócios funcionando sem interrupções.
| Objetivo | Resultado |
|---|---|
| Resultados de segurança | Você desencoraja invasores e mantém a funcionalidade do negócio. |
| Governança | Você protege ativos, dados e aplicações seguindo padrões de arquitetura. |
| Prevenção | Você alinha o controle de acesso e a proteção de ativos dentro de uma cadeia de ferramentas de segurança unificada. |
| Visibilidade | Você torna o risco e o status de segurança mensuráveis e visíveis para as partes interessadas. |
| Resposta | Você define funções de SecOps e melhora a detecção e a resposta a incidentes com automação. |
Você ganha melhor visibilidade da sua postura de segurança. Responde mais rapidamente a incidentes e evita o acesso não autorizado. Você constrói confiança com seus usuários e partes interessadas. O Entra External ID ajuda a alcançar esses objetivos ao apoiar o zero trust e oferecer uma plataforma de identidade flexível e segura.
Dica: Você pode usar o Entra External ID para modernizar o gerenciamento de identidades e impulsionar o crescimento do negócio, mantendo seus dados protegidos.
Superando os desafios da adoção
Obstáculos comuns
Você pode enfrentar vários obstáculos quando for além do perímetro de identidade. Muitas organizações têm dificuldade com políticas complexas. Você precisa repensar como mapeia as permissões de aplicativos, o que pode tornar sua abordagem de segurança mais complicada. A gestão de identidade fraca também pode desacelerar o progresso. Se você depender de uma única fonte para verificação de identidade, pode achar difícil implementar o Zero Trust, especialmente ao trabalhar com sistemas mais antigos.
Você não consegue resolver esses problemas sozinho. A segurança de identidade eficaz exige trabalho em equipe em toda a empresa. Você precisa da participação de TI, segurança, conformidade e das unidades de negócio. Quando todos trabalham juntos, é possível identificar lacunas e construir defesas mais sólidas.
Observação: se você não resolver esses obstáculos, corre o risco de custos mais altos. Uma única violação de segurança pode custar, em média, US$ 4,45 milhões. Não cumprir as regras de conformidade pode levar a multas de até 4% da receita anual global. Os processos manuais de identidade também consomem tempo e dinheiro, custando às grandes organizações mais de US$ 1,5 milhão por ano.
Gestão de Mudanças
Você precisa de um plano claro para ajudar sua equipe a se adaptar aos novos modelos de segurança. A gestão de mudanças começa com o desenho de políticas que levem em conta a experiência do usuário. Se suas políticas frustrarem os usuários, eles podem procurar formas de contorná-las. Use autenticação adaptativa para facilitar o acesso quando o risco for baixo e torná-lo mais rigoroso quando o risco for alto.
Trate a gestão de políticas como um trabalho contínuo. Use automação para atualizar suas políticas em tempo real e testá-las com frequência. Isso ajuda você a se antecipar a novas ameaças. Certifique-se de que seus controles de segurança correspondam às suas necessidades de conformidade. Quando você alinha seus controles às regulamentações, facilita as auditorias e demonstra que leva a segurança a sério.
Você também pode buscar programas de apoio. Alguns governos oferecem deduções fiscais ou subsídios para ajudar pequenas e médias empresas a investir em cibersegurança. Programas nacionais de educação podem ensinar sobre ferramentas e recursos gratuitos. Trabalhar com órgãos governamentais federais pode aprimorar suas competências em cibersegurança e ajudar você a adotar o Zero Trust mais rapidamente.
Integração com Sistemas Legados
Sistemas legados podem tornar a adoção do Zero Trust mais difícil. Você pode descobrir que sistemas mais antigos não oferecem suporte a soluções modernas de identidade ou não têm as APIs adequadas. Projetos de rede planos podem dificultar a segmentação do ambiente, e as mudanças podem correr o risco de causar interrupções. Alguns dispositivos legados não conseguem executar novas ferramentas de segurança por causa de recursos limitados. O vendor lock-in também pode impedir você de atualizar os recursos de segurança.
| Desafio | Descrição | Solução |
|---|---|---|
| Dificuldades de integração | Sistemas mais antigos podem não funcionar com ferramentas modernas de identidade. | Avalie e planeje cuidadosamente os pontos de integração. |
| Desafios da arquitetura de rede | Redes planas dificultam e tornam arriscada a segmentação. | Atualize as redes em etapas para oferecer suporte à microssegmentação. |
| Restrições de desempenho e de recursos | Dispositivos legados podem ficar mais lentos com novas ferramentas de segurança. | Use controles compatíveis com os limites do sistema. |
| Dependência de fornecedor (vendor lock-in) | Alguns fornecedores não oferecem suporte às atualizações de segurança necessárias. | Aplique soluções alternativas e controles adicionais sempre que possível. |
| Barreiras organizacionais e culturais | A equipe pode resistir às mudanças ou trabalhar de forma isolada. | Capacite as equipes e incentive a cooperação. |
| Lacunas de conhecimento especializado | Você pode não ter profissionais que conheçam tanto os sistemas antigos quanto os novos. | Invista em treinamento e contrate profissionais qualificados. |
| Risco de interrupção | Novos controles podem causar interrupções em ambientes antigos. | Implante as mudanças em fases para reduzir a interrupção. |
Você pode superar esses desafios planejando com cuidado e atualizando os sistemas passo a passo. Capacite sua equipe e incentive o trabalho em equipe. Quando você trata tanto as barreiras técnicas quanto as culturais, a transição para o Zero Trust fica mais suave e mais eficaz.
Próximos Passos para a Segurança Moderna
Como construir um roteiro de Zero Trust
Você precisa de um plano claro para levar sua organização além do perímetro de identidade. Construir um roteiro de zero trust ajuda você a proteger seus ativos e a se adaptar a novas ameaças. Comece identificando o que mais importa. Defina sua superfície de proteção. Liste seus ativos críticos, dados sensíveis e aplicações principais. Entenda como as informações fluem pelo seu ambiente. Mapeie os fluxos de transação para saber onde os riscos podem surgir.
Projete sua arquitetura zero trust com base em modelos confiáveis, como o NIST ZTA. Inclua componentes essenciais, como gerenciamento de identidade e acesso e confiança em dispositivos. Aplique controles de identidade robustos. Exija autenticação multifator e considere opções sem senha. Aplique acesso com privilégio mínimo e microssegmentação. Restrinja permissões e segmente cargas de trabalho para minimizar riscos.
Habilite a verificação contínua e a detecção de ameaças. Avalie riscos e contexto em tempo real. Teste seus controles com frequência. Evolua suas estratégias por meio de exercícios regulares de resposta a incidentes. Essas etapas ajudam você a construir uma base de segurança que se adapta a mudanças.
Etapas do roteiro zero trust:
- Defina sua superfície de proteção.
- Mapeie os fluxos de transação.
- Construa sua arquitetura zero trust.
- Implemente controles de identidade robustos.
- Aplique privilégio mínimo e microssegmentação.
- Habilite a verificação contínua e a detecção de ameaças.
- Teste e evolua por meio da resposta a incidentes.
Dica: envolva suas equipes de TI e de segurança em todas as etapas. A colaboração garante que você cubra todos os riscos e construa uma defesa mais forte.
Medindo o sucesso
Você precisa acompanhar seu progresso para verificar se sua estratégia zero trust funciona. Use métricas e referências claras para medir as melhorias. Monitore as taxas de autenticação e autorização. Verifique quantos usuários utilizam a autenticação multifator. Acompanhe as falhas de autenticação e os tempos médios de autenticação.
Revise o gerenciamento de acesso privilegiado. Documente todas as contas privilegiadas. Meça o percentual de acesso just-in-time e monitore as sessões privilegiadas. Avalie a redução do risco de segurança. Procure credenciais expostas e acompanhe as melhorias na pontuação de risco. Conte os incidentes de segurança baseados em identidade.
Verifique a conformidade e o desempenho de auditoria. Acompanhe as taxas de conclusão das revisões de acesso e os tempos de resolução de violações de conformidade. Meça a redução de achados de auditoria. Avalie métricas de experiência do usuário. Monitore as taxas de adoção de autoatendimento e a automação de redefinição de senha. Colete as pontuações de satisfação dos usuários.
A eficiência operacional importa. Compare os processos de identidade automatizados e manuais. Meça os tempos de conclusão de tarefas e os custos por transação. Acompanhe os chamados de help desk relacionados a problemas de identidade. Avalie as taxas de desenvolvimento de habilidades da equipe de TI treinada em princípios de zero trust.
| Categoria | Descrição da métrica | Impacto de exemplo |
|---|---|---|
| Autenticação e autorização | Taxa de adoção de MFA: percentual de usuários que utilizam a autenticação multifator. | As organizações registram redução de 99,9% no risco de comprometimento de contas. |
| Gerenciamento de acesso privilegiado | Precisão do inventário de contas privilegiadas: percentual de contas privilegiadas documentadas. | |
| Redução de risco de segurança | Taxa de credenciais expostas: percentual de credenciais encontradas em vazamentos. | |
| Conformidade e desempenho de auditoria | Taxa de conclusão de campanhas de certificação: percentual de revisões de acesso concluídas. | As organizações relatam conclusão 62% mais rápida das campanhas de certificação de acesso. |
| Métricas de experiência do usuário | Taxa de adoção de autoatendimento: percentual de usuários que utilizam funções de autoatendimento. | As empresas relatam redução de até 40% nos chamados ao help desk. |
| KPIs de eficiência operacional | Processos de identidade automatizados versus manuais: razão entre processos automatizados e manuais. |
Observação: revise essas métricas regularmente. Ajuste seu roteiro conforme necessário para melhorar a segurança e a experiência do usuário.
Você constrói um ambiente mais seguro quando segue seu roteiro zero trust e mede seu progresso. Você protege seus dados, reduz riscos e apoia o crescimento do negócio.
Para concluir, está claro que o perímetro tradicional de rede já não é viável no ecossistema atual, conectado à nuvem. Atacantes buscam continuamente formas de contornar defesas estáticas, o que torna a identidade o seu ponto de controle mais crítico. Ao adotar um verdadeiro modelo de Zero Trust e aproveitar soluções avançadas como o Microsoft Entra External ID, você consegue proteger seus ativos e, ao mesmo tempo, possibilitar a confiança digital e o crescimento. Para aprofundar o tema e conhecer estratégias práticas, não deixe de ouvir o nosso episódio de podcast relacionado, Microsoft Entra External ID for Digital Trust and Growth.
| Estatística | Valor |
|---|---|
| Ataques de senha por segundo | 7.000 |
| Ciberataques baseados em identidade como percentual das violações | 80% |
Você deve acompanhar o roteiro e adotar soluções avançadas de identidade. O futuro da segurança depende da sua capacidade de se adaptar e construir confiança em cada etapa.
Perguntas frequentes
O que é o perímetro de identidade?
Você usa o perímetro de identidade para proteger sua organização, controlando quem pode acessar seus sistemas. Essa abordagem se baseia na verificação das credenciais do usuário antes de conceder acesso.
Por que o perímetro de identidade deixou de ser suficiente?
Atacantes contornam as defesas tradicionais roubando credenciais. Você enfrenta riscos vindos de aplicativos em nuvem, do trabalho remoto e de conexões com terceiros. Você precisa de uma segurança mais forte e em camadas.
O que é a segurança Zero Trust?
Zero Trust significa que você nunca confia em ninguém por padrão. Você verifica cada usuário, dispositivo e ação. Você limita o acesso e monitora a atividade continuamente.
Como o Microsoft Entra External ID ajuda?
Você usa o Entra External ID para gerenciar identidades externas com segurança. A plataforma verifica as credenciais em tempo real e oferece suporte a políticas de acesso flexíveis.
Posso integrar Zero Trust a sistemas legados?
Sim, você pode integrar Zero Trust a sistemas mais antigos. Comece com um planejamento cuidadoso. Atualize em fases. Treine sua equipe e use ferramentas compatíveis.
Quais são os benefícios do monitoramento contínuo?
O monitoramento contínuo ajuda você a identificar ameaças rapidamente. Você responde mais depressa a atividades suspeitas. Você melhora a conformidade e reduz o risco.
Como medir o sucesso do Zero Trust?
Você acompanha métricas como adoção de MFA, revisões de acesso privilegiado e tempos de resposta a incidentes. Também verifica a satisfação dos usuários e a eficiência operacional.
Implementar Zero Trust é difícil?
Você pode enfrentar desafios, mas consegue superá-los com trabalho em equipe, treinamento e atualizações graduais. Comece pequeno e construa a base da sua segurança.
🎧 Ouça este episódio
Quer uma explicação prática sobre o Microsoft Entra External ID for Digital Trust and Growth? Este episódio detalha o tema em linguagem clara e mostra por que ele importa para Microsoft 365, Azure, Power Platform, segurança, IA e o trabalho moderno.
Ouça este episódio se você quiser:
- Entender os conceitos-chave por trás do Microsoft Entra External ID for Digital Trust and Growth
- Ver como ele se encaixa no ecossistema mais amplo de tecnologias da Microsoft
- Descobrir onde ele pode gerar valor prático para a sua organização
Você também pode gostar destes episódios relacionados do M365 FM:
- Microsoft Entra External ID - Simply Explained
- Proteja o Microsoft Copilot com Entra ID e Zero Trust
- Do hype de IA à Engenharia de AI Harness: criando IA em que as pessoas realmente podem confiar, com Alan Buscaglia [MVP], da Gentleman Programming
- Como construir um MSP seguro e focado na Microsoft: Intune, Defender e Entra ID em escala com Albin Klinaku [MVP]
- Microsoft Entra Permissions Management - Simply Explained
Descubra mais conversas práticas sobre Microsoft no M365 FM.