 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
מעבר לקצה הרשת: מדוע הזהות הפכה לקו ההגנה החדש
By Mirko Peters ·
ברוכים השבים לבלוג הפודקאסט! היום נרחיב על נושא שמשנה את הדרך שבה ארגונים מגינים על נכסיהם הדיגיטליים. בעולם שבו אימוץ הענן מזנק ועבודה מרחוק הפכה לנורמה…
Automatically translated with AI from the original post. Read the English original
ברוכים השבים לבלוג הפודקאסט! היום נרחיב על נושא שמשנה את הדרך שבה ארגונים מגינים על נכסיהם הדיגיטליים. בעולם שבו אימוץ הענן מזנק ועבודה מרחוק הפכה לנורמה, הגבולות הפיזיים והרשתיים המסורתיים של הארגון כמעט נעלמו. במשך עשורים הסתמכו צוותי אבטחה על חומות אש כבדות ועל מרכזי נתונים ארגוניים מאובטחים כדי לשמור על גורמים זדוניים מחוץ לתמונה. אולם ככל שהנתונים עוברים לסביבות מרובות עננים, והעובדים ניגשים למשאבי החברה מכל מקום בעולם, המודל הישן הזה כבר לא תקף. בפוסט הזה נפרק מדוע הזהות הפכה רשמית לתחליף לקצה הרשת כקו ההגנה העיקרי שלכם מפני איומי סייבר מודרניים.
נפילת מעטפת הזהות
אבטחת היקף מסורתית
פעם הסתמכתם על מודל אבטחה שסמך על הכול שבתוך הרשת. הגישה הזו הניחה שמשתמשים, מכשירים ויישומים בתוך היקף הרשת בטוחים. קצה הרשת שימש כמחסום שהפריד בין משאבים פנימיים מהימנים לבין איומים חיצוניים לא מהימנים. ריכזתם את האבטחה בגבולות, מתוך אמונה שחומת אש חזקה ואימות יחיד יכולים להגן על הנתונים שלכם.
| הנחות מורשת | הפרכות מודרניות |
|---|---|
| הפרדה ברורה בין רשתות מהימנות ללא מהימנות | עליית שירותי הענן והעבודה מרחוק טשטשה את הקווים הללו, והפכה את ההבחנה ללא רלוונטית. |
| אמון מובלע במשתמשים פנימיים | תוקפים מנצלים את האמון הפנימי, והוא הופך מנכס אבטחה לחולשה. |
| אבטחה מרוכזת בקצוות הרשת | סביבות מודרניות דורשות שהאבטחה תהיה מופצת על פני פלטפורמות ומכשירים שונים. |
| משרדים קבועים ושרתים בבעלות הארגון | פעילות עסקית נשענת כיום על SaaS ועל ענן ציבורי, וזה דורש גישה דינמית יותר לאבטחה. |
| אימות יחיד לגישה רחבה | עקרונות Zero Trust קוראים לאימות מתמיד ולגישה לפי עיקרון הרשאות מינימליות. |
אתם רואים שההנחות הללו כבר אינן נכונות. עבודה מרחוק, אימוץ ענן ומכשירים ניידים מחקו את הגבולות הברורים. תוקפים מכוונים למשתמשים פנימיים ומנצלים אמון מובלע, וכך ההגנות הישנות על ההיקף שלכם הופכות לחסרות תועלת.
הערה: עליכם לחשוב מחדש על האמון. ההיקף כבר אינו חומה. יש לזכות באמון ולאמת אותו בכל שלב.
איומים מודרניים ווקטורי תקיפה
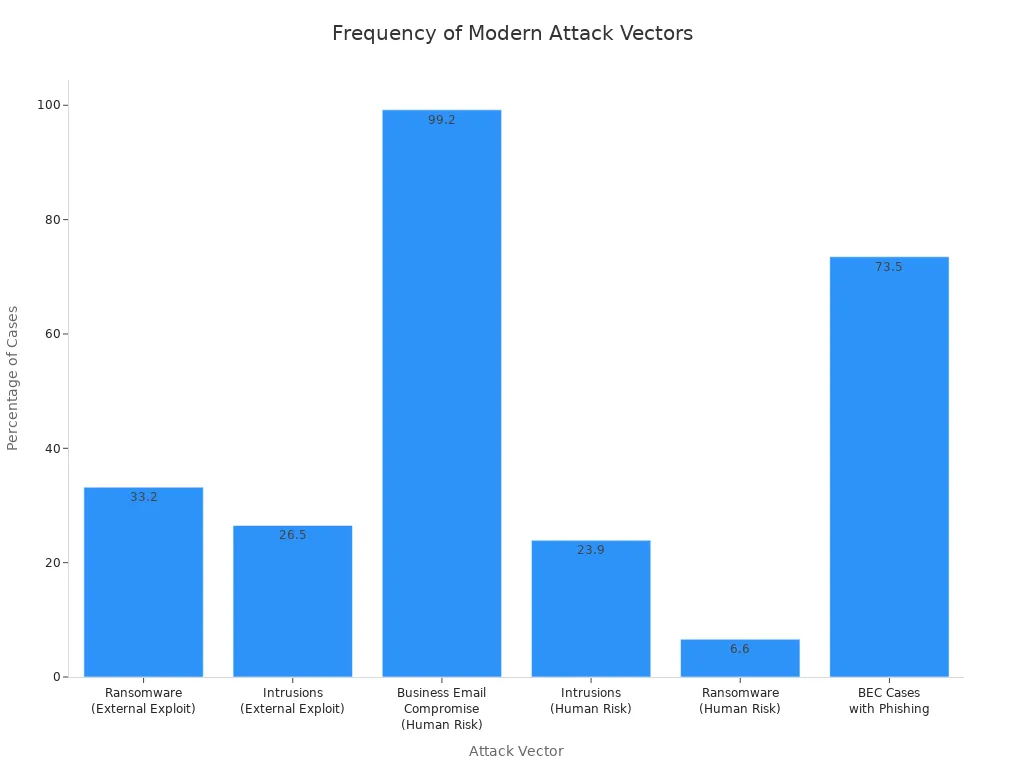
תוקפים משתמשים בטכניקות חדשות כדי לעקוף את ההגנות שלכם. פישינג, תוכנות סחיטה והתקפות שרשרת אספקה מכוונות למשתמשים שלכם ולפרטי ההזדהות שלהם. אתם מתמודדים עם איומים שמנצלים סיכון אנושי ופגיעויות חיצוניות. פריצה לתיבת דואר עסקית (BEC) ותוכנות סחיטה תופסות את הכותרות.
| וקטור תקיפה | אחוז המקרים |
|---|---|
| Ransomware (ניצול חיצוני) | 33.2% |
| חדירות (ניצול חיצוני) | 26.5% |
| Business Email Compromise (סיכון אנושי) | 99.2% |
| חדירות (סיכון אנושי) | 23.9% |
| Ransomware (סיכון אנושי) | 6.6% |
| מקרי BEC עם פישינג | 73.5% |
- 52% מהארגונים דיווחו על פריצה אחת או יותר בשנת 2024, עלייה מ-48% בשנה הקודמת.
- 70% מהארגונים חוו לפחות התקפת סייבר משמעותית אחת בשנת 2024, כולל תוכנות סחיטה ו-Business Email Compromise.
- לפי Verizon, תוכנות סחיטה היו מעורבות ב-44% מהפריצות.
אתם רואים שתוקפים לא מתעניינים בגבולות הרשת שלכם. הם מכוונים להיקף הזהות שלכם, ומשתמשים בפרטי הזדהות גנובים והנדסה חברתית כדי לקבל גישה. עליכם להגן על המשתמשים ועל הזהויות שלהם, ולא רק על הרשת.
מדוע הזהות הפכה להיקף החדש
עברתם להתמקד בזהות משום שתוקפים מנצלים פרטי הזדהות ויחסי אמון. משתמשים נוטים לעשות שימוש חוזר בסיסמאות בין פלטפורמות, מה שמקל על תוקפים לפרוץ למספר חשבונות. קיימים אוספים גדולים של פרטי הזדהות שדלפו ברשת, ואלה מאפשרים התקפות אוטומטיות. פרקטיקות אימות חלשות מאפשרות לתוקפים להשתמש בפרטי הזדהות תקפים מבלי להתגלות.
| סוג ראיה | תיאור |
|---|---|
| שימוש חוזר בסיסמאות נרחב | משתמשים רבים עושים שימוש חוזר באותה סיסמה במספר פלטפורמות, ולכן סיכון גובר כאשר שירות אחד נפרץ. |
| זמינות של מאגרי פרטי התחברות | קיימים אוספים גדולים של פרטי התחברות שדלפו, וניתן להשתמש בהם לפריצה אוטומטית לחשבונות. |
| שיטות אימות חלשות | סביבות שמסתמכות על סיסמאות בלבד חשופות, ותוקף יכול להשתמש בפרטי התחברות תקפים מבלי להיתפס. |
עליכם לאמת כל בקשת גישה, ללא קשר למקור שממנו היא מגיעה. אימות מתמיד והרשאות של מינימום הרשאות הכרחיות הם חיוניים. נדרשת אכיפה דינמית של מדיניות שמתאימה את עצמה לתנאים משתנים. אי אפשר להסתמך על גבולות סטטיים או על אמון מובלע.
- אימות מתמיד מבטיח שכל בקשת גישה נבדקת ומאושרת.
- הרשאות של מינימום הרשאות מגבילות את ההרשאות כדי להפחית סיכונים הקשורים לחשבונות עם הרשאות מוגזמות.
- אכיפה דינמית של מדיניות מתאימה את החלטות הגישה על בסיס גורמי הקשר שונים.
רגולציה ותקנים בתעשייה דוחפים אתכם לאמץ אמצעי הגנה חזקים יותר על זהויות ונתונים. CFPB Rule 1033 מחייב אימות זהות חזק והגנה על הנתונים. ארכיטקטורת אפס אמון ואסטרטגיות פדרליות דורשות אימות מתמיד ובקרות גישה מחמירות.
| רגולציה/תקן | תיאור | השפעה על האבטחה |
|---|---|---|
| CFPB Rule 1033 | מחייב מתן גישה של צרכנים לנתונים פיננסיים, ודורש אימות זהות חזק והגנה על הנתונים. | מרחיב את משטחי התקיפה ומחייב אמצעי אבטחה מתוחכמים. |
| ארכיטקטורת אפס אמון | מדגישה אימות מתמיד ובקרות גישה. | מעבירה את הדגש מאבטחת היקף הרשת לזהות כהיקף החדש. |
| אסטרטגיית אפס אמון פדרלית | מחייבת סוכנויות פדרליות בארצות הברית ליישם עקרונות של אפס אמון. | מחמירה יעדי אבטחה כמו MFA והצפנה. |
עליכם לבנות אמון באמצעות אימות מתמיד ובקרות זהות חזקות. היקף הזהות אינו מספיק. נדרש מודל אבטחה שמתאים את עצמו לאיומים מודרניים ומגן על הנתונים שלכם בכל שלב.
מגבלות של אבטחה המבוססת על זהות
סיכוני גניבת פרטי התחברות
ייתכן שאתם מאמינים שאימות חזק מגן על הארגון, אבל תוקפים ממשיכים למצוא דרכים לעקוף את ההגנות האלה. גניבת פרטי התחברות נותרה גורם מוביל לאירועי אבטחה. תוקפים משתמשים בפישינג, בתוכנות זדוניות ובהנדסה חברתית כדי לגנוב שמות משתמש וסיסמאות. לעתים קרובות הם מכוונים למשתמשים מורשים שיש להם גישה למידע רגיש. כמעט 40% מהפריצות כוללות כניסות חשודות שבהן התוקפים עוקפים אימות רב-שלבי. פרטי התחברות שנגנבו או נפרצו מהווים 10% מכלל האירועים. אם אתם מסתמכים רק על בקרות זהות, ייתכן שתפספסו את האיומים האלה.
| מגבלה | תיאור |
|---|---|
| עקיפת MFA | כמעט 40% מהפריצות כללו כניסות חשודות עם עקיפות של MFA, מה שמדגיש את נקודות התורפה. |
| גניבת אסימונים והפעלות | אסימונים בעלי תוקף ארוך עלולים להישדד, ומאפשרים גישה לא מורשית שעשויה לעקוף לחלוטין את MFA. |
| פערי נראות | ניהול יומנים לא שלם מעכב את זיהוי התקפות על זהויות, ומקשה על תגובה. |
| גניבת פרטי התחברות | היעדר MFA למשתמשים מורשים היה הגורם הבסיסי ל-13% מפריצות המידע שדווחו. |
| ניצול לרעה של OAuth | בקשות API שאינן נבדקות עלולות לחשוף מערכות זהות לניצול לרעה, ויוצרות משטחי תקיפה משמעותיים. |
עליכם להבין שתוקפים לא תמיד צריכים לפרוץ פנימה. לעתים קרובות הם נכנסים באמצעות פרטי התחברות תקפים. בלי אימות מתמיד, אי אפשר להבטיח שכל בקשת גישה מגיעה ממשתמש מהימן.
תנועה רוחבית ואמון מובלע
ברגע שתוקפים מקבלים גישה לחשבון אחד, הם לרוב נעים רוחב בתוך הסביבה שלכם. האמון המובלע במודלים המבוססי-זהות מאפשר למשתמשים מאומתים לגשת למשאבים רבים ללא בדיקות מתמשכות. תוקפים מנצלים אמון זה כדי להגיע למערכות ולנתונים רגישים. אם אינכם מאמתים כל פעולה, אתם נותנים לתוקפים מעבר חופשי להעמיק חדירה לרשת שלכם. גם מודל ה-VPN המסורתי יוצר סיכונים. משתמשים שמתחברים דרך VPN מקבלים לרוב גישה רחבה לרשת, ותוקפים יכולים לנצל אותה כדי לנוע בחופשיות לאחר שפרצו לחשבון.
עליכם לערער על הרעיון שאימות בתחילת הסשן מספיק. מודלים של Zero Trust דורשים לאמת כל בקשה, ולא רק את ההתחברות הראשונית. הגישה הזו מגבילה את הנזק שתוקפים יכולים לגרום אם פרצו לזהות אחת.
פערים בממשל הגישה
אתם חשופים לסיכונים רבים יותר כשאינכם מנהלים גישה כראוי. אישורים חלשים, גנובים או בשימוש חוזר מאפשרים לתוקפים כניסה קלה. הרשאות מוגזמות או שאינן נבדקות מאפשרות העלאת הרשאות. תצורות שגויות של מדיניות ו-Shadow IT יוצרים פערים נסתרים. חשבונות יתומים והרשאות שאינן מנוהלות נשארים פתחים לתוקפים. ספקים חיצוניים וקבלני משנה מתחברים לעיתים קרובות עם הרשאות מוגברות, וכך החשיפה שלכם גדלה.
- ניצול לרעה של אישורים: תוקפים מנצלים אישורים חלשים או בשימוש חוזר.
- העלאת הרשאות: הרשאות שאינן נבדקות מאפשרות לתוקפים לקבל גישה רחבה יותר.
- תצורות מדיניות שגויות: מדיניות מתירנית מדי יוצרת פגיעויות.
- Shadow IT: אפליקציות שלא אושרו וחשבונות נסתרים עוקפים את הממשל.
- חשבונות יתומים: חשבונות לא פעילים נשארים פתוחים ואינם מנוטרים.
- התפשטות זהויות: חשבונות רבים מדי גורמים לבלבול וסיכון.
- נראות מוגבלת: ייתכן שאינכם רואים חשבונות או פעילויות בסיכון גבוה.
עליכם לסגור את הפערים האלה כדי לבנות אמון אמיתי בסביבה שלכם. ממשל גישה חזק, ניטור מתמשך ובקרות דינמיות הם הכרחיים. זהות לבדה לא תגן עליכם מפני איומים מודרניים. אתם צריכים גישה מדורגת שכוללת עקרונות Zero Trust כדי לאבטח את הארגון שלכם.
Zero Trust: פרדיגמה חדשה לאבטחה
אתם זקוקים למודל אבטחה שמתאים לעולם שבו הענן הוא ברירת המחדל. Zero Trust מעניק לכם דרך להגן על הארגון כשהגבולות המסורתיים כבר אינם קיימים. הגישה הזו אינה נשענת על אמון מובלע. במקום זאת, עליכם לאמת כל משתמש, מכשיר ופעולה. Zero Trust עוזר לכם להפחית סיכונים ולשפר הגנה על נתונים, בזכות התמקדות בזהות, בגישה ובניטור מתמשך.
עקרונות הליבה של Zero Trust
Zero Trust נשען על שלושה עמודי תווך מרכזיים. אפשר להשתמש בעקרונות האלה כדי לחזק את ההגנות שלכם ולסגור את הפערים שנותרו ממודלים ישנים יותר.
לעולם אל תסמכו, תמיד אמתו
אינכם יכולים להניח שמשתמש או מכשיר כלשהו בטוחים. Zero Trust דורש לאמת כל בקשת גישה, לא משנה מהיכן היא מגיעה. עליכם לבדוק זהות, מצב בריאות המכשיר, מיקום ואותות סיכון לפני מתן גישה. העיקרון הזה עוזר לכם לעצור תוקפים שמשתמשים באישורים גנובים או במכשירים שנפרצו.
גישה בהרשאות מינימליות
כדאי לתת למשתמשים ולמערכות רק את הגישה שהם צריכים כדי לבצע את עבודתם. גישה בהרשאות מינימליות מגבילה את הנזק אם חשבון נפרץ. אפשר להשתמש במדיניות גישה מותנית כדי לאכוף כלל זה. הגישה הזו תומכת בהגנה על נתונים ומפחיתה את הסיכון להעלאת הרשאות.
אימות מתמשך
עליכם לנטר את הפעילות כל הזמן. Zero Trust משמעו שאינכם מפסיקים לבדוק אחרי ההתחברות הראשונה. אתם מזהים התנהגות חריגה, שינויים במכשירים ופעולות מסוכנות. אימות מתמשך מאפשר לזהות איומים מוקדם ולהגיב מהר. העיקרון הזה שומר על חוזק אבטחת הזהויות שלכם ותומך בעמידה בתקני אבטחת סייבר.
טיפ: השתמשו באימות מרובה גורמים כדי להוסיף שכבת הגנה נוספת. הצעד הזה מקשה על תוקפים להשתמש באישורים גנובים.
תוכלו לראות כיצד העקרונות האלה מתיישבים עם מסגרות אבטחת הסייבר המובילות:
- ניהול זהויות כנקודת בקרה ראשית.
- בקרת גישה המבוססת על סיכון בזמן אמת ועל עמידה של המכשיר בדרישות.
- ניטור מתמשך לזיהוי חריגות והבטחת עמידה בדרישות התאימות.
ארכיטקטורת אמון אפס בפועל
ארכיטקטורת אמון אפס מתמודדת עם הכשלים של מודלי אבטחה מבוססי היקף ומודלי אבטחה המתמקדים בזהות. אינכם נשענים על חומה אחת או רק על בקרות זהות. במקום זאת, אתם בונים שכבות הגנה שמסתגלות לאיומים המודרניים.
| עיקרון | תיאור |
|---|---|
| אימות מפורש | אימות והרשאה תמיד על בסיס כל נקודות הנתונים הזמינות (זהות, מצב תקינות המכשיר, מיקום וכו'). |
| שימוש בגישה של הרשאות מינימליות | הגבלת הגישה של משתמשים ומערכות לרמה המינימלית הנדרשת לביצוע משימה. |
| הנחה של פריצה | תכננו את הארכיטקטורה מתוך ציפייה שפריצה תתרחש. |
אתם מאמתים בצורה מפורשת על ידי בדיקה של כל בקשת גישה. אתם משתמשים בגישה של הרשאות מינימליות כדי להפחית סיכון. אתם מניחים שפריצה תתרחש, כלומר מתכננים כך שתוקפים יוכלו להיכנס ומגבילים את מה שהם יכולים לעשות. גישה זו מתאימה היטב לארכיטקטורות מבוססות ענן, שבהן משתמשים ומכשירים מתחברים מכל מקום.
אמון אפס עוזר לכם להגן על המידע בכל שלב. אינכם סומכים על איש כברירת מחדל. אתם משתמשים בזהות כבסיס להחלטות גישה. אתם מנטרים פעילות ומגיבים לאיומים בזמן אמת. מודל זה מספק הגנה טובה יותר על המידע ותומך במעבר שלכם לענן.
אפשר לבנות תנוחת אבטחה חזקה יותר על ידי אימוץ אמון אפס. אתם מצמצמים את משטח התקיפה ומשפרים את התאימות. אתם מקבלים נראות לגבי מי ניגש למשאבים שלכם ומדוע. ארכיטקטורת אמון אפס מכינה אתכם לאתגרים של עולם שבו הענן הוא ברירת המחדל.
מעבר מעבר לגבול הזהות
הערכת תנוחת האבטחה הנוכחית
עליכם להבין את חוזקות וחולשות האבטחה הנוכחיות לפני שתתקדמו. התחילו בהערכה ברורה. תהליך זה עוזר לכם לראות היכן תוקפים עלולים למצוא פערים ואיפה אפשר לבנות אמון רב יותר בהגנות שלכם.
- בדקו את אימוץ האימות מרובה הגורמים (MFA) בפלטפורמות הענן שלכם.
- זהו חשבונות בעלי הרשאות ניהוליות.
- מפו היכן נמצא המידע הרגיש שלכם.
- תעדו את שיטות האימות הנוכחיות שלכם.
לאחר ההערכה, חפשו תוצאות מהירות. אכפו MFA על כל חשבונות הניהול. הסירו גישה ממשתמשים לא פעילים. הגדירו מדיניות בסיסית של גישה מותנית. הפעילו רישום אירועי אימות כדי לעקוב אחר פעילות חשודה.
להגנה מעמיקה יותר, פרסו MFA על כל שאר החשבונות. הגדירו כללי גישה מותנית מתקדמים. השתמשו בכלים אוטומטיים לניטור אישורי גישה. תזמנו סקירות גישה קבועות.
שמרו על תנוחת אבטחה חזקה באמצעות ניטור מתמשך. בצעו בדיקות שבועיות לחשיפת אישורי גישה. סקרו הרשאות גישה מדי חודש. הערכו את תנוחת האבטחה שלכם בכל רבעון. נתחו יומני אימות באופן רציף.
טיפ: סקירות קבועות עוזרות לכם לזהות סיכונים מוקדם ולבנות אמון מתמשך בסביבה שלכם.
חיזוק ניהול זהויות והרשאות גישה
אפשר להפחית סיכון על ידי חיזוק ניהול הזהויות וההרשאות שלכם (IAM). השתמשו בשיטות עבודה מומלצות כדי לשלוט במי מקבל גישה ולכמה זמן הוא שומר עליה.
- יישמו גישת Just-In-Time (JIT) כדי לתת למשתמשים הרשאות זמניות רק כשצריך.
- השתמשו באימות ללא סיסמה, כמו ביומטריה או אסימוני אבטחה, כדי לשפר גם את האבטחה וגם את חוויית המשתמש.
- הפכו את תהליכי ה-IAM לאוטומטיים כדי לצמצם טעויות ולזרז את ניהול המשתמשים.
- אמצו ניהול זהויות מאוחד (FIM), כך שמשתמשים יוכלו לגשת למספר אפליקציות באמצעות פרטי התחברות אחד.
- ודאו שמדיניות ה-IAM שלכם עומדת בתקנים כמו SOC 2, ISO 27001 ו-PCI-DSS.
צעדים אלה עוזרים לכם לצמצם הרשאות גישה מיותרות ולבנות אמון רב יותר במערכות שלכם. בנוסף, אתם מקלים על המשתמשים לעבוד בצורה מאובטחת.
בדיקות תקינות והאמנת מכשירים
עליכם לוודא שרק מכשירים מהימנים מתחברים למשאבים שלכם. אמון במכשיר מתחיל בזיהוי שהמכשיר רשום בתשתית האבטחה שלכם ושההגדרות שלו תקינות. אמתו את אותנטיות המכשיר באמצעות אישורים דיגיטליים או מזהים ייחודיים.
בדקו שכל מכשיר עומד בתקני האבטחה שלכם. חפשו תוכנת אנטי-וירוס מעודכנת ומערכות הפעלה עם עדכוני אבטחה מותקנים. הערכו את רמת הסיכון בהתאם למערכת ההפעלה של המכשיר ולחיבור הרשת שלו.
המשיכו לנטר מכשירים לחיפוש פגיעויות. השתמשו בבדיקות תאימות רציפות כדי לוודא שהמכשירים פועלים לפי מדיניות האבטחה שלכם. הגדירו בקרות גישה מותנית שמגיבות להערכות בזמן אמת של אבטחת המכשיר והתנהגות המשתמש.
- אמתו את אבטחת המכשירים באופן רציף באמצעות הערכות סדירות.
- החילו מדיניות גישה מדויקת בהתאם לתפקידי המשתמשים ולמצב המכשיר.
- השתמשו ב-Single Sign-On (SSO) וב-MFA להגנה נוספת.
- נצלו אותות מודעים להקשר כדי לקבל החלטות אבטחה אדפטיביות.
- אמצו גישת אבטחה של אפס אמון כדי לאמת כל בקשת גישה, ולוודא שאף מכשיר או משתמש אינם מהימנים כברירת מחדל.
על ידי התמקדות באמון במכשיר ובמצבו התקין, תסגרו יותר פערים ותקשו על תוקפים לנוע בתוך הסביבה שלכם.
ניטור רציף ותגובה
אי אפשר להגן על מה שאינכם רואים. ניטור רציף נותן לכם את הנראות הנדרשת כדי לזהות איומים ברגע שהם מתרחשים. גישה זו משמעה שאתם מנטרים את הסביבה כל הזמן, ולא רק במהלך ביקורות מתוזמנות או לאחר אירוע. אתם משתמשים בכלים אוטומטיים כדי לעקוב אחר פעילות משתמשים, מצב מכשירים ודפוסי גישה. כלים אלו מתריעים כאשר מתרחש משהו חריג, כמו כניסה ממיקום חדש או זינוק פתאומי בהורדות נתונים.
באמצעות ניטור רציף, מזהים סיכונים ברגע שהם מופיעים. אינכם ממתינים עד שהתוקפים יסיימו את פעולתם. במקום זאת, מאתרים חריגות ונסיונות גישה לא מורשים לפני שהם מסלימים. זיהוי מהיר זה עוזר לכם להגיב מהר יותר ולהגביל את הנזק. מערכות תגובה אוטומטיות יכולות לחסום פעילות חשודה, לבודד מכשירים מושפעים או לדרוש מהמשתמשים לאמת את זהותם מחדש. פעולות אלו מקצרות את הזמן שבו התוקפים שוהים בסביבה שלכם, המכונה dwell time.
טיפ: זמן שהייה קצר יותר של התוקף פירושו פחות הזדמנויות לגנוב נתונים או לנוע לרוחב ברשת שלכם.
ניטור רציף משפר גם את התאימות לרגולציה. רגולציות ותקנים בתעשייה דורשים מכם לעקוב אחר בקרות ותהליכי אבטחה. ניטור אוטומטי עוזר לכם להישאר מיושרים לכללים אלו. אתם יכולים לזהות במהירות פערי תאימות ולתקן אותם לפני שהם מובילים לקנסות. מעקב עקבי הופך גם ביקורות לקלות יותר ופחות מלחיצות.
אלו כמה מהיתרונות המרכזיים שתפיקו מניטור רציף ותגובה אוטומטית:
- זיהוי איומים בזמן אמת מאפשר לכם לפעול מיד נגד פגיעויות.
- תגובה מהירה לסיכונים ממזערת נזק פוטנציאלי.
- זיהוי חריגות עוזר לכם לתפוס גישה לא מורשית לפני שהיא הופכת לבעיה גדולה יותר.
- תהליכים מיעילים משפרים את היעילות התפעולית ומפחיתים כפילויות.
- מעקב מתמשך מבטיח שתעמדו בתקנים וברגולציה של התעשייה.
- זיהוי מהיר יותר של פערי תאימות מונע קנסות יקרים.
כדאי להגדיר התראות לאירועים קריטיים, כמו נסיונות כניסה כושלים או שינויים בקבצים רגישים. השתמשו בלוחות מחוונים כדי להמחיש מגמות ולזהות דפוסים לאורך זמן. סקרו באופן קבוע יומנים ודוחות כדי להבין איך נראית פעילות תקינה בסביבה שלכם. ידע זה עוזר לכם לזהות מתי משהו אינו תקין.
תגובה אוטומטית אינה מחליפה שיקול דעת אנושי. עדיין צריך צוותי אבטחה שיחקרו התראות ויקבלו החלטות. עם זאת, האוטומציה מטפלת במשימות שגרתיות ומאיצה את התגובה שלכם לאיומים. שילוב זה של טכנולוגיה ומומחיות אנושית נותן לכם את הסיכוי הטוב ביותר להגן על הארגון שלכם.
על ידי אימוץ ניטור רציף ותגובה אוטומטית, בונים עמדת אבטחה פרואקטיבית. אתם לא רק מגיבים לאירועים, אלא מונעים מהם לגרום נזק חמור. גישה זו שומרת על הנתונים שלכם, תומכת בתאימות ומחזקת את האמון במערכות שלכם.
פתרונות לדוגמה ומקרי בוחן
סקירה כללית של Microsoft Entra External ID
אתם זקוקים לפתרון זהויות מודרני שמתאים את עצמו לצרכים העסקיים המשתנים שלכם. Microsoft Entra External ID מציע גישה הממוקדת בתביעות (claims), שחורגת מניהול הזהויות המסורתי. אפשר לחבר כמה דיירי לקוחות לדייר Entra ID אחד של עובדים. הגמישות הזו מאפשרת להפריד בין זרמי לקוחות ולנהל זהויות בקלות.
Entra External ID משתמש בפרוטוקולים סטנדרטיים בתעשייה כמו OAuth 2.0, OpenID Connect ו-SAML 2.0. הפרוטוקולים האלה שומרים על תקשורת מאובטחת ואמינה. אפשר לנהל זהויות חיצוניות מספקים שונים ולהתאים את חוויית המשתמש למותג שלכם. ל-Entra External ID מודל תמחור צפוי. מקבלים 50,000 המשתמשים הפעילים החודשיים הראשונים בחינם, וזה עוזר לשלוט בעלויות ככל שהעסק גדל.
אפשר להשתמש בספריות אימות מקומיות ובשילוב עם Microsoft Graph API. התכונות האלה מפשטות ומאיצות את הפיתוח. אפשר ליצור חוויות הרשמה ממותגות ותהליכי אימות גמישים. Entra External ID מעמיד לרשותכם את הכלים לבניית מערכת זהויות מאובטחת וידידותית למשתמש.
- גמישות לחיבור כמה דיירי לקוחות
- תשתית מאובטחת עם פרוטוקולים סטנדרטיים בתעשייה
- ניהול משופר של זהויות חיצוניות
- תמחור משתלם למאגרי משתמשים גדולים
- כלים וממשקי API ידידותיים למפתחים
- תהליכי הרשמה ואימות הניתנים להתאמה אישית
Entra External ID בפעולה
תראו תוצאות אמיתיות כשתשתמשו ב-Entra External ID בארגון שלכם. תעשיות שונות אימצו את הפתרון כדי לתמוך באבטחה מבוססת אפס אמון (zero trust) ולשפר את חוויית המשתמש. הנה כמה דוגמאות:
| תעשייה | פרטי הטמעה |
|---|---|
| פיננסים | נאכפה גישה מבוססת תפקידים עם מסנני מיקום כדי לעמוד בדרישות של מסגרות רגולטוריות. |
| בריאות | נדרשו MFA ובדיקות התקן מותנות כדי להגן על נתוני מטופלים רגישים לפי HIPAA. |
| חינוך | הוחלו מדיניות שמבחינה בין צורכי הגישה של סטודנטים לסגל ההוראה, וכך מובטח שרק מכשירים מאושרים יוכלו לגשת למשאבים המנהליים. |
| ייצור | הגישה של צדדים שלישיים לקניין רוחני הוגבלה, והותרה רק למכשירים העומדים בדרישות לגשת לקבצי העיצוב. |
| ארגונים גלובליים | נדרשו מכשירים המנוהלים על ידי הארגון עם אחסון מוצפן והגנה פעילה מפני איומים לגישה למערכות הבנקאיות. |
אפשר לראות כיצד Entra External ID מתאים את עצמו לדרישות שונות. אתם אוכפים גישה מבוססת תפקידים, דורשים אימות רב-שלבי והגבלות גישה למכשירים. הפעולות האלה עוזרות להגן על נתונים רגישים ולעמוד בדרישות התאימות.
לקחים מאימוץ מודל אפס אמון
לומדים הרבה חשוב כשעוברים למודל אפס אמון. ארגונים מדווחים על תוצאות מדידות לאחר אימוץ העקרונות האלה. אפשר לשפר את האבטחה והממשל תוך שמירה על רציפות העסק.
| מטרה | תוצאה |
|---|---|
| תוצאות אבטחה | מרתיעים תוקפים ושומרים על תפקוד העסק. |
| ממשל | מגנים על נכסים, נתונים ויישומים תוך מעקב אחר דפוסי ארכיטקטורה. |
| מניעה | מיישרים את בקרת הגישה והגנת הנכסים בתוך ערכת כלים אבטחה אחידה. |
| נראות | הופכים את הסיכון ומצב האבטחה למדידים ונראים לבעלי העניין. |
| תגובה | מגדירים תפקידי SecOps ומשפרים את זיהוי האירועים ואת התגובה אליהם באמצעות אוטומציה. |
מקבלים נראות טובה יותר של מצב האבטחה שלכם. מגיבים מהר יותר לאירועים ומונעים גישה לא מורשית. בונים אמון עם המשתמשים ועם בעלי העניין. Entra External ID עוזר להשיג את המטרות האלה על ידי תמיכה במודל אפס אמון ומתן פלטפורמת זהויות גמישה ומאובטחת.
טיפ: אפשר להשתמש ב-Entra External ID כדי לעדכן את ניהול הזהויות שלכם ולהניע צמיחה עסקית תוך שמירה על הבטיחות של הנתונים.
התמודדות עם אתגרי האימוץ
מכשולים נפוצים
ייתכן שתיתקלו בכמה מכשולים כשתרחיבו את הגנת הזהויות מעבר לגבולותיה הראשוניים. ארגונים רבים מתקשים עם מדיניות מורכבת. תצטרכו לחשוב מחדש על אופן מיפוי ההרשאות ליישומים, וזה עלול להפוך את גישת האבטחה שלכם למסובכת יותר. ניהול זהויות לקוי יכול גם להאט את ההתקדמות. אם אתם מסתמכים על מקור יחיד לאימות זהויות, ייתכן שיהיה קשה ליישם Zero Trust, במיוחד כשאתם עובדים עם מערכות ישנות.
לא ניתן לפתור את הבעיות האלה לבד. אבטחת זהויות אפקטיבית דורשת שיתוף פעולה בכל הארגון. תצטרכו לקבל תרומה מצוותי ה-IT, האבטחה, הציות והיחידות העסקיות. כשכולם עובדים יחד, אפשר לזהות פערים ולבנות הגנות חזקות יותר.
הערה: אם לא תתמודדו עם המכשולים האלה, אתם עלולים להיתקל בעלויות גבוהות יותר. פריצת אבטחה אחת עלולה לעלות לכם בממוצע 4.45 מיליון דולר. אי-עמידה בדרישות הציות עלולה להוביל לקנסות של עד 4% מההכנסה השנתית הגלובלית שלכם. תהליכי זהות ידניים גם מבזבזים זמן וכסף, ועולים לארגונים גדולים מעל 1.5 מיליון דולר בשנה.
ניהול שינויים
תצטרכו תוכנית ברורה שתעזור לצוות שלכם להסתגל למודלים חדשים של אבטחה. ניהול השינויים מתחיל בתכנון מדיניות שמביאה בחשבון את חוויית המשתמש. אם המדיניות מתסכלת משתמשים, הם עלולים לחפש דרכים לעקוף אותה. השתמשו באימות אדפטיבי כדי להקל על הגישה כשהסיכון נמוך, ולהחמיר אותה כשהסיכון גבוה.
ניהול המדיניות צריך להיות תהליך מתמשך. השתמשו באוטומציה כדי לעדכן את המדיניות בזמן אמת, ובדקו אותה לעיתים קרובות. כך תוכלו להישאר צעד אחד לפני איומים חדשים. דאגו שבקרות האבטחה שלכם יתאימו לדרישות הציות. כשאתם מיישרים את הבקרות עם הרגולציה, ביקורות הופכות לקלות יותר, ומראים שאבטחה היא עניין רציני עבורכם.
אפשר גם לחפש תוכניות תמיכה. בחלק מהממשלות יש הטבות מס או מענקים שמטרתם לעזור לעסקים קטנים ובינוניים להשקיע באבטחת סייבר. תוכניות חינוך לאומיות יכולות ללמד אתכם על כלים ומשאבים חינמיים. עבודה עם סוכנויות פדרליות יכולה לשפר את כישורי אבטחת הסייבר שלכם ולעזור לכם לאמץ את Zero Trust מהר יותר.
שילוב עם מערכות מדור קודם
מערכות מדור קודם יכולות להקשות על אימוץ Zero Trust. ייתכן שתגלו שמערכות ישנות אינן תומכות בפתרונות זהות מודרניים או שאין להן ממשקי API מתאימים. עיצובי רשת שטוחים עלולים להקשות על חלוקת הסביבה לקטעים, ושינויים עלולים לגרום להשבתות. חלק מההתקנים הישנים אינם יכולים להריץ כלי אבטחה חדשים בשל משאבים מוגבלים. נעילה לספק (Vendor Lock-in) יכולה למנוע מכם לעדכן תכונות אבטחה.
| אתגר | תיאור | פתרון |
|---|---|---|
| קשיי שילוב | מערכות ישנות עלולות שלא לעבוד עם כלי זהות מודרניים. | יש לבצע הערכה ותכנון זהירים של נקודות השילוב. |
| אתגרים בארכיטקטורת הרשת | רשתות שטוחות הופכות את חלוקת הסביבה לקטעים לקשה ולמסוכנת. | יש לשדרג את הרשתות בשלבים כדי לתמוך בחלוקה לקטעים מיקרוscopic (micro-segmentation). |
| מגבלות ביצועים ומשאבים | התקנים מדור קודם עלולים להאט בעקבות כלי אבטחה חדשים. | יש להשתמש בבקרות שמתאימות למגבלות המערכת. |
| נעילה לספק (Vendor Lock-In) | חלק מהספקים אינם תומכים בעדכוני האבטחה הנדרשים. | יש ליישם פתרונות עקיפה ובקרות נוספות כשניתן. |
| מחסומים ארגוניים ותרבותיים | צוותים עלולים להתנגד לשינויים או לעבוד בסילוס. | יש לאמן את הצוותים ולעודד שיתוף פעולה. |
| פערי מומחיות | ייתכן שאין לכם עובדים שמכירים גם מערכות ישנות וגם חדשות. | יש להשקיע בהכשרה ולגייס עובדים מיומנים. |
| סיכון להשבתה | בקרות חדשות עלולות לגרום להשבתות בסביבות ישנות. | יש לפרוס את השינויים בשלבים כדי להפחית הפרעות. |
אפשר להתגבר על האתגרים האלה על ידי תכנון קפדני ושדרוג מערכות בשלבים. הכשירו את הצוות שלכם ועודדו שיתוף פעולה. כשאתם מתמודדים עם מחסומים טכניים ותרבותיים כאחד, המעבר ל-Zero Trust יהיה חלק ואפקטיבי יותר.
צעדים הבאים לאבטחה מודרנית
בניית מפת דרכים ל-Zero Trust
נדרשת תוכנית ברורה כדי להוציא את הארגון מעבר לגבול הזהות המסורתי. בניית מפת דרכים ל-Zero Trust עוזרת לכם להגן על הנכסים שלכם ולהתאים את עצמכם לאיומים חדשים. התחילו בזיהוי מה חשוב ביותר. הגדירו את משטח ההגנה (protect surface) שלכם. רשמו את הנכסים הקריטיים, הנתונים הרגישים והיישומים המרכזיים. הבינו כיצד המידע זורם בסביבה שלכם. מפו את זרימות העסקאות כדי לדעת איפה עשויים להופיע סיכונים.
תכננו את ארכיטקטורת ה-Zero Trust שלכם על בסיס מודלים מהימנים כמו NIST ZTA. כללו רכיבי ליבה כמו ניהול זהויות וגישה ואמון במכשירים. אכפו בקרות זהות חזקות. דרשו אימות מרובה גורמים ושקלו אפשרויות ללא סיסמה. יישמו גישה לפי עקרון הרשאות מינימליות ו-micro-segmentation. צמצמו הרשאות והפרידו עומסי עבודה כדי למזער סיכונים.
אפשרו אימות מתמשך וזיהוי איומים. הערכו סיכון והקשר בזמן אמת. בדקו את הבקרות שלכם לעיתים קרובות. התפתחו באמצעות תרגילי תגובה לאירועים קבועים. הצעדים האלה עוזרים לבנות בסיס אבטחה שמסתגל לשינויים.
שלבים במפת הדרכים ל-Zero Trust:
- הגדירו את משטח ההגנה שלכם.
- מפו את זרימות העסקאות.
- בנו את ארכיטקטורת ה-Zero Trust שלכם.
- יישמו בקרות זהות חזקות.
- יישמו הרשאות מינימליות ו-micro-segmentation.
- אפשרו אימות מתמשך וזיהוי איומים.
- בדקו והתפתחו באמצעות תגובה לאירועים.
טיפ: שתפו את צוותי ה-IT והאבטחה בכל שלב. שיתוף פעולה מבטיח כיסוי של כל הסיכונים ובניית הגנה חזקה יותר.
מדידת הצלחה
עליכם לעקוב אחר ההתקדמות כדי לראות אם אסטרטגיית ה-Zero Trust שלכם עובדת. השתמשו במדדים ובאמות מידה ברורים כדי למדוד שיפורים. עקבו אחר שיעורי האימות וההרשאות. בדקו כמה משתמשים משתמשים באימות מרובה גורמים. עקבו אחר כשלי אימות וזמני אימות ממוצעים.
בדקו את ניהול הגישה הפריבילגית. תעדו את כל החשבונות הפריבילגיים. מדדו את אחוז הגישה ברגע הנדרש (just-in-time) ועקבו אחר הסשנים הפריבילגיים. הערכו את הפחתת סיכוני האבטחה. חפשו אישורי גישה חשופים ועקבו אחר שיפור ציוני הסיכון. ספרו אירועי אבטחה המבוססים על זהות.
בדקו את הביצועים בתחום הציות והביקורת. עקבו אחר שיעורי השלמת בדיקות ההרשאות וזמני הפתרון של הפרות ציות. מדדו את הפחתת ממצאי הביקורת. הערכו מדדי חוויית משתמש. עקבו אחר אימוץ שירותי השירות העצמי ואוטומציה של איפוס סיסמאות. אספו ציוני שביעות רצון של משתמשים.
היעילות התפעולית חשובה. השוו בין תהליכי זהות אוטומטיים לידניים. מדדו זמני השלמת משימות ועלויות לכל עסקה. עקבו אחר קריאות לתמיכה הטכנית הקשורות לבעיות זהות. הערכו את קצב פיתוח המיומנויות של אנשי ה-IT שהוכשרו בעקרונות Zero Trust.
| קטגוריה | תיאור המדד | דוגמה להשפעה |
|---|---|---|
| אימות והרשאות | שיעור אימוץ MFA: אחוז המשתמשים שמשתמשים באימות מרובה גורמים. | ארגונים חווים הפחתה של 99.9% בסיכוני פריצה לחשבונות. |
| ניהול גישה פריבילגית | דיוק מלאי חשבונות פריבילגיים: אחוז החשבונות הפריבילגיים שתועדו. | |
| הפחתת סיכוני אבטחה | שיעור אישורי גישה חשופים: אחוז האישורים שנמצאו בפרצות אבטחה. | |
| ציות וביקורת | שיעור השלמת קמפייני אישור: אחוז בדיקות ההרשאות שהושלמו. | ארגונים מדווחים על השלמה מהירה ב-62% של קמפייני אישור הגישה. |
| מדדי חוויית משתמש | שיעור אימוץ שירות עצמי: אחוז המשתמשים שמשתמשים בפונקציות השירות העצמי. | חברות מדווחות על הפחתה של עד 40% בקריאות לתמיכה הטכנית. |
| מדדי יעילות תפעולית | תהליכי זהות אוטומטיים לעומת ידניים: יחס בין תהליכים אוטומטיים לידניים. |
הערה: בדקו מדדים אלה באופן קבוע. התאימו את מפת הדרכים לפי הצורך כדי לשפר את האבטחה וחוויית המשתמש.
אתם בונים סביבה בטוחה יותר כשפועלים לפי מפת הדרכים ל-Zero Trust ומודדים את ההתקדמות. אתם מגנים על הנתונים שלכם, מפחיתים סיכונים ותומכים בצמיחת העסק.
לסיכום, ברור שהפרימטר הרשתי המסורתי כבר אינו רלוונטי במערכת האקולוגית המחוברת לענן של היום. התוקפים מחפשים ללא הרף דרכים לעקוף הגנות סטטיות, ולכן הזהות היא נקודת הבקרה הקריטית ביותר שלכם. על ידי מעבר למודל Zero Trust אמיתי ושימוש בפתרונות מתקדמים כמו Microsoft Entra External ID, תוכלו להגן בהצלחה על הנכסים שלכם ובו זמנית לאפשר אמון דיגיטלי וצמיחה. כדי להעמיק בנושא ולהכיר אסטרטגיות מעשיות, האזינו לפרק הפודקאסט הקשור שלנו, Microsoft Entra External ID for Digital Trust and Growth.
| סטטיסטיקה | ערך |
|---|---|
| ניסיונות תקיפה על סיסמאות בשנייה | 7,000 |
| אחוז הפרצות שנובעות מתקיפות על זהויות | 80% |
כדאי לכם לפעול לפי מפת הדרכים ולאמץ פתרונות זהות מתקדמים. עתיד האבטחה תלוי ביכולת שלכם להסתגל ולבנות אמון בכל שלב.
שאלות נפוצות
מהו הפרימטר של הזהות?
אתם משתמשים בפרימטר הזהות כדי להגן על הארגון שלכם על ידי שליטה במי יכול לגשת למערכות. הגישה הזו מסתמכת על אימות פרטי הזיהוי של המשתמש לפני מתן גישה.
מדוע הפרימטר של הזהות כבר אינו מספיק?
תוקפים עוקפים הגנות מסורתיות על ידי גניבת פרטי זיהוי. אתם חשופים לסיכונים מיישומי ענן, מעבודה מרחוק ומחיבורים של צדדים שלישיים. אתם זקוקים לאבטחה חזקה יותר ומרובת שכבות.
מהי אבטחת Zero Trust?
Zero Trust פירושו שאתם לא נותנים אמון באף אחד כברירת מחדל. אתם מאמתים כל משתמש, מכשיר ופעולה. אתם מגבילים את הגישה ומנטרים את הפעילות באופן רציף.
כיצד Microsoft Entra External ID עוזר?
אתם משתמשים ב-Entra External ID כדי לנהל זהויות חיצוניות בצורה מאובטחת. הפלטפורמה מאמתת פרטי זיהוי בזמן אמת ותומכת במדיניות גישה גמישה.
האם אפשר לשלב Zero Trust עם מערכות מדור קודם?
אפשר לשלב Zero Trust עם מערכות ישנות יותר. התחילו בתכנון מדוקדק. שדרגו בשלבים. הדרכו את הצוות שלכם והשתמשו בכלים תואמים.
מהם היתרונות של ניטור רציף?
ניטור רציף עוזר לכם לזהות איומים במהירות. אתם מגיבים מהר יותר לפעילות חשודה. אתם משפרים את הציות לרגולציה ומפחיתים סיכונים.
כיצד מודדים הצלחה ב-Zero Trust?
אתם עוקבים אחר מדדים כמו אימוץ MFA, סקירות של גישה מיוחסת ווזמני תגובה לאירועים. אתם בודקים את שביעות הרצון של המשתמשים ואת היעילות התפעולית.
האם Zero Trust קשה ליישום?
ייתכנו אתגרים, אבל אפשר להתגבר עליהם בעזרת עבודת צוות, הדרכה ושדרוגים הדרגתיים. התחילו בקטן ובנו את יסוד האבטחה שלכם.
🎧 האזינו לפרק הזה
מעוניינים בהסבר מעשי על Microsoft Entra External ID for Digital Trust and Growth? הפרק הזה מפרק את הנושא בשפה ברורה ומראה מדוע הוא חשוב ל-Microsoft 365, ל-Azure, ל-Power Platform, לאבטחה, ל-AI ולעבודה המודרנית.
האזינו לפרק הזה אם אתם רוצים:
- להבין את המושגים המרכזיים מאחורי Microsoft Entra External ID for Digital Trust and Growth
- לראות כיצד הוא משתלב במערכת האקולוגית הרחבה יותר של טכנולוגיות Microsoft
- ללמוד היכן הוא יכול ליצור ערך מעשי לארגון שלכם
ייתכן שתהנו גם מפרקי M365 FM קשורים אלה:
- Microsoft Entra External ID – הסבר פשוט
- אבטחת Microsoft Copilot עם Entra ID ו-Zero Trust
- מהייפ של בינה מלאכותית ל-AI Harness Engineering – בניית בינה מלאכותית שאנשים באמת יכולים לסמוך עליה עם Alan Buscaglia [MVP] מ-Gentleman Programming
- בניית MSP מאובטח עם Microsoft בראש סדר העדיפויות: Intune, Defender & Entra ID בקנה מידה רחב עם אלבין קלינאקו [MVP]
- Microsoft Entra Permissions Management - מוסבר בפשטות
גלו עוד שיחות מעשיות על מיקרוסופט 365 ב-M365 FM.