 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
ארכיטקטורה של Copilot Studio: שיטות עבודה מומלצות ל-Microsoft 365
By Mirko Peters ·
שיטות עבודה מומלצות לארכיטקטורה של Copilot Studio עבור Microsoft 365. בנייה מאובטחת של סוכני AI חכמים. תכנון ארכיטקטורת פתרון חזקה.
Automatically translated with AI from the original post. Read the English original
בנוף הדיגיטלי של היום, שימוש בעוצמה של AI אינו עוד אופציונלי אלא הכרח עבור ארגונים שמבקשים לשפר את הפרודוקטיביות ולייעל תהליכים. Microsoft 365 Copilot מייצג קפיצה משמעותית קדימה בתחום זה, ומציע מערך של כלים מבוססי AI שנועדו להפוך משימות לאוטומטיות, לשפר שיתוף פעולה ולפתוח רמות חדשות של יעילות. המאמר הזה בוחן לעומק את ארכיטקטורת Copilot Studio במערכת האקולוגית של Microsoft 365, ומספק שיטות עבודה מומלצות ליישום, ממשל ואבטחה. מטרתו לצייד אנשי IT ומקבלי החלטות בידע הנדרש כדי לנצל את מלוא הפוטנציאל של Microsoft Copilot, תוך צמצום סיכונים והבטחת התאמה ליעדי הארגון.
הבנת Copilot ותפקידו ב-Microsoft 365
מהו Microsoft 365 Copilot?
Microsoft 365 Copilot הוא כלי מהפכני שמשלב יכולות AI ישירות בסביבת Microsoft 365, ומשנה את אופן האינטראקציה של משתמשים עם יישומים כמו Word, Excel, PowerPoint, Outlook ו-Teams. המערכת מסתמכת על מודלי AI מתקדמים כדי לספק סיוע בזמן אמת, לאוטומטיות משימות שגרתיות ולחשוף תובנות מעמיקות יותר מתוך הנתונים. AI ו-Copilot עבור Microsoft 365 משנים את הפרודוקטיביות, שיתוף הפעולה והאוטומציה. הבנת הארכיטקטורה שבבסיס Microsoft 365 Copilot מאפשרת לארגונים להתאים את היישום לצרכים הספציפיים שלהם, ולמקסם את ההשפעה על הפרודוקטיביות והיעילות. כאחד מכלי ה-AI generative כמו copilot, Microsoft Copilot משפר קבלת החלטות ומבצע אוטומציה של תהליכים מורכבים.
היתרונות של שימוש ב-Copilot ב-Microsoft 365
היתרונות של שימוש ב-Microsoft 365 Copilot משתרעים על פני היבטים שונים של פעילות הארגון. Copilot מאפשר למשתמשים לאוטומטיות משימות חוזרות, כמו סיכום מסמכים ארוכים, יצירת מצגות מאפס וניסוח הודעות דוא"ל, ובכך משחרר זמן יקר למהלכים אסטרטגיים יותר. Microsoft Copilot משפר שיתוף פעולה על ידי מתן תובנות והצעות בזמן אמת במהלך פגישות, ומקדם דיונים פרודוקטיביים יותר. הכלי הזה מסייע לצמצם את הזמן שמושקע במשימות מנהליות ומאפשר לעובדים להתמקד בפעילויות בעלות ערך גבוה, ובסופו של דבר מניע חדשנות וצמיחה. הבנת הארכיטקטורה של copilot והיכולות שלו חיונית להשגת היתרונות הללו.
תכונות מרכזיות של Copilot Studio
Copilot Studio הוא רכיב מרכזי במערכת האקולוגית של Microsoft Copilot, ומציע פלטפורמת low-code לבניית ולפריסת copilots מותאמים אישית לצרכים ארגוניים ספציפיים. באמצעות Copilot Studio, ארגונים יכולים לתכנן סוכני AI שמאוטומטים זרימות עבודה, עונים על שאלות נפוצות ומספקים תמיכה מותאמת אישית לעובדים וללקוחות. הכלי הזה מאפשר לארגונים להרחיב את היכולות של Microsoft Copilot באמצעות שילוב עם מקורות נתונים ומערכות שונות, כך שהמשתמשים יקבלו את המידע שהם צריכים, כשהם צריכים אותו. הבנת הארכיטקטורה של Copilot Studio חיונית לתכנון פתרונות copilot יעילים וניתנים להרחבה, ומאפשרת לכם להשתמש ב-copilot במלוא הפוטנציאל שלו.
שיטות עבודה מומלצות ליישום Copilot
הנחיות לפריסת Copilot יעילה
פריסה יעילה של Microsoft 365 Copilot דורשת תכנון קפדני וגישה אסטרטגית.
הפודקאסט M365 FM מציג הנחיות בנושא אוטומציה, טרנספורמציה דיגיטלית ופיתוח low-code.
ארגונים צריכים להתחיל בזיהוי מקרי שימוש ספציפיים שבהם copilot יוכל להניב את הערך הגבוה ביותר. חיוני לתכנן את ארכיטקטורת המידע כך that copilot ישתלב בצורה חלקה בתהליכי העבודה הקיימים. השימוש ב-copilot צריך להתיישר עם יעדי הארגון, תוך התמקדות בתחומים כמו אוטומציה של משימות שגרתיות, שיפור קבלת החלטות וחיזוק שירות הלקוחות. על ידי ביצוע שיטות העבודה המומלצות האלה עבור copilot, ארגונים יכולים למקסם את היתרונות של כלי ה-AI החזק הזה ולהשיג החזר השקעה משמעותי. שקלו ליצור דפוס הנדסת prompts לתשובות טובות יותר של copilot. Microsoft 365 copilot יכול להיות כלי שימושי אם יתבצעו שיטות העבודה המומלצות.
שיקולי אבטחה בהטמעת Copilot
אבטחה היא בעלת חשיבות עליונה בעת הטמעת Microsoft Copilot בסביבת Microsoft 365. ארגונים חייבים להתמודד עם סיכונים פוטנציאליים כגון דליפת נתונים, גישה בלתי מורשית והפרות של דרישות ציות. יישום בקרות גישה חזקות ופרוטוקולי הצפנה לנתונים הוא קריטי להגנה על מידע רגיש. יש לבצע ביקורות אבטחה קבועות כדי לזהות פגיעויות ולצמצם אותן. שיקול נוסף וחשוב הוא ההקשר שבו פועל ה-copilot, והבטחה שהוא אינו חושף נתונים רגישים למשתמשים לא מורשים. עוד נוהלי עבודה מומלצים לאבטחת copilot כוללים ניטור שוטף של השימוש ב-copilot, כדי לזהות פעילות חשודה ולהגיב אליה במהירות. אבטחת Copilot צריכה להיות בראש סדר העדיפויות של כל ארגון, ללא קשר לגודלו.
אסטרטגיות ממשל ל-Microsoft Copilot
גיבוש אסטרטגיות ממשל יעילות הוא הכרחי לניהול Microsoft Copilot ולהבטחת שימוש אחראי בו בכל הארגון.
הפודקאסט M365 FM מספק תובנות, ראיונות ואסטרטגיות מעשיות לאנשי IT לניהול, ארכיטקטים של ענן, מפתחים, power users ומקבלי החלטות. הפודקאסט מציג תובנות מעשיות, ראיונות עם מומחים ואסטרטגיות מעשיות לניווט בענן של Microsoft. הוא מפשט תכונות מורכבות, מספק הדרכה מבוססת מציאות ומעניק לאנשי מקצוע את הבהירות והביטחון הנדרשים לניהול הנוף הענני שלהם.
זה כולל הגדרת מדיניות והנחיות ברורות לשימוש ב-copilot, וכן יישום מנגנונים לניטור ואכיפת ציות. ממשל נתונים הוא קריטי, במיוחד בעת שימוש ב-Microsoft Copilot Studio. ארגונים צריכים לקבוע מדיניות ברורה לשמירת נתונים, לגישה אליהם ולהשמדתם, כדי להבטיח עמידה בדרישות רגולטוריות. אכיפת עיקרון ההרשאות המינימליות, הדרכה קבועה למשתמשי copilot וניטור שוטף הם כולם מרכיבים קריטיים במסגרת ממשל יעילה. באמצעות מתן עדיפות לממשל, ארגונים יכולים לצמצם סיכונים ולהבטיח שימוש אחראי ואתי ב-Microsoft Copilot.
תכנון ארכיטקטורה חזקה ל-Copilot Studio
דפוסי ארכיטקטורה ליישומי Copilot
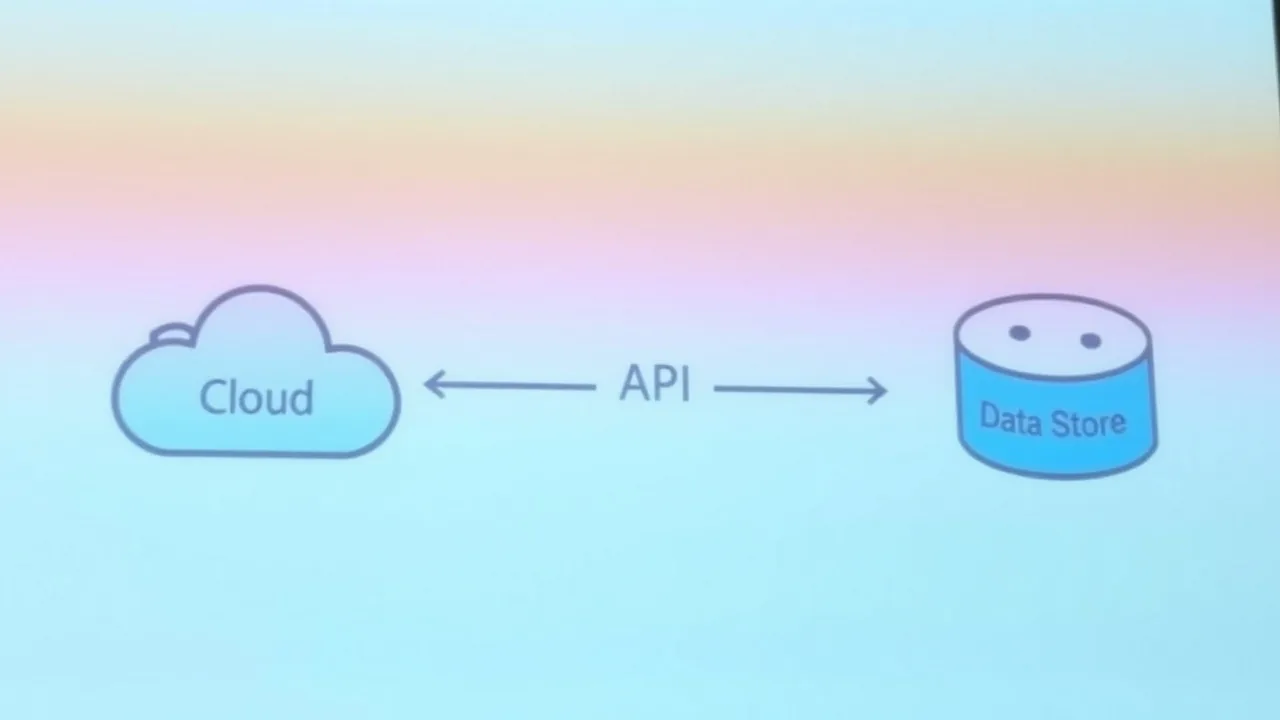
בתכנון יישומי copilot בסביבת Microsoft 365, בחירת דפוס הארכיטקטורה המתאים היא קריטית למדרגיות, לתחזוקתיות ולאבטחה. דפוס פופולרי אחד הוא ארכיטקטורת מיקרו-שירותים, שבה פונקציות copilot בודדות מופעלות כשירותים עצמאיים, מה שמאפשר גמישות בהרחבה ובעדכונים. התכנון של copilot עבור Microsoft 365 צריך להתחשב בזרימת הנתונים, ולוודא שהנתונים מעובדים ביעילות ובאופן מאובטח. יש לשקול את יכולתה של המערכת להתמודד עם נפחים גדלים של הודעות ואינטראקציות. נוהלי עבודה מומלצים ליישום copilot כוללים אימוץ גישה מודולרית, שמפשטת בדיקות ואיתור תקלות. ארכיטקטורה מוגדרת היטב של copilot studio מבטיחה שיישום ה-copilot יוכל להסתגל לדרישות עסקיות משתנות.
שילוב בינה מלאכותית ואוטומציה ב-Copilot
שילוב יכולות של בינה מלאכותית ואוטומציה בתוך Microsoft Copilot משפר את יכולתו לייעל תהליכי עבודה ולספק סיוע חכם למשתמשים. השתמשו ב-copilot לאוטומציה של משימות שגרתיות, כגון הזנת נתונים, הפקת דוחות ומענה לפניות שירות לקוחות. כדי לשפר את השימוש ב-copilot, ניצול של Microsoft Power Automate מאפשר לתכנן תהליכי עבודה אוטומטיים שמתקשרים בצורה חלקה עם ממשק ה-copilot. שילוב מודלים של בינה מלאכותית, כגון עיבוד שפה טבעית (NLP) ואלגוריתמים של למידת מכונה (ML), משפר את יכולתו של Copilot להבין את כוונת המשתמש ולספק תגובות רלוונטיות. כמו כלי בינה יוצרת אחרים מסוג copilot, Microsoft Copilot מסייע להפחית את עומס העבודה בארגון.
שימוש ב-Microsoft Power Platform עם Copilot
Microsoft Power Platform מספקת מערך כלים עוצמתי להרחבה ולהתאמה אישית של הפונקציונליות של Copilot. באמצעות שילוב Copilot עם Power Apps, ארגונים יכולים ליצור ממשקים מותאמים אישית לאינטראקציה עם נתונים ומערכות. הכלי Power Automate מאפשר לאוטומטיזציה של תהליכי עבודה מורכבים, והפעלת פעולות בהתבסס על קלט של משתמשים ב-Copilot. ניתן לשלב את Copilot Studio עם Microsoft Power Platform לצורך ניתוח נתונים ודיווח. המערכת משתמשת ב-Microsoft Dataverse. משתמשי Copilot יכולים לקבל חוויה חלקה עם Microsoft Copilot בעת השימוש ב-Microsoft Power Platform. Power Platform משפרת גם את אבטחת Copilot ואת הממשל של Copilot, באמצעות כלים לניהול גישה ולציות.
אבטחת סביבת ה-Copilot שלכם
ניהול הרשאות ב-Copilot Studio
ב-Copilot Studio, ניהול הרשאות יעיל הוא בעל חשיבות עליונה לשמירה על מידע רגיש ולשמירה על שלמות המערכת. יש ליישם את עיקרון ההרשאה המינימלית, ולהעניק למשתמשים רק את רמת הגישה המינימלית הנדרשת לביצוע תפקידם. ניתן להשתמש בבקרת גישה מבוססת תפקידים (RBAC) כדי להקצות הרשאות ספציפיות לקבוצות משתמשים שונות, ובכך להבטיח שמידע רגיש לא ייחשף לגורמים לא מורשים. יש לבצע ביקורות קבועות של הרשאות המשתמשים, כדי לזהות ולטפל בכל פער אבטחה פוטנציאלי. כמו כן, יש ליישם אימות רב-שלבי (MFA) לחיזוק אבטחת החשבונות ולמניעת גישה לא מורשית. מערכת ניהול הרשאות איתנה היא רכיב קריטי בסביבת Copilot Studio מאובטחת.
שיטות עבודה מומלצות לאבטחת מידע
אבטחת מידע היא בראש סדר העדיפויות בעת השימוש ב-Microsoft Copilot וב-Copilot Studio. יש ליישם פרוטוקולי הצפנה להגנה על מידע רגיש, הן בזמן העברה והן במנוחה. ניתן להשתמש במדיניות מניעת אובדן מידע (DLP) כדי למנוע מידע רגיש לצאת מתחת לשליטת הארגון. יש לבצע גיבויים קבועים של הנתונים, כדי להבטיח המשכיות עסקית במקרה של פריצה לנתונים או תקלה במערכת. כמו כן, יש ליישם טכניקות של מיסוך נתונים (data masking) להגנה על מידע רגיש מפני גישה לא מורשית. יש לקבוע מדיניות ממשל נתונים כדי להבטיח עמידה בדרישות רגולטוריות. שיטות עבודה מומלצות לאבטחת נתונים הן חיוניות להגנה על מידע רגיש בסביבת Microsoft Copilot.
ניטור וביקורת של פעילויות Copilot
ניטור רציף וביקורת של פעילויות Copilot הם חיוניים לזיהוי ולתגובה לאיומי אבטחה פוטנציאליים ולהפרות של דרישות ציות. יש ליישם מנגנוני רישום (logging) שיתעדו מידע מפורט על אינטראקציות משתמשים, גישה לנתונים ואירועי מערכת. ניתן להשתמש במערכות לניהול מידע ואירועי אבטחה (SIEM) כדי לנתח נתוני רישום ולזהות פעילויות חשודות. יש לבצע ביקורות אבטחה קבועות, כדי להעריך את האפקטיביות של בקרות האבטחה ולזהות חולשות פוטנציאליות. יש לקבוע גם תוכניות תגובה לאירועים, כדי לטפל במהירות בכל אירוע אבטחה שעלול להתרחש. ניטור וביקורת רציפים מספקים תובנות חשובות לגבי השימוש ב-Copilot, ומסייעים להבטיח סביבה מאובטחת ותואמת דרישות. שיטות עבודה מומלצות ל-Copilot כוללות ניטור.
כיצד יכולה גישה מבוססת סוכנים לסייע באוטומטיזציה של שיטות העבודה המומלצות לארכיטקטורת Copilot?
שימוש במודל סוכנים עבור Copilot מאפשר לתזמר משימות על פני שירותים שונים ולאוטומט תהליכי עבודה חוזרים, וזה שימושי במיוחד בעת שילוב עם Dynamics 365 ו-Microsoft Graph. סוכנים יכולים לנהל פריסות מדורגות של Copilot, להפעיל תהליכי אינדוקס ועיגון (grounding), ולהריץ רשימת בדיקה לזיהוי סטייה או צורך בצמצום הרשאות. באמצעות אוטומטיזציה של תחזוקה שגרתית, כגון בדיקות סכמה, אימות תצורת הדייר וסנכרון של Microsoft Entra ID, סוכנים מפחיתים טעויות אנוש ומסייעים לאכוף שיטות עבודה מומלצות, כדי להנחות פריסות מאובטחות ועקביות.
אילו כלים על מנהלים להשתמש בהם כדי למנוע הזיות ולשפר את העיגון (grounding) בפריסות Copilot?
כדי להפחית הזיות (hallucinations), השתמשו בטכניקות ובכלים של עיגון (grounding), כמו אינדוקס איתן, אימות סכמה ושילוב מקורות מהימנים כמו Microsoft Purview ו-Microsoft Graph. הטמיעו בדיקות שמצליבות את תשובות Copilot מול נתוני הדייר והידע הארגוני, וצרו רשימת בדיקה לשלבי האימות. כלי AI generative שמשתמשים ב-retrieval-augmented generation בשילוב עיגון לקטלוגים מהימנים יכולים להפחית הזיות ולעזור ל-Copilot לייצר תשובות מדויקות וניתנות לביקורת.
כיצד מכינים את ארכיטקטורת המידע עבור Copilot בסביבות Microsoft 365 ו-Dynamics 365?
הכינו את ארכיטקטורת המידע על ידי תכנון מבנה הנתונים וארכיטקטורת המידע עבור Copilot: הגדירו סכמות, מטא-דאטה, אסטרטגיות אינדוקס ובקרות גישה הקשורות ל-Microsoft Entra ID ולגבולות הדייר. ודאו שהתוכן מסווג ומתויג, באמצעות Microsoft Purview, כך ש-Copilot יוכל להציג נתונים רלוונטיים בין Microsoft 365 ל-Dynamics 365. ארכיטקטורת מידע תקינה חייבת לכלול פריסות ניסיוניות (staging) של Copilot ופריסה דו-שלבית שמאמתת אינדוקס, אחזור בין מערכות ומצמצמת סחף (drift).
איזו רשימת בדיקה צריכים צוותים לבצע בעת פריסה ניסיונית של Copilot בדיירים ייצוריים?
צרו רשימת בדיקה לפריסה שכוללת הקצאת דייר, אינטגרציות עם Microsoft Entra ID, היקפי הרשאות ל-Microsoft Graph, אינדוקס נתונים, סיווג ב-Purview, אימות סכמה וניטור של סחף או קיצוץ (trimming) של מאגרי הווקטורים. כללו צעדים להרצת פיילוטים עם משתמשים מייצגים, איסוף משוב, דיווח עליו לצוות Copilot כדי שמנהלים יוכלו לתקן בעיות, ותזמון פריסה דו-שלבית של Copilot: פיילוט פנימי ולאחריו שחרור רחב לייצור.
כיצד ארגונים יכולים לזהות ולתקן בעיות של סחף או קיצוץ במאגרי הידע של Copilot?
זהו סחף על ידי ניטור דיוק האחזור, משוב משתמשים ומדדים של רלוונטיות ושיעורי הזיות. הטמיעו אינדוקס מחדש אוטומטי, טריגרים לאימון מחדש וסקירת סכמה תקופתית כדי למנוע קיצוץ בלתי מכוון של תוכן קריטי. הצליבו את התשובות שמייצר Copilot מול מקורות מהימנים דרך Microsoft Graph ו-Microsoft Purview. כאשר מזוהה סחף, חזרו לאינדקסים תקינים שידוע שהם תקינים, עגנו מחדש למסמכים מהימנים, ודווחו לצוות Copilot או לצוות האבטחה לחקירה מעמיקה.
מהן שיטות העבודה המומלצות לאבטחת אינטגרציות של Copilot עם Dynamics 365 ו-Microsoft Graph?
פעלו לפי שיטות עבודה מומלצות לאבטחת האינטגרציות: אכפו הרשאות מינימליות דרך Microsoft Entra ID, השתמשו במדיניות גישה מותנית, בקרו קריאות ל-Microsoft Graph והבטיחו ממשל נתונים באמצעות Microsoft Purview. חלקו את הדיירים בצורה מתאימה, אמתו סכמות לפני קליטה, והחילו מדיניות אינדוקס שמכבדת דרישות ציות. שיתוף פעולה עם Microsoft ושימוש ברישום ובניטור מובנים יאפשרו למשתמשי Copilot לשפר את תנוחת האבטחה תוך ניצול Copilot ككלי עוצמתי בכל מוצרי Microsoft.
כיצד צוותים צריכים לטפל בדיווחי משתמשים כאשר Copilot מייצר תוצרים שגויים או רגישים?
הטמיעו זרימת משוב בתוך היישום, כך שמשתמשים יוכלו לדווח על בעיות: בקשו מ-Copilot להסביר את מקורותיו, ולאחר מכן דווחו לצוות Copilot כדי שמנהלים יוכלו לסקור את הדיווח. תחזקו רשימת בדיקה לטיפול באירועים, הכוללת שחזור הבעיה, בדיקת מקורות העיגון, אימות הסכמה והאינדוקס, והחלת צעדי הפחתה כמו מסנני פלט או שינויי גישה. משתמשי Copilot שהועצמו ישפרו את המודלים על ידי תיוג תשובות בעייתיות, ויאפשרו מיון וטיפול שמשתלב בתהליכי הממשל של הדייר.
מדוע ממליצים על פריסה דו-שלבית של Copilot, וכיצד היא קשורה לארכיטקטורת מידע חוצת מערכות?
פריסה דו-שלבית של Copilot, פיילוט ולאחריו פריסה רחבה יותר, מפחיתה סיכון על ידי בדיקת אינטגרציות, אינדוקס ועיגון בין מערכות כמו Dynamics 365 ו-Microsoft 365. פיילוטים מוקדמים חושפים בעיות חוצות גבולות (גישה לנתונים בין דיירים, אי-התאמות סכמה או נקודות חמות של הזיות), כך שניתן לשפר את ארכיטקטורת המידע עבור Copilot, להתאים את אסטרטגיות האינדוקס ולהבטיח ציות באמצעות Microsoft Purview לפני אוטומציה בהיקף מלא. הגישה המדורגת הזו עוזרת לעצור בעיות מרכזיות ומיישרת את הצוותים לשיטות עבודה מומלצות להכוונת הצלחה לטווח ארוך.