 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
Copilot Studioのアーキテクチャ:Microsoft 365のベストプラクティス
By Mirko Peters ·
Microsoft 365向けCopilot Studioアーキテクチャのベストプラクティス。AIエージェントを安全に構築し、堅牢なソリューションアーキテクチャを設計します。
Automatically translated with AI from the original post. Read the English original
今日のデジタル環境において、生産性の向上と業務の効率化を目指す企業にとって、AIの活用はもはや選択肢ではなく必須となっています。Microsoft 365 Copilotは、この分野における大きな前進であり、タスクの自動化、コラボレーションの改善、新たな効率化の実現を支援するAI搭載ツール群を提供します。本記事では、Microsoft 365エコシステムにおけるCopilot Studioのアーキテクチャを取り上げ、導入、ガバナンス、セキュリティのベストプラクティスを紹介します。リスクを抑えながら、Microsoft Copilotの可能性を最大限に引き出し、組織の目標に沿った活用を実現するための知識を、ITプロフェッショナルや意思決定者の皆様にお届けすることを目的としています。
CopilotとMicrosoft 365における役割の理解
Microsoft 365 Copilotとは
Microsoft 365 Copilotは、AI機能をMicrosoft 365環境に直接組み込み、Word、Excel、PowerPoint、Outlook、Teamsなどのアプリケーションでのユーザーの作業方法を大きく変えるツールです。高度なAIモデルを活用してリアルタイムの支援を提供し、定型作業を自動化するとともに、データからより深い洞察を引き出します。AIとMicrosoft 365向けCopilotは、生産性、コラボレーション、自動化のあり方を変えつつあります。Microsoft 365 Copilotの基盤となるアーキテクチャを理解することで、組織は自社のニーズに合わせて導入を調整し、生産性と効率への効果を最大化できます。Copilotのような生成AIツールの一つとして、Microsoft Copilotは意思決定を支援し、複雑なプロセスを自動化します。
Microsoft 365でCopilotを利用するメリット
Microsoft 365 Copilotのメリットは、企業業務の幅広い領域に及びます。Copilotを使えば、長文ドキュメントの要約、プレゼンテーションの新規作成、メールの下書きといった反復作業を自動化でき、より戦略的な取り組みに充てられる貴重な時間を生み出せます。Microsoft Copilotは、会議中にリアルタイムのインサイトや提案を提供することでコラボレーションを強化し、より生産的な議論を後押しします。このツールは、管理業務に費やす時間の削減に役立ち、従業員が付加価値の高い業務に集中できるようにすることで、最終的にイノベーションと成長を推進します。これらのメリットを実現するには、Copilotのアーキテクチャと機能を理解することが欠かせません。
Copilot Studioの主な機能
Copilot Studioは、Microsoft Copilotエコシステムの中核となるコンポーネントであり、組織の特定のニーズに合わせたカスタムCopilotを構築・展開するためのローコードプラットフォームを提供します。Copilot Studioを使えば、企業は業務フローを自動化し、よくある質問に回答し、従業員や顧客にパーソナライズされたサポートを提供するAIエージェントを設計できます。このツールにより、組織はさまざまなデータソースやシステムと連携してMicrosoft Copilotの機能を拡張し、必要な情報を必要なタイミングでユーザーが利用できるようにします。効果的でスケーラブルなCopilotソリューションを設計するには、Copilot Studioのアーキテクチャを理解することが不可欠であり、Copilotの可能性を最大限に引き出す助けになります。
Copilot導入のベストプラクティス
効果的なCopilot展開のガイドライン
Microsoft 365 Copilotを効果的に展開するには、周到な計画と戦略的なアプローチが必要です。
M365 FM Podcastでは、自動化、デジタルトランスフォーメーション、ローコード開発に関するガイダンスを紹介しています。
企業はまず、Copilotが最大の価値をもたらす具体的なユースケースを特定することから始めるべきです。Copilotを既存のワークフローにスムーズに統合できるよう、情報アーキテクチャを設計することも欠かせません。Copilotの活用は、定型業務の自動化、意思決定の改善、顧客サービスの強化といった組織の目標と整合させる必要があります。これらのCopilotベストプラクティスに従えば、組織はこの強力なAIツールのメリットを最大限に引き出し、大きな投資収益率を達成できます。より良いCopilotの応答を得るために、プロンプトエンジニアリングのパターンを作成することも検討してください。ベストプラクティスに従えば、Microsoft 365 Copilotは有用なツールになり得ます。
Copilot導入におけるセキュリティの考慮事項
Microsoft 365 環境に Microsoft Copilot を導入する際は、セキュリティが最優先です。組織は、データ漏えい、不正アクセス、コンプライアンス違反といった潜在的なリスクに対処する必要があります。機密情報を保護するには、堅牢なアクセス制御とデータ暗号化の仕組みを実装することが不可欠です。脆弱性を特定して軽減するため、定期的なセキュリティ監査を実施する必要があります。もう一つの重要な検討事項は、Copilot が動作するコンテキストです。機密データが権限のない Copilot ユーザーに公開されないよう確保する必要があります。Copilot のセキュリティに関するベストプラクティスには、疑わしいアクティビティを検出して迅速に対応するための、Copilot の利用状況を継続的に監視することも含まれます。Copilot のセキュリティは、企業の規模を問わず、すべての組織にとって最優先の課題の一つであるべきです。
Microsoft Copilot のガバナンス戦略
効果的なガバナンス戦略を確立することは、Microsoft Copilot を管理し、全社的に責任ある利用を確実にするうえで不可欠です。
M365 FM Podcast は、IT 管理者、クラウド アーキテクト、開発者、パワー ユーザー、意思決定者に向けて、洞察、インタビュー、実践的な戦略を提供します。M365 FM Podcast は、実践的な知見、専門家へのインタビュー、そして Microsoft クラウドを使いこなすための実践的な戦略を提供します。複雑な機能をわかりやすく解説し、現場に即したガイダンスを提供するとともに、クラウド環境を管理するために必要な明確さと自信を専門家に提供します。
これには、Copilot の利用に関する明確なポリシーとガイドラインの策定、およびコンプライアンスを監視し徹底するための仕組みの実装が含まれます。特に Microsoft Copilot Studio を利用する場合、データガバナンスは極めて重要です。組織は、規制要件への準拠を確実にするため、データの保持、アクセス、破棄に関する明確なポリシーを確立する必要があります。最小権限の徹底、Copilot ユーザーへの定期的なトレーニング、そして継続的な監視は、堅牢なガバナンスの枠組みに不可欠な要素です。ガバナンスを優先することで、組織はリスクを軽減し、Microsoft Copilot が責任をもって倫理的に利用されるようにできます。
Copilot Studio のための堅牢なアーキテクチャの設計
Copilot アプリケーションのアーキテクチャ パターン
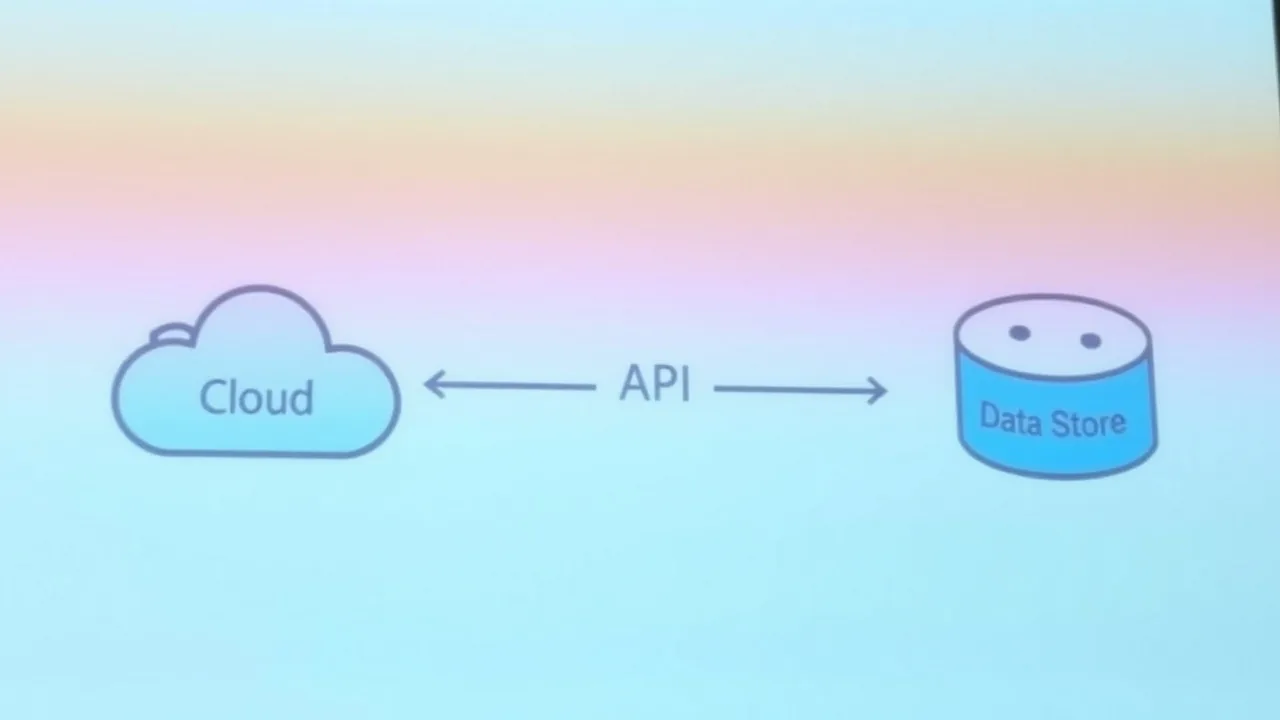
Microsoft 365 環境で Copilot アプリケーションを設計する際は、拡張性、保守性、セキュリティの観点から、適切なアーキテクチャ パターンを選択することが重要です。代表的なパターンの一つがマイクロサービス アーキテクチャです。これは、個々の Copilot 機能を独立したサービスとしてデプロイする方式で、柔軟なスケーリングと更新が可能になります。Microsoft 365 向け Copilot の設計では、データフローを考慮し、データを効率的かつ安全に処理する必要があります。増加するメッセージやインタラクションの量を処理できるかどうかも検討してください。Copilot を実装するためのベストプラクティスとして、テストやデバッグを簡素化するモジュール型のアプローチの採用も挙げられます。明確に定義された Copilot Studio のアーキテクチャにより、Copilot アプリケーションは変化するビジネス要件に適応できます。
Copilot での AI と自動化の統合
Microsoft Copilot に AI と自動化の機能を統合すると、ワークフローの効率化とユーザーへのインテリジェントな支援の提供能力が高まります。データ入力、レポート作成、顧客サポートへの問い合わせといった定型業務の自動化に Copilot を活用できます。Copilot の活用を強化するには、Microsoft Power Automate を使うことで、Copilot のインターフェイスとシームレスに連携する自動化ワークフローを設計できます。自然言語処理(NLP)や機械学習(ML)アルゴリズムなどの AI モデルを統合することで、Copilot はユーザーの意図をより正確に理解し、適切な応答を返せるようになります。Copilot などの生成 AI ツールの一つとして、Microsoft Copilot は企業の業務負荷の軽減に役立ちます。
Microsoft Power Platform の Copilot での活用
Microsoft Power Platformは、Copilotの機能を拡張・カスタマイズするための強力なツール群を提供します。Copilotを Power Apps と統合することで、組織はデータやシステムを操作するためのカスタムインターフェイスを作成できます。Power Automate を使うと、Copilot 内のユーザー入力をトリガーとして、複雑なワークフローを自動化できます。Copilot Studio は、データ分析とレポート作成のために Microsoft Power Platform と統合できます。このシステムは Microsoft Dataverse を利用します。Microsoft Power Platform を使用すると、Copilot のユーザーは Microsoft Copilot をシームレスに利用できます。Power Platform はまた、アクセスとコンプライアンスを管理するためのツールを提供することで、Copilot のセキュリティとガバナンスを強化します。
Copilot環境のセキュリティ確保
Copilot Studio における特権管理
Copilot Studio では、機密情報を保護し、システムの整合性を維持するために、効果的な特権管理が極めて重要です。組織は最小特権の原則を実装し、ユーザーに業務遂行に必要な最小限のアクセス権のみを付与する必要があります。ロールベースのアクセス制御(RBAC)を使用して、ユーザーグループごとに特定のアクセス許可を割り当てることができ、機密データが権限のない担当者に公開されないようにできます。ユーザーのアクセス許可は定期的に監査し、潜在的なセキュリティ上のギャップを特定して対処する必要があります。また、組織は多要素認証(MFA)を実装し、アカウントのセキュリティを強化して不正アクセスを防ぐ必要があります。堅牢な特権管理システムは、安全な Copilot Studio 環境を構成する重要な要素です。
データセキュリティのベストプラクティス
Microsoft Copilot と Copilot Studio を利用する際は、データセキュリティが最優先事項です。組織は、転送中および保存中の機密データを保護するために、暗号化プロトコルを実装する必要があります。データ損失防止(DLP)ポリシーを使用すると、機密情報が組織の管理外に持ち出されるのを防げます。データのバックアップは定期的に実施し、データ侵害やシステム障害が発生した場合でも事業を継続できるようにする必要があります。また、組織はデータマスキング技術を実装し、機密情報への不正アクセスから保護する必要があります。コンプライアンス要件に確実に準拠するため、データガバナンスポリシーも策定すべきです。データセキュリティのベストプラクティスは、Microsoft Copilot 環境内の機密情報を保護するうえで不可欠です。
Copilotアクティビティの監視と監査
Copilotアクティビティの継続的な監視と監査は、潜在的なセキュリティ脅威やコンプライアンス違反を検出し、対応するために不可欠です。組織は、ユーザーの操作、データアクセス、システムイベントに関する詳細な情報を取得するため、ログ記録の仕組みを実装する必要があります。セキュリティ情報およびイベント管理(SIEM)システムを使用すると、ログデータを分析し、不審なアクティビティを特定できます。セキュリティ管理策の有効性を評価し、潜在的な脆弱性を特定するために、定期的なセキュリティ監査を実施する必要があります。組織はまた、発生しうるセキュリティインシデントに迅速に対処するためのインシデント対応計画を策定する必要があります。継続的な監視と監査は、Copilot の利用状況に関する貴重な知見をもたらし、安全でコンプライアンスに準拠した環境の維持に役立ちます。Copilot のベストプラクティスには、監視が含まれます。
エージェントベースのアプローチは、Copilot アーキテクチャのベストプラクティスの自動化にどのように役立つのでしょうか?
Copilot のエージェントモデルを使用すると、複数のサービスにまたがるタスクをオーケストレーションし、反復的なワークフローを自動化できます。これは、Dynamics 365 や Microsoft Graph と統合する場合に特に有用です。エージェントは、Copilot の段階的なロールアウトの管理、インデックス作成とグラウンディング処理のトリガー、そして設定のドリフトやトリミングの必要性を検出するためのチェックリストの実行を担当できます。スキーマチェック、テナント構成の検証、Microsoft Entra ID の同期などの定型的な保守作業を自動化することで、エージェントは人為的ミスを減らし、安全で一貫性のあるデプロイを実現するためのベストプラクティスの徹底を支援します。
Copilot のデプロイで幻覚(ハルシネーション)を抑え、グラウンディングを改善するために、管理者はどのようなツールを使用すべきでしょうか?
ハルシネーションを軽減するには、堅牢なインデックス作成、スキーマ検証、Microsoft Purview や Microsoft Graph などの信頼できる情報源の統合といったグラウンディング手法とツールを活用します。Copilot の出力を、テナントのデータやエンタープライズ ナレッジと相互に照合するチェックを実装し、検証手順のチェックリストを作成してください。グラウンディングと組み合わせた検索拡張生成(RAG)を、信頼できるカタログに基づいて活用すれば、ハルシネーションを減らし、正確で監査可能な応答を Copilot が生成できるようになります。
Microsoft 365 と Dynamics 365 の環境全体で Copilot を利用するために、情報アーキテクチャをどのように準備すればよいですか?
情報アーキテクチャは、Copilot 向けのデータ構造と情報アーキテクチャを設計して準備します。スキーマ、メタデータ、インデックス作成の戦略、そして Microsoft Entra ID およびテナントの境界に紐づけたアクセス制御を定義してください。Microsoft Purview を活用してコンテンツにラベルを付与し分類することで、Copilot が Microsoft 365 と Dynamics 365 にまたがって関連データを提示できるようにします。適切な情報アーキテクチャには、Copilot の段階的な展開と、2 段階の展開を含める必要があります。これにより、インデックス作成、システム間の検索、ドリフトの最小化を検証できます。
本番テナントに Copilot を段階的に展開する際、チームはどのようなチェックリストに従うべきですか?
テナントのプロビジョニング、Microsoft Entra ID との統合、Microsoft Graph のアクセス許可のスコープ、データのインデックス作成、Purview による分類、スキーマ検証、ドリフトやベクター ストアのトリミングの監視を網羅する展開チェックリストを作成してください。代表的なユーザーによるパイロットの実施手順、フィードバックの収集、管理者が問題を修正できるよう Copilot チームへの報告を含めます。さらに、Copilot の 2 段階の展開(社内パイロットと、より広範な本番リリース)のスケジュールも組み込んでください。
組織は、Copilot のナレッジ ストアにおけるドリフトやトリミングの問題を、どのように検出し、修正できますか?
検索の精度、ユーザーのフィードバック、関連性やハルシネーション発生率の指標を監視して、ドリフトを検出します。自動再インデックス、再トレーニングのトリガー、定期的なスキーマ レビューを実装し、重要なコンテンツが意図せずトリミングされるのを防いでください。Copilot が生成した回答は、Microsoft Graph と Microsoft Purview を介して信頼できる情報源と相互検証します。ドリフトが見つかった場合は、既知の正常なインデックスにロールバックし、信頼できるドキュメントで再度グラウンディングを行い、さらに詳細な調査のために Copilot チームまたはセキュリティ チームに報告します。
Dynamics 365 および Microsoft Graph との Copilot 統合を安全に保つためのベスト プラクティスは何ですか?
統合を安全に保つため、次のベスト プラクティスに従ってください。Microsoft Entra ID で最小特権の原則を徹底し、条件付きアクセス ポリシーを使用し、Microsoft Graph の呼び出しを監査します。Microsoft Purview でデータ ガバナンスを確保します。テナントを適切にセグメント化し、取り込み前にスキーマを検証し、コンプライアンス要件を尊重するインデックス作成ポリシーを適用します。Microsoft と連携し、組み込みのログ記録と監視を活用すれば、Copilot のユーザーはセキュリティ態勢を改善しつつ、Microsoft 製品全体で強力なツールとして Copilot を活用できます。
Copilot が誤った内容や機密性の高い内容を生成した場合、チームはユーザーからの報告にどのように対応すればよいですか?
ユーザーが問題を報告できるよう、アプリ内フィードバックの流れを実装してください。Copilot に回答の情報源を説明させたうえで、管理者が確認できるよう Copilot チームに報告します。インシデント チェックリストを用意し、問題の再現、グラウンディングの情報源の確認、スキーマとインデックス作成の検証、出力フィルターやアクセス変更などの緩和策の適用を含めます。問題のある応答にタグを付けて、Copilot ユーザーがモデルの改善に貢献できるようにするとともに、テナントのガバナンス プロセスと統合されたトリアージを可能にします。
Copilot の 2 段階の展開が推奨される理由は何ですか?また、それはシステム横断の情報アーキテクチャとどのように関係しますか?
Copilot の 2 段階の展開(パイロットの後に、より広範な展開を行う方式)は、Dynamics 365 や Microsoft 365 などのシステム間で統合、インデックス作成、グラウンディングをテストするため、リスクを低減します。初期のパイロットでは、システムの境界を越える問題(テナントをまたぐデータへのアクセス、スキーマの不一致、ハルシネーションが集中する箇所など)が明らかになります。そのため、本格的な自動化の前に、Copilot の情報アーキテクチャを改良し、インデックス作成の戦略を調整し、Microsoft Purview によるコンプライアンスを確保できます。この段階的なアプローチにより、大きな問題を未然に防ぎ、長期的な成功に向けてベスト プラクティスについてチーム全体の認識をそろえられます。