 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
Azure Resource Manager を使いこなす: クラウド制御の入門ガイド
By Mirko Peters ·
Azure Resource Manager の完全ガイドへようこそ。クラウドコンピューティングの世界に足を踏み入れたなら、リソースを効率よく管理することは最初に直面する大きな壁の一つでしょう。仮想マシンを作成し、ストレージアカウントを構成し、ネットワークを一つずつ接続するために、管理者がポータルをクリックして回る時代は過ぎました。現在のクラウド環境には、拡張性、再現性、厳格なガバナンスが求められます。そこで登場するのが、Microsoft Azure の中央の制御プレーンです。
Automatically translated with AI from the original post. Read the English original
Azure Resource Manager の完全ガイドへようこそ。クラウドコンピューティングの世界に足を踏み入れたなら、リソースを効率よく管理することは最初に直面する大きな壁の一つでしょう。仮想マシンを作成し、ストレージアカウントを構成し、ネットワークを一つずつ接続するために、管理者がポータルをクリックして回る時代は過ぎました。現在のクラウド環境には、拡張性、再現性、厳格なガバナンスが求められます。そこで登場するのが、Microsoft Azure の中央の制御プレーンです。
手作業によるミスが起きやすい構成から、構造化された自動化インフラストラクチャの管理へ移行したいなら、Azure Resource Manager を理解することが出発点になります。この包括的なブログ記事では、ARM とは何か、内部でどのように動作するのか、その主な特長、そしてクラウド運用を完全に掌握するためにどう活用できるかを解説します。さっそく Microsoft Azure を動かす仕組みを見ていきましょう。
ARM とは
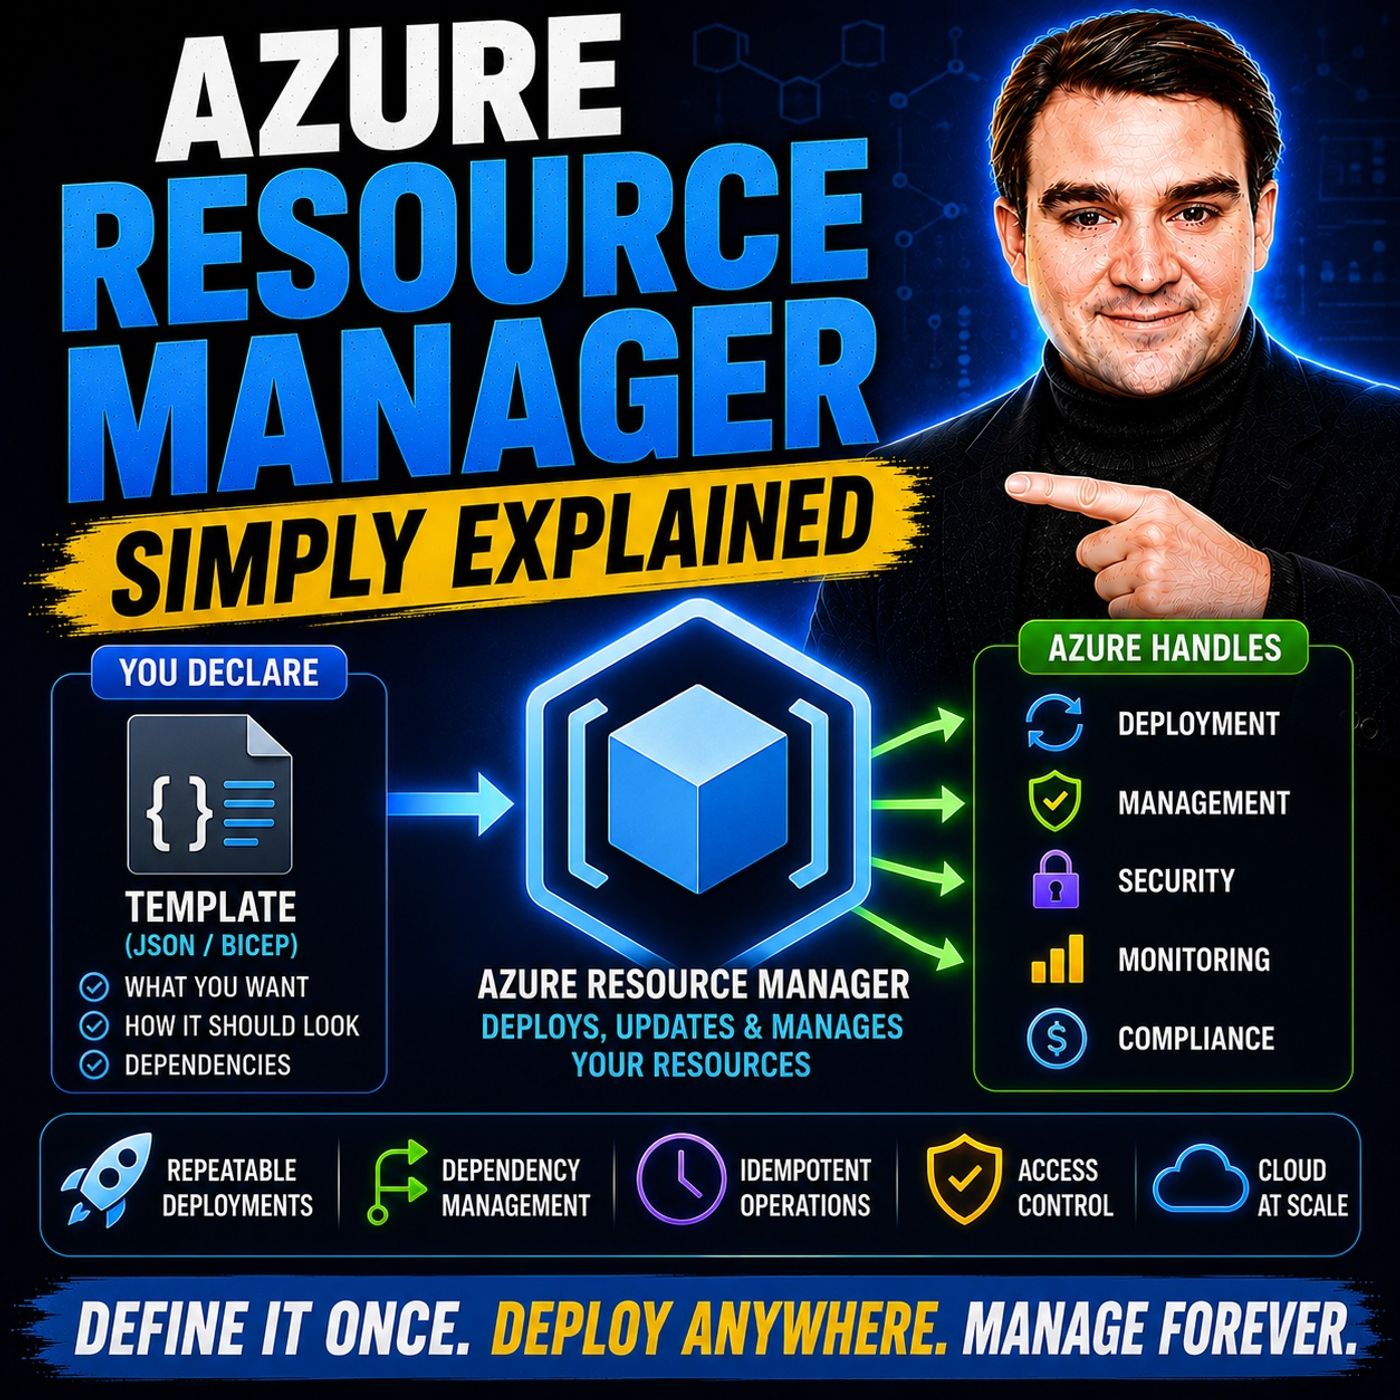
Azure Resource Manager (ARM) は、Microsoft Azure のバックボーンであり中央の制御プレーンとして機能します。Azure でリソースをデプロイ、更新、削除するとき、その方法が Azure ポータル、Azure PowerShell、Azure CLI、REST クライアントのいずれであっても、リクエストは必ず ARM レイヤーを通ります。ARM はリクエストを処理し、アクセス許可を検証し、基盤となる Azure サービスとやり取りして命令を実行します。
主要コンポーネント
ARM の動作を本当に理解するには、Azure 管理エコシステムを構成するアーキテクチャのレイヤーを見ると役立ちます。
| レイヤー | 説明 |
|---|---|
| 管理ツールレイヤー | Azure ポータル、Azure PowerShell、Azure CLI など、ユーザーが Azure とやり取りするためのインターフェイスです。 |
| Azure Resource Manager レイヤー | リクエストの処理、リソースの管理、セキュリティとガバナンスのポリシーの適用を担う中央の制御レイヤーです。 |
| Azure サービスレイヤー | クラウド上でワークロードを実行する、実際のコンピューティング、ストレージ、データベース、ネットワークのリソースです。 |
これらの基盤レイヤーに加えて、ARM ではデプロイを構成し実行するためのいくつかの主要要素を使用します。
- リソース グループ: 関連するリソースをまとめて格納する論理コンテナーで、複数のリソースを一つの集合単位としてまとめて管理しやすくします。
- リソース: リソース グループ内にデプロイされる個々のサービスやインフラストラクチャ コンポーネントです。
- テンプレート: 展開したいインフラストラクチャを正確に定義する宣言型の JSON ファイルで、完全な一貫性を確保します。
- パラメーター: デプロイ テンプレートを柔軟にし、異なる環境間で再利用できるようにするカスタマイズ可能な値です。
- デプロイ: 定義された仕様に基づいてリソースを作成または更新する実際の実行プロセスです。
ARM の目的
Azure Resource Manager の主な目的は、リソース管理を簡素化し、複雑なクラウド環境に秩序をもたらすことです。クラウド インフラストラクチャを独立した部品の集まりではなく一つの統合されたまとまりとして扱うことで、ARM は大きなメリットをもたらします。
- 一貫性と再現性: テンプレートを利用することで、ARM は構成のずれ (構成ドリフト) を防ぎ、ステージング、テスト、本番の各環境が完全に一致するようにします。
- リソース グループ管理: 関連する資産をグループ化すると、チームはアクセス許可の管理、コストの追跡、ガバナンス ルールの適用を一度に行えます。
- Infrastructure as Code (IaC): ARM を使うと、チームはバージョン管理されたインフラストラクチャ定義を採用でき、変更の追跡やアップデートのロールバックが容易になります。
- ロールベースのアクセス制御 (RBAC): きめ細かなアクセス許可の管理により、ユーザーは業務に必要な特定のリソースにだけアクセスできるようになります。
Azure Resource Manager の仕組み
Azure Resource Manager の動作の仕組みを理解することは、堅牢なクラウド アーキテクチャを設計するうえで欠かせません。ARM は論理的な境界と標準化されたデプロイ モデルに大きく依存し、クラウド環境を整理された予測可能な状態に保ちます。
リソース グループ
リソース グループは ARM による整理の中核です。関連する Azure サービスをまとめるための論理的なコンテナーとして機能します。リソース グループに対して削除、更新、アクセス許可の割り当てなどの操作を行うと、その操作は内包されているすべてのリソースに適用されます。
たとえば、多層構造の Web アプリケーションでは、フロントエンドの仮想マシン、Azure SQL データベース、バックエンドのストレージ アカウントを 1 つのリソース グループにまとめることがあります。これらをまとめて管理すると、アプリケーションのライフサイクル管理が簡単になります。リソース グループを管理するうえで欠かせないベスト プラクティスは次のとおりです。
- ライフサイクルの共有管理: 同じライフサイクル、デプロイの頻度、廃止スケジュールを共有するリソースをまとめます。
- セキュリティ境界: リソース グループを使って環境を分離します (たとえば、本番ワークロードと開発用サンドボックスを分けるなど)。
- リソースの保護: 重要なリソース グループには管理ロックを適用し、誤った削除や不正な変更を防ぎます。
- 命名規則とタグ付けの統一: 明確な命名規則とタグ付け戦略を定めておくと、リソースを容易に識別できます。
デプロイ モデル
ARM でインフラストラクチャをプロビジョニングする主な方法は、テンプレートによるデプロイと手動デプロイの 2 つです。
テンプレート ベースのデプロイ
テンプレートによるデプロイでは、宣言型の JSON ファイルを使ってインフラストラクチャのあるべき状態を記述します。サーバーをどのように構築するかを Azure に一つずつ指示するのではなく、最終的なアーキテクチャの姿を ARM に伝えます。依存関係とデプロイ順序は ARM が自動的に判断します。
| 運用プロセス | 説明 |
|---|---|
| 宣言型テンプレート | リソース、依存関係、デプロイ順序を効率よくモデル化します。 |
| ライフサイクル管理 | リソース グループを通じて、関連するインフラストラクチャ コンポーネントを整然と管理します。 |
| ガバナンスとの統合 | Azure RBAC、Azure Policy、タグを活用して、厳格なコンプライアンスを維持します。 |
| 自動化 | CI/CD パイプラインを実装し、デプロイと管理のワークフローを効率化します。 |
| べき等な実行 | 同じテンプレートを何度実行しても、一貫した状態になることを保証します。 |
| 依存関係の処理 | 複雑な多層アプリケーション スタックを、決定的な順序で安全にデプロイします。 |
手動デプロイ
手動デプロイは、Azure ポータルでの操作や、場当たり的な CLI コマンドの実行によって、サービスを 1 つずつプロビジョニングする方法です。素早いテストやプロトタイピングには便利ですが、人為的ミス、構成のドリフト、ドキュメント不足を招きやすい方法です。エンタープライズのワークロードでは、自動化されたテンプレート ベースのモデルへの移行を常にお勧めします。
Azure Resource Manager の主な機能
Azure Resource Manager には、クラウド環境を保護、整理、自動化するためのネイティブ機能が数多く備わっています。ここでは、クラウド エンジニアにとって ARM を欠かせないものにしている機能を見ていきましょう。
ロールベースのアクセス制御 (RBAC)
セキュリティは最小特権のアクセスから始まります。Azure RBAC を使うと、管理者はサブスクリプション、リソース グループ、単一のリソースといった特定のスコープに対して、ユーザー、グループ、サービス プリンシパルへ細かなアクセス許可を割り当てられます。
- 実際の運用上の役割に合わせて、きめ細かなアクセス許可を割り当てます。
- 組み込みロールの Reader、Contributor、Owner を活用すれば、すばやく設定できます。
- 権限のないユーザーが本番環境のインフラストラクチャを変更できないようにし、セキュリティ コンプライアンスを徹底します。
タグとガバナンス
クラウド環境の規模が拡大するにつれて、どのリソースが誰の管轄かを把握することは難しくなります。タグを使うと、リソースにメタデータのキーと値のペアを付与できます。これにより、フィルター、監視、コスト管理が格段に行いやすくなります。
| メリット | 説明 |
|---|---|
| リソースの整理 | 環境、ワークロード、所有者、部門、プロジェクトごとに资産をグループ化します。 |
| ガバナンスとコンプライアンス | ポリシーの遵守状況を監査し、コンプライアンスの逸脱を早期に発見します。 |
| コストの配分 | Azure の支出を、特定のチーム、事業部門、顧客に直接割り当てます。 |
コードとしてのインフラストラクチャ (IaC)
Infrastructure as Code は、現代の DevOps における基本的な実践です。ARM では、クラウド環境を定義するコードを記述します。これにより、インフラストラクチャをバージョン管理し、プル リクエストでレビューし、手作業を介さずに複数のリージョンやテナントへ自動的にデプロイできるようになります。
生の JSON ARM テンプレートは冗長に感じられる場合、Bicep のような抽象化言語の利用を検討できます。Bicep は ARM テンプレートに直接コンパイルされ、より簡潔で読みやすい構文を提供します。
ARM を利用するメリット
Azure Resource Manager を導入すると、エンジニアリングのワークフロー、財務面、セキュリティ体制のそれぞれで、すぐに目に見える改善が得られます。
管理の簡素化
統合された制御プレーンで操作を一元化することで、ARM は複数のクラウドサービスを管理する際の手間を解消します。宣言型テンプレートとリソース グループを使えば、複数の環境にまたがってインフラストラクチャを拡張する作業も予測しやすく、管理しやすくなります。
コスト効率
適切な監視がないと、クラウドの支出は簡単に膨らんでしまいます。ARM では、財務管理のためのリソース タグ付けを適切に行えるため、コスト効率の向上に役立ちます。チームは詳細な支出レポートを作成し、アイドル状態のワークロードを特定して、実際の過去の利用状況に基づいてデプロイのサイズを適正化できます。
セキュリティの強化
Azure Active Directory による統合認証、アプリケーション向けのマネージド ID、きめ細かい RBAC ポリシー、シークレット管理のための Azure Key Vault との緊密な統合により、ARM はクラウド環境を堅牢に保ち、監査に対応できる状態を維持します。
Azure Resource Manager の代表的なユースケース
ARM は汎用性が高く、企業の一般的なシナリオに自然に適合します。
- 開発とテスト: 再利用可能なテンプレートを使って、開発者向けの分離されたサンドボックスやオンデマンドのテスト環境をすばやく用意できます。
- 本番環境へのデプロイ: CI/CD パイプラインを通じて多層構成のエンタープライズ デプロイを自動化し、手作業を介さず、高い信頼性を確保できます。
- マルチクラウドとハイブリッドの戦略: Azure Arc を使って Azure 以外のリソースを統合することで、ハイブリッド アーキテクチャ全体で一貫したガバナンス モデルを維持できます。
よくある質問
Azure Resource Manager (ARM) とは何ですか?
Azure Resource Manager は、Microsoft Azure における中央の制御プレーン サービスであり、クラウド リソースのデプロイ、整理、管理、保護を一貫した方法で行えるようにします。
ARM でリソース グループを作成するにはどうすればよいですか?
一意の名前を指定し、目的の地理的リージョンを選択するだけで、Azure ポータル、Azure CLI、または Azure PowerShell からリソース グループを作成できます。
自動化に ARM テンプレートを使用できますか?
はい、使用できます。ARM テンプレートは宣言型の JSON を使ってインフラストラクチャを定義するため、デプロイを自動化し、手作業によるプロビジョニングのミスを防げます。
ロールベースのアクセス制御 (RBAC) とは何ですか?
RBAC は ARM の機能の一つで、Azure リソースへのアクセス権を持つユーザーと、そのユーザーが実行を許可される具体的な操作を厳密に管理できるようにします。
タグはリソース管理にどのように役立ちますか?
タグはリソースに付与されるメタデータのラベルで、部門、プロジェクト、環境、コスト センターごとの分類を簡単にします。これにより、コスト レポートとガバナンスがはるかに管理しやすくなります。
ARM を他のクラウド プロバイダーと併用できますか?
ARM は Azure にネイティブな機能ですが、Azure Arc を使えば、そのガバナンスと管理機能をオンプレミスおよびマルチクラウド環境にも拡張できます。
Infrastructure as Code (IaC) を利用するメリットは何ですか?
IaC はデプロイを標準化し、バージョン管理を可能にし、構成のドリフトを防ぎ、プロビジョニングのサイクルを大幅に短縮します。
Azure リソースはどのように監視できますか?
Azure Monitor を使ってリソースを監視できます。Azure Monitor は、パフォーマンス、可用性、運用状態に関するテレメトリ データを収集します。
まとめ
Azure Resource Manager を習得することは、堅牢でスケーラブルかつ安全なクラウド ソリューションを構築しようとするすべての人にとって重要な節目です。手作業による構成から離れ、リソース グループ、ロールベースのアクセス制御、Infrastructure as Code を取り入れることで、チームは自信を持って一貫性のあるワークロードをデプロイできるようになります。これらの概念をさらに掘り下げ、クラウドへの取り組みを効率化するための専門家の議論を聞くには、関連エピソード Azure Resource Manager - Simply Explained もぜひご覧ください。