 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
10 веских причин выбрать Microsoft Azure Bastion уже сегодня
By Mirko Peters · · Updated
Узнайте 10 веских причин использовать Azure Bastion для безопасного и удобного доступа по RDP/SSH к вашей виртуальной машине на портале Azure.
Automatically translated with AI from the original post. Read the English original
В современном цифровом мире защита данных при удалённом доступе важна как никогда. Киберугрозы становятся всё серьёзнее, поэтому защита ваших систем необходима. Microsoft Bastion предлагает мощное решение для безопасного удалённого доступа, которое гарантирует, что ваши виртуальные машины не будут подвергнуты несанкционированному воздействию извне. С Bastion вы можете подключаться без лишних усилий, сохраняя самые высокие стандарты безопасности. Не идите на компромисс с безопасностью: выбирайте Microsoft Bastion для защиты вашего удалённого доступа.
Главное
- Microsoft Bastion повышает безопасность, исключая публичные IP-адреса и снижая риски киберугроз.
- Централизованное управление доступом упрощает администрирование: удалённым доступом можно управлять из одной платформы.
- Azure Bastion экономически выгоден: он позволяет сэкономить на инфраструктуре и обслуживании по сравнению с традиционными VPN.
- Процесс настройки Azure Bastion удобен и позволяет быстро развернуть решение без глубоких технических знаний.
- Bastion поддерживает протоколы RDP и SSH, обеспечивая гибкость для различных сценариев удалённого доступа.
- Azure Bastion помогает соответствовать требованиям стандартов compliance благодаря таким функциям, как журналирование сеансов и управление доступом на основе ролей.
- Сервис легко масштабируется по мере роста организации и обеспечивает оптимальную производительность в периоды пиковой нагрузки.
- Регулярные обновления и техническая поддержка от Microsoft помогают сохранять безопасность и эффективность вашего удалённого доступа.
- Клиент не требуется: Microsoft Azure Bastion позволяет безопасно подключаться по RDP/SSH к виртуальным машинам прямо с портала Azure, без установки каких-либо клиентов и без публикации публичных IP-адресов на виртуальных машинах.
- Нативный интерфейс на основе HTML5: удалённый сеанс работает через веб-клиент на основе HTML5, поэтому подключаться можно из браузеров на большинстве устройств, включая планшеты и Chromebook.
- Отсутствие управления jump-серверами: Bastion устраняет необходимость развертывать и обслуживать отдельные jump-серверы или шлюзы VPN, что снижает поверхность атаки и операционные затраты.
- Масштабирование с помощью зон доступности: Azure Bastion поддерживает развёртывания с избыточностью по зонам, обеспечивая высокодоступный безопасный доступ между зонами доступности в поддерживаемых регионах.
- Расширенные возможности сеанса: поддерживаются копирование и вставка через буфер обмена, передача файлов (с новыми вариантами SKU) и переадресация портов для SSH, что обеспечивает более широкие возможности, чем у многих туннелей на основе браузера.
- Интеграция с Azure AD и политиками: Microsoft Bastion можно сочетать с Azure RBAC, условным доступом Azure AD и приватными конечными точками, чтобы обеспечить детальный контроль доступа и безопасные рабочие процессы администрирования.
1. Безопасность Microsoft Bastion
Безопасный доступ без публичного воздействия
В современном цифровом ландшафте защита удалённого доступа имеет первостепенное значение. Microsoft Bastion предлагает надёжное решение, которое защищает ваши виртуальные машины (ВМ) от несанкционированного доступа. Отказ от публичных IP-адресов существенно снижает ваши риски, связанные с киберугрозами.
Защита виртуальных машин
С Microsoft Bastion вы подключаетесь к своим ВМ безопасно, через портал Azure. Такой способ обеспечивает подключение по RDP/SSH без выхода ваших машин в интернет. Хост Bastion выступает в роли защищённого шлюза, гарантируя, что доступ к ресурсам имеют только авторизованные пользователи. Такая конфигурация защищает ВМ от распространённых атак, включая сканирование портов и эксплойты нулевого дня.
Краткий обзор основных функций безопасности, которые отличают Microsoft Bastion от других решений для удалённого доступа:
| Функция | Описание |
|---|---|
| Безопасное подключение по TLS | Обеспечивает подключения RDP/SSH по TLS через порт 443, повышая безопасность при удалённом доступе. |
| Защита от внешних угроз | Защищает виртуальные машины от сканирования портов и позволяет развертывать их в зонах доступности для повышения отказоустойчивости. |
| Масштабируемость и гибкость | Предлагает масштабирование хостов, общие ссылки и подключения по IP-адресам для гибких вариантов доступа. |
| Снижение нагрузки на управление | Позволяет развернуть решение один раз и обслуживать несколько сетей с помощью пиринга виртуальных сетей. |
| Соответствие требованиям и аудит | Обеспечивает запись сеансов для задач соответствия требованиям; доступно в SKU Premium. |
Отказ от публичных IP-адресов
Используя Azure Bastion, вы полностью отказываетесь от необходимости в публичных IP-адресах. Такой подход минимизирует поверхность атаки и существенно усложняет злоумышленникам доступ к вашим системам. Традиционные методы открывают порты RDP и SSH напрямую в интернет, что повышает уязвимость. В отличие от них Bastion изолирует управление виртуальными машинами, используя частный IP-адрес, и публичным остается только хост Bastion.
Интеграция с Microsoft Entra ID обеспечивает детальное управление доступом, усиливая вашу защиту. Вы контролируете, кто получает доступ к виртуальным машинам, не опасаясь, что посторонние пользователи получат вход. Кроме того, Bastion поддерживает доступ через браузер, поэтому можно подключаться без дополнительного клиентского программного обеспечения, что снижает риски безопасности.
2. Упрощенное управление с Azure Bastion
Централизованное управление доступом
Управление доступом к ресурсам часто становится непосильной задачей, особенно в сложной ИТ-среде. Azure Bastion упрощает этот процесс за счет централизованного управления доступом. Вы получаете единую платформу для всех задач удаленного доступа и избавляетесь от необходимости переключаться между множеством инструментов. Такой подход позволяет сосредоточиться на главном — на вашем бизнесе.
Функции управления пользователями
С Azure Bastion можно легко управлять пользователями без сложностей, характерных для традиционных решений удаленного доступа. Платформа избавляет от необходимости в нескольких VPN-подключениях и распространении SSH-ключей. Вместо этого можно использовать веб-интерфейс в браузере и безопасно получать доступ к ресурсам с любого устройства. Это существенно снижает административную нагрузку и улучшает общий пользовательский опыт.
Представьте, что вы можете предоставить или отозвать доступ к виртуальным машинам буквально в несколько кликов. Azure Bastion позволяет сделать именно это. Новых пользователей можно быстро подключить, а тем, кому доступ больше не нужен, — отключить. Такая гибкость обеспечивает высокий уровень безопасности и при этом упрощает управление.
Доступ на основе ролей
Управление доступом на основе ролей (RBAC) — еще одна важная возможность Azure Bastion. Она позволяет назначать разрешения в зависимости от ролей пользователей в организации. Вы определяете, кто имеет доступ к каким ресурсам, что помогает защитить конфиденциальные данные.
Например, вы можете разрешить разработчикам полный доступ к определенным виртуальным сетям, одновременно ограничив доступ для других участников команды. В Azure Bastion такие разрешения настраиваются легко. Этот уровень контроля не только повышает безопасность, но и помогает лучше соблюдать внутренние политики и внешние требования.
3. Экономическая эффективность Azure Bastion
Экономия по сравнению с традиционными VPN
Стоимость — важный фактор при выборе решения для удаленного доступа. Azure Bastion выгодно отличается как экономически эффективная альтернатива традиционным VPN. Выбрав Azure Bastion, вы можете сэкономить как на инфраструктуре, так и на обслуживании.
Снижение затрат на инфраструктуру
Традиционные VPN-решения часто требуют значительных инвестиций в инфраструктуру. Может понадобиться настройка выделенных серверов, управление сложными конфигурациями и обслуживание дополнительного оборудования. Azure Bastion упрощает этот процесс: хост Azure Bastion можно развернуть без дополнительного оборудования. Это позволяет направить бюджет на другие важные направления вашего бизнеса.
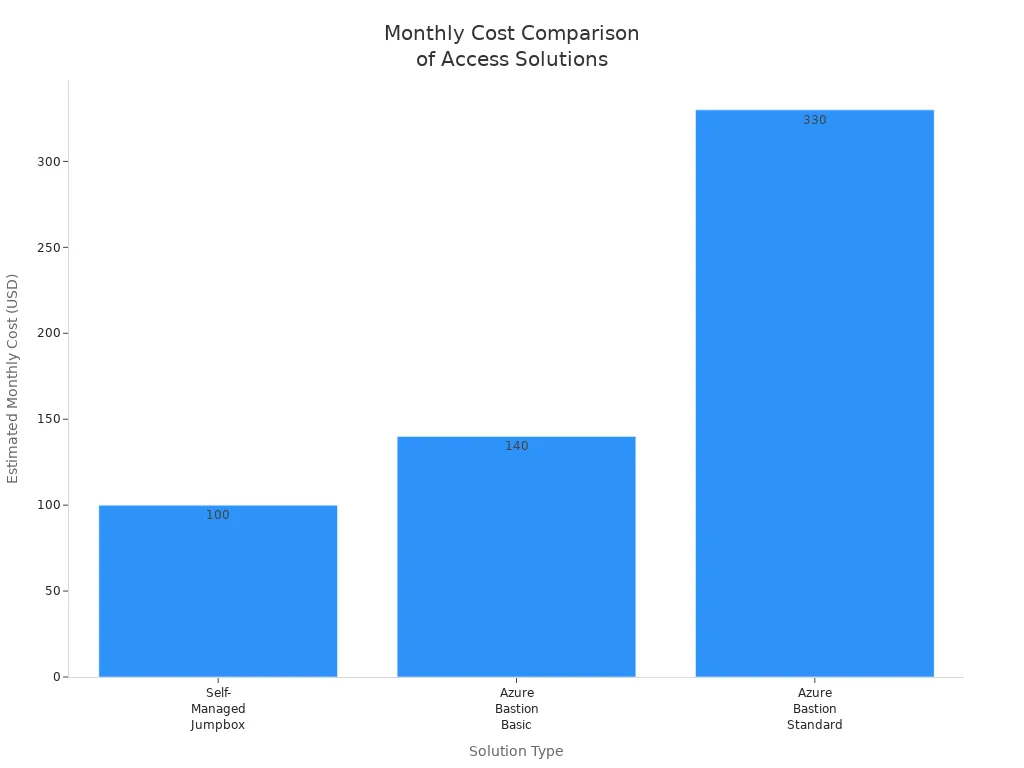
Вот краткое сравнение затрат на самоуправляемые джамп-серверы и Azure Bastion:
| Фактор затрат | Самоуправляемый джамп-сервер | Azure Bastion (Basic) | Azure Bastion (Standard) |
|---|---|---|---|
| Плата за услугу | Нет | ~140 $/мес. (на хост) | ~330 $/мес. (на хост, масштабируется) |
| Исправления и обслуживание | Вручную (часы работы ИT-персонала) | Нет (полностью управляемая служба) | Нет (полностью управляемая служба) |
| Итого примерно в месяц | ~35–100 $ + время персонала | ~$140 | ~330 $+ (зависит от нагрузки) |
Эта таблица показывает, как Azure Bastion может существенно сократить расходы на инфраструктуру.
Меньше расходов на обслуживание
Обслуживание может съедать ваши ресурсы. Традиционным VPN требуются постоянные исправления и обновления, на что часто уходят часы работы выделенного ИT-персонала. Azure Bastion снимает эти проблемы. Это полностью управляемая служба, поэтому вам не нужно беспокоиться о ручных обновлениях или патчах безопасности. Это не только экономит время, но и снижает ваши операционные расходы.
Выбрав Azure Bastion, вы можете направить ресурсы на рост и инновации вместо обслуживания. Такой сдвиг позволяет инвестировать в основную деятельность бизнеса и при этом сохранять безопасный удалённый доступ.
4. Бесшовная интеграция Bastion
Совместимость с сервисами Azure
Интеграция Microsoft Bastion с существующими сервисами Azure проста и эффективна. Вы можете расширить возможности удалённого доступа, не нарушая текущую конфигурацию. Вот как начать:
- Войдите на портал Azure и перейдите к своей виртуальной машине или виртуальной сети.
- В левой панели выберите Connect > Bastion.
- Выберите способ развертывания:
- Для параметров по умолчанию выберите Deploy Bastion.
- Для пользовательских параметров выберите Configure manually и заполните необходимые данные экземпляра.
Этот простой процесс позволяет быстро развернуть Azure Bastion и надёжно получить доступ к ресурсам.
Простой процесс настройки
Настройка Azure Bastion разработана так, чтобы она была удобной. Для начала не требуются глубокие технические знания. Портал Azure проводит вас через каждый шаг, что упрощает развёртывание бастион-хоста. Такая простота означает, что вы можете сосредоточиться на основной деятельности бизнеса, а не увязнуть в сложных конфигурациях.
Кроме того, Azure Bastion поддерживает различные сервисы Azure, что расширяет его функциональность. Однако стоит учитывать, что хотя Azure Bastion поддерживает развертывание для Virtual WAN, он не работает внутри хаба Virtual WAN. Кроме того, он не поддерживает подключение к Azure Virtual Desktop. Понимание этих ограничений поможет эффективно спланировать интеграцию.
Расширенные возможности
После настройки Azure Bastion вы получаете ряд расширенных возможностей. Бастион-хост обеспечивает безопасный и бесшовный доступ к виртуальным машинам без их открытия в публичный интернет. Эта возможность существенно сокращает поверхность атаки и позволяет уверенно управлять ресурсами.
Кроме того, Azure Bastion хорошо интегрируется с другими сервисами Azure, обеспечивая согласованный опыт. Вы можете легко управлять доступом и аутентификацией, гарантируя, что подключиться к виртуальным машинам смогут только авторизованные пользователи. Такая интеграция не только упрощает рабочий процесс, но и укрепляет вашу позицию в сфере безопасности.
5. Улучшенный пользовательский опыт с бастион-хостом Azure Bastion
Удобный интерфейс
Когда вы начнёте использовать Azure Bastion Host, сразу заметите его удобный интерфейс. Этот интуитивно понятный дизайн упрощает безопасный доступ к виртуальным машинам Azure. Подключаться можно через портал Azure по HTTPS, что исключает необходимость сложных настроек. В результате вы тратите меньше времени на управление виртуальными машинами и больше на основные задачи. Такой упрощённый подход напрямую повышает производительность удалённых пользователей.
Специальные возможности
Доступность — важный фактор в современной разнородной рабочей среде. Azure Bastion позволяет получить доступ к вашим ресурсам откуда угодно и с любого устройства. Интерфейс работает в браузере, поэтому не нужно устанавливать дополнительное ПО или настраивать VPN. Такая гибкость позволяет быстро и безопасно подключаться к виртуальным машинам, находитесь ли вы в офисе или работаете удалённо.
Кроме того, Azure Bastion поддерживает различные функции доступности. Интерфейсом легко пользоваться, и нужные ресурсы находятся без труда. Это особенно полезно для членов команды, которые не обладают глубокими техническими знаниями. Каждый может получить доступ к необходимым инструментам и не почувствовать себя перегруженным.
Упрощённый процесс доступа
Развернуть узел Azure Bastion Host несложно. Узел бастиона можно создать буквально за несколько кликов. Портал Azure проведёт вас через каждый шаг и поможет не пропустить важные настройки. Этот упрощённый процесс доступа позволяет быстро начать работу и сосредоточиться на задачах, а не увязнуть в технических деталях.
После настройки Azure Bastion подключение к виртуальным машинам становится простым делом. Достаточно войти на портал Azure, выбрать нужную ВМ и подключиться через Bastion. Такой процесс сокращает задержки и повышает эффективность. Кроме того, вы можете гладко управлять проверкой подлинности пользователей, гарантируя, что доступ к конфиденциальной информации получит только уполномоченный персонал.
6. Масштабируемость Microsoft Bastion
Адаптация к росту организации
По мере роста организации растут и потребности в удалённом доступе. Microsoft Bastion легко масштабируется, чтобы соответствовать этим требованиям. Вы можете корректировать ресурсы в соответствии с текущими потребностями, не жертвуя безопасностью или производительностью. Такая гибкость позволяет сосредоточиться на основном бизнесе, пока Bastion берёт на себя технические детали.
Гибкое распределение ресурсов
С Azure Bastion вы можете динамически распределять ресурсы. Это означает, что вы можете увеличивать мощность в периоды пиковой нагрузки и уменьшать её, когда спрос падает. Такая адаптивность исключает избыточное выделение ресурсов, экономит деньги и при этом обеспечивает оптимальную производительность. Вот несколько ключевых возможностей, которые показывают масштабируемость Bastion:
- Масштабируемость: эффективно поддерживает обширные среды ВМ с сохранением безопасности.
- Динамическое масштабирование: корректирует мощность в периоды пиковой нагрузки и не допускает избыточного выделения ресурсов в периоды низкого спроса.
- Одновременные подключения: каждый экземпляр поддерживает 20 одновременных подключений RDP и 40 одновременных подключений SSH для точного планирования мощностей.
Такая гибкость позволяет эффективно управлять ресурсами независимо от того, как развивается ваша организация.
Поддержка растущей пользовательской базы
По мере расширения команды Azure Bastion обеспечит необходимую поддержку. Вы можете без лишних сложностей подключить больше пользователей, не прибегая к сложным настройкам. Полностью управляемая природа Azure Bastion снижает накладные расходы на обслуживание инфраструктуры и позволяет ИT-команде сосредоточиться на более стратегических инициативах.
- Azure Bastion обеспечивает бесшовное подключение к нескольким ВМ, что критически важно для крупномасштабных развёртываний.
- Администраторы могут развернуть Bastion с минимальными усилиями, что повышает производительность.
- Вы можете эффективно управлять доступом пользователей, гарантируя, что к вашим ресурсам подключается только уполномоченный персонал.
Это не только упрощает работу, но и повышает безопасность. Вы можете быстро подключать новых пользователей и при необходимости отзывать доступ, сохраняя полный контроль над средой.
7. Соответствие требованиям и управление с Azure Bastion
Соблюдение нормативных стандартов
В современных нормативных условиях соответствие требованиям не подлежит обсуждению. Azure Bastion помогает соответствовать различным нормативным стандартам, позволяя организации оставаться в рамках требований при безопасном доступе к ресурсам. Используя Azure Bastion, вы можете уверенно справляться со сложностями соответствия без ущерба для безопасности.
Стандарты защиты данных
Azure Bastion соответствует строгим стандартам защиты данных. Эта приверженность гарантирует, что ваша конфиденциальная информация остаётся защищённой при удалённом доступе. С Azure Bastion вы получаете:
- Шифрование: Все данные, передаваемые через Azure Bastion, шифруются с использованием отраслевых стандартных протоколов. Это шифрование защищает ваши данные от несанкционированного доступа.
- Управление доступом: Вы можете внедрить управление доступом на основе ролей (RBAC), чтобы ограничить круг пользователей, которые могут обращаться к определённым ресурсам. Это помогает поддерживать соответствие требованиям к защите данных.
- Расположение данных: Azure Bastion позволяет выбирать, где будут храниться ваши данные. Вы можете указать конкретные регионы Azure, чтобы соблюдать местное законодательство о защите данных.
Все эти возможности вместе создают защищённую среду для ваших данных и позволяют вам сосредоточиться на основной деятельности бизнеса.
Возможности аудита и отчётности
Azure Bastion предоставляет развитые возможности аудита и отчётности. Они помогают контролировать доступ и соблюдать нормативные требования. Ключевые преимущества включают:
- Журналирование сеансов: Azure Bastion записывает все пользовательские сеансы и формирует подробную запись о том, кто, к каким ресурсам и когда получал доступ. Такое журналирование необходимо для аудитов и проверок соответствия.
- Мониторинг в реальном времени: Вы можете отслеживать действия пользователей в режиме реального времени и сразу выявлять подозрительное поведение. Такой проактивный подход укрепляет вашу позицию в области безопасности.
- Отчёты о соответствии: Azure Bastion формирует отчёты о соответствии, в которых обобщаются действия пользователей и шаблоны доступа. Эти отчёты упрощают процесс аудита и помогают демонстрировать соответствие требованиям регуляторам.
Используя эти возможности аудита и отчётности, вы можете обеспечить выполнение организацией своих обязательств по соответствию требованиям, сохраняя защищённую среду удалённого доступа.
8. Поддержка нескольких протоколов в Bastion
Универсальность для различных сценариев использования
Microsoft Bastion выделяется способностью поддерживать несколько протоколов, что делает его универсальным решением для различных потребностей удалённого доступа. Нужен ли вам безопасный доступ к рабочему столу или возможности командной строки, Bastion справится с задачей. Такая гибкость позволяет адаптироваться к разным сценариям использования без ущерба для безопасности.
Поддержка RDP и SSH
С Azure Bastion вы можете подключаться к виртуальным машинам по двум основным протоколам: RDP (Remote Desktop Protocol) и SSH (Secure Shell). Такая двойная поддержка означает, что вы можете выбрать наиболее подходящий способ для своих задач.
- RDP: Идеально подходит для пользователей, которым нужен графический интерфейс для управления виртуальными машинами под Windows. Вы можете легко открыть рабочий стол и выполнять задачи так, как если бы находились непосредственно за этой машиной.
- SSH: Оптимален для разработчиков и системных администраторов, которые предпочитают доступ через командную строку. SSH обеспечивает безопасное управление системами на базе Linux, позволяя эффективно выполнять команды и скрипты.
Поддержка нескольких протоколов позволяет работать так, как вам удобнее, что повышает производительность и удовлетворённость пользователей.
Варианты доступа к приложениям
Помимо RDP и SSH, Azure Bastion предлагает различные варианты доступа к приложениям. Это позволяет подключаться к приложениям, размещённым на ваших виртуальных машинах, без их публикации в общедоступном интернете. Вы можете безопасно работать с веб-приложениями, базами данных и другими сервисами через портал Azure.
- Веб-приложения: Безопасно открывайте доступ к веб-приложениям без необходимости настраивать сложные VPN или публиковать приложения, подверженные потенциальным угрозам.
- Управление базами данных: Подключайтесь к базам данных напрямую из портала Azure, сохраняя защиту данных во время необходимых операций.
Используя эти варианты доступа к приложениям, вы можете упростить рабочие процессы и поддерживать высокий уровень безопасности. Способность Azure Bastion поддерживать несколько протоколов и типов приложений делает его важным инструментом для любой организации, стремящейся расширить возможности удалённого доступа.
9. Сокращение поверхности атаки с Azure Bastion
Минимизация уязвимостей
В современном цифровом ландшафте минимизация уязвимостей необходима для поддержания безопасности. Azure Bastion хорошо справляется с этой задачей, выступая защитным барьером. Он централизует доступ через управляемый шлюз и эффективно закрывает порты RDP и SSH от публичного доступа. Такой подход существенно снижает риск несанкционированного доступа и потенциальных утечек данных.
Ограничение подверженности угрозам
Azure Bastion исключает необходимость в публичных IP-адресах, которые часто становятся векторами атак. Отказываясь от открытых портов, вы защищаете виртуальные машины (VM) от внешних угроз. Вот несколько ключевых преимуществ использования Azure Bastion:
- Прямое подключение: вы можете подключаться к своим VM через портал Azure по SSL, что исключает необходимость в публичном IP-адресе.
- Правила групп безопасности сети (NSG): эти правила могут блокировать прямой доступ по RDP/SSH, одновременно разрешая подключения через Bastion по порту 443. Такая конфигурация повышает уровень вашей безопасности.
- Меньше инцидентов безопасности: организации, использующие Bastion, сообщают о сокращении числа инцидентов безопасности, связанных с удалённым доступом, на 60%. Эта статистика наглядно demonstrates эффективность Azure Bastion в снижении уязвимостей.
Централизуя доступ и исключая публичные IP-адреса, Azure Bastion упрощает управление безопасностью. Вам больше не нужно разбираться со сложными конфигурациями VPN или публичными IP-адресами. Вместо этого вы получаете простое решение, которое интегрируется непосредственно в Azure и обеспечивает быстрый доступ к вашим VM.
Укрепление позиции в области безопасности
С Azure Bastion вы укрепляете общую позицию в области безопасности. Сервис обеспечивает безопасный браузерный доступ через портал Azure по HTTPS на порту 443. Такой метод гарантирует, что ваши данные остаются защищёнными при удалённом доступе. Кроме того, Azure Bastion интегрируется с Azure Active Directory (Azure AD) для аутентификации, что дополнительно усиливает ваши меры безопасности.
Кроме того, автоматизируя и упрощая процесс подключения, Azure Bastion снижает вероятность человеческих ошибок и ошибок конфигурации. Эти ошибки часто приводят к уязвимостям безопасности в традиционных решениях. С Azure Bastion вы можете сосредоточиться на основной деятельности бизнеса, зная, что ваш удалённый доступ защищён.
10. Постоянные обновления и поддержка Microsoft Bastion
Приверженность безопасности
Выбирая Microsoft Bastion, вы получаете сервис, который ставит безопасность на первое место благодаря постоянным обновлениям и поддержке. Microsoft понимает важность защиты вашего удалённого доступа. Компания регулярно совершенствует Azure Bastion, гарантируя, что у вас всегда есть последние функции и меры безопасности.
Регулярные улучшения функций
Microsoft Bastion получает постоянные улучшения функций, которые удерживают его на переднем крае технологий безопасности. Вот некоторые ключевые аспекты этих улучшений:
- Microsoft делает акцент на непрерывном мониторинге и соответствии требованиям ресурсов Azure Bastion с помощью Azure Policy. Это гарантирует, что конфигурации безопасности постоянно проверяются и применяются.
- Встроенное шифрование TLS защищает данные при передаче, демонстрируя приверженность Microsoft защите данных.
- Возможности управления сеансами позволяют отслеживать активные сеансы и завершать их, сохраняя контроль над доступом пользователей.
Эти улучшения не только повышают удобство работы, но и укрепляют общую безопасность ваших виртуальных машин.
Постоянная техническая поддержка
С Azure Bastion вы также получаете постоянную техническую поддержку. Microsoft предоставляет ресурсы, которые помогут устранять неполадки и оптимизировать использование сервиса. Их поддержка включает:
- Исчерпывающая документация, которая поможет вам с настройкой и управлением.
- Доступ к сообществам и форумам, где можно общаться с другими пользователями и делиться опытом.
- Прямые каналы поддержки для срочных проблем, которые помогут быстро решить их.
Такой уровень поддержки позволяет сосредоточиться на бизнесе, не беспокоясь о сложностях удалённого доступа. Приверженность Microsoft вашему успеху очевидна в их проактивном подходе к обновлениям и поддержке.
Итак, Microsoft Bastion предлагает комплексное решение для безопасного удалённого доступа. Его ключевые преимущества включают:
| Преимущество | Описание |
|---|---|
| Повышенная безопасность | Устраняет необходимость в публичных IP-адресах и использует закрытые зашифрованные подключения. |
| Простота управления | Обеспечивает прямой доступ к виртуальным машинам через портал Azure без ущерба для безопасности. |
| Экономическая эффективность | Помогает организациям поддерживать надёжные стандарты безопасности при повышении операционной эффективности. |
Выбрав Azure Bastion, вы можете защитить виртуальные машины, упростить управление и сократить расходы. Не откладывайте — рассмотрите Microsoft Bastion уже сегодня, чтобы усилить стратегию безопасного удалённого доступа.
Часто задаваемые вопросы
Что такое Microsoft Bastion?
Microsoft Bastion — это полностью управляемая служба, которая обеспечивает безопасный и бесперебойный удалённый доступ к вашим виртуальным машинам Azure без их открытия в публичном интернете.
Как Azure Bastion повышает безопасность?
Azure Bastion устраняет необходимость в публичных IP-адресах, сокращая поверхность атаки. Он использует зашифрованные подключения по TLS, обеспечивая безопасный доступ к вашим виртуальным машинам.
Можно ли использовать Azure Bastion и для RDP, и для SSH?
Да! Azure Bastion поддерживает как RDP (Remote Desktop Protocol), так и SSH (Secure Shell), позволяя безопасно подключаться к виртуальным машинам Windows и Linux.
Легко ли настроить Azure Bastion?
Конечно! Настройка Azure Bastion проста: его можно развернуть прямо из портала Azure всего за несколько щелчков мыши, что делает работу с ним удобной.
Каковы финансовые последствия использования Azure Bastion?
Azure Bastion позволяет экономить по сравнению с традиционными решениями на основе VPN. Вы избавляетесь от затрат на инфраструктуру и её обслуживание, что делает его экономичным вариантом для безопасного удалённого доступа.
Поддерживает ли Azure Bastion требования соответствия?
Да, Azure Bastion помогает выполнять различные стандарты соответствия. Он предоставляет такие функции, как журналирование сеансов и управление доступом на основе ролей, чтобы ваша организация оставалась в соответствии с требованиями.
Как Azure Bastion улучшает пользовательский опыт?
Azure Bastion предлагает удобный интерфейс, который обеспечивает простой доступ к виртуальным машинам через портал Azure. Такая простота повышает продуктивность удалённых пользователей.
Какую поддержку Microsoft предоставляет для Azure Bastion?
Microsoft предлагает постоянную техническую поддержку Azure Bastion, включая исчерпывающую документацию, форумы сообщества и прямые каналы поддержки для срочных проблем.
Развертывание Bastion на виртуальной машине и соображения по SKU
Что такое Microsoft Bastion и как он защищает подключение к моей виртуальной машине?
Microsoft Bastion — это полностью управляемая служба bastion, которая обеспечивает безопасное и бесперебойное подключение RDP/SSH к виртуальным машинам Azure непосредственно в портале Azure без открытия публичных IP-адресов на отдельных виртуальных машинах. Bastion представляет собой интегрированную платформу, развёрнутую на периметре вашей виртуальной сети, поэтому с помощью Azure Bastion можно подключаться к виртуальной машине Windows по SSH или RDP, получая при этом обновления безопасности и безагентную архитектуру.
Как развернуть хосты Bastion и каковы типовые шаги развертывания bastion?
Bastion развертывается путем создания ресурса Azure Bastion в той же виртуальной сети, что и целевые виртуальные машины, или в концентраторе (hub-сети) для доступа к связанным виртуальным сетям. Типовое развертывание Bastion включает создание или выбор виртуальной сети Azure, назначение публичного IP-адреса (или публичного IP-адреса, соответствующего SKU), настройку подсети (AzureBastionSubnet) и завершение параметров конфигурации bastion непосредственно через портал Azure.
Нужен ли публичный IP-адрес для Azure Bastion?
Да, Azure Bastion требует публичный IP-адрес для ресурса Bastion, чтобы клиенты могли подключаться к службе бастиона. В зависимости от ценового уровня и SKU Azure Bastion можно назначить публичный IP-адрес SKU Standard. Для проектов, где нужен только приватный доступ, можно использовать Bastion вместе с зонами Azure Private DNS и виртуальными сетями с пирингом, чтобы свести открытость к минимуму.
Как работает аутентификация Microsoft Entra ID в Azure Bastion?
Azure Bastion интегрируется с аутентификацией Microsoft Entra ID, что обеспечивает безопасный доступ на основе ролей и сценарии единого входа (SSO). При использовании аутентификации Microsoft Entra ID администраторы могут применять условный доступ и MFA к сеансам RDP/SSH через Bastion. Это повышает безопасность без установки дополнительных агентов на целевую виртуальную машину Azure.
Можно ли использовать Azure Bastion с виртуальной сетью с пирингом или с локальной виртуальной сетью либо виртуальной сетью с пирингом?
Да, Bastion поддерживает подключения к виртуальным машинам в топологиях с пирингом виртуальных сетей при правильной настройке. Bastion может подключаться к ресурсам в виртуальной сети с пирингом, если настроены необходимые пиринг сетей, маршрутизация и разрешения. Это позволяет централизовать бастионы для обслуживания нескольких виртуальных сетей.
Как ценообразование и SKU Azure Bastion влияют на развертывание и затраты?
Стоимость Azure Bastion зависит от выбранного SKU и модели использования: некоторые SKU включают фиксированную почасовую плату плюс плату за передачу данных и сеансы. Правильный выбор SKU и стратегии масштабирования может сделать бастион экономичнее, чем содержание виртуальных машин-переходников (jump VM). Изучите цены Azure Bastion и рекомендации по Bastion Developer на Microsoft Learn, чтобы соотнести затраты с ожидаемым количеством подключений.
Является ли Azure Bastion безагентным и какие преимущества безопасности он даёт по сравнению с jump-серверами?
Azure Bastion работает без агентов, то есть на виртуальных машинах не нужно устанавливать агенты для доступа по RDP/SSH. Это снижает нагрузку на обслуживание и поверхность атаки. Поскольку бастион обеспечивает безопасный доступ через браузер (включая поддержку Microsoft Edge Chromium), вы избавляетесь от необходимости управлять jump-серверами и можете применять централизованные обновления безопасности и политики на уровне ресурса бастиона.
Можно ли использовать Azure Bastion вместе с Azure Firewall и зонами Azure Private DNS?
Да, Bastion можно комбинировать с Azure Firewall для многоуровневой защиты периметра и с зонами Azure Private DNS для разрешения внутренних имён хостов между виртуальными сетями. Типовой архитектурный шаблон: Azure Firewall контролирует исходящий трафик, а Bastion вместе с зонами Azure Private DNS обеспечивает разрешение внутренних имён для подключения к виртуальным машинам через Azure Bastion.
Как подключиться к виртуальной машине через Bastion из Microsoft Edge или других браузеров?
Сеанс RDP/SSH можно запустить прямо на портале Azure в Microsoft Edge, Microsoft Edge Chromium или других поддерживаемых браузерах. Бастион открывает защищённый браузерный сеанс к целевой виртуальной машине через Azure Bastion, без открытия портов RDP/SSH виртуальной машины для интернета.
Где узнать больше и найти часто задаваемые вопросы или рекомендации для разработчиков по Azure Bastion?
Пошаговые руководства и рекомендации для разработчиков см. на Microsoft Learn: там есть статьи о создании бастиона, использовании Bastion с разными SKU и развертывании хостов бастиона. Документация включает часто задаваемые вопросы о Azure, ресурсы для разработчиков Bastion и примеры использования ключей из Azure Key Vault, настройки бастиона для подключения к виртуальной сети Azure и оптимизации сценариев развертывания.