 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
10 переконливих причин обрати Microsoft Azure Bastion уже сьогодні
By Mirko Peters · · Updated
Ознайомтеся з 10 переконливими причинами використовувати Azure Bastion для безпечного та безперебійного доступу RDP/SSH до ваших віртуальних машин на порталі Azure.
Automatically translated with AI from the original post. Read the English original
У сучасному цифровому світі захист даних під час віддаленого доступу важливіший, ніж будь-коли. Кіберзагрози постійно зростають, тож захист ваших систем є необхідністю. Microsoft Bastion пропонує потужне рішення для безпечного віддаленого доступу, яке гарантує, що ваші віртуальні машини залишаються захищеними від несанкціонованого доступу. За допомогою Bastion ви можете підключатися без перешкод, дотримуючись найвищих стандартів безпеки. Не йдіть на компроміси щодо безпеки: обирайте Microsoft Bastion для задоволення своїх потреб у віддаленому доступі.
Головне
- Microsoft Bastion підвищує рівень безпеки, усуваючи потребу в публічних IP-адресах, що зменшує ризик впливу кіберзагроз.
- Централізоване керування доступом спрощує адміністрування, дозволяючи вам керувати віддаленим доступом з однієї платформи.
- Azure Bastion є економічно ефективним рішенням: він заощаджує кошти на інфраструктуру та обслуговування порівняно з традиційними VPN.
- Процес налаштування Azure Bastion зручний для користувача, що дозволяє швидко розгорнути рішення без глибоких технічних знань.
- Bastion підтримує протоколи RDP і SSH, забезпечуючи гнучкість для різних потреб віддаленого доступу.
- Azure Bastion допомагає відповідати вимогам комплаєнсу завдяки таким функціям, як журналювання сеансів і рольове керування доступом.
- Служба легко масштабується разом із ростом організації, забезпечуючи оптимальну продуктивність у періоди пікового навантаження.
- Постійні оновлення та технічна підтримка від Microsoft гарантують, що ваш віддалений доступ залишається безпечним і ефективним.
- Клієнт не потрібен: Microsoft Azure Bastion дозволяє безпечно підключатися до віртуальних машин через RDP/SSH безпосередньо з порталу Azure, без встановлення будь-якого клієнта та без відкриття публічних IP-адрес на ваших віртуальних машинах.
- Нативний досвід на основі HTML5: віддалений сеанс працює через веб-клієнт на основі HTML5, тож підключення можна виконувати з браузерів на більшості пристроїв, зокрема планшетах і Chromebook.
- Без керування проміжними серверами: Bastion усуває потребу в розгортанні та обслуговуванні окремих проміжних серверів або VPN-шлюзів, зменшуючи поверхню атаки та операційні витрати.
- Масштабування через зони доступності: Azure Bastion підтримує розгортання з резервуванням між зонами, забезпечуючи високодоступний безпечний доступ у зонах доступності в підтримуваних регіонах.
- Розширені функції сеансу: підтримуються копіювання та вставлення через буфер обміну, передача файлів (з новішими варіантами SKU) і переадресація портів для SSH, що забезпечує ширші можливості, ніж у багатьох браузерних тунелів.
- Інтеграція з Azure AD та політиками: Microsoft Bastion можна поєднувати з Azure RBAC, умовним доступом Azure AD та приватними кінцевими точками для детального контролю доступу й безпечних робочих процесів адміністрування.
1. Безпека Microsoft Bastion
Безпечний доступ без публічної відкритості
У сучасному цифровому середовищі безпека віддаленого доступу має першочергове значення. Microsoft Bastion пропонує надійне рішення, яке гарантує захист ваших віртуальних машин (ВМ) від несанкціонованого доступу. Завдяки відмові від публічних IP-адрес Bastion суттєво зменшує ризик впливу кіберзагроз.
Захист віртуальних машин
За допомогою Microsoft Bastion ви безпечно підключаєтеся до своїх ВМ через портал Azure. Такий підхід дозволяє підключення через RDP/SSH без відкриття ваших машин в інтернет. Хост Bastion працює як безпечний шлюз, гарантуючи, що доступ до ресурсів мають лише авторизовані користувачі. Ця конфігурація захищає ВМ від поширених атак, зокрема сканування портів і експлойтів нульового дня.
Ось короткий огляд основних функцій безпеки, які відрізняють Microsoft Bastion від інших рішень для віддаленого доступу:
| Функція | Опис |
|---|---|
| Безпечне підключення через TLS | Забезпечує підключення RDP/SSH через TLS на порту 443, підвищуючи безпеку під час віддаленого доступу. |
| Захист від зовнішніх загроз | Захищає віртуальні машини від сканування портів і дозволяє розгортання з використанням зон доступності для підвищення стійкості. |
| Масштабованість і гнучкість | Пропонує масштабування хостів, спільні посилання та підключення за IP-адресою для різноманітних варіантів доступу. |
| Менше навантаження на адміністрування | Дозволяє виконати одне розгортання для обслуговування кількох мереж через пірингування віртуальних мереж. |
| Відповідність вимогам і аудит | Забезпечує запис сеансів для потреб відповідності вимогам, доступний у SKU Premium. |
Відмова від публічних IP-адрес
Використовуючи Azure Bastion, ви повністю відмовляєтеся від потреби в публічних IP-адресах. Такий підхід мінімізує поверхню атаки, і зловмисникам стає значно важче атакувати ваші системи. Традиційні методи відкривають порти RDP і SSH прямо в інтернет, що збільшує вразливість. Натомість Bastion ізолює керування віртуальними машинами за допомогою приватної IP-адреси, і публічним залишається лише хост bastion.
Інтеграція з Microsoft Entra ID дозволяє гранулярно керувати доступом, посилюючи ваш рівень безпеки. Ви визначаєте, хто має доступ до ваших віртуальних машин, і не турбуєтеся про несанкціонованих користувачів. Крім того, Bastion забезпечує доступ через браузер, тож ви можете підключатися без додаткового клієнтського програмного забезпечення, що ще більше знижує ризики безпеки.
2. Спрощене керування з Azure Bastion
Централізоване керування доступом
Керування доступом до ресурсів часто буває надто складним, особливо в складному ІТ-середовищі. Azure Bastion спрощує цей процес завдяки централізованому керуванню доступом. Ви отримуєте єдину платформу для всіх потреб віддаленого доступу й не маєте жонглювати кількома інструментами. Такий спрощений підхід дозволяє зосередитися на головному — на вашому бізнесі.
Функції керування користувачами
З Azure Bastion ви можете легко керувати користувачами без ускладнень, характерних для традиційних рішень віддаленого доступу. Платформа усуває потребу в кількох VPN-підключеннях і розподілі SSH-ключів. Натомість ви використовуєте інтерфейс у браузері, щоб безпечно отримувати доступ до ресурсів з будь-якого пристрою. Ця функція суттєво знижує адміністративні завдання та покращує загальний користувацький досвід.
Уявіть, що можна надати або відкликати доступ до своїх віртуальних машин лише кількома клацаннями. Azure Bastion дозволяє зробити саме це. Ви можете швидко підключити нових користувачів або зняти доступ у тих, кому він більше не потрібен. Така гнучкість гарантує, що безпека залишається на високому рівні, а керування стає простим.
Рольовий доступ
Керування доступом на основі ролей (RBAC) — ще одна потужна функція Azure Bastion. Вона дозволяє призначати дозволи залежно від ролей користувачів в організації. Ви визначаєте, хто до яких ресурсів має доступ, і це гарантує захист конфіденційної інформації.
Наприклад, ви можете захотіти, щоб розробники мали повний доступ до певних віртуальних мереж, а для інших членів команди доступ було обмежено. З Azure Bastion ці дозволи налаштовуються легко. Такий рівень контролю не лише підвищує безпеку, а й покращує відповідність внутрішнім політикам і зовнішнім нормативним вимогам.
3. Економічна ефективність Azure Bastion
Економія порівняно з традиційними VPN
Коли мова заходить про рішення віддаленого доступу, вартість є суттєвим фактором. Azure Bastion є економічно ефективною альтернативою традиційним VPN. Обравши Azure Bastion, ви можете заощадити як на інфраструктурі, так і на обслуговуванні.
Зменшення витрат на інфраструктуру
Традиційні VPN-рішення часто потребують значних інвестицій в інфраструктуру. Може знадобитися налаштувати окремі сервери, керувати складними конфігураціями й підтримувати додаткове обладнання. Натомість Azure Bastion спрощує цей процес. З Azure Bastion ви можете розгорнути хост Azure Bastion без потреби в додатковому обладнанні. Це означає, що бюджет можна спрямувати на інші критично важливі напрямки вашого бізнесу.
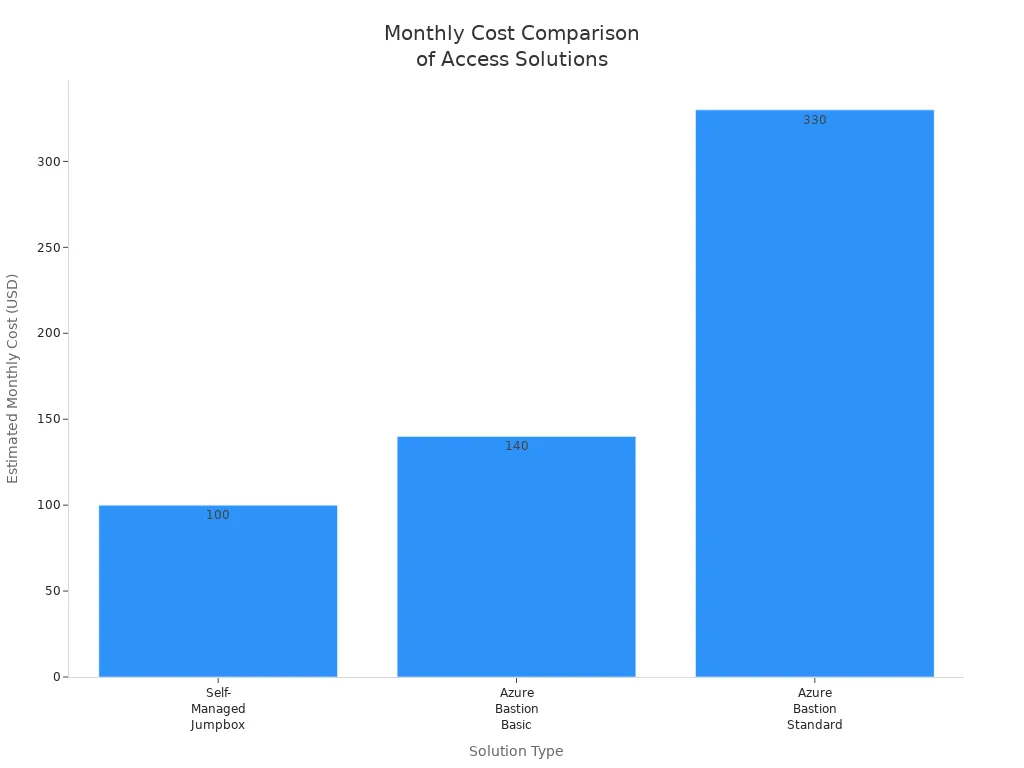
Ось короткe порівняння витрат між самокерованими jumpbox-серверами та Azure Bastion:
| Фактор витрат | Самокерований jumpbox | Azure Bastion (Basic) | Azure Bastion (Standard) |
|---|---|---|---|
| Плата за послугу | Немає | ~140 $/міс. (за хост) | ~330 $/міс. (за хост, масштабується) |
| Оновлення та обслуговування | Вручну (години роботи ІТ-персоналу) | Немає (повністю керується Microsoft) | Немає (повністю керується Microsoft) |
| Орієнтовно на місяць разом | ~35–100 $ + час персоналу | ~$140 | ~330 $+ (залежить від навантаження) |
Ця таблиця наочно показує, як Azure Bastion може суттєво зменшити витрати на інфраструктуру.
Нижчі витрати на обслуговування
Обслуговування може виснажувати ваші ресурси. Традиційні VPN потребують постійного патчингу та оновлень, які часто забирають години роботи виділеного ІТ-персоналу. Azure Bastion усуває ці проблеми. Це повністю керована послуга, тож вам не потрібно турбуватися про ручні оновлення чи патчі безпеки. Це не лише економить ваш час, а й знижує операційні витрати.
Обравши Azure Bastion, ви можете спрямувати ресурси на зростання та інновації замість обслуговування. Такий перехід дозволяє інвестувати в основну діяльність бізнесу й водночас отримувати безпечний віддалений доступ.
4. Безшовна інтеграція Bastion
Сумісність із сервісами Azure
Інтеграція Microsoft Bastion із наявними сервісами Azure проста й ефективна. Ви можете розширити можливості віддаленого доступу, не порушуючи поточну конфігурацію. Ось як почати:
- Увійдіть до порталу Azure і перейдіть до своєї VM або віртуальної мережі.
- Виберіть Connect > Bastion на лівій панелі.
- Оберіть спосіб розгортання:
- Для стандартних параметрів виберіть Deploy Bastion.
- Для власних параметрів виберіть Configure manually і заповніть потрібні відомості про екземпляр.
Цей простий процес дозволяє швидко розгорнути Azure Bastion і гарантовано безпечно отримувати доступ до ваших ресурсів.
Простий процес налаштування
Налаштування Azure Bastion розроблено з урахуванням зручності. Для початку не потрібні глибокі технічні знання. Портал Azure проведе вас через кожен крок і спрощує розгортання bastion-хоста. Ця простота дозволяє зосередитися на основній діяльності бізнесу, а не загрузати в складних конфігураціях.
Крім того, Azure Bastion підтримує різні сервіси Azure, що розширює його функціональність. Однак варто пам’ятати: хоча Azure Bastion підтримує розгортання для Virtual WAN, він не працює всередині хабу Virtual WAN. Крім того, він не підтримує підключення до Azure Virtual Desktop. Розуміння цих обмежень допомагає ефективно спланувати інтеграцію.
Розширені можливості
Після налаштування Azure Bastion ви отримуєте низку розширених можливостей. Bastion-хост забезпечує безпечний і зручний доступ до віртуальних машин без їх відкриття в публічний інтернет. Ця функція суттєво зменшує поверхню атаки й дозволяє впевнено керувати ресурсами.
Крім того, Azure Bastion добре інтегрується з іншими сервісами Azure й забезпечує цілісний досвід. Ви легко керуєте доступом і автентифікацією, гарантуючи, що підключатися до ваших VM можуть лише авторизовані користувачі. Така інтеграція не лише спрощує роботу, а й зміцнює безпеку.
5. Покращений користувацький досвід з Azure Bastion Host
Зручний інтерфейс
Коли ви використовуєте Azure Bastion Host, одразу помічаєте його зручний інтерфейс. Цей інтуїтивний дизайн спрощує безпечний доступ до ваших віртуальних машин Azure. Ви можете підключатися через Azure Portal по HTTPS, що усуває потребу в складних конфігураціях. Як наслідок, ви витрачаєте менше часу на керування VM і більше – на основні завдання. Такий оптимізований підхід безпосередньо підвищує продуктивність віддалених користувачів.
Функції доступності
Доступність є ключовим аспектом у сучасному різноманітному робочому середовищі. Azure Bastion гарантує, що ви можете отримати доступ до своїх ресурсів звідусіль і з будь-якого пристрою. Інтерфейс у браузері означає, що вам не потрібно встановлювати додаткове програмне забезпечення або налаштовувати VPN. Ця гнучкість дозволяє швидко та безпечно підключатися до віртуальних машин, незалежно від того, перебуваєте ви в офісі чи працюєте віддалено.
Крім того, Azure Bastion підтримує низку функцій доступності. Ви можете легко орієнтуватися в інтерфейсі, що дозволяє просто знаходити потрібні ресурси. Ця простота використання особливо корисна для членів команди, які можуть не мати глибоких технічних знань. Кожен може отримати доступ до необхідних інструментів, не відчуваючи перевантаження.
Спрощений процес доступу
Налаштувати хост Azure Bastion просто. Ви можете розгорнути хост бастіону буквально за кілька кліків. Портал Azure проведе вас через кожен крок і допоможе не пропустити жодної важливої конфігурації. Цей спрощений процес доступу дозволяє швидко почати роботу та зосередитися на завданнях, а не на технічних деталях.
Після налаштування Azure Bastion доступ до віртуальних машин стає простим. Достатньо увійти на портал Azure, вибрати свою ВМ і підключитися через Bastion. Такий підхід мінімізує затримки та підвищує ефективність. Ви також можете безперешкодно керувати автентифікацією користувачів, гарантуючи, що доступ до чутливої інформації мають лише уповноважені особи.
6. Масштабованість Microsoft Bastion
Адаптація до зростання організації
Зі зростанням організації зростають і потреби у віддаленому доступі. Microsoft Bastion легко масштабується, щоб задовольнити ці потреби. Ви можете коригувати ресурси відповідно до поточних вимог, не жертвуючи безпекою чи продуктивністю. Ця гнучкість дозволяє зосередитися на основному бізнесі, поки Bastion опікується технічними деталями.
Гнучкий розподіл ресурсів
За допомогою Azure Bastion ви можете динамічно розподіляти ресурси. Це означає, що ви можете збільшувати потужності в періоди пікового навантаження та зменшувати їх, коли попит спадає. Така адаптивність запобігає надлишковому резервуванню, заощаджуючи гроші й водночас забезпечуючи оптимальну продуктивність. Ось кілька ключових функцій, які demonstrate масштабованість Bastion:
- Масштабованість: Ефективно підтримує великі середовища ВМ із збереженням безпеки.
- Динамічне масштабування: Коригує потужність у періоди пікового навантаження та уникає надлишкового резервування в періоди низького попиту.
- Одночасні з'єднання: Кожен екземпляр підтримує 20 одночасних з'єднань RDP і 40 одночасних з'єднань SSH для точного планування потужності.
Така гнучкість гарантує, що ви можете ефективно керувати ресурсами незалежно від того, як розвивається ваша організація.
Підтримка зростання кількості користувачів
Зі збільшенням команди Azure Bastion надає необхідну підтримку. Ви можете легко додати більше користувачів без клопоту зі складними конфігураціями. Повністю керований характер Azure Bastion зменшує витрати на обслуговування інфраструктури, дозволяючи вашій ІТ-команді зосередитися на стратегічніших ініціативах.
- Azure Bastion забезпечує безперервне підключення до кількох ВМ, що критично важливо для масштабних розгортань.
- Адміністратори можуть розгорнути Bastion з мінімальними зусиллями, що підвищує продуктивність.
- Ви можете ефективно керувати доступом користувачів, гарантуючи, що з вашими ресурсами з'єднуються лише уповноважені особи.
Це не лише спрощує ваші операції, а й підвищує безпеку. Ви можете швидко додавати нових користувачів і відкликати доступ за потреби, зберігаючи суворий контроль над середовищем.
7. Відповідність вимогам і управління з Azure Bastion
Дотримання регуляторних стандартів
У сучасному регуляторному середовищі відповідність вимогам є обов'язковою. Azure Bastion допомагає відповідати різним регуляторним стандартам, забезпечуючи відповідність вашої організації вимогам під час безпечного доступу до ресурсів. Використовуючи Azure Bastion, ви можете впевнено орієнтуватися в складнощах відповідності без шкоди для безпеки.
Стандарти захисту даних
Azure Bastion дотримується суворих стандартів захисту даних. Ця відданість гарантує, що ваша конфіденційна інформація залишається захищеною під час віддаленого доступу. З Azure Bastion ви отримуєте:
- Шифрування: Усі дані, що передаються через Azure Bastion, шифруються за галузевими стандартними протоколами. Таке шифрування захищає ваші дані від несанкціонованого доступу.
- Керування доступом: Ви можете впровадити контроль доступу на основі ролей (RBAC), щоб обмежити, хто має доступ до конкретних ресурсів. Це допомагає дотримуватися вимог регуляторів щодо захисту даних.
- Місцезнаходження даних: Azure Bastion дозволяє вибрати, де зберігатимуться ваші дані. Ви можете обрати конкретні регіони Azure, щоб відповідати місцевим законам про захист даних.
Ці можливості разом створюють безпечне середовище для ваших даних і дозволяють зосередитися на основній діяльності бізнесу.
Можливості аудиту та звітності
Azure Bastion надає потужні можливості аудиту та звітності. Ці функції допомагають контролювати доступ і дотримуватися вимог регуляторів. Ключові переваги:
- Журналювання сеансів: Azure Bastion фіксує всі сеанси користувачів і зберігає детальний запис того, хто, до яких ресурсів і коли отримував доступ. Це журналювання критично важливе для аудитів і перевірок відповідності.
- Моніторинг у реальному часі: Ви можете відстежувати активність користувачів у реальному часі, що дозволяє одразу виявляти будь-яку підозрілу поведінку. Такий проактивний підхід посилює ваш рівень безпеки.
- Звіти про відповідність: Azure Bastion формує звіти про відповідність, які узагальнюють активність користувачів і шаблони доступу. Ці звіти спрощують процес аудиту та допомагають демонструвати регуляторам дотримання вимог.
Використовуючи ці можливості аудиту та звітності, ви можете гарантувати, що організація виконує свої зобов'язання щодо відповідності, зберігаючи безпечне середовище віддаленого доступу.
8. Підтримка кількох протоколів у Bastion
Універсальність для різних сценаріїв використання
Microsoft Bastion вирізняється здатністю підтримувати кілька протоколів, що робить його універсальним рішенням для різних потреб віддаленого доступу. Незалежно від того, потрібен вам безпечний доступ до робочого столу чи інтерфейс командного рядка, Bastion впорається із завданням. Ця гнучкість дозволяє адаптуватися до різних сценаріїв без шкоди для безпеки.
Підтримка RDP і SSH
За допомогою Azure Bastion ви можете підключатися до своїх віртуальних машин за двома основними протоколами: RDP (Remote Desktop Protocol) і SSH (Secure Shell). Така подвійна підтримка означає, що ви можете обрати найкращий метод для своїх конкретних завдань.
- RDP: Ідеально для користувачів, яким потрібен графічний інтерфейс для керування віртуальними машинами на базі Windows. Ви можете легко отримати доступ до робочого середовища і виконувати завдання так, ніби сидите безпосередньо перед машиною.
- SSH: Ідеально для розробників і системних адміністраторів, які віддають перевагу доступу через командний рядок. SSH забезпечує безпечний спосіб керування системами на базі Linux, дозволяючи ефективно виконувати команди та скрипти.
Підтримка кількох протоколів гарантує, що ви можете працювати так, як вам зручніше, що підвищує продуктивність і задоволеність користувачів.
Варіанти доступу до застосунків
Окрім RDP і SSH, Azure Bastion пропонує низку варіантів доступу до застосунків. Це дозволяє підключатися до застосунків, розміщених на ваших віртуальних машинах, без їх відкриття в публічний інтернет. Ви можете безпечно отримувати доступ до веб-застосунків, баз даних та інших сервісів через портал Azure.
- Веб-застосунки: Безпечний доступ до ваших веб-застосунків без необхідності налаштовувати складні VPN або виводити застосунки під потенційні загрози.
- Керування базами даних: Підключайтеся до своїх баз даних безпосередньо з порталу Azure, що гарантує захист даних під час виконання необхідних операцій.
Використовуючи ці варіанти доступу до застосунків, ви можете оптимізувати робочі процеси і зберігати високий рівень безпеки. Здатність Azure Bastion підтримувати кілька протоколів і типів застосунків робить його важливим інструментом для будь-якої організації, яка прагне покращити можливості віддаленого доступу.
9. Зменшення поверхні атаки з Azure Bastion
Мінімізація вразливостей
У сучасному цифровому середовищі мінімізація вразливостей є ключовою умовою збереження безпеки. Azure Bastion добре справляється з цим завданням, виконуючи роль захисного бар'єру. Він централізує доступ через керований шлюз і фактично закриває порти RDP та SSH від публічного доступу. Такий підхід суттєво знижує ризик несанкціонованого доступу та можливих витоків даних.
Обмеження ризиків загроз
Azure Bastion усуває потребу в публічних IP-адресах, які часто стають векторами атак. Відмовившись від відкритих портів, ви захищаєте свої віртуальні машини (ВМ) від зовнішніх загроз. Ось кілька ключових переваг використання Azure Bastion:
- Прямий доступ: Ви можете підключатися до своїх ВМ через портал Azure по SSL, що усуває потребу в публічній IP-адресі.
- Правила групи безпеки мережі (NSG): Ці правила можуть блокувати прямий доступ по RDP/SSH, водночас дозволяючи підключення через Bastion по порту 443. Така конфігурація посилює ваш рівень безпеки.
- Менше інцидентів безпеки: Організації, які використовують Bastion, повідомляють про зниження на 60 % кількості інцидентів безпеки, пов'язаних із віддаленим доступом. Ця статистика demonstrує ефективність Azure Bastion у мінімізації вразливостей.
Централізуючи доступ і прибираючи публічні IP-адреси, Azure Bastion спрощує управління безпекою. Вам більше не потрібно займатися складними конфігураціями VPN або публічними IP-адресами. Натомість ви отримуєте просте рішення, яке безпосередньо інтегрується в Azure і забезпечує швидкий доступ до ваших ВМ.
Посилена позиція безпеки
Завдяки Azure Bastion ви підвищуєте загальну позицію безпеки. Сервіс забезпечує безпечний доступ через браузер на порталі Azure з використанням HTTPS по порту 443. Такий метод гарантує, що ваші дані залишаються захищеними під час віддаленого доступу. Крім того, Azure Bastion інтегрується з Azure Active Directory (Azure AD) для автентифікації, що додатково зміцнює ваші заходи безпеки.
Окрім того, автоматизуючи та спрощуючи процес підключення, Azure Bastion зменшує ймовірність людських помилок і помилок конфігурації. Саме такі помилки часто призводять до вразливостей у традиційних налаштуваннях. З Azure Bastion ви можете зосередитися на основній діяльності бізнесу, знаючи, що віддалений доступ захищено.
10. Постійні оновлення та підтримка Microsoft Bastion
Зобов'язання щодо безпеки
Обравши Microsoft Bastion, ви отримуєте сервіс, який ставить безпеку на перше місце завдяки постійним оновленням і підтримці. Microsoft розуміє, наскільки важливо тримати віддалений доступ захищеним. Компанія зобов'язується регулярно вдосконалювати Azure Bastion, щоб ви завжди мали найновіші функції та заходи безпеки.
Регулярні покращення функцій
Microsoft Bastion отримує постійні покращення функцій, які тримають його на передовій технологій безпеки. Ось кілька ключових аспектів цих удосконалень:
- Microsoft наголошує на безперервному моніторингу та відповідності вимогам для ресурсів Azure Bastion через Azure Policy. Це гарантує, що конфігурації безпеки постійно перевіряються та застосовуються.
- Вбудоване шифрування TLS захищає дані під час передавання, демонструючи прихильність Microsoft до захисту даних.
- Можливості керування сеансами дають змогу відстежувати активні сеанси та завершувати їх, зберігаючи контроль над доступом користувачів.
Ці покращення не лише покращують ваш досвід, а й посилюють загальну безпеку ваших віртуальних машин.
Постійна технічна підтримка
Із Azure Bastion ви також отримуєте постійну технічну підтримку. Microsoft надає ресурси, які допомагають усувати неполадки та оптимізувати використання сервісу. Їхня підтримка включає:
- Документація, яка допоможе з налаштуванням і управлінням.
- Доступ до спільнот на форумах, де можна спілкуватися з іншими користувачами та ділитися досвідом.
- Прямі канали підтримки для термінових питань, що дозволяють швидко вирішити проблеми.
Такий рівень підтримки дає змогу зосередитися на бізнесі, не турбуючись про труднощі з віддаленим доступом. Прагнення Microsoft до вашого успіху видно з їхнього проактивного підходу до оновлень і підтримки.
Підсумовуючи, Microsoft Bastion пропонує комплексне рішення для безпечного віддаленого доступу. Його ключові переваги такі:
| Перевага | Опис |
|---|---|
| Посилена безпека | Усуває потребу в публічних IP-адресах і використовує приватні зашифровані з’єднання. |
| Простота управління | Забезпечує прямий доступ до віртуальних машин через портал Azure без шкоди для безпеки. |
| Економічна ефективність | Допомагає організаціям підтримувати надійні стандарти безпеки та водночас підвищувати операційну ефективність. |
Вибравши Azure Bastion, ви зможете захистити віртуальні машини, спростити управління та знизити витрати. Не зволікайте — розгляньте Microsoft Bastion уже сьогодні, щоб посилити стратегію безпечного віддаленого доступу.
Поширені запитання
Що таке Microsoft Bastion?
Microsoft Bastion — це повністю керована служба, яка забезпечує безпечний і зручний віддалений доступ до ваших віртуальних машин Azure без їх відкриття для публічного інтернету.
Як Azure Bastion підвищує безпеку?
Azure Bastion усуває потребу в публічних IP-адресах, зменшуючи вашу поверхню атаки. Він використовує зашифровані з’єднання через TLS, гарантуючи безпечний доступ до ваших віртуальних машин.
Чи можна використовувати Azure Bastion і для RDP, і для SSH?
Так! Azure Bastion підтримує як RDP (Remote Desktop Protocol), так і SSH (Secure Shell), дозволяючи безпечно підключатися до віртуальних машин Windows і Linux.
Чи легко налаштувати Azure Bastion?
Безумовно! Налаштування Azure Bastion просте. Ви можете розгорнути його безпосередньо з порталу Azure всього за кілька кліків, що робить його зручним для користувача.
Які витрати пов’язані з використанням Azure Bastion?
Azure Bastion дозволяє заощадити порівняно з традиційними VPN-рішеннями. Ви уникаєте витрат на інфраструктуру та обслуговування, що робить його економним варіантом для безпечного віддаленого доступу.
Чи підтримує Azure Bastion вимоги відповідності?
Так, Azure Bastion допомагає виконувати різні стандарти відповідності. Він надає такі функції, як журналювання сеансів і контроль доступу на основі ролей, щоб ваша організація залишалася відповідною вимогам.
Як Azure Bastion покращує досвід користувача?
Azure Bastion пропонує зручний інтерфейс, який дозволяє легко отримувати доступ до віртуальних машин через портал Azure. Ця простота підвищує продуктивність віддалених користувачів.
Яку підтримку Microsoft надає для Azure Bastion?
Microsoft пропонує постійну технічну підтримку для Azure Bastion, зокрема комплексну документацію, форуми спільнот і прямі канали підтримки для термінових питань.
Розгортання bastion на віртуальній машині та міркування щодо SKU
Що таке Microsoft Bastion і як він захищає з’єднання з моєю віртуальною машиною?
Microsoft Bastion — це повністю керована служба bastion, яка забезпечує безпечне й зручне підключення RDP/SSH до віртуальних машин Azure безпосередньо в порталі Azure без відкриття публічних IP-адрес на окремих ВМ. Bastion є інтегрованою платформою, розгорнутою на периметрі вашої віртуальної мережі, тож ви можете використовувати Azure Bastion для підключення до ВМ Windows через SSH або RDP, отримуючи при цьому оновлення безпеки та переваги безагентної архітектури.
Як розгорнути хости Bastion і які типові кроки розгортання bastion?
Bastion розгортається шляхом створення ресурсу Azure Bastion у тій самій віртуальній мережі, що й цільові ВМ, або в центральній (hub) мережі для доступу через пірингові віртуальні мережі. Типове розгортання Bastion включає створення або вибір віртуальної мережі Azure, призначення публічної IP-адреси (або публічної IP-адреси, відповідної SKU), налаштування підмережі (AzureBastionSubnet) і завершення параметрів конфігурації Bastion безпосередньо через портал Azure.
Чи потрібна мені публічна IP-адреса для Azure Bastion?
Так, Azure Bastion потребує публічну IP-адресу для ресурсу Bastion, щоб клієнти могли звертатися до служби bastion. Залежно від цінової категорії та SKU можна призначити публічну IP-адресу зі SKU Standard. Для дизайнів, де потрібен лише приватний доступ, поєднуйте Bastion із зонами Azure Private DNS і налаштуваннями пірингових віртуальних мереж, щоб мінімізувати відкритість.
Як працює автентифікація Microsoft Entra ID з Azure Bastion?
Azure Bastion інтегрується з автентифікацією Microsoft Entra ID, що дає змогу реалізувати безпечний рольовий доступ і сценарії єдиного входу (SSO). Коли використовується автентифікація Microsoft Entra ID, адміністратори можуть вимагати умовний доступ і багатофакторну автентифікацію (MFA) для сеансів RDP/SSH через Bastion. Це підвищує безпеку без додаткових агентів на цільовій ВМ Azure.
Чи можна використовувати Azure Bastion із піринговою віртуальною мережею або з локальною чи піринговою віртуальною мережею?
Так, Bastion підтримує підключення до ВМ у топологіях із піринговими віртуальними мережами за умови правильного налаштування. Bastion може підключатися до ресурсів у піринговій віртуальній мережі, якщо налаштовано необхідні піринг, маршрутизацію та дозволи. Це дає змогу централізувати хости bastion для обслуговування кількох віртуальних мереж.
Як ціни та SKU Azure Bastion впливають на розгортання і витрати?
Ціна Azure Bastion залежить від обраного SKU і моделі використання. Деякі SKU включають фіксовану погодинну плату плюс плату за передавання даних і сеанси. Правильний вибір SKU та стратегії масштабування може зробити Bastion економнішим, ніж запуск jump-ВМ. Перегляньте ціни Azure Bastion і рекомендації щодо Bastion Developer на Microsoft Learn, щоб узгодити витрати з очікуваною кількістю підключень.
Чи є Azure Bastion безагентним, і які переваги для безпеки він дає порівняно з jump-серверами?
Azure Bastion є безагентним, тобто для доступу RDP/SSH не потрібно встановлювати агенти на ВМ. Це зменшує обсяг обслуговування та поверхню атаки. Оскільки Bastion надає безпечний доступ через браузер (зокрема з підтримкою Microsoft Edge Chromium), ви не керуєте jump-ВМ і можете застосовувати централізовані оновлення безпеки та політики на ресурсі Bastion.
Чи можна використовувати Azure Bastion разом із Azure Firewall і зонами Azure Private DNS?
Так, Bastion можна поєднувати з Azure Firewall для багаторівневого захисту периметра та із зонами Azure Private DNS для розв'язання внутрішніх імен хостів між віртуальними мережами. Поширений шаблон проєктування та архітектури: Azure Firewall для контролю вихідного трафіку, а Bastion разом із зонами Azure Private DNS для забезпечення внутрішнього розв'язання імен під час підключення до ВМ через Azure Bastion.
Як підключитися до ВМ через Bastion з Microsoft Edge або інших браузерів?
Ви можете запустити сеанс RDP/SSH безпосередньо на порталі Azure у Microsoft Edge, Microsoft Edge Chromium або інших підтримуваних браузерах. Хост bastion дає змогу відкрити безпечний сеанс через браузер до цільової ВМ через Azure Bastion без відкриття портів RDP/SSH на ВМ для інтернету.
Де можна дізнатися більше та знайти поширені запитання або рекомендації для розробників щодо Azure Bastion?
Для практичних посібників і рекомендацій для розробників перегляньте Microsoft Learn: там є покрокові статті про створення bastion-хоста, використання Bastion з різними SKU та розгортання bastion-хостів. Документація містить поширені запитання про Azure, ресурси для розробників Bastion, а також приклади використання ключів з Azure Key Vault, налаштування Bastion для підключення до віртуальної мережі Azure та оптимізації сценаріїв розгортання Bastion.