 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Почему традиционные jump-серверы становятся устаревшими
By Mirko Peters ·
Добро пожаловать обратно в блог! Если вы когда-либо управляли инфраструктурой в облаке, вам наверняка знаком устаревший ритуал настройки jump-сервера, или bastion-хоста. На протяжении десятилетий эти виртуальные машины были стражами наших внутренних сетей, единственной промежуточной точкой между открытым интернетом и нашей чувствительной серверной инфраструктурой. Но по мере того как киберугрозы с
Automatically translated with AI from the original post. Read the English original
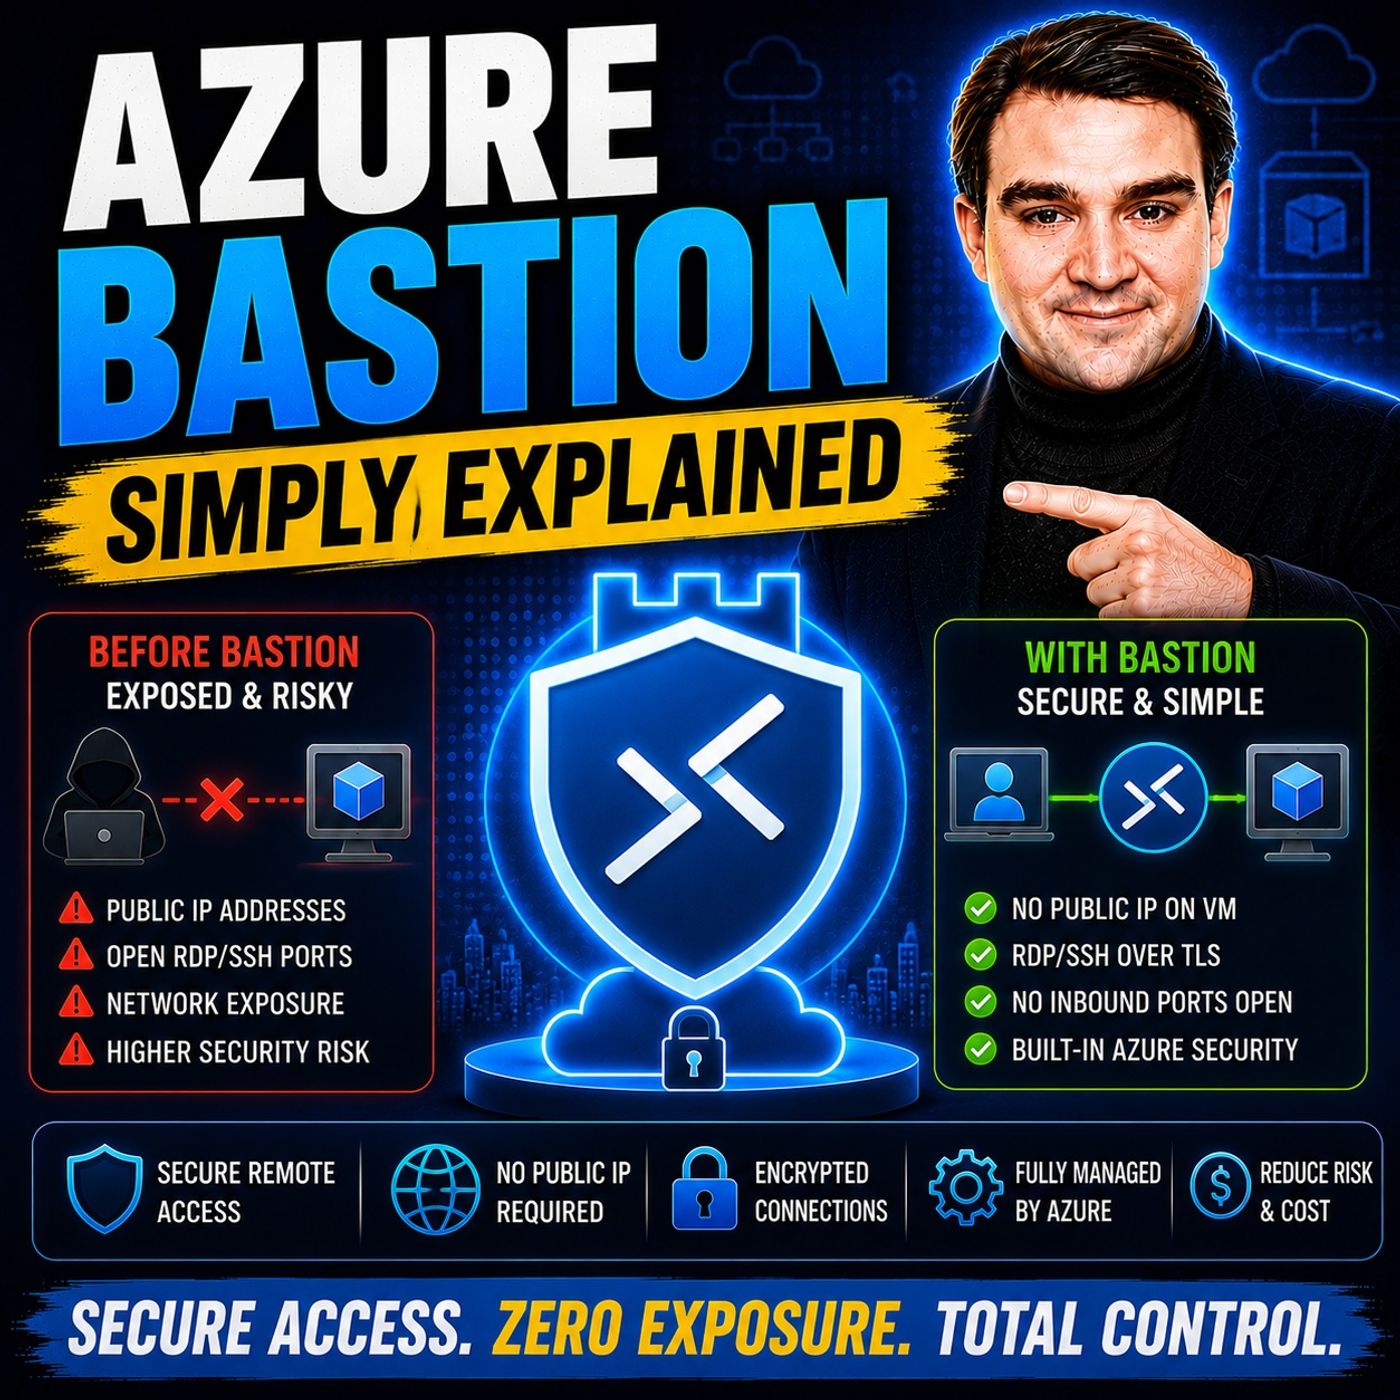
Добро пожаловать обратно в блог! Если вы когда-либо управляли инфраструктурой в облаке, вам наверняка знаком устаревший ритуал настройки jump-сервера, или bastion-хоста. На протяжении десятилетий эти виртуальные машины были стражами наших внутренних сетей, единственной промежуточной точкой между открытым интернетом и нашей чувствительной серверной инфраструктурой. Но по мере того как киберугрозы становятся всё более изощрёнными, сохранение этих традиционных путей административного доступа превращается в серьёзную уязвимость. В этом подробном посте мы глубоко разберём, почему устаревшие jump-серверы стремительно теряют актуальность, какие изъяны безопасности присущи архитектурам старой школы и как современные PaaS-решения, такие как Azure Bastion, принципиально меняют административный доступ.
Если вы хотите глубже разобраться в этой теме и услышать практичный, структурированный разбор того, как эта технология работает на практике, обязательно послушайте связанный выпуск подкаста: Azure Bastion - Simply Explained.
Теперь давайте рассмотрим эволюцию безопасности доступа к облаку, изучим механику современных PaaS-альтернатив и внимательно разберём, почему отказ от традиционных jump-боксов уже не просто рекомендация, а абсолютная необходимость.
Эволюция и риски устаревших jump-серверов
Чтобы понять, почему традиционные jump-серверы выходят из употребления, сначала нужно разобраться, что они собой представляют и зачем вообще были созданы. Исторически администраторам требовался способ управлять виртуальными машинами, работающими во внутренних сетях, не открывая каждую машину напрямую для публичного интернета. Решением стал jump-бокс: укреплённая выделенная виртуальная машина на периметре сети с публичным IP-адресом. Администраторы подключались к этому jump-боксу по протоколу Remote Desktop Protocol (RDP) или Secure Shell (SSH), проходили аутентификацию и уже оттуда переходили к другим внутренним виртуальным машинам.
Хотя эта модель неплохо работала в эпоху дата-центров, при переносе в облако она несёт серьёзные изъяны безопасности. Прежде всего это проблема поверхности атаки. Любой ресурс с публичным IP-адресом в интернете сразу становится видимым для автоматизированных ботнетов и злоумышленников, которые сканируют порты круглосуточно и без выходных. Если порт RDP (3389) или SSH (22) вашего jump-сервера открыт для публичного интернета, даже с ограничениями через Network Security Groups, вы фактически приглашаете атаки перебором паролей, попытки эксплуатации уязвимостей нулевого дня и подбор учётных данных по утёкшим базам.
Кроме того, традиционные jump-серверы требуют постоянных административных усилий. Кто устанавливает обновления операционной системы на jump-сервере? Кто меняет учётные данные администратора? Кто проверяет журналы подключений, чтобы убедиться, что скомпрометированный jump-сервер не стал плацдармом для латерального перемещения внутри виртуальной сети? Во многих организациях jump-серверы превращаются в забытых питомцев, а не в управляемый «скот», накапливая технический долг и уязвимости со временем. Когда вы складываете риск публичного IP-адреса, утечку учётных данных и тяжёлую операционную нагрузку от поддержки ещё одной операционной системы, становится очевидно, почему традиционные jump-серверы стали вымирающим видом.
Обзор Azure Bastion
Знакомьтесь: Azure Bastion, полностью управляемое решение Platform-as-a-Service (PaaS) от Microsoft, которое кардинально меняет то, как облачные администраторы подключаются к своим виртуальным машинам. Вместо того чтобы развёртывать IaaS-виртуальную машину, назначать ей публичный IP-адрес, поддерживать её операционную систему и беспокоиться о правилах межсетевого экрана, Azure Bastion скрывает всю эту сложность.
Azure Bastion развёртывается непосредственно в вашей виртуальной сети (VNet) в выделенной зарезервированной подсети с именем AzureBastionSubnet. Он обеспечивает безопасное подключение по RDP и SSH к вашим виртуальным машинам нативно через портал Azure, всё через Transport Layer Security (TLS) на порту 443. Это означает, что целевым виртуальным машинам вообще не нужны публичные IP-адреса. Они могут находиться в полной изоляции от публичного интернета, а авторизованные администраторы при этом по-прежнему могут управлять ими одним щелчком мыши в веб-браузере.
Ключевые возможности Azure Bastion
Azure Bastion обладает мощным потенциалом в контексте современной архитектуры безопасности облака. Вот ключевые возможности, которые делают его по-настоящему выгодным решением:
- Доступ через браузер: Запускайте полностью интерактивные сеансы RDP и SSH прямо в веб-браузере через портал Azure. Локальное клиентское ПО и сложные конфигурации VPN при этом не нужны.
- Независимость от платформы: Неважно, работает ваша команда администрирования с Windows, macOS или Linux: Azure Bastion одинаково хорошо функционирует во всех клиентских операционных системах без дополнительных зависимостей.
- Контроль доступа на основе идентификации: Глубокая интеграция с Azure Active Directory (Microsoft Entra ID) позволяет применять управление доступом на основе ролей (RBAC) и политики условного доступа. Так начать сеанс могут только проверенные учетные записи.
- Отсутствие затрат на управление виртуальными машинами: Bastion является полностью управляемой службой PaaS, поэтому Microsoft берет на себя базовую инфраструктуру, высокую доступность и установку обновлений операционной системы. Вашей команде больше не нужно обновлять узел перехода (jump box).
- Встроенный мониторинг и аудит: Нативная интеграция с Azure Monitor позволяет службам безопасности отслеживать журналы подключений, диагностические данные и шаблоны доступа, чтобы поддерживать строгое соответствие требованиям.
Благодаря отказу от требования публичного IP-адреса для целевых рабочих нагрузок Azure Bastion существенно сокращает поверхность атаки вашей организации и устраняет уязвимости, которые мучают устаревшие архитектуры jump-серверов.
Как работает Azure Bastion
Понимание архитектуры Azure Bastion помогает понять, почему он куда безопаснее стандартной виртуальной машины IaaS, выступающей в роли прокси. Когда администратор запрашивает подключение к целевой виртуальной машине через портал Azure, Azure Bastion организует защищенный туннель управления.
Подключение проходит по HTTPS (порт 443) от браузера администратора к публичному IP-адресу Azure Bastion. Оттуда служба Bastion безопасно взаимодействует внутри виртуальной сети с целевой виртуальной машиной по частным IP-адресам. Целевая виртуальная машина никогда не видит трафик из публичного интернета; она получает только внутренний трафик, идущий из подсети Azure Bastion.
Такая архитектура обеспечивает четкое разделение обязанностей и изолирует внутренние ресурсы от внешних сканеров. Поскольку обмен опирается на шифрование TLS и использует Azure Active Directory для надежной аутентификации, решение отвечает строгим требованиям безопасности современных корпоративных сред.
Преимущества Azure Bastion
Переход с устаревших jump-серверов на Azure Bastion приносит огромную отдачу в безопасности, эксплуатации и финансах. Давайте разберем основные преимущества.
Прежде всего это повышенная безопасность и сокращение поверхности атаки. Убрав публичные IP-адреса с ваших виртуальных машин, вы мгновенно лишаете внешних злоумышленников возможности что-либо увидеть. Они не могут сканировать порты ваших ВМ, пытаться подобрать пароль к RDP или эксплуатировать необновленные сетевые службы, потому что эти порты просто не выходят в интернет.
Второе — упрощенное управление и снижение операционной нагрузки. Традиционные jump-серверы требуют постоянного обслуживания: обновления ОС, обновления антивирусных агентов, управления локальными учетными записями и устранения неполадок сетевой маршрутизации. С Azure Bastion Microsoft полностью управляет плоскостью службы. Вашим инженерам не нужно тратить время на обслуживание самого узла Bastion, и все их силы уходят на основные бизнес-задачи.
Третье — Azure Bastion обеспечивает экономически эффективное соответствие требованиям. В регулируемых отраслях, таких как здравоохранение, финансы и государственный сектор, нормативные требования часто предписывают строгую сетевую изоляцию и шифрование данных при передаче. Azure Bastion предоставляет зашифрованные туннели TLS из коробки и поддерживает строгие требования к аудиту, помогая организациям без проблем проходить проверки соответствия без самописных, хрупких скриптов для jump-серверов.
Развертывание Azure Bastion
Развернуть Azure Bastion несложно, но для этого необходимо соблюсти определенные структурные требования в вашей среде Azure. Перед началом развертывания убедитесь, что у вас есть следующее:
- Активная подписка Azure с существующими виртуальными сетями и целевыми виртуальными машинами.
- Выделенная подсеть в целевой виртуальной сети с именем строго AzureBastionSubnet и рекомендуемой маской сети не менее /26 для масштабирования службы.
- Публичный IP-адрес SKU Standard, выделенный специально для ресурса Bastion.
- Соответствующие разрешения (например, роль Contributor) на виртуальную сеть и группу ресурсов.
После проверки предварительных требований можно развернуть Azure Bastion через портал Azure, Azure CLI или инструменты инфраструктуры как кода, например Bicep и Terraform. Для стандартных конфигураций развертывание обычно занимает около 10 минут, тогда как новые варианты SKU Developer запускаются буквально за несколько секунд.
Типичные ошибки при развертывании включают забытое имя подсети AzureBastionSubnet или попытку переместить виртуальную сеть с активным экземпляром Bastion в другую группу ресурсов без предварительного удаления ресурса Bastion. Учет этих ограничений обеспечит гладкое и безошибочное внедрение.
Недостатки Azure Bastion
Azure Bastion — замечательный сервис, но ни один облачный архитектурный шаблон не обходится без компромиссов. Чтобы принять взвешенное решение для вашей организации, важно учитывать его текущие ограничения:
- Ограничения по протоколам: Azure Bastion изначально поддерживает только RDP и SSH. Если ваши административные процессы опираются на другие протоколы управления, придется искать дополнительные решения.
- Поддержка IPv6: Сейчас Azure Bastion работает только в средах IPv4, что может стать препятствием для организаций, активно переходящих на сетевые топологии только с IPv6.
- Azure Virtual Desktop (AVD): Bastion не интегрируется напрямую с нагрузками AVD, что иногда сбивает с толку администраторов, ожидающих универсальный прокси для рабочих столов.
- Ограничения передачи файлов: Передача файлов через веб-портал может показаться ограниченной по сравнению с нативным подключением локальных дисков на стороне клиента, поэтому для перемещения больших файлов иногда требуются инструменты командной строки.
Затраты: Azure Bastion взимает почасовую базовую плату и плату за передачу данных. Для крупных корпоративных инфраструктур, распределенных по нескольким регионам, расходы могут быстро расти, если экземпляры избыточно выделены.
Сопоставление этих ограничений с техническими и финансовыми требованиями вашей организации поможет определить оптимальный SKU и стратегию развертывания.
Часто задаваемые вопросы
Что такое Azure Bastion?
Azure Bastion — это полностью управляемый сервис PaaS, который обеспечивает безопасное и бесшовное подключение по RDP и SSH к вашим виртуальным машинам Azure непосредственно через портал Azure по SSL (TLS, порт 443), без необходимости назначать этим ВМ публичные IP-адреса.
Как Azure Bastion повышает безопасность?
Удаляя публичные IP-адреса с виртуальных машин, Azure Bastion исключает прямое воздействие из интернета, существенно сокращая поверхность атаки и останавливая автоматизированные атаки перебора паролей.
Нужно ли устанавливать клиентское ПО для использования Azure Bastion?
Нет! Одно из главных преимуществ Azure Bastion в том, что подключение полностью выполняется в веб-браузере. Не нужно устанавливать локальные клиенты RDP, ключи SSH или настраивать сложные VPN-туннели на своей рабочей станции.
Azure Bastion дорогой?
Azure Bastion взимает почасовую плату в зависимости от выбранного SKU и количества экземпляров. Однако если учесть сниженные трудозатраты на управление исправлениями, отсутствие расходов на публичные IP-адреса и предотвращение катастрофических утечек безопасности, это выгодная инвестиция в долгосрочной перспективе.
Можно ли интегрировать Azure Bastion с Microsoft Entra ID?
Да, Azure Bastion нативно интегрируется с Microsoft Entra ID (ранее Azure Active Directory), что позволяет применять современные средства контроля идентификации, такие как многофакторная аутентификация (MFA) и политики условного доступа, до предоставления административного доступа.
Заключение
Эра устаревших jump-серверов официально подходит к концу. По мере роста облачных сред и наглеющих злоумышленников полагаться на виртуальные машины с публичным доступом для защиты внутренней инфраструктуры — ненужный риск. Современные PaaS-решения, такие как Azure Bastion, предлагают безопасную, масштабируемую и операционно легкую альтернативу, которая защищает рабочие нагрузки, упрощает управление и соответствует современным принципам zero trust.
Чтобы послушать живое практическое обсуждение этой технологии и того, как она вписывается в общую стратегию облачных решений Microsoft, обязательно послушайте сопутствующий выпуск подкаста: Azure Bastion - Simply Explained.
Защита облачной инфраструктуры не должна превращаться в административный кошмар. Используя управляемые инструменты доступа, вы защищаете данные, даёте инженерным командам больше возможностей и закладываете устойчивую основу на будущее. Помните: безопасная среда — это продуктивная среда! 🚀
🎧 Слушайте этот выпуск
Хотите понятное объяснение Azure Bastion? В этом выпуске тема разобрана простым языком, и показано, почему она важна для Microsoft 365, Azure, Power Platform, безопасности, ИИ и современной работы.
Слушайте этот выпуск, если вы хотите:
- Разобраться в ключевых концепциях Azure Bastion
- Понять, как он вписывается в более широкую экосистему технологий Microsoft
- Узнать, где он может принести практическую пользу вашей организации
Больше практических разговоров о технологиях Microsoft ищите на M365 FM.
Последняя проверка: июль 2026 г.
Кому стоит послушать
Этот выпуск предназначен для администраторов Azure, архитекторов, разработчиков и IT-руководителей, которым нужна практическая база перед проектированием, управлением или эксплуатацией этого сервиса.
🎧 Также рекомендуем послушать
- Azure Private Link — практический следующий шаг для развития этой темы.
- Azure Network Security Groups — практический следующий шаг для развития этой темы.
- Azure Virtual Network — практический следующий шаг для развития этой темы.