 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
إتقان الإدارة المشتركة: ربط SCCM وIntune لترحيل سلس
By Mirko Peters ·
أهلاً بكم مجدداً في المدونة! في بيئة تقنية المعلومات المؤسسية السريعة اليوم، يُعد الانتقال من البنية التحتية التقليدية المحلية إلى نموذج سحابي أولاً من أكبر التحديات التي يواجهها مديرو الأنظمة وقادة تقنية المعلومات…
Automatically translated with AI from the original post. Read the English original
أهلاً بكم مجدداً في المدونة! في بيئة تقنية المعلومات المؤسسية السريعة اليوم، يُعد الانتقال من البنية التحتية التقليدية المحلية إلى نموذج سحابي أولاً من أكبر التحديات التي يواجهها مديرو الأنظمة وقادة تقنية المعلومات. ولعقود طويلة، كان Microsoft Endpoint Configuration Manager، المعروف تقليدياً باسم SCCM أو ConfigMgr، المعيار الذهبي لإدارة أجهزة Windows. غير أن انتشار العمل عن بُعد، والقوى العاملة المتنقلة، وتنوع أنظمة التشغيل، جعل Microsoft Intune ضرورة لا غنى عنها. ولحسن الحظ، لست مضطراً إلى الاختيار بين الاثنين، ولا إلى تنفيذ تحويل جذري ومحفوف بالمخاطر خلال ليلة واحدة. فمن خلال الإدارة المشتركة، يمكن للمؤسسات ربط SCCM وIntune لتحقيق ترحيل سلس ومرحلي. يستعرض هذا الدليل استراتيجيات عملية لتقسيم أعباء العمل، وتقييم احتياجات البنية التحتية، والحفاظ على أمان قوي طوال مرحلة الانتقال.
مقدمة في الإدارة المشتركة
الإدارة المشتركة نهج تحويلي يتيح للمؤسسات إدارة أجهزة Windows 10 وWindows 11 في الوقت نفسه باستخدام كل من SCCM وMicrosoft Intune. فبدلاً من التخلي عن استثماركم المحلي القائم لبناء بنية سحابية جديدة من الصفر، تتيح لكم الإدارة المشتركة ربط بيئة SCCM الحالية بخدمة Microsoft Intune السحابية. تعمل هذه القدرة على الإدارة المزدوجة كجسر مثالي خلال رحلة الترحيل إلى السحابة، إذ تسمح للمسؤولين بإدخال قدرات السحابة الأصلية تدريجياً، مع الاحتفاظ بميزات النشر الدقيقة والقوية في SCCM التي تعتمد عليها كثير من المؤسسات يومياً. وسواء كان هدفكم تقليل بصمتكم المحلية، أو تمكين قوى عاملة هجينة، أو تعزيز وضع أمان نقاط النهاية لديكم، فإن إتقان الإدارة المشتركة هو المفتاح لتحقيق انتقال سلس ومُدار المخاطر.
فهم أسس SCCM وIntune
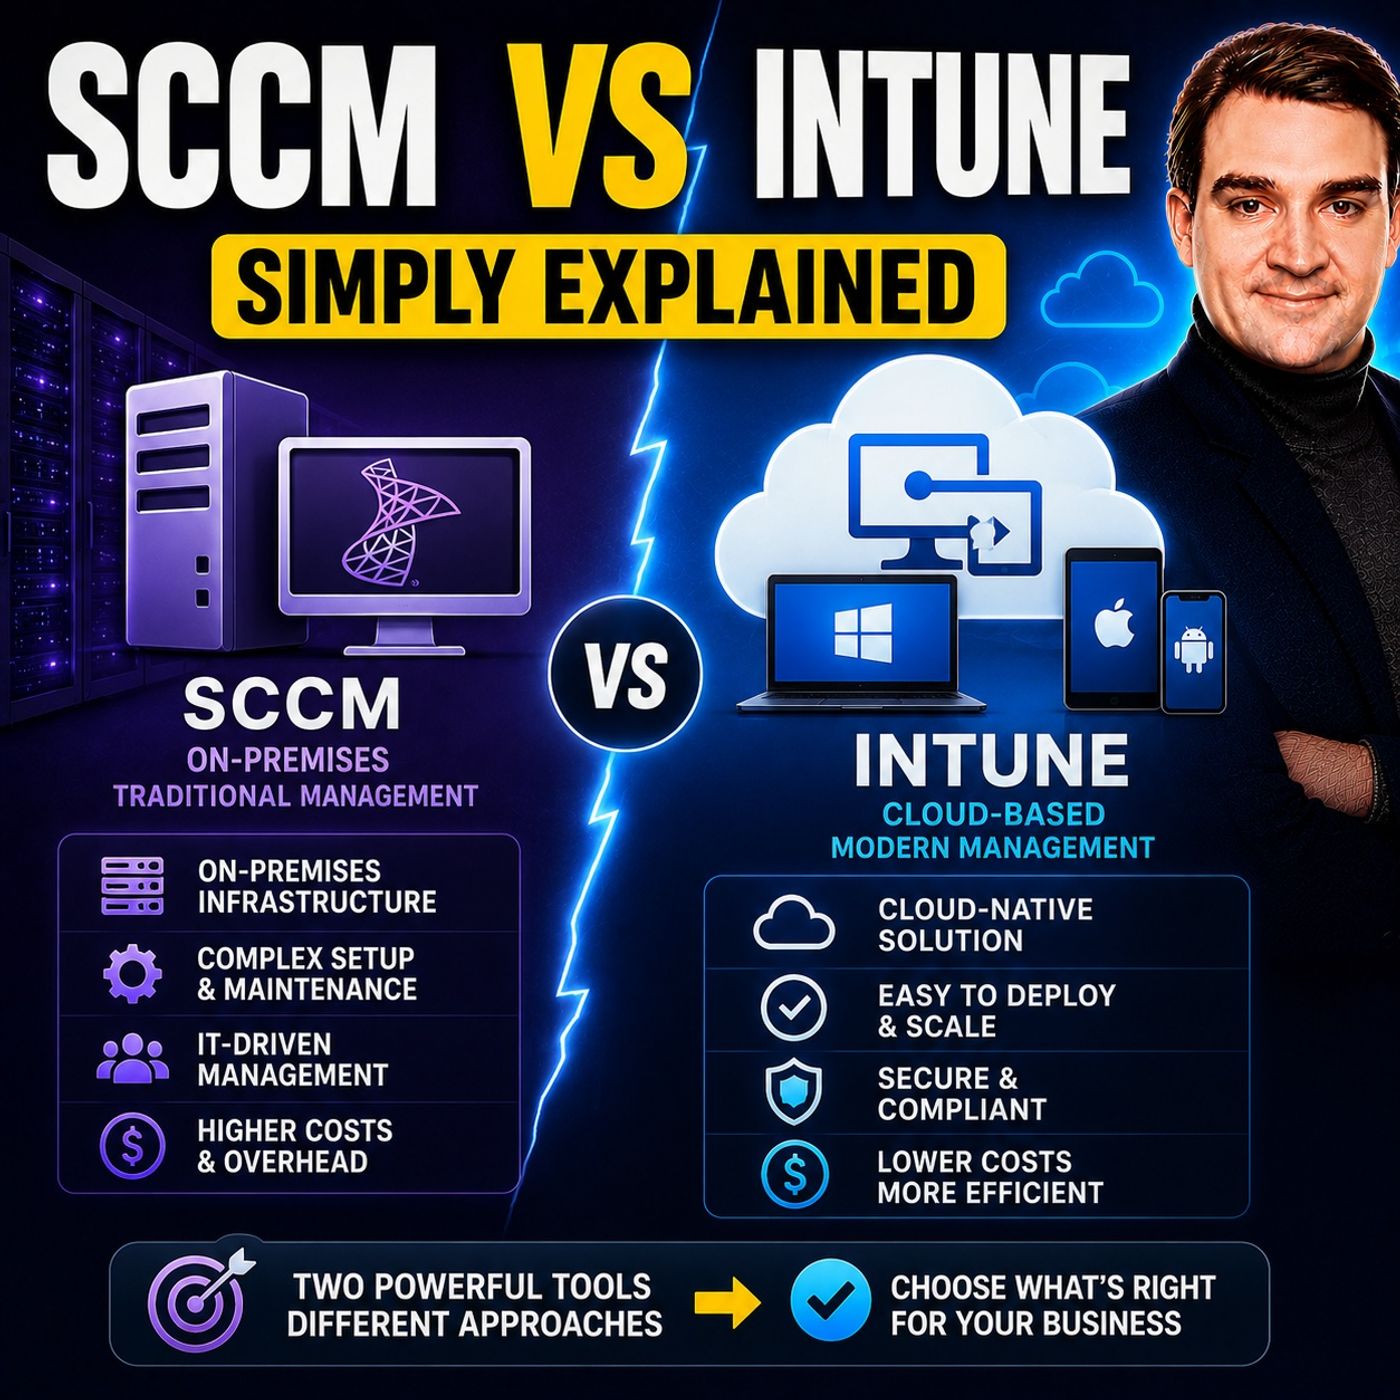
قبل الخوض في تقسيم أعباء العمل واستراتيجيات الترحيل، من الضروري فهم البنى الأساسية للأداتين. فـSCCM هو مدير إعدادات محلي قوي، مصمم للتحكم المركزي العميق في بيئات Windows. ويتفوق في توزيع البرمجيات على نطاق واسع، ونشر أنظمة التشغيل المعقدة، وإدارة التحديثات بكفاءة عبر الشبكات المحلية. غير أنه يتطلب التزاماً كبيراً في البنية التحتية، يشمل خوادم المواقع المخصصة، ونسخ Microsoft SQL Server، ونقاط التوزيع المحلية.
من جهة أخرى، فإن Microsoft Intune خدمة لإدارة نقاط النهاية الحديثة تعمل بالسحابة أصلاً. وبما أنها تعمل بالكامل في السحابة، فهي تلغي الحاجة إلى البنية التحتية للخوادم المادية، وتتوسع بسهولة لدعم عدد غير محدود من الأجهزة. وعلاوةً على ذلك، تمتد قدرات الإدارة في Intune إلى ما هو أبعد من Windows، إذ توفر دعماً أصلياً لأنظمة macOS وiOS وiPadOS وAndroid. كما تتكامل بعمق مع Microsoft Entra ID (المعروف سابقاً باسم Azure AD) وMicrosoft Defender for Endpoint، مما يجعلها حجر الأساس في بنية أمان Zero Trust الحديثة. ويُظهر فهم هذه الأسس المختلفة سبب كون الجمع بينهما عبر الإدارة المشتركة استراتيجية هجينة قوية لأقسام تقنية المعلومات الحديثة.
فوائد ربط SCCM وIntune
يفتح ربط SCCM وIntune عبر الإدارة المشتركة مجموعة واسعة من الفوائد التشغيلية والاستراتيجية لمؤسستكم. فبدلاً من العمل في صوامع منفصلة، يمكن لفرقكم الجمع بين القدرة العميقة على التنفيذ المحلي في ConfigMgr والمرونة وسهولة الوصول التي توفرها السحابة. ومن أبرز الفوائد الفورية المرونة المحسّنة. إذ يمكنكم إدارة أجهزة الحاسوب المحمولة المؤسسية التقليدية المتصلة بالشبكة الداخلية باستخدام SCCM، وفي الوقت نفسه تطبيق سياسات سحابية حديثة على العاملين عن بُعد عبر Intune.
علاوةً على ذلك، توفر الإدارة المشتركة دعماً ملحوظاً لوضعية الأمان والامتثال الإجمالية لديك. فمن خلال ربط الأجهزة بـ Intune، تحصل على ميزات مدعومة بالسحابة مثل الوصول المشروط، الذي يضمن ألا تتمكن من الوصول إلى التطبيقات والبيانات المؤسسية إلا الأجهزة المتوافقة والسليمة. كما أنها تبسّط عملية إعداد الأجهزة، وتقلل من الأعباء الإدارية المرتبطة بالحفاظ على بنية توزيع واسعة داخل المؤسسة، وتوفر مساراً واضحاً ومنخفض المخاطر نحو استراتيجية إدارة نقاط النهاية القائمة على السحابة بالكامل. وللتعمق أكثر في هذه الفروق الجوهرية والخيارات المعمارية، لا تفوّت حلقتنا البودكاست المصاحبة بعنوان SCCM vs Intune - Simply Explained.
استراتيجيات عملية لتقسيم أحمال العمل
من أهم ميزات الإدارة المشتركة القدرة على نقل أحمال عمل الإدارة من SCCM إلى Intune تدريجياً. لستَ بحاجة إلى تبديل مفتاح واحد ونقل كل شيء دفعة واحدة. بدلاً من ذلك، تتيح لك أشرطة تمرير أحمال العمل نقل إمكانات إدارية محددة واحدة تلو الأخرى وفق وتيرتك الخاصة. وإليك أحمال العمل الأساسية التي يمكنك تقسيمها:
- نهج الامتثال: انقل تقييم قواعد صحة الأجهزة والامتثال إلى Intune، بحيث يمكنك تغذية بيانات مباشرةً إلى نهج الوصول المشروط في Entra ID.
- نهج وصول الموارد: أدِر ملفات تعريف Wi-Fi وVPN والبريد الإلكتروني والشهادات عبر السحابة لنشر أسرع وعن بُعد.
- تطبيقات العميل: انقل نشر التطبيقات الحديثة، بما في ذلك تطبيقات Microsoft 365 وتطبيقات Win32، إلى Intune، مع الإبقاء على نشر الحزم القديمة في SCCM عند الحاجة.
- حماية نقاط النهاية: ادمج نهج Microsoft Defender عبر السحابة لمراقبة التهديدات الأمنية ومعالجتها في الوقت الفعلي.
- Windows Update for Business: انقل إدارة تحديثات ميزات نظام التشغيل وتحديثات الجودة إلى السحابة، مما يقلل بشكل كبير من حِمل حركة المرور على شبكة WAN الداخلية ونقاط التوزيع المحلية.
ومن خلال التخطيط المدروس لأحمال العمل التي ستنقلها ومتى تنقلها، يستطيع فريقك اختبار النهج في مجموعات تجريبية أصغر، والتحقق من سلوك الأجهزة، وضمان عدم حدوث أي تعطيل للمستخدمين النهائيين قبل طرح التغييرات على مستوى المؤسسة بأكملها.
الانتقال إلى الإدارة القائمة على السحابة دون تحويل حاد
التحويل الحاد، أي أن تحاول المؤسسة مسح كل جهاز وإعادة بنائه وإعادة تسجيله في عطلة نهاية أسبوع واحدة، وصفةٌ مؤكدة للكارثة التشغيلية وإحباط المستخدمين وارتفاع غير مقبول في عدد تذاكر الدعم الفني. تلغي الإدارة المشتركة الحاجة إلى التحويل الحاد تماماً من خلال إنشاء نموذج تعايش. فعندما يكون جهاز Windows منضماً إلى النطاق ومُداراً بواسطة SCCM في الوقت نفسه، يمكنك تسجيله تلقائياً في Intune باستخدام نهج المجموعة الحالية أو إعدادات عميل Configuration Manager، دون أن يلاحظ المستخدم أي تغيير.
يتيح نموذج الهجرة المرحلي هذا لقسم تقنية المعلومات لديك التحقق من تطبيق النهج، وتأكيد تسليم التطبيقات، ومعالجة مشكلات المزامنة في بيئة إنتاج فعلية، دون التخلي عن الإمكانات القديمة قبل أوانها. ومع دورة تجديد الأجهزة الطبيعية أو مع تنامي ارتياحك لأدوات السحابة، يمكنك نقل جميع أحمال العمل تدريجياً إلى Intune، وفي النهاية إلغاء تسجيل الجهاز من ConfigMgr بالكامل، لتُتمّ تحوّلك السحابي بسلاسة وبلا عناء.
الأمان والامتثال في بيئة الإدارة المشتركة
الأمان أولوية قصوى خلال أي هجرة للبنية التحتية، والإدارة المشتركة تعزز وضعية الأمان لديك فعلياً بدلاً من أن تُضعفها. فمن خلال الربط بين SCCM وIntune، يمكنك تطبيق خطوط الأساس الأمنية التقليدية المحلية مع دفاعات سحابية متقدمة. فعلى سبيل المثال، يمكنك استخدام SCCM لحماية نقاط النهاية بعمق وجرد البرامج المحلي، بينما تستخدم Intune لفرض قواعد وصول مشروط صارمة. وهذا يعني أنه إذا خرج جهاز موظف عن بُعد عن الامتثال، كأن تكون جدار الحماية معطلاً أو تفتقر إلى أحدث التحديثات الأمنية، فإن Intune يحظر فوراً وصوله إلى موارد Microsoft 365 المؤسسية.
علاوةً على ذلك، تمنح مراقبة الامتثال في الوقت الفعلي المسؤولين رؤيةً فوريةً للثغرات الأمنية عبر الأجهزة كافةً، بغضّ النظر عن مواقعها الفعلية. كما أن دمج Microsoft Defender for Endpoint في هذا النظام البيئي يضمن أن يعمل اكتشاف التهديدات والمعالجة الآلية وتحليل السلوك بسلاسة عبر مستويي الإدارة القديم والحديث معاً.
تقييم احتياجات البنية التحتية والترخيص
قبل إطلاق مبادرة الإدارة المشتركة، من الضروري تقييم جاهزية البنية التحتية للمؤسسة واستثماراتها في التراخيص. فمن ناحية البنية التحتية، ستحتاج إلى التأكد من أن بيئة SCCM الحالية سليمة ومحدّثة ومُهيّأة بشكل صحيح مع Cloud Management Gateway (CMG) إذا كنت تعتزم إدارة العملاء المتصلين بالإنترنت. وستحتاج أيضاً إلى التحقق من تحسين عرض النطاق الترددي للشبكة ومزامنة الدليل (عبر Microsoft Entra Connect أو Cloud Sync) لضمان التعامل مع هويات الأجهزة الهجينة بسلاسة.
أما فيما يخص التراخيص، فإن الإدارة المشتركة فعّالة من حيث التكلفة بشكل استثنائي للمؤسسات التي استثمرت بالفعل في نظام Microsoft البيئي. تمتلك معظم المؤسسات الكبيرة حقوق الترخيص اللازمة، إذ إن Microsoft Intune مضمّن في العديد من الحزم الشائعة، بما في ذلك تراخيص Microsoft 365 E3 وE5. ومن خلال مراجعة تراخيصك الحالية وإمكانات البنية التحتية مسبقاً، يمكنك تصميم خارطة طريق للترحيل تُعظّم استثماراتك التقنية القائمة، مع تقليل النفقات الرأسمالية غير المتوقعة إلى الحد الأدنى.
الخلاصة والخطوات التالية لترحيلك
إتقان الإدارة المشتركة من أكثر الطرق فعاليةً لسدّ الفجوة بين إدارة نقاط النهاية التقليدية المحلية وعالم السحابة أولاً الحديث. فباستخدام SCCM وMicrosoft Intune معاً في آنٍ واحد، تستطيع مؤسستك تجنّب مخاطر التحويل المفاجئ الكامل، وتوزيع أعباء العمل بشكل استراتيجي، وتعزيز الأمان بالامتثال المدفوع بالسحابة، والترحيل بالوتيرة التي تناسب احتياجات عملك. إن تحويل البنية التحتية لتقنية المعلومات لا يجب أن يكون رهاناً بكل شيء أو لا شيء؛ فمع الإدارة المشتركة، تحصل على أفضل ما في العالمين.
لتعميق فهمك لهذه المفاهيم والاستماع إلى رؤى معمارية من تجارب واقعية، لا تفوّت الاستماع إلى حلقتنا ذات الصلة، SCCM vs Intune - Simply Explained. زوِّد فريقك بالمعرفة التي يحتاجها، وخطّط لترحيل أعباء العمل بعناية، وانقل استراتيجية إدارة نقاط النهاية في مؤسستك إلى السحابة اليوم!