 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
コ・マネジメントを極める:SCCM と Intune を橋渡しして、スムーズに移行する
By Mirko Peters ·
ブログへようこそ。変化の速いエンタープライズ IT の現場では、従来のオンプレミス基盤からクラウドファーストの最新モデルへ移行することが、システム管理者や IT リーダーにとって最大の課題のひとつになっています。長年にわたり、Microsoft Endpoint Configuration Manager(通称 SCCM、ConfigMgr)は Windows デバイス管理の定番でした。しかし、リモートワークやモバイルワークスタイルの広がり、多様な OS の利用が進み、Microsoft Intune は今や不可欠な存在になっています。幸いなことに、どちらか一方を選んだり、夜間に一気に切り替えるような危険な移行を行ったりする必要はありません。コ・マネジメントを活用すれば、SCCM と Intune を橋渡しして、段階的でスムーズな移行を実現できます。本ガイドでは、ワークロードの分割方法、イ
Automatically translated with AI from the original post. Read the English original
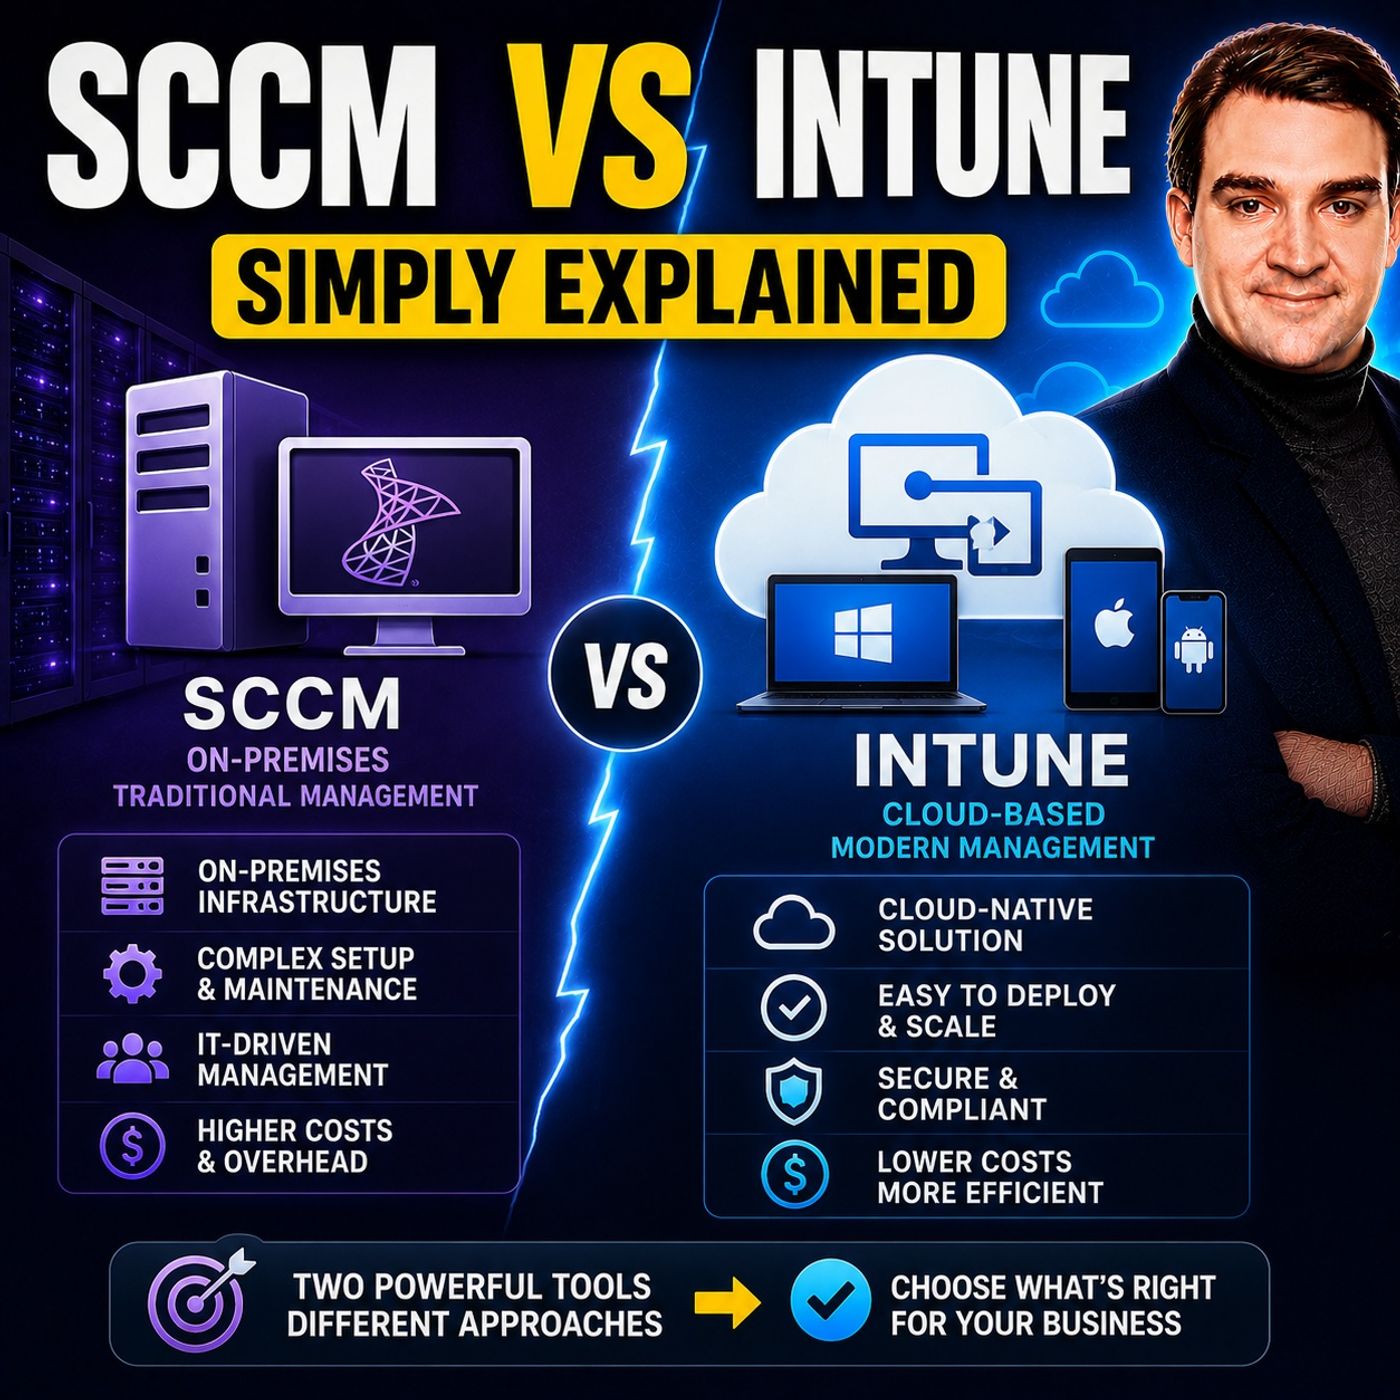
ブログへようこそ。変化の速いエンタープライズ IT の現場では、従来のオンプレミス基盤からクラウドファーストの最新モデルへ移行することが、システム管理者や IT リーダーにとって最大の課題のひとつになっています。長年にわたり、Microsoft Endpoint Configuration Manager(通称 SCCM、ConfigMgr)は Windows デバイス管理の定番でした。しかし、リモートワークやモバイルワークスタイルの広がり、多様な OS の利用が進み、Microsoft Intune は今や不可欠な存在になっています。幸いなことに、どちらか一方を選んだり、夜間に一気に切り替えるような危険な移行を行ったりする必要はありません。コ・マネジメントを活用すれば、SCCM と Intune を橋渡しして、段階的でスムーズな移行を実現できます。本ガイドでは、ワークロードの分割方法、インフラ要件の評価、移行期間を通じた堅牢なセキュリティの維持について、実践的な戦略を解説します。
コ・マネジメントの概要
コ・マネジメントは、SCCM と Microsoft Intune の両方を使って Windows 10 および Windows 11 デバイスを同時に管理できる、組織の変革を支えるアプローチです。既存のオンプレミス資産をすべて取り払い、ゼロから新しいクラウド基盤を構築する必要はありません。コ・マネジメントでは、既存の SCCM 環境を Microsoft Intune のクラウドサービスに接続できます。この二重管理の仕組みは、クラウド移行の過程で最適な橋渡し役を果たします。多くの企業が日常的に頼りにしている、きめ細かく高度な SCCM の展開機能を維持しながら、クラウドネイティブな機能を段階的に導入できます。オンプレミスの占有面積を減らしたい場合も、ハイブリッドワークを支えたい場合も、エンドポイントのセキュリティ態勢を強化したい場合も、コ・マネジメントを使いこなすことが、リスクを管理しながらスムーズに移行するための鍵になります。
SCCM と Intune の基礎を理解する
ワークロードの分割や移行戦略に進む前に、両ツールの基本アーキテクチャを理解しておくことが欠かせません。SCCM は、Windows 環境を深く一元的に制御するために設計された、強力なオンプレミスの構成管理ツールです。ローカル エリア ネットワーク全体での大規模ソフトウェア配布、複雑な OS 展開、堅牢なパッチ管理に優れています。ただし、専用のサイト サーバー、Microsoft SQL Server インスタンス、ローカルの配布ポイントなど、多くのインフラへの投資が必要です。
一方、Microsoft Intune はクラウドネイティブな最新のエンドポイント管理サービスです。Intune は完全にクラウド上で動作するため、物理的なサーバー基盤は不要で、台数に上限なく容易にスケールします。さらに、Intune の管理機能は Windows にとどまらず、macOS、iOS、iPadOS、Android にもネイティブに対応しています。Microsoft Entra ID(旧 Azure AD)や Microsoft Defender for Endpoint とも深く統合されており、最新のゼロトラスト セキュリティ アーキテクチャの中核を担います。これら両ツールの特徴を理解すると、コ・マネジメントで組み合わせることが、現代の IT 部門にとってなぜ強力なハイブリッド戦略になるのかがわかります。
SCCM と Intune を橋渡しするメリット
コ・マネジメントによって SCCM と Intune を橋渡しすると、組織にとって運用面と戦略面の多くのメリットが得られます。SCCM と Intune をサイロ化して運用するのではなく、ConfigMgr のオンプレミスでの強力な実行力と、クラウドの機動性やアクセスのしやすさを組み合わせられます。最も早く実感できるメリットのひとつは、柔軟性の向上です。社内ネットワーク上にある従来型の社用ノート PC は SCCM で管理しつつ、リモートワーカーには Intune で最新のクラウド ポリシーを同時に適用できます。
さらに、co-management はセキュリティとコンプライアンスの態勢全体を大きく強化します。デバイスを Intune に接続することで、Conditional Access などのクラウドベースの機能を利用できるようになります。Conditional Access により、準拠していて正常な状態のデバイスだけが社内のアプリケーションやデータにアクセスできるようになります。また、デバイスのオンボーディングが効率化され、大規模なオンプレミスの配布基盤を維持するための管理負荷も減ります。さらに、完全なクラウドネイティブのエンドポイント管理戦略へ向けた、リスクの低い明確な移行経路も得られます。これらの基本的な違いやアーキテクチャ上の選択について詳しく知りたい場合は、関連するポッドキャストのエピソード SCCM vs Intune - Simply Explained もぜひご覧ください。
ワークロードを分割する実践的な戦略
co-management の最も強力な機能の 1 つは、管理ワークロードを SCCM から Intune へ段階的に移行できることです。すべてを一度に切り替える必要はありません。ワークロードのスライダーを使うと、特定の管理機能を 1 つずつ、自分のペースで移行できます。分割できる主なワークロードは次のとおりです。
- コンプライアンス ポリシー: デバイスの正常性とコンプライアンス ルールの評価を Intune に移行し、データを Entra ID の Conditional Access ポリシーに直接渡せるようにします。
- リソース アクセス ポリシー: Wi-Fi、VPN、メール、証明書のプロファイルをクラウドから管理し、より迅速かつリモートで展開できるようにします。
- クライアント アプリ: 必要に応じてレガシーなパッケージの展開は SCCM に残したまま、Microsoft 365 Apps や Win32 アプリを含む最新のアプリケーション展開を Intune に移行します。
- エンドポイント保護: Microsoft Defender のポリシーをクラウド経由で統合し、セキュリティ脅威をリアルタイムで監視して修復します。
- Windows Update for Business: オペレーティング システムの機能更新と品質更新の管理をクラウドに移行し、社内 WAN とローカルの配布ポイントにかかる負荷を大幅に軽減します。
移行するワークロードと時期を慎重に計画することで、チームは小規模なパイロット グループでポリシーをテストし、デバイスの動作を検証し、全社展開の前に、エンドユーザーへの影響をゼロに抑えることができます。
ハード カットオーバーを使わないクラウド ベースの管理への移行
ハード カットオーバー、つまり組織が 1 週末のうちにすべてのデバイスを初期化、再構築し、再登録しようとする方式は、運用上の大きな障害やユーザーの不満、ヘルプデスクへの問い合わせの急増を招く典型的な失敗パターンです。co-management は共存モデルを確立することで、ハード カットオーバーの必要性を完全になくします。Windows デバイスがドメイン参加済みかつ SCCM で管理されている場合、既存のグループ ポリシーや Configuration Manager のクライアント設定を使って、ユーザーに変化を気付かせることなく、Intune へ自動的に登録できます。
この段階的な移行モデルにより、IT 部門は、レガシー機能を早々に取り除くことなく、本番環境でポリシーの適用を検証し、アプリの配信を確認し、同期の問題をトラブルシューティングできます。デバイスが自然に更新サイクルを迎えたり、クラウド ツールへの習熟度が高まったりするにつれて、すべてのワークロードを徐々に Intune へ移し、最終的に ConfigMgr からデバイスを完全に登録解除できます。こうして、クラウドへの変革を無理なく、負担少なく完了させることができます。
co-management 環境におけるセキュリティとコンプライアンス
あらゆるインフラ移行において、セキュリティは最優先事項です。co-management 戦略は、セキュリティ態勢を損なうどころか、むしろ強化します。SCCM と Intune を橋渡しすることで、従来のオンプレミスのセキュリティ ベースラインに、クラウドネイティブの高度な防御機能を重ねることができます。たとえば、詳細なエンドポイント保護とローカルのソフトウェア インベントリには SCCM を使い、厳格な Conditional Access ルールの適用には Intune を使うことができます。これにより、リモートで働く従業員のデバイスがファイアウォールを無効にしていたり、最新のセキュリティ パッチが欠けていたりしてコンプライアンスに準拠しなくなった場合、Intune がそのデバイスから社内の Microsoft 365 リソースへのアクセスを即座にブロックします。
さらに、リアルタイムのコンプライアンス監視により、デバイスの物理的な所在地に関係なく、管理者は全デバイスのセキュリティ脆弱性を即座に把握できます。Microsoft Defender for Endpoint をこのエコシステムに統合すると、従来の管理基盤と最新の管理基盤の両方にまたがって、脅威の検出、自動修復、動作分析がシームレスに機能します。
インフラストラクチャとライセンスの要件を評価する
コードマネジメントの取り組みを開始する前に、組織のインフラストラクチャの準備状況とライセンスへの投資を評価することが重要です。インフラストラクチャの観点では、インターネットベースのクライアントを管理する場合は、既存の SCCM 環境が正常で、最新の状態に保たれ、クラウド管理ゲートウェイ (CMG) で適切に構成されていることを確認する必要があります。また、ハイブリッドデバイスのIDをスムーズに処理できるよう、ネットワーク帯域幅とディレクトリ同期 (Microsoft Entra Connect または Cloud Sync 経由) が最適化されていることも確認する必要があります。
ライセンスの面では、すでに Microsoft エコシステムに投資している組織にとって、コマネジメントは非常にコスト効率の高い選択肢です。Microsoft Intune は Microsoft 365 E3 や E5 ライセンスを含む多くの人気のバンドルに含まれているため、ほとんどのエンタープライズ組織はすでに必要なライセンス権を保有しています。現在のライセンスとインフラストラクチャの機能を事前に監査することで、予期しない設備投資を最小限に抑えながら、既存のテクノロジー投資を最大限に活用できる移行ロードマップを設計できます。
結論と移行に向けた次のステップ
コマネジメントを習得することは、従来のオンプレミスのエンドポイント管理と、クラウドファーストの現代的な環境との間のギャップを埋める最も効果的な方法の一つです。SCCM と Microsoft Intune を同時に活用することで、組織は一括切り替えのリスクを避け、ワークロードを戦略的に分割し、クラウドによるコンプライアンスでセキュリティを強化し、事業ニーズに合ったペースで移行できます。ITインフラストラクチャの移行は、すべてか無かの賭けである必要はありません。コマネジメントなら、両方の良いところを得られます。
これらの概念への理解を深め、実際のアーキテクチャに関する知見を得るために、関連エピソード SCCM vs Intune - Simply Explained をぜひお聴きください。チームに必要な知識を身につけさせ、ワークロードの移行を慎重に計画し、今日からエンドポイント管理戦略をクラウドへと進めてください!