 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
שליטה בניהול משותף: גישור בין SCCM ל-Intune למעבר חלק
By Mirko Peters ·
ברוכים השבים לבלוג! בסביבת ה-IT הארגונית המהירה של היום, המעבר מתשתית מקומית מסורתית למודל ענן-קודם הוא אחד האתגרים הגדולים ביותר שמנהלי מערכות ומנהיגי IT ניצבים מולם. במשך עשרות שנים, Microsoft Endpoint Configuration Manager – המוכר גם בשם SCCM או ConfigMgr – היה הסטנדרט המוביל לניהול מכשירי Windows. עם זאת, עליית העבודה מרחוק, כוח אדם ניידי ומערכות הפעלה מגוונות הפכה את Microsoft Intune לצורך ממ
Automatically translated with AI from the original post. Read the English original
ברוכים השבים לבלוג! בסביבת ה-IT הארגונית המהירה של היום, המעבר מתשתית מקומית מסורתית למודל ענן-קודם הוא אחד האתגרים הגדולים ביותר שמנהלי מערכות ומנהיגי IT ניצבים מולם. במשך עשרות שנים, Microsoft Endpoint Configuration Manager – המוכר גם בשם SCCM או ConfigMgr – היה הסטנדרט המוביל לניהול מכשירי Windows. עם זאת, עליית העבודה מרחוק, כוח אדם ניידי ומערכות הפעלה מגוונות הפכה את Microsoft Intune לצורך ממשי. למרבה המזל, אינכם חייבים לבחור באחד מהם בלבד, וגם לא לבצע מעבר מלא וחד-פעמי בין לילה שטומן בחובו סיכון רב. באמצעות ניהול משותף, ארגונים יכולים לגשר בין SCCM ל-Intune למעבר חלק ומדורג. מדריך זה בוחן אסטרטגיות מעשיות לפיצול עומסי עבודה, להערכת צורכי התשתית שלכם ולשמירה על אבטחה איתנה לאורך כל תהליך המעבר.
מבוא לניהול משותף
ניהול משותף הוא גישה משנה-משחקים שמאפשרת לארגונים לנהל במקביל מכשירי Windows 10 ו-Windows 11 באמצעות SCCM וגם באמצעות Microsoft Intune. במקום לפרק את ההשקעה המקומית הקיימת ולבנות ארכיטקטורת ענן חדשה מאפס, ניהול משותף מאפשר לחבר את סביבת ה-SCCM הקיימת לשירות הענן של Microsoft Intune. יכולת הניהול הכפול הזו משמשת כגשר המושלם במסע המעבר לענן. היא מאפשרת למנהלים להכניס בהדרגה יכולות מבוססות ענן, תוך שמירה על יכולות הפריסה המפורטות והכבדות של SCCM, שעליהן ארגונים רבים נשענים מדי יום. בין אם אתם שואפים לצמצם את טביעת הרגל המקומית שלכם, לעצב סביבת עבודה היברידית או לשפר את תנוחת האבטחה של נקודות הקצה, שליטה בניהול משותף היא המפתח למעבר חלק ומבוקר סיכונים.
הבנת היסודות של SCCM ו-Intune
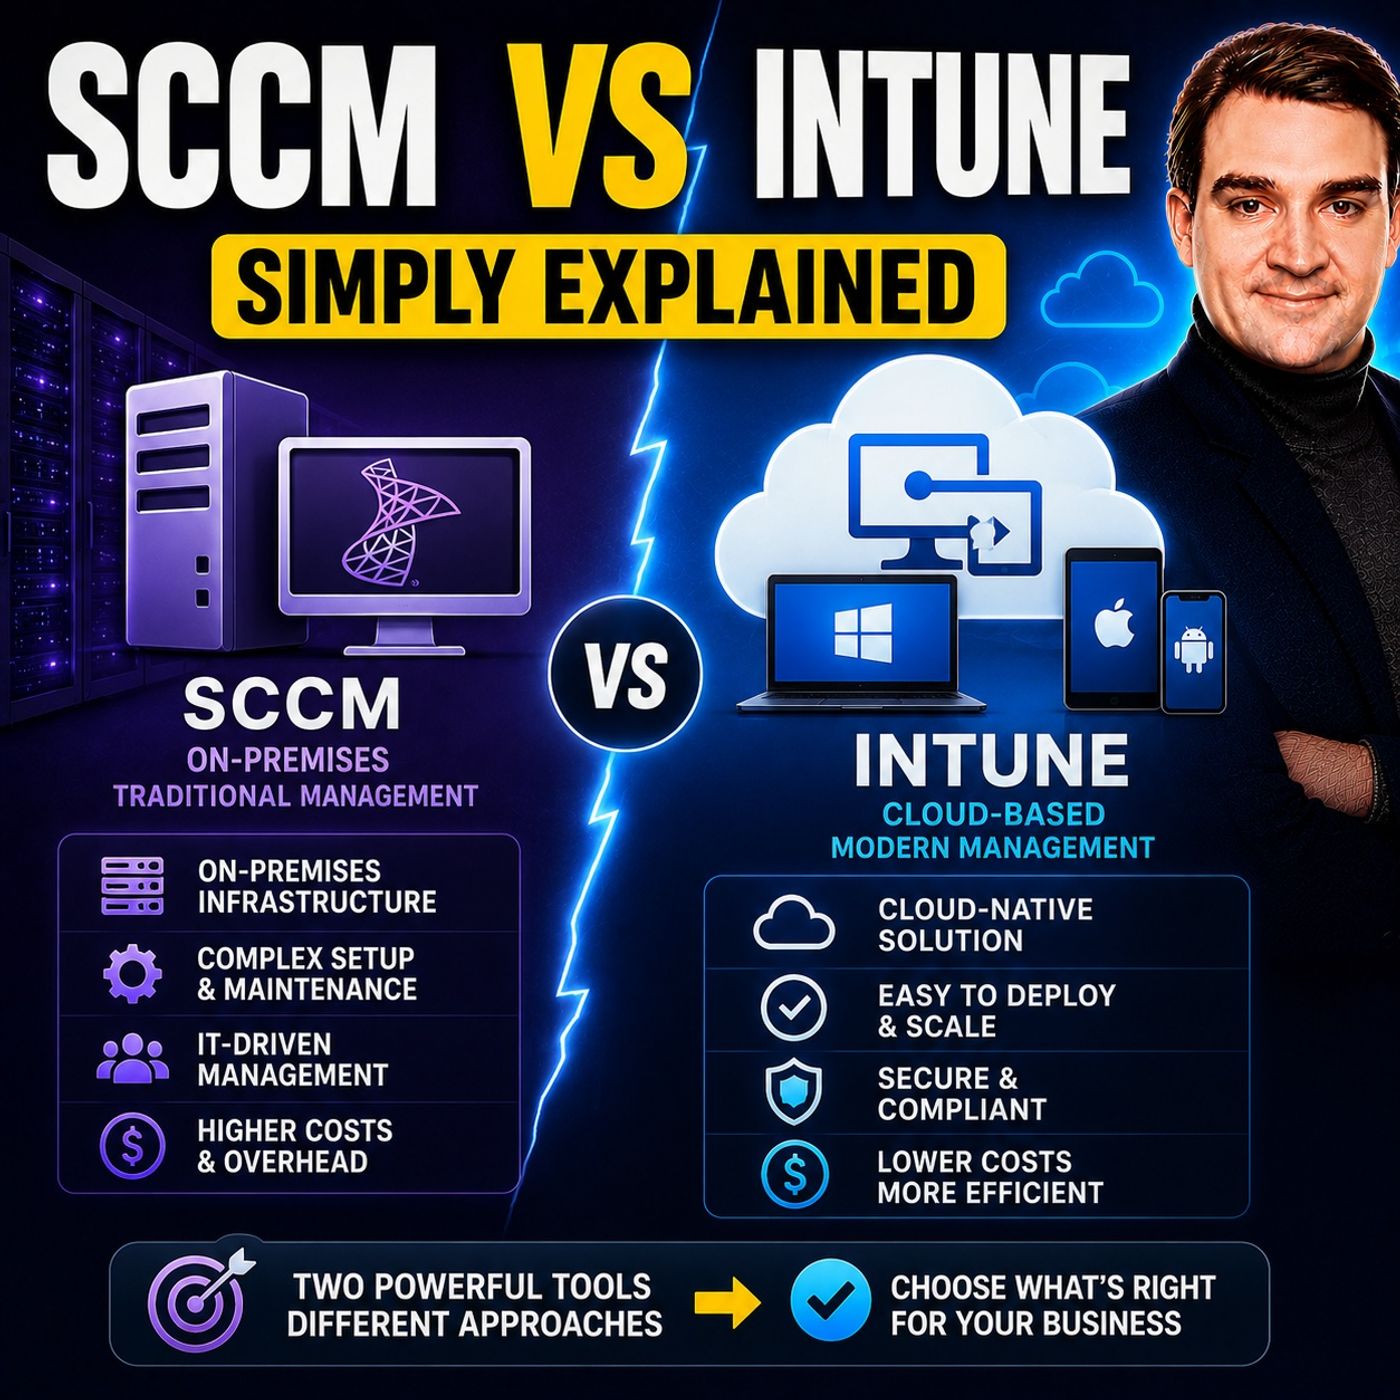
לפני שנצלול לפיצול עומסי עבודה ולאסטרטגיות מעבר, חשוב מאוד להבין את הארכיטקטורות הבסיסיות של שני הכלים. SCCM הוא כלי ניהול תצורה מקומי וחזק, שנועד לשליטה מעמיקה וריכוזית בסביבות Windows. הוא מצטיין בהפצת תוכנות בקנה מידה גדול, בפריסות מערכת הפעלה מורכבות ובניהול עדכונים איתן ברשתות מקומיות. עם זאת, הוא דורש השקעה תשתיתית משמעותית, הכוללת שרתי אתר ייעודיים, מופעי Microsoft SQL Server ונקודות הפצה מקומיות.
מנגד, Microsoft Intune הוא שירות ניהול נקודות קצה מודרני מבוסס ענן. מכיוון שהוא פועל כולו בענן, Intune מבטל את הצורך בתשתית שרתים פיזית ומתרחב בקלות כדי לתמוך במספר בלתי מוגבל של מכשירים. יתרה מכך, Intune מרחיב את יכולות הניהול שלו הרבה מעבר ל-Windows, ומספק תמיכה מקורית ב-macOS, ב-iOS, ב-iPadOS וב-Android. השירות משתלב לעומק עם Microsoft Entra ID (שנקרא בעבר Azure AD) ועם Microsoft Defender for Endpoint, ולכן הוא מהווה את אבן היסוד של ארכיטקטורת אבטחה מודרנית מסוג Zero Trust. הבנת היסודות השונים הללו מדגישה מדוע שילוב שלהם באמצעות ניהול משותף יוצר אסטרטגיה היברידית עוצמתית למחלקות IT מודרניות.
היתרונות של גישור בין SCCM ל-Intune
גישור בין SCCM ל-Intune באמצעות ניהול משותף פותח מגוון רחב של יתרונות תפעוליים ואסטרטגיים לארגון. במקום לעבוד בסילואים, הצוותים יכולים לשלב את עוצמת הביצוע המקומית של ConfigMgr עם הגמישות והנגישות של הענן. אחד היתרונות המיידיים והמשמעותיים ביותר הוא גמישות משופרת. ניתן לנהל מחשבים ניידים ארגוניים מסורתיים המחוברים לרשת הפנימית באמצעות SCCM, ובמקביל להחיל מדיניות ענן מודרנית על עובדים מרחוק באמצעות Intune.
בנוסף, ניהול משותף מספק שיפור משמעותי לתנוסת האבטחה והתאימות הכוללת שלכם. על ידי חיבור מכשירים ל-Intune, אתם פותחים יכולות מבוססות ענן כמו Conditional Access, שמבטיחה שרק מכשירים תואמים ותקינים יוכלו לגשת ליישומים ולנתונים הארגוניים. זה גם מייעל את תהליך ה-onboarding של המכשירים, מפחית את העומס הניהולי הכרוך בתחזוקת תשתית הפצה מקומית נרחבת, ומספק מסלול ברור ונמוך סיכון לעבר אסטרטגיית ניהול נקודות קצה מבוססת ענן לחלוטין. כדי להעמיק בהבדלים הבסיסיים ובבחירות הארכיטקטוניות האלה, כדאי מאוד לצפות בפרק הפודקאסט המשלים שלנו: SCCM vs Intune - Simply Explained.
אסטרטגיות מעשיות לפיצול עומסי עבודה
אחת היכולות החזקות ביותר של ניהול משותף היא היכולת להעביר עומסי עבודה ניהוליים מ-SCCM ל-Intune בהדרגה. אינכם צריכים להפעיל מתג אחד ולהעביר הכול בבת אחת. במקום זאת, מחוונים של עומסי עבודה מאפשרים לכם להעביר יכולות ניהול ספציפיות אחת אחרי השנייה, בקצב שלכם. אלה עומסי העבודה המרכזיים שניתן לפצל:
- מדיניות תאימות: העברת הערכת תקינות המכשיר וכללי התאימות ל-Intune, כך שתוכלו להזין נתונים ישירות למדיניות Conditional Access ב-Entra ID.
- מדיניות גישה למשאבים: ניהול פרופילים של Wi-Fi, VPN, דואר ותעודות דרך הענן, לפריסה מהירה יותר ומרחוק.
- יישומי לקוח: העברת פריסת יישומים מודרנית, כולל Microsoft 365 Apps ויישומי Win32, ל-Intune, תוך השארת פריסות חבילות מסורתיות ב-SCCM במידת הצורך.
- הגנת נקודות קצה: שילוב מדיניות של Microsoft Defender דרך הענן, לניטור ולטיפול באיומי אבטחה בזמן אמת.
- Windows Update for Business: העברת ניהול עדכוני מערכת ההפעלה והעדכונים המצטברים לענן, מה שמפחית באופן משמעותי את עומס התעבורה על ה-WAN הפנימי ועל נקודות ההפצה המקומיות.
על ידי תכנון מדויק של העומסים שיועברו ומתי, הצוות שלכם יכול לבדוק מדיניות בקבוצות פיילוט קטנות יותר, לאמת את התנהגות המכשירים ולוודא שאין כל הפרעה למשתמשי הקצה לפני הפצת השינויים בכל הארגון.
מעבר לניהול מבוסס ענן ללא מעבר חד-פעמי
מעבר חד-פעמי, שבו הארגון מנסה למחוק, לבנות מחדש ולרשום מחדש כל מכשיר בסוף שבוע אחד, הוא מתכון לאסון תפעולי, לתסכול המשתמשים ולנפח אדיר של פניות לשירות התמיכה. ניהול משותף מבטל לחלוטין את הצורך במעבר חד-פעמי, על ידי יצירת מודל של דו-קיום. כאשר מכשיר Windows מצורף לדומיין ומנוהל על ידי SCCM, ניתן לרשום אותו אוטומטית ב-Intune באמצעות מדיניות קבוצה קיימת או הגדרות לקוח של Configuration Manager, בלי שהמשתמש ירגיש בשינוי כלל.
מודל מעבר הדרגתי זה מאפשר למחלקת ה-IT שלכם לאמת אכיפת מדיניות, לוודא אספקת יישומים ולפתור בעיות סנכרון בסביבת ייצור חיה, בלי להסיר מוקדם יכולות מסורתיות. ככל שמכשירים עוברים מחזורי רענון באופן טבעי, או שהנוחות שלכם עם כלים מבוססי ענן גדלה, תוכלו להעביר בהדרגה את כל עומסי העבודה ל-Intune, ובסופו של דבר לבטל את הרישום של המכשיר מ-ConfigMgr לחלוטין, ולהשלים את טרנספורמציית הענן בצורה אורגנית וללא כאב.
אבטחה ותאימות בסביבת ניהול משותף
אבטחה היא עניין עליון בכל מיגרציית תשתית, ואסטרטגיית ניהול משותף למעשה מחזקת את תנוסת האבטחה שלכם במקום לפגוע בה. על ידי חיבור SCCM ו-Intune, אתם יכולים לשלב בסיסי אבטחה מסורתיים מקומיים עם הגנות מתקדמות מבוססות ענן. לדוגמה, ניתן להשתמש ב-SCCM להגנת נקודות קצה מעמיקה ולמלאי תוכנה מקומי, ולהשתמש ב-Intune לאכיפת כללי Conditional Access מחמירים. המשמעות היא שאם המכשיר של עובד מרוחק יוצא מהתאימות, למשל כש-firewall שלו כבוי או שחסרים לו עדכוני האבטחה האחרונים, Intune חוסם מיד את גישתו למשאבי Microsoft 365 הארגוניים.
יתר על כן, ניטור תאימות בזמן אמת מעניק למנהלים גישה מיידית לפגיעויות אבטחה בכל הצי, ללא קשר למיקום הפיזי של המכשירים. שילוב Microsoft Defender for Endpoint במערכת זו מבטיח שזיהוי איומים, תיקון אוטומטי וניתוח התנהגותי יפעלו בצורה חלקה הן בתשתית הניהול הישנה והן בתשתית המודרנית.
הערכת צרכי תשתית ורישוי
לפני השקת יוזמת ניהול משותף, חשוב לבחון את מוכנות התשתית ואת ההשקעה ברישוי בארגון. מבחינת התשתית, יש לוודא שסביבת SCCM הקיימת תקינה, מעודכנת ומוגדרת כראוי עם Cloud Management Gateway (CMG), אם מתוכננת ניהול של לקוחות המחוברים לאינטרנט. יש גם לוודא שרוחב הפס ברשת וסנכרון הספרייה (באמצעות Microsoft Entra Connect או Cloud Sync) מותאמים לטיפול חלק בזהויות של מכשירים היברידיים.
מבחינת הרישוי, ניהול משותף משתלם במיוחד לארגונים שכבר השקיעו במערכת האקולוגית של Microsoft. ברוב הארגונים הגדולים כבר קיימות זכויות הרישוי הנדרשות, שכן Microsoft Intune כלול בחבילות רבות ונפוצות, לרבות רישיונות Microsoft 365 E3 ו-E5. על ידי בדיקה מוקדמת של הרישיונות ושל יכולות התשתית הקיימות, ניתן לתכנן מפת דרכים למעבר שממקסמת את השקעות הטכנולוגיה הקיימות ומצמצמת הוצאות הון בלתי צפויות.
סיכום וצעדים הבאים למעבר שלכם
שליטה בניהול משותף היא אחת הדרכים היעילות ביותר לגשר על הפער בין ניהול נקודות קצה מסורתי במקום לבין העולם המודרני, שנשען על הענן קודם כול. באמצעות שימוש במקביל ב-SCCM וב-Microsoft Intune, הארגון יכול להימנע מהסיכונים של מעבר פתאומי, לחלק עומסי עבודה בצורה אסטרטגית, לשפר את האבטחה באמצעות ציות מונחה ענן, ולבצע את המעבר בקצב שמתאים לצרכים העסקיים. מעבר תשתית ה-IT אינו חייב להיות הימור של הכול או לא כלום; עם ניהול משותף, מקבלים את שני העולמות.
כדי להעמיק את ההבנה של המושגים האלה ולשמוע תובנות ארכיטקטוניות מניסיון מהשטח, הקפידו להאזין לפרק הקשור שלנו, SCCM vs Intune - Simply Explained. הצטיידו בידע שהצוות שלכם צריך, תכננו בקפידה את מעבר עומסי העבודה, והפכו את אסטרטגיית ניהול נקודות הקצה של הארגון לענן עוד היום!