 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Microsoft 365-Abwehr umgehen: Die Entwicklung KI-gestützter Phishing-Angriffe
Von Mirko Peters ·
Willkommen zurück im Begleitblog zu unserem Podcast. Heute gehen wir tief in die technischen Details und zeigen, wie moderne Bedrohungsakteure es schaffen, an den standardmäßigen Sicherheits…
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Willkommen zurück im Begleitblog zum Podcast. Heute gehen wir tief in die technischen Details, wie moderne Bedrohungsakteure es schaffen, an den Standard-Sicherheitsgrenzen von Produktivitätssuiten für Unternehmen vorbeizukommen. Wenn Sie eine Unternehmensumgebung betreuen, wissen Sie bereits, dass die Perimeterabwehr kein Einmal-einrichten-und-vergessen mehr ist. Bedrohungsakteure nutzen fortgeschrittene Automatisierung, Markenimitation und komplexe Social-Engineering-Taktiken, durch die die Spamfilter von gestern völlig veraltet wirken. In diesem Beitrag zeigen wir, wie Angreifer die nativen Abwehrmechanismen von Microsoft 365 umgehen, untersuchen die anhaltenden Risiken durch Malware und Zero-Day-Schwachstellen und stellen konkrete Schritte vor, mit denen Sie Ihren digitalen Arbeitsbereich noch heute absichern können.
Einführung in KI-gestütztes Phishing in Microsoft 365
Die Bedrohungslage für cloudbasierte Produktivitätswerkzeuge hat sich in den letzten Jahren grundlegend verändert. Cyberkriminelle verlassen sich nicht mehr auf schlecht übersetzte, generische E-Mails mit offensichtlichen grammatikalischen Fehlern. Stattdessen ermöglicht generative künstliche Intelligenz den Bedrohungsakteuren, hochgradig personalisierte, kontextbezogene Phishing-Kampagnen im großen Maßstab zu erstellen. Diese modernen Social-Engineering-Angriffe erzielen erstaunlich hohe Klickraten und übertreffen herkömmliche Angriffsvektoren regelmäßig deutlich. Da Organisationen immer tiefer in Cloud-Ökosysteme wechseln, sind ihnen die Angreifer gefolgt und konzentrieren sich stark darauf, das Vertrauen der Nutzer in alltägliche Geschäftsanwendungen wie E-Mail, SharePoint und Microsoft Teams auszunutzen.
Phishing-Taktiken und Umgehungstechniken
Phishing-Angreifer passen ihre Methoden ständig an, um die Abwehr von Microsoft 365 zu umgehen. Sie nutzen fortgeschrittene Phishing-Techniken, die Sicherheitslücken in der E-Mail-Sicherheit von M365 ausnutzen. Eine verbreitete Taktik ist die Markenimitation. Angreifer erstellen E-Mails, die von vertrauenswürdigen Unternehmen zu stammen scheinen, und kopieren dafür häufig Logos und Layouts. Diese E-Mails verleiten Sie dazu, auf schädliche Links zu klicken oder Ihre Zugangsdaten auf gefälschten Anmeldeseiten einzugeben.
Eine weitere Methode ist die Verschleierung. Angreifer verfälschen URLs in E-Mails, sodass sie für die Filter von Microsoft 365 nicht mehr erkennbar sind. Diese Taktik hilft Phishing-E-Mails, die Erkennung zu umgehen und in Ihrem Posteingang zu landen. Angreifer betten außerdem Microsoft-Logos in HTML-Tabellen ein, die viele Sicherheitsprogramme nicht gründlich analysieren. So wirken Phishing-E-Mails legitim und entgehen gleichzeitig den Sicherheitsprüfungen.
Angreifer nutzen das Feature Direct Send von Microsoft 365, um Phishing-E-Mails zu versenden, die aus Ihrer Organisation zu stammen scheinen. Das untergräbt das interne Vertrauen und erhöht die Wahrscheinlichkeit, dass Sie auf Social-Engineering-Tricks hereinfallen. Außerdem verwenden sie Kalendereinladungen, um Phishing-Versuche in Ihren Arbeitsalltag einzubetten, wodurch Bedrohungen schwerer zu erkennen sind. In Kombination mit MFA-Fatigue-Angriffen – bei denen Sie so lange wiederholte Authentifizierungsanfragen erhalten, bis Sie versehentlich eine bestätigen – steigt das Risiko, dass Zugangsdaten abgegriffen werden.
Von Angreifern genutzte Techniken
- Markenimitation, um vertrauenswürdige Unternehmen nachzuahmen und Nutzer zu täuschen
- URL-Verschleierung, um schädliche Links vor Sicherheitsfiltern zu verbergen
- Einbetten von Logos in HTML-Tabellen, um der Erkennung zu entgehen
- Ausnutzen von Direct Send, um wie interne E-Mails zu wirken
- Kalendereinladungen, um Phishing-Versuche zu tarnen
- Starten von MFA-Fatigue-Angriffen, um die Multi-Faktor-Authentifizierung zu umgehen
Diese fortgeschrittenen Phishing-Techniken zeigen, wie sich E-Mail-Bedrohungen weiterentwickeln. Microsoft 365 Defender bietet einen starken Schutz, kann aber nicht jede Phishing-E-Mail erkennen. Manche Phishing-Nachrichten umgehen weiterhin die Filter und setzen Sie damit Risiken aus.
Praxisbeispiele
Aktuelle Daten zeigen, dass sich über 340 Organisationen, die Microsoft 365 nutzen, durch Device-Code-Phishing-Angriffe täuschen ließen. Dabei verleiten die Angriffe Nutzer dazu, schädliche Anmeldungen zu genehmigen, und umgehen so herkömmliche Sicherheitsmaßnahmen. Rund um die Steuerzeit verstärken Angreifer ihre Phishing-Kampagnen mit dringlichen steuerbezogenen Themen. Sie personalisieren die E-Mails, um sie überzeugender zu machen und die Klickraten zu erhöhen.
Phishing-E-Mails tarnen sich oft als IT-Support-Nachrichten oder interne Mitteilungen. Angreifer setzen auf Ihr Vertrauen in bekannte Absender und Formate. Dieser Social-Engineering-Ansatz nutzt menschliches Verhalten aus und erleichtert es, Zugangsdaten zu stehlen oder Malware einzuschleusen.
Folgen von Phishing-Angriffen
Phishing-Angriffe können Ihrer Organisation erheblichen Schaden zufügen. Angreifer stehlen Benutzernamen und Kennwörter und verschaffen sich so Zugriff auf E-Mail-Konten, Cloud-Apps und Banking-Portale. Sie können Ransomware einsetzen, Ihr Netzwerk verschlüsseln und hohe Lösegeldforderungen stellen, um den Zugriff wiederherzustellen. Vor der Verschlüsselung exfiltrieren Angreifer häufig sensible Daten wie Kundendatensätze und geistiges Eigentum, was rechtliche und regulatorische Probleme nach sich zieht.
| Folge | Beschreibung |
|---|---|
| Diebstahl von Anmeldedaten | Gestohlene Benutzernamen und Kennwörter, mit denen auf kritische Konten zugegriffen wird |
| Einsatz von Ransomware | Netzwerke werden verschlüsselt, und es werden kostspielige Lösegeldforderungen gestellt |
| Datenexfiltration | Sensible Daten werden vor der Verschlüsselung gestohlen, was Compliance-Probleme verursacht |
| Umgehung der MFA | Angreifer täuschen Benutzer, damit sie eine Authentifizierung genehmigen, oder hinterlegen von Angreifern kontrollierte Telefonnummern |
| Laterale Bewegung und Rechteausweitung | Angreifer bewegen sich durch Ihr Netzwerk und kompromittieren weitere Systeme, bevor sie entdeckt werden |
Phishing beruht stark auf der Manipulation menschlichen Verhaltens. Rund 90 % aller Cyberangriffe umfassen Social Engineering. Schon ein falscher Klick oder eine falsche Genehmigung kann Ihren gesamten Sicherheitsperimeter durchbrechen. Phishing bleibt eine der Hauptursachen für Datenschutzverletzungen in Microsoft-365-Umgebungen und ist für knapp 20 % der Vorfälle verantwortlich. Die finanziellen Folgen sind enorm: Die durchschnittlichen Kosten einer Datenschutzverletzung erreichen 4,88 Millionen US-Dollar.
Um Risiken zu verringern, sollten Sie technische Kontrollen mit Schulungen für Benutzer kombinieren. Schulen Sie Mitarbeitende darin, Phishing-Versuche zu erkennen, und überprüfen Sie unerwartete Anfragen. Setzen Sie Data Loss Prevention (DLP) und E-Mail-Verschlüsselung ein, um sensible Informationen zu schützen. Überwachen Sie die Netzwerkaktivität auf verdächtiges Verhalten und setzen Sie strikte Zugriffskontrollen durch.
Denken Sie daran: Phishing-Angriffe nutzen sowohl Technik als auch menschliches Vertrauen aus. Eine starke Abwehr erfordert Wachsamkeit an beiden Fronten.
Verzögerungen bei der Malware-Erkennung und Threat Intelligence
Microsoft 365 bietet integrierten Schutz vor Malware, doch diese Funktionen haben spürbare Grenzen. Dateien, die in SharePoint oder OneDrive hochgeladen werden, werden beispielsweise nicht sofort geprüft. Stattdessen erfolgt die Prüfung asynchron. Das bedeutet, dass Sie infizierte Dateien herunterladen können, ohne es zu bemerken. In diesem Fall warnt Microsoft 365 erst nachträglich, sodass Sie angreifbar bleiben.
Außerdem stützt sich die Plattform auf eine begrenzte Anzahl von Anti-Malware-Engines. Diese Abhängigkeit erhöht Ihr Risiko für Zero-Day-Angriffe, die bisher unbekannte Schwachstellen ausnutzen. Neue Malware-Varianten werden im Durchschnitt erst nach 49 Tagen identifiziert. Diese Verzögerung bietet Angreifern erhebliche Gelegenheiten, Schwachstellen in Ihrer Sicherheit auszunutzen.
Wie Malware verbreitet wird
Malware gelangt häufig auf verschiedenen Wegen in Ihre Systeme. Angreifer können Phishing-E-Mails, schädliche Anhänge oder kompromittierte Links nutzen, um Malware zu verbreiten. Sobald Sie auf einen Link klicken oder eine infizierte Datei herunterladen, kann die Malware ihre Schadfunktion ausführen. Dies kann zu Datenschutzverletzungen, Ransomware-Angriffen oder unbefugtem Zugriff auf sensible Informationen führen.
Auswirkungen auf Organisationen
Die Auswirkungen von Malware auf Organisationen können verheerend sein. Sie können finanzielle Verluste, Reputationsschäden und rechtliche Konsequenzen erleiden. Malware kann den Betrieb stören und zu Ausfallzeiten und Produktivitätsverlusten führen. Zudem können die Kosten für Wiederherstellung und Behebung erheblich sein.
Bedeutung von Threat Intelligence
Um die Erkennungsrate von Malware in Microsoft 365 zu verbessern, spielt Threat Intelligence eine entscheidende Rolle. Sie liefert wichtige Kontextinformationen zu ungewöhnlichen Aktivitäten und ermöglicht es Ihren Sicherheitsteams, schnell zu reagieren. Indem Sie Indicators of Compromise (IOCs) wie URLs, Datei-Hashes und IP-Adressen identifizieren, die mit schädlichen Aktivitäten in Verbindung stehen, bleiben Sie potenziellen Bedrohungen einen Schritt voraus.
Die Integration von taktischer Threat Intelligence in Ihre Sicherheitsprodukte ermöglicht es Ihnen, Bedrohungen im großen Maßstab zu erkennen und abzuwehren. Wenn Sie die Techniken, Taktiken und Vorgehensweisen (TTPs) von Bedrohungsakteuren durch strukturierte Threat Intelligence verstehen, verbessern Sie Ihre Erkennungsfähigkeiten. Dieses Wissen unterstützt ein wirksameres Threat Hunting und Incident Response und stärkt letztlich Ihre gesamte Sicherheitslage.
Denken Sie daran: Wer sich über neue Bedrohungen auf dem Laufenden hält und Threat Intelligence nutzt, kann das Risiko von Malware-Angriffen für Ihre Organisation deutlich senken.
Zero-Day-Bedrohungen und Gegenmaßnahmen
Zero-Day-Schwachstellen stellen ein erhebliches Risiko für Ihre Microsoft 365-Umgebung dar. Dabei handelt es sich um Fehler in Software, die Angreifer ausnutzen, bevor Entwickler einen Patch veröffentlichen. Sobald eine Zero-Day-Schwachstelle öffentlich bekannt wird, können Angreifer sie schnell ausnutzen. Diese rasche Ausnutzung zeigt, wie wichtig es ist, Patches zeitnah bereitzustellen.
So werden sie ausgenutzt
Angreifer setzen für die Ausnutzung von Zero-Day-Schwachstellen häufig verschiedene Methoden ein. Sie verbreiten Schadsoftware oft über Phishing-E-Mails oder kompromittierte Websites. Klicken Sie auf einen schädlichen Link oder laden Sie eine infizierte Datei herunter, kann die Schadsoftware ihre Nutzlast ausführen. Das kann zu unbefugtem Zugriff auf sensible Daten oder sogar zur vollständigen Kompromittierung des Systems führen.
Aktuelle Statistiken zeigen, dass Microsoft beim Patch Tuesday im Februar 2026 54 Schwachstellen geschlossen hat, darunter 6, die aktiv ausgenutzt wurden. Das deutet auf eine erhebliche Häufigkeit solcher Angriffe in Microsoft 365-Umgebungen hin. Die Zero-Day-Schwachstellen betreffen zentrale Windows-Komponenten und Office-Anwendungen. Das unterstreicht das Risiko in Unternehmensumgebungen.
Fallstudien
Mehrere aufsehenerregende Vorfälle verdeutlichen die Gefahren von Zero-Day-Exploits. Ein großer Angriff richtete sich beispielsweise gegen Microsoft Exchange-Server. Die Angreifer nutzten eine Zero-Day-Schwachstelle, um sich unbefugten Zugriff auf Tausende Organisationen zu verschaffen. Mit diesem Zugang installierten sie Ransomware, was zu weitreichenden Störungen und finanziellen Verlusten führte. Solche Vorfälle zeigen deutlich, wie dringend robuste Sicherheitsmaßnahmen benötigt werden.
Strategien zur Risikominderung
Um sich gegen Zero-Day-Bedrohungen zu schützen, sollten Sie mehrere wirksame Strategien umsetzen:
- Schulen Sie Ihre Mitarbeitenden darin, Phishing-E-Mails zu erkennen und verdächtige Links oder Anhänge zu meiden.
- Implementieren Sie Maßnahmen zur E-Mail-Sicherheit, etwa Spamfilter, Anti-Phishing und Schutz vor Schadsoftware.
- Nutzen Sie Webfilter, um den Zugriff auf bekannte schädliche Websites zu blockieren.
- Führen Sie regelmäßig Phishing-Simulationen durch, um Ihre Mitarbeitenden gezielt auf Cybersicherheitsbedrohungen vorzubereiten.
- Deaktivieren Sie Makros in Dokumenten standardmäßig und aktivieren Sie sie nur im Einzelfall.
- Richten Sie Dateiblockierungen ein, um die Ausführung von Dateien mit schädlichen Makros zu verhindern.
- Setzen Sie Schutzsoftware gegen Schadsoftware ein, um schädliche Makros zu erkennen und zu entfernen.
- Implementieren Sie Lösungen für Data Loss Prevention (DLP), um unbefugte Datenübertragungen zu überwachen und zu blockieren.
- Nutzen Sie Firewalls und Intrusion Detection/Prevention Systeme (IDS/IPS), um verdächtigen Netzwerkverkehr zu erkennen und zu blockieren.
- Setzen Sie die Microsoft-Email-Encryption-Dienste ein, um sensible Daten vor unbefugtem Zugriff zu schützen.
Mit diesen Strategien verringern Sie das Risiko, Opfer von Zero-Day-Exploits in Ihrer Microsoft 365-Umgebung zu werden, deutlich.
Schwachstellen der E-Mail-Sicherheit und bewährte Methoden
Risiken gängiger Dateitypen
Dateitypen, die häufig bei Angriffen eingesetzt werden
Bestimmte Dateitypen bergen in der E-Mail-Kommunikation erhebliche Risiken. Angreifer nutzen diese Dateien häufig, um Schadsoftware zu verbreiten oder Phishing-Angriffe durchzuführen. Zu den gängigen Dateitypen, die bei Angriffen verwendet werden, gehören:
- Ausführbare Dateien (.exe): Diese Dateien können beim Öffnen schädlichen Code ausführen.
- Office-Dokumente (.docx, .xlsx): Angreifer betten in diese Dateien Makros ein, um schädliche Skripte auszuführen.
- Komprimierte Dateien (.zip, .rar): Diese Dateien können mehrere schädliche Dateien enthalten, was die Erkennung erschwert.
Wenn Sie diese Risiken kennen, erkennen Sie potenzielle Bedrohungen in Ihrem Posteingang leichter.
Nutzerverhalten und Sicherheitsbewusstsein
Das Verhalten der Nutzer spielt bei den Schwachstellen der E-Mail-Sicherheit eine entscheidende Rolle. Untersuchungen zeigen, dass viele Sicherheitsvorfälle auf langjährige Fehlkonfigurationen zurückgehen und nicht auf neue Angriffsmethoden. Ein Beispiel: Wenn die E-Mail-Authentifizierungsprotokolle SPF, DKIM und DMARC nicht eingerichtet sind, sind Organisationen anfällig für Spoofing. Zudem umgehen viele Nutzer Sicherheitskontrollen, was die Wahrscheinlichkeit erfolgreicher Angriffe erhöht.
Es ist entscheidend, Mitarbeitende für das Erkennen von Phishing-Versuchen zu sensibilisieren. Wenn sie verdächtige E-Mails melden, lassen sich durch Nutzerhandlungen verursachte Sicherheitsvorfälle deutlich reduzieren. Fördern Sie in Ihrer Organisation eine Kultur des Sicherheitsbewusstseins.
Bewährte Methoden im Umgang mit E-Mails
Um die Schwachstellen der E-Mail-Sicherheit zu verringern, sollten Sie mehrere bewährte Methoden anwenden:
- Aktivieren Sie die Multi-Faktor-Authentifizierung (MFA): Sie ergänzt eine zusätzliche Schutzebene, indem sie weitere Authentifizierungsfaktoren verlangt.
- Aktualisieren Sie Anti-Phishing-Richtlinien regelmäßig: Stellen Sie sicher, dass Ihre Richtlinien nicht auf den Standardeinstellungen belassen werden. Passen Sie sie an die Anforderungen Ihrer Organisation an.
- E-Mail-Aktivitäten überwachen: Die Erkennung und Alarmierung bei verdächtigen E-Mail-Aktivitäten hilft, Bedrohungen wie Business Email Compromise und Phishing zu identifizieren.
- Regelmäßige Schulungen durchführen: Informieren Sie Ihre Mitarbeitenden über aktuelle Phishing-Methoden und darüber, wie sie wirksam reagieren.
- Microsoft Defender einsetzen: Dieses Werkzeug entfernt im Schnitt 70,8 % der schädlichen E-Mails nach der Zustellung und verkürzt die Verweildauer von Bedrohungen deutlich.
Mit diesen Maßnahmen stärken Sie Ihre Abwehr gegen Schwachstellen in der E-Mail-Sicherheit in Microsoft 365.
Denken Sie daran: Ein proaktiver Ansatz zur E-Mail-Sicherheit kann das Risiko Ihrer Organisation, Opfer von Cyberbedrohungen zu werden, deutlich senken.
Risiken durch Datenabfluss und Präventionsstrategien
Datenabfluss verstehen
Datenabfluss bezeichnet die unbefugte Weitergabe vertraulicher Informationen außerhalb Ihrer Organisation. Das kann auf vielfältige Weise geschehen, oft durch menschliches Versagen oder unzureichende Sicherheitsmaßnahmen. Die häufigsten Ursachen zu kennen, ist entscheidend für den Schutz Ihrer Organisation.
Häufige Ursachen
Mehrere Faktoren begünstigen Datenabfluss in Microsoft-365-Umgebungen:
- Versehentliche Freigabe: Mitarbeitende können vertrauliche Informationen versehentlich an unbeabsichtigte Empfänger weitergeben.
- Unsichere Speicherung: Vertrauliche Daten können in persönlichen OneDrive-Konten abgelegt werden, was das Risiko unbefugten Zugriffs erhöht.
- Unzureichende Vertraulichkeitsbezeichnungen: Neu erstellte Inhalte übernehmen Vertraulichkeitsbezeichnungen unter Umständen nicht vom Ausgangsmaterial, was zu möglicher Offenlegung führen kann.
- Fehlende Data-Loss-Prevention-Richtlinien: Ohne diese Richtlinien können vertrauliche Informationen über Microsoft-365-Dienste leicht offengelegt werden.
Diese Probleme zeigen, wie wichtig Wachsamkeit und gezielte Schulungen sind, um Datenabfluss zu verhindern.
Regulatorische Auswirkungen
Organisationen, die Microsoft 365 nutzen, müssen verschiedene Vorschriften einhalten, um Strafen zu vermeiden. Die Implementierung von Data-Loss-Prevention-(DLP-)Richtlinien ist unerlässlich, um die Offenlegung vertraulicher Daten zu erkennen und zu verhindern. Diese Richtlinien helfen, die Einhaltung von Vorschriften wie DSGVO und HIPAA sicherzustellen. Sie klassifizieren und überwachen Daten, automatisieren die Datenklassifizierung, erkennen verdächtige Aktivitäten und steuern den Datenzugriff und die Datennutzung. Eine wirksame DLP reduziert die finanziellen und reputationsbezogenen Risiken, die mit Datenabfluss verbunden sind, und unterstützt die Anforderungen der Regulierung.
Strategien zur Verhinderung von Datenabfluss
Um vertrauliche Informationen zu schützen, sollten Sie folgende Strategien berücksichtigen:
- DLP-Richtlinien implementieren: Diese Richtlinien schützen vertrauliche Informationen und verhindern unbefugte Freigaben.
- DLP-Richtlinien überwachen und verfeinern: Passen Sie Ihre Richtlinien kontinuierlich an die sich ändernden Anforderungen Ihrer Organisation an.
- Informationstypen für vertrauliche Inhalte anpassen: Passen Sie diese Typen an, um die Genauigkeit des Datenschutzes zu erhöhen.
- Erweiterte DLP-Regeln nutzen: Nutzen Sie maschinelles Lernen, um ungewöhnliche Muster bei der Datennutzung besser zu erkennen.
- DLP mit anderen Microsoft-Diensten integrieren: So entsteht eine umfassende Datenschutzstrategie.
Richten Sie außerdem eigene DLP-Richtlinien ein, um vertrauliche Informationen in E-Mails und Anlagen zu erkennen und zu schützen. Aktivieren Sie Benachrichtigungen, die Nutzende warnen, wenn sie eine DLP-Richtlinie verletzen wollen. Mit diesen Schritten verringern Sie das Risiko kostspieliger Datenpannen und stellen die Einhaltung regulatorischer Anforderungen sicher.
Denken Sie daran: Die Verhinderung von Datenabfluss erfordert einen proaktiven Ansatz. Regelmäßige Schulungen und Sensibilisierungsprogramme befähigen Ihre Mitarbeitenden, potenzielle Bedrohungen zu erkennen und zu melden.
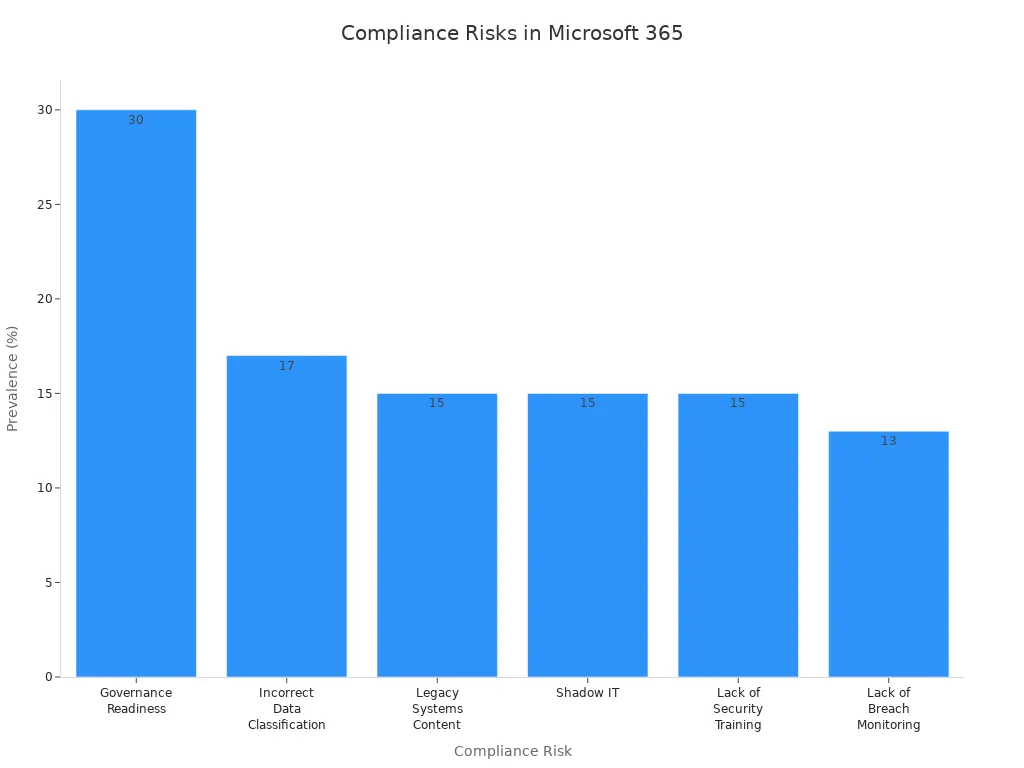
Um alles zusammenzuführen: Eine sichere Cloud-Umgebung erfordert ständige Wachsamkeit über mehrere Angriffsvektoren hinweg, von der Abwehr KI-gestützter Anmeldedatendiebstähle bis zur Härtung von Konfigurationen gegen automatisiert abgelegte Schadsoftware. Viele dieser konkreten architektonischen Schwachstellen und Schutzkonzepte haben wir in unserer zugehörigen Podcast-Folge behandelt: Stop Teams Phishing and Social Engineering in Microsoft 365. Hören Sie sich diese Folge unbedingt an, um tiefer in die Absicherung Ihrer Zusammenarbeitskanäle einzusteigen und Ihre Mandanten vor modernen Bedrohungsakteuren zu schützen.
Sie müssen wachsam bleiben, um Ihre Microsoft 365-Umgebung vor Social-Engineering-Angriffen zu schützen. Die Schulung der Benutzer, damit sie diese Bedrohungen erkennen, bleibt Ihre stärkste Verteidigung. Kontinuierliche Überwachung hilft, verdächtige Aktivitäten frühzeitig zu erkennen. Nachfolgend finden Sie eine Zusammenfassung der wichtigsten Punkte, die Ihre Maßnahmen leiten sollen:
| Das Wichtigste in Kürze | Beschreibung |
|---|---|
| Schulung der Benutzer | Schulen Sie Benutzer darin, Social-Engineering-Angriffe zu erkennen. |
| Erweiterte Sicherheitsfunktionen | Verbessern Sie die Sicherheit von Microsoft 365, um sich entwickelnden Bedrohungen zu begegnen. |
| Überwachung verdächtiger Aktivitäten | Achten Sie auf ungewöhnliches Verhalten, um Angriffe frühzeitig zu erkennen. |
Um Ihre Sicherheit zu stärken, aktivieren Sie Advanced Threat Protection, erzwingen Sie die Multi-Faktor-Authentifizierung und wenden Sie Richtlinien für bedingten Zugriff an. Diese Schritte verringern Risiken, ohne die Produktivität Ihrer Organisation zu beeinträchtigen. Denken Sie daran: Angreifer nehmen inzwischen Collaboration-Tools wie Teams ins Visier, weil Benutzer ihnen vertrauen. Bleiben Sie informiert und handeln Sie proaktiv, um Ihre Daten zu schützen.
Tipp: Regelmäßige Schulungen und starke Richtlinien schaffen eine sicherere Microsoft 365-Umgebung für alle.
Häufige Fragen
Was versteht man im Kontext der M365-Sicherheit unter Social Engineering?
Social Engineering bezeichnet die Manipulation von Personen, um an vertrauliche Informationen zu gelangen. Angreifer nutzen menschliches Verhalten aus, um technische Sicherheitsmaßnahmen zu umgehen, und zielen dabei auf Benutzer von Microsoft 365 ab.
Wie erkenne ich Phishing-E-Mails?
Achten Sie auf verdächtige Absenderadressen, unerwartete Anhänge oder dringende Aufforderungen zur Herausgabe persönlicher Daten. Überprüfen Sie die Quelle immer, bevor Sie auf Links klicken oder Dateien herunterladen.
Welche Maßnahmen kann ich ergreifen, um meine E-Mail-Sicherheit zu erhöhen?
Aktivieren Sie die Multi-Faktor-Authentifizierung (MFA), aktualisieren Sie Anti-Phishing-Richtlinien regelmäßig und schulen Sie Mitarbeitende darin, Phishing-Versuche zu erkennen. Diese Maßnahmen stärken Ihre Abwehr.
Warum ist die Schulung der Benutzer wichtig, um Angriffe zu verhindern?
Geschulte Benutzer können verdächtige Aktivitäten erkennen und melden. Schulungen fördern eine sicherheitsbewusste Kultur und verringern die Wahrscheinlichkeit erfolgreicher Social-Engineering-Angriffe.
Was sind Zero-Day-Schwachstellen?
Zero-Day-Schwachstellen sind Fehler in Software, die Angreifer ausnutzen, bevor Entwickler Korrekturen veröffentlichen. Diese Schwachstellen stellen ein erhebliches Risiko für Ihre Microsoft 365-Umgebung dar.
Wie gelangt Malware typischerweise in Microsoft 365-Umgebungen?
Malware gelangt häufig über Phishing-E-Mails, schädliche Anhänge oder kompromittierte Links in die Umgebung. Ein Klick darauf kann schädlichen Code ausführen, was zu Datenlecks oder unberechtigtem Zugriff führen kann.
Was ist Data Loss Prevention (DLP)?
Data Loss Prevention (DLP) bezeichnet Strategien und Werkzeuge, die verhindern, dass vertrauliche Informationen außerhalb Ihrer Organisation weitergegeben werden. DLP-Richtlinien helfen, Compliance einzuhalten und Daten zu schützen.
Wie kann ich in M365 auf verdächtige Aktivitäten überwachen?
Nutzen Sie die integrierten Überwachungswerkzeuge von Microsoft 365, um Benutzeraktivitäten nachzuverfolgen. Richten Sie Warnmeldungen für ungewöhnliches Verhalten ein, etwa mehrere fehlgeschlagene Anmeldeversuche oder Zugriffe von unbekannten Standorten aus.