 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Cómo eludir las defensas de Microsoft 365: la evolución del phishing impulsado por IA
By Mirko Peters ·
Bienvenido de nuevo al blog complementario del podcast. Hoy nos sumergimos en los detalles técnicos de cómo los actores de amenazas modernos consiguen eludir las protecciones predeterminadas de seg…
Automatically translated with AI from the original post. Read the English original
Bienvenido de nuevo al blog complementario del podcast. Hoy profundizamos en los detalles técnicos de cómo los actores de amenazas actuales consiguen saltarse los límites de seguridad predeterminados de las suites de productividad empresarial. Si gestionas un entorno empresarial, ya sabes que la defensa perimetral ya no es algo que se configura una vez y se olvida. Los actores de amenazas aprovechan la automatización avanzada, la suplantación de marcas y tácticas de ingeniería social complejas que hacen que los filtros de spam de antes parezcan totalmente obsoletos. En esta entrada desglosaremos los mecanismos con los que los atacantes eluden las defensas nativas de Microsoft 365, analizaremos los riesgos persistentes del malware y las vulnerabilidades de día cero, y exploraremos pasos concretos que puedes dar hoy mismo para proteger tu espacio de trabajo digital.
Introducción al phishing impulsado por IA en Microsoft 365
El panorama de amenazas en torno a las herramientas de productividad en la nube ha cambiado por completo en los últimos años. Los ciberdelincuentes ya no dependen de correos genéricos, mal traducidos y llenos de errores gramaticales evidentes. En cambio, la inteligencia artificial generativa permite a los actores de amenazas crear campañas de phishing hiperpersonalizadas y contextualizadas a gran escala. Estos ataques de ingeniería social modernos logran tasas de clics sorprendentes, superando con holgura y de forma habitual a los vectores de amenaza tradicionales. A medida que las organizaciones se adentran más en los ecosistemas de nube, los atacantes les han seguido, centrándose en explotar la confianza que los usuarios depositan en aplicaciones empresariales cotidianas como el correo electrónico, SharePoint y Microsoft Teams.
Tácticas de phishing y técnicas de evasión
Los atacantes de phishing adaptan constantemente sus métodos para saltarse las defensas de Microsoft 365. Utilizan técnicas avanzadas que explotan las brechas de seguridad del correo electrónico de M365. Una táctica habitual es la suplantación de marcas. Los atacantes crean correos que parecen proceder de empresas de confianza, copiando a menudo logotipos y diseños. Estos correos te engañan para que hagas clic en enlaces maliciosos o introduzcas tus credenciales en páginas de inicio de sesión falsas.
Otro método que emplean los atacantes es la ofuscación. Alteran las URL de los correos para que los filtros de Microsoft 365 no puedan reconocerlas. Esta táctica ayuda a que los correos de phishing eludan la detección y lleguen a tu bandeja de entrada. Además, los atacantes insertan logotipos de Microsoft dentro de tablas HTML, algo que muchos programas de seguridad no analizan a fondo. Así, los correos de phishing parecen legítimos mientras evaden los análisis de seguridad.
Los atacantes aprovechan la función Direct Send de Microsoft 365 para enviar correos de phishing que parecen proceder de dentro de tu organización. Esto socava la confianza interna y aumenta la probabilidad de que caigas en trucos de ingeniería social. También usan invitaciones de calendario para integrar los intentos de phishing en tu flujo de trabajo diario, lo que dificulta detectar las amenazas. Combinados con los ataques de fatiga de MFA, en los que recibes solicitudes de autenticación repetidas hasta que apruebas una por error, estas tácticas aumentan el riesgo de robo de credenciales.
Técnicas utilizadas por los atacantes
- Suplantación de marcas para imitar a empresas de confianza y engañar a los usuarios
- Ofuscación de URL para ocultar enlaces maliciosos a los filtros de seguridad
- Inserción de logotipos en tablas HTML para evitar la detección
- Abuso de Direct Send para aparentar correos internos
- Uso de invitaciones de calendario para disfrazar intentos de phishing
- Lanzamiento de ataques de fatiga de MFA para saltarse la autenticación multifactor
Estas técnicas avanzadas de phishing ponen de manifiesto la naturaleza cambiante de las amenazas por correo electrónico. Microsoft 365 Defender ofrece una protección sólida, pero no puede detectar todos los correos de phishing. Algunos mensajes de phishing siguen superando los filtros y te exponen a riesgos.
Ejemplos reales
Los datos recientes muestran que más de 340 organizaciones que usan Microsoft 365 han caído en ataques de phishing por código de dispositivo. Estos ataques engañan a los usuarios para que aprueben inicios de sesión maliciosos, eludiendo las medidas de seguridad tradicionales. Durante la temporada de la declaración de impuestos, los atacantes intensifican sus campañas de phishing con temas urgentes relacionados con impuestos. Personalizan los correos para hacerlos más convincentes y aumentar las tasas de clics.
Los correos de phishing suelen llegar disfrazados de mensajes del soporte técnico de TI o de comunicaciones internas. Los atacantes se apoyan en la confianza que depositas en remitentes y formatos conocidos. Este enfoque de ingeniería social explota el comportamiento humano y facilita el robo de credenciales o la entrega de malware.
Consecuencias de los ataques de phishing
Los ataques de phishing pueden causar daños graves a tu organización. Los atacantes roban nombres de usuario y contraseñas, y así obtienen acceso a cuentas de correo, aplicaciones en la nube y portales bancarios. Pueden desplegar ransomware, cifrando tu red y exigiendo pagos elevados para restaurar el acceso. Antes del cifrado, los atacantes suelen exfiltrar datos sensibles, como registros de clientes y propiedad intelectual, lo que genera problemas legales y normativos.
| Consecuencia | Descripción |
|---|---|
| Robo de credenciales | Nombres de usuario y contraseñas robados que se usan para acceder a cuentas críticas |
| Despliegue de ransomware | Redes cifradas con exigencias de rescate costosas |
| Exfiltración de datos | Datos sensibles robados antes del cifrado, lo que provoca problemas de cumplimiento normativo |
| Omisión de MFA | Los atacantes engañan a los usuarios para que aprueben la autenticación o añaden números de teléfono controlados por ellos |
| Movimiento lateral y escalada de privilegios | Los atacantes se desplazan por tu red y comprometen más sistemas antes de ser detectados |
El phishing se basa en gran medida en manipular el comportamiento humano. Alrededor del 90 % de los ciberataques implica ingeniería social. Basta con un solo clic o una sola aprobación equivocados para que se vulnere todo tu perímetro de seguridad. El phishing sigue siendo una de las principales causas de violaciones de datos en entornos de Microsoft 365, con casi el 20 % de los incidentes. El impacto económico es enorme: el coste medio de una brecha asciende a 4,88 millones de dólares.
Para reducir los riesgos, debes combinar controles técnicos con formación de los usuarios. Forma a tus empleados para reconocer intentos de phishing y verificar las solicitudes inesperadas. Utiliza herramientas de prevención de pérdida de datos y cifrado de correo para proteger la información sensible. Supervisa la actividad de la red para detectar comportamientos sospechosos y aplica controles de acceso estrictos.
Recuerda que los ataques de phishing explotan tanto la tecnología como la confianza de las personas. Reforzar tus defensas exige estar alerta en ambos frentes.
Retrasos en la detección de malware e inteligencia de amenazas
Microsoft 365 ofrece protecciones integradas contra malware, pero estas funciones tienen limitaciones importantes. Por ejemplo, los archivos cargados en SharePoint u OneDrive no se analizan de forma inmediata. En su lugar, el análisis se realiza de forma asíncrona, lo que significa que podrías descargar archivos infectados sin darte cuenta. Cuando esto ocurre, Microsoft 365 solo muestra una advertencia a posteriori, dejándote expuesto.
Además, la plataforma depende de un número limitado de motores antimalware. Esta dependencia aumenta tu exposición a los ataques de día cero, que aprovechan vulnerabilidades desconocidas previamente. Puede tardar una media de 49 días en identificarse una nueva variante de malware. Este retraso da a los atacantes una oportunidad significativa para explotar debilidades en tu seguridad.
Cómo se distribuye el malware
El malware suele infiltrarse en tus sistemas a través de diversos canales. Los atacantes pueden usar correos de phishing, archivos adjuntos maliciosos o enlaces comprometidos para distribuirlo. En cuanto haces clic en un enlace o descargas un archivo infectado, el malware puede ejecutar su carga útil. Esto puede derivar en violaciones de datos, ataques de ransomware o accesos no autorizados a información sensible.
Impacto en las organizaciones
El impacto del malware en las organizaciones puede ser devastador. Puedes sufrir pérdidas económicas, daños reputacionales y consecuencias legales. El malware puede interrumpir las operaciones, provocando tiempos de inactividad y pérdida de productividad. Además, los costes asociados a la recuperación y la remediación pueden ser considerables.
Importancia de la inteligencia de amenazas
Para mejorar las tasas de detección de malware en Microsoft 365, la inteligencia de amenazas desempeña un papel fundamental. Aporta un contexto crítico a las actividades inusuales, permitiendo que tus equipos de seguridad respondan con rapidez. Al identificar indicadores de compromiso (IOC), como URL, hashes de archivos y direcciones IP vinculadas a actividades maliciosas, la inteligencia de amenazas te ayuda a adelantarte a las amenazas potenciales.
Integrar inteligencia de amenazas táctica en tus productos de seguridad te permite detectar y protegerte frente a amenazas a gran escala. Comprender las técnicas, tácticas y procedimientos (TTP) de los actores de amenazas mediante inteligencia de amenazas estructurada mejora tus capacidades de detección. Este conocimiento favorece una caza de amenazas y una respuesta más eficaces y, en última instancia, refuerza tu postura de seguridad general.
Recuerda que estar al día de las amenazas emergentes y aprovechar la inteligencia de amenazas puede reducir significativamente el riesgo de ataques de malware en tu organización.
Amenazas de día cero y estrategias de mitigación
Las vulnerabilidades de día cero representan un riesgo importante para tu entorno de Microsoft 365. Se trata de fallos de software que los atacantes explotan antes de que los desarrolladores publiquen una solución. Una vez que una vulnerabilidad de día cero se hace pública, los atacantes pueden aprovecharla rápidamente. Esta explotación tan rápida subraya la importancia de desplegar los parches a tiempo.
Cómo se explotan
Los atacantes suelen utilizar diversos métodos para explotar las vulnerabilidades de día cero. Pueden distribuir malware a través de correos de phishing o sitios web comprometidos. En cuanto haces clic en un enlace malicioso o descargas un archivo infectado, el malware puede ejecutar su carga útil. Esto puede derivar en un acceso no autorizado a datos sensibles o incluso en el compromiso completo del sistema.
Las estadísticas recientes revelan que, durante el Patch Tuesday de febrero de 2026 de Microsoft, la compañía corrigió 54 vulnerabilidades, de las cuales 6 se explotaban activamente. Esto indica una frecuencia significativa de explotación en entornos de Microsoft 365. La presencia de estas vulnerabilidades de día cero afecta a componentes centrales de Windows y a herramientas de Office, lo que pone de manifiesto el riesgo en los entornos empresariales.
Casos prácticos
Varios incidentes de gran repercusión ilustran los peligros de los exploits de día cero. Por ejemplo, un ataque importante tuvo como objetivo los servidores de Microsoft Exchange, aprovechando una vulnerabilidad de día cero para obtener acceso no autorizado a miles de organizaciones. Los atacantes utilizaron ese acceso para desplegar ransomware, lo que provocó interrupciones generalizadas y pérdidas económicas. Incidentes como estos subrayan la necesidad crítica de contar con medidas de seguridad sólidas.
Estrategias de mitigación
Para protegerte frente a las amenazas de día cero, deberías implementar varias estrategias eficaces:
- Forma a los empleados para identificar correos de phishing y evitar enlaces o adjuntos sospechosos.
- Implementa medidas de seguridad del correo electrónico, como filtrado de spam, protección antiphishing y software de protección contra malware.
- Utiliza el filtrado web para bloquear el acceso a sitios web maliciosos conocidos.
- Realiza simulaciones de phishing periódicas para entrenar eficazmente a los empleados en la respuesta a las amenazas de ciberseguridad.
- Deshabilita las macros en los documentos de forma predeterminada y habilítalas solo caso por caso.
- Implementa el bloqueo de archivos para impedir la ejecución de archivos que contengan macros maliciosas.
- Utiliza software de protección contra malware para detectar y eliminar macros maliciosas.
- Implementa soluciones de prevención de pérdida de datos (DLP) para supervisar y bloquear las transferencias de datos no autorizadas.
- Utiliza cortafuegos y sistemas de detección/prevención de intrusiones (IDS/IPS) para detectar y bloquear el tráfico de red sospechoso.
- Implementa los servicios de cifrado de correo electrónico de Microsoft para proteger los datos sensibles frente al acceso no autorizado.
Al adoptar estas estrategias, puedes reducir significativamente el riesgo de caer víctima de exploits de día cero en tu entorno de Microsoft 365.
Debilidades de seguridad del correo electrónico y mejores prácticas
Riesgos de los tipos de archivo comunes
Tipos de archivo utilizados con frecuencia en los ataques
Ciertos tipos de archivo suponen riesgos importantes en las comunicaciones por correo electrónico. Los atacantes suelen aprovechar estos archivos para distribuir malware o ejecutar esquemas de phishing. Entre los tipos de archivo más utilizados en los ataques se encuentran:
- Archivos ejecutables (.exe): pueden ejecutar código malicioso al abrirse.
- Documentos de Office (.docx, .xlsx): los atacantes incrustan macros en estos archivos para ejecutar scripts dañinos.
- Archivos comprimidos (.zip, .rar): pueden contener varios archivos maliciosos, lo que dificulta su detección.
Comprender estos riesgos te ayuda a reconocer las amenazas potenciales en tu bandeja de entrada.
Comportamiento del usuario y concienciación en seguridad
El comportamiento del usuario desempeña un papel fundamental en las debilidades de seguridad del correo electrónico. Las investigaciones demuestran que muchas brechas se deben a configuraciones incorrectas de larga data y no a métodos de ataque nuevos. Por ejemplo, no configurar los protocolos de autenticación de correo SPF, DKIM y DMARC deja a las organizaciones expuestas a la suplantación de identidad. Además, muchos usuarios eluden los controles de seguridad, lo que aumenta el riesgo de que los ataques tengan éxito.
Formar a los empleados para reconocer los intentos de phishing es fundamental. Enseñarles a notificar los correos sospechosos puede reducir significativamente las brechas causadas por acciones de los usuarios. Debes fomentar una cultura de concienciación en seguridad dentro de tu organización.
Mejores prácticas para la gestión del correo electrónico
Para mitigar las debilidades de seguridad del correo electrónico, deberías adoptar varias mejores prácticas:
- Habilita la autenticación multifactor (MFA): añade una capa adicional de seguridad al exigir factores de autenticación adicionales.
- Actualiza periódicamente las directivas antiphishing: asegúrate de que no se mantengan con la configuración predeterminada. Personalízalas según las necesidades de tu organización.
- Supervisa la actividad del correo electrónico: La detección y las alertas sobre actividad sospechosa en el correo electrónico ayudan a identificar amenazas como el compromiso de correo electrónico empresarial y el phishing.
- Realiza sesiones de formación periódicas: Forma a los empleados sobre las técnicas de phishing más recientes y sobre cómo responder de forma eficaz.
- Utiliza Microsoft Defender: Esta herramienta elimina de media el 70,8 % de los correos maliciosos después de la entrega, lo que reduce de forma significativa el tiempo de permanencia de las amenazas.
Si aplicas estas prácticas, podrás reforzar tus defensas frente a las debilidades de seguridad del correo electrónico en Microsoft 365.
Recuerda que un enfoque proactivo en la seguridad del correo electrónico puede reducir de forma significativa el riesgo de que tu organización sea víctima de ciberamenazas.
Riesgos de fuga de datos y estrategias de prevención
Comprender la fuga de datos
La fuga de datos se refiere a la transmisión no autorizada de información sensible fuera de tu organización. Puede producirse de diversas formas, a menudo por error humano o por medidas de seguridad insuficientes. Entender las causas habituales de la fuga de datos es fundamental para proteger tu organización.
Causas comunes
Varios factores contribuyen a la fuga de datos en entornos de Microsoft 365:
- Compartición involuntaria: Los empleados pueden compartir por error información sensible con destinatarios no previstos.
- Almacenamiento inseguro: Los datos sensibles pueden guardarse en cuentas personales de OneDrive, lo que aumenta el riesgo de acceso no autorizado.
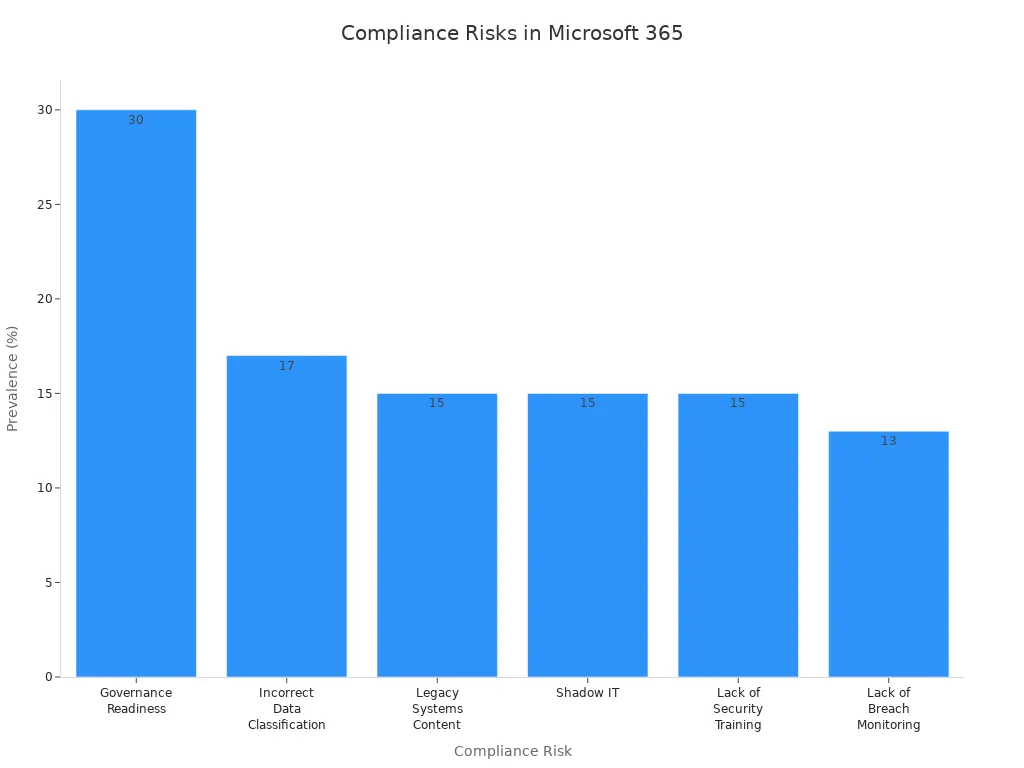
- Clasificaciones de seguridad incorrectas: El contenido nuevo puede no heredar las clasificaciones de seguridad del material de origen, lo que puede provocar una exposición potencial.
- Falta de directivas de prevención de pérdida de datos: Sin estas directivas, la información sensible puede exponerse con facilidad a través de los servicios de Microsoft 365.
Estos problemas ponen de manifiesto la importancia de la vigilancia y de una formación adecuada para prevenir la fuga de datos.
Implicaciones normativas
Las organizaciones que usan Microsoft 365 deben cumplir diversas normativas para evitar sanciones. Implementar directivas de prevención de pérdida de datos (DLP) es esencial para detectar y evitar la fuga de datos sensibles. Estas directivas ayudan a mantener el cumplimiento de normativas como el RGPD y HIPAA. Permiten clasificar y supervisar los datos, automatizar la clasificación de datos, detectar actividades sospechosas y controlar el acceso y el uso de los datos. Una prevención de pérdida de datos eficaz reduce los riesgos financieros y reputacionales asociados a la fuga de datos y respalda los requisitos de cumplimiento normativo.
Estrategias para prevenir la fuga de datos
Para proteger la información sensible, considera las siguientes estrategias:
- Implementa directivas DLP: Estas directivas ayudan a proteger la información sensible y a evitar la compartición no autorizada.
- Supervisa y ajusta las directivas DLP: Adapta de forma continua tus directivas a las necesidades cambiantes de la organización.
- Personaliza los tipos de información sensible: Adáptalos para mejorar la precisión de la protección de datos.
- Utiliza reglas DLP avanzadas: Aprovecha el aprendizaje automático para detectar mejor patrones de uso de datos inusuales.
- Integra DLP con otros servicios de Microsoft: Así se crea una estrategia de protección de datos completa.
Además, configura directivas DLP específicas para detectar y proteger la información sensible en los correos electrónicos y sus adjuntos. Implementa notificaciones para avisar a los usuarios cuando intenten infringir una directiva DLP. Si das estos pasos, podrás mitigar el riesgo de filtraciones de datos costosas y garantizar el cumplimiento de los requisitos normativos.
Recuerda que prevenir la fuga de datos exige un enfoque proactivo. Los programas periódicos de formación y concienciación pueden capacitar a tus empleados para reconocer y notificar posibles amenazas.
Para cerrar, gestionar un ecosistema cloud seguro exige una vigilancia constante en múltiples frentes, desde frenar la captura de credenciales impulsada por IA hasta reforzar las configuraciones frente a la entrega automatizada de malware. En nuestro podcast relacionado, Stop Teams Phishing and Social Engineering in Microsoft 365, analizamos en detalle muchas de estas vulnerabilidades arquitectónicas y marcos de mitigación. Escucha ese episodio para profundizar en la protección de tus canales de colaboración y en cómo mantener a salvo tus inquilinos frente a los actores de amenazas actuales.
Debes estar atento para proteger tu entorno de Microsoft 365 frente a los ataques de ingeniería social. Formar a los usuarios para detectar estas amenazas sigue siendo tu defensa más sólida. La supervisión continua ayuda a detectar a tiempo las actividades sospechosas. A continuación tienes un resumen de los puntos clave que deben guiar tus esfuerzos:
| Punto clave | Descripción |
|---|---|
| Formación de usuarios | Forma a los usuarios para identificar ataques de ingeniería social. |
| Funciones de seguridad mejoradas | Mejora la seguridad de Microsoft 365 para hacer frente a amenazas en constante evolución. |
| Supervisión de actividades sospechosas | Vigila los comportamientos inusuales para detectar los ataques a tiempo. |
Para reforzar tu seguridad, activa Advanced Threat Protection, exige la autenticación multifactor y aplica directivas de acceso condicional. Estos pasos ayudan a reducir los riesgos sin afectar a la productividad de tu organización. Recuerda que los atacantes ahora apuntan a herramientas de colaboración como Teams porque los usuarios confían en ellas. Mantente informado y proactivo para proteger tus datos.
Consejo: La formación periódica y las directivas sólidas crean un entorno de Microsoft 365 más seguro para todos.
Preguntas frecuentes
¿Qué es la ingeniería social en el contexto de la seguridad de M365?
La ingeniería social consiste en manipular a las personas para obtener información confidencial. Los atacantes explotan el comportamiento humano para eludir las medidas de seguridad técnicas, y tienen como objetivo a los usuarios de Microsoft 365.
¿Cómo puedo reconocer los correos de phishing?
Busca direcciones de remitente sospechosas, archivos adjuntos inesperados o solicitudes urgentes de información personal. Verifica siempre el origen antes de hacer clic en enlaces o descargar archivos.
¿Qué medidas puedo tomar para mejorar la seguridad de mi correo electrónico?
Activa la autenticación multifactor (MFA), actualiza periódicamente las directivas antiphishing y forma a los empleados para reconocer los intentos de phishing. Estas medidas refuerzan tus defensas.
¿Por qué es importante la formación de los usuarios para prevenir ataques?
Los usuarios formados pueden identificar y notificar actividades sospechosas. La formación ayuda a crear una cultura consciente de la seguridad, lo que reduce la probabilidad de que los ataques de ingeniería social tengan éxito.
¿Qué son las vulnerabilidades de día cero?
Las vulnerabilidades de día cero son fallos de software que los atacantes explotan antes de que los desarrolladores publiquen las correcciones. Estas vulnerabilidades suponen riesgos importantes para tu entorno de Microsoft 365.
¿Cómo suele entrar el malware en los entornos de Microsoft 365?
El malware suele entrar a través de correos de phishing, archivos adjuntos maliciosos o enlaces comprometidos. Al hacer clic en ellos se pueden ejecutar cargas dañinas, lo que puede provocar filtraciones de datos o accesos no autorizados.
¿Qué es la prevención de pérdida de datos (DLP)?
La prevención de pérdida de datos (DLP) se refiere a estrategias y herramientas que impiden que la información confidencial se comparta fuera de tu organización. Las directivas de DLP ayudan a mantener el cumplimiento normativo y a proteger los datos.
¿Cómo puedo supervisar las actividades sospechosas en M365?
Utiliza las herramientas de supervisión integradas de Microsoft 365' para hacer un seguimiento de las actividades de los usuarios. Configura alertas para comportamientos inusuales, como varios intentos de inicio de sesión fallidos o accesos desde ubicaciones desconocidas.