 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Contornando as defesas do Microsoft 365: a evolução do phishing impulsionado por IA
By Mirko Peters ·
Bem-vindo de volta ao blog complementar do podcast. Hoje, vamos mergulhar fundo nos detalhes técnicos de como os atores de ameaças modernos estão conseguindo driblar as configurações padrão de seg…
Automatically translated with AI from the original post. Read the English original
Bem-vindo de volta ao blog complementar do podcast. Hoje, vamos mergulhar nos detalhes técnicos de como os atores de ameaça modernos estão conseguindo ultrapassar os limites de segurança padrão das suítes de produtividade corporativa. Se você gerencia um ambiente corporativo, já sabe que a defesa de perímetro não é mais algo que se configura uma vez e se esquece. Os atores de ameaça estão usando automação avançada, falsificação de marcas e táticas complexas de engenharia social que tornam os filtros de spam de ontem totalmente obsoletos. Neste post, vamos detalhar a mecânica por trás de como os atacantes contornam as defesas nativas do Microsoft 365, analisar os riscos persistentes de malware e de vulnerabilidades de dia zero e explorar passos práticos que você pode dar hoje para proteger seu ambiente de trabalho digital.
Introdução ao phishing impulsionado por IA no Microsoft 365
O cenário de ameaças em torno das ferramentas de produtividade baseadas em nuvem mudou radicalmente nos últimos anos. Os criminosos cibernéticos não dependem mais de e-mails genéricos, mal traduzidos e cheios de erros gramaticais evidentes. Em vez disso, a inteligência artificial generativa permite que os atores de ameaça criem campanhas de phishing hiperpersonalizadas e contextualizadas, em escala. Esses ataques de engenharia social modernos alcançam taxas de cliques impressionantes, superando com folga os vetores de ameaça tradicionais. À medida que as organizações avançam cada vez mais para ecossistemas em nuvem, os atacantes as seguiram, concentrando-se em explorar a confiança que os usuários depositam em aplicativos de negócios do dia a dia, como e-mail, SharePoint e Microsoft Teams.
Táticas de phishing e técnicas de evasão
Atacantes de phishing adaptam constantemente seus métodos para ultrapassar as defesas do Microsoft 365. Eles usam técnicas avançadas de phishing que exploram lacunas de segurança no e-mail do M365. Uma tática comum é a falsificação de marcas. Os atacantes criam e-mails que parecem vir de empresas confiáveis, muitas vezes copiando logotipos e layouts. Esses e-mails induzem você a clicar em links maliciosos ou a inserir suas credenciais em páginas de login falsas.
Outro método utilizado é a ofuscação. Eles distorcem URLs nos e-mails para torná-las irreconhecíveis aos filtros do Microsoft 365. Essa tática ajuda os e-mails de phishing a contornar a detecção e chegar à sua caixa de entrada. Os atacantes também incorporam logotipos da Microsoft em tabelas HTML, algo que muitos programas de segurança não analisam com profundidade. Isso permite que os e-mails de phishing pareçam legítimos enquanto evitam as verificações de segurança.
Os atacantes exploram o recurso Direct Send do Microsoft 365 para enviar e-mails de phishing que parecem vir de dentro da sua organização. Isso mina a confiança interna e aumenta a chance de você cair em truques de engenharia social. Eles também usam convites de calendário para misturar tentativas de phishing ao seu fluxo de trabalho diário, dificultando a identificação das ameaças. Somados aos ataques de fadiga de MFA, em que você recebe solicitações de autenticação repetidas até aprovar uma por engano, esses métodos aumentam o risco de roubo de credenciais.
Técnicas usadas pelos atacantes
- Falsificação de marcas para imitar empresas confiáveis e enganar usuários
- Ofuscação de URLs para ocultar links maliciosos dos filtros de segurança
- Incorporação de logotipos em tabelas HTML para evitar a detecção
- Exploração do Direct Send para aparentar e-mails internos
- Uso de convites de calendário para disfarçar tentativas de phishing
- Lançamento de ataques de fadiga de MFA para contornar a autenticação multifator
Essas técnicas avançadas de phishing evidenciam a natureza em constante evolução das ameaças por e-mail. O Microsoft 365 Defender oferece proteção robusta, mas não consegue detectar todos os e-mails de phishing. Algumas mensagens ainda ultrapassam os filtros, expondo você a riscos.
Exemplos do mundo real
Dados recentes mostram que mais de 340 organizações que usam o Microsoft 365 foram vítimas de ataques de phishing por código de dispositivo. Esses ataques induzem os usuários a aprovar logins maliciosos, contornando as medidas de segurança tradicionais. Próximo à temporada de declaração de impostos, os atacantes intensificam as campanhas de phishing com temas urgentes relacionados a impostos. Eles personalizam os e-mails para torná-los mais convincentes, aumentando as taxas de clique.
Mensagens de phishing frequentemente chegam disfarçadas de comunicados do suporte de TI ou de comunicações internas. Os atacantes contam com a sua confiança em remetentes e formatos familiares. Essa abordagem de engenharia social explora o comportamento humano, facilitando o roubo de credenciais ou a entrega de malware.
Consequências dos ataques de phishing
Ataques de phishing podem causar danos graves à sua organização. Os atacantes roubam nomes de usuário e senhas, obtendo acesso a contas de e-mail, aplicativos em nuvem e portais bancários. Eles também podem implantar ransomware, criptografando sua rede e exigindo pagamentos elevados para restaurar o acesso. Antes da criptografia, os atacantes costumam exfiltrar dados sensíveis, como registros de clientes e propriedade intelectual, o que gera problemas legais e regulatórios.
| Consequência | Descrição |
|---|---|
| Roubo de credenciais | Nomes de usuário e senhas roubados usados para acessar contas críticas |
| Implantação de ransomware | Redes criptografadas com pedidos de resgate de alto custo |
| Exfiltração de dados | Dados sensíveis roubados antes da criptografia, causando problemas de conformidade |
| Contorno do MFA | Os atacantes enganam os usuários para que aprovem a autenticação ou adicionam números de telefone controlados por eles |
| Movimentação lateral e escalonamento de privilégios | Os atacantes se movem pela sua rede, comprometendo mais sistemas antes da detecção |
O phishing depende fortemente da manipulação do comportamento humano. Cerca de 90% dos ciberataques envolvem engenharia social. Um único clique errado ou uma única aprovação pode violar todo o seu perímetro de segurança. O phishing continua sendo uma das principais causas de vazamentos de dados em ambientes do Microsoft 365, respondendo por quase 20% dos incidentes. O impacto financeiro é impressionante, com custos médios de violação chegando a US$ 4,88 milhões.
Para reduzir os riscos, você deve combinar controles técnicos com a conscientização dos usuários. Treine os funcionários para reconhecer tentativas de phishing e verificar solicitações inesperadas. Use ferramentas de prevenção contra perda de dados e criptografia de e-mail para proteger informações sensíveis. Monitore a atividade da rede em busca de comportamentos suspeitos e aplique controles de acesso rigorosos.
Lembre-se: os ataques de phishing exploram tanto a tecnologia quanto a confiança humana. Fortalecer suas defesas exige vigilância nas duas frentes.
Atrasos na detecção de malware e inteligência de ameaças
O Microsoft 365 oferece proteções integradas contra malware, mas esses recursos têm limitações relevantes. Por exemplo, arquivos enviados para o SharePoint ou o OneDrive não passam por uma verificação imediata. Em vez disso, a verificação ocorre de forma assíncrona, o que significa que você pode baixar arquivos infectados sem perceber. Quando isso acontece, o Microsoft 365 só emite um aviso depois do fato, deixando você vulnerável.
Além disso, a plataforma depende de um número limitado de mecanismos antimalware. Essa dependência aumenta sua exposição a ataques de dia zero, que exploram vulnerabilidades desconhecidas anteriormente. Novas variantes de malware podem levar, em média, 49 dias para serem identificadas. Esse atraso dá aos atacantes uma oportunidade significativa de explorar fraquezas da sua segurança.
Como o malware é entregue
O malware frequentemente se infiltra nos seus sistemas por meio de diversos canais. Os atacantes podem usar e-mails de phishing, anexos maliciosos ou links comprometidos para entregar o malware. Assim que você clica em um link ou baixa um arquivo infectado, o malware pode executar sua carga maliciosa. Isso pode levar a vazamentos de dados, ataques de ransomware ou acesso não autorizado a informações sensíveis.
Impacto nas organizações
O impacto do malware nas organizações pode ser devastador. Você pode enfrentar perdas financeiras, danos à reputação e consequências legais. O malware pode interromper as operações, levando a paradas e perda de produtividade. Além disso, os custos de recuperação e remediação podem ser substanciais.
Importância da inteligência de ameaças
Para melhorar as taxas de detecção de malware no Microsoft 365, a inteligência de ameaças desempenha um papel fundamental. Ela fornece contexto essencial para atividades incomuns, permitindo que suas equipes de segurança respondam rapidamente. Ao identificar indicadores de comprometimento (IOCs), como URLs, hashes de arquivos e endereços IP vinculados a atividades maliciosas, a inteligência de ameaças ajuda você a se antecipar a possíveis ameaças.
Integrar inteligência de ameaças tática aos seus produtos de segurança permite detectar e proteger contra ameaças em escala. Compreender as técnicas, táticas e procedimentos (TTPs) dos agentes de ameaça por meio de inteligência de ameaças estruturada melhora sua capacidade de detecção. Esse conhecimento apoia uma caça a ameaças e uma resposta mais eficazes e, em última análise, fortalece sua postura geral de segurança.
Lembre-se: manter-se informado sobre ameaças emergentes e utilizar inteligência de ameaças pode reduzir significativamente o risco de ataques de malware à sua organização.
Ameaças de dia zero e estratégias de mitigação
As vulnerabilidades de dia zero representam um risco significativo para o seu ambiente do Microsoft 365. Essas vulnerabilidades são falhas em software que os atacantes exploram antes que os desenvolvedores lancem uma correção. Assim que uma vulnerabilidade de dia zero se torna pública, os atacantes podem aproveitá-la rapidamente. Essa exploração rápida reforça a importância de implantar correções em tempo hábil.
Como elas são exploradas
Os atacantes costumam usar diversos métodos para explorar vulnerabilidades de dia zero. Eles podem distribuir malware por meio de e-mails de phishing ou sites comprometidos. Quando você clica em um link malicioso ou baixa um arquivo infectado, o malware pode executar a sua carga maliciosa. Isso pode levar a acesso não autorizado a dados sensíveis ou até ao comprometimento completo do sistema.
Estatísticas recentes mostram que, durante o Patch Tuesday de fevereiro de 2026 da Microsoft, a empresa corrigiu 54 vulnerabilidades, incluindo 6 que estavam sendo ativamente exploradas. Isso indica uma frequência significativa de exploração em ambientes do Microsoft 365. A presença dessas vulnerabilidades de dia zero afeta componentes centrais do Windows e ferramentas do Office, o que evidencia o risco em ambientes corporativos.
Estudos de caso
Vários incidentes de grande repercussão ilustram os perigos dos exploits de dia zero. Por exemplo, um grande ataque teve como alvo servidores do Microsoft Exchange, explorando uma vulnerabilidade de dia zero para obter acesso não autorizado a milhares de organizações. Os atacantes usaram esse acesso para implantar ransomware, causando interrupções generalizadas e prejuízos financeiros. Incidentes como esse reforçam a necessidade crítica de medidas de segurança robustas.
Estratégias de mitigação
Para se proteger contra ameaças de dia zero, você deve implementar várias estratégias eficazes:
- Eduque os funcionários para identificar e-mails de phishing e evitar links ou anexos suspeitos.
- Implemente medidas de segurança de e-mail, como filtragem de spam, proteção contra phishing e software de proteção contra malware.
- Use filtragem da web para bloquear o acesso a sites maliciosos conhecidos.
- Realize simulações de phishing regularmente para treinar os funcionários de forma eficaz a responder a ameaças de segurança cibernética.
- Desabilite as macros em documentos por padrão e habilite-as apenas caso a caso.
- Implemente o bloqueio de arquivos para impedir a execução de arquivos que contenham macros maliciosas.
- Use software de proteção contra malware para detectar e remover macros maliciosas.
- Implemente soluções de prevenção contra perda de dados (DLP) para monitorar e bloquear transferências de dados não autorizadas.
- Use firewalls e sistemas de detecção/prevenção de intrusão (IDS/IPS) para detectar e bloquear tráfego de rede suspeito.
- Implemente os serviços de criptografia de e-mail da Microsoft para proteger dados sensíveis contra acesso não autorizado.
Ao adotar essas estratégias, você pode reduzir significativamente o risco de ser vítima de exploits de dia zero no seu ambiente do Microsoft 365.
Fraquezas de segurança de e-mail e melhores práticas
Riscos dos tipos de arquivo comuns
Tipos de arquivo frequentemente usados em ataques
Determinados tipos de arquivo representam riscos significativos nas comunicações por e-mail. Os atacantes costumam explorar esses arquivos para distribuir malware ou executar esquemas de phishing. Os tipos de arquivo comuns usados em ataques incluem:
- Arquivos executáveis (.exe): podem executar código malicioso quando abertos.
- Documentos do Office (.docx, .xlsx): os atacantes incorporam macros nesses arquivos para executar scripts prejudiciais.
- Arquivos compactados (.zip, .rar): podem conter vários arquivos maliciosos, o que dificulta a detecção.
Compreender esses riscos ajuda você a reconhecer possíveis ameaças na sua caixa de entrada.
Comportamento do usuário e conscientização sobre segurança
O comportamento do usuário desempenha um papel crucial nas fraquezas de segurança de e-mail. Pesquisas mostram que muitas violações decorrem de configurações incorretas antigas, e não de novos métodos de ataque. Por exemplo, não configurar os protocolos de autenticação de e-mail SPF, DKIM e DMARC deixa as organizações vulneráveis a falsificação de identidade (spoofing). Além disso, muitos usuários contornam os controles de segurança, o que aumenta o risco de ataques bem-sucedidos.
Educar os funcionários para reconhecer tentativas de phishing é fundamental. Treiná-los para denunciar e-mails suspeitos pode reduzir significativamente as violações causadas por ações dos usuários. Você deve incentivar uma cultura de conscientização sobre segurança na sua organização.
Melhores práticas para o tratamento de e-mails
Para mitigar as fraquezas de segurança de e-mail, você deve adotar várias melhores práticas:
- Habilite a autenticação multifator (MFA): isso adiciona uma camada extra de segurança ao exigir fatores de autenticação adicionais.
- Atualize regularmente as políticas de anti-phishing: garanta que suas políticas não fiquem nas configurações padrão. Personalize-as de acordo com as necessidades da sua organização.
- Monitore a atividade de e-mail: A detecção e os alertas sobre atividades suspeitas de e-mail ajudam a identificar ameaças como o comprometimento de e-mail corporativo (BEC) e o phishing.
- Realize sessões de treinamento regularmente: Eduque os funcionários sobre as técnicas de phishing mais recentes e sobre como responder a elas de forma eficaz.
- Use o Microsoft Defender: Essa ferramenta remove, em média, 70,8% dos e-mails maliciosos após a entrega, reduzindo significativamente o tempo de permanência das ameaças no ambiente.
Ao implementar essas práticas, você pode fortalecer suas defesas contra as fragilidades de segurança de e-mail no Microsoft 365.
Lembre-se: uma abordagem proativa para a segurança de e-mail pode reduzir significativamente o risco de a sua organização se tornar vítima de ameaças cibernéticas.
Riscos de vazamento de dados e estratégias de prevenção
Entendendo o vazamento de dados
O vazamento de dados se refere à transmissão não autorizada de informações sensíveis para fora da sua organização. Isso pode acontecer de várias formas, geralmente por erro humano ou por medidas de segurança inadequadas. Entender as causas mais comuns do vazamento de dados é fundamental para proteger a sua organização.
Causas comuns
Vários fatores contribuem para o vazamento de dados em ambientes do Microsoft 365:
- Compartilhamento não intencional: Os funcionários podem compartilhar, sem querer, informações sensíveis com destinatários não previstos.
- Armazenamento inseguro: Dados sensíveis podem ser armazenados em contas pessoais do OneDrive, aumentando o risco de acesso não autorizado.
- Classificações de segurança inadequadas: Conteúdos recém-criados podem não herdar as classificações de segurança do material de origem, o que pode levar a uma possível exposição.
- Falta de políticas de prevenção contra perda de dados: Sem essas políticas, informações sensíveis podem ser expostas facilmente pelos serviços do Microsoft 365.
Esses problemas reforçam a importância da vigilância e de um treinamento adequado para evitar o vazamento de dados.
Implicações regulatórias
As organizações que usam o Microsoft 365 precisam cumprir diversas regulamentações para evitar penalidades. Implementar políticas de Prevenção de Perda de Dados (DLP) é essencial para detectar e impedir o vazamento de dados sensíveis. Essas políticas ajudam a manter a conformidade com regulamentações como a GDPR e a HIPAA. Elas classificam e monitoram dados, automatizam a classificação de dados, detectam atividades suspeitas e controlam o acesso e o uso dos dados. Um DLP eficaz reduz os riscos financeiros e de reputação associados ao vazamento de dados e apoia o atendimento aos requisitos regulatórios.
Estratégias para prevenir o vazamento de dados
Para proteger informações sensíveis, considere as seguintes estratégias:
- Implemente políticas de DLP: Essas políticas ajudam a proteger informações sensíveis e a impedir o compartilhamento não autorizado.
- Monitore e refine as políticas de DLP: Adapte continuamente as suas políticas às necessidades em mudança da organização.
- Personalize os tipos de informações sensíveis: Ajuste esses tipos para aumentar a precisão da proteção de dados.
- Use regras avançadas de DLP: Aproveite o aprendizado de máquina para detectar melhor padrões incomuns de uso de dados.
- Integre o DLP com outros serviços da Microsoft: Isso cria uma estratégia abrangente de proteção de dados.
Além disso, configure políticas de DLP dedicadas para detectar e proteger informações sensíveis em e-mails e anexos. Implemente notificações para alertar os usuários quando eles tentarem violar as políticas de DLP. Ao seguir esses passos, você pode mitigar o risco de violações de dados custosas e garantir a conformidade com os requisitos regulatórios.
Lembre-se: prevenir o vazamento de dados exige uma abordagem proativa. Programas regulares de treinamento e conscientização podem capacitar os seus funcionários a reconhecer e relatar possíveis ameaças.
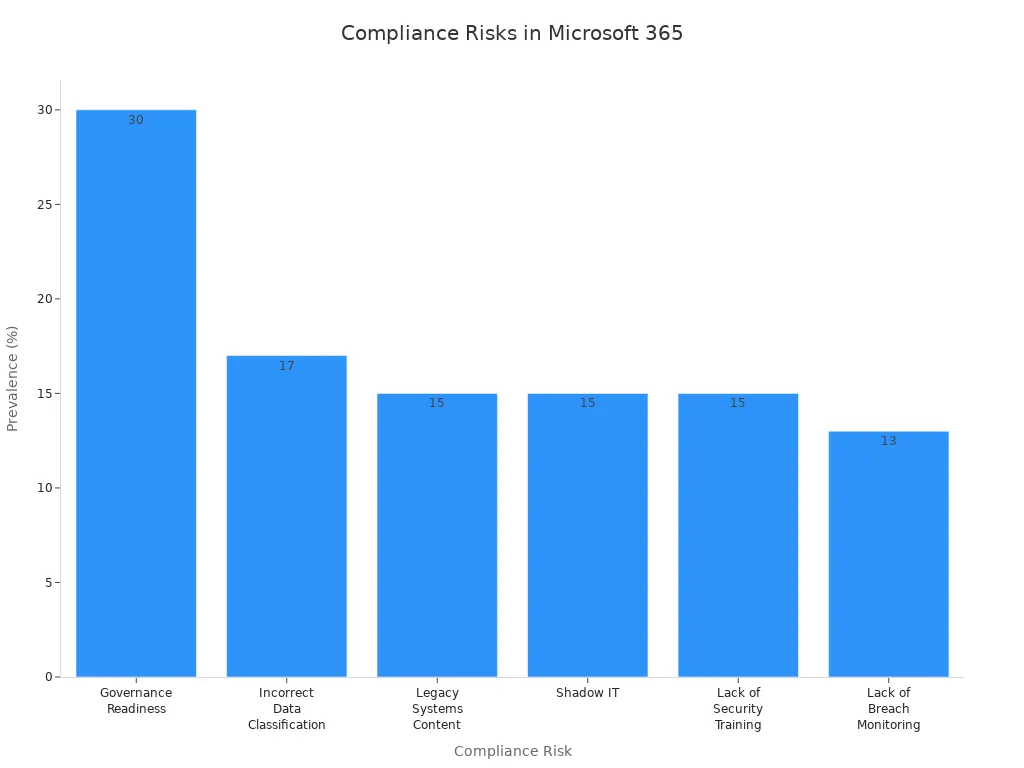
Para amarrar tudo isso, gerenciar um ecossistema de nuvem seguro exige vigilância constante em múltiplas frentes, desde impedir a coleta de credenciais orientada por IA até reforçar configurações contra a entrega automatizada de malware. Detalhamos muitas dessas vulnerabilidades arquiteturais e frameworks de mitigação no nosso podcast relacionado, Stop Teams Phishing and Social Engineering in Microsoft 365. Não deixe de ouvir esse episódio para um mergulho mais profundo na proteção dos seus canais de colaboração e na segurança dos seus locatários contra agentes de ameaça modernos.
Você precisa manter-se atento para proteger seu ambiente Microsoft 365 contra ataques de engenharia social. Educar os usuários para identificar essas ameaças continua sendo sua defesa mais forte. O monitoramento contínuo ajuda a detectar atividades suspeitas no início. Abaixo está um resumo dos principais pontos para orientar seus esforços:
| Principais conclusões | Descrição |
|---|---|
| Educação do usuário | Treine os usuários para identificar ataques de engenharia social. |
| Recursos de segurança aprimorados | Melhore a segurança do Microsoft 365 para combater ameaças em constante evolução. |
| Monitoramento de atividades suspeitas | Fique atento a comportamentos incomuns para detectar ataques no início. |
Para fortalecer sua segurança, ative a Proteção Avançada contra Ameaças, exija a autenticação multifator e aplique políticas de acesso condicional. Essas medidas reduzem riscos sem comprometer a produtividade da sua organização. Lembre-se de que os invasores agora têm como alvo ferramentas de colaboração como o Teams, porque os usuários confiam nelas. Mantenha-se informado e proativo para proteger seus dados.
Dica: treinamentos regulares e políticas robustas criam um ambiente Microsoft 365 mais seguro para todos.
Perguntas frequentes
O que é engenharia social no contexto da segurança do M365?
A engenharia social envolve manipular pessoas para obter informações confidenciais. Os invasores exploram o comportamento humano para contornar medidas de segurança técnicas, tendo como alvo os usuários do Microsoft 365.
Como posso reconhecer e-mails de phishing?
Observe endereços de remetente suspeitos, anexos inesperados ou solicitações urgentes de informações pessoais. Sempre verifique a origem antes de clicar em links ou baixar arquivos.
Que medidas posso tomar para reforçar a segurança do meu e-mail?
Ative a autenticação multifator (MFA), atualize regularmente as políticas antiphishing e promova treinamentos para que os funcionários reconheçam tentativas de phishing. Essas medidas fortalecem suas defesas.
Por que a educação do usuário é importante para prevenir ataques?
Usuários bem orientados conseguem identificar e reportar atividades suspeitas. O treinamento ajuda a criar uma cultura de segurança, reduzindo a probabilidade de ataques de engenharia social bem-sucedidos.
O que são vulnerabilidades de dia zero?
Vulnerabilidades de dia zero são falhas em software que os invasores exploram antes que os desenvolvedores lancem correções. Essas vulnerabilidades representam riscos significativos para o seu ambiente Microsoft 365.
Como o malware normalmente entra nos ambientes do Microsoft 365?
O malware geralmente entra por meio de e-mails de phishing, anexos maliciosos ou links comprometidos. Ao clicar neles, cargas maliciosas podem ser executadas, levando a vazamentos de dados ou acesso não autorizado.
O que é a Prevenção contra Perda de Dados (DLP)?
A Prevenção contra Perda de Dados (DLP) se refere a estratégias e ferramentas que impedem que informações confidenciais sejam compartilhadas fora da sua organização. As políticas de DLP ajudam a manter a conformidade e a proteger os dados.
Como posso monitorar atividades suspeitas no M365?
Use as ferramentas de monitoramento integradas do Microsoft 365 para acompanhar as atividades dos usuários. Configure alertas para comportamentos incomuns, como várias tentativas de login malsucedidas ou acessos a partir de locais desconhecidos.