 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Wie Sie Threat Analytics in echte Sicherheit umsetzen (statt in hübsche Berichte)
Von Mirko Peters ·
In der heutigen Cybersicherheitslandschaft kann Threat Analytics Ihre Sicherheitslage deutlich verbessern, indem es Erkenntnisse in klare Maßnahmen übersetzt. Viele Organisationen …
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Im heutigen Umfeld der Cybersicherheit kann Threat Analytics Ihre Sicherheitslage deutlich verbessern, indem sie Erkenntnisse in klare Maßnahmen überführt. Doch viele Organisationen sammeln lediglich Daten, ohne daraus operative Reaktionen abzuleiten. Aktuelle Studien zeigen eine kritische Lücke zwischen den gesammelten Daten und den ergriffenen Maßnahmen. Viele Behörden verfügen nicht über die nötigen Fähigkeiten für eine wirksame Netzwerksicherheit. Um Ihre Werte wirklich zu schützen, sollten Sie sich auf konkrete Schritte konzentrieren und nicht nur auf beeindruckende Dashboards und Berichte.
Das Wichtigste in Kürze
- Machen Sie Erkenntnisse aus Threat Analytics zu konkreten Schritten, um die Sicherheit zu erhöhen.
- Lassen Sie sich nicht von der Illusion der Sicherheit täuschen: Dashboards allein schützen Ihre Organisation nicht.
- Priorisieren Sie zentrale Bedrohungen, um Ressourcen gezielt einzusetzen und klare Aktionspläne zu erstellen.
- Weisen Sie die Verantwortung für die Reaktion auf Bedrohungen zu, damit Zuständigkeiten klar geregelt sind und wirksam gehandelt wird.
- Automatisieren Sie Reaktionen, um die Zeit bis zur Behebung von Vorfällen zu verkürzen und die Auswirkungen zu begrenzen.
- Überwachen Sie Bedrohungen kontinuierlich und integrieren Sie Echtzeitdaten, um die Erkennung zu verbessern.
- Reduzieren Sie Alarmmüdigkeit, indem Sie Rauschen herausfiltern und sich auf echte Bedrohungen konzentrieren.
- Messen Sie Reaktionskennzahlen wie die Mean Time to Detect (MTTD), um die Wirksamkeit Ihrer Sicherheitsmaßnahmen nachzuverfolgen.
Das Aktionsproblem bei Threat Analytics
Die Illusion der Sicherheit
Viele Organisationen glauben irrtümlich, sicher zu sein, nur weil sie Threat-Analytics-Tools eingeführt haben. Dashboards voller bunter Diagramme und Warnmeldungen erzeugen ein falsches Sicherheitsgefühl. Die präsentierten Daten mögen beruhigend wirken, doch diese Wahrnehmung kann täuschen. Die Realität ist, dass diese Tools oft nicht in sinnvolle Maßnahmen übersetzt werden.
Bedenken Sie folgende Punkte:
- Längere Reaktionszeiten entstehen, weil Analysten das Rauschen durchsuchen müssen, um echte Treffer zu finden.
- Kritische Warnmeldungen können im Durcheinander untergehen und das Risiko erhöhen, wichtige Informationen zu übersehen.
- Analysten-Burnout kann durch die überwältigende Menge an Warnmeldungen entstehen und zu Fluktuation und nachlassender Wirksamkeit führen.
Diese Faktoren begünstigen eine gefährliche Illusion. Sie glauben vielleicht, Ihre Organisation sei gut geschützt, doch ohne wirksame Maßnahmen bleiben Schwachstellen bestehen.
Warum das Erkennen von Bedrohungen nicht genügt
Bedrohungen nur zu sehen, bedeutet noch keine wirksame Sicherheit. Viele Organisationen setzen auf veraltete Infrastruktur und manuelle Prozesse, die ihre Fähigkeit zur Reaktion in Echtzeit einschränken. Hohe Warnmengen können zu Alarmmüdigkeit führen und Ihre Sicherheitsteams überfordern, sodass kritische Bedrohungen übersehen werden.
Hier sind einige häufige Gründe, warum Threat Analytics nicht zu wirksamen Sicherheitsverbesserungen führt:
- Die Abhängigkeit von veralteter Infrastruktur verhindert eine rechtzeitige Behebung.
- Eine überwältigende Menge an Warnmeldungen schränkt die Fähigkeit ein, wirksam zu reagieren.
- Fehlende Integration erschwert die Priorisierung von Erkenntnissen.
- Ohne klare Hinweise zur Behebung bleiben Probleme ungelöst.
- Falsch-positive Meldungen lenken die Aufmerksamkeit von echten Bedrohungen ab.
Außerdem fehlt Dashboards häufig ein klarer roter Faden. Sie zeigen dichte Datensammlungen, die nicht zu den Fragen passen, die Sie beantworten müssen. Analysten tun sich oft schwer, Anomalien schnell zu erkennen oder die nächsten Schritte festzulegen. Diese Diskrepanz kann zu verzögerter Erkennung führen, bei der Angriffe erst bemerkt werden, nachdem bereits Schaden entstanden ist.
Um die Lücke zwischen Erkenntnis und Handlung zu schließen, müssen Organisationen ihre Bedrohungsanalysen operationalisieren. Das bedeutet, Daten in umsetzbare Schritte zu überführen, die die Sicherheit verbessern, statt sich allein auf beeindruckende Dashboards zu verlassen.
Warum Bedrohungsanalysen nutzlos wirken
Grenzen der retrospektiven Analyse
Viele Organisationen verlassen sich in ihren Bedrohungsanalysen auf die retrospektive Analyse, doch dieser Ansatz hat erhebliche Grenzen. Möglicherweise analysieren Sie vergangene Vorfälle, ohne Erkenntnisse über aktuelle Bedrohungen zu gewinnen. Die wichtigsten Nachteile dieser Methode sind:
- Fehlende Erkennungswarnungen können blinde Flecken erzeugen, sodass Ihnen das volle Ausmaß eines Angriffs verborgen bleibt.
- Unzureichende Aufbewahrung historischer Daten bedeutet, dass Sie oft mit unvollständigen Informationen arbeiten.
- Fehlende Transparenz über den historischen Netzwerkverkehr kann die Reaktion auf Vorfälle verzögern und die Einhaltung von Compliance-Anforderungen erschweren.
Diese Einschränkungen beeinträchtigen Ihre Fähigkeit, Risiken vollständig zu erfassen. Infolgedessen sind Sie möglicherweise über potenzielle Bedrohungen nicht im Bilde, was das Risiko finanzieller Verluste, betrieblicher Störungen und eines Reputationsschadens für Ihre Organisation erhöht.
Getrennte Erkenntnisse und Abläufe
Getrennte Erkenntnisse und Abläufe stellen eine weitere Herausforderung bei Bedrohungsanalysen dar. Erreichen Sicherheitserkenntnisse die operativen Teams nicht, verliert Ihre Sicherheitsstrategie an Wirksamkeit. Die folgenden Statistiken zeigen die Folgen dieser Trennung:
| Statistik | Anteil |
|---|---|
| Erhöhtes Compliance-Risiko | 62% |
| Fehlender Kontext für bereichsübergreifende Aufgaben | 54% |
| Fehlende kontinuierliche Transparenz über die Daten | 49% |
| Zu viel Zeit für die Nachverfolgung von Anfragen | 55% |
| Wiederholte interne Nachfassaktionen | 45% |
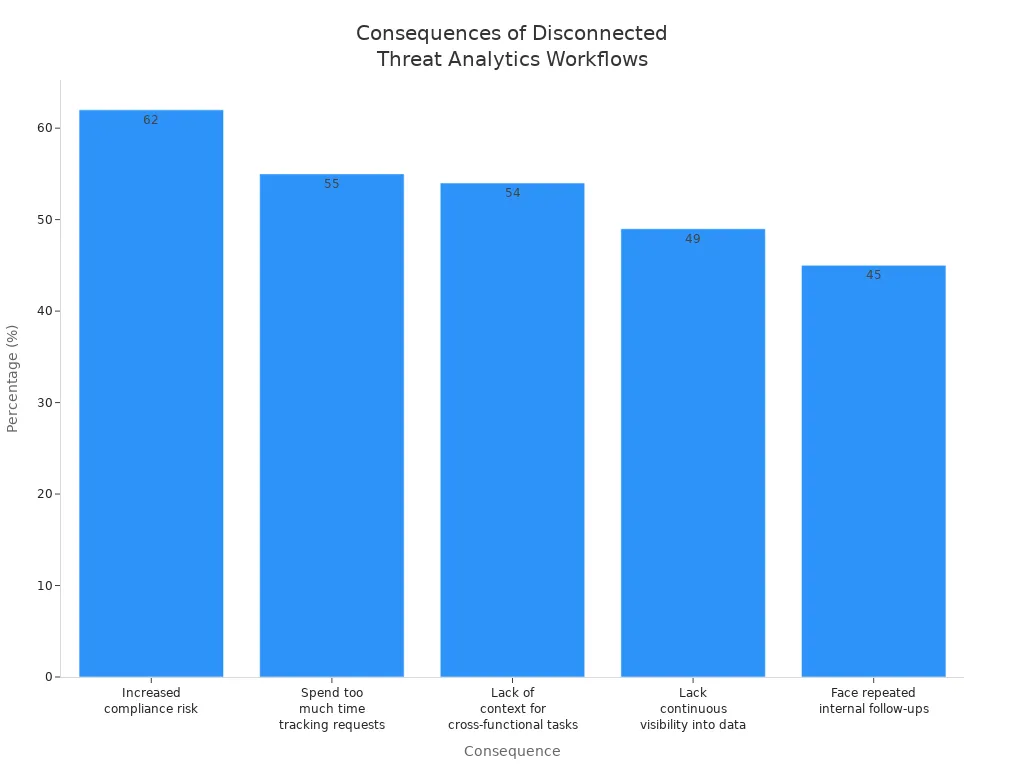
Diese Zahlen zeigen, wie getrennte Arbeitsabläufe zu Ineffizienz und verpassten Chancen im proaktiven Risikomanagement führen können. Ohne eine nahtlose Verbindung zwischen Erkenntnissen und Abläufen fällt es Ihrer Organisation schwer, Bedrohungen zu priorisieren und wirksam darauf zu reagieren.
Fehlende Verantwortlichkeit und Rechenschaftspflicht
Eine fehlende Verantwortlichkeit und Rechenschaftspflicht in den Prozessen der Bedrohungsanalyse verschärft das Problem zusätzlich. Viele Organisationen benennen keine feste Sicherheitsverantwortliche bzw. keinen festen Sicherheitsverantwortlichen, die bzw. der den gesamten Lebenszyklus der Bedrohungsanalyse überwacht. Diese Lücke führt zu uneinheitlicher Umsetzung und ins Stocken geratenen Behebungsmaßnahmen.
Um dieses Problem zu lösen, ist ein formalisiertes Governance-Modell unverzichtbar. Sie müssen sicherstellen, dass Risiken aktiv verantwortet, finanziert und als Teil Ihrer Unternehmensstrategie nachverfolgt werden. Ohne klare Verantwortung könnte Ihre Organisation Schwierigkeiten haben, wirksame Strategien für das Vorfallmanagement umzusetzen, und bliebe anfällig für neue Bedrohungen.
Bedrohungsanalysen für die Sicherheit operationalisieren
Erkenntnisse in Maßnahmen überführen
Um Ihre Sicherheitslage zu verbessern, müssen Sie Erkenntnisse aus Bedrohungsanalysen in konkrete Maßnahmen überführen. Dazu gehört, die gesammelten Daten bestimmten Sicherheitsmaßnahmen zuzuordnen. Eine selbstgesteuerte Architektur für die Erkennung von Cloud-Bedrohungen in Echtzeit kann Bedrohungen automatisch erkennen, Risiken priorisieren und Behebungsmaßnahmen ausführen. Dieser Ansatz stellt sicher, dass Sie Bedrohungen nicht nur beobachten, sondern aktiv darauf reagieren.
Diese Schritte helfen Ihnen, Erkenntnisse wirksam in Maßnahmen zu überführen:
- Wichtige Bedrohungen identifizieren: Konzentrieren Sie sich auf die häufigsten Bedrohungen, denen Ihre Organisation ausgesetzt ist. Diese Priorisierung hilft Ihnen, Ressourcen gezielt einzusetzen.
- Aktionspläne entwickeln: Erstellen Sie für jede identifizierte Bedrohung einen klaren Aktionsplan, der die Schritte beschreibt, die Ihr Team unternehmen sollte. Dieser Plan sollte Rollen, Verantwortlichkeiten und Zeitpläne enthalten.
- Mit bestehenden Systemen integrieren: Stellen Sie sicher, dass Ihre Tools für Bedrohungsanalysen reibungslos mit Ihrer vorhandenen Sicherheitsinfrastruktur zusammenarbeiten. Diese Integration erhöht die Geschwindigkeit und Wirksamkeit Ihrer Reaktionen.
Klare Verantwortlichkeiten festlegen
Eine klare Verantwortlichkeit für Maßnahmen, die auf Threat Analytics basieren, ist entscheidend für Nachvollziehbarkeit und eine wirksame Reaktion. Wenn Sie bestimmte Personen oder Teams benennen, die Risiken verwalten, machen Sie abstrakte Konzepte zu echten Aufgaben. Diese strukturierte Verantwortung fördert eine Kultur der gemeinsamen Verantwortung und richtet Sicherheitsmaßnahmen an den Geschäftszielen aus.
So legen Sie klare Verantwortlichkeiten fest:
| Nachweis | Beschreibung |
|---|---|
| Rechenschaftspflicht | Die Zuweisung von Verantwortung macht Risiken von abstrakten Konzepten zu konkreten Verantwortlichkeiten. |
| Vertrauen | Eine kontinuierliche Überwachung und Kommunikation von Risiken schafft Vertrauen in den Teams. |
| Klarheit | Die Verknüpfung von Risiken mit bestimmten Fähigkeiten verhindert Verwirrung und priorisiert die Risikominderung. |
| Strukturierte Zuständigkeit | Bewusst zugewiesene Risikoverantwortung fördert eine Kultur der gemeinsamen Verantwortung. |
| Organisatorische Resilienz | Wirksame Risikoverantwortung fördert eine proaktive Risikomanagementkultur. |
Wenn Sie diese Strategien umsetzen, stellen Sie sicher, dass Ihr Sicherheitsteam schnell und entschlossen handeln kann, sobald Bedrohungen auftreten.
Automatisierte Reaktionen
Automatisierung spielt eine zentrale Rolle, um Bedrohungsanalysen operativ nutzbar zu machen. Indem Sie auf erkannte Bedrohungen automatisiert reagieren, verkürzen Sie Reaktionszeiten deutlich und begrenzen die Auswirkungen von Vorfällen. Automatisierung ermöglicht es Ihrem Sicherheitsteam, sich auf strategische Initiativen zu konzentrieren, statt sich in repetitiven Aufgaben zu verlieren.
Einige Beispiele dafür, wie Automatisierung Ihre Sicherheit verbessern kann:
- Bedingter Zugriff: Zugriff automatisch einschränken, sobald riskante Anmeldungen erkannt werden.
- Sitzungen widerrufen: Sitzungen sofort widerrufen, sobald unmögliche Reisemuster erkannt werden.
- Automatische Untersuchung: Automatisierte Untersuchungen für verdächtige Aktivitäten auslösen, sodass Ihr Team schneller reagieren kann.
Organisationen stehen jedoch häufig vor Herausforderungen, wenn es darum geht, Bedrohungsanalysen operativ nutzbar zu machen. Typische Probleme sind Datenflut, fehlender Kontext und unzureichende Ressourcen für die Verwaltung von Bedrohungsdaten. Um diese Herausforderungen zu meistern, müssen Sie relevante Informationen von Rauschen trennen und sicherstellen, dass Ihre Sicherheitswerkzeuge so konfiguriert sind, dass sie auf relevante Bedrohungsinformationen reagieren.
Wenn Sie sich auf diese Strategien konzentrieren, können Sie Bedrohungsanalysen wirksam operativ nutzen und Erkenntnisse in entschlossene Maßnahmen umsetzen, die Ihre gesamte Sicherheitslage stärken.
Echtzeit-Bedrohungsanalysen nutzen
Techniken der kontinuierlichen Überwachung
Echtzeit-Bedrohungsanalysen sind stark auf kontinuierliche Überwachung angewiesen, um Bedrohungen schnell zu erkennen und darauf zu reagieren. Mit wirksamen Überwachungstechniken können Sie Ihre Sicherheitslage deutlich verbessern. Folgende zentrale Strategien sollten Sie in Betracht ziehen:
- Integration von Bedrohungsinformationen: Aktuelle Feeds mit Bedrohungsinformationen einbinden, um sie mit Echtzeitdaten abzugleichen. Dieser Ansatz reduziert Fehlalarme und hilft, echte Risiken zu erkennen.
- Verhaltensanalyse und Anomalieerkennung: Legen Sie Basiswerte für normale Aktivitäten fest, um Abweichungen zu erkennen, die auf Sicherheitsbedrohungen hindeuten können. Diese Technik ist entscheidend, um ausgefeilte Angriffe zu identifizieren.
- Automatisierte Reaktion und Behebung: Aktivieren Sie vordefinierte Aktionen als Reaktion auf Bedrohungen. Diese Funktion verkürzt die Reaktionszeit und die Auswirkungen von Vorfällen deutlich.
- Alarmverwaltung und Berichterstattung: Stellen Sie sicher, dass die zuständigen Personen über Bedrohungen und Vorfälle informiert werden, während Fehlalarme herausgefiltert werden. Dieser Prozess hilft Ihnen, den Fokus auf kritische Probleme zu behalten.
Mit diesen kontinuierlichen Überwachungstechniken schaffen Sie ein belastbares Framework für die Echtzeitüberwachung von Bedrohungen, das die Sicherheit Ihrer Organisation stärkt.
Automatisierte Reaktionen in Echtzeit
Automatisierte Reaktionen in Echtzeit sind für wirksame Sicherheitsprogramme unverzichtbar. Sie ergänzen das Fachwissen Ihrer Mitarbeitenden, indem sie Kontext liefern und dem Sicherheitsteam Freiraum für strategische Aufgaben verschaffen. So wirkt sich Automatisierung auf Ihre Maßnahmen zur Eindämmung von Bedrohungen aus:
- Schnellere Erkennung und Reaktion: Automatisierung beschleunigt die Erkennung und Reaktion und begrenzt so den Schaden bei Vorfällen. Ihr Team kann Vorfälle dadurch effektiver bearbeiten und hat weniger manuelle Arbeit.
- Schnellere Ermittlung der Ursache: Die Automatisierung der Vorfallsbewertung und -untersuchung führt zu einer schnelleren Ermittlung der Ursache. Dadurch verbringt Ihr Team weniger Zeit mit manuellen Aufgaben und mehr Zeit mit strategischen Reaktionen.
- Insgesamt höhere Effizienz: Wenn weniger Zeit für wiederkehrende Aufgaben anfällt, können Ihre Teams für die Reaktion auf Vorfälle effizienter arbeiten. Das wirkt sich direkt auf den Umgang mit Sicherheitsvorfällen aus.
Die durchschnittliche Verkürzung der Reaktionszeit bei Vorfällen durch Echtzeit-Bedrohungsanalysen ist erheblich. So benötigten Kunden ohne MDR im Schnitt 19 Stunden pro Vorfall bei Business Email Compromise (BEC), während MDR-Kunden diese Zeit auf nur 2 Stunden reduzierten. Das entspricht einer Verringerung der Zeit bis zur Lösung um fast 90 %und zeigt, welche Stärke Echtzeit-Erkenntnisse haben.
Rauschen reduzieren und Wirkung messen
Konsequente Reduzierung von Rauschen
Alarmermüdung gehört heute zu den größten Herausforderungen in der Cybersicherheit. Sicherheitsteams sehen sich oft mit Tausenden Warnmeldungen pro Tag konfrontiert, von denen viele Fehlalarme oder Signale mit niedriger Priorität sind. Diese Überlastung kann dazu führen, dass echte Cyberbedrohungen übersehen und kritische Entscheidungen verzögert werden. Um Ihre Sicherheitslage zu verbessern, sollten Sie das Rauschen in Ihren Bedrohungsanalysen konsequent reduzieren.
Beginnen Sie damit, Warnmeldungen mit Kontextinformationen aus mehreren Quellen anzureichern. Kombinieren Sie Bedrohungsinformationen, etwa bekannte schädliche IP-Adressen, mit der Sensibilität von Ressourcen und Metadaten wie MITRE-ATT&CK-Techniken. Dieser angereicherte Kontext hilft Ihnen, Warnmeldungen nach den tatsächlichen Risiken für Ihre Organisation zu priorisieren. Wenn Sie die geschäftlichen Auswirkungen hinter jeder Warnmeldung verstehen, können Sie sich auf echte Bedrohungen konzentrieren und Ablenkungen reduzieren.
Behandeln Sie Ihre Erkennungsmechanismen wie Software, die kontinuierlich abgestimmt werden muss. Testen und verfeinern Sie Ihre Erkennungsregeln regelmäßig, damit sie sich an neue Cyberbedrohungen und Veränderungen in Ihrer Umgebung anpassen. Dieser iterative Ansatz minimiert Fehlalarme und schärft Ihre Fähigkeit, Bedrohungen zu erkennen.
Automatisierung spielt eine entscheidende Rolle bei der Reduzierung von Rauschen. Nutzen Sie Tools für Sicherheitsorchestrierung, um Routineaufgaben automatisch zu erledigen. Beispielsweise können Sie bestätigte schädliche IP-Adressen automatisch blockieren oder kompromittierte Konten ohne manuelles Eingreifen deaktivieren. Diese Automatisierung verschafft Ihrem Team Freiraum, sich auf komplexe Angriffe und strategische Sicherheitsmaßnahmen zu konzentrieren, und steigert so die Effizienz insgesamt.
Zeit bis zur Maßnahme und Prävention messen
Um die Wirksamkeit Ihres Sicherheitsprogramms zu messen, sollten Sie sich auf Reaktionskennzahlen statt nur auf die Menge der Erkennungen konzentrieren. Wie schnell Sie Bedrohungen erkennen und darauf reagieren, zeigt klarer, wie erfolgreich Ihr Betrieb ist.
Zu den wichtigsten Kennzahlen gehören:
- Verweildauer (Dwell Time): Wie lange ein Angreifer in Ihrem System unentdeckt bleibt.
- Breakout-Zeit (Breakout Time): Die Zeit, die ein Angreifer nach dem initialen Zugriff braucht, um sich seitlich im Netzwerk zu bewegen.
- Mean Time to Detect (MTTD): Die durchschnittliche Zeit vom Beginn eines Angriffs bis zu seiner Erkennung.
- Mean Time to Respond (MTTR): Die durchschnittliche Zeit von der Erkennung bis zur Behebung.
| Metrik | Beschreibung |
|---|---|
| Mean Time to Detect | Misst, wie schnell Sie eine Bedrohung für die Sicherheit erkennen. |
| Mean Time to Respond | Misst, wie schnell Sie reagieren, um Angriffe einzudämmen und zu beheben. |
Eine Verkürzung von MTTD und MTTR verbessert Ihre Sicherheitslage unmittelbar, weil Angreifern weniger Zeit bleibt, Schaden anzurichten. Echtzeit-Bedrohungserkennung und kontinuierliche Überwachung helfen Ihnen, diese Zeiten zu senken, und ermöglichen schnellere Entscheidungen und Maßnahmen.
Messen Sie die Zeitspannen zwischen den zentralen Ereignissen: wann ein Angriff stattfindet, wann Sie ihn erkennen, wann Sie reagieren und wann Sie den Vorfall abschließen. Diese Zeitleiste zeigt Lücken in Ihren Sicherheitsmaßnahmen auf und gibt Hinweise für Verbesserungen.
Indem Sie Rauschen konsequent reduzieren und aussagekräftige Reaktionsmetriken erfassen, machen Sie Ihre Bedrohungsanalyse von einem passiven Werkzeug zu einem aktiven Treiber der Sicherheit. Dieser Wandel hilft Ihnen, Sicherheitsverletzungen zu verhindern, Risiken zu senken und Ihre Cyberabwehr zu stärken.
In der Cybersicherheit verbessern Sie Ihre Sicherheitslage nicht dadurch, dass Sie mehr Bedrohungen sehen, sondern dadurch, dass Sie schneller handeln. Präzise Bedrohungsinformationen versetzen Sie in die Lage, schnell zu reagieren, Risiken zu senken und Ihr Vertrauen in Ihre Sicherheitsmaßnahmen zu stärken. Die Operationalisierung der Bedrohungsanalyse ist entscheidend, denn sie macht aus Erkenntnissen konkrete Maßnahmen.
Diese praktischen Schritte helfen Ihnen, die Lücke zwischen Erkenntnis und Handeln zu schließen:
- Ordnen Sie Erkenntnisse konkreten Maßnahmen zu.
- Legen Sie eindeutige Verantwortlichkeiten für die Reaktion auf Bedrohungen fest.
- Automatisieren Sie Reaktionen, um die Behandlung von Sicherheitsvorfällen zu beschleunigen.
Wenn Sie diese Strategien umsetzen, können Sie die Sicherheitsergebnisse Ihrer Organisation deutlich verbessern.
Häufige Fragen
Was ist Bedrohungsanalyse?
Bedrohungsanalyse bedeutet, Daten zu erfassen und auszuwerten, um potenzielle Sicherheitsbedrohungen zu erkennen. Sie hilft Organisationen, Risiken zu verstehen und auf Vorfälle wirksam zu reagieren.
Wie operationalisiere ich die Bedrohungsanalyse?
Sie operationalisieren die Bedrohungsanalyse, indem Sie Erkenntnisse Maßnahmen zuordnen, Verantwortlichkeiten festlegen und Reaktionen automatisieren. So stellen Sie rechtzeitige und wirksame Sicherheitsmaßnahmen sicher.
Warum ist Echtzeitüberwachung wichtig?
Echtzeitüberwachung ermöglicht es Ihnen, Bedrohungen zu erkennen, sobald sie auftreten. Sie erlaubt schnelle Reaktionen und verringert so die mögliche Auswirkung von Sicherheitsvorfällen.
Welche typischen Herausforderungen gibt es bei der Bedrohungsanalyse?
Zu den typischen Herausforderungen gehören Alarmmüdigkeit, nicht zusammenhängende Erkenntnisse und fehlende Verantwortlichkeiten. Diese Probleme können eine wirksame Erkennung und Reaktion auf Bedrohungen behindern.
Wie reduziere ich Alarmmüdigkeit?
Sie reduzieren Alarmmüdigkeit, indem Sie Fehlalarme herausfiltern, Warnmeldungen mit Kontext anreichern und Routineaufgaben automatisieren. So lassen sich echte Bedrohungen besser priorisieren.
Welche Metriken sollte ich für die Wirksamkeit der Sicherheit erfassen?
Erfassen Sie Kennzahlen wie Mean Time to Detect (MTTD) und Mean Time to Respond (MTTR). Diese Metriken geben Aufschluss über die Effizienz Ihrer Reaktion auf Vorfälle.
Wie verbessert Automatisierung die Sicherheit?
Automatisierung beschleunigt die Erkennung von Bedrohungen und die Reaktion darauf und ermöglicht Ihrem Team, sich auf strategische Initiativen zu konzentrieren. Sie minimiert menschliche Fehler und steigert die Gesamteffizienz.
Warum sind Verantwortlichkeiten in der Bedrohungsanalyse entscheidend?
Klare Verantwortlichkeiten sorgen für Rechenschaftspflicht und eine wirksame Reaktion auf Bedrohungen. Wenn Sie bestimmte Personen oder Teams benennen, entsteht eine Kultur der Verantwortung und des proaktiven Risikomanagements.