 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Как превратить аналитику угроз в реальную безопасность (а не в красивые отчёты)
By Mirko Peters ·
В современном ландшафте кибербезопасности аналитика угроз может существенно повысить уровень защиты, превращая выводы в решительные действия. Однако многие организации…
Automatically translated with AI from the original post. Read the English original
В современном ландшафте кибербезопасности аналитика угроз может существенно укрепить вашу защиту, превращая выводы в решительные действия. Однако многие организации попадают в ловушку: они собирают данные, но не переводят их в оперативные меры реагирования. Недавние исследования выявляют критический разрыв между собранными данными и предпринятыми действиями: многим ведомствам не хватает необходимых возможностей для эффективной сетевой безопасности. Чтобы по-настоящему защитить свои активы, нужно сосредоточиться на конкретных шагах, а не на впечатляющих дашбордах и отчётах.
Главное
- Превращайте результаты аналитики угроз в конкретные действия, которые повышают безопасность.
- Не поддавайтесь иллюзии защищённости: одних панелей мониторинга недостаточно, чтобы защитить организацию.
- Определяйте приоритетные угрозы, чтобы эффективно распределять ресурсы и составлять понятные планы действий.
- Назначайте ответственных за реагирование на угрозы, чтобы обеспечить подотчётность и эффективные действия.
- Автоматизируйте реагирование, чтобы сократить время реакции на инциденты и минимизировать их последствия.
- Постоянно отслеживайте угрозы и интегрируйте данные в реальном времени, чтобы улучшить обнаружение.
- Снижайте усталость от оповещений, отфильтровывая шум и концентрируясь на реальных угрозах.
- Измеряйте показатели реагирования, например среднее время обнаружения (MTTD), чтобы отслеживать эффективность безопасности.
Проблема действий в аналитике угроз
Иллюзия безопасности
Многие организации ошибочно полагают, что защищены, лишь потому что внедрили инструменты аналитики угроз. Панели, заполненные яркими графиками и оповещениями, создают ложное ощущение безопасности. Представленные данные могут успокаивать, но такое восприятие способно вводить в заблуждение. На деле эти инструменты часто не превращают результаты анализа в значимые действия.
Обратите внимание на следующие моменты:
- Увеличение времени реагирования: аналитикам приходится просеивать шум, чтобы найти реальные угрозы.
- Критические оповещения могут затеряться среди лишней информации, повышая риск пропустить важные сведения.
- Выгорание аналитиков может возникнуть из-за огромного потока оповещений, что приводит к текучести кадров и снижению эффективности.
Эти факторы формируют опасную иллюзию. Вам может казаться, что организация хорошо защищена, но без эффективных действий уязвимости остаются.
Почему одного наблюдения за угрозами недостаточно
Простое наблюдение за угрозами не равно эффективной безопасности. Многие организации полагаются на устаревшую инфраструктуру и ручные процессы, которые ограничивают их способность реагировать в режиме реального времени. Большой объём оповещений приводит к их обесцениванию: команды безопасности перегружены и могут пропустить критические угрозы.
Вот некоторые распространённые причины, по которым аналитика угроз не приводит к реальному повышению безопасности:
- Зависимость от устаревшей инфраструктуры затрудняет своевременное устранение проблем.
- Избыточный объём оповещений снижает способность эффективно реагировать.
- Отсутствие интеграции затрудняет расстановку приоритетов среди выявленных проблем.
- Отсутствие понятных рекомендаций по устранению оставляет проблемы без внимания.
- Ложные срабатывания отвлекают внимание от реальных угроз.
Кроме того, дашборды часто не дают понятной картины происходящего. Они показывают плотные массивы данных, которые не отвечают на вопросы, ради которых вы на них смотрите. Аналитикам может быть трудно быстро заметить аномалии или определить следующие шаги. Такой разрыв может привести к запаздыванию обнаружения, когда атаки выявляются только после того, как ущерб уже нанесён.
Чтобы преодолеть разрыв между выводами и действиями, организациям нужно сосредоточиться на внедрении угрозной аналитики в операционные процессы. Это означает превращение данных в конкретные шаги, которые повышают безопасность, а не полагаться исключительно на впечатляющие дашборды.
Почему аналитика угроз кажется бесполезной
Ограничения ретроспективного анализа
Многие организации опираются на ретроспективный анализ в своей аналитике угроз, но у этого подхода есть существенные ограничения. Вы можете оказаться в ситуации, когда анализируете прошлые инциденты, но не получаете представления о текущих угрозах. Вот несколько ключевых недостатков этого метода:
- Отсутствие оповещений об обнаружении может создавать слепые зоны, и вы не будете знать полный масштаб атаки.
- Недостаточный срок хранения исторических данных означает, что вы часто работаете с неполной информацией.
- Отсутствие видимости исторского сетевого трафика может замедлить реагирование на инциденты и усложнить выполнение требований соответствия.
Эти ограничения мешают вам полностью понимать риски. В результате вы можете оставаться не в курсе потенциальных угроз, что повышает вероятность финансовых потерь, сбоев в работе и ущерба репутации организации.
Разрозненность данных и операций
Разрозненность выводов и операций — ещё одна проблема в аналитике угроз. Когда выводы по безопасности не доходят до операционных команд, эффективность мер защиты снижается. Обратите внимание на следующие статистические данные, которые показывают последствия такого разрыва:
| Показатель | Процент |
|---|---|
| Рост рисков несоответствия требованиям | 62% |
| Отсутствие контекста для межфункциональных задач | 54% |
| Отсутствие постоянной видимости данных | 49% |
| Слишком много времени уходит на отслеживание запросов | 55% |
| Необходимость повторных внутренних согласований | 45% |
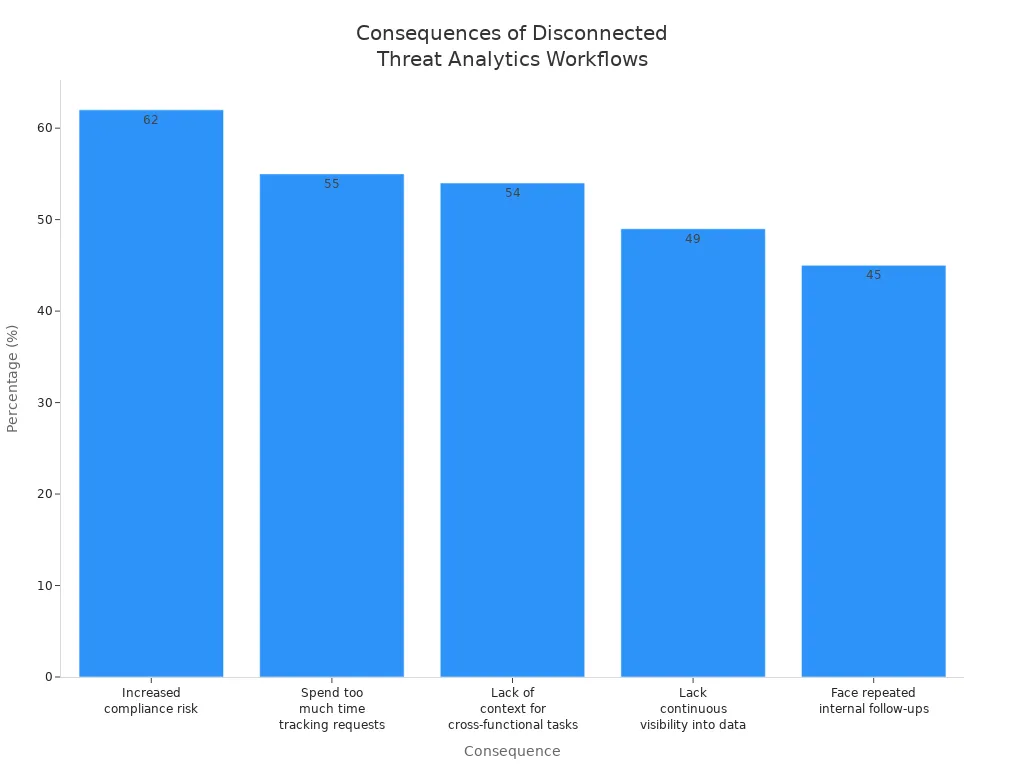
Эти цифры показывают, как разрозненные процессы приводят к неэффективности и упущенным возможностям для проактивного управления рисками. Без надёжной связи между выводами и операциями организация с трудом расставляет приоритеты и эффективно реагирует на угрозы.
Отсутствие владения и ответственности
Отсутствие владения и ответственности в процессах аналитики угроз усугубляет проблему. Многие организации не назначают выделенного руководителя по безопасности, который отвечал бы за жизненный цикл аналитики угроз. Это приводит к непоследовательному выполнению задач и застопорившимся работам по устранению проблем.
Чтобы решить эту задачу, необходимо формализованное управление. Вы должны обеспечить, чтобы риски активно закреплялись за владельцами, финансировались и отслеживались в рамках корпоративной стратегии. Без чёткого владения ваша организация может с трудом внедрять эффективные стратегии управления инцидентами и останется уязвимой перед новыми угрозами.
Внедрение аналитики угроз в операционные процессы безопасности
Сопоставление выводов с действиями
Чтобы повысить уровень безопасности, необходимо превращать выводы аналитики угроз в конкретные действия. Этот процесс предполагает сопоставление собранных данных с конкретными мерами безопасности. Самоуправляемая архитектура для обнаружения облачных угроз в реальном времени может автоматизировать обнаружение угроз, расставлять приоритеты рисков и выполнять действия по устранению. Такой подход гарантирует, что вы не просто наблюдаете за угрозами, а активно на них реагируете.
Рассмотрите следующие шаги, чтобы эффективно сопоставлять выводы с действиями:
- Определите ключевые угрозы: сосредоточьтесь на наиболее распространённых угрозах, с которыми сталкивается ваша организация. Такая приоритизация позволит эффективно распределять ресурсы.
- Разработайте планы действий: для каждой выявленной угрозы составьте чёткий план действий, в котором описаны шаги, которые должна предпринять ваша команда. В этом плане должны быть указаны роли, зоны ответственности и сроки.
- Интегрируйте с существующими системами: убедитесь, что ваши инструменты аналитики угроз беспрепятственно работают с существующей инфраструктурой безопасности. Такая интеграция повышает скорость и эффективность реагирования.
Назначение чёткой ответственности
Назначение чёткой ответственности за действия, основанные на аналитике угроз, имеет решающее значение для подотчётности и эффективного реагирования. Когда вы назначаете конкретных людей или команды для управления рисками, вы превращаете абстрактные понятия в реальные обязанности. Такая структурированная ответственность формирует культуру общей ответственности и согласует усилия по безопасности с бизнес-результатами.
Вот как установить чёткую ответственность:
| Доказательства | Описание |
|---|---|
| Подотчётность | Назначение ответственности превращает риски из абстрактных понятий в реальные обязанности. |
| Уверенность | Постоянный мониторинг и обмен информацией о рисках повышают уверенность команд. |
| Ясность | Привязка рисков к конкретным возможностям предотвращает путаницу и помогает расставить приоритеты в снижении рисков. |
| Структурированная ответственность | Целенаправленное закрепление ответственности за рисками формирует культуру общей ответственности. |
| Устойчивость организации | Эффективное закрепление ответственности за рисками способствует проактивной культуре управления рисками. |
Применяя эти стратегии, вы сможете гарантировать, что ваша команда безопасности будет готова быстро и решительно действовать, когда возникнут угрозы.
Автоматизация реагирования
Автоматизация играет ключевую роль в операционализации аналитики угроз. Автоматизируя реагирование на выявленные угрозы, вы можете существенно сократить время реакции и minimizировать последствия инцидентов. Автоматизация позволяет команде безопасности сосредоточиться на стратегических задачах, а не тонуть в рутинных операциях.
Вот несколько примеров того, как автоматизация может усилить вашу безопасность:
- Условный доступ: автоматическое ограничение доступа при обнаружении рискованных входов в систему.
- Отзыв сеансов: мгновенный отзыв сеансов при выявлении признаков невозможных перемещений.
- Автоматическое расследование: запуск автоматизированных расследований подозрительной активности, что позволяет вашей команде реагировать быстрее.
Однако организации часто сталкиваются с трудностями при операционализации аналитики угроз. Типичные проблемы включают перегрузку данными, отсутствие контекста и недостаток ресурсов для управления данными об угрозах. Чтобы преодолеть эти трудности, необходимо отделять шум от значимых сигналов и настраивать инструменты безопасности так, чтобы они действовали на основе релевантной информации об угрозах.
Сосредоточившись на этих стратегиях, вы сможете эффективно операционализировать аналитику угроз, превращая инсайты в решительные действия, которые повышают общий уровень вашей безопасности.
Аналитика угроз в реальном времени
Методы непрерывного мониторинга
Аналитика угроз в реальном времени во многом опирается на непрерывный мониторинг, позволяющий быстро обнаруживать угрозы и реагировать на них. Применяя эффективные методы мониторинга, вы можете существенно повысить уровень своей безопасности. Ниже приведены ключевые стратегии, которые стоит рассмотреть:
- Интеграция данных об угрозах: подключите актуальные потоки данных об угрозах, чтобы сопоставлять их с данными в реальном времени. Такой подход снижает количество ложных срабатываний и помогает выявлять реальные риски.
- Анализ поведения и обнаружение аномалий: установите базовые показатели нормальной активности, чтобы выявлять отклонения, которые могут указывать на угрозы безопасности. Этот метод крайне важен для обнаружения сложных атак.
- Автоматизированное реагирование и устранение: включите заранее определённые действия в ответ на угрозы. Эта возможность существенно сокращает время реакции и масштаб последствий инцидентов.
- Управление оповещениями и отчётность: обеспечьте, чтобы нужные сотрудники получали информацию об угрозах и инцидентах, а ложные срабатывания отфильтровывались. Такой процесс помогает сохранять фокус на критичных проблемах.
Применяя эти методы непрерывного мониторинга, вы можете создать надёжную основу для мониторинга угроз в реальном времени, которая повышает безопасность вашей организации.
Автоматизированные реакции в реальном времени
Автоматизированные реакции в реальном времени необходимы для эффективных программ безопасности. Они усиливают экспертизу специалистов, предоставляя контекст и позволяя командам безопасности сосредоточиться на стратегических задачах. Вот как автоматизация влияет на снижение угроз:
- Ускоренное обнаружение и реагирование: автоматизация ускоряет процесс обнаружения и реагирования, минимизируя ущерб во время инцидентов. Это позволяет вашей команде эффективнее управлять инцидентами при меньшей ручной нагрузке.
- Более быстрое выявление первопричины: автоматизация сортировки и расследования инцидентов позволяет быстрее находить первопричину. Такая эффективность сокращает время на рутинные задачи и оставляет больше времени для стратегических действий.
- Общее повышение эффективности: when less time is spent on repetitive tasks, команды реагирования на инциденты работают эффективнее. Это улучшение приводит к лучшим результатам при управлении инцидентами безопасности.
Среднее сокращение времени реагирования на инциденты при использовании аналитики угроз в реальном времени существенно. Например, клиенты без MDR тратили в среднем 19 часов на инцидент Business Email Compromise (BEC), тогда как клиенты с MDR сократили это время всего до 2 часов. Это означает снижение времени до устранения почти на 90%, что демонстрирует силу аналитики в реальном времени.
Сокращение шума и измерение эффекта
Агрессивное сокращение шума
Усталость от оповещений остаётся одной из главных проблем кибербезопасности. Команды безопасности часто получают тысячи оповещений в день, и многие из них оказываются ложными срабатываниями или низкоприоритетными сигналами. Такая перегрузка может привести к тому, что вы пропустите реальные киберугрозы и задержите важные решения. Чтобы повысить уровень безопасности, необходимо решительно сокращать шум в вашей аналитике угроз.
Начните с обогащения оповещений контекстной информацией из нескольких источников. Сочетайте данные киберразведки, например известные вредоносные IP-адреса, с чувствительностью активов и метаданными, такими как техники MITRE ATT&CK. Такой обогащённый контекст помогает расставить приоритеты оповещений в соответствии с реальными рисками для вашей организации. Когда вы понимаете бизнес-последствия каждого оповещения, вы можете сосредоточиться на реальных угрозах и меньше отвлекаться.
Относитесь к механизмам обнаружения как к программному обеспечению, которое требует постоянной настройки. Регулярно тестируйте и уточняйте правила обнаружения, чтобы адаптировать их к меняющимся киберугрозам и изменениям в вашей среде. Такой итеративный подход минимизирует ложные срабатывания и повышает точность обнаружения угроз.
Автоматизация играет ключевую роль в сокращении шума. Используйте инструменты оркестрации безопасности для автоматической обработки рутинных задач. Например, автоматически блокируйте подтверждённые вредоносные IP-адреса или отключайте скомпрометированные учётные записи без ручного вмешательства. Такая автоматизация освобождает команду для работы со сложными атаками и стратегическими мерами безопасности, повышая общую эффективность.
Измерение времени реакции и предотвращения
Чтобы оценить эффективность программы безопасности, важно отслеживать метрики реагирования, а не только количество обнаружений. Скорость, с которой вы обнаруживаете угрозы и реагируете на них, даёт более ясное представление об операционной результативности.
Ключевые метрики для мониторинга:
- Dwell Time: как долго злоумышленник остаётся незамеченным в вашей системе.
- Breakout Time: время, которое требуется злоумышленнику, чтобы переместиться по сети после первоначального доступа.
- Mean Time to Detect (MTTD) — среднее время от начала атаки до её обнаружения.
- Mean Time to Respond (MTTR) — среднее время от обнаружения до устранения угрозы.
| Метрика | Описание |
|---|---|
| Mean Time to Detect | Показывает, насколько быстро вы выявляете угрозу безопасности. |
| Mean Time to Respond | Показывает, насколько быстро вы реагируете, чтобы локализовать и устранить атаку. |
Сокращение MTTD и MTTR напрямую повышает уровень защищённости, ограничивая время, которое у злоумышленников есть для нанесения ущерба. Обнаружение угроз в реальном времени и непрерывный мониторинг помогают сократить эти показатели и ускоряют принятие решений и действия.
Сосредоточьтесь на измерении времени между ключевыми событиями: когда произошла атака, когда вы её обнаружили, когда отреагировали и когда инцидент был устранён. Такая временная шкала показывает слабые места в ваших мерах безопасности и подсказывает, что нужно улучшить.
Активно сокращая «шум» и отслеживая значимые метрики реагирования, вы превращаете аналитику угроз из пассивного инструмента в активный механизм защиты. Такой переход помогает предотвращать утечки, снижать риски и укреплять ваши средства кибербезопасности.
В кибербезопасности уровень защищённости повышается не за счёт того, что вы видите больше угроз, а за счёт того, что вы действуете быстрее. Грамотно использованная разведка угроз позволяет быстро реагировать, снижает риски и повышает уверенность в ваших мерах безопасности. Практическое внедрение аналитики угроз критически важно: оно превращает выводы в решительные действия.
Чтобы сократить разрыв между выводами и действиями, рассмотрите следующие практические шаги:
- Сопоставляйте выводы с конкретными действиями.
- Назначьте понятного ответственного за реагирование на угрозы.
- Автоматизируйте реагирование, чтобы упростить работу с инцидентами.
Применяя эти стратегии, вы можете существенно улучшить результаты обеспечения безопасности вашей организации.
Часто задаваемые вопросы
Что такое аналитика угроз?
Аналитика угроз предполагает сбор и анализ данных для выявления потенциальных угроз безопасности. Она помогает организациям понимать риски и эффективно реагировать на инциденты.
Как внедрить аналитику угроз на практике?
Аналитику угроз можно внедрить, сопоставляя выводы с действиями, назначая ответственных и автоматизируя реагирование. Такой подход обеспечивает своевременные и эффективные меры безопасности.
Почему важен мониторинг в реальном времени?
Мониторинг в реальном времени позволяет выявлять угрозы в момент их возникновения. Это обеспечивает оперативное реагирование и снижает потенциальное влияние инцидентов безопасности.
Какие типичные проблемы возникают в аналитике угроз?
К типичным проблемам относятся усталость от оповещений, разрозненные выводы и отсутствие ответственных. Эти проблемы могут мешать эффективному обнаружению угроз и реагированию на них.
Как снизить усталость от оповещений?
Усталость от оповещений можно снизить, отфильтровывая ложные срабатывания, дополняя оповещения контекстом и автоматizing рутинные задачи. Это помогает выделять реальные угрозы.
Какие метрики отслеживать для оценки эффективности безопасности?
Отслеживайте такие метрики, как Mean Time to Detect (MTTD) и Mean Time to Respond (MTTR). Они показывают, насколько эффективно вы работаете с инцидентами.
Как автоматизация повышает уровень безопасности?
Автоматизация ускоряет обнаружение угроз и реагирование на них, позволяя вашей команде сосредоточиться на стратегических задачах. Она минимизирует человеческие ошибки и повышает общую эффективность.
Почему ответственность важна в аналитике угроз?
Назначенный ответственный обеспечивает подотчётность и эффективное реагирование на угрозы. Определение конкретных людей или команд формирует культуру ответственности и проактивного управления рисками.