 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Comment transformer l’analyse des menaces en sécurité concrète (plutôt que en rapports esthétiques)
Par Mirko Peters ·
Dans le paysage actuel de la cybersécurité, l’analyse des menaces peut considérablement renforcer votre posture de sécurité en transformant les informations en actions décisives. Cependant, de nombreuses organi…
Traduit automatiquement par IA à partir de l'article original. Lire l'original en anglais
Dans le paysage actuel de la cybersécurité, l’analyse des menaces peut considérablement renforcer votre posture de sécurité en transformant les informations en actions décisives. Pourtant, de nombreuses organisations tombent dans le piège consistant à collecter des données sans les traduire en réponses opérationnelles. Des études récentes révèlent un décalage critique entre les données collectées et les actions menées, de nombreuses agences ne disposant pas des capacités nécessaires à une sécurité réseau efficace. Pour protéger réellement vos actifs, concentrez-vous sur des mesures concrètes plutôt que sur des tableaux de bord et des rapports impressionnants.
Points clés
- Transformez les informations issues de l’analyse des menaces en mesures concrètes pour renforcer la sécurité.
- Évitez l’illusion de la sécurité : les tableaux de bord ne protègent pas à eux seuls votre organisation.
- Hiérarchisez les menaces clés afin d’allouer efficacement les ressources et de définir des plans d’action clairs.
- Attribuez la responsabilité de la réponse aux menaces afin de garantir la redevabilité et une action efficace.
- Automatisez les réponses pour réduire les délais de réponse aux incidents et limiter leur impact.
- Surveillez les menaces en continu et intégrez des données en temps réel pour améliorer la détection.
- Réduisez la fatigue liée aux alertes en filtrant le bruit et en vous concentrant sur les menaces réelles.
- Mesurez les indicateurs de réponse, comme le délai moyen de détection (MTTD), pour suivre l’efficacité de la sécurité.
Le problème de l’action dans l’analyse des menaces
L’illusion de la sécurité
Beaucoup d’organisations pensent à tort être protégées du simple fait d’avoir déployé des outils d’analyse des menaces. Les tableaux de bord remplis de graphiques colorés et d’alertes créent un faux sentiment de sécurité. Les données présentées peuvent vous rassurer, mais cette perception peut être trompeuse. En réalité, ces outils peinent souvent à transformer les informations en actions concrètes.
Considérez les points suivants :
- Des délais de réponse allongés lorsque les analystes doivent passer au crible le bruit pour trouver les vrais positifs.
- Des alertes critiques peuvent être noyées dans la masse, augmentant le risque de passer à côté d’informations vitales.
- L’épuisement des analystes peut résulter du volume écrasant d’alertes, entraînant des départs et une baisse d’efficacité.
Ces facteurs alimentent une illusion dangereuse. Vous pouvez penser que votre organisation est bien protégée, mais sans action efficace, les vulnérabilités subsistent.
Pourquoi voir les menaces ne suffit pas
Voir les menaces ne garantit pas, à lui seul, une sécurité efficace. Beaucoup d’organisations s’appuient sur une infrastructure obsolète et sur des processus manuels, qui limitent leur capacité à réagir en temps réel. Un volume élevé d’alertes peut provoquer une fatigue liée aux alertes, submergeant vos équipes de sécurité et les conduisant à manquer des menaces critiques.
Voici quelques raisons courantes pour lesquelles l’analyse des menaces ne débouche pas sur des améliorations de sécurité concrètes :
- Le recours à une infrastructure obsolète freine la remédiation dans les délais.
- Un volume d’alertes trop important réduit la capacité à réagir efficacement.
- Le manque d’intégration rend difficile la hiérarchisation des constats.
- L’absence de consignes claires de remédiation laisse les problèmes sans traitement.
- Les faux positifs détournent l’attention des menaces réelles.
De plus, les tableaux de bord manquent souvent d’un fil conducteur clair. Ils présentent des ensembles denses de données qui ne correspondent pas aux questions auxquelles vous devez répondre. Les analystes peuvent avoir du mal à repérer rapidement les anomalies ou à déterminer les prochaines étapes. Ce décalage peut conduire à une détection tardive, où les attaques ne sont identifiées qu’après que les dégâts ont été causés.
Pour combler le fossé entre analyse et action, les organisations doivent se concentrer sur l’opérationnalisation de leurs analyses de menaces. Concrètement, il s’agit de transformer les données en étapes exploitables qui renforcent la sécurité, plutôt que de se contenter de tableaux de bord impressionnants.
Pourquoi l’analyse des menaces semble inutile
Limites de l’analyse rétrospective
De nombreuses organisations s’appuient sur une analyse rétrospective dans le cadre de leur analyse des menaces, mais cette approche présente des limites importantes. Vous risquez de passer votre temps à analyser des incidents passés sans obtenir d’informations sur les menaces actuelles. Voici les principaux inconvénients de cette méthode :
- Une absence d’alertes de détection peut créer des angles morts, vous empêchant de mesurer l’ensemble de l’attaque.
- Une conservation insuffisante des données historiques signifie que vous travaillez souvent avec des informations incomplètes.
- L’absence de visibilité historique sur le réseau peut retarder la réponse aux incidents et compliquer les efforts de conformité.
Ces limites nuisent à votre capacité à appréhender pleinement les risques. En conséquence, vous pouvez passer à côté de menaces potentielles, ce qui augmente le risque de pertes financières, de perturbations opérationnelles et d’atteinte à la réputation de votre organisation.
Décalage entre analyses et opérations
Le décalage entre analyses et opérations constitue un autre défi de l’analyse des menaces. Lorsque les informations de sécurité n’atteignent pas les équipes opérationnelles, l’efficacité de vos mesures de sécurité diminue. Examinez les statistiques suivantes qui illustrent les conséquences de ce décalage :
| Indicateur | Pourcentage |
|---|---|
| Risque de conformité accru | 62% |
| Manque de contexte pour les tâches transversales | 54% |
| Absence de visibilité continue sur les données | 49% |
| Temps excessif consacré au suivi des demandes | 55% |
| Relances internes répétées | 45% |
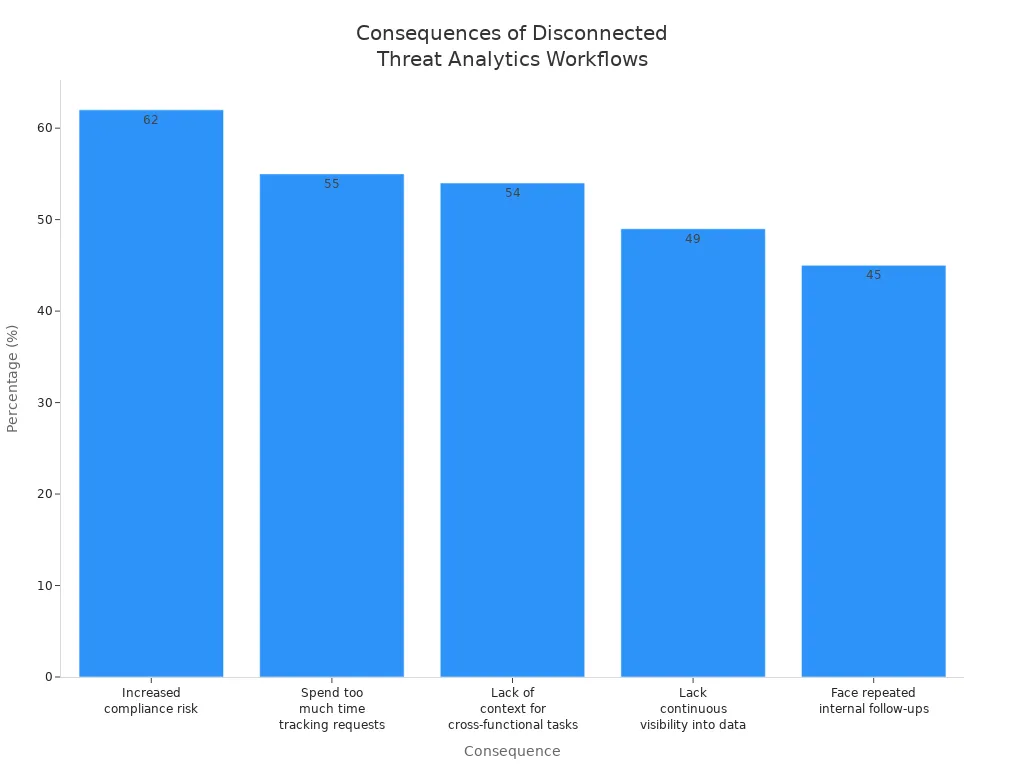
Ces chiffres montrent comment des flux de travail déconnectés peuvent entraîner des inefficacités et des opportunités manquées en matière de gestion proactive des risques. Sans lien fluide entre analyses et opérations, votre organisation peine à hiérarchiser et à traiter efficacement les menaces.
Absence de responsabilité et de propriété
Une absence de responsabilité clairement attribuée dans les processus d’analyse des menaces aggrave encore le problème. De nombreuses organisations ne désignent aucun responsable de la sécurité dédié pour superviser le cycle de vie de l’analyse des menaces. Cette absence entraîne une exécution incohérente et des efforts de remédiation au point mort.
Pour y remédier, une gouvernance formalisée est indispensable. Vous devez vous assurer que les risques sont activement pris en charge, financés et suivis dans le cadre de votre stratégie d’entreprise. Sans responsabilités claires, votre organisation risque d’avoir du mal à mettre en œuvre des stratégies efficaces de gestion des incidents, vous laissant vulnérable face aux menaces émergentes.
Opérationnaliser l’analyse des menaces pour la sécurité
Associer les analyses aux actions
Pour renforcer votre posture de sécurité, vous devez transformer les informations issues de l’analyse des menaces en actions concrètes. Ce processus consiste à associer les données collectées à des mesures de sécurité spécifiques. Une architecture auto-pilotée pour la détection des menaces dans le cloud en temps réel peut automatiser la détection des menaces, hiérarchiser les risques et exécuter des actions de remédiation. Cette approche garantit que vous ne vous contentez pas d’observer les menaces, mais que vous y répondez activement.
Voici les étapes à suivre pour associer efficacement les analyses aux actions :
- Identifier les menaces clés : concentrez-vous sur les menaces les plus répandues auxquelles votre organisation est confrontée. Cette priorisation vous permet d’allouer les ressources de manière efficace.
- Élaborer des plans d’action : pour chaque menace identifiée, créez un plan d’action clair qui décrit les étapes que votre équipe doit suivre. Ce plan doit préciser les rôles, les responsabilités et les délais.
- Intégrer aux systèmes existants : veillez à ce que vos outils d’analyse des menaces fonctionnent sans friction avec votre infrastructure de sécurité existante. Cette intégration améliore la rapidité et l’efficacité de vos réponses.
Attribuer clairement les responsabilités
Attribuer une responsabilité claire pour les actions issues de l’analyse des menaces est essentiel à la redevabilité et à une réponse efficace. Lorsque vous désignez des personnes ou des équipes précises pour gérer les risques, vous transformez des concepts abstraits en responsabilités concrètes. Cette responsabilisation structurée favorise une culture de responsabilité partagée et aligne les efforts de sécurité sur les résultats métier.
Voici comment établir une responsabilité claire :
| Preuve | Description |
|---|---|
| Redevabilité | Attribuer des responsabilités transforme les risques, de concepts abstraits, en responsabilités concrètes. |
| Confiance | Le suivi constant et la communication régulière des risques renforcent la confiance des équipes. |
| Clarté | Relier les risques à des capacités précises évite la confusion et permet de prioriser les mesures d’atténuation. |
| Responsabilité structurée | Une attribution délibérée des risques favorise une culture de responsabilité partagée. |
| Résilience organisationnelle | Une gestion efficace des responsabilités liées aux risques favorise une culture proactive de gestion des risques. |
En appliquant ces stratégies, vous vous assurez que votre équipe de sécurité est prête à agir rapidement et avec détermination lorsque les menaces surviennent.
Automatiser les réponses
L’automatisation joue un rôle essentiel dans l’opérationnalisation de l’analyse des menaces. En automatisant les réponses aux menaces identifiées, vous pouvez réduire considérablement les délais de réaction et limiter l’impact des incidents. L’automatisation permet à votre équipe de sécurité de se consacrer aux initiatives stratégiques plutôt que de s’enliser dans des tâches répétitives.
Voici quelques exemples de la manière dont l’automatisation peut renforcer votre sécurité :
- Accès conditionnel : restreindre automatiquement l’accès dès que des connexions à risque sont détectées.
- Révocation de session : révoquer immédiatement les sessions lorsque des schémas de déplacements impossibles sont identifiés.
- Investigation automatique : déclencher des investigations automatisées pour les activités suspectes, afin que votre équipe puisse réagir plus rapidement.
Toutefois, les organisations se heurtent souvent à des difficultés lorsqu’il s’agit d’opérationnaliser l’analyse des menaces. Parmi les problèmes courants figurent la surcharge de données, le manque de contexte et des ressources insuffisantes pour gérer les données de menaces. Pour surmonter ces obstacles, vous devez séparer le bruit du signal et veiller à ce que vos outils de sécurité soient configurés pour agir sur les renseignements pertinents sur les menaces.
En vous concentrant sur ces stratégies, vous pouvez opérationnaliser efficacement l’analyse des menaces et transformer les informations en actions décisives qui renforcent votre posture de sécurité globale.
Exploiter l’analyse des menaces en temps réel
Techniques de surveillance continue
L’analyse des menaces en temps réel repose largement sur une surveillance continue pour détecter les menaces et y répondre rapidement. En mettant en œuvre des techniques de surveillance efficaces, vous pouvez améliorer sensiblement votre posture de sécurité. Voici quelques axes stratégiques à considérer :
- Intégration des renseignements sur les menaces : intégrez des flux de renseignements sur les menaces à jour afin de les corréler aux données en temps réel. Cette approche réduit les faux positifs et aide à identifier les risques réels.
- Analyse comportementale et détection d’anomalies : établissez des références de l’activité normale afin de détecter les écarts susceptibles de signaler des menaces. Cette technique est essentielle pour identifier les attaques sophistiquées.
- Réponse automatisée et remédiation : activez des actions prédéfinies en réponse aux menaces. Cette capacité réduit considérablement le délai de réponse et l’impact des incidents.
- Gestion des alertes et reporting : assurez-vous que les personnes concernées sont informées des menaces et des incidents, tout en filtrant les faux positifs. Ce processus vous aide à rester concentré sur les problèmes critiques.
En appliquant ces techniques de surveillance continue, vous pouvez mettre en place un cadre solide de surveillance des menaces en temps réel, qui renforce la sécurité de votre organisation.
Réponses automatisées en temps réel
Les réponses automatisées en temps réel sont indispensables à des programmes de sécurité efficaces. Elles renforcent l’expertise humaine en apportant du contexte et permettent aux équipes de sécurité de se concentrer sur les initiatives stratégiques. Voici l’impact de l’automatisation sur vos efforts d’atténuation des menaces :
- Détection et réponse accélérées : l’automatisation accélère le processus de détection et de réponse, ce qui limite les dégâts lors des incidents. Cette capacité permet à votre équipe de gérer les incidents plus efficacement, avec une charge de travail manuelle réduite.
- Identification plus rapide de la cause racine : l’automatisation du tri et de l’analyse des incidents permet d’identifier plus rapidement la cause racine. Cette efficacité libère du temps à votre équipe, qui peut ainsi consacrer moins de temps aux tâches manuelles et davantage aux réponses stratégiques.
- Efficacité globale améliorée : en passant moins de temps sur des tâches répétitives, vos équipes de réponse aux incidents gagnent en efficacité. Cette amélioration se traduit par de meilleurs résultats dans la gestion des incidents de sécurité.
La réduction moyenne du temps de réponse aux incidents, lorsque l’on exploite des analyses de menaces en temps réel, est significative. Par exemple, les clients non couverts par un service MDR ont passé en moyenne 19 heures par incident de compromission de messagerie d’entreprise (BEC), tandis que les clients MDR ont réduit ce délai à seulement 2 heures. Cette réduction traduit une baisse de près de 90 % du délai de résolution, ce qui illustre la puissance des informations en temps réel.
Réduire le bruit et mesurer l’impact
Réduction agressive du bruit
La fatigue liée aux alertes reste l’un des plus grands défis de la cybersécurité aujourd’hui. Les équipes de sécurité sont souvent confrontées à des milliers d’alertes par jour, dont beaucoup sont des faux positifs ou des signaux de faible priorité. Cette surcharge peut vous faire passer à côté de véritables cybermenaces et retarder des décisions critiques. Pour améliorer votre posture de sécurité, vous devez réduire agressivement le bruit dans vos analyses de menaces.
Commencez par enrichir les alertes avec des informations contextuelles issues de sources multiples. Combinez les renseignements sur les menaces, comme les adresses IP malveillantes connues, avec la sensibilité des actifs et des métadonnées telles que les techniques MITRE ATT&CK. Ce contexte enrichi vous aide à hiérarchiser les alertes en fonction des risques réels pour votre organisation. Lorsque vous comprenez l’impact métier derrière chaque alerte, vous pouvez vous concentrer sur les menaces avérées et réduire les distractions.
Traitez vos mécanismes de détection comme des logiciels qui nécessitent un réglage continu. Testez et affinez régulièrement vos règles de détection pour vous adapter à l’évolution des cybermenaces et aux changements de votre environnement. Cette approche itérative réduit les faux positifs et améliore la précision de votre détection des menaces.
L’automatisation joue un rôle essentiel dans la réduction du bruit. Utilisez des outils d’orchestration de la sécurité pour traiter automatiquement les tâches courantes. Par exemple, bloquez automatiquement les adresses IP malveillantes confirmées ou désactivez les comptes compromis sans intervention manuelle. Cette automatisation libère votre équipe, qui peut ainsi se concentrer sur les attaques complexes et les mesures de sécurité stratégiques, ce qui améliore l’efficacité globale.
Mesurer le délai d’action et la prévention
Mesurer l’efficacité de votre programme de sécurité suppose de privilégier les indicateurs de réponse plutôt que le simple volume de détections. Suivre la rapidité avec laquelle vous détectez et répondez aux menaces offre une vision plus claire de votre efficacité opérationnelle.
Les principaux indicateurs à suivre sont les suivants :
- Temps de séjour : durée pendant laquelle un attaquant reste non détecté dans votre système.
- Délai de propagation : temps nécessaire à un attaquant pour se déplacer latéralement après l’accès initial.
- Délai moyen de détection (MTTD) : le temps moyen écoulé entre le début d’une attaque et sa détection.
- Délai moyen de réponse (MTTR) : le temps moyen écoulé entre la détection et la remédiation.
| Indicateur | Description |
|---|---|
| Délai moyen de détection | Mesure la rapidité avec laquelle vous identifiez une menace pour la sécurité. |
| Délai moyen de réponse | Mesure la rapidité avec laquelle vous agissez pour contenir et résoudre les attaques. |
Réduire le MTTD et le MTTR améliore directement votre posture de sécurité, car cela limite la fenêtre dont disposent les attaquants pour causer des dommages. La détection des menaces en temps réel et la surveillance continue vous aident à réduire ces délais, ce qui permet de prendre des décisions et d’agir plus rapidement.
Concentrez-vous sur la mesure du temps écoulé entre les événements clés : le moment où une attaque se produit, celui où vous la détectez, celui où vous réagissez et celui où vous résolvez l’incident. Cette chronologie met en évidence les lacunes de vos mesures de sécurité et oriente les améliorations à apporter.
En réduisant résolument le bruit et en suivant des indicateurs de réponse pertinents, vous faites de votre analyse des menaces non plus un outil passif, mais un moteur actif de sécurité. Cette évolution vous aide à prévenir les violations de données, à réduire les risques et à renforcer vos défenses en cybersécurité.
En cybersécurité, vous renforcez votre posture de sécurité non pas en voyant davantage de menaces, mais en agissant plus vite. Un renseignement sur les menaces performant vous permet de réagir rapidement, de réduire les risques et de renforcer votre confiance dans vos mesures de sécurité. Opérationnaliser l’analyse des menaces est essentiel : elle transforme les informations en actions décisives.
Voici quelques étapes concrètes pour combler l’écart entre l’analyse et l’action :
- Associez les informations à des actions précises.
- Attribuez une responsabilité claire pour la réponse aux menaces.
- Automatisez les réponses pour rationaliser la gestion des incidents.
En appliquant ces stratégies, vous pouvez améliorer de manière significative les résultats de sécurité de votre organisation.
Questions fréquentes
Qu’est-ce que l’analyse des menaces ?
L’analyse des menaces consiste à collecter et à analyser des données afin d’identifier les menaces potentielles pour la sécurité. Elle aide les organisations à comprendre les risques et à réagir efficacement aux incidents.
Comment opérationnaliser l’analyse des menaces ?
Vous pouvez opérationnaliser l’analyse des menaces en associant les informations à des actions, en attribuant des responsabilités et en automatisant les réponses. Cette approche garantit des mesures de sécurité rapides et efficaces.
Pourquoi la surveillance en temps réel est-elle importante ?
La surveillance en temps réel vous permet de détecter les menaces au moment où elles surviennent. Elle permet de réagir rapidement, ce qui réduit l’impact potentiel des incidents de sécurité.
Quels sont les principaux défis de l’analyse des menaces ?
Les défis courants incluent la lassitude face aux alertes, la dispersion des informations et l’absence de responsabilités clairement définies. Ces problèmes peuvent nuire à l’efficacité de la détection des menaces et de la réponse.
Comment réduire la lassitude face aux alertes ?
Vous pouvez réduire cette lassitude en filtrant les faux positifs, en enrichissant les alertes de contexte et en automatisant les tâches routinières. Cela permet de hiérarchiser les menaces réelles.
Quels indicateurs suivre pour mesurer l’efficacité de la sécurité ?
Suivez des indicateurs comme le délai moyen de détection (MTTD) et le délai moyen de réponse (MTTR). Ils donnent un aperçu de l’efficacité de votre gestion des incidents.
Comment l’automatisation améliore-t-elle la sécurité ?
L’automatisation accélère la détection des menaces et la réponse, ce qui permet à votre équipe de se concentrer sur les initiatives stratégiques. Elle réduit les erreurs humaines et améliore l’efficacité globale.
Pourquoi la responsabilité est-elle cruciale dans l’analyse des menaces ?
Une responsabilité clairement désignée garantit la reddition de comptes et une réponse efficace aux menaces. Désigner des personnes ou des équipes précises favorise une culture de la responsabilité et une gestion proactive des risques.