 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Hoe je Threat Analytics omzet in echte beveiliging (in plaats van mooie rapporten)
By Mirko Peters ·
In het huidige cybersecuritylandschap kan threat analytics je beveiligingspositie aanzienlijk versterken doordat inzichten worden omgezet in doortastende acties. Echter, veel organi…
Automatically translated with AI from the original post. Read the English original
In het huidige cybersecuritylandschap kan threat analytics je beveiligingspositie aanzienlijk versterken doordat inzichten worden omgezet in doortastende acties. Veel organisaties trappen er echter in dat ze alleen data verzamelen zonder die te vertalen naar operationele reacties. Recent onderzoek laat een kritieke kloof zien tussen de verzamelde data en de genomen acties, en veel instanties missen de nodige capaciteiten voor effectieve netwerkbeveiliging. Om je assets echt te beschermen moet je je richten op concrete stappen in plaats van op indrukwekkende dashboards en rapporten.
Belangrijkste punten
- Zet inzichten uit threat analytics om in concrete stappen om de beveiliging te versterken.
- Trap niet in de illusie van veiligheid; dashboards alleen beschermen je organisatie niet.
- Geef prioriteit aan de belangrijkste dreigingen zodat je middelen effectief inzet en duidelijke actieplannen opstelt.
- Wijs eigenaarschap toe voor het reageren op dreigingen zodat verantwoordelijkheid is geregeld en er effectief wordt gehandeld.
- Automatiseer reacties om de doorlooptijd van incidentrespons te verkorten en de impact te beperken.
- Monitor dreigingen continu en integreer realtime data om detectie te verbeteren.
- Verminder alertmoeheid door ruis weg te filteren en je te richten op echte dreigingen.
- Meet responsmetrics zoals Mean Time to Detect (MTTD) om de effectiviteit van je beveiliging te volgen.
Het actieprobleem in threat analytics
De illusie van veiligheid
Veel organisaties denken ten onrechte dat ze veilig zijn omdat ze threat analytics-tools hebben geïmplementeerd. Dashboards vol kleurrijke grafieken en meldingen wekken een schijnveiligheid. De gepresenteerde gegevens kunnen je een gerust gevoel geven, maar die perceptie kan misleidend zijn. De realiteit is dat deze tools er vaak niet in slagen inzichten om te zetten in zinvolle acties.
Denk aan de volgende punten:
- Langere responstijden ontstaan doordat analisten ruis moeten doorzoeken om echte positieven te vinden.
- Kritieke meldingen kunnen verloren gaan in de chaos, waardoor het risico groeit dat cruciale informatie wordt gemist.
- Burn-out bij analisten kan ontstaan door het overweldigende aantal meldingen, wat leidt tot verloop en minder effectiviteit.
Deze factoren voeden een gevaarlijke illusie. Je denkt misschien dat je organisatie goed beschermd is, maar zonder effectieve actie blijven kwetsbaarheden bestaan.
Waarom zien van dreigingen niet genoeg is
Dreigingen zien betekent nog niet dat je effectief beveiligd bent. Veel organisaties vertrouwen op verouderde infrastructuur en handmatige processen, waardoor ze in realtime beperkt kunnen reageren. Een grote hoeveelheid meldingen leidt tot alertmoeheid, waardoor je beveiligingsteams overbelast raken en kritieke dreigingen kunnen missen.
Dit zijn enkele veelvoorkomende redenen waarom threat analytics niet leidt tot concrete verbeteringen in de beveiliging:
- Afhankelijkheid van verouderde infrastructuur belemmert tijdige remediëring.
- Een overweldigend aantal meldingen vermindert het vermogen om effectief te reageren.
- Gebrek aan integratie maakt het moeilijk om bevindingen te prioriteren.
- Ontbrekende duidelijke remediëringsrichtlijnen laten problemen onopgelost.
- Valse positieven leiden de aandacht af van echte dreigingen.
Bovendien hebben dashboards vaak geen duidelijk verhaal. Ze tonen grote hoeveelheden gegevens die niet aansluiten bij de vragen die je moet beantwoorden. Analisten hebben vaak moeite om snel afwijkingen te herkennen of te bepalen welke stappen ze moeten nemen. Deze kloof kan leiden tot vertraagde detectie, waarbij aanvallen pas worden ontdekt nadat er schade is ontstaan.
Om de kloof tussen inzicht en actie te overbruggen, moeten organisaties zich richten op het operationeel maken van hun threat analytics. Dat betekent dat je gegevens omzet in concrete stappen die je beveiliging versterken, in plaats van alleen te vertrouwen op indrukwekkende dashboards.
Waarom threat analytics nutteloos aanvoelt
Beperkingen van retrospectieve analyse
Veel organisaties vertrouwen in hun threat analytics op retrospectieve analyse, maar deze aanpak heeft aanzienlijke beperkingen. Je analyseert misschien vooral eerdere incidenten zonder inzicht te krijgen in actuele dreigingen. Dit zijn enkele belangrijke nadelen van deze methode:
- Het ontbreken van detectiewaarschuwingen kan blinde vlekken veroorzaken, waardoor je de volledige omvang van een aanval niet ziet.
- Onvoldoende bewaring van historische gegevens betekent dat je vaak met onvolledige informatie werkt.
- Ontbrekend historisch netwerkzicht kan de incidentrespons vertragen en compliance-inspanningen bemoeilijken.
Deze beperkingen maken het moeilijk om risico's volledig te begrijpen. Hierdoor kun je slecht geïnformeerd raken over mogelijke dreigingen, wat de kans op financiële verliezen, operationele verstoringen en schade aan de reputatie van je organisatie vergroot.
Losse inzichten en operaties
Losstaande inzichten en operaties vormen een andere uitdaging binnen threat analytics. Wanneer beveiligingsinzichten niet bij de operationele teams terechtkomen, neemt de effectiviteit van je beveiligingsmaatregelen af. Bekijk de volgende cijfers die de gevolgen van deze kloof laten zien:
| Statistiek | Percentage |
|---|---|
| Toegenomen compliancerisico | 62% |
| Gebrek aan context voor taken over afdelingen heen | 54% |
| Geen continu zicht op gegevens | 49% |
| Te veel tijd kwijt aan het bijhouden van verzoeken | 55% |
| Herhaaldelijk interne opvolging nodig | 45% |
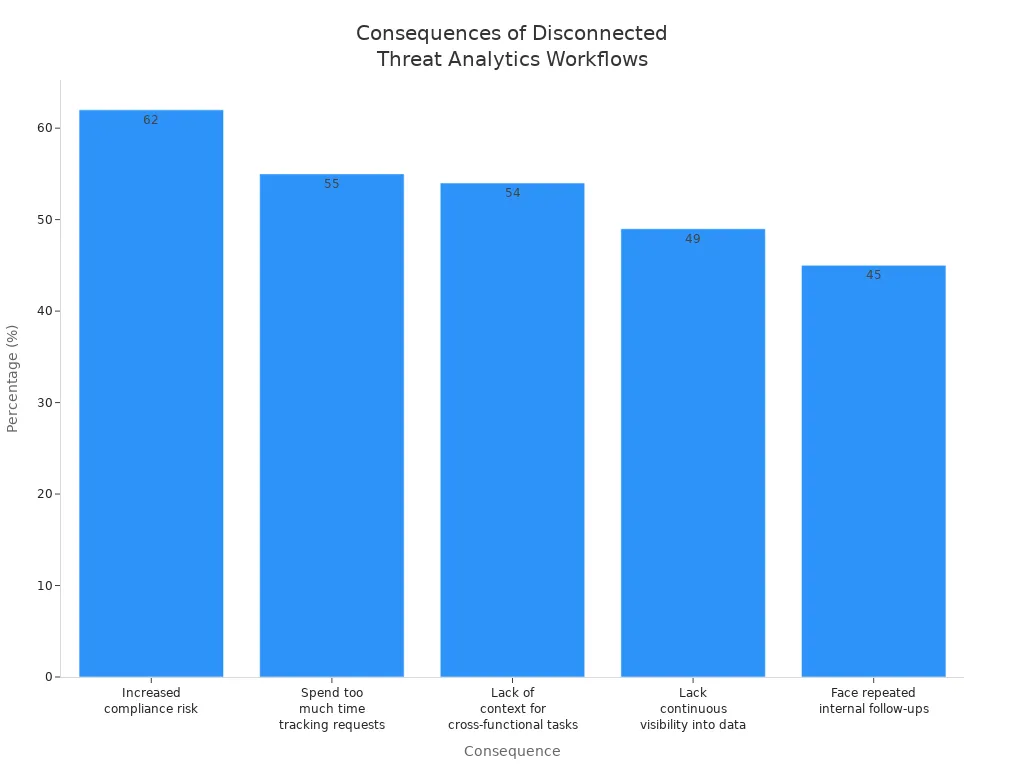
Deze cijfers laten zien hoe losse werkprocessen kunnen leiden tot inefficiëntie en gemiste kansen voor proactief risicobeheer. Zonder een naadloze verbinding tussen inzichten en operaties heeft je organisatie moeite om dreigingen effectief te prioriteren en erop te reageren.
Gebrek aan eigenaarschap en verantwoordelijkheid
Een gebrek aan eigenaarschap en verantwoordelijkheid in threat analytics-processen verergert het probleem verder. Veel organisaties wijzen geen specifieke security-leider aan die de levenscyclus van threat analytics bewaakt. Die afwezigheid leidt tot inconsistente uitvoering en vastgelopen herstelacties.
Om dit aan te pakken is formeel governance essentieel. Zorg ervoor dat risico's actief worden beheerd, gefinancierd en gevolgd als onderdeel van je bedrijfsstrategie. Zonder duidelijk eigenaarschap heeft je organisatie moeite om effectieve incidentmanagementstrategieën uit te voeren, waardoor je kwetsbaar blijft voor nieuwe dreigingen.
Threat analytics operationeel maken voor beveiliging
Inzichten koppelen aan acties
Om je beveiligingspositie te versterken, moet je inzichten uit threat analytics omzetten in concrete acties. Dit proces houdt in dat je de gegevens die je verzamelt koppelt aan specifieke beveiligingsmaatregelen. Een zelfsturende architectuur voor realtime detectie van bedreigingen in de cloud kan dreigingen automatisch detecteren, risico's prioriteren en herstelacties uitvoeren. Zo observeer je dreigingen niet alleen, maar reageer je er ook actief op.
Overweeg deze stappen om inzichten effectief aan acties te koppelen:
- Identificeer de belangrijkste dreigingen: Richt je op de dreigingen die je organisatie het vaakst treffen. Met deze prioritering zet je je middelen doelgericht in.
- Ontwikkel actieplannen: Maak voor elke geïdentificeerde dreiging een duidelijk actieplan met de stappen die je team moet zetten. Dit plan bevat rollen, verantwoordelijkheden en tijdlijnen.
- Integreer met bestaande systemen: Zorg dat je tools voor dreigingsanalyse naadloos samenwerken met je bestaande beveiligingsinfrastructuur. Deze integratie verhoogt de snelheid en effectiviteit van je reacties.
Duidelijk eigenaarschap toewijzen
Het duidelijk toewijzen van eigenaarschap voor acties op basis van dreigingsanalyse is cruciaal voor verantwoordelijkheid en een effectieve respons. Wanneer je specifieke personen of teams aanwijst om risico's te beheren, zet je abstracte begrippen om in concrete verantwoordelijkheden. Dit gestructureerde eigenaarschap bevordert een cultuur van gedeelde verantwoordelijkheid en brengt beveiligingsinspanningen in lijn met bedrijfsresultaten.
Zo leg je duidelijk eigenaarschap vast:
| Bewijs | Beschrijving |
|---|---|
| Verantwoordelijkheid | Eigenaarschap maakt van risico's concrete verantwoordelijkheden in plaats van abstracte begrippen. |
| Vertrouwen | Consistent monitoren en communiceren van risico's bouwt vertrouwen op bij teams. |
| Duidelijkheid | Risico's koppelen aan specifieke mogelijkheden voorkomt verwarring en bepaalt de prioriteit van mitigatie. |
| Gestructureerd eigenaarschap | Bewust risico-eigenaarschap bevordert een cultuur van gedeelde verantwoordelijkheid. |
| Organisatorische weerbaarheid | Effectief risico-eigenaarschap stimuleert een proactieve risicomanagementcultuur. |
Door deze strategieën toe te passen, zorg je ervoor dat je beveiligingsteam snel en doortastend kan handelen wanneer er dreigingen opduiken.
Reacties automatiseren
Automatisering speelt een cruciale rol bij het operationeel maken van dreigingsanalyse. Door te reageren op geïdentificeerde dreigingen met automatisering, verkort je de reactietijd aanzienlijk en beperk je de impact van incidenten. Automatisering laat je beveiligingsteam zich richten op strategische initiatieven in plaats van vast te lopen in repetitieve taken.
Hier zijn enkele voorbeelden van hoe automatisering je beveiliging kan versterken:
- Conditional Access: Beperk de toegang automatisch wanneer riskante aanmeldingen worden gedetecteerd.
- Sessies intrekken: Trek sessies direct in wanneer onmogelijke reispatronen worden gedetecteerd.
- Automatisch onderzoek: Start geautomatiseerde onderzoeken naar verdachte activiteiten, zodat je team sneller kan reageren.
Organisaties lopen echter vaak tegen uitdagingen aan bij het operationeel maken van dreigingsanalyse. Veelvoorkomende problemen zijn gegevensoverload, een gebrek aan context en onvoldoende capaciteit om dreigingsdata te beheren. Om deze uitdagingen te overwinnen, moet je ruis scheiden van signalen en ervoor zorgen dat je beveiligingstools zijn ingesteld om te reageren op relevante threat intelligence.
Door je op deze strategieën te richten, kun je dreigingsanalyse effectief operationeel maken en inzichten omzetten in doortastende acties die je algehele beveiligingspositie versterken.
Realtime dreigingsanalyse benutten
Technieken voor continue monitoring
Realtime dreigingsanalyse steunt sterk op continue monitoring om dreigingen snel te detecteren en erop te reageren. Met effectieve monitoringtechnieken versterk je je beveiligingspositie aanzienlijk. Hier zijn enkele belangrijke strategieën om te overwegen:
- Integratie van threat intelligence: Neem actuele threat intelligence-feeds op om te correleren met realtime data. Deze aanpak vermindert valse positieven en helpt echte risico's te identificeren.
- Gedragsanalyse en anomaliedetectie: Stel basislijnen op van normale activiteit om afwijkingen te detecteren die kunnen wijzen op beveiligingsdreigingen. Deze techniek is cruciaal voor het identificeren van geavanceerde aanvallen.
- Geautomatiseerde respons en herstel: Schakel vooraf gedefinieerde acties in als reactie op dreigingen. Deze mogelijkheid verkort de reactietijd en de impact van incidenten aanzienlijk.
- Alertbeheer en rapportage: Zorg dat de juiste medewerkers op de hoogte zijn van dreigingen en incidenten, terwijl je valse positieven eruit filtert. Dit proces helpt om de aandacht gericht te houden op kritieke problemen.
Met deze technieken voor continue monitoring bouw je een robuust raamwerk voor realtime dreigingsmonitoring dat de beveiliging van je organisatie versterkt.
Geautomatiseerde realtime reacties
Geautomatiseerde realtime reacties zijn essentieel voor een effectief beveiligingsprogramma. Ze versterken menselijke expertise door context te bieden en zorgen ervoor dat beveiligingsteams zich kunnen richten op strategische initiatieven. Hier lees je hoe automatisering invloed heeft op je aanpak van dreigingen:
- Snellere detectie en respons: Automatisering versnelt het proces van detectie en respons, waardoor schade tijdens incidenten wordt beperkt. Hierdoor kan je team incidenten effectiever afhandelen met minder handmatig werk.
- Sneller de oorzaak vinden: Het automatiseren van incidenttriage en onderzoek zorgt ervoor dat de oorzaak sneller wordt gevonden. Deze efficiëntie betekent dat je team minder tijd kwijt is aan handmatige taken en meer tijd kan steken in strategische reacties.
- Betere algehele efficiëntie: Doordat er minder tijd wordt besteed aan repetitieve taken, kunnen je incident response-teams efficiënter werken. Dit leidt tot betere resultaten bij het beheren van beveiligingsincidenten.
De gemiddelde reductie in responstijd bij gebruik van realtime dreigingsanalyses is aanzienlijk. Niet-MDR-klanten besteedden bijvoorbeeld gemiddeld 19 uur per incident aan Business Email Compromise (BEC), terwijl MDR-klanten deze tijd terugbrachten naar slechts 2 uur. Dat is een afname van bijna 90% in de tijd tot oplossing, wat laat zien hoe krachtig realtime inzichten zijn.
Ruis verminderen en impact meten
Agressief ruis verminderen
Alarmmoeheid is vandaag een van de grootste uitdagingen in cybersecurity. Beveiligingsteams krijgen vaak duizenden meldingen per dag, waarvan er veel valse positieven zijn of signalen met lage prioriteit. Door deze overbelasting mis je mogelijk echte cyberdreigingen en worden kritieke beslissingen vertraagd. Om je beveiligingspositie te verbeteren, moet je de ruis in je dreigingsanalyses actief verminderen.
Begin met het verrijken van meldingen met contextuele informatie uit meerdere bronnen. Combineer threat intelligence, zoals bekende kwaadaardige IP-adressen, met de gevoeligheid van assets en metadata zoals MITRE ATT&CK-technieken. Deze verrijkte context helpt je om meldingen te prioriteren op basis van de werkelijke risico's voor je organisatie. Wanneer je de zakelijke impact achter elke melding begrijpt, kun je je richten op echte dreigingen en minder afleiding ervaren.
Behandel je detectiemechanismen als software die voortdurend moet worden afgesteld. Test en verfijn je detectieregels regelmatig, zodat ze zich aanpassen aan veranderende cyberdreigingen en wijzigingen in je omgeving. Deze iteratieve aanpak beperkt valse positieven en scherpt je vermogen om dreigingen te detecteren aan.
Automatisering speelt een cruciale rol bij het verminderen van ruis. Gebruik orchestratietools voor beveiliging om routinetaken automatisch uit te voeren. Blokkeer bijvoorbeeld automatisch bevestigde kwaadaardige IP-adressen of schakel gecompromitteerde accounts uit zonder handmatige tussenkomst. Deze automatisering geeft je team de ruimte om zich te concentreren op complexe aanvallen en strategische beveiligingsmaatregelen, wat de algehele efficiëntie verbetert.
Tijd tot actie en preventie meten
Om de effectiviteit van je beveiligingsprogramma te meten, is het belangrijker om te kijken naar responsmetrieken dan alleen naar het aantal detecties. Door bij te houden hoe snel je dreigingen detecteert en erop reageert, krijg je een duidelijker beeld van je operationele succes.
Belangrijke metrieken om te monitoren zijn:
- Dwell Time: Hoe lang een aanvaller onopgemerkt in je systeem blijft.
- Breakout Time: De tijd die een aanvaller nodig heeft om zich na de initiële toegang lateraal door het netwerk te verplaatsen.
- Mean Time to Detect (MTTD): De gemiddelde tijd van het begin van een aanval tot de detectie ervan.
- Mean Time to Respond (MTTR): De gemiddelde tijd van detectie tot herstel.
| Metriek | Beschrijving |
|---|---|
| Mean Time to Detect | Meet hoe snel je een beveiligingsdreiging identificeert. |
| Mean Time to Respond | Meet hoe snel je reageert om aanvallen in te dammen en op te lossen. |
MTTD en MTTR verlagen verbetert je beveiligingspositie rechtstreeks, omdat aanvallers minder tijd krijgen om schade aan te richten. Realtime detectie van dreigingen en continue monitoring helpen je deze tijden te verlagen, waardoor je sneller beslissingen kunt nemen en acties kunt ondernemen.
Meet vooral de tijd tussen de belangrijke gebeurtenissen: wanneer een aanval plaatsvindt, wanneer je hem detecteert, wanneer je reageert en wanneer het incident is opgelost. Deze tijdlijn laat zien waar de gaten in je beveiligingsmaatregelen zitten en geeft aan waar je moet verbeteren.
Door ruis agressief te verminderen en zinvolle responsmetrieken bij te houden, verander je threat analytics van een passief hulpmiddel in een actieve aanjager van je beveiliging. Zo voorkom je datalekken, verminder je risico's en versterk je je cyberverdediging.
In cybersecurity verbeter je je beveiligingspositie niet door simpelweg meer dreigingen te zien, maar door sneller te handelen. Slimme threat intelligence stelt je in staat snel te reageren, waardoor risico's afnemen en je vertrouwen in je beveiligingsmaatregelen groeit. Threat analytics operationeel maken is cruciaal: het zet inzichten om in doortastende acties.
Overweeg deze praktische stappen om de kloof tussen inzicht en actie te dichten:
- Koppel inzichten aan concrete acties.
- Wijs duidelijke verantwoordelijkheid voor dreigingsrespons toe.
- Automatiseer reacties om de respons op incidenten te stroomlijnen.
Met deze strategieën verbeter je de beveiligingsresultaten van je organisatie aanzienlijk.
Veelgestelde vragen
Wat is threat analytics?
Threat analytics omvat het verzamelen en analyseren van gegevens om potentiële beveiligingsdreigingen te identificeren. Het helpt organisaties risico's te begrijpen en effectief op incidenten te reageren.
Hoe maak ik threat analytics operationeel?
Je maakt threat analytics operationeel door inzichten te koppelen aan acties, verantwoordelijkheden toe te wijzen en reacties te automatiseren. Zo zorg je voor tijdige en effectieve beveiligingsmaatregelen.
Waarom is realtime monitoring belangrijk?
Met realtime monitoring detecteer je dreigingen op het moment dat ze zich voordoen. Dat maakt snelle reacties mogelijk, waardoor de impact van beveiligingsincidenten kleiner wordt.
Wat zijn veelvoorkomende uitdagingen bij threat analytics?
Veelvoorkomende uitdagingen zijn alertvermoeidheid, losse inzichten en een gebrek aan verantwoordelijkheid. Deze problemen kunnen effectieve detectie en respons van dreigingen belemmeren.
Hoe verminder ik alertvermoeidheid?
Je verminderd alertvermoeidheid door valse positieven uit te filteren, alerts te verrijken met context en routinetaken te automatiseren. Zo geef je prioriteit aan echte dreigingen.
Welke metrieken moet ik bijhouden om de beveiligingseffectiviteit te meten?
Houd metrieken bij zoals Mean Time to Detect (MTTD) en Mean Time to Respond (MTTR). Deze metrieken geven inzicht in de efficiëntie van je incidentrespons.
Hoe verbetert automatisering de beveiliging?
Automatisering versnelt de detectie van dreigingen en de respons, zodat je team zich kan richten op strategische initiatieven. Het beperkt menselijke fouten en verhoogt de algehele efficiëntie.
Waarom is verantwoordelijkheid cruciaal bij threat analytics?
Verantwoordelijkheid zorgt voor verantwoording en een effectieve respons op dreigingen. Door specifieke personen of teams aan te wijzen, ontstaat een cultuur van verantwoordelijkheid en proactief risicobeheer.