 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
كيف تحوّل تحليلات التهديدات إلى أمن فعلي (بدلاً من التقارير المنمّقة)
By Mirko Peters ·
في المشهد الحالي للأمن السيبراني، يمكن لتحليلات التهديدات أن تعزّز وضعك الأمني بشكل كبير عبر تحويل الرؤى إلى إجراءات حاسمة. غير أن كثيراً من المؤسسات تقع في فخ جمع البيانات دون ترجمتها إلى استجابات تشغيلية…
Automatically translated with AI from the original post. Read the English original
في المشهد الحالي للأمن السيبراني، يمكن لتحليلات التهديدات أن تعزّز وضعك الأمني بشكل كبير عبر تحويل الرؤى إلى إجراءات حاسمة. غير أن كثيراً من المؤسسات تقع في فخ جمع البيانات دون ترجمتها إلى استجابات تشغيلية. وتكشف دراسات حديثة عن فجوة حرجة بين البيانات التي يتم جمعها والإجراءات المتخذة، إذ تفتقر وكالات كثيرة إلى القدرات اللازمة لأمن شبكات فعّال. ولحماية أصولك فعلياً، يجب أن تركّز على خطوات قابلة للتنفيذ بدلاً من لوحات المعلومات والتقارير المبهرة فحسب.
النقاط الرئيسية
- حوّل الرؤى المستخلصة من تحليلات التهديدات إلى خطوات قابلة للتنفيذ لتعزيز الأمن.
- تجنّب وهم الأمان؛ فلوحات المعلومات وحدها لا تحمي مؤسستك.
- أعطِ الأولوية للتهديدات الأساسية لتخصيص الموارد بفعالية ووضع خطط عمل واضحة.
- حدّد المسؤولية عن الاستجابة للتهديدات لضمان المساءلة والإجراء الفعّال.
- أتمتة الاستجابات لتقليل أزمنة الاستجابة للحوادث والحد من تأثيرها.
- راقب التهديدات باستمرار ودمج البيانات الفورية لتحسين الاكتشاف.
- قلّل إرهاق التنبيهات عبر تصفية الضجيج والتركيز على التهديدات الحقيقية.
- قِس مقاييس الاستجابة مثل متوسط الوقت للاكتشاف (MTTD) لتتبّع فعالية الأمن.
مشكلة الإجراءات في تحليلات التهديدات
وهم الأمان
كثيراً ما تعتقد المؤسسات خطأً أنها آمنة لمجرد تطبيقها أدوات تحليل التهديدات. فلوحات المعلومات المليئة بالرسوم البيانية الملوّنة والتنبيهات تخلق شعوراً زائفاً بالأمان. قد تشعر بالطمأنينة تجاه البيانات المعروضة، لكن هذا الانطباع قد يكون مضلِّلاً. الحقيقة أن هذه الأدوات كثيراً ما تفشل في تحويل الرؤى إلى إجراءات ذات معنى.
ضع في اعتبارك النقاط التالية:
- تأخّر أزمنة الاستجابة يحدث حين ينقّب المحللون في الضجيج بحثاً عن الحالات الحقيقية.
- التنبيهات الحرجة قد تضيع وسط الكم الهائل من التنبيهات، مما يزيد خطر إغفال معلومات حيوية.
- إنهاك المحللين قد ينتج عن الكم الهائل من التنبيهات، فيؤدي إلى الاستنزاف وتراجع الفعالية.
هذه العوامل تغذّي وهماً خطيراً. قد تظن أن مؤسستك محمية جيداً، لكن دون إجراءات فعّالة تبقى الثغرات قائمة.
لماذا لا يكفي رصد التهديدات؟
مجرد رصد التهديدات لا يعني تحقيق أمن فعّال. تعتمد مؤسسات كثيرة على بنية تحتية قديمة وعمليات يدوية تحدّ من قدرتها على الاستجابة في الوقت الفعلي. وقد يؤدي الكم الكبير من التنبيهات إلى الإرهاق، فيثقل كاهل فرق الأمن ويجعلها تغفل عن التهديدات الحرجة.
إليك بعض الأسباب الشائعة التي تجعل تحليلات التهديدات لا تفضي إلى تحسينات أمنية قابلة للتنفيذ:
- الاعتماد على بنية تحتية قديمة يعيق المعالجة في الوقت المناسب.
- حجم التنبيهات الهائل يقلّل القدرة على الاستجابة بفعالية.
- غياب التكامل يجعل من الصعب إعطاء الأولوية للنتائج.
- غياب إرشادات واضحة للمعالجة يترك المشكلات دون حل.
- الإيجابيات الكاذبة تصرف الانتباه عن التهديدات الحقيقية.
علاوةً على ذلك، غالباً ما تفتقر لوحات المعلومات إلى سردٍ واضح. فهي تعرض مجموعات كثيفة من البيانات لا تتوافق مع الأسئلة التي تحتاج إلى الإجابة عنها. قد يجد المحللون صعوبة في تحديد الحالات الشاذة بسرعة أو في تحديد الخطوات التالية. وقد يؤدي هذا الانفصال إلى تأخر الاكتشاف، حيث لا تُكتشف الهجمات إلا بعد وقوع الضرر.
لكي تُقلِّص الفجوة بين الرؤية والإجراء، يجب على المؤسسات التركيز على تفعيل تحليلات التهديدات وتشغيلها عملياً. ويعني ذلك تحويل البيانات إلى خطوات قابلة للتنفيذ تعزز الأمن، بدلاً من الاعتماد فقط على لوحات معلومات مبهرة المظهر.
لماذا تبدو تحليلات التهديدات عديمة الفائدة؟
قيود التحليل الاسترجاعي
تعتمد مؤسسات كثيرة على التحليل الاسترجاعي في تحليلات التهديدات، لكن لهذا النهج قيوداً كبيرة. قد تجد نفسك تحلل حوادث سابقة دون أن تكتسب رؤى حول التهديدات الحالية. فيما يلي أبرز عيوب هذا الأسلوب:
- غياب تنبيهات الكشف قد يخلق نقاطاً عمياء، فتبقى غير مدرك لكامل نطاق الهجوم.
- إن الاحتفاظ بالبيانات التاريخية بشكل غير كافٍ يعني أنك غالباً ما تعمل بمعلومات ناقصة.
- يؤدي غياب الرؤية التاريخية للشبكة إلى تأخير الاستجابة للحوادث وتعقيد جهود الامتثال.
تحدّ هذه القيود من قدرتك على فهم المخاطر بشكل كامل. ونتيجةً لذلك، قد تفتقر إلى المعرفة بالتهديدات المحتملة، مما يزيد من احتمال الخسائر المالية والاضطرابات التشغيلية وإلحاق الضرر بسمعة مؤسستك.
انفصال الرؤى عن العمليات
يمثل انفصال الرؤى عن العمليات تحدياً آخر في تحليلات التهديدات. فعندما لا تصل الرؤى الأمنية إلى الفرق التشغيلية، تتراجع فاعلية الإجراءات الأمنية. تأمل الإحصائيات التالية التي تُبرز عواقب هذا الانفصال:
| الإحصائية | النسبة المئوية |
|---|---|
| ارتفاع مخاطر الامتثال | 62% |
| نقص السياق للمهام المشتركة بين الوظائف | 54% |
| نقص الرؤية المستمرة للبيانات | 49% |
| قضاء وقت طويل في تتبع الطلبات | 55% |
| مواجهة متابعات داخلية متكررة | 45% |
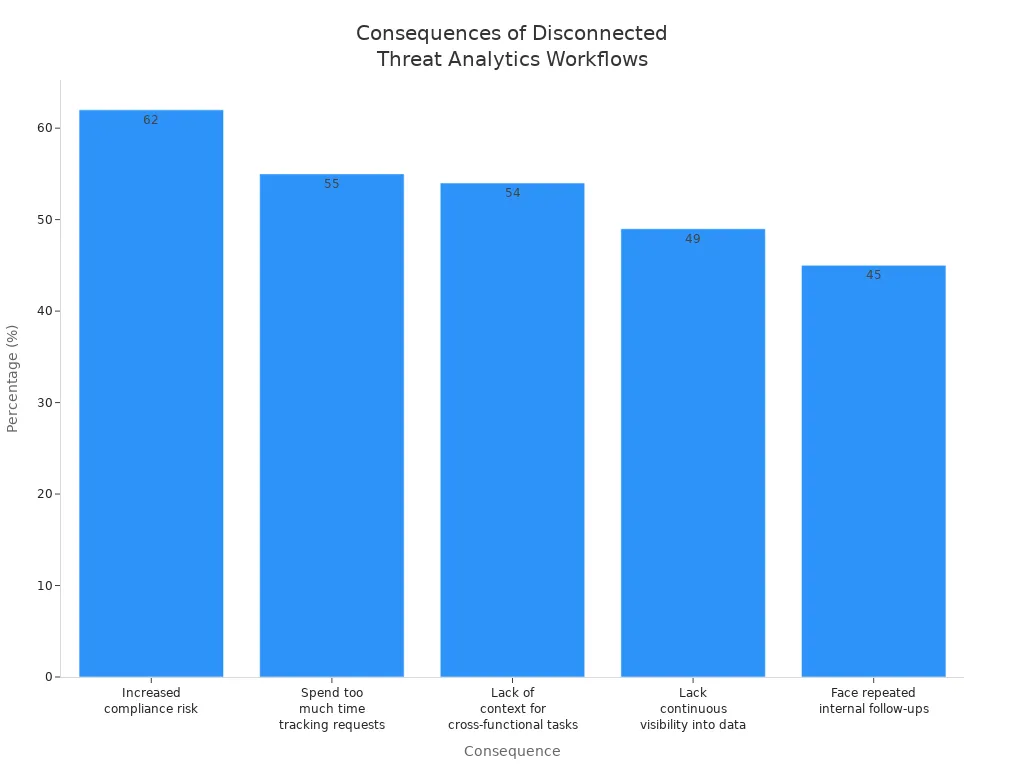
توضح هذه الأرقام كيف يمكن لسير العمل المنفصل أن يؤدي إلى عدم الكفاءة وفوات فرص إدارة المخاطر الاستباقية. وبدون ربط سلس بين الرؤى والعمليات، تواجه مؤسستك صعوبة في ترتيب أولويات التهديدات والاستجابة لها بفاعلية.
غياب الملكية والمساءلة
يزيد غياب الملكية والمساءلة في عمليات تحليل التهديدات المشكلة تفاقماً. فكثير من المؤسسات لا تعيّن قائداً أمنياً مخصصاً للإشراف على دورة حياة تحليلات التهديدات. ويؤدي هذا الغياب إلى تنفيذ غير متسق وتعثر جهود المعالجة.
ولمعالجة هذه المشكلة، فإن الحوكمة الرسمية ضرورية. يجب عليكم التأكد من أن المخاطر مملوكة بشكل فعلي وممولة ومتابعة ضمن استراتيجية مؤسستكم. وبدون ملكية واضحة، قد تواجه مؤسستكم صعوبة في تنفيذ استراتيجيات فعالة لإدارة الحوادث، مما يجعلها عرضة للتهديدات الناشئة.
تفعيل تحليلات التهديدات لتعزيز الأمن
ربط الرؤى بالإجراءات
لتعزيز وضعكم الأمني، يجب تحويل الرؤى المستخلصة من تحليلات التهديدات إلى إجراءات ملموسة. تتضمن هذه العملية ربط البيانات التي تجمعونها بتدابير أمنية محددة. يمكن لـ بنية ذاتية القيادة لاكتشاف تهديدات السحابة في الوقت الفعلي أن تُفعّل اكتشاف التهديدات آلياً، وترتيب أولويات المخاطر، وتنفيذ إجراءات المعالجة. ويضمن هذا النهج ألا تكتفي بمراقبة التهديدات، بل أن تستجيب لها بفاعلية.
لربط الرؤى بالإجراءات بفاعلية، فكّروا في الخطوات التالية:
- تحديد التهديدات الرئيسية: ركّز على أكثر التهديدات انتشارًا التي تواجه مؤسستك. يتيح لك هذا الترتيب بحسب الأولوية تخصيص الموارد بفعالية.
- وضع خطط عمل: لكل تهديد تم تحديده، أعدّ خطة عمل واضحة توضّح الخطوات التي ينبغي لفريقك اتخاذها. يجب أن تتضمن هذه الخطة الأدوار والمسؤوليات والجداول الزمنية.
- التكامل مع الأنظمة القائمة: تأكد من أن أدوات تحليلات التهديدات تعمل بسلاسة مع البنية التحتية الأمنية الحالية لديك. يعزز هذا التكامل سرعة فعالية الاستجابات.
تحديد الملكية بوضوح
إن تحديد الملكية بوضوح للإجراءات المستندة إلى تحليلات التهديدات أمرٌ بالغ الأهمية للمساءلة والاستجابة الفعّالة. فعندما تُسند المسؤولية عن إدارة المخاطر إلى أفراد محددين أو فرق بعينها، تتحول المفاهيم المجردة إلى مسؤوليات فعلية. كما تُرسّخ هذه الملكية المنظّمة ثقافة المسؤولية المشتركة، وتواءم جهود الأمن مع نتائج الأعمال.
إليك كيفية ترسيخ الملكية بوضوح:
| الدليل | الوصف |
|---|---|
| المساءلة | إسناد الملكية يحوّل المخاطر من مفاهيم مجردة إلى مسؤوليات فعلية. |
| الثقة | المراقبة المستمرة للمخاطر والتواصل بشأنها يبنيان الثقة بين الفرق. |
| الوضوح | ربط المخاطر بقدرات محددة يمنع الالتباس ويحدد أولويات التخفيف. |
| الملكية المنظّمة | إسناد ملكية المخاطر بقصد وتخطيط يعزز ثقافة المسؤولية المشتركة. |
| المرونة المؤسسية | تعزز ملكية المخاطر الفعّالة ثقافة إدارة المخاطر الاستباقية. |
من خلال تطبيق هذه الاستراتيجيات، يمكنك التأكد من أن فريق الأمن لديك مستعد للتحرك بسرعة وحزم عند ظهور التهديدات.
أتمتة الاستجابات
تؤدي الأتمتة دورًا حيويًا في تفعيل تحليلات التهديدات عمليًا. فمن خلال أتمتة الاستجابات للتهديدات المحددة، يمكنك تقليص أزمنة الاستجابة بشكل كبير والحد من أثر الحوادث. كما تتيح الأتمتة لفريق الأمن التركيز على المبادرات الاستراتيجية بدلًا من الانشغال بالمهام المتكررة.
فيما يلي بعض الأمثلة على كيفية تعزيز الأمن بالأتمتة:
- الوصول الشرطي: تقييد الوصول تلقائيًا عند رصد عمليات تسجيل دخول محفوفة بالمخاطر.
- إلغاء الجلسات: إلغاء الجلسات فورًا عند رصد أنماط سفر مستحيلة.
- التحقيق التلقائي: تشغيل تحقيقات آلية للأنشطة المشبوهة، بما يتيح لفريقك الاستجابة بسرعة أكبر.
ومع ذلك، غالبًا ما تواجه المؤسسات تحديات عند تفعيل تحليلات التهديدات عمليًا. ومن أبرز هذه التحديات فيض البيانات، وغياب السياق، ومحدودية الموارد المخصصة لإدارة بيانات التهديدات. وللتغلب على هذه التحديات، يجب عليك فصل الإشارات المهمة عن الضجيج، والتأكد من ضبط أدوات الأمن لديك بحيث تتصرف استنادًا إلى معلومات التهديدات ذات الصلة.
من خلال التركيز على هذه الاستراتيجيات، يمكنك تفعيل تحليلات التهديدات بفعالية، وتحويل الرؤى إلى إجراءات حاسمة تعزز وضعك الأمني الشامل.
الاستفادة من تحليلات التهديدات في الوقت الفعلي
تقنيات المراقبة المستمرة
تعتمد تحليلات التهديدات في الوقت الفعلي اعتمادًا كبيرًا على المراقبة المستمرة لرصد التهديدات والاستجابة لها بسرعة. ومن خلال تطبيق تقنيات مراقبة فعّالة، يمكنك تعزيز وضعك الأمني بشكل ملموس. فيما يلي بعض الاستراتيجيات الرئيسية التي ينبغي النظر فيها:
- تكامل معلومات التهديدات: أدرِج موجزات معلومات التهديدات المحدّثة لربطها بالبيانات الفورية. يقلل هذا النهج من الإيجابيات الكاذبة ويساعد على تحديد المخاطر الحقيقية.
- تحليل السلوك واكتشاف الشذوذ: حدّد خطوط أساس للنشاط الطبيعي لرصد الانحرافات التي قد تشير إلى تهديدات أمنية. تُعد هذه التقنية بالغة الأهمية لاكتشاف الهجمات المتطورة.
- الاستجابة الآلية والمعالجة: فعّل الإجراءات المحددة مسبقًا للاستجابة للتهديدات. تقلل هذه القدرة بشكل كبير من زمن الاستجابة ومن أثر الحوادث.
- إدارة التنبيهات والتقارير: ضمان إطلاع الموظفين المعنيين على التهديدات والحوادث مع تصفية الإنذارات الكاذبة. تساعد هذه العملية على إبقاء التركيز على القضايا الحرجة.
من خلال تطبيق تقنيات المراقبة المستمرة هذه، يمكنك بناء إطار قوي لمراقبة التهديدات في الوقت الفعلي، بما يعزز أمان مؤسستك.
الاستجابات الآلية في الوقت الفعلي
تُعد الاستجابات الآلية في الوقت الفعلي ضرورية لأي برنامج أمني فعّال. فهي تعزز الخبرة البشرية من خلال توفير السياق اللازم، وتتيح لفرق الأمن التركيز على المبادرات الاستراتيجية. إليك كيف يؤثر الأتمتة في جهود التخفيف من التهديدات:
- تسريع الاكتشاف والاستجابة: تعمل الأتمتة على تسريع عملية الاكتشاف والاستجابة، مما يقلل الضرر أثناء الحوادث. تتيح هذه القدرة لفريقك إدارة الحوادث بفاعلية أكبر مع تقليل حجم العمل اليدوي.
- تحديد السبب الجذري بشكل أسرع: يؤدي أتمتة فرز الحوادث والتحقيق فيها إلى تحديد السبب الجذري بسرعة أكبر. تتيح هذه الكفاءة لفريقك قضاء وقت أقل في المهام اليدوية ووقت أكبر في الاستجابات الاستراتيجية.
- تحسين الكفاءة العامة: مع تقليل الوقت المستهلك في المهام المتكررة، يمكن لفرق الاستجابة للحوادث العمل بكفاءة أعلى. ينعكس هذا التحسن في نتائج أفضل عند إدارة الحوادث الأمنية.
يُعد الانخفاض المتوسط في زمن الاستجابة للحوادث عند الاعتماد على تحليلات التهديدات في الوقت الفعلي انخفاضًا ملحوظًا. فعلى سبيل المثال، أمضى العملاء غير المشتركين في خدمة MDR في المتوسط 19 ساعة لكل حادثة اختراق للبريد الإلكتروني للأعمال (BEC)، بينما قلّص عملاء MDR هذا الوقت إلى ساعتين فقط. يشير هذا الانخفاض إلى تراجع يقارب 90% في الوقت اللازم للحل، ويُظهر قوة الرؤى المستمدة من الوقت الفعلي.
تقليل الضجيج وقياس الأثر
تقليل الضجيج بشكل حازم
تُعد إرهاق التنبيهات من أكبر التحديات في الأمن السيبراني اليوم. تواجه فرق الأمن غالبًا آلاف التنبيهات يوميًا، والكثير منها إنذارات كاذبة أو إشارات منخفضة الأولوية. يمكن لهذا الحمل الزائد أن يجعلك تفوّت التهديدات السيبرانية الحقيقية ويؤخر القرارات الحرجة. ولتحسين وضعك الأمني، يجب عليك تقليل الضجيج في تحليلات التهديدات بشكل حازم.
ابدأ بإثراء التنبيهات بمعلومات سياقية من مصادر متعددة. اجمع معلومات التهديدات، مثل عناوين IP الخبيثة المعروفة، مع حساسية الأصول والبيانات الوصفية مثل تقنيات MITRE ATT&CK. يساعدك هذا السياق المُثرى على ترتيب التنبيهات بحسب المخاطر الفعلية على مؤسستك. وعندما تفهم الأثر على الأعمال خلف كل تنبيه، يمكنك التركيز على التهديدات الحقيقية وتقليل المشتتات.
تعامل مع آليات الكشف لديك كأنها برمجيات تحتاج إلى ضبط مستمر. اختبر وحسّن قواعد الكشف بانتظام لتتكيف مع التهديدات السيبرانية المتطورة والتغيرات في بيئتك. يقلل هذا النهج التكراري الإنذارات الكاذبة ويعزز قدرتك على اكتشاف التهديدات.
تؤدي الأتمتة دورًا حاسمًا في تقليل الضجيج. استخدم أدوات تنسيق الأمن للتعامل مع المهام الروتينية تلقائيًا. على سبيل المثال، حظر عناوين IP الخبيثة المؤكدة تلقائيًا، أو تعطيل الحسابات المخترقة دون تدخل يدوي. تتيح هذه الأتمتة لفريقك التركيز على الهجمات المعقدة والإجراءات الأمنية الاستراتيجية، مما يحسن الكفاءة العامة.
قياس زمن الاستجابة والوقاية
يتطلب قياس فعالية برنامجك الأمني التركيز على مقاييس الاستجابة بدلًا من حجم الكشف فقط. فتتبع سرعة اكتشافك للتهديدات والاستجابة لها يوفر رؤية أوضح لنجاحك التشغيلي.
تشمل المقاييس الرئيسية التي ينبغي مراقبتها:
- زمن البقاء (Dwell Time): المدة التي يبقى فيها المهاجم دون اكتشاف داخل نظامك.
- زمن الانتشار الجانبي (Breakout Time): الوقت الذي يستغرقه المهاجم للتحرك أفقيًا داخل الشبكة بعد الوصول الأولي.
- متوسط الوقت للاكتشاف (MTTD): متوسط الوقت من بدء الهجوم حتى اكتشافه.
- متوسط الوقت للاستجابة (MTTR): متوسط الوقت من الاكتشاف حتى المعالجة.
| المقياس | الوصف |
|---|---|
| متوسط الوقت للاكتشاف | يقيس مدى سرعتك في تحديد التهديد الأمني. |
| متوسط الوقت للاستجابة | يقيس مدى سرعتك في احتواء الهجمات ومعالجتها. |
إن تقليص MTTD وMTTR يحسّن وضعك الأمني بشكل مباشر، لأنه يحدّ من الفترة الزمنية المتاحة للمهاجمين لإلحاق الضرر. ويساعدك الكشف عن التهديدات في الوقت الفعلي والمراقبة المستمرة على خفض هذين الزمنين، مما يتيح اتخاذ القرارات والإجراءات بسرعة أكبر.
ركّز على قياس الفترات الزمنية بين الأحداث الرئيسية: وقت وقوع الهجوم، ووقت اكتشافه، ووقت الاستجابة له، ووقت حل الحادثة. يكشف هذا الخط الزمني الثغرات في تدابيرك الأمنية ويرشدك إلى التحسينات اللازمة.
من خلال تقليل الضوضاء بفعالية وتتبع مقاييس الاستجابة ذات الدلالة، تحوّل تحليلات التهديدات من أداة سلبية إلى محرّك نشط للأمن. يساعدك هذا التحول على منع الاختراقات، وتقليل المخاطر، وتعزيز دفاعاتك السيبرانية.
في الأمن السيبراني، لا تعزز وضعك الأمني برؤية تهديدات أكثر فحسب، بل بالتصرف بسرعة أكبر. تمكّنك الاستخبارات الذكية بشأن التهديدات من الاستجابة بسرعة، مما يقلل المخاطر ويعزز الثقة في تدابيرك الأمنية. وتحويل تحليلات التهديدات إلى عمليات تشغيلية أمر بالغ الأهمية، فهو يحوّل الرؤى إلى إجراءات حاسمة.
فكّر في هذه الخطوات العملية لسدّ الفجوة بين الرؤية والتنفيذ:
- اربط الرؤى بإجراءات محددة.
- حدّد مسؤولية واضحة عن الاستجابة للتهديدات.
- أتمتة الاستجابات لتبسيط الاستجابة للحوادث.
وبتطبيق هذه الاستراتيجيات، يمكنك تحسين نتائج الأمن في مؤسستك بشكل ملحوظ.
الأسئلة المتداولة
ما هي تحليلات التهديدات؟
تتضمن تحليلات التهديدات جمع البيانات وتحليلها لتحديد التهديدات الأمنية المحتملة. وهي تساعد المؤسسات على فهم المخاطر والاستجابة للحوادث بفعالية.
كيف يمكنني تحويل تحليلات التهديدات إلى عمليات تشغيلية؟
يمكنك ذلك عبر ربط الرؤى بالإجراءات، وتحديد المسؤوليات، وأتمتة الاستجابات. يضمن هذا النهج تدابير أمنية في الوقت المناسب وفعّالة.
لماذا تُعد المراقبة في الوقت الفعلي مهمة؟
تتيح لك المراقبة في الوقت الفعلي اكتشاف التهديدات لحظة وقوعها. وهي تمكّن من الاستجابة السريعة، مما يقلل الأثر المحتمل للحوادث الأمنية.
ما التحديات الشائعة في تحليلات التهديدات؟
تشمل التحديات الشائعة إرهاق التنبيهات، وتفكك الرؤى، وغياب المسؤولية. وقد تعيق هذه المشكلات الاكتشاف الفعّال للتهديدات والاستجابة لها.
كيف يمكنني تقليل إرهاق التنبيهات؟
يمكنك ذلك عبر تصفية الإنذارات الكاذبة، وإثراء التنبيهات بالسياق، وأتمتة المهام الروتينية. يساعد هذا على إعطاء الأولوية للتهديدات الحقيقية.
ما المقاييس التي ينبغي أن أتتبعها لفعالية الأمن؟
تتبّع مقاييس مثل متوسط الوقت للاكتشاف (MTTD) ومتوسط الوقت للاستجابة (MTTR). توفر هذه المقاييس رؤى حول كفاءة الاستجابة للحوادث لديك.
كيف تحسّن الأتمتة الأمن؟
تسرّع الأتمتة عملية اكتشاف التهديدات والاستجابة لها، مما يتيح لفريقك التركيز على المبادرات الاستراتيجية. كما تقلل الخطأ البشري وتعزز الكفاءة الإجمالية.
لماذا تُعد المسؤولية حاسمة في تحليلات التهديدات؟
تضمن المسؤولية المساءلة والاستجابة الفعّالة للتهديدات. كما أن تحديد أفراد أو فرق بعينها يرسّخ ثقافة المسؤولية وإدارة المخاطر الاستباقية.