 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
脅威分析を「きれいなレポート」で終わらせず、実際のセキュリティに変える方法
By Mirko Peters ·
今日のサイバーセキュリティの状況において、脅威分析はインサイトを確実なアクションに変えることで、セキュリティ態勢を大きく強化できます。しかし、多くの組織は…
Automatically translated with AI from the original post. Read the English original
今日のサイバーセキュリティの現場では、脅威分析は洞察を確実な行動に変えることで、セキュリティ態勢を大きく強化できます。しかし多くの組織は、データを収集するだけで、それを運用上の対応に結びつけられずにいる、という罠に陥っています。最近の調査では、収集されたデータと実施された対応との間に重大な乖離があり、多くの機関が効果的なネットワークセキュリティに必要な能力を欠いていることが明らかになっています。資産を本当に守るには、見栄えのよいダッシュボードやレポートよりも、実行可能なステップに注目する必要があります。
重要なポイント
- 脅威分析から得た洞察を、セキュリティを強化する実行可能なステップに変えましょう。
- セキュリティの幻想に注意してください。ダッシュボードだけでは組織は守れません。
- 重要な脅威に優先順位を付け、リソースを効果的に配分して、明確な対応計画を作成しましょう。
- 脅威への対応の責任者を割り当てて、説明責任と効果的な行動を確保しましょう。
- 対応を自動化して、インシデント対応時間を短縮し、影響を最小限に抑えましょう。
- 脅威を継続的に監視し、リアルタイムのデータを統合して検知精度を高めましょう。
- ノイズを除外して本当の脅威に集中することで、アラート疲れを減らしましょう。
- 平均検知時間(MTTD)などの対応指標を測定して、セキュリティの有効性を追跡しましょう。
脅威分析における「行動」の問題
セキュリティの幻想
多くの組織は、脅威分析ツールを導入しただけで安全だと誤解しています。色鮮やかなグラフやアラートで埋め尽くされたダッシュボードは、安全だという誤った感覚を生み出します。提示されたデータに安心感を覚えるかもしれませんが、その認識は誤解を招く可能性があります。実際には、これらのツールは洞察を意味のある行動に結びつけられないことが多いのです。
次の点を考えてみてください。
- 対応時間が長くなります。アナリストが本当の脅威を見つけるために、ノイズを一つひとつ精査しなければならないためです。
- 重大なアラートが大量の情報に埋もれ、重要な情報を見逃すリスクが高まります。
- アナリストの燃え尽きは、膨大な量のアラートが原因で起こり、離職や効果の低下につながります。
こうした要因が、危険な幻想を生み出します。組織は十分に守られていると考えているかもしれませんが、効果的な行動がなければ、脆弱性は残ったままです。
脅威を見るだけでは不十分な理由
脅威が見えているだけでは、効果的なセキュリティは実現しません。多くの組織は古いインフラストラクチャや手作業のプロセスに頼っており、リアルタイムでの対応能力が制限されています。アラートが大量に発生すると、アラート疲れを招き、セキュリティチームは圧倒されて重大な脅威を見逃しかねません。
脅威分析が実際のセキュリティ改善につながらない一般的な理由は、次のとおりです。
- 古いインフラストラクチャに依存していると、適時の修復が妨げられます。
- アラートの量が膨大だと、効果的に対応する能力が低下します。
- 統合が不足していると、検出結果の優先順位付けが困難になります。
- 修復に関する明確なガイダンスがないと、問題が放置されたままになります。
- 誤検知が本当の脅威から注意をそらします。
さらに、ダッシュボードは話の筋道が見えないことが多いという問題もあります。ダッシュボードには、確認したい問いと噛み合わない大量のデータが並んでいることがほとんどです。アナリストは異常を素早く見つけたり、次に取るべき対応を判断したりするのに苦労します。この断絶が検知の遅れにつながり、攻撃は被害が出てから初めて特定されるおそれがあります。
インサイトと行動の間のギャップを埋めるには、脅威分析を運用に組み込むことに重点を置く必要があります。つまり、見栄えのよいダッシュボードに頼るのではなく、データをセキュリティを強化する具体的な行動へと変換することが求められます。
脅威分析が役に立たないと感じる理由
事後分析の限界
多くの組織は脅威分析において事後分析に依存していますが、このアプローチには大きな限界があります。過去のインシデントを分析するだけで、現在の脅威に関する洞察が得られないことがあります。この方法の主な欠点は次のとおりです。
- 検知アラートの不足は死角を生み、攻撃の全体像を把握できない状態を招きます。
- 過去データの保持期間が不十分なため、不完全な情報のもとで作業することが多くなります。
- 過去のネットワークの可視性が欠けていると、インシデント対応が遅れ、コンプライアンス対応も複雑になります。
こうした限界により、リスクを十分に理解することが難しくなります。その結果、潜在的な脅威について情報が不足した状態に陥り、財務上の損失、業務の中断、組織の評判の毀損といったリスクが高まります。
分断されたインサイトと運用
脅威分析においては、インサイトと運用の分断も大きな課題です。セキュリティのインサイトが運用チームに届かないと、セキュリティ対策の効果は低下します。この分断がもたらす影響を示す次の統計を見てみてください。
| 統計項目 | 割合 |
|---|---|
| コンプライアンスリスクの増加 | 62% |
| 部門横断的な作業の文脈が不足している | 54% |
| データを継続的に可視化できていない | 49% |
| 依頼の追跡に多くの時間を費やしている | 55% |
| 社内での確認作業が繰り返し発生している | 45% |
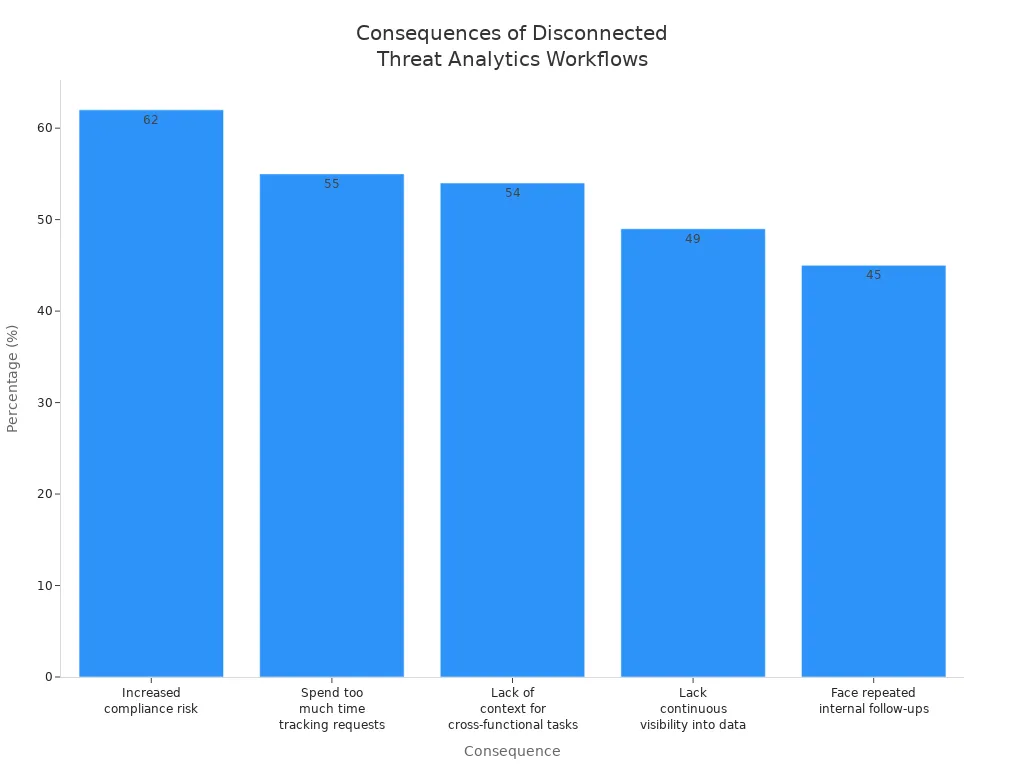
これらの数字は、分断されたワークフローが非効率や機会損失を招き、主体的なリスク管理を妨げることを示しています。インサイトと運用の間につながりがなければ、組織は脅威の優先順位付けや対応に苦慮することになります。
責任とアカウンタビリティの欠如
脅威分析のプロセスにおける責任とアカウンタビリティの欠如は、問題をさらに悪化させます。多くの組織では、脅威分析のライフサイクル全体を監督する専任のセキュリティリーダーが指名されていません。この不在が、実行のばらつきや是正作業の停滞を招きます。
この問題に対処するには、正式なガバナンスが不可欠です。リスクに対して明確な責任者を置き、予算を確保し、企業戦略の一部として追跡する必要があります。責任の所在が明確でなければ、効果的なインシデント管理戦略を実装することが難しく、新たな脅威に対して脆弱なままになるおそれがあります。
セキュリティのための脅威分析の運用化
インサイトを行動へつなげる
セキュリティ態勢を強化するには、脅威分析から得られたインサイトを具体的な行動へと変換する必要があります。このプロセスでは、収集したデータを特定のセキュリティ対策に結びつけることが求められます。リアルタイムのクラウド脅威検知に向けた自律駆動型アーキテクチャを採用すると、脅威の検知、リスクの優先順位付け、是正措置の実行を自動化できます。このアプローチにより、脅威を単に観察するだけでなく、積極的に対応できるようになります。
インサイトを行動へ結びつけるために、次のステップを検討してください。
- 主要な脅威を特定する: 組織が直面している、最も発生頻度の高い脅威に注目します。優先順位を付けることで、リソースを効果的に配分できます。
- アクション プランを策定する: 特定した脅威ごとに、チームが取るべき手順を明確にしたアクション プランを作成します。このプランには、役割、責任、およびスケジュールを含めます。
- 既存のシステムと統合する: 脅威分析ツールが既存のセキュリティ基盤とスムーズに連携するようにします。この統合により、対応の速度と有効性が高まります。
明確なオーナーシップの割り当て
脅威分析に基づくアクションについて明確なオーナーシップを割り当てることは、説明責任と効果的な対応のために不可欠です。特定の個人やチームにリスクの管理を任せることで、抽象的な概念を現実の責任へと置き換えられます。この構造化されたオーナーシップは、責任の共有を醸成し、セキュリティの取り組みをビジネスの成果に結び付けます。
明確なオーナーシップを確立する方法は次のとおりです。
| 証拠 | 説明 |
|---|---|
| 説明責任 | オーナーシップを割り当てることで、リスクは抽象的な概念から現実の責任へと変わります。 |
| 信頼 | リスクを継続的に監視し、情報を共有することで、チームの信頼が育まれます。 |
| 明確さ | リスクを特定の機能と結び付けることで、混乱を防ぎ、軽減策の優先順位を明確にできます。 |
| 構造化されたオーナーシップ | 意図的にリスクのオーナーを定めることで、責任を共有する文化が育ちます。 |
| 組織のレジリエンス | 効果的なリスクのオーナーシップは、先回りしてリスクを管理する文化を促進します。 |
これらの戦略を実践することで、脅威が発生した際に、セキュリティ チームが迅速かつ的確に行動できる体制を整えられます。
対応の自動化
自動化は、脅威分析を運用に組み込むうえで重要な役割を果たします。特定された脅威への対応を自動化することで、対応時間を大幅に短縮し、インシデントの影響を最小限に抑えられます。自動化により、セキュリティ チームは反復的な作業に追われることなく、戦略的な取り組みに集中できます。
自動化によってセキュリティを強化できる例を以下に示します。
- 条件付きアクセス: リスクのあるサインインが検出された場合に、アクセスを自動的に制限します。
- セッションの取り消し: 不可能な移動パターンが確認された場合に、セッションを直ちに取り消します。
- 自動調査: 不審なアクティビティに対して自動調査を開始し、チームがより迅速に対応できるようにします。
しかし、組織では脅威分析を運用に組み込む際に課題に直面することがよくあります。よくある問題には、データの過多、コンテキストの不足、脅威データを管理するためのリソース不足などがあります。これらの課題を克服するには、ノイズと有用なシグナルを切り分け、セキュリティ ツールが関連する脅威インテリジェンスに基づいて動作するように構成しておく必要があります。
これらの戦略に注目することで、脅威分析を効果的に運用に組み込み、得られた洞察を確実な行動へとつなげて、組織全体のセキュリティ態勢を強化できます。
リアルタイムの脅威分析の活用
継続的な監視の手法
リアルタイムの脅威分析は、脅威を迅速に検出して対応するために、継続的な監視に大きく依存しています。効果的な監視手法を導入することで、セキュリティ態勢を大幅に強化できます。検討すべき主な戦略は次のとおりです。
- 脅威インテリジェンスの統合: 最新の脅威インテリジェンス フィードを組み込み、リアルタイムのデータと相関させます。このアプローチにより誤検知が減り、実際のリスクを特定しやすくなります。
- 動作分析と異常検出: 通常のアクティビティの基準値を設定し、セキュリティ脅威を示す可能性のある逸脱を検出します。この手法は、高度な攻撃を特定するうえで極めて重要です。
- 自動対応と修復: 脅威に対して事前定義されたアクションを有効にします。この機能により、対応時間とインシデントの影響を大幅に削減できます。
- アラートの管理とレポート: 偽陽性を除外しながら、脅威やインシデントについて関係者に確実に情報を伝えます。このプロセスにより、重大な問題に集中し続けられます。
こうした継続的な監視の手法を用いることで、組織のセキュリティを強化する、堅牢なリアルタイムの脅威監視の枠組みを構築できます。
自動化されたリアルタイム対応
自動化されたリアルタイム対応は、効果的なセキュリティ プログラムに欠かせません。自動化はコンテキストを提供することで人の専門知識を補完し、セキュリティ チームが戦略的な取り組みに集中できるようにします。脅威の軽減に自動化がどのように影響するかは、次のとおりです。
- 検出と対応の迅速化: 自動化により検出と対応のプロセスが速くなり、インシデント発生時の被害を最小限に抑えられます。これにより、手作業の負担を減らしながら、チームはインシデントをより効果的に管理できます。
- 根本原因の特定の迅速化: インシデントのトリアージと調査を自動化することで、根本原因をより速く特定できます。この効率化により、チームは手作業に費やす時間を減らし、戦略的な対応により多くの時間を割けるようになります。
- 全体的な効率の向上: 反復的な作業に費やす時間が減るため、インシデント対応チームはより効率的に活動できます。この改善は、セキュリティ インシデントの管理における成果の向上につながります。
リアルタイムの脅威分析を活用すると、インシデント対応時間は大幅に短縮されます。たとえば、MDR を利用していない顧客は、ビジネス メール詐欺 (BEC) 1 件あたり平均 19 時間を要していましたが、MDR の顧客では、この時間がわずか 2 時間に短縮されました。解決までの時間が約 90% 削減されており、リアルタイムの洞察がもたらす効果の大きさを示しています。
ノイズの削減と効果の測定
積極的なノイズの削減
アラート疲れは、現在のサイバーセキュリティにおける最大の課題の 1 つです。セキュリティ チームは、1 日に数千件のアラートに直面することも珍しくなく、その多くは偽陽性や優先度の低いシグナルです。このような過剰な負荷により、本当のサイバー脅威を見逃したり、重要な判断が遅れたりすることがあります。セキュリティ態勢を改善するには、脅威分析におけるノイズを積極的に減らす必要があります。
まずは、複数のソースからのコンテキスト情報によるアラートの補強から始めます。既知の悪意のある IP アドレスなどの脅威インテリジェンスを、資産の機密性や MITRE ATT&CK の手法などのメタデータと組み合わせます。この補強されたコンテキストにより、組織にとっての実際のリスクに基づいてアラートの優先順位を付けられます。各アラートの背後にあるビジネスへの影響を理解すれば、本当の脅威に集中し、余計な注意散漫を減らせます。
検知の仕組みは、継続的なチューニングを必要とするソフトウェアのように扱いましょう。検知ルールを定期的にテストして改良し、進化するサイバー脅威や環境の変化に適応させます。この反復的なアプローチにより、偽陽性を最小限に抑え、脅威検出の能力を研ぎ澄ませられます。
自動化はノイズの削減において重要な役割を果たします。セキュリティ オーケストレーション ツールを使用して、定型作業を自動的に処理しましょう。たとえば、確認済みの悪意のある IP を自動的にブロックしたり、侵害されたアカウントを手作業なしで無効化したりできます。この自動化により、チームは複雑な攻撃や戦略的なセキュリティ対策に集中でき、全体的な効率が向上します。
対応時間と防止の測定
セキュリティ プログラムの有効性を測定するには、検出件数だけでなく、対応に関する指標に注目する必要があります。脅威の検出と対応にどれだけ速く取り組めているかを追跡すると、運用の成功度をより明確に把握できます。
監視すべき主な指標は次のとおりです。
- 滞留時間 (Dwell Time): 攻撃者がシステム内で検出されずに留まっている期間です。
- ブレイクアウト時間 (Breakout Time): 攻撃者が初期侵入後に横方向へ移動するまでにかかる時間です。
- Mean Time to Detect (MTTD):攻撃の開始から検知までの平均時間です。
- Mean Time to Respond (MTTR):検知から是正措置が完了するまでの平均時間です。
| 指標 | 説明 |
|---|---|
| Mean Time to Detect | セキュリティ脅威をどれだけ速く特定できるかを測定します。 |
| Mean Time to Respond | 攻撃を封じ込めて解決するまでに、どれだけ速く対応できるかを測定します。 |
MTTD と MTTR を短縮すると、攻撃者が被害を与えられる時間枠が狭まり、セキュリティ態勢が直接改善します。リアルタイムの脅威検知と継続的な監視はこれらの時間を短縮するのに役立ち、より迅速な判断と対応を可能にします。
攻撃の発生、検知、対応の開始、インシデントの解決といった主要なイベント間の時間を測定することに注力してください。このタイムラインから、セキュリティ対策の欠落箇所が浮き彫りになり、改善の指針になります。
ノイズを積極的に減らし、意味のある対応指標を追跡することで、脅威分析は受動的なツールから、セキュリティを推進する能動的な原動力へと変わります。この転換は、侵害の防止、リスクの低減、そしてサイバーセキュリティ防御の強化に役立ちます。
サイバーセキュリティでは、単により多くの脅威を可視化するのではなく、より速く行動することでセキュリティ態勢が強化されます。スマートな脅威インテリジェンスにより、迅速に対応してリスクを低減し、セキュリティ対策への確信を高めることができます。脅威分析を運用に組み込むことが重要で、それによって洞察が決定的な行動へと変わります。
洞察と行動のギャップを埋めるために、次の実践的な手順を検討してください。
- 洞察を具体的な行動にマッピングします。
- 脅威への対応に対する明確な責任者を割り当てます。
- 対応を自動化して、インシデント対応を効率化します。
これらの戦略を実施することで、組織のセキュリティ成果を大きく向上させることができます。
よくある質問
脅威分析とは何ですか?
脅威分析とは、データを収集して分析し、潜在的なセキュリティ脅威を特定することです。組織がリスクを理解し、インシデントに効果的に対応するのに役立ちます。
脅威分析を運用に組み込むにはどうすればよいですか?
洞察を行動にマッピングし、責任者を割り当て、対応を自動化することで、脅威分析を運用に組み込めます。このアプローチにより、適時かつ効果的なセキュリティ対策が確保されます。
リアルタイム監視が重要なのはなぜですか?
リアルタイム監視では、脅威の発生時点で検知できます。迅速な対応が可能になり、セキュリティインシデントの潜在的な影響を抑えられます。
脅威分析でよくある課題は何ですか?
よくある課題には、アラート疲れ、分断された洞察、責任者の不在があります。これらの問題は、効果的な脅威の検知と対応を妨げる可能性があります。
アラート疲れを軽減するにはどうすればよいですか?
誤検知をフィルタリングし、アラートに文脈情報を付加し、定型作業を自動化することで、アラート疲れを軽減できます。これにより、本当の脅威に優先順位を付けやすくなります。
セキュリティの有効性を測定するには、どの指標を追跡すべきですか?
Mean Time to Detect(MTTD)や Mean Time to Respond(MTTR)などの指標を追跡してください。これらの指標から、インシデント対応の効率を把握できます。
自動化はセキュリティをどのように向上させますか?
自動化により脅威の検知と対応が速くなり、チームは戦略的な取り組みに集中できます。人為的ミスを減らし、全体的な効率も高めます。
脅威分析において責任者を明確にすることが重要なのはなぜですか?
責任者が明確であれば、脅威への対応に説明責任が生まれ、効果的な対応につながります。特定の個人やチームに責任を割り当てることで、責任感とリスクへの先回りした管理の文化が育まれます。