 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Cara Mengubah Threat Analytics Menjadi Keamanan Nyata (Bukan Sekadar Laporan Cantik)
By Mirko Peters ·
Dalam lanskap keamanan siber saat ini, analitik ancaman dapat secara signifikan meningkatkan postur keamanan Anda dengan mengubah wawasan menjadi tindakan yang tegas. Namun, banyak organi…
Automatically translated with AI from the original post. Read the English original
Dalam lanskap keamanan siber saat ini, threat analytics dapat secara signifikan meningkatkan postur keamanan Anda dengan mengubah wawasan menjadi tindakan yang tegas. Namun, banyak organisasi terjebak dalam perangkap hanya mengumpulkan data tanpa menerjemahkannya menjadi respons operasional. Studi terbaru mengungkapkan kesenjangan kritis antara data yang dikumpulkan dan tindakan yang diambil, dengan banyak instansi yang belum memiliki kemampuan yang diperlukan untuk keamanan jaringan yang efektif. Untuk benar-benar melindungi aset Anda, Anda harus berfokus pada langkah-langkah yang dapat ditindaklanjuti, bukan sekadar dasbor dan laporan yang mengesankan.
Poin Penting
- Ubah wawasan dari threat analytics menjadi langkah-langkah yang dapat ditindaklanjuti untuk meningkatkan keamanan.
- Hindari ilusi keamanan; dasbor saja tidak melindungi organisasi Anda.
- Prioritaskan ancaman utama agar sumber daya dapat dialokasikan secara efektif dan rencana tindakan yang jelas dapat dibuat.
- Tetapkan kepemilikan untuk respons ancaman guna memastikan akuntabilitas dan tindakan yang efektif.
- Otomatiskan respons untuk mengurangi waktu respons insiden dan meminimalkan dampak.
- Pantau ancaman secara berkelanjutan dan integrasikan data real-time untuk meningkatkan deteksi.
- Kurangi kelelahan akibat peringatan dengan menyaring kebisingan dan berfokus pada ancaman yang sebenarnya.
- Ukur metrik respons seperti Mean Time to Detect (MTTD) untuk melacak efektivitas keamanan.
Masalah Tindakan dalam Threat Analytics
Ilusi Keamanan
Banyak organisasi keliru meyakini bahwa mereka aman hanya karena telah menerapkan alat threat analytics. Dasbor yang dipenuhi grafik berwarna-warni dan peringatan menciptakan rasa aman yang semu. Anda mungkin merasa tenang dengan data yang ditampilkan, tetapi persepsi ini bisa menyesatkan. Kenyataannya, alat-alat tersebut sering gagal menerjemahkan wawasan menjadi tindakan yang berarti.
Pertimbangkan poin-poin berikut:
- Waktu respons yang lebih lama terjadi ketika analis harus menyaring kebisingan untuk menemukan positif sejati.
- Peringatan kritis dapat tertimbun di tengah kekacauan, sehingga meningkatkan risiko terlewatnya informasi penting.
- Kelelahan analis dapat timbul akibat volume peringatan yang berlebihan, yang berujung pada pergantian staf dan menurunnya efektivitas.
Faktor-faktor ini menciptakan ilusi yang berbahaya. Anda mungkin mengira organisasi Anda terlindungi dengan baik, tetapi tanpa tindakan yang efektif, kerentanan tetap ada.
Melihat Ancaman Saja Tidak Cukup
Sekadar melihat ancaman tidak sama dengan keamanan yang efektif. Banyak organisasi mengandalkan infrastruktur yang sudah usang dan proses manual, yang membatasi kemampuan mereka untuk merespons secara real time. Volume peringatan yang tinggi dapat menyebabkan kelelahan akibat peringatan, membebani tim keamanan Anda dan membuat mereka melewatkan ancaman kritis.
Berikut beberapa alasan umum mengapa threat analytics gagal menghasilkan peningkatan keamanan yang dapat ditindaklanjuti:
- Ketergantungan pada infrastruktur yang usang menghambat perbaikan yang tepat waktu.
- Volume peringatan yang berlebihan mengurangi kemampuan untuk merespons secara efektif.
- Kurangnya integrasi menyulitkan pemprioritasan temuan.
- Tidak adanya panduan perbaikan yang jelas membuat masalah tidak tertangani.
- Positif palsu mengalihkan perhatian dari ancaman yang sebenarnya.
Selain itu, dasbor sering tidak memiliki alur cerita yang jelas. Dasbor menampilkan kumpulan data yang padat dan tidak selaras dengan pertanyaan yang perlu Anda jawab. Analis mungkin kesulitan mengidentifikasi anomali atau menentukan langkah berikutnya dengan cepat. Kesenjangan ini dapat menyebabkan deteksi yang tertunda, di mana serangan baru teridentifikasi setelah kerusakan terjadi.
Untuk menjembatani kesenjangan antara wawasan dan tindakan, organisasi harus fokus pada operasionalisasi threat analytics. Artinya, data diubah menjadi langkah-langkah yang dapat ditindaklanjuti untuk meningkatkan keamanan, bukan hanya mengandalkan dasbor yang mengesankan.
Mengapa Threat Analytics Terasa Tidak Berguna
Keterbatasan Analisis Retrospektif
Banyak organisasi mengandalkan analisis retrospektif dalam threat analytics mereka, tetapi pendekatan ini memiliki keterbatasan yang signifikan. Anda mungkin mendapati diri Anda menganalisis insiden di masa lalu tanpa memperoleh wawasan tentang ancaman saat ini. Berikut beberapa kelemahan utama dari metode ini:
- Kurangnya peringatan deteksi dapat menciptakan titik buta, sehingga Anda tidak menyadari cakupan penuh dari suatu serangan.
- Retensi data historis yang tidak memadai berarti Anda sering bekerja dengan informasi yang tidak lengkap.
- Tidak adanya visibilitas jaringan historis dapat menunda respons insiden dan mempersulit upaya kepatuhan.
Keterbatasan ini menghambat kemampuan Anda untuk memahami risiko secara utuh. Akibatnya, Anda mungkin tidak mengetahui potensi ancaman, sehingga meningkatkan kemungkinan kerugian finansial, gangguan operasional, dan kerusakan reputasi organisasi Anda.
Wawasan dan Operasi yang Terputus
Wawasan dan operasi yang terputus menjadi tantangan lain dalam threat analytics. Ketika wawasan keamanan gagal sampai ke tim operasional, efektivitas langkah-langkah keamanan Anda akan menurun. Perhatikan statistik berikut yang menyoroti konsekuensi dari keterputusan ini:
| Statistik | Persentase |
|---|---|
| Peningkatan risiko kepatuhan | 62% |
| Kurangnya konteks untuk tugas lintas fungsi | 54% |
| Kurangnya visibilitas data yang berkelanjutan | 49% |
| Menghabiskan terlalu banyak waktu untuk melacak permintaan | 55% |
| Sering menghadapi tindak lanjut internal yang berulang | 45% |
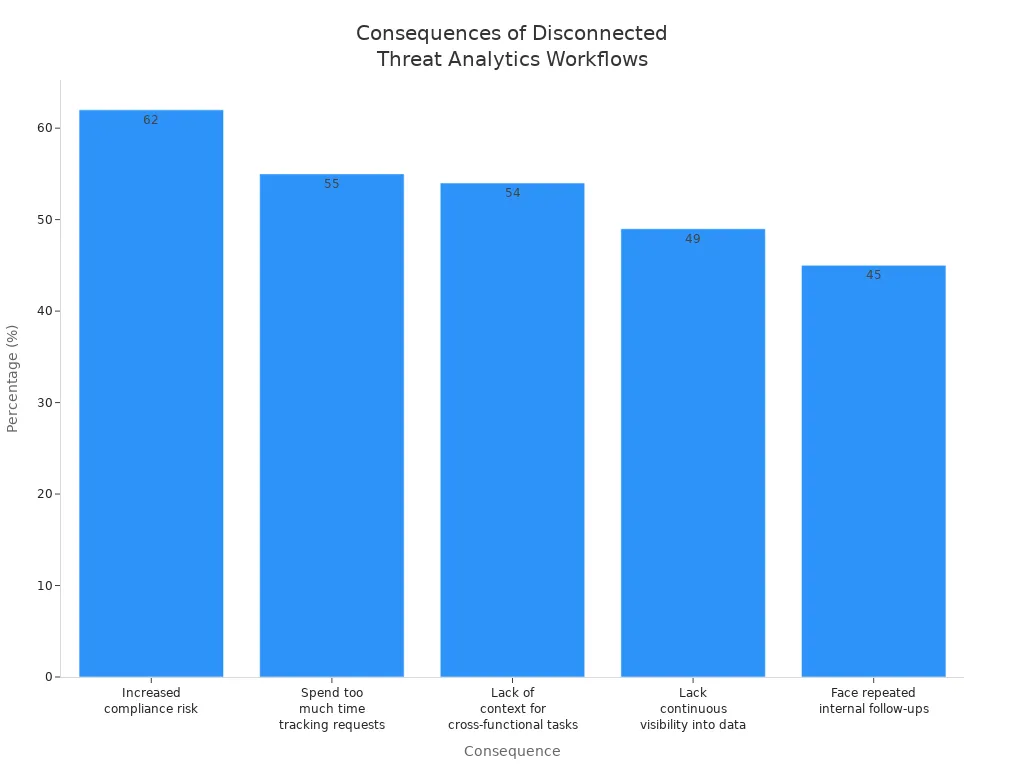
Angka-angka ini menggambarkan bagaimana alur kerja yang terputus dapat menyebabkan inefisiensi dan hilangnya peluang untuk manajemen risiko proaktif. Tanpa koneksi yang mulus antara wawasan dan operasi, organisasi Anda akan kesulitan memprioritaskan dan merespons ancaman secara efektif.
Kurangnya Kepemilikan dan Akuntabilitas
Kurangnya kepemilikan dan akuntabilitas dalam proses threat analytics semakin memperparah masalah. Banyak organisasi tidak menunjuk pemimpin keamanan khusus untuk mengawasi siklus hidup threat analytics. Ketiadaan ini menyebabkan pelaksanaan yang tidak konsisten dan upaya remediasi yang terhenti.
Untuk mengatasi masalah ini, tata kelola formal sangat penting. Anda harus memastikan bahwa risiko secara aktif dimiliki, didanai, dan dilacak sebagai bagian dari strategi perusahaan. Tanpa kepemilikan yang jelas, organisasi Anda mungkin kesulitan menerapkan strategi manajemen insiden yang efektif, sehingga membuat Anda rentan terhadap ancaman yang baru muncul.
Operasionalisasi Threat Analytics untuk Keamanan
Memetakan Wawasan ke Tindakan
Untuk meningkatkan postur keamanan Anda, Anda harus mengubah wawasan dari threat analytics menjadi tindakan konkret. Proses ini melibatkan pemetaan data yang Anda kumpulkan ke langkah-langkah keamanan tertentu. Arsitektur yang digerakkan sendiri untuk deteksi ancaman cloud secara real-time dapat mengotomatiskan deteksi ancaman, memprioritaskan risiko, dan menjalankan tindakan remediasi. Pendekatan ini memastikan bahwa Anda tidak hanya mengamati ancaman, tetapi juga secara aktif memeresponsnya.
Pertimbangkan langkah-langkah berikut untuk memetakan wawasan ke tindakan secara efektif:
- Identifikasi Ancaman Utama: Fokus pada ancaman paling umum yang dihadapi organisasi Anda. Pemprioritasan ini memungkinkan Anda mengalokasikan sumber daya secara efektif.
- Susun Rencana Tindakan: Untuk setiap ancaman yang teridentifikasi, buat rencana tindakan yang jelas dan menguraikan langkah-langkah yang harus dilakukan tim Anda. Rencana ini harus mencakup peran, tanggung jawab, dan jadwal waktu.
- Integrasikan dengan Sistem yang Ada: Pastikan alat analitik ancaman Anda bekerja secara mulus dengan infrastruktur keamanan yang sudah ada. Integrasi ini meningkatkan kecepatan dan efektivitas respons Anda.
Menetapkan Kepemilikan yang Jelas
Menetapkan kepemilikan yang jelas untuk tindakan yang didorong oleh analitik ancaman sangat penting untuk akuntabilitas dan respons yang efektif. Ketika Anda menunjuk individu atau tim tertentu untuk mengelola risiko, Anda mengubah konsep abstrak menjadi tanggung jawab nyata. Kepemilikan yang terstruktur ini menumbuhkan budaya tanggung jawab bersama dan menyelaraskan upaya keamanan dengan hasil bisnis.
Berikut cara menetapkan kepemilikan yang jelas:
| Bukti | Deskripsi |
|---|---|
| Akuntabilitas | Penetapan kepemilikan mengubah risiko dari konsep abstrak menjadi tanggung jawab nyata. |
| Keyakinan | Pemantauan dan komunikasi risiko yang konsisten membangun keyakinan di antara tim. |
| Kejelasan | Mengaitkan risiko dengan kemampuan tertentu mencegah kebingungan dan memprioritaskan mitigasi. |
| Kepemilikan Terstruktur | Kepemilikan risiko yang disengaja menumbuhkan budaya tanggung jawab bersama. |
| Ketahanan Organisasi | Kepemilikan risiko yang efektif mendorong budaya manajemen risiko yang proaktif. |
Dengan menerapkan strategi-strategi ini, Anda dapat memastikan bahwa tim keamanan Anda siap bertindak dengan cepat dan tegas ketika ancaman muncul.
Otomatisasi Respons
Otomatisasi memegang peran penting dalam mengoperasionalkan analitik ancaman. Dengan mengotomatisasi respons terhadap ancaman yang teridentifikasi, Anda dapat memangkas waktu respons secara signifikan dan meminimalkan dampak insiden. Otomatisasi memungkinkan tim keamanan Anda fokus pada inisiatif strategis alih-alih terjebak dalam tugas-tugas repetitif.
Berikut beberapa contoh bagaimana otomatisasi dapat memperkuat keamanan Anda:
- Akses Bersyarat: Secara otomatis membatasi akses ketika percobaan masuk berisiko terdeteksi.
- Pencabutan Sesi: Segera cabut sesi ketika pola perjalanan yang tidak mungkin terdeteksi.
- Investigasi Otomatis: Picu investigasi otomatis untuk aktivitas mencurigakan, sehingga tim Anda dapat merespons lebih cepat.
Namun, organisasi sering menghadapi tantangan ketika mengoperasionalkan analitik ancaman. Masalah umum meliputi kelebihan data, kurangnya konteks, dan sumber daya yang tidak memadai untuk mengelola data ancaman. Untuk mengatasi tantangan ini, Anda harus memisahkan gangguan dari sinyal yang bermakna dan memastikan alat keamanan Anda dikonfigurasi untuk bertindak berdasarkan intelijen ancaman yang relevan.
Dengan berfokus pada strategi-strategi ini, Anda dapat mengoperasionalkan analitik ancaman secara efektif, mengubah wawasan menjadi tindakan tegas yang memperkuat postur keamanan Anda secara keseluruhan.
Memanfaatkan Analitik Ancaman Real-Time
Teknik Pemantauan Berkelanjutan
Analitik ancaman real-time sangat bergantung pada pemantauan berkelanjutan untuk mendeteksi dan merespons ancaman dengan cepat. Dengan menerapkan teknik pemantauan yang efektif, Anda dapat memperkuat postur keamanan Anda secara signifikan. Berikut beberapa strategi kunci yang perlu dipertimbangkan:
- Integrasi Intelijen Ancaman: Masukkan umpan intelijen ancaman terkini untuk dikorelasikan dengan data real-time. Pendekatan ini mengurangi positif palsu dan membantu mengidentifikasi risiko yang sebenarnya.
- Analisis Perilaku dan Deteksi Anomali: Tetapkan baseline aktivitas normal untuk mendeteksi penyimpangan yang mungkin mengindikasikan ancaman keamanan. Teknik ini sangat penting untuk mengidentifikasi serangan yang canggih.
- Respons dan Remediasi Otomatis: Aktifkan tindakan yang telah ditentukan sebelumnya sebagai respons terhadap ancaman. Kemampuan ini secara signifikan mengurangi waktu respons dan dampak insiden.
- Manajemen Peringatan dan Pelaporan: Pastikan personel yang relevan diberi informasi tentang ancaman dan insiden sambil menyaring positif palsu. Proses ini membantu menjaga fokus pada masalah kritis.
Dengan menerapkan teknik pemantauan berkelanjutan ini, Anda dapat membangun kerangka kerja yang kokoh untuk pemantauan ancaman secara real-time yang memperkuat keamanan organisasi Anda.
Respons Real-Time Otomatis
Respons real-time otomatis sangat penting bagi program keamanan yang efektif. Respons ini memperkuat keahlian manusia dengan memberikan konteks dan memungkinkan tim keamanan untuk berfokus pada inisiatif strategis. Berikut adalah dampak otomatisasi terhadap upaya mitigasi ancaman Anda:
- Deteksi dan Respons yang Dipercepat: Otomatisasi mempercepat proses deteksi dan respons, sehingga meminimalkan kerusakan selama insiden. Kemampuan ini memungkinkan tim Anda menangani insiden secara lebih efektif dengan beban kerja manual yang lebih rendah.
- Identifikasi Akar Masalah yang Lebih Cepat: Otomatisasi triase dan investigasi insiden mempercepat identifikasi akar masalah. Efisiensi ini memungkinkan tim Anda menghabiskan lebih sedikit waktu untuk tugas manual dan lebih banyak waktu untuk respons strategis.
- Peningkatan Efisiensi Keseluruhan: Dengan lebih sedikit waktu yang dihabiskan untuk tugas berulang, tim respons insiden Anda dapat beroperasi lebih efisien. Peningkatan ini berujung pada hasil yang lebih baik dalam menangani insiden keamanan.
Penurunan waktu respons insiden saat memanfaatkan analitik ancaman real-time sangatlah signifikan. Misalnya, klien non-MDR membutuhkan rata-rata 19 jam per insiden untuk Business Email Compromise (BEC), sementara klien MDR mampu memangkas waktu ini menjadi hanya 2 jam. Penurunan ini menunjukkan pengurangan waktu penyelesaian hampir 90%, yang membuktikan kekuatan wawasan real-time.
Mengurangi Kebisingan dan Mengukur Dampak
Pengurangan Kebisingan Secara Agresif
Kelelahan akibat peringatan (alert fatigue) masih menjadi salah satu tantangan terbesar di bidang keamanan siber saat ini. Tim keamanan sering kali menghadapi ribuan peringatan setiap hari, dengan banyak di antaranya merupakan positif palsu atau sinyal berprioritas rendah. Beban berlebih ini dapat membuat Anda melewatkan ancaman siber yang nyata dan menunda keputusan penting. Untuk meningkatkan postur keamanan Anda, Anda harus secara agresif mengurangi kebisingan dalam analitik ancaman Anda.
Mulailah dengan memperkaya peringatan dengan informasi kontekstual dari berbagai sumber. Gabungkan intelijen ancaman, seperti alamat IP berbahaya yang sudah diketahui, dengan sensitivitas aset dan metadata seperti teknik MITRE ATT&CK. Konteks yang diperkaya ini membantu Anda memprioritaskan peringatan berdasarkan risiko nyata bagi organisasi Anda. Ketika Anda memahami dampak bisnis di balik setiap peringatan, Anda dapat berfokus pada ancaman sungguhan dan mengurangi gangguan.
Perlakukan mekanisme deteksi Anda seperti perangkat lunak yang membutuhkan penyetelan berkelanjutan. Uji dan sempurnakan aturan deteksi Anda secara berkala agar dapat beradaptasi dengan ancaman siber yang terus berkembang dan perubahan di lingkungan Anda. Pendekatan iteratif ini meminimalkan positif palsu dan mempertajam kemampuan deteksi ancaman Anda.
Otomatisasi memegang peranan penting dalam pengurangan kebisingan. Gunakan alat orkestrasi keamanan untuk menangani tugas rutin secara otomatis. Contohnya, secara otomatis memblokir alamat IP berbahaya yang telah terkonfirmasi atau menonaktifkan akun yang disusupi tanpa intervensi manual. Otomatisasi ini membebaskan tim Anda untuk berkonsentrasi pada serangan kompleks dan langkah keamanan strategis, sekaligus meningkatkan efisiensi secara keseluruhan.
Mengukur Waktu Tindakan dan Pencegahan
Mengukur efektivitas program keamanan Anda memerlukan fokus pada metrik respons, bukan sekadar volume deteksi. Melacak seberapa cepat Anda mendeteksi dan merespons ancaman memberikan wawasan yang lebih jelas tentang keberhasilan operasional Anda.
Metrik utama yang perlu dipantau meliputi:
- Dwell Time: Berapa lama penyerang tetap tidak terdeteksi di dalam sistem Anda.
- Breakout Time: Waktu yang dibutuhkan penyerang untuk bergerak secara lateral setelah akses awal.
- Mean Time to Detect (MTTD): Rata-rata waktu dari awal serangan hingga terdeteksi.
- Mean Time to Respond (MTTR): Rata-rata waktu dari terdeteksinya ancaman hingga dilakukan remediasi.
| Metrik | Deskripsi |
|---|---|
| Mean Time to Detect | Mengukur seberapa cepat Anda mengidentifikasi ancaman keamanan. |
| Mean Time to Respond | Mengukur seberapa cepat Anda bertindak untuk membatasi dan menyelesaikan serangan. |
Menurunkan MTTD dan MTTR secara langsung memperkuat postur keamanan Anda dengan membatasi waktu yang dimiliki penyerang untuk menimbulkan kerusakan. Deteksi ancaman secara real-time dan pemantauan berkelanjutan membantu Anda menekan waktu tersebut, sehingga keputusan dan tindakan dapat diambil lebih cepat.
Fokuslah mengukur waktu di antara peristiwa-peristiwa kunci: kapan serangan terjadi, kapan Anda mendeteksinya, kapan Anda merespons, dan kapan insidennya benar-benar selesai. Linimasa ini menyoroti celah pada langkah-langkah keamanan Anda dan menjadi panduan untuk perbaikan.
Dengan secara agresif mengurangi noise dan melacak metrik respons yang bermakna, Anda mengubah analitik ancaman dari alat pasif menjadi penggerak aktif keamanan. Pergeseran ini membantu Anda mencegah pelanggaran data, mengurangi risiko, dan memperkuat pertahanan keamanan siber Anda.
Dalam keamanan siber, Anda memperkuat postur keamanan bukan dengan sekadar melihat lebih banyak ancaman, melainkan dengan bertindak lebih cepat. Intelijen ancaman yang cerdas memungkinkan Anda merespons dengan cepat, mengurangi risiko, dan meningkatkan keyakinan terhadap langkah-langkah keamanan Anda. Mengoperasionalkan analitik ancaman sangat penting; ia mengubah wawasan menjadi tindakan yang tegas.
Pertimbangkan langkah-langkah praktis berikut untuk menjembatani kesenjangan antara wawasan dan tindakan:
- Petakan wawasan ke tindakan spesifik.
- Tetapkan kepemilikan yang jelas untuk respons ancaman.
- Otomatiskan respons untuk memperlancar penanganan insiden.
Dengan menerapkan strategi-strategi ini, Anda dapat meningkatkan hasil keamanan organisasi Anda secara signifikan.
Pertanyaan Umum
Apa itu analitik ancaman?
Analitik ancaman melibatkan pengumpulan dan analisis data untuk mengidentifikasi potensi ancaman keamanan. Analitik ini membantu organisasi memahami risiko dan merespons insiden secara efektif.
Bagaimana cara mengoperasionalkan analitik ancaman?
Anda dapat mengoperasionalkan analitik ancaman dengan memetakan wawasan ke tindakan, menetapkan kepemilikan, dan mengotomatiskan respons. Pendekatan ini memastikan langkah-langkah keamanan dilakukan tepat waktu dan efektif.
Mengapa pemantauan real-time penting?
Pemantauan real-time memungkinkan Anda mendeteksi ancaman saat terjadi. Hal ini memungkinkan respons yang cepat dan mengurangi potensi dampak insiden keamanan.
Apa saja tantangan umum dalam analitik ancaman?
Tantangan umum meliputi kelelahan akibat alert (alert fatigue), wawasan yang terputus-putus, dan tidak adanya kepemilikan. Masalah-masalah ini dapat menghambat deteksi dan respons ancaman yang efektif.
Bagaimana cara mengurangi alert fatigue?
Anda dapat mengurangi alert fatigue dengan menyaring positif palsu, memperkaya alert dengan konteks, dan mengotomatiskan tugas rutin. Langkah ini membantu memprioritaskan ancaman yang benar-benar nyata.
Metrik apa yang sebaiknya dipantau untuk efektivitas keamanan?
Pantau metrik seperti Mean Time to Detect (MTTD) dan Mean Time to Respond (MTTR). Metrik ini memberikan wawasan tentang efisiensi respons insiden Anda.
Bagaimana otomatisasi meningkatkan keamanan?
Otomatisasi mempercepat deteksi dan respons ancaman, sehingga tim Anda dapat berfokus pada inisiatif strategis. Otomatisasi meminimalkan kesalahan manusia dan meningkatkan efisiensi secara keseluruhan.
Mengapa kepemilikan penting dalam analitik ancaman?
Kepemilikan memastikan adanya akuntabilitas dan respons yang efektif terhadap ancaman. Menunjuk individu atau tim tertentu menumbuhkan budaya tanggung jawab dan manajemen risiko yang proaktif.