 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Як перетворити аналітику загроз на реальну безпеку, а не на гарні звіти
By Mirko Peters ·
У сучасному ландшафті кібербезпеки аналітика загроз може суттєво посилити ваш рівень безпеки, перетворюючи висновки на рішучі дії. Проте багато організацій…
Automatically translated with AI from the original post. Read the English original
У сучасному ландшафті кібербезпеки аналітика загроз може суттєво посилити ваш рівень безпеки, перетворюючи інсайти на рішучі дії. Проте багато організацій потрапляють у пастку, коли лише збирають дані, не перетворюючи їх на операційні відповіді. Недавні дослідження показують критичний розрив між зібраними даними та вжитими заходами: багато відомств не мають необхідних можливостей для ефективного захисту мережі. Щоб справді захистити активи, зосередьтеся на конкретних кроках, а не лише на вражаючих панелях і звітах.
Головне
- Перетворюйте інсайти з аналітики загроз на конкретні кроки для посилення безпеки.
- Уникайте ілюзії безпеки: самі лише панелі не захищають вашу організацію.
- Визначайте пріоритетні загрози, щоб раціонально розподіляти ресурси та складати чіткі плани дій.
- Призначайте відповідальних за реагування на загрози, щоб забезпечити підзвітність і ефективні дії.
- Автоматизуйте реагування, щоб скоротити час реагування на інциденти та мінімізувати їхній вплив.
- Постійно відстежуйте загрози та інтегруйте дані в реальному часі, щоб покращити виявлення.
- Зменшуйте втому від сповіщень, відфільтровуючи шум і зосереджуючись на справжніх загрозах.
- Вимірюйте показники реагування, наприклад середній час виявлення (MTTD), щоб відстежувати ефективність безпеки.
Проблема дій в аналітиці загроз
Ілюзія безпеки
Багато організацій помилково вважають себе захищеними лише тому, що впровадили інструменти аналітики загроз. Панелі, заповнені яскравими графіками та сповіщеннями, створюють хибне відчуття безпеки. Дані можуть заспокоювати, але таке сприйняття може вводити в оману. Насправді ці інструменти часто не перетворюють інсайти на змістовні дії.
Зверніть увагу на такі моменти:
- Довший час реагування, адже аналітики змушені переглядати шум, щоб знайти справжні спрацювання.
- Критичні сповіщення можуть загубитися серед завалу, підвищуючи ризик пропустити важливу інформацію.
- Вигорання аналітиків може бути наслідком надмірного обсягу сповіщень, що призводить до плинності кадрів і зниження ефективності.
Ці фактори створюють небезпечну ілюзію. Ви можете вважати, що вашу організацію добре захищено, але без ефективних дій вразливості залишаються.
Чому бачити загрози недостатньо
Просто бачити загрози ще не означає мати ефективну безпеку. Багато організацій покладаються на застарілу інфраструктуру та ручні процеси, що обмежує їхню здатність реагувати в реальному часі. Великі обсяги сповіщень можуть призвести до втоми від них, перевантажуючи команди безпеки та змушуючи їх пропускати критичні загрози.
Ось кілька типових причин, через які аналітика загроз не призводить до реальних покращень безпеки:
- Опора на застарілу інфраструктуру заважає своєчасному усуненню проблем.
- Надмірні обсяги сповіщень знижують здатність ефективно реагувати.
- Відсутність інтеграції ускладнює пріоритизацію виявлених проблем.
- Brak чітких рекомендацій щодо усунення залишає проблеми невирішеними.
- Хибні спрацювання відволікають увагу від справжніх загроз.
Крім того, дашборди часто не мають чіткої логіки подання. Вони показують щільні масиви даних, які не відповідають питанням, на які вам потрібно знайти відповіді. Аналітикам може бути складно швидко помітити аномалії або визначити наступні кроки. Цей розрив може призвести до запізнілого виявлення
Щоб подолати розрив між розумінням і дією, організаціям слід зосередитися на операціоналізації аналітики загроз. Це означає перетворення даних на конкретні кроки, які посилюють безпеку, а не покладатися лише на вражаючі дашборди.
Чому аналітика загроз здається марною
Обмеження ретроспективного аналізу
Багато організацій покладаються на ретроспективний аналіз у своїй аналітиці загроз, але цей підхід має суттєві обмеження. Ви можете опинитися в ситуації, коли аналізуєте минулі інциденти, не отримуючи уявлення про поточні загрози. Ось основні недоліки цього методу:
- Відсутність сповіщень про виявлення може створювати сліпі зони, через які ви не бачитимете повного масштабу атаки.
- Недостатнє зберігання історичних даних означає, що ви часто працюєте з неповною інформацією.
- Відсутня історична видимість мережі може затримати реагування на інциденти та ускладнити зусилля з дотримання відповідності вимогам.
Ці обмеження ускладнюють повне розуміння ризиків. Як наслідок, ви можете втратити обізнаність щодо потенційних загроз, що підвищує ймовірність фінансових втрат, порушень операційної діяльності та шкоди репутації вашої організації.
Роз'єднані дані та операції
Роз'єднаність даних і операцій є ще одним викликом в аналітиці загроз. Коли висновки з безпеки не доходять до операційних команд, ефективність ваших заходів безпеки знижується. Зверніть увагу на наведену нижче статистику, яка показує наслідки such роз'єднаності:
| Показник | Відсоток |
|---|---|
| Зростання ризику невідповідності вимогам | 62% |
| Брак контексту для міжфункціональних завдань | 54% |
| Відсутність постійної видимості даних | 49% |
| Надто багато часу на відстеження запитів | 55% |
| Повторні внутрішні нагадування | 45% |
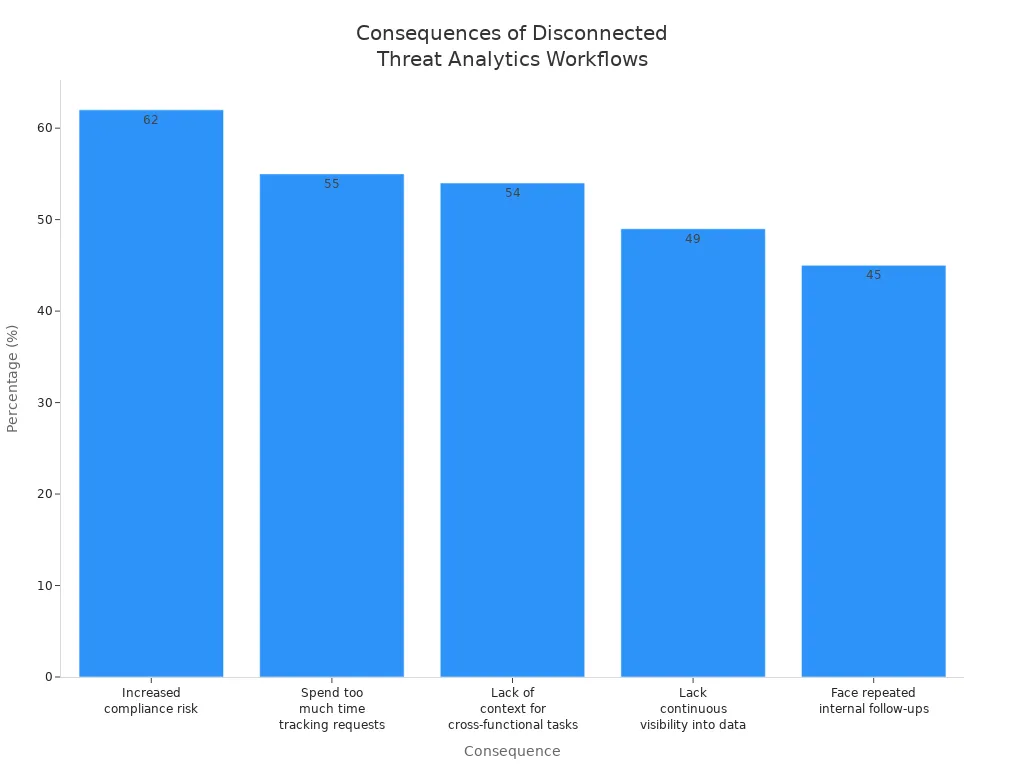
Ці цифри показують, як роз'єднані процеси призводять до неефективності та втрачених можливостей для проактивного управління ризиками. Без безперервного зв'язку між висновками та операціями ваша організація матиме труднощі з визначенням пріоритетів і реагуванням на загрози.
Відсутність відповідальності та підзвітності
Відсутність відповідальності та підзвітності у процесах аналітики загроз ще більше загострює проблему. Багато організацій не призначають окремого керівника з безпеки, який би контролював життєвий цикл аналітики загроз. Через це виконання стає непослідовним, а заходи з усунення ризиків зупиняються.
Щоб вирішити цю проблему, необхідно формалізувати управління. Ви маєте забезпечити, щоб ризики активно мали власників, фінансувалися та відстежувалися як частина корпоративної стратегії. Без чіткої відповідальності ваша організація може мати труднощі з впровадженням ефективних стратегій управління інцидентами та залишатися вразливою до нових загроз.
Операціоналізація аналітики загроз для безпеки
Зіставлення висновків із діями
Щоб посилити свою безпеку, ви маєте перетворити висновки з аналітики загроз на конкретні дії. Цей процес передбачає зіставлення даних, які ви збираєте, з конкретними заходами безпеки. Архітектура з самостійним керуванням для виявлення загроз у хмарі в реальному часі може автоматизувати виявлення загроз, визначати пріоритети ризиків і виконувати дії з усунення. Такий підхід гарантує, що ви не лише спостерігаєте за загрозами, а й активно на них реагуєте.
Розгляньте ці кроки, щоб ефективно зіставляти висновки з діями:
- Визначте ключові загрози: зосередьтеся на найпоширеніших загрозах, з якими стикається ваша організація. Такі пріоритети дозволяють ефективно розподіляти ресурси.
- Розробіть плани дій: для кожної виявленої загрози складіть чіткий план дій, у якому описано кроки, які має виконати ваша команда. План має включати ролі, зони відповідальності та терміни.
- Інтегруйте з наявними системами: переконайтеся, що ваші інструменти аналітики загроз безперешкодно працюють з наявною інфраструктурою безпеки. Така інтеграція підвищує швидкість і ефективність реагування.
Чітке призначення відповідальних
Чітке призначення відповідальних за дії, що ґрунтуються на аналітиці загроз, є критично важливим для підзвітності та ефективного реагування. Коли ви призначаєте конкретних осіб або команди для управління ризиками, ви перетворюєте абстрактні поняття на реальні обов’язки. Така структурована відповідальність формує культуру спільної відповідальності та узгоджує зусилля з безпеки з бізнес-результатами.
Ось як налагодити чітке призначення відповідальних:
| Доказ | Опис |
|---|---|
| Підзвітність | Призначення відповідальних перетворює ризики з абстрактних понять на реальні обов’язки. |
| Впевненість | Постійний моніторинг і комунікація щодо ризиків формують довіру в командах. |
| Ясність | Прив’язка ризиків до конкретних можливостей запобігає плутанині та визначає пріоритети пом’якшення. |
| Структурована відповідальність | Свідомий розподіл відповідальності за ризики формує культуру спільної відповідальності. |
| Стійкість організації | Ефективне управління ризиками сприяє проактивній культурі управління ризиками. |
Дотримуючись цих стратегій, ви можете гарантувати, що ваша команда безпеки буде готова швидко і рішуче діяти, коли виникнуть загрози.
Автоматизація реагування
Автоматизація відіграє важливу роль у впровадженні аналітики загроз у щоденні операції. Автоматизуючи реагування на виявлені загрози, ви можете суттєво скоротити час реакції та мінімізувати наслідки інцидентів. Автоматизація дає змогу команді безпеки зосередитися на стратегічних ініціативах, а не застрягати в рутинних завданнях.
Ось кілька прикладів того, як автоматизація може посилити вашу безпеку:
- Умовний доступ: автоматично обмежувати доступ, коли виявлено ризиковані входи.
- Відкликання сесій: миттєво відкликати сесії, коли виявлено неможливі за часом перелітні шаблони входу.
- Автоматичне розслідування: запускати автоматизовані розслідування підозрілої активності, що дозволяє команді реагувати швидше.
Водночас організації часто стикаються з труднощами під час впровадження аналітики загроз у щоденні операції. Серед типових проблем — перевантаження даними, брак контексту та недостатня кількість ресурсів для обробки даних про загрози. Щоб їх подолати, потрібно відокремлювати шум від значущих сигналів і переконатися, що ваші засоби безпеки налаштовано на реагування на релевантну інформацію про загрози.
Зосередившись на цих стратегіях, ви зможете ефективно впровадити аналітику загроз у щоденні операції, перетворюючи інсайти на рішучі дії, що підвищують загальний рівень безпеки.
Використання аналітики загроз у реальному часі
Методи безперервного моніторингу
Аналітика загроз у реальному часі значною мірою спирається на безперервний моніторинг, щоб швидко виявляти загрози та реагувати на них. Застосовуючи ефективні методи моніторингу, ви можете суттєво покращити рівень безпеки. Ось кілька ключових стратегій, які варто розглянути:
- Інтеграція розвідданих про загрози: додавайте актуальні стрічки розвідданих про загрози, щоб співставляти їх із даними в реальному часі. Такий підхід зменшує кількість хибнопозитивних спрацювань і допомагає виявляти справжні ризики.
- Поведінковий аналіз і виявлення аномалій: визначте базові показники звичайної активності, щоб виявляти відхилення, які можуть свідчити про загрози безпеці. Ця техніка критично важлива для виявлення складних атак.
- Автоматизоване реагування та усунення: увімкніть заздалегідь визначені дії у відповідь на загрози. Ця можливість суттєво скорочує час реагування та вплив інцидентів.
- Управління сповіщеннями та звітність: Переконайтеся, що відповідні фахівці отримують інформацію про загрози та інциденти, а хибні спрацювання відфільтровано. Такий підхід допомагає зосередитися на критичних питаннях.
Застосовуючи ці методи безперервного моніторингу, ви можете створити надійну основу для моніторингу загроз у реальному часі, що підвищує безпеку вашої організації.
Автоматизовані відповіді в реальному часі
Автоматизовані відповіді в реальному часі є важливою складовою ефективних програм безпеки. Вони доповнюють експертизу людей контекстом і дозволяють командам безпеки зосередитися на стратегічних завданнях. Ось як автоматизація впливає на ваші заходи з пом’якшення загроз:
- Прискорене виявлення та реагування: Автоматизація пришвидшує виявлення та реагування, мінімізуючи збитки під час інцидентів. Це дає змогу вашій команді ефективніше керувати інцидентами з меншим обсягом ручної роботи.
- Швидше визначення першопричини: Автоматизація сортування та розслідування інцидентів прискорює визначення першопричини. Завдяки цьому команда витрачає менше часу на рутинні завдання й більше — на стратегічні дії.
- Загальна ефективність: Коли на повторювані завдання витрачається менше часу, команди реагування на інциденти працюють ефективніше. Це призводить до кращих результатів в управлінні інцидентами безпеки.
Коли йдеться про аналітику загроз у реальному часі, скорочення часу реагування на інциденти є суттєвим. Наприклад, клієнти без MDR витрачали в середньому 19 годин на інцидент Business Email Compromise (BEC), тоді як клієнти з MDR скоротили цей час лише до 2 годин. Це означає зниження часу до вирішення майже на 90%, що наочно демонструє силу інсайтів у реальному часі.
Зменшення шуму та вимірювання впливу
Агресивне зменшення шуму
Втома від сповіщень і досі залишається однією з найбільших проблем у кібербезпеці. Команди безпеки часто стикаються з тисячами сповіщень щодня, і більшість із них є хибними спрацюваннями або сигналами низького пріоритету. Таке перевантаження може призвести до того, що ви пропустите реальні кіберзагрози та затримаєте критичні рішення. Щоб покращити свій рівень безпеки, потрібно рішуче зменшувати шум в аналітиці загроз.
Почніть з збагачення сповіщень контекстною інформацією з кількох джерел. Поєднуйте розвіддані про загрози, зокрема відомі шкідливі IP-адреси, з чутливістю активів і метаданими, такими як техніки MITRE ATT&CK. Такий збагачений контекст допомагає пріоритизувати сповіщення відповідно до реальних ризиків для вашої організації. Коли ви розумієте бізнес-вплив кожного сповіщення, можна зосередитися на справжніх загрозах і менше відволікатися.
Ставтеся до механізмів виявлення як до програмного забезпечення, яке потребує постійного налаштування. Регулярно тестуйте та вдосконалюйте правила виявлення, щоб адаптувати їх до змін у кіберзагрозах і в середовищі. Такий ітеративний підхід мінімізує хибні спрацювання та підвищує вашу здатність виявляти загрози.
Автоматизація відіграє критичну роль у зменшенні шуму. Використовуйте інструменти оркестрації безпеки для автоматичного виконання рутинних завдань. Наприклад, можна автоматично блокувати підтверджені шкідливі IP-адреси або вимикати скомпрометовані облікові записи без ручного втручання. Така автоматизація звільняє команду для роботи зі складними атаками та стратегічними заходами безпеки, покращуючи загальну ефективність.
Вимірювання часу реагування та запобігання
Щоб виміряти ефективність програми безпеки, варто зосередитися на метриках реагування, а не лише на кількості виявлень. Відстеження того, як швидко ви виявляєте загрози та реагуєте на них, дає чіткіше уявлення про успішність операцій.
Ключові метрики, за якими варто стежити:
- Dwell Time: скільки часу зловмисник залишається непоміченим у вашій системі.
- Breakout Time: час, який зловмисник витрачає на переміщення всередині мережі після первинного доступу.
- Mean Time to Detect (MTTD): середній час від початку атаки до її виявлення.
- Mean Time to Respond (MTTR): середній час від виявлення до усунення загрози.
| Метрика | Опис |
|---|---|
| Mean Time to Detect | Вимірює, наскільки швидко ви виявляєте загрози безпеці. |
| Mean Time to Respond | Вимірює, наскільки швидко ви реагуєте, щоб локалізувати та усунути атаки. |
Скорочення MTTD і MTTR безпосередньо покращує ваш рівень безпеки, обмежуючи вікно, у межах якого зловмисники можуть завдати шкоди. Виявлення загроз у реальному часі та безперервний моніторинг допомагають скоротити ці часові проміжки, що прискорює рішення та дії.
Зосередьтеся на вимірюванні часу між ключовими подіями: коли відбулася атака, коли ви її виявили, коли відреагували та коли інцидент було усунуто. Така хронологія показує прогалини у ваших заходах безпеки та підказує, що варто покращити.
Агресивно скорочуючи шум і відстежуючи значущі метрики реагування, ви перетворюєте аналітику загроз із пасивного інструменту на активний драйвер безпеки. Цей зсув допомагає запобігати порушенням, зменшувати ризики та зміцнювати ваш захист у сфері кібербезпеки.
У кібербезпеці ви покращуєте свій рівень захисту не тим, що бачите більше загроз, а тим, що дієте швидше. Розумна розвідка загроз дає змогу швидко реагувати, зменшувати ризики та підвищувати впевненість у ваших заходах безпеки. Перетворення аналітики загроз на операційні процеси має вирішальне значення: воно перетворює висновки на рішучі дії.
Розгляньте такі практичні кроки, щоб подолати розрив між розумінням і дією:
- Співставте висновки з конкретними діями.
- Призначте чітко визначеного відповідального за реагування на загрози.
- Автоматизуйте реагування, щоб спростити реагування на інциденти.
Застосовуючи ці стратегії, ви можете суттєво покращити результати безпеки вашої організації.
Поширені запитання
Що таке аналітика загроз?
Аналітика загроз передбачає збирання й аналіз даних для виявлення потенційних загроз безпеці. Вона допомагає організаціям розуміти ризики та ефективно реагувати на інциденти.
Як перетворити аналітику загроз на операційний процес?
Ви можете це зробити, співставляючи висновки з діями, призначаючи відповідальних і автоматизуючи реагування. Такий підхід забезпечує своєчасні та ефективні заходи безпеки.
Чому важливий моніторинг у реальному часі?
Моніторинг у реальному часі дає змогу виявляти загрози в момент їх появи. Це забезпечує швидке реагування та зменшує потенційний вплив інцидентів безпеки.
Які типові проблеми в аналітиці загроз?
Типові проблеми: втома від сповіщень, розрізнені висновки та відсутність відповідальних. Ці питання можуть ускладнювати ефективне виявлення загроз і реагування на них.
Як зменшити втому від сповіщень?
Ви можете зменшити втому від сповіщень, відфільтровуючи хибні спрацьовування, доповнюючи сповіщення контекстом і автоматизуючи рутинні завдання. Це допомагає визначати пріоритети для справжніх загроз.
Які метрики варто відстежувати для оцінки ефективності безпеки?
Відстежуйте такі метрики, як Mean Time to Detect (MTTD) і Mean Time to Respond (MTTR). Вони дають уявлення про ефективність реагування на інциденти.
Як автоматизація покращує безпеку?
Автоматизація прискорює виявлення загроз і реагування, дозволяючи вашій команді зосередитися на стратегічних ініціативах. Вона мінімізує людські помилки та підвищує загальну ефективність.
Чому відповідальність важлива в аналітиці загроз?
Відповідальність забезпечує підзвітність і ефективне реагування на загрози. Призначення конкретних осіб або команд формує культуру відповідальності та проактивного управління ризиками.