 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Como transformar a análise de ameaças em segurança real (e não em relatórios bonitos)
By Mirko Peters ·
No cenário atual de cibersegurança, a análise de ameaças pode fortalecer significativamente a sua postura de segurança ao transformar insights em ações decisivas. No entanto, muitas organi…
Automatically translated with AI from the original post. Read the English original
No cenário atual de cibersegurança, a análise de ameaças pode melhorar significativamente a sua postura de segurança ao transformar insights em ações decisivas. No entanto, muitas organizações caem na armadilha de apenas coletar dados sem convertê-los em respostas operacionais. Estudos recentes revelam uma desconexão crítica entre os dados coletados e as ações tomadas, com muitas agências sem as capacidades necessárias para uma segurança de rede eficaz. Para realmente proteger seus ativos, você precisa focar em passos acionáveis, e não apenas em dashboards e relatórios impressionantes.
Principais conclusões
- Transforme insights da análise de ameaças em passos acionáveis para reforçar a segurança.
- Evite a ilusão de segurança: dashboards, por si só, não protegem sua organização.
- Priorize as principais ameaças para alocar recursos com eficiência e criar planos de ação claros.
- Atribua responsabilidades pela resposta a ameaças para garantir prestação de contas e ação efetiva.
- Automatize respostas para reduzir os tempos de resposta a incidentes e minimizar o impacto.
- Monitore ameaças continuamente e integre dados em tempo real para melhorar a detecção.
- Reduza a fadiga de alertas filtrando o ruído e concentrando-se em ameaças genuínas.
- Meça métricas de resposta, como o Tempo Médio para Detecção (MTTD), para acompanhar a eficácia da segurança.
O problema da ação na análise de ameaças
A ilusão de segurança
Muitas organizações acreditam, equivocadamente, que estão seguras simplesmente por terem implementado ferramentas de análise de ameaças. Dashboards cheios de gráficos coloridos e alertas criam uma falsa sensação de segurança. Você pode se sentir tranquilo com os dados apresentados, mas essa percepção pode ser enganosa. A realidade é que essas ferramentas muitas vezes não conseguem transformar insights em ações significativas.
Considere os seguintes pontos:
- Tempos de resposta mais longos ocorrem quando os analistas precisam vasculhar o ruído para encontrar verdadeiros positivos.
- Alertas críticos podem ficar soterrados em meio ao excesso de informações, aumentando o risco de perder informações vitais.
- Esgotamento dos analistas pode resultar do volume avassalador de alertas, levando à rotatividade e à queda de eficácia.
Esses fatores contribuem para uma ilusão perigosa. Você pode achar que sua organização está bem protegida, mas, sem ação efetiva, as vulnerabilidades permanecem.
Ver ameaças não é suficiente
Simplesmente enxergar ameaças não equivale a segurança efetiva. Muitas organizações dependem de infraestrutura desatualizada e processos manuais, que limitam a capacidade de resposta em tempo real. Grandes volumes de alertas podem levar à fadiga de alertas, sobrecarregando suas equipes de segurança e fazendo com que deixem de perceber ameaças críticas.
Veja alguns motivos comuns pelos quais a análise de ameaças não se converte em melhorias de segurança acionáveis:
- A dependência de infraestrutura desatualizada atrapalha a correção em tempo hábil.
- Volumes excessivos de alertas reduzem a capacidade de resposta eficaz.
- A falta de integração dificulta a priorização dos achados.
- A ausência de orientações claras para correção deixa problemas sem solução.
- Falsos positivos desviam a atenção das ameaças genuínas.
Além disso, os painéis costumam não ter uma narrativa clara. Eles apresentam coleções densas de dados que não se alinham às perguntas que você precisa responder. Os analistas podem ter dificuldade para identificar rapidamente anomalias ou definir os próximos passos. Essa desconexão pode levar a uma detecção tardia, em que os ataques só são identificados depois que o dano já ocorreu.
Para reduzir a distância entre insight e ação, as organizações precisam focar em operacionalizar suas análises de ameaças. Isso significa transformar dados em etapas acionáveis que fortaleçam a segurança, em vez de depender apenas de painéis impressionantes.
Por que a análise de ameaças parece inútil
Limitações da análise retrospectiva
Muitas organizações dependem da análise retrospectiva em suas análises de ameaças, mas essa abordagem tem limitações significativas. Você pode acabar analisando incidentes passados sem obter insights sobre as ameaças atuais. Aqui estão algumas das principais desvantagens desse método:
- A falta de alertas de detecção pode criar pontos cegos, deixando você sem noção da real extensão de um ataque.
- Retenção insuficiente de dados históricos significa que você frequentemente trabalha com informações incompletas.
- A ausência de visibilidade histórica da rede pode atrasar a resposta a incidentes e complicar os esforços de conformidade.
Essas limitações prejudicam sua capacidade de entender os riscos por completo. Como resultado, você pode ficar desinformado sobre possíveis ameaças, aumentando a probabilidade de prejuízos financeiros, interrupções operacionais e danos à reputação da sua organização.
Insights e operações desconectados
Insights e operações desconectados representam outro desafio na análise de ameaças. Quando os insights de segurança não chegam às equipes operacionais, a eficácia das suas medidas de segurança diminui. Considere as seguintes estatísticas que mostram as consequências dessa desconexão:
| Estatística | Percentual |
|---|---|
| Maior risco de conformidade | 62% |
| Falta de contexto para tarefas multifuncionais | 54% |
| Falta de visibilidade contínua dos dados | 49% |
| Muito tempo gasto acompanhando solicitações | 55% |
| Necessidade de repetidos acompanhamentos internos | 45% |
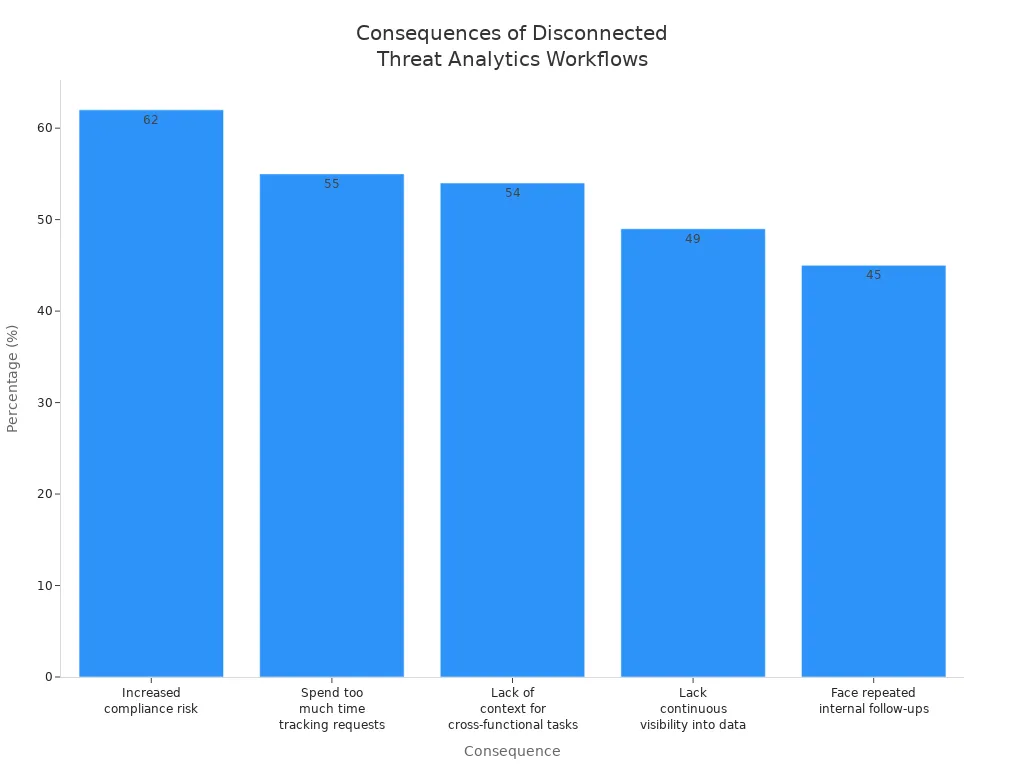
Esses números mostram como fluxos de trabalho desconectados podem levar a ineficiências e oportunidades perdidas de gestão proativa de riscos. Sem uma conexão integrada entre insights e operações, sua organização tem dificuldade para priorizar e responder às ameaças com eficácia.
Falta de responsabilidade e prestação de contas
A falta de responsabilidade e prestação de contas nos processos de análise de ameaças agrava ainda mais o problema. Muitas organizações não designam um líder de segurança dedicado para supervisionar o ciclo de vida da análise de ameaças. Essa ausência leva a uma execução inconsistente e a esforços de remediação paralisados.
Para resolver esse problema, a governança formalizada é essencial. Você precisa garantir que os riscos tenham um responsável ativo, recursos alocados e acompanhamento como parte da estratégia corporativa. Sem uma responsabilidade clara, sua organização pode ter dificuldade para implementar estratégias eficazes de gestão de incidentes, deixando você vulnerável a ameaças emergentes.
Operacionalizando a análise de ameaças para a segurança
Mapeando insights para ações
Para fortalecer a postura de segurança, você precisa transformar os insights da análise de ameaças em ações concretas. Esse processo envolve relacionar os dados coletados a medidas de segurança específicas. Uma arquitetura autodirigida para detecção de ameaças em nuvem em tempo real pode automatizar a detecção de ameaças, priorizar riscos e executar ações de remediação. Essa abordagem garante que você não apenas observe as ameaças, mas também responda ativamente a elas.
Considere estas etapas para relacionar insights a ações com eficácia:
- Identifique as principais ameaças: Concentre-se nas ameaças mais comuns que afetam sua organização. Essa priorização permite alocar os recursos de forma eficaz.
- Desenvolva planos de ação: Para cada ameaça identificada, crie um plano de ação claro que descreva as etapas que sua equipe deve seguir. Esse plano deve incluir papéis, responsabilidades e prazos.
- Integre-se aos sistemas existentes: Garanta que suas ferramentas de análise de ameaças funcionem perfeitamente com a infraestrutura de segurança atual. Essa integração aumenta a velocidade e a eficácia das suas respostas.
Atribuindo responsabilidade clara
Atribuir responsabilidade clara pelas ações derivadas da análise de ameaças é essencial para a prestação de contas e para uma resposta eficaz. Quando você designa pessoas ou equipes específicas para gerenciar riscos, transforma conceitos abstratos em responsabilidades reais. Essa atribuição estruturada promove uma cultura de responsabilidade compartilhada e alinha os esforços de segurança aos resultados do negócio.
Veja como estabelecer responsabilidade clara:
| Evidência | Descrição |
|---|---|
| Prestação de contas | Atribuir responsabilidades transforma os riscos de conceitos abstratos em responsabilidades reais. |
| Confiança | O monitoramento constante e a comunicação dos riscos geram confiança entre as equipes. |
| Clareza | Relacionar os riscos a capacidades específicas evita confusão e prioriza a mitigação. |
| Responsabilidade estruturada | A atribuição deliberada de responsabilidade pelos riscos promove uma cultura de responsabilidade compartilhada. |
| Resiliência organizacional | A atribuição eficaz de responsabilidade pelos riscos promove uma cultura proativa de gestão de riscos. |
Ao implementar essas estratégias, você garante que sua equipe de segurança esteja preparada para agir com rapidez e decisão quando surgirem ameaças.
Automatizando respostas
A automação desempenha um papel fundamental na operacionalização da análise de ameaças. Ao automatizar respostas às ameaças identificadas, você pode reduzir significativamente os tempos de resposta e minimizar o impacto dos incidentes. A automação permite que sua equipe de segurança se concentre em iniciativas estratégicas, em vez de ficar sobrecarregada com tarefas repetitivas.
Veja alguns exemplos de como a automação pode fortalecer sua segurança:
- Acesso Condicional: Restringe automaticamente o acesso quando são detectados logins de risco.
- Revogação de sessão: Revoga sessões instantaneamente quando são identificados padrões de viagem impossível.
- Investigação automática: Dispara investigações automatizadas para atividades suspeitas, permitindo que sua equipe responda com mais rapidez.
No entanto, as organizações costumam enfrentar desafios ao operacionalizar a análise de ameaças. Problemas comuns incluem excesso de dados, falta de contexto e recursos insuficientes para gerenciar os dados de ameaças. Para superar esses desafios, é preciso separar o ruído do sinal e garantir que suas ferramentas de segurança estejam configuradas para agir com base em inteligência de ameaças relevante.
Ao focar nessas estratégias, você pode operacionalizar a análise de ameaças de forma eficaz, transformando insights em ações decisivas que fortalecem sua postura de segurança como um todo.
Aproveitando a análise de ameaças em tempo real
Técnicas de monitoramento contínuo
A análise de ameaças em tempo real depende fortemente do monitoramento contínuo para detectar e responder a ameaças com rapidez. Ao implementar técnicas de monitoramento eficazes, você pode aprimorar significativamente sua postura de segurança. Veja algumas estratégias-chave a considerar:
- Integração de inteligência de ameaças: Incorpore feeds de inteligência de ameaças atualizados para correlacionar com dados em tempo real. Essa abordagem reduz falsos positivos e ajuda a identificar riscos reais.
- Análise comportamental e detecção de anomalias: Estabeleça linhas de base da atividade normal para detectar desvios que possam indicar ameaças à segurança. Essa técnica é essencial para identificar ataques sofisticados.
- Resposta e remediação automatizadas: Habilite ações predefinidas em resposta a ameaças. Essa capacidade reduz significativamente o tempo de resposta e o impacto dos incidentes.
- Gerenciamento de alertas e relatórios: garanta que as pessoas relevantes sejam informadas sobre ameaças e incidentes, filtrando os falsos positivos. Esse processo ajuda a manter o foco nas questões críticas.
Com essas técnicas de monitoramento contínuo, você pode criar uma estrutura robusta para o monitoramento de ameaças em tempo real, o que fortalece a segurança da sua organização.
Respostas automatizadas em tempo real
Respostas automatizadas em tempo real são essenciais para programas de segurança eficazes. Elas potencializam a expertise humana ao fornecer contexto e permitir que as equipes de segurança se concentrem em iniciativas estratégicas. Veja como a automação impacta suas ações de mitigação de ameaças:
- Detecção e resposta aceleradas: a automação acelera o processo de detecção e resposta, reduzindo os danos durante os incidentes. Essa capacidade permite que sua equipe gerencie os incidentes com mais eficácia e com menos trabalho manual.
- Identificação da causa raiz mais rápida: automatizar a triagem e a investigação de incidentes leva a uma identificação mais rápida da causa raiz. Essa eficiência permite que sua equipe gaste menos tempo em tarefas manuais e mais tempo em respostas estratégicas.
- Melhoria geral da eficiência: com menos tempo dedicado a tarefas repetitivas, suas equipes de resposta a incidentes podem trabalhar com mais eficiência. Essa melhoria se traduz em resultados melhores no gerenciamento de incidentes de segurança.
A redução média no tempo de resposta a incidentes ao utilizar análises de ameaças em tempo real é significativa. Por exemplo, clientes que não usam MDR gastaram em média 19 horas por incidente de Business Email Compromise (BEC), enquanto clientes de MDR reduziram esse tempo para apenas 2 horas. Essa redução indica uma diminuição de quase 90% no tempo até a resolução, o que demonstra o poder dos insights em tempo real.
Redução de ruído e mensuração do impacto
Redução agressiva de ruído
A fadiga de alertas continua sendo um dos maiores desafios da cibersegurança atualmente. As equipes de segurança costumam lidar com milhares de alertas por dia, muitos dos quais são falsos positivos ou sinais de baixa prioridade. Essa sobrecarga pode fazer com que você deixe passar ameaças cibernéticas reais e atrase decisões críticas. Para melhorar sua postura de segurança, é preciso reduzir o ruído nas suas análises de ameaças de forma agressiva.
Comece enriquecendo os alertas com informações contextuais provenientes de várias fontes. Combine inteligência de ameaças, como endereços IP maliciosos conhecidos, com a sensibilidade dos ativos e metadados como as técnicas do MITRE ATT&CK. Esse contexto enriquecido ajuda você a priorizar os alertas com base nos riscos reais para a sua organização. Quando você entende o impacto no negócio por trás de cada alerta, consegue focar nas ameaças genuínas e reduzir as distrações.
Trate seus mecanismos de detecção como software que exige ajustes contínuos. Teste e refine regularmente suas regras de detecção para acompanhar as ameaças cibernéticas em evolução e as mudanças no seu ambiente. Essa abordagem iterativa minimiza os falsos positivos e aprimora sua capacidade de detecção de ameaças.
A automação desempenha um papel fundamental na redução de ruído. Use ferramentas de orquestração de segurança para executar tarefas rotineiras automaticamente. Por exemplo, bloquear automaticamente IPs maliciosos confirmados ou desativar contas comprometidas sem intervenção manual. Essa automação libera sua equipe para se concentrar em ataques complexos e em medidas de segurança estratégicas, melhorando a eficiência geral.
Mensuração do tempo até a ação e da prevenção
Medir a eficácia do seu programa de segurança exige focar em métricas de resposta, e não apenas no volume de detecções. Acompanhar a rapidez com que você detecta e responde às ameaças oferece insights mais claros sobre o seu sucesso operacional.
As principais métricas a monitorar incluem:
- Dwell Time: tempo em que um invasor permanece sem ser detectado no seu sistema.
- Breakout Time: tempo que um invasor leva para se mover lateralmente após o acesso inicial.
- Tempo médio para detecção (MTTD): O tempo médio entre o início do ataque e a detecção.
- Tempo médio para resposta (MTTR): O tempo médio entre a detecção e a remediação.
| Métrica | Descrição |
|---|---|
| Tempo médio para detecção | Mede a rapidez com que você identifica uma ameaça à segurança. |
| Tempo médio para resposta | Mede a rapidez com que você age para conter e resolver os ataques. |
Reduzir o MTTD e o MTTR melhora diretamente a sua postura de segurança, pois limita a janela que os invasores têm para causar danos. A detecção de ameaças em tempo real e o monitoramento contínuo ajudam a reduzir esses tempos, permitindo decisões e ações mais rápidas.
Concentre-se em medir o tempo entre os eventos-chave: quando o ataque ocorre, quando você o detecta, quando você responde e quando você resolve o incidente. Essa linha do tempo evidencia lacunas nas suas medidas de segurança e orienta as melhorias.
Ao reduzir agressivamente o ruído e acompanhar métricas de resposta relevantes, você transforma sua análise de ameaças de uma ferramenta passiva em um motor ativo de segurança. Essa mudança ajuda a prevenir violações, reduzir riscos e fortalecer suas defesas de cibersegurança.
Em cibersegurança, você melhora a sua postura de segurança não por ver mais ameaças, mas por agir mais rápido. A inteligência de ameaças bem aplicada permite que você responda rapidamente, reduzindo riscos e aumentando a confiança nas suas medidas de segurança. Operacionalizar a análise de ameaças é fundamental, pois transforma insights em ações decisivas.
Considere estes passos práticos para fechar a lacuna entre insight e ação:
- Relacione os insights a ações específicas.
- Atribua responsabilidade clara pela resposta a ameaças.
- Automatize respostas para agilizar a resposta a incidentes.
Ao implementar essas estratégias, você pode melhorar significativamente os resultados de segurança da sua organização.
Perguntas frequentes
O que é análise de ameaças?
A análise de ameaças envolve coletar e analisar dados para identificar possíveis ameaças à segurança. Ela ajuda as organizações a entender os riscos e a responder com eficácia a incidentes.
Como posso operacionalizar a análise de ameaças?
Você pode operacionalizar a análise de ameaças relacionando os insights a ações, atribuindo responsabilidades e automatizando respostas. Essa abordagem garante medidas de segurança oportunas e eficazes.
Por que o monitoramento em tempo real é importante?
O monitoramento em tempo real permite detectar ameaças no momento em que ocorrem. Isso possibilita respostas rápidas, reduzindo o impacto potencial dos incidentes de segurança.
Quais são os desafios comuns na análise de ameaças?
Os desafios comuns incluem a fadiga com alertas, insights desconectados e a falta de responsabilidade definida. Esses problemas podem prejudicar a detecção e a resposta eficazes a ameaças.
Como posso reduzir a fadiga com alertas?
Você pode reduzir a fadiga com alertas filtrando falsos positivos, enriquecendo os alertas com contexto e automatizando tarefas rotineiras. Isso ajuda a priorizar as ameaças reais.
Quais métricas devo acompanhar para avaliar a eficácia da segurança?
Acompanhe métricas como o Tempo médio para detecção (MTTD) e o Tempo médio para resposta (MTTR). Essas métricas oferecem insights sobre a eficiência da sua resposta a incidentes.
Como a automação melhora a segurança?
A automação acelera a detecção de ameaças e a resposta, permitindo que sua equipe se concentre em iniciativas estratégicas. Ela minimiza erros humanos e aumenta a eficiência geral.
Por que a responsabilidade definida é crucial na análise de ameaças?
A responsabilidade definida garante prestação de contas e uma resposta eficaz às ameaças. Designar pessoas ou equipes específicas promove uma cultura de responsabilidade e gestão proativa de riscos.