 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Was 500 Mandanten-Audits uns über die Governance-Reife in Microsoft 365 gelehrt haben
Von Mirko Peters ·
Entdecken Sie die wichtigsten Erkenntnisse aus Audits von über 500 Microsoft-365-Mandanten und erfahren Sie, warum echte Governance auf täglichen Handlungen statt nur auf schriftlichen Regeln beruht. Wir schlüsseln…
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Entdecken Sie die wichtigsten Erkenntnisse aus Audits von über 500 Microsoft-365-Mandanten und erfahren Sie, warum echte Governance auf täglichen Handlungen statt nur auf schriftlichen Regeln beruht. Wir zeigen die häufigsten Fehlkonfigurationen und wie Sie sie wirksam beheben.
Die wichtigsten Erkenntnisse aus über 500 Audits
Trends zur Reife
Wenn Sie 500 Microsoft-365-Mandanten-Audits betrachten, erkennen Sie einige Muster. Viele Organisationen bezahlen für Dinge, die sie nicht nutzen. Einige Funktionen werden kaum verwendet. Die folgende Tabelle zeigt die wichtigsten Trends, die Ihre Kosten verändern:
| Beschreibung des Trends | Prozentuale Auswirkung auf die Kosten |
|---|---|
| Ghost-Benutzer verursachen die gesamten Lizenzkosten | 23% |
| Übermäßige Bereitstellung von Funktionen | 31% |
| Saisonale Schwankungen bei der Nutzung | 18% |
Ghost-Benutzer sind Konten, die keinen Zugriff mehr benötigen. Sie können Ihre Lizenzkosten um fast ein Viertel erhöhen. Die Bereitstellung zu vieler Funktionen, die niemand nutzt, verschwendet noch mehr Geld. Wenn Benutzer Microsoft 365 zu unterschiedlichen Zeiten stärker oder schwächer nutzen, wirkt sich das ebenfalls auf Ihre Ausgaben aus. Wenn Sie Ihren eigenen M365-Audit prüfen, können Sie diese Muster nutzen, um Kosten zu senken. Ein regelmäßiger Bericht hilft Ihnen, diese Trends im Blick zu behalten und bessere Entscheidungen zu treffen.
Häufige Fehlkonfigurationen
Viele Organisationen haben dieselben Probleme bei der Einrichtung von Microsoft 365. Diese können Sie auch in Ihrem eigenen M365-Audit finden:
- Nur 45 % der Benutzer verwenden ein Konfigurationstool.
- Microsoft verzeichnete im Mai 2024 176.000 Manipulationsereignisse.
- 48 % der Befragten gaben an, dass es wenig bis gar keine Manipulationen gab.
Außerdem könnten Sie mit diesen Problemen konfrontiert sein:
- Die Einrichtung und Prüfung von Hand kostet viel Zeit.
- Einstellungen können sich langsam verändern, ohne dass es jemandem auffällt.
- Es ist schwer nachzuvollziehen, was alle Benutzer und Berechtigungen tun.
- Alles konsistent abgestimmt zu halten, ist schwierig.
Diese Fehler bei der Einrichtung können Ihr System unsicherer machen und Ihr IT-Team mehr Arbeit bereiten. Ein guter Bericht hilft Ihnen, diese Probleme früh zu erkennen und zu beheben, bevor sie sich verschlimmern.
Auswirkungen auf die Governance
Fehler in der Governance können Ihre Organisation unsicherer machen. In Ihrem Bericht könnten Sie Folgendes sehen:
- Governance-Fehler können Schwachstellen in Ihren Kontrollen aufzeigen.
- Diese Schwachstellen können zu gravierenden Fehlern in Ihren Berichten führen.
- Aufsichtsbehörden könnten Ihre Organisation genauer prüfen.
Rund 30 % der Prüfungen von Betriebsrentenplänen weisen erhebliche Mängel auf. Diese Mängel können auf unzureichende Prüfungshandlungen und schwache Dokumentation hindeuten. Dadurch kann der Eindruck entstehen, Sie seien abgesichert, obwohl dies nicht der Fall ist. Außerdem werden Dritte eher kritisch nachfragen, wie Sie Ihre Prozesse überwachen. Wenn Sie diese Governance-Probleme beheben, schützen Sie Ihre Organisation und stärken das Vertrauen in sie.
Tipp: Prüfen Sie Ihre Audit-Ergebnisse regelmäßig und aktualisieren Sie Ihre Governance-Regeln. So verhindern Sie Risiken und halten Ihre Organisation im Einklang mit den Vorgaben.
Das M365-Reifegradmodell verstehen
Das Microsoft-365-Reifegradmodell wurde von m365.fm entwickelt. Es hilft Ihnen, Microsoft 365 sicherer zu machen und Vorgaben besser einzuhalten. Dieses Modell zählt nicht nur, wie viele Richtlinien oder Tools Sie haben. Es prüft, wie Ihr System im Test tatsächlich funktioniert. Mit diesem Modell können Sie erkennen, wie gut Ihre Governance ist und was als Nächstes zu tun ist.
Fünf Reifegradstufen
Das Microsoft-365-Reifegradmodell umfasst fünf Stufen. Jede Stufe zeigt, wie Ihre Organisation mit Regeln und Sicherheit umgeht.
| Reifegradstufe | Merkmale und Anforderungen |
|---|---|
| Stufe 300 | Definierte und standardisierte Prozesse, richtlinienbasiert, stabile Umgebung, gute Anwenderkompetenz, eingeschränkte Validierung von Kennzahlen. |
| Stufe 400 | Aktiv verwaltete IT-Umgebung, dokumentierte Prozesse, starke Governance, hohe Anwenderkompetenz, anpassungsfähige IT-Prozesse mit definierten Kennzahlen. |
| Stufe 500 | Fokus auf Optimierung und kontinuierliche Verbesserung, vollständig kompetente Benutzer, systematische Prozessverbesserung und Leistungsanalyse. |
Sie beginnen mit einfachen, manuellen Schritten. Später nutzen Sie Daten und Automatisierung, um sich jeden Tag zu verbessern. Auf Stufe 300 beginnen die Menschen, auf die Einhaltung der Regeln zu achten. Auf Stufe 400 arbeiten Teams zusammen und berücksichtigen Governance, Risiko und Compliance (GRC) bei allen Entscheidungen. Auf Stufe 500 suchen Sie stets nach Möglichkeiten zur Verbesserung.
Von reaktiver zu optimierter Governance
Das Microsoft-365-Reifegradmodell hilft Ihnen, nicht erst dann zu handeln, wenn Probleme auftreten. Es unterstützt Sie dabei, belastbare Regeln aufzubauen, bevor Probleme entstehen. Auf höheren Stufen nutzen Sie Automatisierung und klare Regeln. Das spart Zeit und macht Ihr System sicherer.
| Nutzen | Beschreibung |
|---|---|
| Automatisierung | Spart IT-Stunden und macht Governance zu einem dauerhaften Schutzschild, das verlässliche Nachweise für Audits liefert. |
| Kontinuierliche Compliance | Erleichtert die laufende Einhaltung von Richtlinien und macht Schutz einfacher zu erreichen. |
| Einheitliche Strategie | Steigert die betriebliche Effizienz und das Risikomanagement durch wirksame Durchsetzung von Richtlinien. |
Sie stimmen Ihre Pläne auf Ihre Geschäftsziele ab. Das senkt das Risiko und hilft Ihnen, Microsoft 365 besser zu verwalten.
Governance im Betrieb verankern
Sie müssen Governance jeden Tag leben, nicht nur Regeln schreiben. Das Microsoft 365 Maturity Model zeigt Ihnen, wie Sie Arbeitsbereiche einheitlich anlegen, deren Lebenszyklus steuern und überwachen, wer Zugriff erhält.
| Governance-Säule | Schwerpunktbereiche in Microsoft 365 |
|---|---|
| Erstellung und Eigentümerschaft von Arbeitsbereichen | Standardisieren Sie die Erstellung von Arbeitsbereichen mit Namenskonventionen und Vorlagen, und weisen Sie klare Eigentümer zu, damit Verantwortlichkeiten eindeutig sind. |
| Lebenszyklusverwaltung und Bereinigung | Legen Sie Regeln zum Archivieren oder Löschen inaktiver Arbeitsbereiche fest, um Datenqualität und Compliance zu sichern. |
| Überwachung und Berichterstattung | Verfolgen Sie die Datennutzung und die Durchsetzung von Richtlinien, um Datenschutz und Qualität sicherzustellen. |
| Zugriffskontrollen und Freigabe | Nutzen Sie Zugriffsüberprüfungen und automatisierte Nachverfolgung von Berechtigungen, um Freigaben und sensible Inhalte zu steuern. |
Sie schaffen ein System, das jederzeit funktioniert, nicht nur für Audits. Das Microsoft 365 Maturity Model hilft Ihnen, Vertrauen und Kontrolle in Ihrer Organisation aufzubauen.
Häufige Fehler beim Microsoft 365 Maturity Model
- Als Checkliste behandeln: Die Annahme, dass der Wechsel einer Fähigkeit auf die nächste Stufe nur das Abarbeiten von Aufgaben bedeutet, statt nachhaltige Praktiken und Verhaltensweisen zu verankern.
- Nur auf Technik fokussieren: Tools und Funktionen priorisieren, während Menschen, Prozesse, Governance und Akzeptanz vernachlässigt werden.
- Von einer Lösung für alle ausgehen: Generische Reifegradziele anwenden, ohne sie an Geschäftsziele, Branche und Unternehmensgröße anzupassen.
- Reifegrad mit Lizenzanzahl oder Funktionsnutzung gleichsetzen: Erfolg anhand gekaufter Lizenzen oder aktivierter Funktionen messen statt an Geschäftsergebnissen und tatsächlicher Nutzung.
- Change Management und Schulungen vernachlässigen: Den Aufwand unterschätzen, der nötig ist, um Nutzerakzeptanz, rollenbasierte Schulungen und Verhaltensänderungen voranzutreiben.
- Governance und Compliance auslassen: Governance als nachträglichen Gedanken behandeln, statt sie als Fundament zu verstehen, das Skalierung, Sicherheit und Risikomanagement ermöglicht.
- Keine klaren Metriken oder Messung: Versäumen, KPIs, Ausgangswerte und regelmäßige Bewertungen zu definieren, um Fortschritt und Nutzenrealisierung nachzuverfolgen.
- Integrations- und Architekturbedarf unterschätzen: Identität, Informationsarchitektur und Integration mit bestehenden Systemen ignorieren, was Silos und technische Schulden erzeugt.
- Schwaches Executive Sponsorship: Fehlende sichtbare Unterstützung durch die Führungsebene und strategische Ausrichtung schränken die funktionsübergreifende Zusammenarbeit und Finanzierung ein.
- Isolierte Verbesserungsinitiativen: Einzelne Tools oder Teams isoliert verbessern, statt funktionsübergreifend auf unternehmensweite Ergebnisse hinzuarbeiten.
- Sicherheits- und Risikoaspekte vernachlässigen: Zusammenarbeit und Freigabefunktionen ausbauen, ohne entsprechende Kontrollen, Überwachung und Reaktion auf Vorfälle.
- Keine kontinuierliche Verbesserungsschleife: Reifegrad als einmaliges Projekt behandeln, statt als fortlaufende Praxis aus Bewertung, Feedback und Nachschärfung.
- Reifegrad nicht auf Geschäftsergebnisse abbilden: Reifegradstufen nicht mit messbaren Geschäftsvorteilen wie Produktivität, Kostensenkung oder Kundenerlebnis verknüpfen.
Erkenntnisse aus der Microsoft-365-Sicherheitsbewertung
Identifizierte Sicherheitslücken
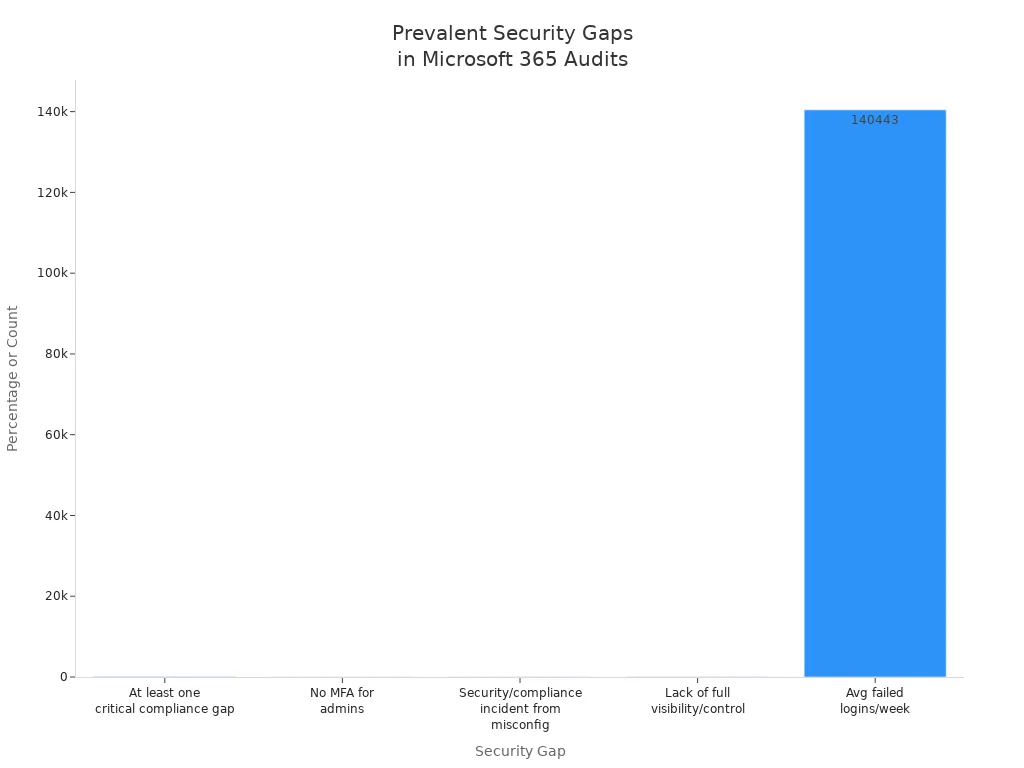
Wenn Sie eine Microsoft-365-Sicherheitsbewertung durchführen, finden Sie viele Sicherheitsprobleme. Diese Probleme können Ihre Organisation gefährden. Fast jede Organisation hat mindestens eine große Compliance-Lücke. Viele Organisationen haben Probleme, weil Einstellungen falsch konfiguriert sind. Manchmal aktivieren Administratoren die Multi-Faktor-Authentifizierung nicht. Dadurch wird es einfacher, Konten zu übernehmen. Viele Organisationen können außerdem nicht alles in ihrer Microsoft-365-Umgebung sehen oder steuern. Jede Woche verzeichnen Organisationen über 140.000 fehlgeschlagene Anmeldungen. Diese Fakten zeigen, warum Sie sich jederzeit um Sicherheit kümmern müssen.
| Beschreibung der Sicherheitslücke | Prozentsatz/Anzahl |
|---|---|
| Organisationen mit mindestens einer kritischen Compliance-Lücke | 97% |
| Organisationen, die aufgrund einer Fehlkonfiguration einen Sicherheits- oder Compliance-Vorfall erlebt haben | 45% |
| Administratoren, die ohne Multi-Faktor-Authentifizierung arbeiten | 87% |
| Organisationen, denen die vollständige Sichtbarkeit und Kontrolle über ihre Microsoft-365-Umgebung fehlt | 45% |
| Durchschnittliche Anzahl fehlgeschlagener Anmeldeversuche pro Woche und Organisation | 140,443 |
In Ihrer Microsoft 365-Sicherheitsbewertung könnten Sie auf weitere Sicherheitsprobleme stoßen:
- Shadow IT und nicht autorisierte Mandanten erschweren die Einhaltung von Regeln.
- Schwache Governance für Identitäten und Zugriffe lässt ungenutzte Konten offen.
- Über SharePoint und OneDrive können Daten abfließen.
- Zu viele Teams können Compliance-Probleme verursachen.
- Fehler bei der E-Mail-Sicherheit können zu Betrugsmaschen per E-Mail im Geschäftsumfeld führen.
Die Rolle von Überwachungsprotokollen
Überwachungsprotokolle sind in Ihrer Microsoft 365-Sicherheitsbewertung sehr wichtig. Sie nutzen sie, um ungewöhnliche oder riskante Aktionen zu erkennen. Wenn etwas Schlimmes passiert, zeigen Überwachungsprotokolle, was geschehen ist und wer es getan hat. Außerdem zeigen sie, auf welche Daten zugegriffen wurde. Sie benötigen Überwachungsprotokolle, um Regeln einzuhalten. Sie liefern Nachweise für Aufsichtsbehörden und helfen Ihnen, schnell zu handeln, wenn eine Bedrohung besteht.
- Sicherheit lässt sich mit guten Protokollen leichter überwachen.
- Mit klaren Datensätzen können Sie Probleme gezielt untersuchen.
- Überwachungsprotokolle helfen Ihnen, Regeln einzuhalten, indem sie die Aktivitäten von Benutzern und Administratoren nachverfolgen.
Tipp: Sehen Sie sich Ihre Überwachungsprotokolle bei jeder Microsoft 365-Sicherheitsbewertung an. So erkennen Sie Probleme, bevor sie schlimmer werden.
Risiken reduzieren
Sie können Risiken senken, indem Sie die Erkenntnisse aus Ihrer Microsoft 365-Sicherheitsbewertung nutzen. Arbeiten Sie mit Ihrem CSO, CISO oder CTO zusammen, um einen tragfähigen Sicherheitsplan zu erstellen. Stellen Sie sicher, dass Sie das Geschehen in Echtzeit einsehen können. Führen Sie simulierte Phishing-Tests durch und zeigen Sie den Benutzern, wie sie Bedrohungen erkennen. Überprüfen Sie Ihre Sicherheitseinstellungen und Benutzerzugriffe alle paar Monate. Mit diesen Schritten beheben Sie Sicherheitsprobleme und schützen Ihre Gruppe vor neuen Gefahren.
- Arbeiten Sie mit den Verantwortlichen für Sicherheit an tragfähigen Plänen.
- Nutzen Sie Echtzeitprüfungen, um zu sehen, was gerade passiert.
- Schulen Sie Benutzer mit Phishing-Tests.
- Prüfen Sie Sicherheitseinstellungen und Zugriffe nach einem festen Zeitplan.
Eine gute Microsoft 365-Sicherheitsbewertung hilft Ihnen, Schwachstellen aufzudecken, Sicherheitsprobleme zu beheben und Ihre Daten und Benutzer zu schützen.
Chancen für die Verbesserung von Microsoft 365
Funktionen stärker nutzen
Sie können mehr aus Microsoft 365 herausholen, indem Sie mehr Funktionen nutzen. Viele Organisationen setzen die erweiterten Sicherheits- und Compliance-Werkzeuge nicht ein. Wenn Sie Ihre Konfiguration überprüfen, stellen Sie möglicherweise fest, dass Benutzer Funktionen wie bedingten Zugriff nach Gerät und Risiko auslassen. Manche aktivieren keine sitzungsbezogenen Einschränkungen oder Steuerungen für privilegierte Identitäten. Auch passwortlose Authentifizierung und die Durchsetzung der Gerätekonformität werden oft übersehen. Erweiterte Richtlinien gegen Phishing werden nicht immer genutzt. Eine Konfigurationsprüfung hilft Ihnen, diese fehlenden Bausteine zu finden. Sie sollten Ihren Teams empfehlen, Vertraulichkeitsbezeichnungen, DLP-Richtlinien und die einheitliche Überwachungsprotokollierung zu nutzen. Diese Schritte verbessern Ihre Sicherheit und helfen Ihnen, Regeln einzuhalten.
- Bedingter Zugriff nach Gerät und Risiko
- Passwortlose Authentifizierung
- Erweiterte Richtlinien gegen Phishing
- Vertraulichkeitsbezeichnungen und DLP-Richtlinien
- Einheitliche Überwachungsprotokollierung
Tipp: Überprüfen Sie Ihre Konfiguration regelmäßig, damit Sie keine wichtigen Funktionen übersehen.
Lizenzoptimierung
Sie können Kosten sparen und ungenutzte Funktionen reduzieren, indem Sie Ihre Lizenzen optimieren. Eine Lizenzbewertung für Microsoft 365 zeigt, wo Sie für Lizenzen bezahlen, die Sie nicht benötigen. Viele Organisationen behalten Lizenzen für Geisterbenutzer bei oder vergeben zu viele Funktionen. Eine Überprüfung Ihrer Konfiguration hilft Ihnen, Lizenzen an Ihren tatsächlichen Bedarf anzupassen. Entfernen Sie nicht genutzte Konten und wählen Sie die passenden Abonnements aus. So setzen Sie Ressourcen besser ein und senken Ihre Kosten.
- Prüfen Sie die Lizenzzuweisungen nach jeder Überprüfung.
- Entziehen Sie Geisterbenutzern oder inaktiven Benutzern die Lizenzen.
- Nutzen Sie Konfigurationsprüfungen, um Funktionen an Ihren Bedarf anzupassen.
Compliance stärken
Sie stärken die Compliance, indem Sie klare Schritte befolgen. Beginnen Sie mit einer Prüfung, um Lücken zu finden. Nutzen Sie Konfigurationsüberprüfungen, um Ihre Regeln und Kontrollen zu analysieren. Sie sollten alle Benutzer mit Schulungsprogrammen weiterbilden. Microsoft Purview hilft Ihnen, die schleichende Veränderung von Berechtigungen und die Freigabe außerhalb Ihrer Organisation im Blick zu behalten. Prüfen Sie Unternehmensanwendungen und API-Berechtigungen regelmäßig. Richten Sie DLP-Richtlinien, Aufbewahrungsregeln und Vertraulichkeitsbezeichnungen ein. Bewahren Sie Überwachungsprotokolle auf und nutzen Sie eine Aufbewahrung für Rechtsstreitigkeiten (Litigation Hold), wenn Sie diese aus rechtlichen Gründen benötigen. Achten Sie auf Insider-Risiken und prüfen Sie die Compliance der Kommunikation, um Probleme zu verhindern.
- Richten Sie Regeln für Konten und Authentifizierung ein.
- Richten Sie App-Berechtigungen ein.
- Ergänzen Sie Kontrollen für Datenverwaltung und Speicher.
- Verbessern Sie die E-Mail-Sicherheit.
- Aktivieren Sie Regeln für Überwachung und Protokollierung.
- Verwalten Sie mobile Geräte mit den passenden Kontrollen.
Hinweis: Wenn Sie diese Schritte nach jeder Prüfung und Überarbeitung umsetzen, schaffen Sie eine starke Compliance.
Vorteile des Microsoft 365 Maturity Model
- Bietet eine strukturierte Roadmap, um die Einführung von Microsoft 365 in Bezug auf Menschen, Prozesse und Technologie zu bewerten und voranzutreiben.
- Hilft, IT-Investitionen an Geschäftszielen auszurichten, indem klare Reifegradstufen und Ergebnisse definiert werden.
- Fördert bewährte Vorgehensweisen in den Bereichen Governance, Sicherheit, Compliance und Informationsmanagement, die auf die Möglichkeiten von Microsoft 365 zugeschnitten sind.
- Ermöglicht messbaren Fortschritt anhand von Bewertungskriterien, sodass Initiativen priorisiert und über die Zeit nachverfolgt werden können.
- Unterstützt die Kommunikation mit Stakeholdern, indem technische Verbesserungen in geschäftlichen Nutzen und Risikominderung übersetzt werden.
- Fördert die einheitliche Einführung und Praktiken des Change Managements, was das Nutzererlebnis und die Produktivität der Endanwender verbessert.
- Nutzt Leitlinien und Werkzeuge von Microsoft, wodurch Empfehlungen realistisch und praxisnah für Microsoft-365-Umgebungen werden.
- Kann die Sicherheitslage und die Einhaltung regulatorischer Anforderungen durch gestufte Kontrollen und Richtlinienempfehlungen verbessern.
Nachteile des Microsoft 365 Maturity Model
- Es könnte als stark auf Microsoft ausgerichtet wahrgenommen werden und weniger geeignet für Organisationen mit heterogenen Cloud- oder On-Premises-Umgebungen sein.
- Die Umsetzung kann ressourcenintensiv sein und erfordert Zeit, Budget und qualifiziertes Personal, um zwischen den Reifegraden voranzukommen.
- Es besteht die Gefahr einer Checkbox-Compliance: Teams konzentrieren sich womöglich auf das Erreichen von Reifegrad-Werten statt auf nachhaltigen kulturellen oder operativen Wandel.
- Generische Reifegradstufen berücksichtigen unter Umständen nicht die besonderen Gegebenheiten einer Organisation, branchenspezifische Anforderungen oder Einschränkungen durch Altsysteme.
- Häufige Funktionsänderungen bei Microsoft erschweren es, das Modell dauerhaft abzugleichen, und erfordern eine kontinuierliche Neubewertung.
- Kleinere Organisationen empfinden das Modell unter Umständen als zu komplex oder im Verhältnis zu ihren Bedürfnissen und Möglichkeiten als zu aufwendig.
- Ohne Unterstützung durch die Geschäftsleitung und abteilungsübergreifende Zusammenarbeit können Verbesserungen ins Stocken geraten, selbst wenn die Vorgaben klar sind.
- Eine Überbetonung von Werkzeugen und Richtlinien kann die Einführung durch Anwender, Schulungen und menschliche Faktoren vernachlässigen, die den eigentlichen Nutzen ausmachen.
Konkrete Schritte zu mehr Reife bei Microsoft 365
Die eigene Umgebung bewerten
Bevor Sie Ihre Microsoft-365-Umgebung absichern oder die Einhaltung von Vorgaben prüfen können, müssen Sie wissen, was darin vorhanden ist. Beginnen Sie mit einer sorgfältigen Bestandsaufnahme Ihres Systems. Dokumentieren Sie, wie Sie mit Störungen umgehen, und stellen Sie sicher, dass jeder Schritt Microsoft-365-Funktionen nutzt. Legen Sie fest, wie Sie im Störungsfall informieren. Üben Sie Ihre Pläne regelmäßig und passen Sie sie an, sobald neue Bedrohungen auftauchen. Nutzen Sie Auditdaten, um Ihren Sicherheitsstand zu beurteilen und Schwachstellen zu finden. Planen Sie eine Risikoprüfung, um festzustellen, ob Sie die Vorgaben erfüllen. Holen Sie Feedback von Nutzern ein und werten Sie Systemdaten aus, um zu verstehen, wie die Umgebung arbeitet. Identifizieren Sie Probleme, legen Sie fest, was zuerst behoben werden soll, und setzen Sie kleine Änderungen um. So bleibt Ihr Microsoft-365-System stark und auf neue Vorgaben vorbereitet.
Sicherheit und Compliance priorisieren
Konzentrieren Sie sich auf die wichtigsten Maßnahmen, um Ihr System sicher zu halten und die Vorgaben einzuhalten. Prüfen Sie Ihre Mitarbeitenden, Ihre Prozesse und Ihre Technik. Werten Sie Auditprotokolle aus und achten Sie auf Risiken, um Ihren Sicherheitsstand zu kennen. Schützen Sie wichtige Daten mit speziellen Werkzeugen. Überwachen Sie laufend, ob Probleme auftreten. Legen Sie klare Schritte für den Fall eines Sicherheitsvorfalls fest. Nutzen Sie getestete Backups, um den Normalbetrieb wiederherzustellen. Stellen Sie sicher, dass alle Vorgaben eingehalten werden. Aktivieren Sie MFA für alle wichtigen Konten und prüfen Sie regelmäßig, wer sich anmelden kann. Führen Sie häufig Kontrollen durch, um Bedrohungen einen Schritt voraus zu sein, und halten Sie Ihre Richtlinien auf dem neuesten Stand. Gleichen Sie Ihr Handeln stets mit den Vorgaben ab und nutzen Sie Microsoft-365-Werkzeuge für Prüfungen und Korrekturen.
Den Weg zu höheren Reifegraden gehen
Um im Microsoft-365-Reifegradmodell voranzukommen, legen Sie Ihre Ziele gemeinsam mit wichtigen Fachbereichen fest. Prüfen Sie Ihre Konfiguration auf Risiken und Schwachstellen. Weisen Sie für jeden Dienst klare Verantwortlichkeiten zu. Legen Sie Regeln für die Erstellung neuer Teams oder SharePoint-Websites fest. Bestimmen Sie, wann Inhalte Ihre Gruppe verlassen dürfen, um die Vorgaben einzuhalten. Verwenden Sie Namenskonventionen für Arbeitsbereiche, die Prüfungen erleichtern. Ergänzen Sie Vertraulichkeitsbezeichnungen und DLP-Richtlinien, um Daten zu schützen. Richten Sie bedingten Zugriff ein und aktivieren Sie MFA für alle Administratoren. Überprüfen Sie die Standardeinstellungen und verschärfen Sie sie bei Bedarf. Planen Sie Schulungen für Anwender, um die neuen Regeln zu unterstützen. Automatisieren Sie wiederkehrende Aufgaben, damit Sie sie nicht manuell erledigen müssen. Verfolgen Sie den Fortschritt anhand von KPIs, etwa der Anzahl der Personen, die das System monatlich nutzen. Führen Sie regelmäßig Microsoft-365-Prüfungen durch, um sich stetig zu verbessern und die Vorgaben einzuhalten.
Tipp: Führen Sie monatlich eine Microsoft-365-Prüfung mit wichtigen Teammitgliedern durch. Das hilft Ihrem Team, den Kurs zu halten, und sorgt dafür, dass alle gemeinsam an Verbesserungen arbeiten.
Checkliste zum Microsoft 365 Maturity Model
Nutzen Sie diese Checkliste, um Ihre Microsoft-365-Reife in den wichtigsten Bereichen zu bewerten und zu planen. Haken Sie Punkte ab, sobald Sie Initiativen und Kontrollen umgesetzt haben.
Geschäftlicher Nutzen der Microsoft-365-Reife
Verbesserte Sicherheit
Wenn Sie Ihre Microsoft-365-Reife erhöhen, wird Ihre Sicherheit besser. Sie schützen Ihre Daten und Benutzer vor Bedrohungen. Sie nutzen intelligente Werkzeuge in Microsoft 365, um Risiken frühzeitig zu erkennen. Sie richten strenge Regeln dafür ein, wer sich anmelden und Inhalte freigeben darf. Außerdem erfüllen Sie mehr Compliance-Anforderungen. Ihr Team kann schneller reagieren, wenn etwas schiefgeht. Die folgende Tabelle zeigt, wie eine höhere Reife bei Microsoft 365 Ihnen hilft:
| Verbesserungsart | Beschreibung |
|---|---|
| Erhöhte Sicherheit | Sie stärken Ihre Sicherheit durch bessere Richtlinien und Kontrollen. |
| Regulatorische Compliance | Sie erfüllen mehr Vorgaben und bestehen Prüfungen leichter. |
| Betriebliche Effizienz | Sie nutzen Ihre Ressourcen besser und erledigen weniger Arbeit von Hand. |
| Geschäftskontinuität | Sie können weiterarbeiten, auch wenn etwas Schlimmes passiert. |
| Wettbewerbsvorteil | Sie bleiben vorn, weil Ihr Microsoft 365 sicherer ist als das anderer. |
Außerdem gehen Sie vom bloßen Wissen über Microsoft 365 zu dessen wirklich guter Nutzung über. Sie holen mehr aus Ihrem Microsoft 365 Copilot heraus. Sie setzen Technologie klug und umsichtig ein.
Kosteneinsparungen
Sie sparen Geld, wenn Ihre Microsoft-365-Reife steigt. Sie hören auf, für Lizenzen zu zahlen, die Sie nicht nutzen. Sie entfernen inaktive Benutzerkonten und vergeben nur Funktionen, die Benutzer tatsächlich brauchen. Sie zahlen keine Bußgelder, weil Sie die Regeln einhalten. Sie verbringen weniger Zeit mit Fehlerbehebung. Sie nutzen Automatisierung in Microsoft 365, um weniger Arbeit von Hand zu erledigen. Außerdem senken Sie das Risiko teurer Sicherheitsvorfälle. Wenn Sie Lizenzen und Funktionen gut verwalten, sparen Sie tatsächlich Geld. Zudem vermeiden Sie Verluste durch mangelhafte Compliance und schwache Sicherheit.
Strategischer Wert für Microsoft-Umgebungen
Mit einer besseren Microsoft-365-Governance gewinnen Sie mehr als nur Sicherheit und Einsparungen. Sie schaffen Vertrauen bei Ihren Kunden und Partnern. Sie werden zum vertrauenswürdigen Berater und nicht nur zum Verkäufer. Sie binden Kunden länger und erzielen mehr Umsatz. Sie planen neue Projekte auf einer soliden Basis in Microsoft 365. Sie können schnell reagieren, wenn sich die Anforderungen Ihres Unternehmens ändern. Ihr Team kann sich auf wichtige Aufgaben konzentrieren statt nur auf das Tagesgeschäft. Außerdem erreichen Sie höhere Secure Scores und haben weniger Probleme. Wenn Sie Ihre Prozesse abbilden und Microsoft 365 gründlich kennenlernen, sehen Sie gute Ergebnisse. Sie machen sowohl Ihre Kunden als auch Ihre Mitarbeiter zufriedener.
Hinweis: Wenn Ihre Microsoft-365-Reife gering ist, drohen Risiken. Sie haben unter Umständen zu viele Daten, Sicherheitslücken und verschwenden Ressourcen. Sie vermeiden diese Probleme, indem Sie im Reifegradmodell aufsteigen und Microsoft 365 für bessere Kontrolle und Compliance nutzen.
Sie können Ihre Gruppe verbessern, indem Sie das M365 Maturity Model nutzen. Verwenden Sie die Erkenntnisse aus den Ergebnissen und Sicherheitsprüfungen jedes Mandanten. Viele Gruppen, etwa ein großer Immobilienfonds, haben nach Anwendung der Reifegrad-Empfehlungen besser zusammengearbeitet. Außerdem haben sie mehr aus Microsoft 365 herausgeholt. Sie sollten Ihren Mandanten mit Standards wie der CIS M365 Foundations Baseline und der Essential-Eight-Baseline vergleichen. Ein vollständiges Microsoft-365-Audit zeigt Ihnen, wo Sie stehen, und hilft, Lücken zu finden. Werfen Sie außerdem einen Blick auf Werkzeuge wie das Bewertungstool von ShareGate und die Microsoft-Sicherheitsdokumentation, um Ihren Mandanten zu verbessern.
Reifegradmodell für Microsoft 365
Was ist das Reifegradmodell für Microsoft 365?
Das Reifegradmodell für Microsoft 365 ist ein strukturierter Rahmen, der Stufen der Einführung, Governance, Sicherheit und Verwaltung über die gesamte Organisation hinweg definiert, um reale Geschäftsaktivitäten zu untermauern. Es hilft Teams, von der ad-hoc-Nutzung von Microsoft 365 zu klar definierten Governance-Praktiken und einer verbesserten Prozessleistung überzugehen, und bringt die Plattform Microsoft 365 mit der Unternehmensstrategie und den Geschäftskompetenzen in Einklang.
Wo finde ich offizielle Microsoft-Inhalte und praxisnahe Szenarien zum Modell?
Offizielle Microsoft-Inhalte und praxisnahe Szenarien finden Sie auf Microsoft Learn und in der zugehörigen Dokumentation. Weitere Ressourcen, eine Community für Unterstützung sowie Beispiele finden Sie möglicherweise auch auf GitHub. Dort sind einige Umsetzungen und Vorlagen zum Reifegradmodell für Microsoft 365 zu finden, die von der Community und Partnern gepflegt werden.
Wie definiert das Modell Geschäftskompetenzen und deren Gesamtheit?
Das Modell definiert eine Reihe von Geschäftskompetenzen, etwa Informationsgovernance, Sicherheitsupdates, Inhaltsverwaltung, Dokumentenverwaltung und Managementprozesse. Jede Kompetenz hat Reifegradstufen, die die erwarteten Fähigkeiten, Rollen und Messgrößen beschreiben, um die Prozessleistung zu verbessern und sicherzustellen, dass Governance-Praktiken die Geschäftsergebnisse untermauern.
Wie passen Informationsgovernance und Inhaltsgovernance in das Reifegradmodell?
Informationsgovernance und Content-Governance sind zentrale Kompetenzen im Reifegradmodell für Microsoft 365. Sie umfassen Richtlinien für Inhaltstypen, Aufbewahrung und Klassifizierung sensibler Daten, Compliance-Kontrollen und den Lebenszyklus von Inhalten. Dazu gehört der Einsatz von Microsoft-365-Werkzeugen, mit denen sich ein einheitliches Inhaltsmanagement im gesamten Unternehmen durchsetzen lässt.
Kann das Modell dabei helfen, Compliance und den Umgang mit sensiblen Daten sicherzustellen?
Ja. Das Reifegradmodell leitet Unternehmen dazu an, Kontrollen einzuführen, die Compliance sicherstellen, sensible Daten schützen und Verwaltungsprozesse standardisieren. Es empfiehlt Sicherheitsupdates, technische Supportstrukturen und Informationsgovernance-Praktiken, um Risiken zu verringern und die Einhaltung von Vorgaben bei Audits nachzuweisen.
Wie nutzen Sie das Modell, um Geschäfts- und Managementprozesse zu verbessern?
Wenden Sie das Modell an, indem Sie den aktuellen Reifegrad bewerten, Verbesserungen von Geschäftsprozessen priorisieren, Rollen und Verantwortlichkeiten festlegen und Governance-Praktiken zur Steuerung der Prozesse einführen. Das Modell hilft Ihnen, den Einsatz von Microsoft 365 auf die Prozessleistung auszurichten und die Geschäftsprozesse im gesamten Unternehmen zu untermauern.
Was bedeutet „ad hoc“ im Kontext der Microsoft-365-Reife, und wie gelingt der Schritt darüber hinaus?
„Ad hoc“ beschreibt eine informelle, uneinheitliche oder manuelle Nutzung der Plattform mit nur geringer Governance. Um darüber hinauszukommen, müssen Sie eine Strategie definieren, geschäftliche Kompetenzen aufbauen, Informationsgovernance anwenden, Inhaltstypen und Workflows standardisieren und die im Reifegradmodell beschriebenen, schrittweisen Umsetzungsschritte einhalten.
Wie behandelt das Modell Inhaltsverwaltung, Inhaltstypen und Dokumentenverwaltung?
Das Modell beschreibt Praktiken für die Inhaltsverwaltung, darunter Taxonomie, Inhaltstypen, Metadatenrichtlinien, Versionierung, Aufbewahrung und den Lebenszyklus von Dokumenten. Diese Maßnahmen helfen Unternehmen, Inhalte einheitlich zu verwalten, das Auffinden zu verbessern und die Einhaltung von Richtlinien sicherzustellen.
Welche technischen Komponenten (Sicherheitsupdates, technischer Support) sollten bei der Umsetzung des Modells vorhanden sein?
Zu den technischen Komponenten gehören regelmäßige Sicherheitsupdates, Patch-Management, Identitäts- und Zugriffskontrollen, Überwachung, Sicherung und Wiederherstellung sowie eine technische Supportstruktur. Sie bilden die Grundlage der Microsoft-365-Plattform und sind notwendig, um eine ausgereifte Governance und einen zuverlässigen Betrieb aufrechtzuerhalten.
Gibt es empfohlene Vorlagen oder Implementierungen für das Reifegradmodell auf GitHub?
Ja. Viele Communitys, Supportgruppen und Partner veröffentlichen Vorlagen, Bewertungswerkzeuge und Implementierungsleitfäden auf GitHub. Diese Repositories ergänzen häufig die offiziellen Inhalte auf Microsoft Learn und bieten praxisnahe Szenarien und Skripte, die die Einführung beschleunigen.
Wie wirken sich KI-Ergebnisse und neue Funktionen auf das Reifegradmodell und die Governance aus?
KI-Ergebnisse bringen neue Aspekte für die Content-Governance, die Richtigkeit von Informationen und die Compliance mit sich. Das Reifegradmodell empfiehlt, Governance-Praktiken so anzupassen, dass sich KI-Ergebnisse prüfen lassen, ihre Speicherung als Inhaltstypen kontrolliert wird, die Offenlegung sensibler Daten gesteuert wird und ein verantwortungsvoller Einsatz von KI im Einklang mit der Unternehmensstrategie sichergestellt ist.
Wer sollte beim Festlegen des Reifegradmodells für Microsoft 365 im Unternehmen eingebunden werden?
Die Definition des Modells erfordert funktionsübergreifende Zusammenarbeit: IT, Sicherheit, Compliance, Verantwortliche für Geschäftsprozesse, Inhaltsverantwortliche und Executive Sponsors. So stellen Sie sicher, dass die geschäftlichen Kompetenzen zu den realen Geschäftsaktivitäten passen und die Governance-Praktiken im gesamten Unternehmen umgesetzt werden.
Wie messe ich den Fortschritt und die Ergebnisse nach der Anwendung des Modells?
Messen Sie den Fortschritt mit KPIs, die an Geschäftsziele gebunden sind, etwa weniger Vorfälle, eine verbesserte Compliance-Lage, kürzere Zeit bis zum Auffinden von Inhalten, Nutzungskennzahlen und Verbesserungen der Prozessleistung. Regelmäßige Bewertungen anhand der Reifegradstufen und Überprüfungen der Managementprozesse helfen, die Ergebnisse über die Zeit nachzuverfolgen.
Welche weiteren Ressourcen sollte ich heranziehen, um das Modell wirksam umzusetzen?
Ziehen Sie Microsoft Learn, offizielle Microsoft-Inhalte, GitHub-Repositories, Leitfäden von Partnern, Community-Supportforen und Fallstudien mit praxisnahen Szenarien heran. Diese Ressourcen bieten Vorlagen, Bewertungen und Best Practices, die Ihnen helfen, das Modell anzuwenden und Governance und Betrieb zu verbessern.
🎧 Diese Episode anhören
Zusammengefasst zeigt die Prüfung von über 500 Mandanten: Governance-Reife entsteht nicht in einem einmaligen Projekt, sondern ist ein kontinuierlicher Weg. Er beruht auf täglichen Gewohnheiten, korrekter Konfiguration und einer Veränderung des Verhaltens. Um tiefer in diese Erkenntnisse einzusteigen, hören Sie sich die vollständige Diskussion in der zugehörigen Episode an: Microsoft 365 Maturity Model Based on 500 Tenant Audits.
Sie möchten eine praxisnahe Erklärung zu Microsoft 365 Maturity Model Based on 500 Tenant Audits? In dieser Episode wird das Thema verständlich aufbereitet. Sie erfahren, warum es für Microsoft 365, Azure, Power Platform, Sicherheit, KI und modernes Arbeiten relevant ist.
Hören Sie sich diese Episode an, wenn Sie:
- die zentralen Konzepte hinter Microsoft 365 Maturity Model Based on 500 Tenant Audits verstehen möchten
- sehen möchten, wie es in das größere Microsoft-Technologie-Ökosystem passt
- erfahren möchten, wo es in Ihrer Organisation praktischen Mehrwert schaffen kann
Diese verwandten M365 FM-Episoden könnten Sie ebenfalls interessieren:
- MCP (Model Context Protocol) - Simply Explained
- Canvas Apps vs. Model-Driven Apps – einfach erklärt
- Platform Engineering: Das neue Betriebsmodell für Azure
- Das agentische Betriebsmodell für Enterprise-KI und Copilot
- Multi-Tenant-SaaS mit Power Pages und Dataverse entwickeln
Entdecken Sie weitere praxisnahe Microsoft-Gespräche auf M365 FM.