 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Що ми дізналися з 500 аудитів клієнтів Microsoft 365 про зрілість управління
By Mirko Peters ·
Дізнайтеся ключові висновки з аудиту понад 500 клієнтів Microsoft 365 і чому справжнє управління залежить від щоденних дій, а не лише від письмових правил. Ми розбираємо найпоширеніші неправильні налаштування та способи ефективно їх усунути.
Automatically translated with AI from the original post. Read the English original
Дізнайтеся ключові висновки з аудиту понад 500 клієнтів Microsoft 365 і чому справжнє управління залежить від щоденних дій, а не лише від письмових правил. Ми розбираємо найпоширеніші неправильні налаштування та способи ефективно їх усунути.
Ключові висновки з понад 500 аудитів
Тенденції зрілості
Аналізуючи 500 аудитів клієнтів Microsoft 365, ви помітите певні закономірності. Багато організацій платять за те, чим не користуються. Деякі функції використовуються рідко. У таблиці нижче показано найважливіші тенденції, що впливають на витрати:
| Опис тенденції | Відсотковий вплив на витрати |
|---|---|
| «привидні» користувачі збільшують загальні витрати на ліцензії | 23% |
| Надлишкове надання функцій | 31% |
| Сезонні коливання використання | 18% |
«Привидні» користувачі – це облікові записи, які більше не потребують доступу. Через них вартість ліцензій може зрости майже на чверть. Надання забагато функцій, якими люди не користуються, marнує ще більше коштів. Коли люди частіше або рідше користуються Microsoft 365 у різні періоди, це також змінює ваші витрати. Якщо ви перевірите власний аудит m365, ці закономірності допоможуть заощадити гроші. Регулярний звіт дає змогу стежити за цими тенденціями та приймати розумніші рішення.
Типові неправильні налаштування
У багатьох організаціях повторюються одні й ті самі проблеми з налаштуванням Microsoft 365. Ви можете побачити їх у власному аудиті m365:
- Лише 45% користувачів використовують інструмент конфігурації.
- Microsoft зафіксувала 176 000 подій втручання у травні 2024 року.
- 48% респондентів повідомили про мало втручань або їх відсутність.
Можливо, у вас також є такі проблеми:
- Ручне налаштування та перевірки займають багато часу.
- Параметри можуть повільно змінюватися, і ніхто цього не помічає.
- Важко побачити, що роблять усі користувачі та який у них доступ.
- Підтримувати все узгодженим дуже складно.
Такі помилки в налаштуваннях можуть знизити безпеку системи та збільшити навантаження на IT-команду. Добрий звіт допоможе виявити ці проблеми на ранньому етапі та усунути їх до того, як вони загострюються.
Вплив на управління
Помилки в управлінні можуть зробити вашу організацію менш захищеною. У звіті можуть з'явитися такі ознаки:
- Помилки управління можуть свідчити про слабкі місця в контролі.
- Ці слабкі місця можуть призвести до серйозних помилок у звітності.
- Регулятори можуть уважніше подивитися на вашу організацію.
Близько 30% аудитів планів пенсійного забезпечення працівників мають серйозні проблеми. Ці проблеми можуть означати неякісне тестування та слабке документування. Через це можна хибно вважати себе захищеними. Це також може спонукати людей ставити більше запитань про те, як ви контролюєте процеси. Усунення цих проблем управління допомагає вашій організації залишатися в безпеці та зберігати довіру.
Порада: регулярно перевіряйте результати аудиту та оновлюйте правила управління. Це допоможе запобігти ризикам і дотримуватися вимог.
Розуміння моделі зрілості M365
Модель зрілості Microsoft 365 створила m365.fm. Вона допомагає зробити Microsoft 365 безпечнішим і краще дотримуватися правил. Ця модель не просто рахує кількість політик або інструментів. Вона перевіряє, як працює ваша система під час тестування. Цю модель можна використовувати, щоб оцінити якість вашого управління та зрозуміти, що робити далі.
П'ять рівнів зрілості
Модель зрілості Microsoft 365 має п'ять рівнів. Кожен рівень показує, як ваша організація працює з правилами та безпекою.
| Рівень зрілості | Характеристики та вимоги |
|---|---|
| Рівень 300 | Визначені та стандартні процеси, керування політиками, стабільне середовище, добрий рівень компетентності користувачів, обмежена перевірка метрик. |
| Рівень 400 | Активно керується ІТ-середовище, задокументовані процеси, сильне управління, високий рівень компетентності користувачів, адаптивні ІТ-процеси з визначеними метриками. |
| Рівень 500 | Фокус на оптимізації та безперервному покращенні, повністю компетентні користувачі, системне вдосконалення процесів і аналіз продуктивності. |
Ви починаєте з простих ручних кроків. Згодом використовуєте дані та автоматизацію, щоб щодня ставати кращими. На рівні 300 люди починають дбати про дотримання правил. На рівні 400 команди працюють разом і використовують GRC в усіх рішеннях. На рівні 500 ви постійно шукаєте способи вдосконалення.
Від реактивного до оптимізованого управління
Модель зрілості Microsoft 365 допомагає перестати лише усувати проблеми після їх появи. Вона допомагає створювати надійні правила до того, як виникнуть проблеми. На вищих рівнях ви використовуєте автоматизацію та чіткі правила. Це економить час і робить вашу систему безпечнішою.
| Перевага | Опис |
|---|---|
| Автоматизація | Заощаджує години роботи ІТ-фахівців і робить управління незмінним захистом, а також надає надійні докази для аудитів. |
| Безперервна відповідність вимогам | Спрощує постійне дотримання політик і полегшує досягнення захисту. |
| Єдина стратегія | Підвищує операційну ефективність і керування ризиками завдяки результативному застосуванню політик. |
Ви узгоджуєте свої плани з бізнес-цілями. Це знижує ризики та допомагає краще керувати Microsoft 365.
Впровадження управління в щоденні процеси
Управління потрібно застосовувати щодня, а не лише записувати правила. Модель зрілості Microsoft 365 показує, як однаково створювати робочі простори, керувати їхнім життєвим циклом і стежити за тим, хто має до них доступ.
| Напрям управління | Ключові напрями в Microsoft 365 |
|---|---|
| Створення робочих просторів і відповідальність | Стандартизуйте створення робочих просторів за допомогою правил іменування та шаблонів; призначайте чітких власників для підзвітності. |
| Управління життєвим циклом і очищення | Встановіть правила архівування або видалення неактивних робочих просторів, щоб підтримувати якість даних і відповідність вимогам. |
| Моніторинг і звітність | Відстежуйте використання даних і виконання політик, щоб забезпечити конфіденційність і якість. |
| Контроль доступу та спільний доступ | Використовуйте перевірки доступу та автоматизоване відстеження дозволів, щоб керувати спільним доступом і конфіденційним вмістом. |
Ви створюєте систему, яка працює постійно, а не лише для аудитів. Модель зрілості Microsoft 365 допомагає вибудувати довіру та контроль у вашій організації.
Типові помилки щодо моделі зрілості Microsoft 365
- Сприйняття як формальності: Переконання, що перехід можливості на наступний рівень – це лише виконання завдань, а не впровадження сталих практик і поведінки.
- Увага лише до технологій: Пріоритет інструментів і функцій за нехтування людьми, процесами, управлінням і впровадженням.
- Припущення, що підходить усім: Застосування універсальних цільових показників зрілості без адаптації до бізнес-цілей, галузі та розміру організації.
- Ототожнення зрілості з кількістю ліцензій або використанням функцій: Вимірювання успіху кількістю придбаних ліцензій чи активованих функцій замість бізнес-результатів і реального використання.
- Нехтування управлінням змінами та навчанням: Недооцінка ресурсів, потрібних для залучення користувачів, навчання за ролями та зміни поведінки.
- Ігнорування управління та відповідності вимогам: Розгляд управління як другорядного питання замість фундаментального елемента, який забезпечує масштабованість, безпеку та керування ризиками.
- Відсутність чітких метрик і вимірювання: Недостатнє визначення KPI, базових показників і регулярних оцінок для відстеження прогресу та досягнутої цінності.
- Недооцінка потреб в інтеграції та архітектурі: Ігнорування ідентифікації, інформаційної архітектури та інтеграції з наявними системами, що призводить до ізольованих рішень і технічного боргу.
- Слабка підтримка з боку керівництва: Відсутність помітної підтримки керівництва та стратегічної узгодженості, що обмежує міжфункціональну співпрацю та фінансування.
- Ізольовані зусилля з удосконалення: Покращення окремих інструментів або команд без координації між функціями для досягнення результатів у масштабах організації.
- Нехтування питаннями безпеки та ризиків: Розширення можливостей співпраці та спільного доступу без відповідних засобів контролю, моніторингу та реагування на інциденти.
- Відсутність циклу безперервного вдосконалення: Сприйняття зрілості як одноразового проєкту, а не як постійної практики оцінювання, зворотного зв'язку та уточнення.
- Невміння пов'язати зрілість з бізнес-результатами: Відсутність зв'язку рівнів зрілості з вимірюваними перевагами для бізнесу, як-от продуктивність, зниження витрат або досвід клієнтів.
Висновки з оцінки безпеки Microsoft 365
Виявлені прогалини в безпеці
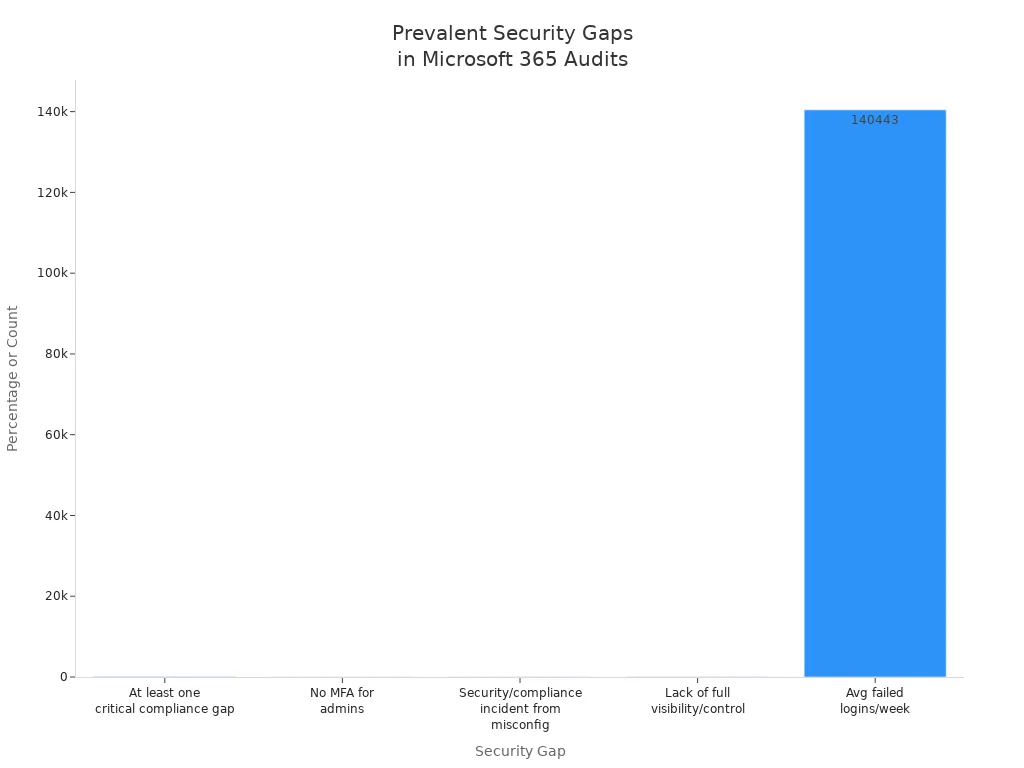
Під час оцінки безпеки Microsoft 365 ви виявляєте багато проблем безпеки. Ці проблеми можуть наражати вашу організацію на небезпеку. Майже в кожної організації є принаймні одна серйозна прогалина у відповідності вимогам. Багато організацій мають проблеми через неправильні налаштування. Іноді адміністратори не вмикають багатофакторну автентифікацію, і це полегшує захоплення облікових записів. Багато організацій також не можуть бачити або контролювати все у своєму середовищі Microsoft 365. Щотижня організації стикаються з понад 140 000 невдалих входів. Ці факти показують, чому безпеку потрібно враховувати постійно.
| Опис прогалини в безпеці | Відсоток/кількість |
|---|---|
| Організації з принаймні однією критичною прогалиною у відповідності вимогам | 97% |
| Організації, які зазнали інциденту безпеки або відповідності через неправильну конфігурацію | 45% |
| Адміністратори, які працюють без багатофакторної автентифікації | 87% |
| Організації, які не мають повного бачення та контролю над своїм середовищем Microsoft 365 | 45% |
| Середня кількість невдалих спроб входу на тиждень у розрахунку на організацію | 140,443 |
Під час оцінки безпеки Microsoft 365 ви можете виявити й інші проблеми:
- Shadow IT і неавторизовані клієнти ускладнюють дотримання правил.
- Слабке управління ідентичностями та доступом залишає відкритими невикористовувані облікові записи.
- Дані можуть витікати через SharePoint і OneDrive.
- Забагато команд у Teams може призвести до проблем із відповідністю вимогам.
- Помилки в безпеці електронної пошти можуть призвести до шахрайства через ділову пошту.
Роль журналів аудиту
Журнали аудиту дуже важливі під час оцінки безпеки Microsoft 365. Ви використовуєте їх, щоб стежити за незвичними або ризикованими діями. Якщо щось пішло не так, журнали аудиту показують, що сталося і хто це зробив. Вони також показують, до яких даних був доступ. Журнали аудиту потрібні, щоб дотримуватися правил. Вони є доказом для регуляторів і допомагають швидко реагувати на загрозу.
- Стежити за безпекою простіше з якісними журналами.
- Ви можете розібратися в проблемах за допомогою чітких записів.
- Журнали аудиту допомагають дотримуватися правил, відстежуючи дії користувачів і адміністраторів.
Порада: завжди переглядайте журнали аудиту під час оцінки безпеки Microsoft 365. Це допоможе виявити проблеми, поки вони не стали серйознішими.
Зниження ризиків
Ви можете знизити ризики, використовуючи висновки з оцінки безпеки Microsoft 365. Разом із CSO, CISO або CTO складіть надійний план безпеки. Переконайтеся, що бачите, що відбувається, у реальному часі. Проводьте фішингові тести та навчайте користувачів розпізнавати загрози. Перевіряйте налаштування безпеки та доступ користувачів кожні кілька місяців. Ці кроки допоможуть усунути проблеми безпеки та захистити вашу групу від нових загроз.
- Разом із керівниками з безпеки розробляйте надійні плани.
- Використовуйте перевірки в реальному часі, щоб бачити, що відбувається.
- Навчайте користувачів за допомогою фішингових тестів.
- Перевіряйте налаштування безпеки та доступ за регулярним графіком.
Добра оцінка безпеки Microsoft 365 допомагає знаходити слабкі місця, усувати проблеми безпеки та захищати ваші дані й користувачів.
Можливості для покращення M365
Використання функцій
Ви можете отримати більше від Microsoft 365, використовуючи більше функцій. Багато груп не користуються розширеними інструментами безпеки та відповідності вимогам. Перевіряючи налаштування, ви можете помітити, що користувачі пропускають такі речі, як умовний доступ за пристроєм і ризиком. Деякі не вмикають обмеження на рівні сеансу або елементи керування привілейованими ідентичностями. Також часто пропускають вхід без пароля і примусове дотримання відповідності для пристроїв. Розширені політики захисту від фішингу використовуються не завжди. Огляд конфігурації допомагає знайти ці прогалини. Вашим командам варто використовувати мітки конфіденційності, політики DLP і уніфікований журнал аудиту. Ці кроки покращують безпеку та допомагають дотримуватися правил.
- Умовний доступ за пристроєм і ризиком
- Вхід без пароля
- Розширені політики захисту від фішингу
- Мітки конфіденційності та політики DLP
- Уніфікований журнал аудиту
Порада: регулярно перевіряйте налаштування, щоб не пропустити важливі функції.
Оптимізація ліцензій
Ви можете заощадити гроші та менше платити за невикористовувані функції, виправивши ліцензії. Оцінка ліцензування Microsoft 365 показує, де ви платите за ліцензії, які вам не потрібні. Багато груп зберігають ліцензії для «привидів» (неактивних користувачів) або надають забагато функцій. Перевірка налаштувань допомагає підібрати ліцензії відповідно до того, чим ви справді користуєтеся. Варто видалити невикористовувані облікові записи та обрати правильні підписки. Це допомагає ефективніше використовувати ресурси та витрачати менше коштів.
- Переглядайте призначення ліцензій після кожної перевірки.
- Знімайте ліцензії з «привидів» і неактивних користувачів.
- Використовуйте перевірки налаштувань, щоб відповідати функціям вашим потребам.
Посилення відповідності вимогам
Відповідність вимогам посилюється, коли ви дотримуєтеся чітких кроків. Почніть із перевірки, щоб знайти прогалини. Використовуйте огляди налаштувань, щоб перевірити свої правила та елементи керування. Варто навчити всіх користувачів за допомогою програм навчання. Microsoft Purview допомагає відстежувати поступове розширення дозволів і спільний доступ за межами вашої групи. Регулярно перевіряйте корпоративні застосунки та дозволи API. Налаштуйте політики DLP, правила збереження та мітки конфіденційності. Ведіть журнали аудиту й використовуйте блокування для судових розглядів, якщо це потрібно з юридичних причин. Стежте за ризиками з боку інсайдерів і перевіряйте відповідність комунікацій, щоб запобігти проблемам.
- Налаштуйте правила для облікових записів і автентифікації.
- Налаштуйте дозволи для застосунків.
- Додайте керування даними та елементи керування сховищем.
- Покращте безпеку електронної пошти.
- Увімкніть правила аудиту та журналювання.
- Керуйте мобільними пристроями за допомогою потрібних елементів керування.
Примітка: виконання цих дій після кожної перевірки й огляду допомагає створити надійну відповідність вимогам.
Переваги моделі зрілості Microsoft 365
- Надає структурovanу дорожню карту для оцінки та розвитку використання Microsoft 365 з погляду людей, процесів і технологій.
- Допомагає узгоджувати ІТ-інвестиції з бізнес-цілями, визначаючи чіткі етапи зрілості та результати.
- Сприяє дотриманню найкращих практик управління, безпеки, відповідності вимогам та управління інформацією з урахуванням можливостей Microsoft 365.
- Забезпечує вимірюваний прогрес завдяки критеріям оцінювання, дає змогу визначати пріоритети ініціатив і відстежувати результати з часом.
- Підтримує комунікацію із зацікавленими сторонами, перекладаючи технічні покращення на бізнес-цінність і зниження ризиків.
- Сприяє послідовному впровадженню змін і практикам управління змінами, покращуючи досвід кінцевих користувачів і продуктивність.
- Спирається на рекомендації та інструменти Microsoft, роблячи пропозиції реалістичними й практичними для середовищ Microsoft 365.
- Може покращити рівень безпеки та відповідність регуляторним вимогам завдяки поетапним контролям і рекомендаціям щодо політик.
Недоліки моделі зрілості Microsoft 365
- Може сприйматися як орієнтована на Microsoft і менш придатна для організацій із гібридним середовищем хмарних або локальних систем.
- Впровадження може бути ресурсомістким і вимагати часу, бюджету та кваліфікованого персоналу для переходу між рівнями зрілості.
- Ризик формальної відповідності: команди можуть зосередитися на досягненні балів зрілості, а не на змістовних культурних чи операційних змінах.
- Загальні етапи зрілості можуть не враховувати особливості конкретної організації, галузеві вимоги чи обмеження застарілих систем.
- Часті зміни функцій Microsoft можуть ускладнювати підтримання відповідності моделі та вимагати постійної переоцінки.
- Менші організації можуть вважати модель надто складною або обтяжливою порівняно зі своїми потребами та можливостями.
- Без підтримки керівництва та міжфункціональної співпраці покращення можуть застопоritися, попри чіткі рекомендації.
- Надмірний акцент на інструментах і політиках може призвести до недооцінки впровадження користувачами, навчання та людського фактору, які й створюють реальну цінність.
Практичні кроки для досягнення зрілості Microsoft 365
Оцінювання вашого середовища
Щоб зробити середовище Microsoft 365 безпечнішим або перевірити його відповідність правилам, спершу потрібно знати, що в ньому є. Почніть з ретельної перевірки системи. Задокументуйте, як ви реагуєте на проблеми, і переконайтеся, що кожен крок використовує можливості Microsoft 365. Складіть план інформування людей, коли щось іде не так. Регулярно відпрацьовуйте свої плани та змінюйте їх, коли з'являються нові загрози. Використовуйте дані аудиту, щоб оцінити рівень безпеки та знайти слабкі місця. Заплануйте перевірку ризиків, щоб дізнатися, чи відповідаєте ви вимогам. Запитуйте зворотний зв'язок у користувачів і аналізуйте системні дані, щоб зрозуміти, як працюють процеси. Знаходьте проблеми, визначайте, що виправляти першим, і вносьте невеликі зміни. Так ваше середовище Microsoft 365 залишатиметься надійним і готовим до нових вимог.
Пріоритет безпеки та відповідності
Зосередьтеся на найважливішому, щоб ваша система була безпечною та відповідала вимогам. Перевірте людей, процеси та технології. Аналізуйте журнали аудиту й стежте за ризиками, щоб знати реальний рівень безпеки. Захищайте важливі дані за допомогою спеціальних інструментів. Постійно відстежуйте проблеми. Маєте чіткі кроки на випадок інциденту. Використовуйте перевірені резервні копії, щоб відновити роботу. Переконайтеся, що дотримуєтеся всіх вимог. Увімкніть MFA для всіх важливих облікових записів і регулярно перевіряйте, хто має доступ. Проводьте перевірки часто, щоб випереджати загрози, і тримайте правила в актуальному стані. Завжди звіряйте свої дії з вимогами та використовуйте інструменти Microsoft 365 для допомоги в перевірках і виправленнях.
Перехід на вищі рівні зрілості
Щоб просунутися в моделі зрілості Microsoft 365, визначте цілі разом із ключовими командами. Перевірте налаштування, щоб знайти ризики та слабкі місця. Призначте чіткі обов'язки відповідальним за кожен сервіс. Встановіть правила створення нових команд Teams чи сайтів SharePoint. Визначте, коли дані можуть залишати вашу групу, щоб дотримуватися правил. Використовуйте назви для робочих просторів, які полегшують перевірки. Додайте мітки конфіденційності та політики DLP для захисту даних. Налаштуйте умовний доступ і увімкніть MFA для всіх адміністраторів. Перегляньте налаштування за замовчуванням і посильте їх за потреби. Сплануйте навчання користувачів, щоб допомогти їм із новими правилами. Автоматизуйте завдання, щоб не виконувати їх вручну. Відстежуйте перебіг процесів за KPI, наприклад кількістю користувачів, які щомісяця працюють із системою. Проводьте перевірки Microsoft 365 регулярно, щоб постійно покращуватися та дотримуватися правил.
Порада: проводьте щомісячну перевірку Microsoft 365 разом із ключовими членами команди. Це допомагає команді триматися курсу та спрямовує всіх на постійне вдосконалення.
Контрольний список моделі зрілості Microsoft 365
Використовуйте цей контрольний список, щоб оцінити та спланувати зрілість Microsoft 365 у ключових сферах. Позначайте пункти як виконані, коли завершуєте ініціативи та контролі.
Бізнес-переваги зрілості Microsoft 365
Підвищена безпека
Коли ви підвищуєте рівень зрілості Microsoft 365, ваша безпека покращується. Ви захищаєте дані та користувачів від загроз. Ви використовуєте розумні інструменти Microsoft 365, щоб вчасно виявляти ризики. Ви налаштовуєте надійні правила щодо того, хто може входити до системи та чим можна ділитися. Ви також дотримуєтеся більшої кількості вимог відповідності. Ваша команда може швидше реагувати, коли щось іде не так. У таблиці нижче показано, як вищий рівень зрілості Microsoft 365 допомагає вам:
| Тип покращення | Опис |
|---|---|
| Посилена безпека | Ви посилюєте безпеку завдяки кращим правилам і перевіркам. |
| Відповідність регуляторним вимогам | Ви дотримуєтеся більшої кількості правил і легше проходите аудит. |
| Операційна ефективність | Ви краще використовуєте ресурси та менше працюєте вручну. |
| Безперервність бізнесу | Ви продовжуєте працювати, навіть якщо трапилося щось погане. |
| Конкурентна перевага | Ви попереду, бо ваш Microsoft 365 безпечніший, ніж в інших. |
Ви також переходите від простого знання про Microsoft 365 до його по-справжньому вмілого використання. Ви отримуєте більше від Microsoft 365 Copilot. Ви використовуєте технології розумно й обережно.
Економія коштів
Коли рівень зрілості Microsoft 365 зростає, ви заощаджуєте гроші. Ви припиняєте платити за ліцензії, якими не користуєтеся. Ви прибираєте «привидів»-користувачів і надаєте лише ті можливості, які людям справді потрібні. Ви не отримуєте штрафів, бо дотримуєтеся правил. Ви витрачаєте менше часу на виправлення помилок. Ви використовуєте автоматизацію в Microsoft 365, щоб менше працювати вручну. Ви також знижуєте ймовірність дорогих проблем із безпекою. Коли ви добре керуєте ліцензіями та можливостями, економія стає відчутною. Ви також уникаєте втрат через недотримання вимог і слабку безпеку.
Стратегічна цінність для середовищ Microsoft
Завдяки кращому управлінню Microsoft 365 ви отримуєте більше, ніж безпеку та економію. Ви будуєте довіру з вашими клієнтами та партнерами. Ви стаєте надійним радником, а не просто продавцем. Ви довше утримуєте клієнтів і заробляєте більше. Ви плануєте нові проєкти на міцній основі Microsoft 365. Ви можете швидко змінюватися, коли змінюються потреби бізнесу. Ваша команда може займатися важливими завданнями, а не лише щоденною рутиною. Ви також отримуєте вищі показники безпеки та маєте менше проблем. Коли ви картографуєте свої процеси та вивчаєте Microsoft 365, результати стають помітними. Ви робите щасливішими і клієнтів, і працівників.
Примітка: Якщо рівень зрілості Microsoft 365 низький, вам загрожують ризики. Може бути забагато даних, прогалини в безпеці та марнування ресурсів. Ці проблеми можна уникнути, піднімаючись сходинками моделі зрілості та використовуючи Microsoft 365 для кращого контролю та відповідності вимогам.
Ви можете покращити свою групу, використовуючи M365 Maturity Model. Застосовуйте висновки з результатів перевірок і перевірок безпеки кожного клієнта. Багато груп, наприклад великий трест у сфері нерухомості, стали працювати ефективніше після впровадження порад щодо зрілості. Вони також отримали більше від Microsoft 365. Варто перевірити свій клієнт на відповідність стандартам, таким як CIS M365 foundations baseline та Essential Eight baseline. Повний аудит m365 допомагає побачити, як справи йдуть, і знайти прогалини. Щоб покращити стан свого клієнта, розгляньте інструменти на кшталт ShareGate assessment tool і документацію Microsoft Security.
модель зрілості для Microsoft 365
Що таке модель зрілості Microsoft 365?
Модель зрілості Microsoft 365 — це структурована система, яка визначає етапи впровадження, управління, безпеки та адміністрування в організації для підтримки реальних бізнес-процесів. Вона допомагає командам перейти від хаотичного використання Microsoft 365 до чітко визначених практик управління та кращої ефективності процесів, узгоджуючи платформу Microsoft 365 зі стратегією організації та бізнес-компетенціями.
Де знайти офіційний контент Microsoft і практичні сценарії для моделі?
Офіційний контент Microsoft і практичні сценарії доступні на Microsoft Learn та в пов’язаній документації. Додаткові ресурси, спільноти, що надають підтримку, і приклади також можна знайти на GitHub, де розміщено деякі реалізації та шаблони, пов’язані з моделлю зрілості для Microsoft 365, які підтримують спільнота та партнери.
Як модель визначає бізнес-компетенції та набір бізнес-компетенцій?
Модель визначає набір бізнес-компетенцій, зокрема управління інформацією, оновлення безпеки, управління вмістом, управління документами та управлінські процеси. Кожна компетенція має рівні зрілості, які описують очікувані можливості, ролі та показники для покращення ефективності процесів і забезпечення того, що практики управління підтримують бізнес-результати.
Як управління інформацією та управління вмістом вписуються в модель зрілості?
Управління інформацією та управління контентом є ключовими компетенціями в моделі зрілості для Microsoft 365. Вони охоплюють політики для типів контенту, збереження, класифікації чутливих даних, засобів контролю відповідності, життєвого циклу контенту та використання інструментів Microsoft 365, які забезпечують єдиний підхід до керування контентом в організації.
Чи може ця модель допомогти з забезпеченням відповідності вимогам і керуванням чутливими даними?
Так. Модель зрілості допомагає організаціям впроваджувати засоби контролю, які забезпечують відповідність вимогам, захищають чутливі дані та стандартизують управлінські процеси. Вона рекомендує оновлення безпеки, структури технічної підтримки та практики управління інформацією, щоб знизити ризики та підтвердити відповідність під час аудитів.
Як використовувати модель для покращення бізнес-процесів і управлінських процесів?
Почніть із оцінки поточної зрілості, визначте пріоритети для вдосконалення бізнес-процесів, розподіліть ролі та відповідальність і впровадьте практики управління для керування процесами. Модель допомагає узгодити використання Microsoft 365, щоб підвищити ефективність процесів і підтримати бізнес-процеси в усій організації.
Що означає «ad hoc» у контексті зрілості Microsoft 365 і як вийти за його межі?
«Ad hoc» означає неформальне, непослідовне або ручне використання платформи з мінімальним керуванням. Щоб вийти за межі ad hoc, потрібно визначити стратегію, сформувати бізнес-компетенції, застосувати управління інформацією, стандартизувати типи контенту та робочі процеси і дотримуватися поетапних кроків впровадження, описаних у моделі зрілості.
Як модель розглядає управління контентом, типи контенту та управління документами?
Модель описує практики управління контентом, зокрема таксономію, типи контенту, політики метаданих, керування версіями, збереження та життєвий цикл документів. Ці заходи допомагають організаціям послідовно керувати контентом, покращувати його пошук і забезпечувати відповідність політикам.
Які технічні компоненти мають бути на місці (оновлення безпеки, технічна підтримка) під час впровадження моделі?
До технічних компонентів належать регулярні оновлення безпеки, керування патчами, засоби контролю ідентичності та доступу, моніторинг, резервне копіювання та відновлення, а також структура технічної підтримки. Вони є основою платформи Microsoft 365 і потрібні для підтримання зрілого управління та надійних операцій.
Чи є рекомендовані шаблони або реалізації для моделі зрілості на GitHub?
Так. Багато спільнот, які надають підтримку, і партнерів публікують шаблони, інструменти оцінювання та рекомендації з впровадження на GitHub. Ці репозиторії часто доповнюють офіційний контент Microsoft Learn і містять практичні сценарії та скрипти, що прискорюють впровадження.
Як результати роботи ШІ та нові можливості впливають на модель зрілості та управління?
Результати ШІ створюють нові міркування щодо управління контентом, точності інформації та відповідності вимогам. Модель зрілості рекомендує оновлювати практики управління, щоб перевіряти результати ШІ, керувати їх зберіганням як типами контенту, контролювати доступ до чутливих даних і забезпечувати відповідальне використання ШІ відповідно до стратегії організації.
Кого варто залучити до визначення моделі зрілості Microsoft 365 в організації?
Для визначення моделі потрібна міжфункціональна участь: ІT, безпека, відповідність вимогам, власники бізнес-процесів, керівники контенту та спонсори на рівні керівництва. Це гарантує, що набір бізнес-компетенцій відповідає реальній діяльності бізнесу, а практики управління впроваджуються в усій організації.
Як виміряти прогрес і результати після застосування моделі?
Вимірюйте прогрес за допомогою ключових показників ефективності, пов'язаних із бізнес-цілями, наприклад, зменшення кількості інцидентів, покращення стану відповідності вимогам, скорочення часу пошуку контенту, показники впровадження та покращення ефективності процесів. Регулярні оцінки відповідно до рівнів зрілості та перегляди управлінських процесів допомагають відстежувати результати з часом.
Які додаткові ресурси варто використати для ефективного впровадження моделі?
Скористайтеся документацією Microsoft Learn, офіційним контентом Microsoft, репозиторіями на GitHub, посібниками партнерів, форумами спільнот з підтримки та кейсами з практичними сценаріями. Ці додаткові ресурси надають шаблони, оцінювання та найкращі практики, які допоможуть використовувати модель і покращувати управління та операції.
🎧 Слухайте цей епізод
На завершення скажу: аудит понад 500 клієнтів Microsoft 365 показує, що зрілість управління — це не одноразовий проєкт, а безперервний шлях, який тримається на щоденних звичках, правильній конфігурації та зміні поведінки. Щоб зануритися глибше, послухайте повну дискусію в пов’язаному епізоді: Microsoft 365 Maturity Model Based on 500 Tenant Audits.
Хочете практичне пояснення теми Microsoft 365 Maturity Model Based on 500 Tenant Audits? У цьому епізоді тема розібрана простою мовою, і показано, чому вона важлива для Microsoft 365, Azure, Power Platform, безпеки, ШІ та сучасної роботи.
Послухайте цей епізод, якщо хочете:
- Зрозуміти ключові концепції, що стоять за Microsoft 365 Maturity Model Based on 500 Tenant Audits
- Побачити, як це вписується в ширшу екосистему технологій Microsoft
- Дізнатися, де це може принести практичну користь вашій організації
Вам також можуть сподобатися ці пов’язані епізоди M365 FM:
- MCP (Model Context Protocol) – простими словами
- Canvas Apps vs Model-Driven Apps – простими словами
- Platform Engineering: нова операційна модель для Azure
- Агентна операційна модель для корпоративного ШІ та Copilot
- Створення багатоорендарного SaaS на Power Pages і Dataverse
Відкривайте більше практичних розмов про Microsoft на M365 FM.