 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
O que 500 auditorias de locatários nos ensinaram sobre a maturidade da governança no Microsoft 365
By Mirko Peters ·
Descubra as principais conclusões de auditorias em mais de 500 locatários do Microsoft 365 e entenda por que a governança real depende de ações diárias, e não apenas de regras escritas. Detalhamos as configurações incorretas mais comuns e como resolvê-las de forma eficaz…
Automatically translated with AI from the original post. Read the English original
Descubra as principais conclusões de auditorias em mais de 500 locatários do Microsoft 365 e entenda por que a governança real depende de ações diárias, e não apenas de regras escritas. Detalhamos as configurações incorretas mais comuns e como resolvê-las de forma eficaz.
Principais conclusões de mais de 500 auditorias
Tendências de maturidade
Ao analisar 500 auditorias de locatários do Microsoft 365, você percebe alguns padrões. Muitos grupos pagam por recursos que não usam. Alguns recursos são pouco utilizados. A tabela abaixo mostra as principais tendências que afetam seus custos:
| Descrição da tendência | Impacto percentual nos custos |
|---|---|
| Usuários fantasma consomem o total dos custos de licenciamento | 23% |
| Superprovisionamento de recursos | 31% |
| Flutuações sazonais de uso | 18% |
Usuários fantasma são contas que não precisam mais de acesso. Elas podem fazer seus custos de licenciamento subirem em quase um quarto. Liberar recursos demais que as pessoas não usam desperdiça ainda mais dinheiro. Quando as pessoas usam mais ou menos o Microsoft 365 em períodos diferentes, isso também altera seus gastos. Se você verificar sua própria auditoria do m365, pode usar esses padrões para economizar. Um relatório regular permite acompanhar essas tendências e tomar decisões mais inteligentes.
Configurações incorretas comuns
Muitos grupos têm os mesmos problemas de configuração no Microsoft 365. Você pode encontrar isso na sua própria auditoria do m365:
- Apenas 45% dos usuários usam uma ferramenta de configuração.
- A Microsoft registrou 176.000 eventos de adulteração em maio de 2024.
- 48% das pessoas disseram que houve pouca ou nenhuma adulteração.
Você também pode ter estes problemas:
- Fazer a configuração e as verificações manualmente consome muito tempo.
- As configurações podem mudar aos poucos sem que ninguém perceba.
- É difícil ver o que todos os usuários e permissões estão fazendo.
- Manter tudo alinhado é difícil.
Esses erros de configuração podem deixar seu sistema menos seguro e dar mais trabalho à sua equipe de TI. Um bom relatório pode ajudar a identificar esses problemas cedo e corrigi-los antes que piorem.
Impacto na governança
Erros de governança podem deixar seu grupo menos seguro. Você pode notar estas situações no seu relatório:
- Erros de governança podem revelar pontos fracos nos seus controles.
- Esses pontos fracos podem causar grandes erros nos seus relatórios.
- Os reguladores podem analisar seu grupo com mais atenção.
Cerca de 30% das auditorias de planos de benefícios a funcionários apresentam problemas graves. Esses problemas podem indicar testes inadequados e documentação fraca. Isso pode levar você a achar que está seguro quando não está. Também pode fazer as pessoas questionarem mais como você supervisiona as operações. Se você corrigir esses problemas de governança, ajuda seu grupo a continuar seguro e confiável.
Dica: Verifique os resultados das suas auditorias com frequência e atualize suas regras de governança. Isso ajuda a evitar riscos e manter seu grupo em conformidade com as regras.
Entendendo o Modelo de Maturidade do M365
O modelo de maturidade do Microsoft 365 foi criado pelo m365.fm. Ele ajuda você a tornar o Microsoft 365 mais seguro e a cumprir melhor as regras. Esse modelo não se limita a contar quantas políticas ou ferramentas você tem. Ele verifica como o seu sistema funciona quando é testado. Você pode usar esse modelo para avaliar a qualidade da sua governança e saber o que fazer em seguida.
Cinco níveis de maturidade
O modelo de maturidade do Microsoft 365 tem cinco níveis. Cada nível mostra como seu grupo lida com regras e segurança.
| Nível de maturidade | Características e requisitos |
|---|---|
| Nível 300 | Processos definidos e padronizados, orientados por políticas, ambiente estável, boa competência dos usuários, validação limitada de métricas. |
| Nível 400 | Ambiente de TI gerenciado ativamente, processos documentados, governança forte, alta competência dos usuários, processos de TI adaptáveis com métricas definidas. |
| Nível 500 | Foco em otimização e melhoria contínua, usuários plenamente competentes, melhoria sistemática de processos e análise de desempenho. |
Você começa com etapas simples e manuais. Depois, usa dados e automação para melhorar todos os dias. No Nível 300, as pessoas começam a se preocupar em seguir as regras. No Nível 400, as equipes trabalham juntas e usam GRC em todas as decisões. No Nível 500, você sempre procura formas de melhorar.
Da governança reativa à otimizada
O modelo de maturidade do Microsoft 365 ajuda você a deixar de corrigir problemas apenas quando eles acontecem. Ele ajuda a criar regras sólidas antes que os problemas surjam. Em níveis mais altos, você usa automação e regras claras. Isso economiza tempo e mantém seu sistema mais seguro.
| Benefício | Descrição |
|---|---|
| Automação | Economiza horas da equipe de TI e garante que a governança funcione como uma proteção permanente, oferecendo evidências confiáveis para auditorias. |
| Conformidade contínua | Facilita a aderência constante às políticas, tornando a proteção mais fácil de alcançar. |
| Estratégia unificada | Melhora a eficiência operacional e o gerenciamento de riscos por meio da aplicação eficaz de políticas. |
Você alinha seus planos aos objetivos do negócio. Isso reduz o risco e ajuda você a gerenciar melhor o Microsoft 365.
Operacionalizando a governança
Você precisa usar a governança todos os dias, e não apenas escrever regras. O modelo de maturidade do Microsoft 365 mostra como padronizar a criação dos workspaces, gerenciar o ciclo de vida deles e acompanhar quem tem acesso.
| Pilar de governança | Áreas de foco no Microsoft 365 |
|---|---|
| Criação e propriedade de workspaces | Padronize a criação de workspaces com convenções de nomenclatura e modelos; atribua proprietários claros para garantir a responsabilização. |
| Gerenciamento do ciclo de vida e limpeza | Estabeleça regras para arquivar ou excluir workspaces inativos, a fim de manter a qualidade dos dados e a conformidade. |
| Monitoramento e relatórios | Acompanhe o uso dos dados e a aplicação das políticas para garantir privacidade e qualidade. |
| Controles de acesso e compartilhamento | Use revisões de acesso e o rastreamento automatizado de permissões para gerenciar o compartilhamento e o conteúdo sensível. |
Você cria um sistema que funciona o tempo todo, e não apenas para auditorias. O modelo de maturidade do Microsoft 365 ajuda você a construir confiança e controle no seu grupo.
Erros comuns sobre o modelo de maturidade do Microsoft 365
- Tratar como uma lista de verificação: Acreditar que avançar uma capacidade para o próximo nível é apenas concluir tarefas, em vez de incorporar práticas e comportamentos sustentáveis.
- Focar apenas na tecnologia: Priorizar ferramentas e recursos e negligenciar pessoas, processos, governança e adoção.
- Presumir que um modelo serve para todos: Aplicar metas genéricas de maturidade sem adaptá-las aos objetivos do negócio, ao setor e ao porte da organização.
- Confundir maturidade com quantidade de licenças ou uso de recursos: Medir o sucesso pelas licenças compradas ou pela ativação de recursos, e não pelos resultados de negócio e pelo uso efetivo.
- Negligenciar a gestão de mudanças e o treinamento: Subestimar o investimento necessário para impulsionar a adoção pelos usuários, o treinamento por função e a mudança de comportamento.
- Deixar de lado a governança e a conformidade: Tratar a governança como um detalhe posterior, em vez de um elemento fundamental que possibilita escala, segurança e gerenciamento de riscos.
- Ausência de métricas ou medição claras: Deixar de definir KPIs, linhas de base e avaliações regulares para acompanhar o progresso e a geração de valor.
- Subestimar as necessidades de integração e arquitetura: Ignorar identidade, arquitetura da informação e integração com os sistemas existentes, o que cria silos e dívida técnica.
- Patrocínio executivo fraco: Falta de apoio visível da liderança e de alinhamento estratégico, o que limita a colaboração entre áreas e o financiamento.
- Iniciativas de melhoria isoladas: Melhorar ferramentas ou equipes individualmente, em vez de coordenar as funções para resultados em toda a organização.
- Negligenciar considerações de segurança e risco: Expandir recursos de colaboração e compartilhamento sem controles, monitoramento e resposta a incidentes proporcionais.
- Ausência de um ciclo de melhoria contínua: Tratar a maturidade como um projeto pontual, em vez de uma prática contínua de avaliação, feedback e refinamento.
- Não relacionar a maturidade aos resultados de negócio: Não conectar os níveis de maturidade a benefícios mensuráveis, como produtividade, redução de custos ou experiência do cliente.
Insights da avaliação de segurança do Microsoft 365
Lacunas de segurança identificadas
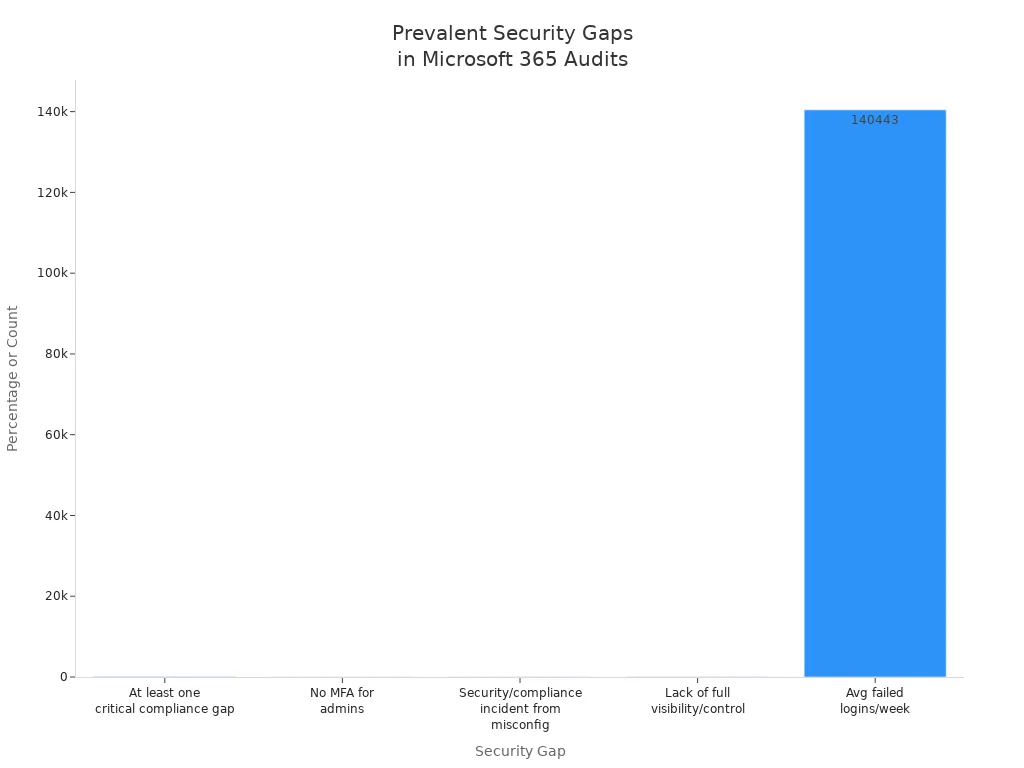
Ao fazer uma avaliação de segurança do Microsoft 365, você encontra muitos problemas de segurança. Esses problemas podem colocar seu grupo em risco. Quase todo grupo tem pelo menos uma grande lacuna de conformidade. Muitos grupos enfrentam problemas porque as configurações estão erradas. Às vezes, os administradores não ativam a autenticação multifator. Isso facilita que alguém assuma o controle de contas. Muitos grupos também não conseguem ver ou controlar tudo no seu Microsoft 365. Toda semana, os grupos lidam com mais de 140.000 logins com falha. Esses dados mostram por que você deve se preocupar com a segurança o tempo todo.
| Descrição da lacuna de segurança | Percentual/Quantidade |
|---|---|
| Organizações com pelo menos uma lacuna crítica de conformidade | 97% |
| Organizações que sofreram um incidente de segurança ou conformidade devido a configuração incorreta | 45% |
| Administradores operando sem autenticação multifator | 87% |
| Organizações sem visibilidade e controle completos sobre o ambiente do Microsoft 365 | 45% |
| Média de tentativas de login com falha por semana por organização | 140,443 |
Você pode encontrar outros problemas de segurança na sua avaliação de segurança do Microsoft 365:
- Shadow IT e locatários não autorizados dificultam o cumprimento das regras.
- Governança fraca de identidade e acesso deixa contas sem uso abertas.
- Dados podem vazar pelo SharePoint e pelo OneDrive.
- Teams demais podem causar problemas de conformidade.
- Erros de segurança de e-mail podem levar a golpes de e-mail corporativo.
O papel dos logs de auditoria
Os logs de auditoria são muito importantes na sua avaliação de segurança do Microsoft 365. Você os usa para monitorar ações estranhas ou arriscadas. Se algo ruim acontecer, os logs de auditoria mostram o que aconteceu e quem fez. Eles também mostram quais dados foram acessados. Você precisa dos logs de auditoria para cumprir as regras. Eles servem como prova para os reguladores e ajudam você a agir rápido quando há uma ameaça.
- Monitorar a segurança é mais fácil com bons logs.
- Você pode investigar problemas com registros claros.
- Os logs de auditoria ajudam você a cumprir as regras ao rastrear o que usuários e administradores fazem.
Dica: sempre analise seus logs de auditoria ao fazer uma avaliação de segurança do Microsoft 365. Isso ajuda a encontrar problemas antes que eles se agravem.
Reduzindo riscos
Você pode reduzir riscos usando o que aprende na sua avaliação de segurança do Microsoft 365. Trabalhe com seu CSO, CISO ou CTO para criar um plano de segurança sólido. Garanta que você consiga ver o que está acontecendo em tempo real. Faça simulações de phishing e ensine os usuários a identificar ameaças. Verifique suas configurações de segurança e o acesso dos usuários a cada poucos meses. Essas etapas ajudam a corrigir problemas de segurança e a proteger seu grupo contra novos perigos.
- Trabalhe com os líderes de segurança para criar planos sólidos.
- Use verificações em tempo real para acompanhar o que está acontecendo.
- Ensine os usuários com simulações de phishing.
- Verifique as configurações de segurança e os acessos em uma programação regular.
Uma boa avaliação de segurança do Microsoft 365 ajuda você a encontrar pontos fracos, corrigir problemas de segurança e manter seus dados e usuários protegidos.
Oportunidades de melhoria no M365
Adoção de recursos
Você pode tirar mais proveito do Microsoft 365 usando mais recursos. Muitas organizações não usam as ferramentas avançadas de segurança e conformidade. Ao revisar sua configuração, você pode perceber que os usuários deixam de lado itens como o acesso condicional por dispositivo e risco. Algumas pessoas não ativam restrições em nível de sessão ou controles de identidade privilegiada. A autenticação sem senha e a imposição de conformidade de dispositivos também ficam de fora. As políticas avançadas de anti-phishing nem sempre são usadas. Uma revisão de configuração ajuda a encontrar essas partes que faltam. Você deve orientar suas equipes a usar rótulos de confidencialidade, políticas de DLP e registro de auditoria unificado. Essas etapas tornam sua segurança melhor e ajudam a cumprir as regras.
- Acesso condicional por dispositivo e risco
- Autenticação sem senha
- Políticas avançadas de anti-phishing
- Rótulos de confidencialidade e políticas de DLP
- Registro de auditoria unificado
Dica: verifique sua configuração com frequência para não deixar de usar recursos importantes.
Otimização de licenças
Você pode economizar dinheiro e reduzir recursos sem uso corrigindo suas licenças. Uma avaliação de licenciamento do Microsoft 365 mostra onde você paga por licenças que não precisa. Muitas organizações mantêm licenças para usuários fantasmas ou concedem recursos demais. Verificar sua configuração ajuda a alinhar as licenças ao que você realmente usa. Você deve remover contas sem uso e escolher as assinaturas certas. Isso ajuda a usar melhor os recursos e a gastar menos.
- Analise as atribuições de licença após cada verificação.
- Remova as licenças de usuários fantasmas ou inativos.
- Use verificações de configuração para alinhar os recursos às suas necessidades.
Fortalecendo a conformidade
Você fortalece a conformidade seguindo etapas claras. Comece com uma verificação para identificar lacunas. Use revisões de configuração para analisar suas regras e controles. Você deve treinar todos os usuários com programas de capacitação. O Microsoft Purview ajuda a monitorar a deriva de permissões e o compartilhamento para fora da sua organização. Verifique com frequência os aplicativos corporativos e as permissões de API. Configure políticas de DLP, regras de retenção e rótulos de confidencialidade. Mantenha os logs de auditoria e use retenção para litígio, se precisar por motivos legais. Fique atento ao risco interno e verifique a conformidade de comunicações para evitar problemas.
- Defina regras de contas e autenticação.
- Configure permissões de aplicativos.
- Adicione controles de gerenciamento de dados e armazenamento.
- Melhore a segurança de e-mail.
- Ative regras de auditoria e registro.
- Gerencie dispositivos móveis com os controles certos.
Observação: realizar essas ações após cada verificação e revisão ajuda a construir uma conformidade sólida.
Prós do Modelo de Maturidade do Microsoft 365
- Oferece um roteiro estruturado para avaliar e avançar na adoção do Microsoft 365 em pessoas, processos e tecnologia.
- Ajuda a alinhar os investimentos em TI aos objetivos de negócio ao definir estágios e resultados de maturidade claros.
- Incentiva as melhores práticas de governança, segurança, conformidade e gestão da informação, adaptadas aos recursos do Microsoft 365.
- Facilita o progresso mensurável com critérios de avaliação, permitindo priorizar iniciativas e acompanhá-las ao longo do tempo.
- Apoia a comunicação com as partes interessadas ao traduzir melhorias técnicas em valor para o negócio e redução de riscos.
- Promove a adoção consistente e práticas de gestão de mudanças, melhorando a experiência dos usuários finais e a produtividade.
- Aproveita as orientações e ferramentas da Microsoft, tornando as recomendações realistas e práticas para ambientes do Microsoft 365.
- Pode melhorar a postura de segurança e a conformidade regulatória por meio de controles em etapas e recomendações de política.
Desvantagens do Modelo de Maturidade do Microsoft 365
- Pode ser percebido como centrado na Microsoft e menos aplicável a organizações com ambientes heterogêneos de nuvem ou mistos com infraestrutura local.
- A implementação pode exigir muitos recursos, com tempo, orçamento e profissionais qualificados para avançar entre os níveis de maturidade.
- Risco de conformidade apenas formal: as equipes podem focar em atingir pontuações de maturidade em vez de promover mudanças culturais ou operacionais significativas.
- Os estágios genéricos de maturidade podem não considerar contextos organizacionais específicos, requisitos do setor ou restrições de sistemas legados.
- As mudanças frequentes nos recursos da Microsoft podem dificultar a manutenção do alinhamento com o modelo e exigir reavaliação contínua.
- Organizações menores podem achar o modelo excessivamente complexo ou oneroso em relação às suas necessidades e capacidades.
- Sem patrocínio executivo e colaboração entre áreas, as melhorias podem estagnar, mesmo com orientações claras.
- A ênfase excessiva em ferramentas e políticas pode negligenciar a adoção pelos usuários, o treinamento e os fatores humanos que geram valor real.
Etapas Práticas para a Maturidade no Microsoft 365
Avaliando Seu Ambiente
Você precisa saber o que existe no seu ambiente Microsoft 365 antes de torná-lo mais seguro ou verificar se está em conformidade com as regras. Comece fazendo uma verificação cuidadosa do seu sistema. Documente como você trata os problemas e garanta que cada etapa use recursos do Microsoft 365. Crie um plano para comunicar às pessoas quando algo der errado. Pratique seus planos com frequência e ajuste-os quando surgirem novas ameaças. Use os dados de auditoria para avaliar seu nível de segurança e identificar pontos fracos. Planeje uma análise de riscos para verificar se você atende às regras. Peça feedback aos usuários e analise os dados do sistema para entender como as coisas funcionam. Identifique os problemas, escolha o que corrigir primeiro e faça pequenas mudanças. Assim, você mantém seu sistema Microsoft 365 forte e preparado para novas regras.
Priorizando Segurança e Conformidade
Concentre-se nas coisas mais importantes para manter seu sistema seguro e em conformidade com as regras. Analise suas pessoas, seus processos e sua tecnologia. Examine os logs de auditoria e fique atento a riscos para saber o seu nível de segurança. Proteja dados importantes com ferramentas específicas. Monitore problemas o tempo todo. Tenha etapas claras a seguir caso ocorra um incidente grave. Use backups testados para restaurar tudo à normalidade. Garanta que todas as regras sejam cumpridas. Ative a MFA para todas as contas importantes e verifique com frequência quem pode acessar. Faça verificações periódicas para se antecipar a ameaças e manter suas regras atualizadas. Sempre alinhe suas ações às regras e use as ferramentas do Microsoft 365 para apoiar verificações e correções.
Avançando para Níveis de Maturidade Mais Altos
Para evoluir no modelo de maturidade do Microsoft 365, defina suas metas com o apoio de áreas importantes. Revise sua configuração para identificar riscos e pontos fracos. Atribua responsabilidades claras às pessoas para cada serviço. Crie regras para a criação de novos canais do Teams ou sites do SharePoint. Defina quando o conteúdo pode sair do seu grupo, de acordo com as regras. Use nomes para os workspaces que facilitem as verificações. Adicione rótulos de confidencialidade e políticas de DLP para proteger os dados. Configure o acesso condicional e ative a MFA para todos os administradores. Revise as configurações padrão e fortaleça-as, se necessário. Planeje treinamentos para os usuários, a fim de apoiar a adoção das novas regras. Use automação para executar tarefas sem precisar fazê-las manualmente. Acompanhe o andamento com KPIs, como o número de pessoas que usam o sistema todo mês. Faça verificações do Microsoft 365 com frequência para continuar evoluindo e seguir as regras.
Dica: Realize uma verificação mensal do Microsoft 365 com os principais membros da equipe. Isso ajuda a manter o time no caminho certo e todos focados em melhorar.
Checklist do Modelo de Maturidade do Microsoft 365
Use este checklist para avaliar e planejar sua maturidade no Microsoft 365 nas principais áreas. Marque os itens como concluídos à medida que avançar nas iniciativas e nos controles.
Benefícios de Negócio da Maturidade no Microsoft 365
Segurança Aprimorada
Quando você eleva a maturidade do seu Microsoft 365, sua segurança melhora. Você mantém seus dados e usuários protegidos contra ameaças. Você usa recursos inteligentes do Microsoft 365 para identificar riscos cedo. Você configura regras robustas sobre quem pode entrar e compartilhar informações. Você também passa a seguir mais requisitos de conformidade. Sua equipe consegue agir mais rápido quando algo dá errado. A tabela abaixo mostra como uma maior maturidade no Microsoft 365 ajuda você:
| Tipo de melhoria | Descrição |
|---|---|
| Segurança aprimorada | Você fortalece sua segurança com regras e verificações melhores. |
| Conformidade regulatória | Você segue mais regras e passa em auditorias com mais facilidade. |
| Eficiência operacional | Você usa melhor seus recursos e faz menos trabalho manual. |
| Continuidade dos negócios | Você continua trabalhando mesmo quando algo ruim acontece. |
| Vantagem competitiva | Você se mantém à frente porque o seu Microsoft 365 é mais seguro que o dos concorrentes. |
Você também deixa de apenas conhecer o Microsoft 365 e passa a usá-lo de forma realmente eficaz. Você extrai mais valor do seu Microsoft 365 Copilot. Você usa a tecnologia de maneira inteligente e cuidadosa.
Economia de custos
Você economiza dinheiro quando a maturidade do seu Microsoft 365 aumenta. Você deixa de pagar por licenças que não usa. Você remove usuários fantasma e concede apenas os recursos de que as pessoas realmente precisam. Você evita multas por seguir as regras. Você gasta menos tempo corrigindo problemas. Você usa automação no Microsoft 365 para reduzir o trabalho manual. Você também diminui a chance de problemas de segurança caros. Quando gerencia bem as licenças e os recursos, você realmente economiza. Além disso, evita perdas financeiras decorrentes de falhas de conformidade e de segurança fraca.
Valor estratégico para ambientes Microsoft
Com uma governança melhor do Microsoft 365, você ganha mais do que segurança e economia. Você constrói confiança com seus clientes e parceiros. Você se torna um consultor de confiança, e não apenas um vendedor. Você mantém os clientes por mais tempo e aumenta sua receita. Você planeja novos projetos com uma base sólida no Microsoft 365. Você consegue mudar rapidamente quando as necessidades do negócio mudam. Sua equipe pode se dedicar a temas importantes, e não apenas às tarefas do dia a dia. Você também alcança pontuações de segurança mais altas e tem menos problemas. Quando mapeia seus processos e aprofunda o conhecimento sobre o Microsoft 365, você obtém bons resultados. Você deixa tanto os clientes quanto os colaboradores mais satisfeitos.
Observação: se a maturidade do seu Microsoft 365 for baixa, você enfrenta riscos. Pode haver dados em excesso, brechas de segurança e desperdício de recursos. Você pode evitar esses problemas avançando no modelo de maturidade e usando o Microsoft 365 para obter mais controle e conformidade.
Você pode melhorar o seu grupo usando o M365 Maturity Model. Aproveite o que você aprende com os resultados e as verificações de segurança de cada locatário. Muitos grupos, como um grande fundo imobiliário, passaram a trabalhar melhor depois de seguir dicas de maturidade. Eles também extraíram mais valor do Microsoft 365. Você deve comparar seu locatário com padrões como a linha de base de fundamentos do CIS M365 e a linha de base Essential Eight. Fazer uma auditoria completa do m365 ajuda você a entender sua situação atual e identificar o que está faltando. Conheça ferramentas como o assessment tool da ShareGate e a Documentação de Segurança da Microsoft para ajudar seu locatário a evoluir.
modelo de maturidade para o Microsoft 365
O que é o modelo de maturidade do Microsoft 365?
O modelo de maturidade do Microsoft 365 é uma estrutura organizada que define etapas de adoção, governança, segurança e gerenciamento em toda a organização, para sustentar atividades reais do negócio. Ele ajuda as equipes a evoluir do uso ad hoc do Microsoft 365 para práticas de governança bem definidas e melhor desempenho de processos, alinhando a plataforma Microsoft 365 à estratégia organizacional e às competências do negócio.
Onde posso encontrar conteúdo oficial da Microsoft e cenários práticos para o modelo?
O conteúdo oficial da Microsoft e os cenários práticos estão disponíveis no Microsoft Learn e na documentação relacionada. Recursos adicionais, comunidades de apoio e exemplos também podem ser encontrados no GitHub, onde há algumas implementações e modelos relacionados ao modelo de maturidade do Microsoft 365, mantidos pela comunidade e por parceiros.
Como o modelo define competências de negócio e o conjunto de competências de negócio?
O modelo define um conjunto de competências de negócio, como governança da informação, atualizações de segurança, gerenciamento de conteúdo, gerenciamento de documentos e processos de gestão. Cada competência possui níveis de maturidade que descrevem as capacidades esperadas, os papéis e as medidas para melhorar o desempenho dos processos e garantir que as práticas de governança sustentem os resultados do negócio.
Como a governança da informação e a governança de conteúdo se encaixam no modelo de maturidade?
Governança da informação e governança de conteúdo são competências essenciais no modelo de maturidade do Microsoft 365. Elas abrangem políticas para tipos de conteúdo, retenção, classificação de dados sensíveis, controles de conformidade, ciclo de vida do conteúdo e o uso das ferramentas do Microsoft 365 para aplicar uma gestão de conteúdo consistente em toda a organização.
O modelo pode ajudar a garantir a conformidade e a gestão de dados sensíveis?
Sim. O modelo de maturidade orienta as organizações a implementar controles que garantam conformidade, protejam dados sensíveis e padronizem os processos de gestão. Ele recomenda atualizações de segurança, estruturas de suporte técnico e práticas de governança da informação para reduzir riscos e demonstrar conformidade em auditorias.
Como você usa o modelo para melhorar os processos de negócio e de gestão?
Use o modelo avaliando a maturidade atual, priorizando melhorias nos processos de negócio, definindo papéis e responsabilidades e implementando práticas de governança para gerenciar os processos. O modelo ajuda a alinhar o uso do Microsoft 365 para melhorar o desempenho dos processos e sustentar os processos de negócio em toda a organização.
O que significa "ad hoc" no contexto da maturidade do Microsoft 365 e como você supera essa fase?
"Ad hoc" refere-se a um uso informal, inconsistente ou manual da plataforma, com pouca governança. Superar essa fase envolve definir uma estratégia, estabelecer competências de negócio, aplicar governança da informação, padronizar tipos de conteúdo e fluxos de trabalho e adotar etapas de implementação mensuráveis descritas no modelo de maturidade.
Como o modelo aborda a gestão de conteúdo, os tipos de conteúdo e a gestão de documentos?
O modelo descreve práticas de gestão de conteúdo que incluem taxonomia, tipos de conteúdo, políticas de metadados, controle de versões, retenção e o ciclo de vida da gestão de documentos. Essas medidas ajudam as organizações a gerenciar o conteúdo de forma consistente, melhorar a localização das informações e garantir a conformidade com as políticas.
Quais componentes técnicos devem estar em funcionamento (atualizações de segurança, suporte técnico) ao implementar o modelo?
Os componentes técnicos incluem atualizações de segurança regulares, gestão de patches, controles de identidade e acesso, monitoramento, backup e recuperação e uma estrutura de suporte técnico. Eles sustentam a plataforma Microsoft 365 e são necessários para manter uma governança madura e operações confiáveis.
Existem modelos ou implementações recomendadas no GitHub para o modelo de maturidade?
Sim. Muitas comunidades, provedoras de suporte e parceiros publicam modelos, ferramentas de avaliação e orientações de implementação no GitHub. Esses repositórios costumam complementar o conteúdo oficial do Microsoft Learn e oferecem cenários práticos e scripts para acelerar a adoção.
Como os resultados de IA e as novas funcionalidades afetam o modelo de maturidade e a governança?
Os resultados de IA trazem novas considerações para a governança de conteúdo, a precisão das informações e a conformidade. O modelo de maturidade recomenda atualizar as práticas de governança para validar os resultados de IA, controlar seu armazenamento como tipos de conteúdo, gerenciar a exposição de dados sensíveis e garantir o uso responsável da IA alinhado à estratégia da organização.
Quem deve participar da definição do modelo de maturidade do Microsoft 365 em uma organização?
A definição do modelo exige a participação de várias áreas: TI, segurança, conformidade, donos de processos de negócio, gestores de conteúdo e patrocinadores executivos. Isso garante que o conjunto de competências de negócio seja relevante para as atividades reais da empresa e que as práticas de governança sejam adotadas em toda a organização.
Como eu meço o progresso e os resultados depois de aplicar o modelo?
Meça o progresso com KPIs ligados aos objetivos de negócio, como redução de incidentes, melhoria da postura de conformidade, redução do tempo para encontrar conteúdo, métricas de adoção e melhorias no desempenho dos processos. Avaliações regulares em relação aos níveis de maturidade e revisões dos processos de gestão ajudam a acompanhar os resultados ao longo do tempo.
Quais recursos adicionais devo consultar para implementar o modelo com eficácia?
Consulte o Microsoft Learn, o conteúdo oficial da Microsoft, os repositórios no GitHub, os guias de parceiros, os fóruns de suporte da comunidade e estudos de caso com cenários práticos. Esses recursos adicionais fornecem modelos, avaliações e melhores práticas para ajudar você a usar o modelo e melhorar a governança e as operações.
🎧 Ouça este episódio
Em conclusão, a auditoria de mais de 500 locatários mostra que alcançar maturidade em governança não é um projeto pontual, mas uma jornada contínua baseada em hábitos diários, configuração adequada e mudança de comportamento. Para se aprofundar nesses insights, ouça a discussão completa no episódio relacionado: Microsoft 365 Maturity Model Based on 500 Tenant Audits.
Quer uma explicação prática sobre Microsoft 365 Maturity Model Based on 500 Tenant Audits? Este episódio explica o tema em linguagem clara e mostra por que ele é importante para Microsoft 365, Azure, Power Platform, segurança, IA e trabalho moderno.
Ouça este episódio se você quer:
- Entender os conceitos-chave por trás de Microsoft 365 Maturity Model Based on 500 Tenant Audits
- Ver como ele se encaixa no ecossistema mais amplo de tecnologias da Microsoft
- Descobrir onde ele pode gerar valor prático para a sua organização
Você também pode gostar destes episódios relacionados do M365 FM:
- MCP (Model Context Protocol) - Simply Explained
- Canvas Apps vs Model-Driven Apps - Explicado de forma simples
- Platform Engineering: o novo modelo operacional para o Azure
- Modelo operacional agêntico para IA corporativa e Copilot
- Criando SaaS multilocatário com Power Pages e Dataverse
Descubra mais conversas práticas sobre Microsoft no M365 FM.