 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Cosa ci hanno insegnato 500 audit di tenant sulla maturità della governance di Microsoft 365
By Mirko Peters ·
Scopri i risultati chiave dell'audit di oltre 500 tenant di Microsoft 365 e perché una governance efficace dipende dalle azioni quotidiane più che dalle sole regole scritte. Analizziamo…
Automatically translated with AI from the original post. Read the English original
Scopri i risultati chiave dell'audit di oltre 500 tenant di Microsoft 365 e perché una governance efficace dipende dalle azioni quotidiane più che dalle sole regole scritte. Analizziamo le configurazioni errate più comuni e come affrontarle in modo efficace.
Risultati chiave da oltre 500 audit
Tendenze di maturità
Analizzando 500 audit di tenant di Microsoft 365 emergono alcuni schemi ricorrenti. Molte organizzazioni pagano per servizi che non utilizzano. Alcune funzionalità vengono usate poco. La tabella seguente mostra le tendenze principali che incidono sui costi:
| Descrizione della tendenza | Impatto percentuale sui costi |
|---|---|
| Gli utenti fantasma fanno lievitare il costo complessivo delle licenze | 23% |
| Assegnazione eccessiva di funzionalità | 31% |
| Fluttuazioni stagionali nell'utilizzo | 18% |
Gli utenti fantasma sono account che non hanno più bisogno di accesso. Possono far salire i costi delle licenze di quasi un quarto. Assegnare troppe funzionalità che le persone non usano fa sprecare ancora più denaro. Quando le persone usano Microsoft 365 più o meno in periodi diversi, cambia anche la spesa. Se controlli il tuo audit di m365, puoi usare questi schemi per risparmiare. Un report periodico ti permette di monitorare queste tendenze e prendere decisioni più intelligenti.
Configurazioni errate comuni
Molte organizzazioni hanno gli stessi problemi di configurazione in Microsoft 365. Potresti riscontrarli anche nel tuo audit di m365:
- Solo il 45% degli utenti usa uno strumento di configurazione.
- Microsoft ha rilevato 176.000 eventi di manomissione nel maggio 2024.
- Il 48% delle persone ha dichiarato che c'è stata poca o nessuna manomissione.
Potresti anche avere questi problemi:
- Configurazione e verifiche manuali richiedono molto tempo.
- Le impostazioni possono cambiare lentamente senza che nessuno se ne accorga.
- È difficile capire cosa fanno tutti gli utenti e quali autorizzazioni hanno.
- Mantenere tutto allineato è complicato.
Questi errori di configurazione possono rendere il sistema meno sicuro e aumentare il carico di lavoro del team IT. Un buon report può aiutarti a individuare questi problemi per tempo e a risolverli prima che peggiorino.
Impatto sulla governance
Gli errori di governance possono rendere l'organizzazione meno sicura. Nel report potresti notare questi elementi:
- Gli errori di governance possono evidenziare punti deboli nei controlli.
- Questi punti deboli possono causare errori importanti nei report.
- Gli enti regolatori potrebbero esaminare più da vicino la tua organizzazione.
Circa il 30% degli audit dei piani di benefit per i dipendenti presenta problemi gravi. Questi problemi possono indicare test inadeguati e documentazione debole. Ciò può farti credere di essere al sicuro quando non lo sei. Può anche spingere gli altri a fare più domande su come controlli i processi. Risolvere questi problemi di governance aiuta la tua organizzazione a restare sicura e affidabile.
Suggerimento: controlla spesso i risultati dell'audit e aggiorna le regole di governance. Così puoi fermare i rischi e mantenere l'organizzazione conforme alle norme.
Comprendere il modello di maturità di M365
Il modello di maturità di Microsoft 365 è stato creato da m365.fm. Ti aiuta a rendere Microsoft 365 più sicuro e a rispettare meglio le normative. Questo modello non si limita a contare quanti criteri o strumenti hai. Verifica come funziona il sistema quando viene testato. Puoi usare questo modello per capire quanto è solida la tua governance e cosa fare dopo.
Cinque livelli di maturità
Il modello di maturità di Microsoft 365 prevede cinque livelli. Ogni livello mostra come l'organizzazione gestisce regole e sicurezza.
| Livello di maturità | Caratteristiche e requisiti |
|---|---|
| Livello 300 | Processi definiti e standard, guidati dai criteri, ambiente stabile, buona competenza degli utenti, convalida limitata delle metriche. |
| Livello 400 | Ambiente IT gestito attivamente, processi documentati, governance solida, elevata competenza degli utenti, processi IT adattabili con metriche definite. |
| Livello 500 | Focus sull'ottimizzazione e sul miglioramento continuo, utenti pienamente competenti, miglioramento sistematico dei processi e analisi delle prestazioni. |
Si parte da passaggi semplici e manuali. Poi si usano dati e automazione per migliorare ogni giorno. Al livello 300 le persone iniziano a preoccuparsi di rispettare le regole. Al livello 400 i team collaborano e usano la GRC in tutte le decisioni. Al livello 500 si cercano sempre modi per migliorare.
Dalla gestione reattiva alla governance ottimizzata
Il modello di maturità di Microsoft 365 ti aiuta a smettere di risolvere i problemi solo quando si presentano. Ti aiuta a costruire regole solide prima che i problemi nascano. Ai livelli più alti si usano automazione e regole chiare. Questo fa risparmiare tempo e rende il sistema più sicuro.
| Beneficio | Descrizione |
|---|---|
| Automazione | Fa risparmiare ore di lavoro al team IT e rende la governance uno scudo permanente, fornendo prove affidabili per gli audit. |
| Conformità continua | Favorisce il rispetto costante dei criteri, rendendo più semplice ottenere una protezione adeguata. |
| Strategia unificata | Migliora l'efficienza operativa e la gestione del rischio grazie all'applicazione efficace dei criteri. |
Allinei i piani agli obiettivi di business. Così riduci il rischio e gestisci meglio Microsoft 365.
Rendere operativa la governance
La governance va usata ogni giorno, non solo scritta in regole. Il modello di maturità di Microsoft 365 ti mostra come standardizzare la creazione delle aree di lavoro, gestirne il ciclo di vita e monitorare chi vi accede.
| Pilastro della governance | Aree di intervento in Microsoft 365 |
|---|---|
| Creazione e proprietà delle aree di lavoro | Standardizza la creazione delle aree di lavoro con convenzioni di denominazione e modelli, e assegna proprietari chiari per garantire la responsabilità. |
| Gestione del ciclo di vita e pulizia | Definisci regole per archiviare o eliminare le aree di lavoro inattive, così da mantenere la qualità dei dati e la conformità. |
| Monitoraggio e reporting | Tieni traccia dell'utilizzo dei dati e dell'applicazione dei criteri per garantire privacy e qualità. |
| Controlli di accesso e condivisione | Usa le verifiche degli accessi e il monitoraggio automatico delle autorizzazioni per gestire la condivisione e i contenuti sensibili. |
Crei un sistema che funziona sempre, non solo in occasione degli audit. Il modello di maturità di Microsoft 365 ti aiuta a costruire fiducia e controllo nel tuo gruppo.
Errori comuni sul modello di maturità di Microsoft 365
- Trattarlo come una semplice checklist: Credere che portare una funzionalità al livello successivo significhi solo completare attività, invece di radicare pratiche e comportamenti sostenibili.
- Concentrarsi solo sulla tecnologia: Dare priorità a strumenti e funzionalità trascurando persone, processi, governance e adozione.
- Presumere che una soluzione valga per tutti: Applicare obiettivi di maturità generici senza adattarli a obiettivi di business, settore e dimensione dell'organizzazione.
- Equiparare la maturità al numero di licenze o all'utilizzo delle funzionalità: Misurare il successo in base alle licenze acquistate o alle funzionalità attivate, anziché in base ai risultati di business e all'uso effettivo.
- Trascurare la gestione del cambiamento e la formazione: Sottovalutare l'impegno necessario per favorire l'adozione da parte degli utenti, la formazione per ruolo e il cambiamento dei comportamenti.
- Saltare la governance e la conformità: Considerare la governance un aspetto secondario invece di un elemento fondamentale che consente scalabilità, sicurezza e gestione del rischio.
- Assenza di metriche o misurazioni chiare: Non definire KPI, valori di riferimento e valutazioni periodiche per monitorare i progressi e il valore ottenuto.
- Sottovalutare le esigenze di integrazione e architettura: Ignorare identità, architettura delle informazioni e integrazione con i sistemi esistenti, con il risultato di creare silos e debito tecnico.
- Scarso sostegno da parte della dirigenza: Mancanza di un supporto visibile da parte dei vertici e di allineamento strategico, che limita la collaborazione interfunzionale e i finanziamenti.
- Iniziative di miglioramento a silos: Migliorare singoli strumenti o team in modo isolato, anziché coordinarsi tra le funzioni per ottenere risultati a livello aziendale.
- Trascurare sicurezza e rischi: Potenziare le funzionalità di collaborazione e condivisione senza controlli, monitoraggio e gestione degli incidenti adeguati.
- Assenza di un ciclo di miglioramento continuo: Considerare la maturità un progetto una tantum invece di una pratica costante di valutazione, feedback e perfezionamento.
- Non collegare la maturità ai risultati di business: Non associare i livelli di maturità a benefici misurabili come produttività, riduzione dei costi o esperienza del cliente.
Approfondimenti dalla valutazione della sicurezza di Microsoft 365
Lacune di sicurezza individuate
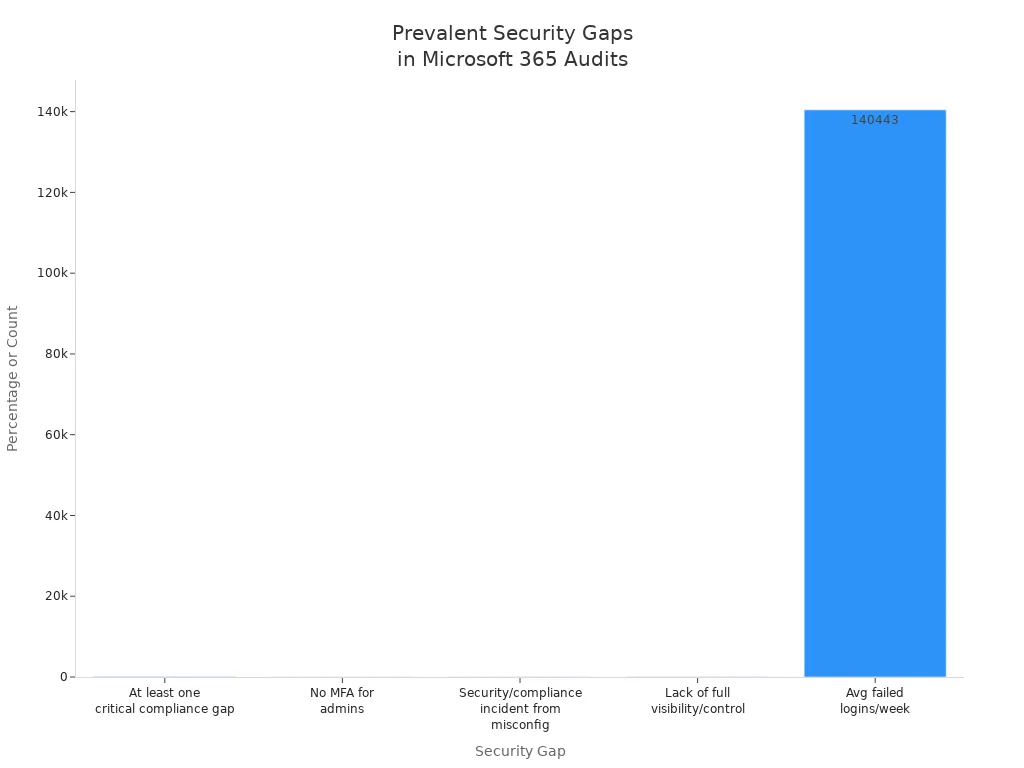
Quando esegui una valutazione della sicurezza di Microsoft 365, emergono molti problemi. Questi problemi possono mettere a rischio la tua organizzazione. Quasi ogni organizzazione presenta almeno una lacuna di conformità importante. Molte hanno problemi dovuti a configurazioni errate. A volte gli amministratori non attivano l'autenticazione a più fattori, e ciò facilita la compromissione degli account. Molte organizzazioni inoltre non riescono a vedere o controllare tutto ciò che accade in Microsoft 365. Ogni settimana le organizzazioni gestiscono più di 140.000 accessi non riusciti. Questi dati dimostrano perché la sicurezza va curata costantemente.
| Descrizione della lacuna di sicurezza | Percentuale/Numero |
|---|---|
| Organizzazioni con almeno una lacuna critica di conformità | 97% |
| Organizzazioni che hanno subito un incidente di sicurezza o di conformità a causa di una configurazione errata | 45% |
| Amministratori che operano senza autenticazione a più fattori | 87% |
| Organizzazioni che non hanno una visibilità e un controllo completi sull'ambiente Microsoft 365 | 45% |
| Numero medio di tentativi di accesso non riusciti a settimana per organizzazione | 140,443 |
Nella tua valutazione della sicurezza di Microsoft 365 potresti trovare altri problemi di sicurezza:
- Shadow IT e tenant non autorizzati rendono difficile far rispettare i criteri.
- Una governance debole su identità e accessi lascia aperti account inutilizzati.
- I dati possono fuoriuscire tramite SharePoint e OneDrive.
- Troppi canali Teams possono creare problemi di conformità.
- Errori nella sicurezza della posta elettronica possono portare a truffe via email aziendale.
Il ruolo dei log di controllo
I log di controllo sono molto importanti nella tua valutazione della sicurezza di Microsoft 365. Ti servono per individuare azioni strane o rischiose. Se succede qualcosa di grave, i log di controllo mostrano cosa è successo e chi l'ha fatto. Indicano anche quali dati sono stati toccati. Ti servono per rispettare le regole: forniscono prove per le autorità di controllo e ti aiutano ad agire rapidamente quando c'è una minaccia.
- Monitorare la sicurezza è più facile con log ben strutturati.
- Puoi analizzare i problemi grazie a registrazioni chiare.
- I log di controllo ti aiutano a rispettare le regole tracciando le attività di utenti e amministratori.
Suggerimento: controlla sempre i log di controllo quando esegui una valutazione della sicurezza di Microsoft 365. Ti aiuta a individuare i problemi prima che peggiorino.
Riduzione del rischio
Puoi ridurre il rischio usando ciò che hai appreso dalla tua valutazione della sicurezza di Microsoft 365. Collabora con il tuo CSO, CISO o CTO per definire un piano di sicurezza solido. Assicurati di poter vedere in tempo reale cosa sta succedendo. Esegui simulazioni di phishing e insegna agli utenti a riconoscere le minacce. Verifica le impostazioni di sicurezza e gli accessi degli utenti ogni pochi mesi. Questi passaggi ti aiutano a risolvere i problemi di sicurezza e a proteggere il gruppo dalle nuove minacce.
- Collabora con i responsabili della sicurezza per definire piani solidi.
- Usa controlli in tempo reale per vedere cosa sta succedendo.
- Forma gli utenti con simulazioni di phishing.
- Verifica impostazioni di sicurezza e accessi con una pianificazione regolare.
Una buona valutazione della sicurezza di Microsoft 365 ti aiuta a individuare i punti deboli, a risolvere i problemi di sicurezza e a proteggere dati e utenti.
Opportunità di miglioramento per Microsoft 365
Adozione delle funzionalità
Puoi ricavare di più da Microsoft 365 utilizzando più funzionalità. Molti gruppi non usano gli strumenti avanzati di sicurezza e conformità. Quando verifichi la configurazione, potresti notare che gli utenti non usano cose come l'accesso condizionale in base a dispositivo e rischio. Alcuni non attivano le restrizioni a livello di sessione o i controlli sulle identità privilegiate. Anche l'autenticazione senza password e l'applicazione della conformità dei dispositivi vengono trascurate. I criteri avanzati di anti-phishing non sempre sono utilizzati. Una revisione della configurazione ti aiuta a individuare queste parti mancanti. Dovresti indicare ai tuoi team di usare le etichette di riservatezza, i criteri DLP e la registrazione unificata dei controlli. Questi passaggi migliorano la sicurezza e ti aiutano a rispettare le regole.
- Accesso condizionale in base a dispositivo e rischio
- Autenticazione senza password
- Criteri avanzati di anti-phishing
- Etichette di riservatezza e criteri DLP
- Registrazione unificata dei controlli
Suggerimento: verifica spesso la configurazione per non perdere funzionalità importanti.
Ottimizzazione delle licenze
Puoi risparmiare denaro e ridurre le funzionalità inutilizzate correggendo le licenze. Una valutazione delle licenze di Microsoft 365 mostra dove paghi licenze che non ti servono. Molti gruppi mantengono licenze per utenti fantasma o assegnano troppe funzionalità. Verificare la configurazione ti aiuta a far corrispondere le licenze a ciò che usi davvero. Dovresti rimuovere gli account inutilizzati e scegliere gli abbonamenti giusti. Questo ti aiuta a usare meglio le risorse e a spendere meno.
- Controlla le assegnazioni delle licenze dopo ogni verifica.
- Togli le licenze agli utenti fantasma o inattivi.
- Usa le verifiche della configurazione per allineare le funzionalità alle tue esigenze.
Rafforzare la conformità
Rafforzi la conformità seguendo passaggi chiari. Inizia con una verifica per individuare le lacune. Usa le revisioni della configurazione per esaminare i tuoi criteri e i controlli. Dovresti formare tutti gli utenti con programmi di formazione. Microsoft Purview ti aiuta a monitorare le modifiche progressive alle autorizzazioni e la condivisione al di fuori del gruppo. Verifica spesso le app aziendali e le autorizzazioni API. Configura criteri DLP, regole di conservazione ed etichette di riservatezza. Mantieni i log di controllo e usa il blocco per controversia legale se ti serve per motivi legali. Monitora i rischi interni e verifica la conformità delle comunicazioni per prevenire problemi.
- Definisci regole per account e autenticazione.
- Configura le autorizzazioni delle app.
- Aggiungi controlli per la gestione dei dati e dello storage.
- Migliora la sicurezza della posta elettronica.
- Attiva le regole di controllo e registrazione.
- Gestisci i dispositivi mobili con i controlli giusti.
Nota: eseguire questi passaggi dopo ogni verifica e revisione ti aiuta a costruire una conformità solida.
Vantaggi del modello di maturità di Microsoft 365
- Offre una tabella di marcia strutturata per valutare e far progredire l'adozione di Microsoft 365 su persone, processi e tecnologia.
- Aiuta ad allineare gli investimenti IT agli obiettivi aziendali, definendo fasi di maturità e risultati chiari.
- Favorisce le buone pratiche di governance, sicurezza, conformità e gestione delle informazioni, calibrate sulle funzionalità di Microsoft 365.
- Consente di misurare i progressi con criteri di valutazione, facilitando la definizione delle priorità delle iniziative e il monitoraggio nel tempo.
- Supporta la comunicazione con gli stakeholder, traducendo i miglioramenti tecnici in valore per il business e riduzione del rischio.
- Promuove un'adozione coerente e pratiche di gestione del cambiamento, migliorando l'esperienza e la produttività degli utenti finali.
- Sfrutta le indicazioni e gli strumenti Microsoft, rendendo le raccomandazioni realistiche e pratiche per gli ambienti Microsoft 365.
- Può migliorare la postura di sicurezza e la conformità normativa attraverso controlli graduali e raccomandazioni sui criteri.
Svantaggi del modello di maturità di Microsoft 365
- Può essere percepito come eccessivamente incentrato su Microsoft e meno applicabile alle organizzazioni con ambienti cloud o on-premises eterogenei.
- L'implementazione può richiedere molte risorse, con tempo, budget e personale qualificato necessari per passare da un livello di maturità all'altro.
- Rischio di conformità formale: i team potrebbero concentrarsi sul raggiungimento dei punteggi di maturità anziché su un cambiamento culturale o operativo reale e significativo.
- Le fasi generiche di maturità potrebbero non tenere conto dei contesti organizzativi specifici, dei requisiti di settore o dei vincoli dei sistemi legacy.
- Le frequenti modifiche alle funzionalità di Microsoft rendono difficile mantenere l'allineamento con il modello e richiedono una rivalutazione continua.
- Le organizzazioni più piccole potrebbero trovare il modello eccessivamente complesso o oneroso rispetto alle proprie esigenze e capacità.
- Senza un sostegno da parte del management e una collaborazione trasversale tra le funzioni, i miglioramenti potrebbero bloccarsi nonostante indicazioni chiare.
- Concentrarsi troppo su strumenti e criteri può trascurare l'adozione da parte degli utenti, la formazione e i fattori umani che generano valore reale.
Passaggi concreti per la maturità di Microsoft 365
Valutare il proprio ambiente
Per poter rendere più sicuro il tuo ambiente Microsoft 365 o verificare che rispetti le regole, devi prima sapere cosa contiene. Inizia con un controllo accurato del sistema. Documenta come gestisci i problemi e assicurati che ogni passaggio utilizzi le funzionalità di Microsoft 365. Prepara un piano per comunicare alle persone quando qualcosa va storto. Esercita spesso i tuoi piani e modificali quando emergono nuove minacce. Usa i dati di audit per valutare il livello di sicurezza e individuare i punti deboli. Pianifica una verifica dei rischi per controllare se rispetti le normative. Chiedi feedback agli utenti e analizza i dati di sistema per capire come funzionano le cose. Individua i problemi, scegli cosa correggere per primo e apporta piccole modifiche. In questo modo il tuo sistema Microsoft 365 resta solido e pronto per le nuove normative.
Dare priorità a sicurezza e conformità
Concentrati sugli aspetti più importanti per mantenere il sistema sicuro e rispettare le normative. Verifica le persone, i processi e la tecnologia. Analizza i log di audit e monitora i rischi per capire il livello di sicurezza. Proteggi i dati importanti con strumenti dedicati. Tieni sotto controllo i problemi in ogni momento. Definisci procedure chiare da seguire in caso di incidente. Usa backup testati per ripristinare la normale operatività. Assicurati di rispettare tutte le normative. Attiva l'MFA per tutti gli account importanti e controlla spesso chi può accedere. Esegui verifiche frequenti per anticipare le minacce e mantenere aggiornate le regole. Verifica sempre che le attività siano allineate alle normative e usa gli strumenti di Microsoft 365 per supportare controlli e correzioni.
Passare a livelli di maturità più elevati
Per migliorare con il modello di maturità di Microsoft 365, definisci i tuoi obiettivi con il supporto dei team chiave. Verifica la configurazione per individuare rischi e punti deboli. Assegna ruoli chiari alle persone per ogni servizio. Definisci criteri per la creazione di nuovi team o siti SharePoint. Stabilisci quando i contenuti possono uscire dal gruppo, in base alle normative. Usa nomi per gli spazi di lavoro che facilitino i controlli. Aggiungi etichette di riservatezza e criteri DLP per proteggere i dati. Configura l'accesso condizionale e attiva l'MFA per tutti gli amministratori. Esamina le impostazioni predefinite e rafforzale se necessario. Pianifica la formazione degli utenti per supportare le nuove regole. Usa l'automazione per svolgere le attività senza farle manualmente. Monitora l'andamento con KPI, come il numero di utenti che utilizzano il sistema ogni mese. Esegui verifiche di Microsoft 365 frequenti per continuare a migliorare e rispettare le normative.
Suggerimento: organizza una verifica mensile di Microsoft 365 con i membri chiave del team. Questo aiuta il team a restare in carreggiata e tiene tutti impegnati a migliorare.
Checklist del modello di maturità di Microsoft 365
Usa questa checklist per valutare e pianificare la maturità di Microsoft 365 nei domini chiave. Contrassegna le voci come completate man mano che avanzi nelle iniziative e nei controlli.
Vantaggi aziendali della maturità di Microsoft 365
Sicurezza potenziata
Quando aumenti la maturità di Microsoft 365, migliora anche la sicurezza. Proteggi dati e utenti dalle minacce. Usi gli strumenti intelligenti di Microsoft 365 per individuare i rischi in anticipo. Definisci regole solide su chi può accedere e condividere contenuti. Rispetti inoltre un numero maggiore di norme di conformità. Il tuo team può reagire più rapidamente quando qualcosa va storto. La tabella seguente mostra come una maggiore maturità di Microsoft 365 ti aiuta:
| Tipo di miglioramento | Descrizione |
|---|---|
| Sicurezza potenziata | Rafforzi la sicurezza con regole e controlli migliori. |
| Conformità normativa | Rispetti un numero maggiore di norme e superi più facilmente gli audit. |
| Efficienza operativa | Sfrutti meglio le risorse e riduci il lavoro manuale. |
| Continuità operativa | Continui a lavorare anche quando succede qualcosa di grave. |
| Vantaggio competitivo | Resti avanti rispetto agli altri perché il tuo Microsoft 365 è più sicuro. |
Inoltre passi dalla semplice conoscenza di Microsoft 365 a un utilizzo davvero efficace. Ottieni di più da Microsoft 365 Copilot. Usi la tecnologia in modo intelligente e attento.
Risparmi sui costi
Quando la maturità di Microsoft 365 aumenta, risparmi denaro. Smetti di pagare licenze che non usi. Elimini gli account fantasma e assegni solo le funzionalità di cui le persone hanno davvero bisogno. Non subisci sanzioni perché rispetti le regole. Spendi meno tempo a risolvere problemi. Usi l'automazione di Microsoft 365 per ridurre il lavoro manuale. Abbassi anche la probabilità di costosi problemi di sicurezza. Quando gestisci bene licenze e funzionalità, il risparmio è concreto. Eviti inoltre perdite economiche dovute a una cattiva conformità e a una sicurezza debole.
Valore strategico per gli ambienti Microsoft
Con una migliore governance di Microsoft 365 ottieni molto più che sicurezza e risparmi. Costruisci fiducia con clienti e partner. Diventi un consulente di fiducia, non solo un venditore. Mantieni i clienti più a lungo e aumenti i ricavi. Pianifichi nuovi progetti su basi solide in Microsoft 365. Puoi cambiare rapidamente quando cambiano le esigenze del business. Il tuo team può dedicarsi a ciò che conta davvero, non solo alle attività quotidiane. Ottieni inoltre punteggi di sicurezza più alti e meno problemi. Quando mappi i processi e impari a conoscere Microsoft 365, i risultati arrivano. Rendi felici sia i clienti sia i collaboratori.
Nota: se la maturità di Microsoft 365 è bassa, sei esposto a rischi. Potresti avere troppi dati, falle di sicurezza e uno spreco di risorse. Puoi evitare questi problemi salendo nel modello di maturità e usando Microsoft 365 per un controllo e una conformità migliori.
Puoi far crescere il tuo gruppo usando il M365 Maturity Model. Sfrutta ciò che emerge dai risultati e dai controlli di sicurezza di ogni tenant. Molti gruppi, come un grande trust immobiliare, hanno lavorato meglio insieme dopo aver seguito i suggerimenti del modello di maturità. Hanno anche ottenuto più valore da Microsoft 365. Dovresti verificare il tuo tenant rispetto a standard come il CIS M365 foundations baseline e l'Essential Eight baseline. Eseguire un audit completo di Microsoft 365 ti aiuta a capire a che punto sei e a individuare ciò che manca. Per migliorare il tuo tenant, valuta strumenti come lo strumento di valutazione di ShareGate e la Microsoft Security Documentation.
Modello di maturità per Microsoft 365
Che cos'è il modello di maturità di Microsoft 365?
Il modello di maturità di Microsoft 365 è un framework strutturato che definisce le fasi di adozione, governance, sicurezza e gestione in tutta l'organizzazione, a supporto delle attività aziendali reali. Aiuta i team a passare da un uso occasionale di Microsoft 365 a pratiche di governance ben definite e a una migliore efficienza dei processi, allineando la piattaforma Microsoft 365 alla strategia organizzativa e alle competenze di business.
Dove posso trovare contenuti ufficiali Microsoft e scenari pratici per il modello?
Contenuti ufficiali Microsoft e scenari pratici sono disponibili su Microsoft Learn e nella documentazione correlata. Altre risorse, community di supporto ed esempi si trovano anche su GitHub, dove sono disponibili alcune implementazioni e modelli relativi al modello di maturità per Microsoft 365, mantenuti dalla community e dai partner.
Come definisce il modello le competenze di business e l'insieme delle competenze di business?
Il modello definisce un insieme di competenze di business, come information governance, aggiornamenti di sicurezza, gestione dei contenuti, gestione dei documenti e processi di gestione. Ogni competenza prevede livelli di maturità che descrivono le capacità attese, i ruoli e le misure per migliorare le prestazioni dei processi e garantire che le pratiche di governance supportino i risultati di business.
In che modo information governance e content governance si inseriscono nel modello di maturità?
La governance delle informazioni e quella dei contenuti sono competenze fondamentali nel modello di maturità per Microsoft 365. Riguardano i criteri per i tipi di contenuto, la conservazione, la classificazione dei dati sensibili, i controlli di conformità, il ciclo di vita dei contenuti e l'uso degli strumenti di Microsoft 365 per applicare una gestione dei contenuti coerente in tutta l'organizzazione.
Il modello può aiutare a garantire la conformità e la gestione dei dati sensibili?
Sì. Il modello di maturità guida le organizzazioni nell'implementazione di controlli che garantiscono la conformità, proteggono i dati sensibili e standardizzano i processi di gestione. Raccomanda aggiornamenti di sicurezza, strutture di supporto tecnico e pratiche di governance delle informazioni per ridurre i rischi e dimostrare la conformità durante gli audit.
Come si usa il modello per migliorare i processi aziendali e quelli di gestione?
Si usa il modello valutando il livello di maturità attuale, dando priorità ai miglioramenti dei processi aziendali, definendo ruoli e responsabilità e implementando pratiche di governance per gestire i processi. Il modello aiuta ad allineare l'uso di Microsoft 365 per migliorare le prestazioni dei processi e a sostenere i processi aziendali in tutta l'organizzazione.
Che cosa significa « ad hoc » nel contesto della maturità di Microsoft 365 e come si va oltre questo approccio?
« Ad hoc » indica un utilizzo della piattaforma informale, incoerente o manuale, con poca governance. Per superare l'approccio ad hoc occorre definire una strategia, stabilire le competenze aziendali, applicare la governance delle informazioni, standardizzare i tipi di contenuto e i flussi di lavoro e adottare le fasi di implementazione misurate descritte nel modello di maturità.
Come affronta il modello la gestione dei contenuti, i tipi di contenuto e la gestione dei documenti?
Il modello descrive pratiche di gestione dei contenuti che includono tassonomia, tipi di contenuto, criteri per i metadati, controllo delle versioni, conservazione e ciclo di vita della gestione dei documenti. Queste misure aiutano le organizzazioni a gestire i contenuti in modo coerente, a migliorarne la reperibilità e a garantire la conformità ai criteri.
Quali componenti tecniche devono essere presenti (aggiornamenti di sicurezza, supporto tecnico) quando si implementa il modello?
Le componenti tecniche includono aggiornamenti di sicurezza regolari, gestione delle patch, controlli di identità e di accesso, monitoraggio, backup e ripristino e una struttura di supporto tecnico. Costituiscono la base della piattaforma Microsoft 365 e sono necessarie per mantenere una governance matura e operazioni affidabili.
Esistono modelli o implementazioni consigliati su GitHub per il modello di maturità?
Sì. Molte community di supporto e molti partner pubblicano su GitHub modelli, strumenti di valutazione e linee guida per l'implementazione. Questi repository spesso integrano i contenuti ufficiali di Microsoft Learn e forniscono scenari pratici e script per accelerare l'adozione.
In che modo gli output dell'AI e le nuove funzionalità influiscono sul modello di maturità e sulla governance?
Gli output dell'AI introducono nuove considerazioni per la governance dei contenuti, l'accuratezza delle informazioni e la conformità. Il modello di maturità raccomanda di aggiornare le pratiche di governance per convalidare gli output dell'AI, gestirne l'archiviazione come tipi di contenuto, controllare l'esposizione dei dati sensibili e garantire un uso responsabile dell'AI allineato alla strategia dell'organizzazione.
Chi dovrebbe essere coinvolto nella definizione del modello di maturità di Microsoft 365 in un'organizzazione?
La definizione del modello richiede il coinvolgimento di più funzioni: IT, sicurezza, conformità, responsabili dei processi aziendali, gestori dei contenuti e sponsor esecutivi. Questo garantisce che le competenze aziendali siano pertinenti alle attività reali e che le pratiche di governance vengano adottate in tutta l'organizzazione.
Come si misurano i progressi e i risultati dopo aver applicato il modello?
Si misurano i progressi con KPI legati agli obiettivi aziendali, come la riduzione degli incidenti, il miglioramento della postura di conformità, la riduzione del tempo necessario per trovare i contenuti, le metriche di adozione e i miglioramenti delle prestazioni dei processi. Valutazioni periodiche rispetto ai livelli di maturità e revisioni dei processi di gestione aiutano a monitorare i risultati nel tempo.
Quali risorse aggiuntive dovrei consultare per implementare efficacemente il modello?
Consulta Microsoft Learn, i contenuti ufficiali Microsoft, i repository GitHub, le guide dei partner, i forum delle community di supporto e i casi di studio con scenari pratici. Queste risorse aggiuntive forniscono modelli, valutazioni e best practice che ti aiutano a usare il modello e a migliorare la governance e le operazioni.
🎧 Ascolta questo episodio
In conclusione, l'audit di oltre 500 tenant dimostra che raggiungere una maturità di governance non è un progetto una tantum, ma un percorso continuo basato su abitudini quotidiane, configurazione corretta e cambiamento di comportamento. Per approfondire questi spunti, ascolta la discussione completa sull'episodio correlato: Microsoft 365 Maturity Model Based on 500 Tenant Audits.
Vuoi una spiegazione pratica di Microsoft 365 Maturity Model Based on 500 Tenant Audits? Questo episodio affronta l'argomento in modo chiaro e mostra perché è importante per Microsoft 365, Azure, Power Platform, sicurezza, AI e lavoro moderno.
Ascolta questo episodio se vuoi:
- capire i concetti chiave alla base di Microsoft 365 Maturity Model Based on 500 Tenant Audits
- vedere come si inserisce nel più ampio ecosistema tecnologico Microsoft
- scoprire dove può creare valore concreto per la tua organizzazione
Potrebbero interessarti anche questi episodi correlati di M365 FM:
- MCP (Model Context Protocol) - Simply Explained
- Canvas Apps vs Model-Driven Apps - Spiegate in modo semplice
- Platform Engineering: il nuovo modello operativo per Azure
- Modello operativo agentico per l'AI aziendale e Copilot
- Creare SaaS multi-tenant con Power Pages e Dataverse
Scopri altre conversazioni pratiche su Microsoft su M365 FM.