 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Ce que 500 audits de locataires nous ont appris sur la maturité de la gouvernance Microsoft 365
Par Mirko Peters ·
Découvrez les principaux enseignements tirés de l’audit de plus de 500 locataires Microsoft 365 et comprenez pourquoi une gouvernance réelle repose sur des actions quotidiennes, et non uniquement sur des règles écrites. Nous détaillons…
Traduit automatiquement par IA à partir de l'article original. Lire l'original en anglais
Découvrez les principaux enseignements tirés de l’audit de plus de 500 locataires Microsoft 365 et comprenez pourquoi une gouvernance réelle repose sur des actions quotidiennes plutôt que sur de simples règles écrites. Nous analysons les erreurs de configuration les plus courantes et la manière de les corriger efficacement.
Principaux enseignements de plus de 500 audits
Tendances de maturité
Lorsque l’on examine 500 audits de locataires Microsoft 365, certaines tendances se dégagent. De nombreuses organisations paient pour des services qu’elles n’utilisent pas. Certaines fonctionnalités sont très peu exploitées. Le tableau ci-dessous présente les principales tendances qui font évoluer vos coûts :
| Description de la tendance | Impact en pourcentage sur les coûts |
|---|---|
| Les utilisateurs fantômes représentent la totalité des coûts de licence | 23% |
| Surdimensionnement des fonctionnalités | 31% |
| Fluctuations saisonnières de l’usage | 18% |
Les utilisateurs fantômes sont des comptes qui n’ont plus besoin d’accès. Ils peuvent faire grimper vos coûts de licence de presque un quart. Attribuer trop de fonctionnalités que les utilisateurs n’utilisent pas représente un gaspillage supplémentaire. Lorsque l’usage de Microsoft 365 varie selon les périodes, vos dépenses varient également. Si vous réalisez votre propre audit m365, ces tendances vous aideront à réaliser des économies. Un rapport régulier vous permet de suivre ces évolutions et de prendre de meilleures décisions.
Erreurs de configuration courantes
De nombreuses organisations rencontrent les mêmes problèmes de configuration dans Microsoft 365. Vous les retrouverez peut-être dans votre propre audit m365 :
- Seuls 45 % des utilisateurs utilisent un outil de configuration.
- Microsoft a relevé 176 000 événements de falsification en mai 2024.
- 48 % des personnes interrogées ont déclaré qu’il y avait peu, voire aucune, falsification.
Vous pourriez également rencontrer les problèmes suivants :
- La configuration et les contrôles manuels demandent beaucoup de temps.
- Les paramètres peuvent évoluer progressivement sans que personne ne s’en aperçoive.
- Il est difficile de savoir ce que font l’ensemble des utilisateurs et des autorisations.
- Maintenir la cohérence de l’ensemble est un défi.
Ces erreurs de configuration peuvent fragiliser votre système de sécurité et alourdir la charge de votre équipe informatique. Un rapport bien conçu vous aide à détecter ces problèmes au plus tôt et à les corriger avant qu’ils ne s’aggravent.
Impact sur la gouvernance
Les lacunes en matière de gouvernance peuvent fragiliser la sécurité de votre organisation. Vous pourriez observer les éléments suivants dans votre rapport :
- Les erreurs de gouvernance révèlent des faiblesses dans vos contrôles.
- Ces faiblesses peuvent entraîner de graves erreurs dans vos rapports.
- Les autorités de régulation pourraient examiner votre organisation de plus près.
Environ 30 % des audits de régimes de retraite d’entreprise présentent des problèmes importants. Ceux-ci peuvent signaler des tests inadéquats et une documentation insuffisante. Vous pouvez ainsi avoir le sentiment d’être protégé alors que ce n’est pas le cas. Cela peut aussi amener les parties prenantes à poser davantage de questions sur la manière dont vous supervisez vos activités. Corriger ces problèmes de gouvernance contribue à assurer la sécurité et la confiance de votre organisation.
Astuce : vérifiez régulièrement les résultats de vos audits et mettez à jour vos règles de gouvernance. Vous limiterez ainsi les risques et maintiendrez votre organisation en conformité avec les règles en vigueur.
Comprendre le modèle de maturité M365
Le modèle de maturité Microsoft 365 a été créé par m365.fm. Il vous aide à renforcer la sécurité de Microsoft 365 et à mieux respecter les réglementations. Ce modèle ne se contente pas de compter le nombre de stratégies ou d’outils que vous utilisez. Il évalue le fonctionnement réel de votre système lors des tests. Vous pouvez vous appuyer sur ce modèle pour mesurer la qualité de votre gouvernance et identifier les prochaines actions à mener.
Les cinq niveaux de maturité
Le modèle de maturité Microsoft 365 comporte cinq niveaux. Chaque niveau décrit la manière dont votre organisation gère les règles et la sécurité.
| Niveau de maturité | Caractéristiques et exigences |
|---|---|
| Niveau 300 | Processus définis et standardisés, pilotés par des stratégies, environnement stable, bonne compétence des utilisateurs, validation des indicateurs limitée. |
| Niveau 400 | Environnement informatique géré activement, processus documentés, gouvernance solide, utilisateurs très compétents, processus informatiques adaptables dotés d’indicateurs définis. |
| Niveau 500 | Accent mis sur l’optimisation et l’amélioration continue, utilisateurs pleinement compétents, amélioration systématique des processus et analyse des performances. |
Vous commencez par des étapes simples et manuelles. Ensuite, vous vous appuyez sur les données et l’automatisation pour vous améliorer chaque jour. Au niveau 300, les équipes commencent à se soucier du respect des règles. Au niveau 400, les équipes collaborent et intègrent la gouvernance GRC dans tous leurs choix. Au niveau 500, vous recherchez en permanence des moyens de vous améliorer.
De la gouvernance réactive à la gouvernance optimisée
Le modèle de maturité Microsoft 365 vous aide à ne plus vous contenter de corriger les problèmes au moment où ils surviennent. Il vous permet de bâtir des règles solides avant même que les problèmes n’apparaissent. Aux niveaux supérieurs, vous utilisez l’automatisation et des règles claires. Vous gagnez ainsi du temps et renforcez la sécurité de votre système.
| Avantage | Description |
|---|---|
| Automatisation | Fait gagner des heures à l’équipe informatique et fait de la gouvernance un bouclier permanent, en fournissant des preuves fiables pour les audits. |
| Conformité continue | Favorise le respect permanent des stratégies, ce qui rend la protection plus simple à atteindre. |
| Stratégie unifiée | Améliore l’efficacité opérationnelle et la gestion des risques grâce à une application efficace des stratégies. |
Vous alignez vos plans sur les objectifs de votre entreprise. Cela réduit les risques et vous aide à mieux gérer Microsoft 365.
Rendre la gouvernance opérationnelle
Il faut appliquer la gouvernance au quotidien, et pas seulement rédiger des règles. Le modèle de maturité de Microsoft 365 vous montre comment standardiser la création des espaces de travail, gérer leur cycle de vie et surveiller qui y accède.
| Pilier de gouvernance | Domaines d’action dans Microsoft 365 |
|---|---|
| Création et propriété des espaces de travail | Standardisez la création des espaces de travail à l’aide de conventions de nommage et de modèles, et désignez clairement des propriétaires pour garantir la responsabilité. |
| Gestion du cycle de vie et nettoyage | Établissez des règles d’archivage ou de suppression des espaces de travail inactifs afin de préserver la qualité des données et la conformité. |
| Surveillance et reporting | Suivez l’utilisation des données et l’application des stratégies pour garantir la confidentialité et la qualité. |
| Contrôles d’accès et partage | Utilisez des revues d’accès et un suivi automatisé des autorisations pour gérer le partage et les contenus sensibles. |
Vous mettez en place un dispositif qui fonctionne en permanence, et pas seulement pour les audits. Le modèle de maturité de Microsoft 365 vous aide à instaurer la confiance et la maîtrise au sein de votre organisation.
Erreurs courantes concernant le modèle de maturité de Microsoft 365
- Le traiter comme une simple case à cocher : Croire qu’un passage au niveau supérieur consiste uniquement à réaliser des tâches, au lieu d’ancrer des pratiques et des comportements durables.
- Se concentrer uniquement sur la technologie : Privilégier les outils et les fonctionnalités en négligeant les personnes, les processus, la gouvernance et l’adoption.
- Supposer qu’une solution unique convient à tous : Appliquer des objectifs de maturité génériques sans les adapter aux objectifs métier, au secteur et à la taille de l’organisation.
- Assimiler maturité et nombre de licences ou utilisation des fonctionnalités : Mesurer le succès au nombre de licences achetées ou aux fonctionnalités activées, plutôt qu’aux résultats métier et à l’usage effectif.
- Négliger la conduite du changement et la formation : Sous-estimer l’investissement nécessaire pour favoriser l’adoption par les utilisateurs, la formation par rôle et l’évolution des comportements.
- Ignorer la gouvernance et la conformité : Traiter la gouvernance comme un sujet secondaire, au lieu d’en faire un élément fondamental qui permet la montée en charge, la sécurité et la gestion des risques.
- Absence d’indicateurs clairs et de mesure : Ne pas définir d’indicateurs clés de performance, de références de départ et d’évaluations régulières pour suivre les progrès et la création de valeur.
- Sous-estimer les besoins d’intégration et d’architecture : Ignorer l’identité, l’architecture de l’information et l’intégration avec les systèmes existants, ce qui crée des silos et une dette technique.
- Parrainage exécutif insuffisant : Manquer d’un soutien visible de la direction et d’un alignement stratégique, ce qui limite la collaboration transversale et les financements.
- Des efforts d’amélioration cloisonnés : Améliorer isolément certains outils ou équipes, au lieu de coordonner les actions entre les fonctions pour obtenir des résultats à l’échelle de l’entreprise.
- Négliger la sécurité et les risques : Développer les capacités de collaboration et de partage sans les contrôles, la surveillance et la réponse aux incidents correspondants.
- Absence de boucle d’amélioration continue : Considérer la maturité comme un projet ponctuel plutôt que comme une pratique continue d’évaluation, de retour d’expérience et d’affinage.
- Ne pas relier la maturité aux résultats métier : Ne pas associer les niveaux de maturité à des bénéfices mesurables, comme la productivité, la réduction des coûts ou l’expérience client.
Enseignements de l’évaluation de la sécurité de Microsoft 365
Failles de sécurité identifiées
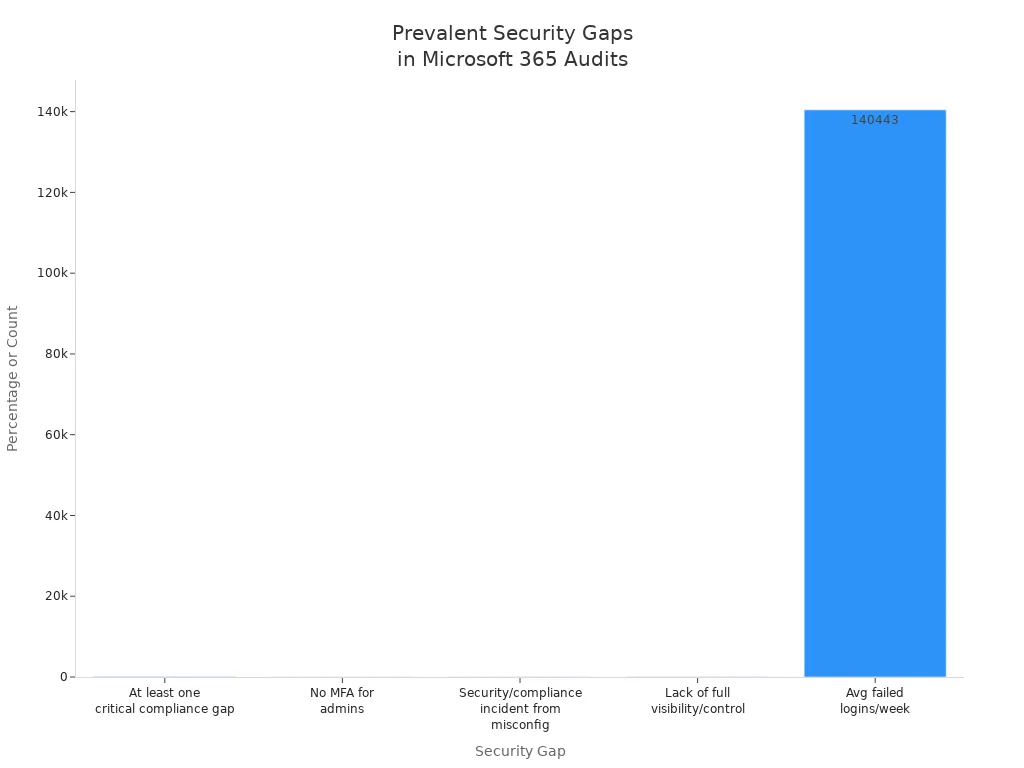
Lorsque vous réalisez une évaluation de la sécurité de Microsoft 365, vous découvrez de nombreux problèmes de sécurité. Ces problèmes peuvent mettre votre organisation en danger. Presque toutes les organisations présentent au moins une lacune de conformité majeure. Beaucoup rencontrent des difficultés parce que les paramètres sont mal configurés. Parfois, les administrateurs n’activent pas l’authentification multifacteur, ce qui facilite la prise de contrôle des comptes. De nombreuses organisations ne voient pas ou ne contrôlent pas l’ensemble de leur environnement Microsoft 365. Chaque semaine, les organisations font face à plus de 140 000 échecs de connexion. Ces constats montrent pourquoi la sécurité doit être une préoccupation permanente.
| Description de la faille de sécurité | Pourcentage/Nombre |
|---|---|
| Organisations présentant au moins une lacune de conformité critique | 97% |
| Organisations ayant subi un incident de sécurité ou de conformité dû à une mauvaise configuration | 45% |
| Administrateurs n’utilisant pas l’authentification multifacteur | 87% |
| Organisations ne disposant pas d’une visibilité et d’un contrôle complets sur leur environnement Microsoft 365 | 45% |
| Nombre moyen de tentatives de connexion échouées par semaine et par organisation | 140,443 |
Vous pourriez identifier d’autres problèmes de sécurité lors de votre évaluation de la sécurité Microsoft 365 :
- Le Shadow IT et les locataires non autorisés compliquent le respect des règles.
- Une gouvernance insuffisante des identités et des accès laisse ouverts des comptes inutilisés.
- Des données peuvent fuir via SharePoint et OneDrive.
- Un nombre trop élevé de Teams peut entraîner des problèmes de conformité.
- Des erreurs de sécurité de la messagerie peuvent conduire à des arnaques par e-mail visant les entreprises.
Rôle des journaux d’audit
Les journaux d’audit sont essentiels dans votre évaluation de la sécurité Microsoft 365. Vous les utilisez pour repérer les actions inhabituelles ou risquées. En cas d’incident, ils indiquent ce qui s’est passé et qui en est à l’origine. Ils montrent également quelles données ont été touchées. Vous en avez besoin pour respecter les règles : ils fournissent des preuves aux régulateurs et vous aident à réagir rapidement face à une menace.
- Surveiller la sécurité est plus facile avec des journaux bien tenus.
- Vous pouvez analyser les problèmes grâce à des enregistrements clairs.
- Les journaux d’audit vous aident à respecter les règles en suivant les actions des utilisateurs et des administrateurs.
Astuce : consultez toujours vos journaux d’audit lors d’une évaluation de la sécurité Microsoft 365. Cela vous permet de détecter les problèmes avant qu’ils ne s’aggravent.
Réduire les risques
Vous pouvez réduire les risques en tirant parti des enseignements de votre évaluation de la sécurité Microsoft 365. Travaillez avec votre CSO, votre CISO ou votre CTO pour élaborer une stratégie de sécurité solide. Assurez-vous de pouvoir suivre en temps réel ce qui se passe. Organisez des campagnes de hameçonnage simulé et apprenez aux utilisateurs à reconnaître les menaces. Vérifiez vos paramètres de sécurité et les accès des utilisateurs tous les trimestres. Ces étapes vous permettent de corriger les problèmes de sécurité et de protéger votre groupe contre les dangers émergents.
- Travaillez avec les responsables de la sécurité pour établir des plans solides.
- Utilisez des contrôles en temps réel pour suivre ce qui se passe.
- Formez les utilisateurs grâce à des tests d’hameçonnage.
- Vérifiez les paramètres de sécurité et les accès selon un calendrier régulier.
Une bonne évaluation de la sécurité Microsoft 365 vous aide à repérer les points faibles, à corriger les problèmes de sécurité et à protéger vos données et vos utilisateurs.
Opportunités d’amélioration pour Microsoft 365
Adoption des fonctionnalités
Vous pouvez tirer davantage parti de Microsoft 365 en utilisant plus de fonctionnalités. De nombreux groupes n’utilisent pas les outils avancés de sécurité et de conformité. Lors de la revue de votre configuration, vous constaterez peut-être que certains utilisateurs ignorent des fonctionnalités comme l’accès conditionnel basé sur l’appareil et le risque. Certains ne activent pas les restrictions au niveau de la session ou les contrôles d’identité privilégiée. L’authentification sans mot de passe et l’application de la conformité des appareils sont également négligées. Les stratégies avancées de protection contre l’hameçonnage ne sont pas toujours utilisées. Une revue de configuration vous permet de repérer ces éléments manquants. Vous devriez inciter vos équipes à utiliser les étiquettes de confidentialité, les stratégies DLP et la journalisation d’audit unifiée. Ces mesures renforcent votre sécurité et vous aident à respecter les règles.
- Accès conditionnel basé sur l’appareil et le risque
- Authentification sans mot de passe
- Stratégies avancées de protection contre l’hameçonnage
- Étiquettes de confidentialité et stratégies DLP
- Journalisation d’audit unifiée
Astuce : vérifiez régulièrement votre configuration pour ne pas passer à côté de fonctionnalités importantes.
Optimisation des licences
Vous pouvez réaliser des économies et éviter les fonctionnalités inutilisées en corrigeant vos licences. Une évaluation des licences Microsoft 365 montre où vous payez des licences dont vous n’avez pas besoin. De nombreux groupes conservent des licences pour des utilisateurs fantômes ou attribuent trop de fonctionnalités. Vérifier votre configuration vous aide à faire correspondre les licences à votre usage réel. Vous devriez supprimer les comptes inutilisés et choisir les abonnements adaptés. Cela vous permet de mieux exploiter vos ressources et de dépenser moins.
- Examinez les attributions de licences après chaque contrôle.
- Retirez les licences aux utilisateurs fantômes ou inactifs.
- Utilisez les vérifications de configuration pour adapter les fonctionnalités à vos besoins.
Renforcer la conformité
Vous renforcez la conformité en suivant des étapes claires. Commencez par un contrôle pour identifier les lacunes. Utilisez les revues de configuration pour examiner vos règles et vos contrôles. Vous devriez former tous les utilisateurs grâce à des programmes de formation. Microsoft Purview vous aide à surveiller la dérive des autorisations et le partage en dehors de votre groupe. Vérifiez régulièrement les applications d’entreprise et les autorisations d’API. Configurez les stratégies DLP, les règles de rétention et les étiquettes de confidentialité. Conservez les journaux d’audit et utilisez la conservation à des fins juridiques si vos obligations légales l’exigent. Surveillez les risques internes et vérifiez la conformité des communications pour prévenir les problèmes.
- Définissez des règles pour les comptes et l’authentification.
- Configurez les autorisations des applications.
- Ajoutez des contrôles de gestion des données et du stockage.
- Renforcez la sécurité de la messagerie.
- Activez les règles d’audit et de journalisation.
- Gérez les appareils mobiles avec les contrôles appropriés.
Remarque : réaliser ces actions après chaque contrôle et chaque revue vous aide à bâtir une conformité solide.
Avantages du modèle de maturité Microsoft 365
- Fournit une feuille de route structurée pour évaluer et faire progresser l’adoption de Microsoft 365 en matière de personnes, de processus et de technologies.
- Aide à aligner les investissements informatiques sur les objectifs métier en définissant des étapes de maturité et des résultats clairs.
- Favorise les bonnes pratiques en matière de gouvernance, de sécurité, de conformité et de gestion de l’information, adaptées aux capacités de Microsoft 365.
- Permet de mesurer les progrès grâce à des critères d’évaluation, facilitant la priorisation des initiatives et leur suivi dans le temps.
- Facilite la communication avec les parties prenantes en traduisant les améliorations techniques en valeur métier et en réduction des risques.
- Favorise une adoption cohérente et des pratiques de conduite du changement, améliorant l’expérience et la productivité des utilisateurs finaux.
- S’appuie sur les recommandations et les outils de Microsoft, rendant les préconisations réalistes et concrètes pour les environnements Microsoft 365.
- Peut améliorer la posture de sécurité et la conformité réglementaire grâce à des contrôles déployés par étapes et à des recommandations de stratégies.
Inconvénients du Microsoft 365 Maturity Model
- Peut être perçu comme centré sur Microsoft et moins adapté aux organisations disposant d’environnements cloud ou sur site hétérogènes.
- La mise en œuvre peut être gourmande en ressources, nécessitant du temps, un budget et du personnel qualifié pour progresser d’un niveau de maturité à l’autre.
- Risque de conformité purement formelle : les équipes peuvent viser des scores de maturité plutôt que des changements culturels ou opérationnels réels.
- Les étapes de maturité génériques peuvent ne pas tenir compte des contextes propres à chaque organisation, des exigences sectorielles ou des contraintes héritées.
- Les évolutions fréquentes des fonctionnalités de Microsoft compliquent le maintien de l’alignement sur le modèle et exigent une réévaluation continue.
- Les petites organisations peuvent trouver le modèle trop complexe ou trop lourd au regard de leurs besoins et de leurs capacités.
- Sans parrainage de la direction et collaboration transverse, les améliorations risquent de stagner malgré des recommandations claires.
- Une focalisation excessive sur les outils et les stratégies peut négliger l’adoption par les utilisateurs, la formation et les facteurs humains qui créent une valeur réelle.
Étapes concrètes pour progresser dans la maturité Microsoft 365
Évaluer votre environnement
Vous devez savoir ce qui se trouve dans votre environnement Microsoft 365 avant de pouvoir le sécuriser ou vérifier que vous respectez les règles. Commencez par un examen approfondi de votre système. Documentez la manière dont vous gérez les incidents et assurez-vous que chaque étape s’appuie sur des fonctionnalités de Microsoft 365. Établissez un plan de communication à suivre en cas d’incident. Testez vos plans régulièrement et adaptez-les dès que de nouvelles menaces apparaissent. Exploitez les données d’audit pour mesurer votre niveau de sécurité et identifier les points faibles. Planifiez une évaluation des risques pour vérifier que vous respectez les obligations. Recueillez les retours des utilisateurs et analysez les données du système pour comprendre son fonctionnement. Identifiez les problèmes, choisissez ceux à traiter en priorité et procédez par petites modifications. Vous préserverez ainsi la solidité de votre système Microsoft 365 et sa capacité à répondre aux nouvelles exigences réglementaires.
Priorisation de la sécurité et de la conformité
Concentrez-vous sur les éléments essentiels pour assurer la sécurité de votre système et le respect des règles. Examinez vos personnes, vos processus et vos technologies. Analysez les journaux d’audit et surveillez les risques pour connaître votre niveau de sécurité. Protégez les données sensibles à l’aide d’outils dédiés. Surveillez en permanence l’apparition de problèmes. Définissez des procédures claires à suivre en cas d’incident. Utilisez des sauvegardes testées pour rétablir la situation normale. Veillez au respect de l’ensemble des règles. Activez l’authentification multifacteur (MFA) pour tous les comptes critiques et vérifiez fréquemment qui peut accéder au système. Effectuez des contrôles réguliers pour anticiper les menaces et maintenir vos règles à jour. Alignez toujours vos actions sur les exigences réglementaires et utilisez les outils Microsoft 365 pour faciliter les contrôles et les corrections.
Progresser vers des niveaux de maturité supérieurs
Pour progresser dans le modèle de maturité Microsoft 365, définissez vos objectifs avec l’appui des équipes clés. Examinez votre configuration pour repérer les risques et les points faibles. Attribuez des responsabilités claires pour chaque service. Établissez des règles de création de nouvelles équipes Teams ou de nouveaux sites SharePoint. Définissez les conditions de partage des contenus en dehors de votre périmètre, conformément aux règles. Utilisez une convention de nommage des espaces de travail qui facilite les contrôles. Ajoutez des étiquettes de confidentialité et des stratégies DLP pour protéger les données. Configurez l’accès conditionnel et activez le MFA pour tous les administrateurs. Examinez les paramètres par défaut et renforcez-les si nécessaire. Planifiez une formation des utilisateurs pour accompagner les nouvelles règles. Automatisez les tâches afin de ne pas les effectuer manuellement. Suivez l’avancement à l’aide d’indicateurs clés de performance (KPI), comme le nombre d’utilisateurs actifs chaque mois. Réalisez des contrôles Microsoft 365 régulièrement pour continuer à progresser et respecter les règles.
Conseil : organisez un point mensuel sur Microsoft 365 avec les membres clés de l’équipe. Cela aide votre équipe à rester sur la bonne voie et mobilise chacun autour de l’amélioration continue.
Liste de contrôle du Microsoft 365 Maturity Model
Utilisez cette liste de contrôle pour évaluer et planifier votre maturité Microsoft 365 dans les domaines clés. Cochez les éléments au fur et à mesure de la réalisation des initiatives et des contrôles.
Avantages métier de la maturité Microsoft 365
Sécurité renforcée
Lorsque vous faites progresser la maturité de votre environnement Microsoft 365, votre sécurité s’améliore. Vous protégez vos données et vos utilisateurs contre les menaces. Vous utilisez les outils intelligents de Microsoft 365 pour détecter les risques en amont. Vous mettez en place des stratégies strictes qui définissent qui peut accéder aux ressources et partager des contenus. Vous respectez également davantage de obligations de conformité. Votre équipe peut réagir plus vite lorsqu’un incident survient. Le tableau ci-dessous montre comment une maturité accrue de Microsoft 365 vous aide :
| Type d’amélioration | Description |
|---|---|
| Sécurité renforcée | Vous renforcez votre sécurité grâce à de meilleures règles et à des contrôles plus efficaces. |
| Conformité réglementaire | Vous respectez davantage de réglementations et réussissez plus facilement les audits. |
| Efficacité opérationnelle | Vous exploitez mieux vos ressources et réduisez les tâches manuelles. |
| Continuité d’activité | Vous continuez à travailler même en cas d’incident grave. |
| Avantage concurrentiel | Vous gardez une longueur d’avance, car votre environnement Microsoft 365 est plus sûr que celui de vos concurrents. |
Vous passez également d’une simple connaissance de Microsoft 365 à une utilisation réellement maîtrisée. Vous tirez davantage de valeur de Microsoft 365 Copilot. Vous utilisez la technologie de manière intelligente et prudente.
Économies de coûts
Vous réalisez des économies lorsque la maturité de votre environnement Microsoft 365 progresse. Vous cessez de payer des licences inutilisées. Vous supprimez les comptes fantômes et n’attribuez que les fonctionnalités dont les utilisateurs ont besoin. Vous évitez les sanctions grâce au respect des règles. Vous passez moins de temps à corriger des problèmes. Vous automatisez certaines tâches dans Microsoft 365 pour réduire le travail manuel. Vous diminuez également le risque de incidents de sécurité coûteux. Une bonne gestion des licences et des fonctionnalités vous permet de réaliser des économies substantielles. Vous évitez aussi de perdre de l’argent à cause d’une conformité défaillante ou d’une sécurité insuffisante.
Valeur stratégique pour les environnements Microsoft
Avec une meilleure gouvernance de Microsoft 365, vous obtenez bien plus qu’une sécurité accrue et des économies. Vous instaurez la confiance avec vos clients et vos partenaires. Vous devenez un conseiller de confiance, et non un simple vendeur. Vous conservez vos clients plus longtemps et augmentez vos revenus. Vous planifiez de nouveaux projets sur des bases solides dans Microsoft 365. Vous pouvez vous adapter rapidement lorsque les besoins de votre entreprise évoluent. Votre équipe peut se consacrer aux sujets importants plutôt qu’aux seules tâches quotidiennes. Vous obtenez également des Secure Score plus élevés et rencontrez moins de problèmes. Lorsque vous cartographiez vos processus et approfondissez vos connaissances de Microsoft 365, les résultats sont au rendez-vous. Vous rendez à la fois vos clients et vos collaborateurs plus satisfaits.
Remarque : si la maturité de votre environnement Microsoft 365 est faible, vous êtes exposé à des risques. Vous risquez de accumuler trop de données, de présenter des failles de sécurité et de gaspiller des ressources. Vous pouvez éviter ces problèmes en progressant dans le modèle de maturité et en utilisant Microsoft 365 pour un meilleur contrôle et une meilleure conformité.
Vous pouvez améliorer votre groupe en appliquant le modèle de maturité M365. Exploitez les enseignements tirés des conclusions et des contrôles de sécurité de chaque locataire. Plusieurs groupes, à l’image d’un grand trust immobilier, ont mieux collaboré après avoir suivi les recommandations de maturité. Ils ont également tiré davantage de valeur de Microsoft 365. Vous devriez comparer votre locataire à des référentiels tels que la CIS M365 Foundations Baseline et l’Essential Eight Baseline. Réaliser un audit complet de Microsoft 365 vous permet d’évaluer votre situation et d’identifier les lacunes. Consultez des outils comme l’outil d’évaluation de ShareGate et la documentation de sécurité Microsoft pour améliorer votre locataire.
Modèle de maturité pour Microsoft 365
Qu’est-ce que le modèle de maturité Microsoft 365 ?
Le modèle de maturité Microsoft 365 est un cadre structuré qui définit les étapes d’adoption, de gouvernance, de sécurité et de gestion au sein de l’organisation, afin de soutenir les activités métier réelles. Il aide les équipes à passer d’une utilisation ponctuelle de Microsoft 365 à des pratiques de gouvernance bien définies et à une performance de processus améliorée, en alignant la plateforme Microsoft 365 sur la stratégie de l’organisation et ses compétences métier.
Où trouver le contenu officiel de Microsoft et des scénarios pratiques pour ce modèle ?
Le contenu officiel de Microsoft et des scénarios pratiques sont disponibles sur Microsoft Learn et dans la documentation associée. Des ressources complémentaires, une communauté d’entraide et des exemples peuvent aussi être trouvés sur GitHub, où figurent certaines implémentations et certains modèles liés au modèle de maturité de Microsoft 365, maintenus par la communauté et les partenaires.
Comment le modèle définit-il les compétences métier et l’ensemble de ces compétences ?
Le modèle définit un ensemble de compétences métier, telles que la gouvernance de l’information, les mises à jour de sécurité, la gestion du contenu, la gestion des documents et les processus de gestion. Chaque compétence comporte des niveaux de maturité qui décrivent les capacités attendues, les rôles et les mesures permettant d’améliorer la performance des processus et de garantir que les pratiques de gouvernance soutiennent les résultats métier.
Comment la gouvernance de l’information et la gouvernance du contenu s’intègrent-elles dans le modèle de maturité ?
La gouvernance de l’information et la gouvernance du contenu sont des compétences essentielles du modèle de maturité pour Microsoft 365. Elles couvrent les stratégies relatives aux types de contenu, à la rétention, à la classification des données sensibles, aux contrôles de conformité, au cycle de vie du contenu, ainsi que l’utilisation des outils Microsoft 365 pour appliquer une gestion cohérente du contenu au sein de l’organisation.
Le modèle peut-il aider à garantir la conformité et la gestion des données sensibles ?
Oui. Le modèle de maturité guide les organisations dans la mise en place de contrôles qui garantissent la conformité, protègent les données sensibles et standardisent les processus de gestion. Il recommande des mises à jour de sécurité, des structures de support technique et des pratiques de gouvernance de l’information afin de réduire les risques et de démontrer la conformité lors des audits.
Comment utiliser le modèle pour améliorer les processus métier et les processus de gestion ?
Utilisez le modèle en évaluant votre maturité actuelle, en priorisant les améliorations des processus métier, en définissant les rôles et les responsabilités, et en mettant en œuvre des pratiques de gouvernance pour gérer les processus. Le modèle vous aide à aligner l’utilisation de Microsoft 365 afin d’améliorer la performance des processus et de soutenir les processus métier à l’échelle de l’organisation.
Que signifie « ad hoc » dans le contexte de la maturité de Microsoft 365, et comment s’en affranchir ?
« Ad hoc » désigne une utilisation informelle, incohérente ou manuelle de la plateforme, avec peu de gouvernance. Dépasser ce stade implique de définir une stratégie, d’établir des compétences métier, d’appliquer la gouvernance de l’information, de standardiser les types de contenu et les flux de travail, et d’adopter les étapes de mise en œuvre progressives décrites dans le modèle de maturité.
Comment le modèle aborde-t-il la gestion du contenu, les types de contenu et la gestion documentaire ?
Le modèle décrit les pratiques de gestion du contenu, notamment la taxonomie, les types de contenu, les stratégies de métadonnées, la gestion des versions, la rétention et le cycle de vie de la gestion documentaire. Ces mesures aident les organisations à gérer le contenu de manière cohérente, à améliorer sa facilité de recherche et à garantir le respect des stratégies.
Quels composants techniques doivent être en place (mises à jour de sécurité, support technique) lors de la mise en œuvre du modèle ?
Les composants techniques comprennent les mises à jour de sécurité régulières, la gestion des correctifs, les contrôles d’identité et d’accès, la supervision, la sauvegarde et la restauration, ainsi qu’une structure de support technique. Ils constituent le socle de la plateforme Microsoft 365 et sont indispensables pour maintenir une gouvernance mature et des opérations fiables.
Existe-t-il des modèles ou des implémentations recommandés sur GitHub pour le modèle de maturité ?
Oui. De nombreuses communautés d’entraide et de nombreux partenaires publient des modèles, des outils d’évaluation et des guides de mise en œuvre disponibles sur GitHub. Ces dépôts complètent souvent le contenu officiel de Microsoft Learn et proposent des scénarios pratiques et des scripts pour accélérer l’adoption.
Comment les résultats de l’IA et les nouvelles fonctionnalités affectent-ils le modèle de maturité et la gouvernance ?
Les résultats de l’IA soulèvent de nouvelles questions en matière de gouvernance du contenu, d’exactitude de l’information et de conformité. Le modèle de maturité recommande d’adapter les pratiques de gouvernance pour valider les résultats de l’IA, contrôler leur stockage sous forme de types de contenu, maîtriser l’exposition des données sensibles et garantir un usage responsable de l’IA aligné sur la stratégie de l’organisation.
Qui doit être impliqué dans la définition du modèle de maturité de Microsoft 365 au sein d’une organisation ?
La définition du modèle requiert une implication transverse : informatique, sécurité, conformité, responsables des processus métier, gestionnaires de contenu et sponsors de la direction. Cela garantit que l’ensemble des compétences métier correspond aux activités réelles de l’entreprise et que les pratiques de gouvernance sont adoptées à l’échelle de l’organisation.
Comment mesurer la progression et les résultats après l’application du modèle ?
Mesurez la progression à l’aide d’indicateurs clés (KPI) liés aux objectifs métier, comme la réduction des incidents, l’amélioration de la posture de conformité, la diminution du temps nécessaire pour trouver un contenu, les indicateurs d’adoption et les gains de performance des processus. Des évaluations régulières par rapport aux niveaux de maturité et des revues des processus de gestion permettent de suivre les résultats dans le temps.
Quelles ressources complémentaires consulter pour mettre en œuvre efficacement le modèle ?
Consultez Microsoft Learn, les contenus officiels de Microsoft, les dépôts GitHub, les guides des partenaires, les forums communautaires d’entraide et les études de cas présentant des scénarios concrets. Ces ressources complémentaires fournissent des modèles, des évaluations et des bonnes pratiques pour vous aider à utiliser le modèle et à améliorer la gouvernance et les opérations.
🎧 Écoutez cet épisode
En conclusion, l'audit de plus de 500 locataires montre que atteindre un niveau de maturité en gouvernance n'est pas un projet ponctuel, mais un parcours continu, fondé sur des habitudes quotidiennes, une configuration appropriée et une évolution des comportements. Pour approfondir ces enseignements, écoutez la discussion complète consacrée à l'épisode associé : Microsoft 365 Maturity Model Based on 500 Tenant Audits.
Vous souhaitez une explication pratique de Microsoft 365 Maturity Model Based on 500 Tenant Audits ? Cet épisode aborde le sujet en termes clairs et montre pourquoi il compte pour Microsoft 365, Azure, Power Platform, la sécurité, l'IA et le travail moderne.
Écoutez cet épisode si vous souhaitez :
- comprendre les concepts clés derrière Microsoft 365 Maturity Model Based on 500 Tenant Audits
- voir comment cela s'inscrit dans l'écosystème technologique plus large de Microsoft
- découvrir où cela peut apporter une valeur concrète à votre organisation
Vous aimerez peut-être aussi ces épisodes connexes de M365 FM :
- MCP (Model Context Protocol) - Simply Explained
- Canvas Apps vs Model-Driven Apps – Expliqué simplement
- Platform Engineering : le nouveau modèle opérationnel pour Azure
- Modèle opérationnel agentique pour l’IA en entreprise et Copilot
- Créer une solution SaaS multilocataire avec Power Pages et Dataverse
Découvrez davantage de conversations pratiques sur Microsoft sur M365 FM.