 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Czego nauczyło nas 500 audytów dzierżaw Microsoft 365 w zakresie dojrzałości ładu
By Mirko Peters ·
Poznaj kluczowe wnioski z audytów ponad 500 dzierżaw Microsoft 365 i dowiedz się, dlaczego prawdziwy ład zależy od codziennych działań, a nie tylko od spisanych zasad. We…
Automatically translated with AI from the original post. Read the English original
Poznaj kluczowe wnioski z audytów ponad 500 dzierżaw Microsoft 365 i dowiedz się, dlaczego prawdziwy ład zależy od codziennych działań, a nie tylko od spisanych zasad. Omawiamy najczęstsze błędne konfiguracje i wyjaśniamy, jak skutecznie je usunąć.
Najważniejsze ustalenia z ponad 500 audytów
Trendy dojrzałości
Przy przeglądzie 500 audytów dzierżaw Microsoft 365 widać pewne wzorce. Wiele organizacji płaci za rzeczy, z których nie korzysta. Niektóre funkcje są wykorzystywane bardzo rzadko. Poniższa tabela pokazuje najważniejsze trendy wpływające na koszty:
| Opis trendu | Procentowy wpływ na koszty |
|---|---|
| Użytkownicy widmo zwiększają całkowite koszty licencji | 23% |
| Nadmierne przydzielanie funkcji | 31% |
| Sezonowe wahania wykorzystania | 18% |
Użytkownicy widmo to konta, które nie potrzebują już dostępu. Mogą zwiększyć koszty licencji o prawie jedną czwartą. Nadmierne przydzielanie funkcji, z których ludzie nie korzystają, marnuje jeszcze więcej pieniędzy. Gdy użytkownicy korzystają z Microsoft 365 raz mniej, a raz bardziej w różnych okresach, zmienia się także wydatek. Jeśli sprawdzisz własny audyt m365, możesz wykorzystać te wzorce, aby oszczędzać. Regularny raport pozwala śledzić te trendy i podejmować mądrzejsze decyzje.
Typowe błędne konfiguracje
Wiele organizacji ma te same problemy z konfiguracją w Microsoft 365. Możesz je zauważyć w swoim audycie m365:
- Tylko 45% użytkowników korzysta z narzędzia do konfiguracji.
- Microsoft odnotował 176 000 zdarzeń ingerencji w ustawienia w maju 2024 r.
- 48% osób stwierdziło, że ingerencje były nieliczne lub nie wystąpiły.
Możesz też mieć następujące problemy:
- Ręczne konfigurowanie i sprawdzanie zajmuje bardzo dużo czasu.
- Ustawienia mogą się powoli zmieniać bez niczyjej wiedzy.
- Trudno zobaczyć, co robią wszyscy użytkownicy i jakie mają uprawnienia.
- Utrzymanie wszystkiego w spójnym stanie jest trudne.
Te błędy konfiguracyjne mogą osłabić bezpieczeństwo systemu i zwiększyć obciążenie zespołu IT. Dobry raport pomoże wykryć te problemy wcześnie i naprawić je, zanim się pogorszą.
Wpływ na ład
Błędy w zakresie ładu mogą osłabić bezpieczeństwo organizacji. W raporcie możesz zauważyć następujące sygnały:
- Błędy w zakresie ładu mogą wskazywać na słabe punkty w mechanizmach kontroli.
- Te słabe punkty mogą prowadzić do poważnych błędów w raportach.
- Regulatorzy mogą przyjrzeć się Twojej organizacji uważniej.
Około 30% audytów planów świadczeń pracowniczych ma poważne problemy. Mogą one oznaczać słabe testy i niedostateczną dokumentację. Może to dawać złudne poczucie bezpieczeństwa. Może też sprawić, że ludzie będą zadawać więcej pytań o to, jak nadzorujesz procesy. Jeśli usuniesz te problemy z ładem, pomożesz organizacji zachować bezpieczeństwo i zaufanie.
Wskazówka: Regularnie sprawdzaj wyniki audytów i aktualizuj zasady ładu. Pomaga to ograniczać ryzyka i utrzymywać zgodność organizacji z przepisami.
Zrozumienie modelu dojrzałości M365
Model dojrzałości microsoft 365 został opracowany przez m365.fm. Pomaga zwiększyć bezpieczeństwo Microsoft 365 i lepiej przestrzegać przepisów. Ten model nie tylko zlicza zasady lub narzędzia. Sprawdza, jak system działa w praktyce, gdy zostanie poddany testom. Dzięki niemu możesz ocenić jakość swojego ładu i ustalić, co zrobić dalej.
Pięć poziomów dojrzałości
Model dojrzałości microsoft 365 ma pięć poziomów. Każdy z nich pokazuje, jak organizacja podchodzi do zasad i bezpieczeństwa.
| Poziom dojrzałości | Cechy i wymagania |
|---|---|
| Poziom 300 | Zdefiniowane i standardowe procesy, oparte na zasadach, stabilne środowisko, dobre kompetencje użytkowników, ograniczona walidacja metryk. |
| Poziom 400 | Aktywnie zarządzane środowisko IT, udokumentowane procesy, silny ład, wysokie kompetencje użytkowników, adaptacyjne procesy IT z określonymi metrykami. |
| Poziom 500 | Nacisk na optymalizację i ciągłe doskonalenie, w pełni kompetentni użytkownicy, systematyczne doskonalenie procesów oraz analiza wydajności. |
Zaczynasz od prostych, ręcznych kroków. Później wykorzystujesz dane i automatyzację, aby codziennie się poprawiać. Na poziomie 300 ludzie zaczynają przestrzegać zasad. Na poziomie 400 zespoły współpracują i korzystają z GRC przy wszystkich decyzjach. Na poziomie 500 stale szukasz sposobów na usprawnienia.
Od reaktywnego do zoptymalizowanego ładu
Model dojrzałości microsoft 365 pomaga przestać jedynie naprawiać problemy wtedy, gdy się pojawiają. Pozwala budować solidne zasady, zanim problemy się pojawią. Na wyższych poziomach korzystasz z automatyzacji i jasnych zasad. Oszczędza to czas i sprawia, że system jest bezpieczniejszy.
| Korzyść | Opis |
|---|---|
| Automatyzacja | Oszczędza godziny pracy działu IT i sprawia, że governance staje się stałą tarczą, a jednocześnie dostarcza wiarygodnych dowodów na potrzeby audytów. |
| Ciągła zgodność | Ułatwia stałe przestrzeganie zasad, dzięki czemu ochrona jest łatwiejsza do osiągnięcia. |
| Zunifikowana strategia | Zwiększa efektywność operacyjną i zarządzanie ryzykiem dzięki skutecznemu egzekwowaniu zasad. |
Dopasowujesz plany do celów biznesowych. Dzięki temu ograniczasz ryzyko i lepiej zarządzasz usługą Microsoft 365.
Wdrażanie governance w praktyce
Governance musisz stosować każdego dnia, a nie tylko zapisywać zasady. Model dojrzałości Microsoft 365 pokazuje, jak w jednolity sposób tworzyć obszary robocze, zarządzać ich cyklem życia i monitorować, kto ma do nich dostęp.
| Filar governance | Kluczowe obszary w usłudze Microsoft 365 |
|---|---|
| Tworzenie i własność obszarów roboczych | Ujednolicaj tworzenie obszarów roboczych, stosując konwencje nazewnictwa i szablony, oraz przypisuj jasno określonych właścicieli, aby zapewnić odpowiedzialność. |
| Zarządzanie cyklem życia i porządkowanie | Ustal zasady archiwizowania lub usuwania nieaktywnych obszarów roboczych, aby utrzymać jakość danych i zgodność z przepisami. |
| Monitorowanie i raportowanie | Śledź wykorzystanie danych i egzekwowanie zasad, aby zapewnić prywatność i jakość. |
| Kontrola dostępu i udostępniania | Korzystaj z przeglądów dostępu i zautomatyzowanego śledzenia uprawnień, aby zarządzać udostępnianiem i wrażliwymi treściami. |
Tworzysz system, który działa przez cały czas, a nie tylko na potrzeby audytów. Model dojrzałości Microsoft 365 pomaga budować zaufanie i kontrolę w organizacji.
Najczęstsze błędy związane z modelem dojrzałości Microsoft 365
- Traktowanie go jak listy kontrolnej: Przekonanie, że przejście możliwości na wyższy poziom polega tylko na wykonaniu zadań, zamiast na wdrożeniu trwałych praktyk i zachowań.
- Skupianie się wyłącznie na technologii: Stawianie na narzędzia i funkcje przy jednoczesnym zaniedbaniu ludzi, procesów, governance i adopcji.
- Zakładanie uniwersalnego podejścia: Stosowanie ogólnych celów dojrzałości bez dopasowania ich do celów biznesowych, branży i wielkości organizacji.
- Utożsamianie dojrzałości z liczbą licencji lub wykorzystaniem funkcji: Mierzenie sukcesu liczbą zakupionych licencji lub aktywowanych funkcji zamiast rezultatów biznesowych i rzeczywistego wykorzystania.
- Zaniedbywanie zarządzania zmianą i szkoleń: Niedocenianie nakładów potrzebnych na zwiększenie adopcji przez użytkowników, szkolenia dopasowane do ról i zmianę zachowań.
- Pomijanie governance i zgodności: Traktowanie governance jako dodatku zamiast podstawowego elementu, który umożliwia skalowanie, bezpieczeństwo i zarządzanie ryzykiem.
- Brak jasnych metryk i pomiarów: Brak zdefiniowanych wskaźników KPI, wartości bazowych i regularnych ocen, które pozwalają śledzić postęp i realizację wartości.
- Niedocenianie potrzeb w zakresie integracji i architektury: Ignorowanie tożsamości, architektury informacji i integracji z istniejącymi systemami, co prowadzi do powstawania silosów i długu technologicznego.
- Słabe sponsorowanie przez kierownictwo: Brak widocznego wsparcia ze strony kadry zarządzającej i zgodności z celami strategicznymi, co ogranicza współpracę międzyfunkcyjną i finansowanie.
- Izolowane działania usprawniające: Ulepszanie pojedynczych narzędzi lub zespołów w oderwaniu od innych, zamiast koordynowania działań między funkcjami w celu osiągnięcia wyników w skali całej organizacji.
- Zaniedbywanie kwestii bezpieczeństwa i ryzyka: Rozwijanie możliwości współpracy i udostępniania bez adekwatnych mechanizmów kontroli, monitorowania i reagowania na incydenty.
- Brak pętli ciągłego doskonalenia: Traktowanie dojrzałości jako jednorazowego projektu zamiast stałej praktyki oceny, informacji zwrotnej i udoskonalania.
- Brak powiązania dojrzałości z wynikami biznesowymi: Niełączenie poziomów dojrzałości z mierzalnymi korzyściami biznesowymi, takimi jak produktywność, redukcja kosztów czy doświadczenie klienta.
Wnioski z oceny bezpieczeństwa Microsoft 365
Zidentyfikowane luki w zabezpieczeniach
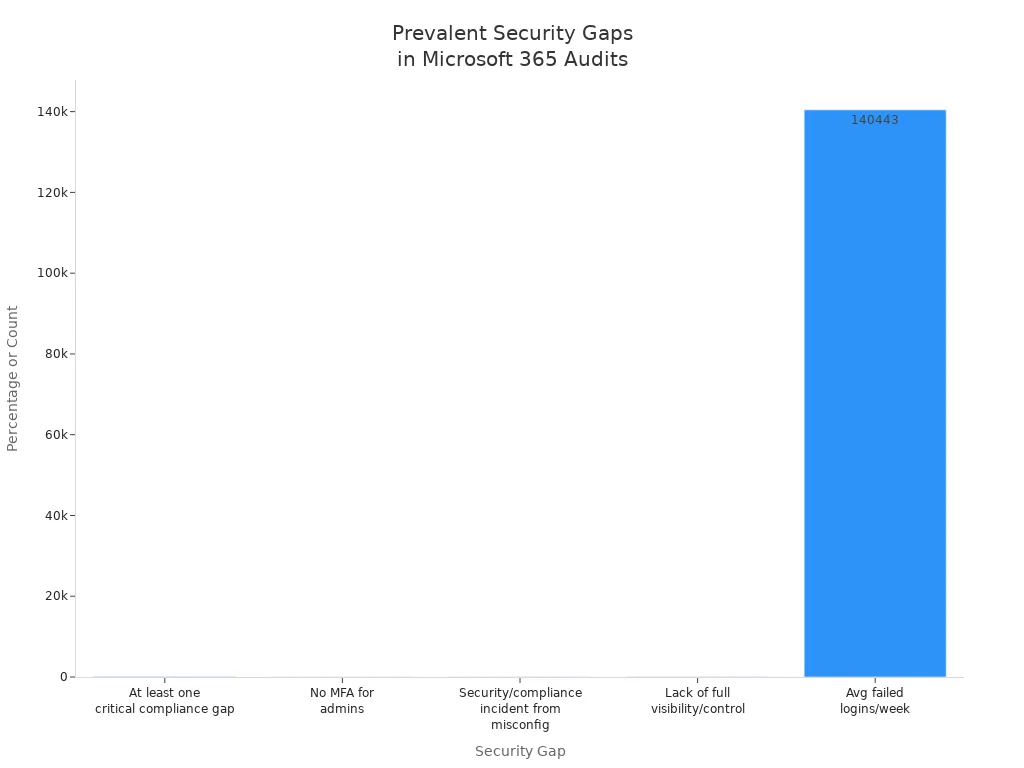
Podczas oceny bezpieczeństwa Microsoft 365 wykrywasz wiele problemów z zabezpieczeniami. Mogą one narazić Twoją organizację na niebezpieczeństwo. Prawie każda organizacja ma co najmniej jedną poważną lukę w zgodności. Wiele organizacji ma problemy wynikające z błędnej konfiguracji. Czasami administratorzy nie włączają uwierzytelniania wieloskładnikowego, co ułatwia przejęcie kont. Wiele organizacji nie widzi lub nie kontroluje wszystkiego w swoim środowisku Microsoft 365. Każdego tygodnia organizacje muszą radzić sobie z ponad 140 000 nieudanych logowań. Te fakty pokazują, dlaczego bezpieczeństwo trzeba mieć na uwadze cały czas.
| Opis luki w zabezpieczeniach | Odsetek/liczba |
|---|---|
| Organizacje z co najmniej jedną krytyczną luką w zgodności | 97% |
| Organizacje, które doświadczyły incydentu bezpieczeństwa lub zgodności spowodowanego błędną konfiguracją | 45% |
| Administratorzy działający bez uwierzytelniania wieloskładnikowego | 87% |
| Organizacje bez pełnej widoczności i kontroli nad środowiskiem Microsoft 365 | 45% |
| Średnia liczba nieudanych prób logowania na tydzień w organizacji | 140,443 |
W ocenie bezpieczeństwa Microsoft 365 możesz znaleźć także inne problemy z zabezpieczeniami:
- Shadow IT i nieautoryzowane dzierżawy utrudniają przestrzeganie zasad.
- Słabe zarządzanie tożsamościami i dostępem sprawia, że nieużywane konta pozostają otwarte.
- Dane mogą wyciekać przez usługi SharePoint i OneDrive.
- Zbyt duża liczba zespołów w usłudze Teams może powodować problemy ze zgodnością.
- Błędy w zabezpieczeniach poczty e-mail mogą prowadzić do oszustw typu BEC.
Rola dzienników audytu
Dzienniki audytu są bardzo istotne w ocenie bezpieczeństwa Microsoft 365. Używasz ich do monitorowania podejrzanych lub ryzykownych działań. Gdy zdarzy się coś złego, dzienniki audytu pokazują, co się stało i kto to zrobił. Pokazują też, do jakich danych dostęp został uzyskany. Dzienniki audytu są potrzebne do przestrzegania przepisów. Stanowią dowód dla regulatorów i pomagają szybko reagować na zagrożenia.
- Monitorowanie bezpieczeństwa jest łatwiejsze dzięki dobrym dziennikom.
- Problemy możesz analizować na podstawie przejrzystych zapisów.
- Dzienniki audytu pomagają przestrzegać przepisów, śledząc działania użytkowników i administratorów.
Wskazówka: Zawsze analizuj dzienniki audytu podczas oceny bezpieczeństwa Microsoft 365. Dzięki temu wykryjesz problemy, zanim się pogłębią.
Ograniczanie ryzyka
Ryzyko możesz ograniczyć, wykorzystując wnioski z oceny bezpieczeństwa Microsoft 365. Współpracuj z dyrektorem ds. bezpieczeństwa (CSO), dyrektorem ds. bezpieczeństwa informacji (CISO) lub dyrektorem technicznym (CTO), aby opracować solidny plan bezpieczeństwa. Zadbaj o to, by widzieć, co dzieje się w czasie rzeczywistym. Przeprowadzaj symulowane ataki phishingowe i ucz użytkowników rozpoznawania zagrożeń. Co kilka miesięcy sprawdzaj ustawienia zabezpieczeń i dostęp użytkowników. Te kroki pomogą naprawić problemy z bezpieczeństwem i chronić organizację przed nowymi zagrożeniami.
- Współpracuj z liderami ds. bezpieczeństwa, aby tworzyć solidne plany.
- Korzystaj z kontroli w czasie rzeczywistym, aby wiedzieć, co się dzieje.
- Ucz użytkowników za pomocą testów phishingowych.
- Sprawdzaj ustawienia zabezpieczeń i dostęp zgodnie z harmonogramem.
Dobra ocena bezpieczeństwa Microsoft 365 pomaga znaleźć słabe punkty, naprawić problemy z zabezpieczeniami i chronić dane oraz użytkowników.
Możliwości usprawnienia Microsoft 365
Wykorzystanie funkcji
Więcej korzyści z Microsoft 365 uzyskasz, wykorzystując więcej funkcji. Wiele organizacji nie korzysta z zaawansowanych narzędzi zabezpieczeń i zgodności. Podczas przeglądu konfiguracji możesz zauważyć, że użytkownicy pomijają takie rozwiązania jak dostęp warunkowy oparty na urządzeniu i ryzyku. Niektórzy nie włączają ograniczeń na poziomie sesji ani mechanizmów kontroli uprzywilejowanych tożsamości. Pominięte bywa też uwierzytelnianie bez hasła oraz wymuszanie zgodności urządzeń. Zaawansowane zasady ochrony przed phishingiem nie zawsze są stosowane. Przegląd konfiguracji pomaga znaleźć te brakujące elementy. Powinieneś zachęcić zespoły do korzystania z etykiet poufności, zasad DLP i ujednoliconego rejestrowania zdarzeń audytu. Te kroki poprawiają bezpieczeństwo i pomagają przestrzegać przepisów.
- Dostęp warunkowy oparty na urządzeniu i ryzyku
- Uwierzytelnianie bez hasła
- Zaawansowane zasady ochrony przed phishingiem
- Etykiety poufności i zasady DLP
- Ujednolicone rejestrowanie zdarzeń audytu
Wskazówka: Sprawdzaj konfigurację regularnie, aby nie przegapić ważnych funkcji.
Optymalizacja licencji
Możesz zaoszczędzić pieniądze i ograniczyć liczbę nieużywanych funkcji, poprawiając przydział licencji. Ocena licencjonowania Microsoft 365 pokazuje, za które licencje płacisz, choć ich nie potrzebujesz. Wiele organizacji utrzymuje licencje dla nieaktywnych kont lub przydziela zbyt wiele funkcji. Sprawdzenie konfiguracji pomaga dopasować licencje do faktycznego użycia. Należy usuwać nieużywane konta i wybierać właściwe subskrypcje. Dzięki temu lepiej wykorzystasz zasoby i ograniczysz wydatki.
- Sprawdzaj przydział licencji po każdym przeglądzie.
- Odbieraj licencje nieaktywnym lub nieistniejącym kontom.
- Używaj przeglądów konfiguracji, aby dopasować funkcje do potrzeb.
Zwiększanie zgodności
Zgodność z przepisami zwiększysz, postępując według jasno określonych kroków. Zacznij od przeglądu, aby znaleźć luki. Użyj przeglądów konfiguracji, aby sprawdzić zasady i mechanizmy kontroli. Powinieneś przeszkolić wszystkich użytkowników w ramach programów szkoleniowych. Microsoft Purview pomaga monitorować odchylenia uprawnień oraz udostępnianie poza organizacją. Regularnie sprawdzaj aplikacje przedsiębiorstwa i uprawnienia interfejsów API. Skonfiguruj zasady DLP, zasady przechowywania oraz etykiety poufności. Zachowuj dzienniki audytu i stosuj blokadę do celów prawnych (litigation hold), jeśli wymagają tego przepisy. Monitoruj ryzyko wewnętrzne i sprawdzaj zgodność komunikacji, aby zapobiegać problemom.
- Ustaw zasady dotyczące kont i uwierzytelniania.
- Skonfiguruj uprawnienia aplikacji.
- Dodaj kontrolki zarządzania danymi i przechowywania.
- Wzmocnij zabezpieczenia poczty e-mail.
- Włącz zasady audytu i rejestrowania.
- Zarządzaj urządzeniami mobilnymi za pomocą odpowiednich kontroli.
Uwaga: Wykonywanie tych czynności po każdym przeglądzie i ocenie pomaga budować silną zgodność.
Zalety modelu dojrzałości Microsoft 365
- Zapewnia uporządkowaną mapę drogową do oceny i rozwoju wykorzystania Microsoft 365 w obszarach ludzi, procesów i technologii.
- Pomaga dopasować inwestycje IT do celów biznesowych dzięki jasno określonym etapom dojrzałości i rezultatom.
- Wspiera najlepsze praktyki w zakresie zarządzania, bezpieczeństwa, zgodności i zarządzania informacjami, dostosowane do możliwości Microsoft 365.
- Umożliwia mierzalny postęp dzięki kryteriom oceny, pozwalając ustalać priorytety inicjatyw i śledzić je w czasie.
- Wspiera komunikację z interesariuszami, przekładając techniczne usprawnienia na wartość biznesową i ograniczenie ryzyka.
- Promuje spójne wdrażanie i praktyki zarządzania zmianą, poprawiając doświadczenia użytkowników końcowych i produktywność.
- Korzysta z wytycznych i narzędzi Microsoft, dzięki czemu rekomendacje są realistyczne i praktyczne w środowiskach Microsoft 365.
- Może poprawić stan bezpieczeństwa i zgodność z przepisami dzięki stopniowemu wdrażaniu mechanizmów kontrolnych i zaleceniom dotyczącym zasad.
Wady modelu dojrzałości Microsoft 365
- Może być postrzegany jako skoncentrowany na Microsoft i mniej przydatny w organizacjach z mieszanym środowiskiem chmurowym lub lokalnym.
- Wdrożenie może być zasobochłonne i wymagać czasu, budżetu oraz wykwalifikowanego personelu, aby przechodzić między poziomami dojrzałości.
- Ryzyko formalnej zgodności: zespoły mogą skupiać się na osiąganiu wyników dojrzałości zamiast na znaczących zmianach kulturowych lub operacyjnych.
- Ogólne etapy dojrzałości mogą nie uwzględniać specyfiki organizacji, wymagań branżowych lub ograniczeń wynikających z dotychczasowych rozwiązań.
- Częste zmiany funkcji Microsoft mogą utrudniać utrzymanie zgodności z modelem i wymagać ciągłej ponownej oceny.
- Mniejsze organizacje mogą uznać model za zbyt złożony lub uciążliwy w stosunku do swoich potrzeb i możliwości.
- Bez wsparcia kierownictwa i współpracy między działami usprawnienia mogą utknąć w martwym punkcie, mimo jasnych wytycznych.
- Nadmierne skupienie na narzędziach i zasadach może pomijać adopcję przez użytkowników, szkolenia i czynniki ludzkie, które faktycznie tworzą wartość.
Praktyczne kroki w kierunku dojrzałości Microsoft 365
Ocena środowiska
Zanim będziesz mógł je zabezpieczyć lub sprawdzić, czy jesteś zgodny z zasadami, musisz wiedzieć, co znajduje się w Twoim środowisku m365. Zacznij od dokładnego przeglądu systemu. Zapisz, jak obsługujesz problemy, i upewnij się, że każdy krok wykorzystuje funkcje m365. Przygotuj plan informowania ludzi, gdy coś pójdzie nie tak. Często ćwicz te plany i zmieniaj je, gdy pojawią się nowe zagrożenia. Wykorzystaj dane z audytu, aby ocenić poziom bezpieczeństwa i znaleźć słabe punkty. Zaplanuj kontrolę ryzyka, aby sprawdzić, czy spełniasz wymagania. Zbieraj opinie użytkowników i analizuj dane systemowe, aby zrozumieć, jak działają procesy. Wykrywaj problemy, wybieraj, co naprawić w pierwszej kolejności, i wprowadzaj niewielkie zmiany. Dzięki temu Twój system m365 pozostanie silny i gotowy na nowe wymagania.
Priorytetyzacja bezpieczeństwa i zgodności
Skup się na najważniejszych elementach, które zapewniają bezpieczeństwo systemu i zgodność z zasadami. Sprawdź ludzi, sposób działania i technologię. Analizuj dzienniki audytu i monitoruj zagrożenia, aby wiedzieć, jak bezpieczne jest Twoje środowisko. Chroń ważne dane specjalnymi narzędziami. Stale monitoruj problemy. Miej jasno określone kroki na wypadek incydentu. Korzystaj z kopii zapasowych, których odtwarzanie zostało przetestowane, aby przywrócić normalne działanie. Dbaj o zgodność ze wszystkimi wymaganiami. Włącz uwierzytelnianie wieloskładnikowe (MFA) dla wszystkich kont o znaczeniu krytycznym i często sprawdzaj, kto ma dostęp. Regularnie przeprowadzaj kontrole, aby wyprzedzać zagrożenia i aktualizować zasady. Zawsze dopasowuj działania do wymagań i korzystaj z narzędzi m365 wspierających kontrole oraz naprawy.
Przechodzenie na wyższe poziomy dojrzałości
Aby poprawić dojrzałość w modelu Microsoft 365, wyznacz cele we współpracy z ważnymi zespołami. Przeanalizuj konfigurację, aby znaleźć ryzyka i słabe punkty. Przydziel jasne role osobom odpowiedzialnym za każdą usługę. Ustal zasady tworzenia nowych zespołów Teams lub witryn SharePoint. Określ, kiedy elementy mogą opuszczać grupę, aby zachować zgodność z zasadami. Stosuj nazewnictwo obszarów roboczych ułatwiające kontrole. Dodaj etykiety poufności i zasady DLP, aby chronić dane. Skonfiguruj dostęp warunkowy i włącz MFA dla wszystkich administratorów. Przejrzyj ustawienia domyślne i w razie potrzeby zaostrz je. Zaplanuj szkolenia użytkowników, które ułatwią wdrożenie nowych zasad. Wykorzystaj automatyzację, aby nie wykonywać zadań ręcznie. Monitoruj postępy za pomocą wskaźników KPI, takich jak liczba użytkowników korzystających z systemu każdego miesiąca. Regularnie przeprowadzaj kontrole m365, aby stale się doskonalić i zachować zgodność z zasadami.
Wskazówka: Organizuj miesięczne przeglądy m365 z ważnymi członkami zespołu. Pomaga to utrzymać zespół na właściwej drodze i motywuje wszystkich do ciągłego doskonalenia.
Lista kontrolna modelu dojrzałości Microsoft 365
Skorzystaj z tej listy kontrolnej, aby ocenić i zaplanować dojrzałość Microsoft 365 w kluczowych obszarach. Oznaczaj elementy jako ukończone w miarę realizacji inicjatyw i mechanizmów kontrolnych.
Korzyści biznesowe z dojrzałości M365
Zwiększone bezpieczeństwo
Gdy podnosisz poziom dojrzałości w usłudze Microsoft 365, Twoje zabezpieczenia się poprawiają. Chronisz dane i użytkowników przed zagrożeniami. Używasz inteligentnych narzędzi w Microsoft 365, aby wcześnie wykrywać ryzyka. Ustanawiasz silne zasady dotyczące tego, kto może się logować i udostępniać zasoby. Stosujesz też więcej wymogów zgodności. Twój zespół może szybciej reagować, gdy coś pójdzie nie tak. Poniższa tabela pokazuje, jak wyższa dojrzałość w Microsoft 365 pomaga Tobie:
| Typ usprawnienia | Opis |
|---|---|
| Wzmocnione zabezpieczenia | Wzmacniasz zabezpieczenia dzięki lepszym zasadom i kontrolom. |
| Zgodność z przepisami | Stosujesz więcej przepisów i łatwiej przechodzisz audyty. |
| Efektywność operacyjna | Lepiej wykorzystujesz zasoby i wykonujesz mniej czynności ręcznie. |
| Ciągłość działania | Nadal pracujesz, nawet gdy wydarzy się coś niedobrego. |
| Przewaga konkurencyjna | Wyprzedzasz konkurencję, ponieważ Twoje Microsoft 365 jest bezpieczniejsze niż u innych. |
Przechodzisz też od znajomości Microsoft 365 do jego naprawdę efektywnego wykorzystania. Więcej wyciągasz z Microsoft 365 Copilot. Korzystasz z technologii w mądry i przemyślany sposób.
Oszczędności kosztów
Oszczędzasz pieniądze, gdy rośnie Twoja dojrzałość w Microsoft 365. Przestajesz płacić za licencje, z których nie korzystasz. Usuwasz nieaktywne konta i przydzielasz tylko te funkcje, których ludzie faktycznie potrzebują. Nie dostajesz kar, ponieważ przestrzegasz przepisów. Mniej czasu poświęcasz na naprawianie problemów. Wykorzystujesz automatyzację w Microsoft 365, aby ograniczyć pracę ręczną. Zmniejszasz też ryzyko kosztownych incydentów bezpieczeństwa. Gdy dobrze zarządzasz licencjami i funkcjami, naprawdę oszczędzasz. Unikasz też strat finansowych wynikających z niezgodności z przepisami i słabych zabezpieczeń.
Wartość strategiczna dla środowisk Microsoft
Dzięki lepszemu zarządzaniu Microsoft 365 zyskujesz coś więcej niż bezpieczeństwo i oszczędności. Budujesz zaufanie klientów i partnerów. Stajesz się zaufanym doradcą, a nie tylko sprzedawcą. Dłużej utrzymujesz klientów i zarabiasz więcej. Planujesz nowe projekty na mocnych fundamentach w Microsoft 365. Możesz szybko się zmieniać, gdy zmieniają się potrzeby biznesu. Twój zespół może zajmować się ważnymi sprawami, a nie tylko codziennymi zadaniami. Osiągasz też wyższe wyniki Secure Score i masz mniej problemów. Gdy mapujesz swoje procesy i poznajesz Microsoft 365, widzisz dobre rezultaty. Sprawiasz, że zarówno klienci, jak i pracownicy są bardziej zadowoleni.
Uwaga: Jeśli Twoja dojrzałość w Microsoft 365 jest niska, narażasz się na ryzyka. Możesz mieć zbyt dużo danych, luki w zabezpieczeniach i marnować zasoby. Tych problemów unikniesz, awansując na wyższy poziom modelu dojrzałości i wykorzystując Microsoft 365 do lepszej kontroli i zgodności.
Możesz usprawnić swoją grupę, korzystając z modelu dojrzałości M365 (M365 Maturity Model). Wykorzystuj wnioski z wyników każdej dzierżawy i kontroli bezpieczeństwa. Wiele grup, na przykład duży fundusz nieruchomości, lepiej współpracowało po zastosowaniu wskazówek dotyczących dojrzałości. Osiągnęły też więcej z Microsoft 365. Powinieneś sprawdzić swoją dzierżawę pod kątem standardów takich jak CIS M365 Foundations Benchmark oraz Essential Eight Baseline. Pełny audyt Microsoft 365 pozwala zobaczyć, jak wypadasz, i wskazać brakujące elementy. Przyjrzyj się narzędziom takim jak narzędzie oceny ShareGate oraz dokumentacja zabezpieczeń Microsoft, które pomogą Twojej dzierżawie się rozwijać.
model dojrzałości dla Microsoft 365
Czym jest model dojrzałości Microsoft 365?
Model dojrzałości Microsoft 365 to ustrukturyzowany framework określający etapy wdrażania, zarządzania, zabezpieczeń i administrowania w całej organizacji, tak aby wspierał rzeczywiste działania biznesowe. Pomaga zespołom przejść od doraźnego korzystania z Microsoft 365 do dobrze zdefiniowanych praktyk zarządzania oraz lepszej efektywności procesów, dopasowując platformę Microsoft 365 do strategii organizacji i kompetencji biznesowych.
Gdzie mogę znaleźć oficjalne treści Microsoft i praktyczne scenariusze dla tego modelu?
Oficjalne treści Microsoft oraz praktyczne scenariusze są dostępne w serwisie Microsoft Learn i powiązanej dokumentacji. Dodatkowe zasoby, społeczność oferująca wsparcie oraz przykłady można również znaleźć w serwisie GitHub, gdzie znajdują się niektóre wdrożenia i szablony związane z modelem dojrzałości dla Microsoft 365, utrzymywane przez społeczność i partnerów.
Jak model definiuje kompetencje biznesowe i zestaw kompetencji biznesowych?
Model definiuje zestaw kompetencji biznesowych, takich jak zarządzanie informacjami, aktualizacje zabezpieczeń, zarządzanie treścią, zarządzanie dokumentami oraz procesy zarządzania. Każda kompetencja ma poziomy dojrzałości opisujące oczekiwane możliwości, role i miary służące do poprawy efektywności procesów oraz zapewnienia, że praktyki zarządzania wspierają wyniki biznesowe.
Jak zarządzanie informacjami i zarządzanie treścią wpisują się w model dojrzałości?
Zarządzanie informacjami i zarządzanie treścią to kluczowe kompetencje w modelu dojrzałości dla Microsoft 365. Obejmują zasady dotyczące typów treści, przechowywania, klasyfikacji danych wrażliwych, kontroli zgodności, cyklu życia treści oraz wykorzystania narzędzi Microsoft 365 do egzekwowania spójnego zarządzania treściami w całej organizacji.
Czy model może pomóc w zapewnieniu zgodności i zarządzaniu danymi wrażliwymi?
Tak. Model dojrzałości prowadzi organizacje do wdrażania kontroli, które zapewniają zgodność, chronią dane wrażliwe i standaryzują procesy zarządzania. Zaleca aktualizacje zabezpieczeń, struktury wsparcia technicznego oraz praktyki zarządzania informacjami, aby ograniczać ryzyko i wykazywać zgodność podczas audytów.
Jak wykorzystać model do usprawnienia procesów biznesowych i procesów zarządzania?
Model stosuje się, oceniając obecny poziom dojrzałości, ustalając priorytety usprawnień procesów biznesowych, definiując role i odpowiedzialności oraz wdrażając praktyki zarządzania procesami. Model pomaga dopasować wykorzystanie Microsoft 365 tak, aby poprawić wydajność procesów i wesprzeć procesy biznesowe w całej organizacji.
Co oznacza „ad hoc” w kontekście dojrzałości Microsoft 365 i jak przejść poza ten etap?
„Ad hoc” oznacza nieformalne, niespójne lub ręczne korzystanie z platformy, z niewielkim zarządzaniem. Wyjście poza ten etap wymaga zdefiniowania strategii, ustanowienia kompetencji biznesowych, zastosowania zarządzania informacjami, standaryzacji typów treści i przepływów pracy oraz przyjęcia wymiernych etapów wdrożenia opisanych w modelu dojrzałości.
Jak model odnosi się do zarządzania treścią, typów treści i zarządzania dokumentami?
Model opisuje praktyki zarządzania treścią, obejmujące taksonomię, typy treści, zasady metadanych, wersjonowanie, przechowywanie oraz cykl życia zarządzania dokumentami. Działania te pomagają organizacjom zarządzać treścią w sposób spójny, poprawiać jej wyszukiwanie i zapewniać zgodność z zasadami.
Jakie komponenty techniczne powinny być wdrożone (aktualizacje zabezpieczeń, wsparcie techniczne) podczas wdrażania modelu?
Komponenty techniczne obejmują regularne aktualizacje zabezpieczeń, zarządzanie poprawkami, kontrolę tożsamości i dostępu, monitorowanie, tworzenie kopii zapasowych i odzyskiwanie danych oraz strukturę wsparcia technicznego. Stanowią one fundament platformy Microsoft 365 i są niezbędne, by utrzymać dojrzałe zarządzanie i niezawodne działanie.
Czy istnieją zalecane szablony lub wdrożenia modelu dojrzałości dostępne na GitHub?
Tak. Wiele społeczności, które udzielają wsparcia, oraz partnerów publikuje szablony, narzędzia oceny i wskazówki wdrożeniowe dostępne na GitHub. Te repozytoria często uzupełniają oficjalne treści Microsoft Learn i zawierają praktyczne scenariusze oraz skrypty, które przyspieszają wdrażanie.
Jak wyniki generowane przez AI i nowe możliwości wpływają na model dojrzałości i zarządzanie?
Wyniki generowane przez AI wprowadzają nowe zagadnienia dotyczące zarządzania treścią, dokładności informacji i zgodności. Model dojrzałości zaleca aktualizację praktyk zarządzania, aby weryfikować wyniki AI, kontrolować ich przechowywanie jako typów treści, zarządzać narażeniem danych wrażliwych oraz zapewnić odpowiedzialne wykorzystanie AI zgodne ze strategią organizacji.
Kto powinien być zaangażowany w definiowanie modelu dojrzałości dla Microsoft 365 w organizacji?
Definiowanie modelu wymaga współpracy wielu działów: IT, zabezpieczeń, zgodności, właścicieli procesów biznesowych, menedżerów treści oraz sponsorów z kierownictwa. Dzięki temu zestaw kompetencji biznesowych będzie istotny dla rzeczywistych działań biznesowych, a praktyki zarządzania zostaną przyjęte w całej organizacji.
Jak mierzyć postępy i rezultaty po zastosowaniu modelu?
Postępy mierzy się za pomocą wskaźników KPI powiązanych z celami biznesowymi, takimi jak mniejsza liczba incydentów, lepszy stan zgodności, krótszy czas wyszukiwania treści, wskaźniki adopcji oraz poprawa wydajności procesów. Regularne oceny względem poziomów dojrzałości oraz przeglądy procesów zarządzania pozwalają śledzić rezultaty w czasie.
Jakie dodatkowe zasoby warto przejrzeć, aby skutecznie wdrożyć model?
Warto zapoznać się z Microsoft Learn, oficjalnymi treściami Microsoft, repozytoriami na GitHub, przewodnikami partnerów, forami społeczności wspierających oraz studiami przypadków z praktycznymi scenariuszami. Te dodatkowe zasoby dostarczają szablonów, ocen i najlepszych praktyk, które pomagają wykorzystać model i usprawnić zarządzanie oraz działanie organizacji.
🎧 Posłuchaj tego odcinka
Podsumowując, audyt ponad 500 dzierżaw pokazuje, że osiągnięcie dojrzałości w zarządzaniu to nie jednorazowy projekt, lecz ciągła droga oparta na codziennych nawykach, prawidłowej konfiguracji i zmianie zachowań. Aby zgłębić te wnioski, posłuchaj pełnej dyskusji w powiązanym odcinku: Microsoft 365 Maturity Model Based on 500 Tenant Audits.
Chcesz praktycznego wyjaśnienia tematu Microsoft 365 Maturity Model Based on 500 Tenant Audits? W tym odcinku omawiamy zagadnienie prostym językiem i pokazujemy, dlaczego ma znaczenie dla Microsoft 365, Azure, Power Platform, bezpieczeństwa, AI i nowoczesnej pracy.
Posłuchaj tego odcinka, jeśli chcesz:
- Zrozumieć kluczowe koncepcje stojące za Microsoft 365 Maturity Model Based on 500 Tenant Audits
- Zobaczyć, jak temat wpisuje się w szerszy ekosystem technologii Microsoft
- Dowiedzieć się, gdzie może przynieść praktyczną wartość Twojej organizacji
Możesz także polubić te powiązane odcinki M365 FM:
- MCP (Model Context Protocol) - Simply Explained
- Canvas Apps vs Model-Driven Apps – po prostu wyjaśnione
- Platform Engineering: nowy model operacyjny dla Azure
- Agentowy model operacyjny dla AI w przedsiębiorstwie i Copilot
- Budowa wielodzierżawcowego SaaS z Power Pages i Dataverse
Odkrywaj więcej praktycznych rozmów o technologiach Microsoft na M365 FM.