 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Wat 500 tenant-audits ons leerden over governance-volwassenheid in Microsoft 365
By Mirko Peters ·
Ontdek de belangrijkste bevindingen uit de audit van meer dan 500 Microsoft 365-tenants en leer waarom echte governance afhangt van dagelijkse acties en niet alleen van geschreven regels. We bre…
Automatically translated with AI from the original post. Read the English original
Ontdek de belangrijkste bevindingen uit de audit van meer dan 500 Microsoft 365-tenants en leer waarom echte governance afhangt van dagelijkse acties en niet alleen van geschreven regels. We zetten de meest voorkomende misconfiguraties op een rij en laten zien hoe je ze effectief aanpakt.
Belangrijkste bevindingen uit meer dan 500 audits
Volwassenheidstrends
Als je naar 500 audits van Microsoft 365-tenants kijkt, zie je een aantal patronen. Veel organisaties betalen voor zaken die ze niet gebruiken. Sommige functies worden nauwelijks gebruikt. In onderstaande tabel staan de belangrijkste trends die je kosten beïnvloeden:
| Beschrijving van de trend | Procentuele impact op kosten |
|---|---|
| Ghost-gebruikers verbruiken een deel van de totale licentiekosten | 23% |
| Overmatige toewijzing van functies | 31% |
| Seizoensgebonden schommelingen in het gebruik | 18% |
Ghost-gebruikers zijn accounts die geen toegang meer nodig hebben. Ze kunnen je licentiekosten met bijna een kwart laten stijgen. Functies toekennen die mensen niet gebruiken, kost nog meer geld. Wanneer mensen Microsoft 365 in bepaalde periodes meer of minder gebruiken, verandert ook je uitgavenpatroon. Als je je eigen m365-audit bekijkt, kun je deze patronen gebruiken om kosten te besparen. Met een regelmatig rapport houd je deze trends in de gaten en maak je slimmere keuzes.
Veelvoorkomende misconfiguraties
Veel organisaties kampen met dezelfde instellingsproblemen in Microsoft 365. Je herkent ze misschien in je eigen m365-audit:
- Slechts 45% van de gebruikers gebruikt een configuratietool.
- Microsoft zag in mei 2024 176.000 manipulatiegebeurtenissen.
- 48% van de mensen gaf aan dat er weinig of geen manipulatie was.
Je hebt misschien ook last van deze problemen:
- Het handmatig instellen en controleren kost veel tijd.
- Instellingen kunnen geleidelijk veranderen zonder dat iemand het merkt.
- Het is lastig om te zien wat alle gebruikers en machtigingen doen.
- Alles consistent op elkaar afgestemd houden is lastig.
Deze instellingsfouten maken je systeem minder veilig en geven je IT-team meer werk. Een goed rapport helpt je deze problemen vroeg te vinden en op te lossen voordat ze erger worden.
Impact op governance
Fouten in governance maken je organisatie minder veilig. Dit kun je in je rapport terugzien:
- Governance-fouten kunnen zwakke plekken in je beheersmaatregelen blootleggen.
- Deze zwakke plekken kunnen grote fouten in je rapportages veroorzaken.
- Toezichthouders kunnen je organisatie nauwlettender gaan bekijken.
Ongeveer 30% van de audits van pensioenregelingen heeft grote problemen. Die problemen kunnen wijzen op slechte controles en zwakke documentatie. Daardoor denk je dat je veilig bent, terwijl dat niet zo is. Het kan er ook toe leiden dat mensen vragen gaan stellen over hoe je toezicht houdt. Als je deze governance-problemen oplost, helpt je dat om je organisatie veilig en betrouwbaar te houden.
Tip: Controleer je auditresultaten regelmatig en werk je governance-regels bij. Zo voorkom je risico's en blijft je organisatie binnen de regels.
Het Microsoft 365-volwassenheidsmodel begrijpen
Het Microsoft 365-volwassenheidsmodel is ontwikkeld door m365.fm. Het helpt je om je Microsoft 365-omgeving veiliger te maken en de regels beter na te leven. Dit model telt niet alleen hoeveel beleidsregels of tools je hebt. Het kijkt naar hoe je systeem werkt wanneer het getest wordt. Met dit model zie je hoe goed je governance is en wat je hierna het beste kunt doen.
Vijf volwassenheidsniveaus
Het Microsoft 365-volwassenheidsmodel kent vijf niveaus. Elk niveau laat zien hoe je organisatie omgaat met regels en veiligheid.
| Volwassenheidsniveau | Kenmerken en vereisten |
|---|---|
| Niveau 300 | Gedefinieerde en gestandaardiseerde processen, beleidsgestuurd, stabiele omgeving, goede gebruikersvaardigheid, beperkte validatie van meetgegevens. |
| Niveau 400 | Actief beheerde IT-omgeving, gedocumenteerde processen, sterke governance, hoge gebruikersvaardigheid, aanpasbare IT-processen met gedefinieerde meetgegevens. |
| Niveau 500 | Focus op optimalisatie en continue verbetering, volledig competente gebruikers, systematische procesverbetering en prestatieanalyse. |
Je begint met eenvoudige, handmatige stappen. Later gebruik je data en automatisering om elke dag beter te worden. Op niveau 300 begint men het naleven van regels belangrijk te vinden. Op niveau 400 werken teams samen en gebruiken ze GRC bij alle keuzes. Op niveau 500 zoek je altijd naar manieren om te verbeteren.
Van reactief naar geoptimaliseerde governance
Het Microsoft 365-volwassenheidsmodel helpt je om niet alleen problemen op te lossen wanneer ze zich voordoen. Het helpt je om sterke regels op te stellen voordat er problemen ontstaan. Op hogere niveaus gebruik je automatisering en duidelijke regels. Dat bespaart tijd en houdt je systeem veiliger.
| Voordeel | Beschrijving |
|---|---|
| Automatisering | Bespaart IT-uren en zorgt ervoor dat governance een blijvende bescherming is, met betrouwbaar bewijs voor audits. |
| Continue compliance | Maakt het eenvoudiger om voortdurend aan beleid te voldoen en bescherming te bereiken. |
| Eén strategie | Verbetert de operationele efficiëntie en het risicobeheer door effectief beleid af te dwingen. |
Je stemt je plannen af op je bedrijfsdoelen. Dit verlaagt het risico en helpt je Microsoft 365 beter te beheren.
Governance operationeel maken
Je moet governance dagelijks gebruiken, niet alleen regels opschrijven. Het Microsoft 365-volwassenheidsmodel laat zien hoe je werkruimten op dezelfde manier aanmaakt, hun levenscyclus beheert en toezicht houdt op wie er toegang heeft.
| Governance-pijler | Aandachtsgebieden in Microsoft 365 |
|---|---|
| Aanmaak en eigenaarschap van werkruimten | Standaardiseer het aanmaken van werkruimten met naamconventies en sjablonen, en wijs duidelijke eigenaren aan voor verantwoordelijkheid. |
| Levenscyclusbeheer en opschonen | Stel regels op voor het archiveren of verwijderen van inactieve werkruimten om de datakwaliteit en compliance te waarborgen. |
| Monitoring en rapportage | Houd het gebruik van gegevens en de handhaving van beleid bij om privacy en kwaliteit te waarborgen. |
| Toegangsbeheer en delen | Gebruik toegangsreviews en geautomatiseerd bijhouden van machtigingen om delen en gevoelige inhoud te beheren. |
Je bouwt een systeem dat altijd werkt, niet alleen voor audits. Het Microsoft 365-volwassenheidsmodel helpt je vertrouwen en controle in je organisatie op te bouwen.
Veelgemaakte fouten rond het Microsoft 365-volwassenheidsmodel
- Het als vinkje op een lijst zien: Denken dat een mogelijkheid naar het volgende niveau brengen alleen betekent taken afvinken, in plaats van duurzame praktijken en gedrag verankeren.
- Alleen op technologie focussen: Prioriteit geven aan tools en functies en mensen, processen, governance en adoptie verwaarlozen.
- Uitgaan van één aanpak voor iedereen: Generieke volwassenheidsdoelen toepassen zonder ze af te stemmen op bedrijfsdoelen, sector en organisatiegrootte.
- Volwassenheid gelijkstellen aan aantal licenties of functiegebruik: Succes meten aan aangeschafte licenties of geactiveerde functies, in plaats van aan bedrijfsresultaten en effectief gebruik.
- Verandermanagement en training verwaarlozen: De inspanning onderschatten die nodig is om gebruikersadoptie, rolgebaseerde training en gedragsverandering te stimuleren.
- Governance en compliance overslaan: Governance als bijzaak behandelen in plaats van als fundamenteel element dat schaalbaarheid, beveiliging en risicobeheer mogelijk maakt.
- Geen duidelijke metrics of meting: Nalaten KPI's, uitgangspunten en regelmatige beoordelingen te definiëren om voortgang en gerealiseerde waarde te volgen.
- Integratie- en architectuurbehoeften onderschatten: Identiteit, informatiearchitectuur en integratie met bestaande systemen negeren, wat silo's en technische schuld creëert.
- Zwak executive sponsorschap: Gebrek aan zichtbare leiderschapssteun en strategische afstemming, waardoor samenwerking over afdelingen heen en financiering beperkt worden.
- Verbeterinspanningen in silo's: Afzonderlijke tools of teams los van elkaar verbeteren in plaats van functies over de hele organisatie heen te coördineren.
- Beveiliging en risico's verwaarlozen: Samenwerking en delen uitbreiden zonder passende controles, monitoring en incidentrespons.
- Geen continue verbeterlus: Volwassenheid behandelen als een eenmalig project in plaats van als een doorlopende praktijk van beoordeling, feedback en verfijning.
- Volwassenheid niet koppelen aan bedrijfsresultaten: Volwassenheidsniveaus niet verbinden met meetbare bedrijfsvoordelen zoals productiviteit, kostenreductie of klantervaring.
Inzichten uit de Microsoft 365-beveiligingsbeoordeling
Vastgestelde beveiligingslekken
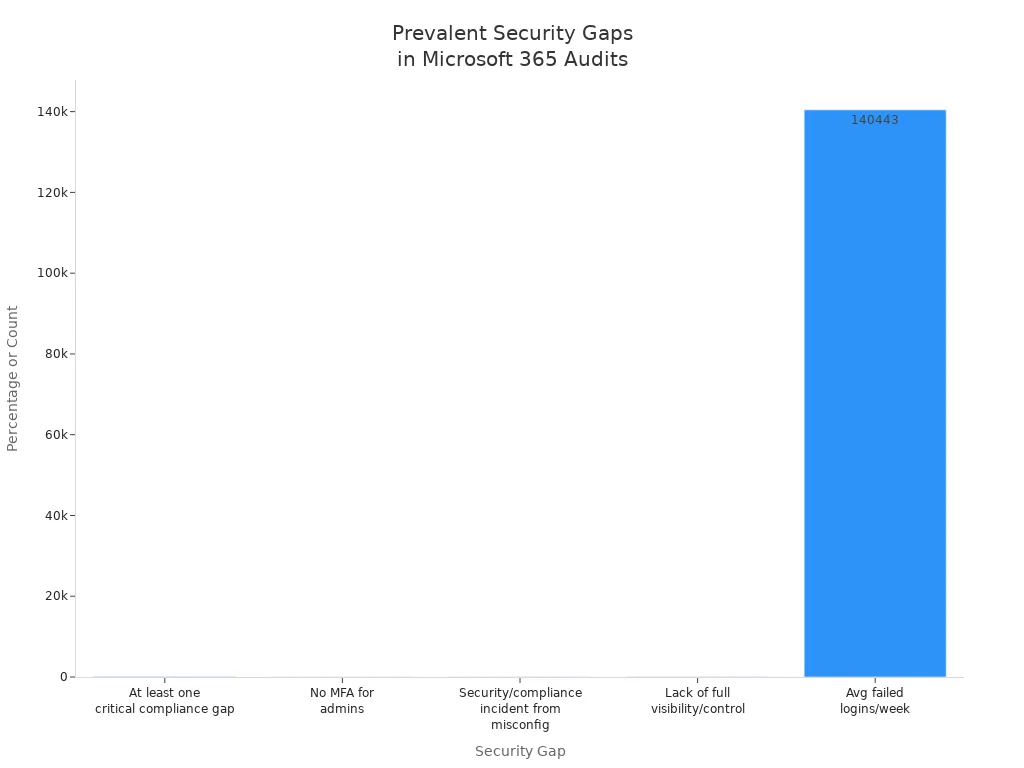
Wanneer je een Microsoft 365-beveiligingsbeoordeling uitvoert, vind je veel beveiligingsproblemen. Deze problemen kunnen je organisatie in gevaar brengen. Bijna elke organisatie heeft minstens één grote compliancekloof. Veel organisaties hebben problemen omdat instellingen verkeerd zijn geconfigureerd. Soms zetten beheerders multifactorauthenticatie niet aan. Dat maakt het makkelijker voor iemand om accounts over te nemen. Veel organisaties kunnen ook niet alles in hun Microsoft 365-omgeving zien of beheren. Elke week krijgen organisaties te maken met meer dan 140.000 mislukte inlogpogingen. Deze feiten laten zien waarom je er altijd aandacht aan moet besteden.
| Beschrijving van de beveiligingslek | Percentage/aantal |
|---|---|
| Organisaties met minstens één kritieke complianceking | 97% |
| Organisaties die een beveiligings- of complianceincident hebben meegemaakt door een verkeerde configuratie | 45% |
| Beheerders die werken zonder multifactorauthenticatie | 87% |
| Organisaties zonder volledig zicht op en controle over hun Microsoft 365-omgeving | 45% |
| Gemiddeld aantal mislukte inlogpogingen per week per organisatie | 140,443 |
Bij je microsoft 365-beveiligingsbeoordeling kun je nog andere beveiligingsproblemen tegenkomen:
- Shadow IT en niet-goedgekeurde tenants maken het moeilijk om regels na te leven.
- Zwak identiteits- en toegangsbeheer laat ongebruikte accounts open staan.
- Gegevens kunnen lekken via SharePoint en OneDrive.
- Te veel Teams-kanalen kunnen compliance-problemen veroorzaken.
- Fouten in e-mailbeveiliging kunnen leiden tot zakelijke e-mailfraude.
De rol van auditlogs
Auditlogs zijn erg belangrijk bij je microsoft 365-beveiligingsbeoordeling. Je gebruikt ze om te letten op vreemde of riskante acties. Als er iets misgaat, laten auditlogs zien wat er is gebeurd en wie het heeft gedaan. Ze laten ook zien welke gegevens er zijn aangeraakt. Je hebt auditlogs nodig om je aan de regels te houden. Ze leveren bewijs voor toezichthouders en helpen je snel te handelen wanneer er een dreiging is.
- Beveiliging bewaken is makkelijker met goede logs.
- Je kunt problemen onderzoeken aan de hand van duidelijke registraties.
- Auditlogs helpen je aan de regels te voldoen door bij te houden wat gebruikers en beheerders doen.
Tip: Kijk bij elke microsoft 365-beveiligingsbeoordeling altijd naar je auditlogs. Zo zie je problemen voordat ze erger worden.
Risico's verkleinen
Je kunt het risico verkleinen door te gebruiken wat je leert van je microsoft 365-beveiligingsbeoordeling. Werk samen met je CSO, CISO of CTO om een sterk beveiligingsplan op te stellen. Zorg dat je realtime kunt zien wat er gebeurt. Voer nepphishingtests uit en leer gebruikers hoe ze dreigingen herkennen. Controleer je beveiligingsinstellingen en gebruikerstoegang om de paar maanden. Met deze stappen los je beveiligingsproblemen op en blijft je groep beschermd tegen nieuwe gevaren.
- Werk samen met beveiligingsverantwoordelijken aan sterke plannen.
- Gebruik realtimecontroles om te zien wat er gebeurt.
- Leer gebruikers herkennen door middel van phishingtests.
- Controleer beveiligingsinstellingen en toegang volgens een vast schema.
Een goede microsoft 365-beveiligingsbeoordeling helpt je zwakke plekken te vinden, beveiligingsproblemen op te lossen en je gegevens en gebruikers veilig te houden.
Kansen voor verbetering van M365
Functies beter benutten
Je haalt meer uit Microsoft 365 door meer functies te gebruiken. Veel organisaties gebruiken de geavanceerde beveiligings- en compliancetools niet. Als je je configuratie controleert, zie je misschien dat gebruikers dingen overslaan, zoals voorwaardelijke toegang op basis van apparaat en risico. Sommige mensen zetten sessiegerichte beperkingen of beheer van bevoegde identiteiten niet aan. Passwordless authenticatie en het afdwingen van apparaatcompliance worden ook gemist. Geavanceerde antiphishingbeleidsregels worden niet altijd gebruikt. Een configuratiebeoordeling helpt je deze ontbrekende onderdelen te vinden. Vertel je teams dat ze vertrouwelijkheidslabels, DLP-beleid en uniforme auditlogging moeten gebruiken. Met deze stappen verbeter je je beveiliging en blijf je aan de regels voldoen.
- Voorwaardelijke toegang op basis van apparaat en risico
- Passwordless authenticatie
- Geavanceerde antiphishingbeleidsregels
- Vertrouwelijkheidslabels en DLP-beleid
- Uniforme auditlogging
Tip: Controleer je configuratie regelmatig, zodat je geen belangrijke functies mist.
Licentie-optimalisatie
Je kunt geld besparen en ongebruikte functies voorkomen door je licenties goed in te richten. Met een microsoft 365-licentiebeoordeling zie je waar je betaalt voor licenties die je niet nodig hebt. Veel organisaties houden licenties over voor spookgebruikers of delen te veel functies uit. Door je configuratie te controleren, kun je licenties beter afstemmen op wat je werkelijk gebruikt. Verwijder ongebruikte accounts en kies de juiste abonnementen. Zo gebruik je je middelen beter en besteed je minder geld.
- Controleer de licentietoewijzingen na elke beoordeling.
- Haal licenties weg bij spook- of inactieve gebruikers.
- Gebruik configuratiecontroles om functies af te stemmen op je behoeften.
Compliance versterken
Je versterkt compliance door duidelijke stappen te volgen. Begin met een controle om hiaten te vinden. Gebruik configuratiebeoordelingen om je regels en beheersmaatregelen te bekijken. Je moet alle gebruikers trainen met opleidingsprogramma's. Microsoft Purview helpt je te zien wanneer machtigingen afdwalen en wanneer gegevens buiten je organisatie worden gedeeld. Controleer enterprise-apps en API-machtigingen regelmatig. Stel DLP-beleid, bewaarregels en vertrouwelijkheidslabels in. Bewaar auditlogs en gebruik juridische bewaring (litigation hold) als dat om juridische redenen nodig is. Let op insiderrisico's en controleer communicatiecompliance om problemen te voorkomen.
- Stel regels op voor accounts en authenticatie.
- Stel machtigingen voor apps in.
- Voeg beheer van gegevens en opslagbeheersmaatregelen toe.
- Verbeter de e-mailbeveiliging.
- Schakel auditing- en loggingregels in.
- Beheer mobiele apparaten met de juiste beheersmaatregelen.
Let op: als je deze stappen na elke controle en beoordeling uitvoert, bouw je sterke compliance op.
Voordelen van het Microsoft 365 Maturity Model
- Biedt een gestructureerde roadmap om de adoptie van Microsoft 365 te beoordelen en te verbeteren op het gebied van mensen, processen en technologie.
- Helpt IT-investeringen af te stemmen op bedrijfsdoelstellingen door duidelijke volwassenheidsfasen en resultaten te definiëren.
- Bevordert best practices op het gebied van governance, beveiliging, compliance en informatiebeheer, afgestemd op de mogelijkheden van Microsoft 365.
- Maakt meetbare voortgang mogelijk met beoordelingscriteria, zodat initiatieven geprioriteerd en over de tijd gevolgd kunnen worden.
- Ondersteunt communicatie met stakeholders door technische verbeteringen te vertalen naar zakelijke waarde en risicoreductie.
- Stimuleert een consistente adoptie en change management, wat de gebruikerservaring en productiviteit verbetert.
- Maakt gebruik van richtlijnen en tools van Microsoft, waardoor aanbevelingen realistisch en praktisch zijn voor Microsoft 365-omgevingen.
- Kan de beveiligingspositie en naleving van regelgeving verbeteren via gefaseerde maatregelen en beleidsaanbevelingen.
Nadelen van het Microsoft 365 Maturity Model
- Kan als Microsoft-gericht worden gezien en minder toepasselijk zijn voor organisaties met een heterogene mix van cloud- of on-premises omgevingen.
- Implementatie kan veel middelen vergen; het vraagt tijd, budget en vaardig personeel om naar hogere volwassenheidsniveaus door te groeien.
- Risico op checkbox-compliance: teams richten zich mogelijk op het halen van maturity-scores in plaats van op betekenisvolle culturele of operationele verandering.
- Generieke volwassenheidsniveaus houden mogelijk geen rekening met de specifieke context van een organisatie, branche-eisen of legacy-beperkingen.
- Frequente wijzigingen in Microsoft-functionaliteit maken het lastig om in lijn met het model te blijven en vragen om voortdurende herbeoordeling.
- Kleinere organisaties vinden het model misschien te complex of belastend in verhouding tot hun behoeften en mogelijkheden.
- Zonder executive sponsorship en samenwerking tussen afdelingen kunnen verbeteringen stilvallen, ondanks duidelijke richtlijnen.
- Te veel focus op tooling en beleid kan gebruikersadoptie, training en menselijke factoren verwaarlozen, terwijl juist die echte waarde opleveren.
Concrete stappen voor Microsoft 365-volwassenheid
Je omgeving beoordelen
Je moet weten wat er in je Microsoft 365-omgeving zit, voordat je die veiliger kunt maken of kunt controleren of je de regels volgt. Begin met een zorgvuldige controle van je systeem. Leg vast hoe je met problemen omgaat en zorg dat elke stap gebruikmaakt van Microsoft 365-functies. Maak een plan om mensen te informeren wanneer er iets misgaat. Oefen je plannen regelmatig en pas ze aan wanneer er nieuwe dreigingen opduiken. Gebruik auditdata om te zien hoe veilig je bent en om zwakke plekken te vinden. Plan een risicocontrole om te zien of je aan de regels voldoet. Vraag gebruikers om feedback en bekijk systeemdata om te zien hoe alles werkt. Zoek problemen op, kies wat je als eerste oplost en doe kleine wijzigingen. Zo houd je je Microsoft 365-systeem sterk en klaar voor nieuwe regels.
Beveiliging en compliance prioriteren
Richt je op de belangrijkste zaken om je systeem veilig te houden en de regels na te leven. Kijk naar je mensen, je werkwijzen en je technologie. Bekijk auditlogs en let op risico's om te weten hoe veilig je bent. Bescherm belangrijke data met speciale tools. Houd het hele tijd in de gaten of er problemen zijn. Leg duidelijke stappen vast voor als er iets ernstigs gebeurt. Gebruik back-ups die je getest hebt om zaken weer normaal te krijgen. Zorg dat je alle regels naleeft. Zet MFA aan voor alle belangrijke accounts en controleer regelmatig wie toegang heeft. Voer vaak controles uit om een stap voor te blijven op gevaren en je regels actueel te houden. Stem je handelen altijd af op de regels en gebruik Microsoft 365-tools om controles en oplossingen te ondersteunen.
Doorgroeien naar hogere volwassenheidsniveaus
Om beter te worden met het Microsoft 365 Maturity Model, stel je je doelen op met hulp van belangrijke teams. Controleer je inrichting om risico's en zwakke plekken te vinden. Wijs per dienst duidelijke taken toe aan personen. Stel regels op voor het aanmaken van nieuwe Teams-kanalen of SharePoint-sites. Bepaal wanneer zaken je groep mogen verlaten om aan de regels te voldoen. Gebruik namen voor werkruimtes die helpen bij controles. Voeg vertrouwelijkheidslabels en DLP-beleid toe om data te beschermen. Richt voorwaardelijke toegang in en zet MFA aan voor alle beheerders. Bekijk de standaardinstellingen en maak ze waar nodig strenger. Plan training voor gebruikers, zodat zij de nieuwe regels kunnen toepassen. Gebruik automatisering om taken uit te voeren, zodat je ze niet handmatig hoeft te doen. Volg hoe het gaat met KPI's, zoals het aantal gebruikers per maand. Voer regelmatig Microsoft 365-controles uit om steeds beter te worden en de regels na te leven.
Tip: Plan maandelijks een Microsoft 365-controle met belangrijke teamleden. Dit helpt je team op koers te blijven en zorgt dat iedereen blijft werken aan verbetering.
Checklist Microsoft 365 Maturity Model
Gebruik deze checklist om je Microsoft 365-volwassenheid per belangrijk domein te beoordelen en te plannen. Vink items af naarmate je initiatieven en maatregelen afrondt.
Zakelijke voordelen van Microsoft 365-volwassenheid
Verbeterde beveiliging
Wanneer je de volwassenheid van je Microsoft 365-omgeving verhoogt, wordt je beveiliging beter. Je beschermt je data en gebruikers tegen dreigingen. Je gebruikt slimme tools in Microsoft 365 om risico's vroeg te vinden. Je stelt sterke regels in voor wie toegang krijgt en wat er gedeeld mag worden. Daarnaast voldoe je aan meer compliance-eisen. Je team kan sneller handelen als er iets misgaat. In onderstaande tabel zie je hoe een hogere volwassenheid van Microsoft 365 je helpt:
| Soort verbetering | Beschrijving |
|---|---|
| Verbeterde beveiliging | Je versterkt je beveiliging met betere regels en controles. |
| Regelgevingsnaleving | Je voldoet aan meer regels en slaagt makkelijker voor audits. |
| Operationele efficiëntie | Je zet je middelen beter in en doet minder handmatig werk. |
| Bedrijfscontinuïteit | Je blijft doorwerken, ook als er iets ernstigs gebeurt. |
| Concurrentievoordeel | Je blijft voorop lopen omdat je Microsoft 365 veiliger is dan die van anderen. |
Je gaat ook van alleen weten wat Microsoft 365 is naar het echt goed gebruiken. Je haalt meer uit je Microsoft 365 Copilot. Je gebruikt technologie op een slimme en zorgvuldige manier.
Kostenbesparing
Je bespaart geld wanneer je volwassenheid van Microsoft 365 toeneemt. Je stopt met betalen voor licenties die je niet gebruikt. Je verwijdert spookgebruikers en geeft alleen functies uit die mensen echt nodig hebben. Je krijgt geen boetes omdat je de regels volgt. Je besteedt minder tijd aan het oplossen van problemen. Je gebruikt automatisering in Microsoft 365 om minder handmatig werk te doen. Daarnaast verklein je de kans op dure beveiligingsincidenten. Wanneer je licenties en functies goed beheert, bespaar je echt geld. Je voorkomt ook financiële verliezen door slechte compliance en zwakke beveiliging.
Strategische waarde voor Microsoft-omgevingen
Met beter governance voor Microsoft 365 krijg je meer dan alleen veiligheid en besparingen. Je bouwt vertrouwen op bij je klanten en partners. Je wordt een vertrouwde adviseur in plaats van alleen een verkoper. Je behoudt klanten langer en verdient meer. Je plant nieuwe projecten op een sterke basis van Microsoft 365. Je kunt snel schakelen wanneer de bedrijfsbehoeften veranderen. Je team kan zich bezighouden met belangrijke zaken in plaats van alleen met dagelijkse taken. Daarnaast haal je hogere Secure Scores en heb je minder problemen. Wanneer je je processen in kaart brengt en Microsoft 365 leert kennen, zie je goede resultaten. Je maakt zowel je klanten als je medewerkers gelukkiger.
Let op: Als je volwassenheid van Microsoft 365 laag is, loop je risico's. Je kunt te veel data hebben, beveiligingsgaten hebben en middelen verspillen. Je voorkomt deze problemen door omhoog te gaan in het volwassenheidsmodel en Microsoft 365 te gebruiken voor betere controle en compliance.
Je kunt je organisatie verbeteren met het M365 Maturity Model. Gebruik wat je leert van de bevindingen en beveiligingscontroles van elke tenant. Veel organisaties, zoals een grote vastgoedtrust, werkten beter samen nadat ze de tips rond volwassenheid hadden opgevolgd. Ze haalden ook meer uit Microsoft 365. Controleer je tenant aan de hand van standaarden zoals de CIS M365 Foundations Baseline en de Essential Eight Baseline. Een volledige M365-audit helpt je zien hoe het ervoor staat en wat ontbreekt. Bekijk tools zoals de assessmenttool van ShareGate en de Microsoft Security-documentatie om je tenant te verbeteren.
Volwassenheidsmodel voor Microsoft 365
Wat is het Microsoft 365-volwassenheidsmodel?
Het Microsoft 365-volwassenheidsmodel is een gestructureerd raamwerk dat fasen van adoptie, governance, beveiliging en beheer binnen de organisatie definieert, zodat het de echte bedrijfsactiviteiten ondersteunt. Het helpt teams om van ad-hocgebruik van Microsoft 365 over te stappen naar goed gedefinieerde governance-praktijken en betere procesprestaties, en het brengt het Microsoft 365-platform in lijn met de organisatiestrategie en bedrijfscompetenties.
Waar vind ik officiële Microsoft-content en praktijkscenario's voor het model?
Officiële Microsoft-content en praktijkscenario's vind je op Microsoft Learn en aanverwante documentatie. Aanvullende bronnen, community-ondersteuning en voorbeelden staan ook op GitHub. Daar vind je enkele implementaties en sjablonen die te maken hebben met het volwassenheidsmodel voor Microsoft 365. Deze worden onderhouden door de community en partners.
Hoe definieert het model bedrijfscompetenties en de reeks bedrijfscompetenties?
Het model definieert een reeks bedrijfscompetenties, zoals informatiegovernance, beveiligingsupdates, contentbeheer, documentbeheer en beheerprocessen. Elke competentie heeft volwassenheidsniveaus die de verwachte mogelijkheden, rollen en maatstaven beschrijven om de procesprestaties te verbeteren en ervoor te zorgen dat governance-praktijken de bedrijfsresultaten ondersteunen.
Hoe passen informatiegovernance en contentgovernance in het volwassenheidsmodel?
Informatiebeheer en contentbeheer zijn kernvaardigheden in het volwassenheidsmodel voor Microsoft 365. Ze omvatten beleid voor contenttypen, bewaring, classificatie van gevoelige gegevens, nalevingscontroles, de levenscyclus van content en het gebruik van Microsoft 365-tools om consistent contentbeheer binnen de organisatie af te dwingen.
Kan het model helpen bij het waarborgen van naleving en het beheer van gevoelige gegevens?
Ja. Het volwassenheidsmodel begeleidt organisaties bij het implementeren van maatregelen die naleving waarborgen, gevoelige gegevens beschermen en beheerprocessen standaardiseren. Het beveelt beveiligingsupdates, technische ondersteuningsstructuren en informatiebeheerpraktijken aan om risico’s te verkleinen en naleving bij audits aan te tonen.
Hoe gebruik je het model om bedrijfsprocessen en beheerprocessen te verbeteren?
Gebruik het model door de huidige volwassenheid te beoordelen, verbeteringen aan bedrijfsprocessen te prioriteren, rollen en verantwoordelijkheden te definiëren en beheerpraktijken in te voeren om processen te sturen. Het model helpt je het gebruik van Microsoft 365 af te stemmen zodat de procesprestaties verbeteren en de bedrijfsprocessen binnen de organisatie beter worden ondersteund.
Wat betekent “ad hoc” in de context van Microsoft 365-volwassenheid, en hoe kom je daar voorbij?
“Ad hoc” verwijst naar informeel, inconsistent of handmatig gebruik van het platform met weinig governance. Voorbij ad hoc komen betekent een strategie definiëren, bedrijfsvaardigheden vastleggen, informatiebeheer toepassen, contenttypen en workflows standaardiseren en de gemeten implementatiestappen uit het volwassenheidsmodel volgen.
Hoe behandelt het model contentbeheer, contenttypen en documentbeheer?
Het model beschrijft praktijken voor contentbeheer, waaronder taxonomie, contenttypen, metadatabeleid, versiebeheer, bewaring en de levenscyclus van documentbeheer. Deze maatregelen helpen organisaties content consistent te beheren, de vindbaarheid te verbeteren en naleving van beleid te waarborgen.
Welke technische componenten moeten aanwezig zijn (beveiligingsupdates, technische ondersteuning) bij het implementeren van het model?
Technische componenten zijn onder andere regelmatige beveiligingsupdates, patchbeheer, identiteits- en toegangsbeheer, monitoring, back-up en herstel, en een structuur voor technische ondersteuning. Ze vormen de basis van het Microsoft 365-platform en zijn nodig om volwassen governance en betrouwbare operaties te behouden.
Zijn er aanbevolen sjablonen of implementaties op GitHub voor het volwassenheidsmodel?
Ja. Veel communities die ondersteuning bieden en partners publiceren sjablonen, beoordelingstools en implementatierichtlijnen op GitHub. Deze repositories vullen de officiële Microsoft Learn-content vaak aan en bieden praktijkscenario’s en scripts om de adoptie te versnellen.
Hoe beïnvloeden AI-output en nieuwe mogelijkheden het volwassenheidsmodel en de governance?
AI-output brengt nieuwe overwegingen met zich mee voor contentbeheer, de nauwkeurigheid van informatie en naleving. Het volwassenheidsmodel raadt aan de governancepraktijken bij te werken om AI-output te valideren, de opslag ervan als contenttypen te beheren, de blootstelling van gevoelige gegevens te beheersen en verantwoord gebruik van AI af te stemmen op de strategie van de organisatie.
Wie moeten betrokken zijn bij het definiëren van het volwassenheidsmodel voor Microsoft 365 in een organisatie?
Het definiëren van het model vraagt om betrokkenheid van meerdere disciplines: IT, beveiliging, compliance, eigenaren van bedrijfsprocessen, contentmanagers en executive sponsors. Zo sluit de set bedrijfsvaardigheden aan bij echte bedrijfsactiviteiten en worden governancepraktijken binnen de hele organisatie overgenomen.
Hoe meet ik de voortgang en resultaten na het toepassen van het model?
Meet de voortgang met KPI’s die gekoppeld zijn aan bedrijfsdoelstellingen, zoals minder incidenten, een betere nalevingspositie, minder tijd om content te vinden, adoptiecijfers en verbeteringen in de procesprestaties. Regelmatige beoordelingen aan de hand van de volwassenheidsniveaus en evaluaties van beheerprocessen helpen de resultaten over de tijd te volgen.
Welke aanvullende bronnen moet ik raadplegen om het model effectief te implementeren?
Raadpleeg Microsoft Learn, officiële Microsoft-content, GitHub-repositories, partnergidsen, communityforums die ondersteuning bieden en casestudy’s met praktijkscenario’s. Deze aanvullende bronnen bieden sjablonen, beoordelingen en best practices om het model te gebruiken en de governance en operaties te verbeteren.
🎧 Luister naar deze aflevering
Tot slot laat de audit van meer dan 500 tenants zien dat governance-volwassenheid geen eenmalig project is, maar een doorlopend traject dat draait om dagelijkse gewoontes, juiste configuratie en gedragsverandering. Wil je dieper ingaan op deze inzichten? Luister dan naar de volledige discussie in de bijbehorende aflevering: Microsoft 365 Maturity Model Based on 500 Tenant Audits.
Wil je een praktische uitleg over Microsoft 365 Maturity Model Based on 500 Tenant Audits? In deze aflevering behandelen we het onderwerp in heldere taal en laten we zien waarom het ertoe doet voor Microsoft 365, Azure, Power Platform, security, AI en modern werken.
Luister naar deze aflevering als je:
- de kernconcepten achter Microsoft 365 Maturity Model Based on 500 Tenant Audits wilt begrijpen
- wilt zien hoe het past in het bredere Microsoft-technologielandschap
- wilt leren waar het praktische waarde kan opleveren voor je organisatie
Misschien vind je deze gerelateerde M365 FM-afleveringen ook interessant:
- MCP (Model Context Protocol) - Simply Explained
- Canvas Apps vs Model-Driven Apps - eenvoudig uitgelegd
- Platform Engineering: het nieuwe operating model voor Azure
- Het agentic operating model voor enterprise-AI en Copilot
- Multi-tenant SaaS bouwen met Power Pages en Dataverse
Ontdek meer praktische Microsoft-gesprekken op M365 FM.