 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Lo que nos enseñaron 500 auditorías de inquilinos sobre la madurez de la gobernanza de Microsoft 365
By Mirko Peters ·
Descubre los hallazgos clave de la auditoría de más de 500 inquilinos de Microsoft 365 y por qué una gobernanza real depende de las acciones diarias, no solo de las normas escritas. Desglosamos…
Automatically translated with AI from the original post. Read the English original
Descubre los hallazgos clave de la auditoría de más de 500 inquilinos de Microsoft 365 y por qué una gobernanza real depende de las acciones diarias, no solo de las normas escritas. Desglosamos las configuraciones incorrectas más comunes y cómo abordarlas de forma eficaz.
Hallazgos clave de más de 500 auditorías
Tendencias de madurez
Al analizar 500 auditorías de inquilinos de Microsoft 365, se aprecian algunos patrones. Muchos grupos pagan por cosas que no utilizan. Algunas funciones apenas se usan. La siguiente tabla muestra las principales tendencias que afectan a tus costes:
| Descripción de la tendencia | Impacto porcentual en los costes |
|---|---|
| Los usuarios fantasma consumen el total de los costes de licencias | 23% |
| Sobreaprovisionamiento de funciones | 31% |
| Fluctuaciones estacionales de uso | 18% |
Los usuarios fantasma son cuentas que ya no necesitan acceso. Pueden hacer que tus costes de licencias suban casi un cuarto. Asignar demasiadas funciones que la gente no usa desperdicia todavía más dinero. Cuando las personas usan Microsoft 365 más o menos en distintas épocas, tu gasto también cambia. Si revisas tu propia auditoría de m365, puedes usar estos patrones para ahorrar dinero. Un informe periódico te permite vigilar estas tendencias y tomar decisiones más acertadas.
Configuraciones incorrectas habituales
Muchos grupos tienen los mismos problemas de configuración en Microsoft 365. Puede que los veas en tu propia auditoría de m365:
- Solo el 45% de los usuarios utiliza una herramienta de configuración.
- Microsoft registró 176,000 eventos de manipulación en mayo de 2024.
- El 48% de las personas afirmó que hubo poca o ninguna manipulación.
También puedes tener estos problemas:
- Hacer la configuración y las comprobaciones manualmente requiere mucho tiempo.
- Los ajustes pueden cambiar poco a poco sin que nadie se dé cuenta.
- Es difícil ver qué hacen todos los usuarios y permisos.
- Mantener todo alineado es complicado.
Estos errores de configuración pueden hacer que tu sistema sea menos seguro y den más trabajo a tu equipo de TI. Un buen informe puede ayudarte a detectar estos problemas a tiempo y corregirlos antes de que empeoren.
Impacto en la gobernanza
Los errores de gobernanza pueden hacer que tu grupo sea menos seguro. En tu informe podrías ver lo siguiente:
- Los errores de gobernanza pueden poner de manifiesto puntos débiles en tus controles.
- Estos puntos débiles pueden provocar grandes errores en tus informes.
- Los reguladores pueden fijarse más en tu grupo.
Alrededor del 30% de las auditorías de planes de prestaciones para empleados presenta problemas graves. Estos problemas pueden deberse a pruebas deficientes y a documentación débil. Esto puede hacerte creer que estás seguro cuando no lo estás. También puede llevar a que la gente haga más preguntas sobre cómo supervisas las cosas. Si corriges estos problemas de gobernanza, ayudas a que tu grupo siga seguro y goce de confianza.
Consejo: revisa con frecuencia los resultados de tus auditorías y actualiza tus reglas de gobernanza. Así podrás detener riesgos y mantener tu grupo alineado con la normativa.
Entender el modelo de madurez de M365
El modelo de madurez de Microsoft 365 lo creó m365.fm. Te ayuda a hacer que Microsoft 365 sea más seguro y a cumplir mejor las normas. Este modelo no se limita a contar cuántas directivas o herramientas tienes. Comprueba cómo funciona tu sistema cuando se somete a pruebas. Puedes usar este modelo para ver lo buena que es tu gobernanza y qué deberías hacer a continuación.
Cinco niveles de madurez
El modelo de madurez de Microsoft 365 tiene cinco niveles. Cada nivel muestra cómo tu grupo gestiona las normas y la seguridad.
| Nivel de madurez | Características y requisitos |
|---|---|
| Nivel 300 | Procesos definidos y estándar, basados en directivas, entorno estable, buena competencia de los usuarios, validación limitada de métricas. |
| Nivel 400 | Entorno de TI gestionado de forma activa, procesos documentados, gobernanza sólida, alta competencia de los usuarios, procesos de TI adaptables con métricas definidas. |
| Nivel 500 | Enfoque en la optimización y la mejora continua, usuarios plenamente competentes, mejora sistemática de los procesos y análisis del rendimiento. |
Empiezas con pasos sencillos y manuales. Más adelante, usas datos y automatización para mejorar cada día. En el nivel 300, las personas empiezan a preocuparse por cumplir las normas. En el nivel 400, los equipos trabajan juntos y usan GRC en todas las decisiones. En el nivel 500, siempre buscas formas de mejorar.
De la gobernanza reactiva a la optimizada
El modelo de madurez de Microsoft 365 te ayuda a dejar de resolver problemas solo cuando aparecen. Te ayuda a construir normas sólidas antes de que surjan los problemas. En los niveles superiores, usas automatización y reglas claras. Esto ahorra tiempo y mantiene tu sistema más seguro.
| Beneficio | Descripción |
|---|---|
| Automatización | Ahorra horas de trabajo de TI y asegura que la gobernanza sea un escudo permanente, con evidencias fiables para auditorías. |
| Cumplimiento continuo | Facilita el cumplimiento constante de las directivas, lo que hace más sencillo alcanzar la protección. |
| Estrategia unificada | Mejora la eficiencia operativa y la gestión de riesgos mediante la aplicación eficaz de directivas. |
Alineas tus planes con los objetivos de tu negocio. Así se reduce el riesgo y te resulta más fácil gestionar Microsoft 365.
Poner en práctica la gobernanza
Necesitas aplicar la gobernanza todos los días, no solo redactar reglas. El modelo de madurez de Microsoft 365 te muestra cómo crear espacios de trabajo de forma uniforme, gestionar su ciclo de vida y vigilar quién accede a ellos.
| Pilar de gobernanza | Áreas de enfoque en Microsoft 365 |
|---|---|
| Creación y propiedad de espacios de trabajo | Estandariza la creación de espacios de trabajo con convenciones de nomenclatura y plantillas, y asigna propietarios claros para garantizar la responsabilidad. |
| Gestión del ciclo de vida y limpieza | Establece reglas para archivar o eliminar los espacios de trabajo inactivos y mantener la calidad y el cumplimiento de los datos. |
| Supervisión e informes | Controla el uso de los datos y la aplicación de las directivas para garantizar la privacidad y la calidad. |
| Controles de acceso y uso compartido | Usa revisiones de acceso y el seguimiento automatizado de permisos para gestionar el uso compartido y el contenido sensible. |
Creas un sistema que funciona en todo momento, no solo para las auditorías. El modelo de madurez de Microsoft 365 te ayuda a generar confianza y control en tu organización.
Errores comunes sobre el modelo de madurez de Microsoft 365
- Tratarlo como una lista de verificación: Creer que pasar una capacidad al siguiente nivel consiste solo en completar tareas, en lugar de incorporar prácticas y comportamientos sostenibles.
- Centrarse solo en la tecnología: Priorizar herramientas y funciones y descuidar las personas, los procesos, la gobernanza y la adopción.
- Suponer que un modelo sirve para todos: Aplicar objetivos de madurez genéricos sin adaptarlos a los objetivos de negocio, al sector y al tamaño de la organización.
- Equiparar madurez con el número de licencias o el uso de funciones: Medir el éxito por las licencias compradas o por la activación de funciones, en lugar de por los resultados de negocio y el uso efectivo.
- Descuidar la gestión del cambio y la formación: Subestimar la inversión necesaria para impulsar la adopción por parte de los usuarios, la formación por roles y el cambio de comportamiento.
- Omitir la gobernanza y el cumplimiento: Tratar la gobernanza como un añadido posterior en lugar de un elemento fundamental que permite escalar, proteger la seguridad y gestionar el riesgo.
- Falta de métricas claras o de medición: No definir KPI, líneas base ni evaluaciones periódicas para seguir el progreso y el valor obtenido.
- Subestimar las necesidades de integración y arquitectura: Ignorar la identidad, la arquitectura de la información y la integración con los sistemas existentes, lo que crea silos y deuda técnica.
- Patrocinio ejecutivo débil: Carecer de respaldo visible del liderazgo y de alineación estratégica, lo que limita la colaboración entre áreas y la financiación.
- Esfuerzos de mejora aislados: Mejorar herramientas o equipos por separado en lugar de coordinar las funciones para obtener resultados en toda la organización.
- Descuidar la seguridad y los riesgos: Avanzar en las capacidades de colaboración y uso compartido sin los controles, la supervisión y la respuesta a incidentes necesarios.
- Ausencia de un ciclo de mejora continua: Tratar la madurez como un proyecto puntual en lugar de una práctica continua de evaluación, retroalimentación y refinamiento.
- No vincular la madurez con los resultados de negocio: No conectar los niveles de madurez con beneficios medibles como la productividad, la reducción de costes o la experiencia del cliente.
Hallazgos de la evaluación de seguridad de Microsoft 365
Brechas de seguridad identificadas
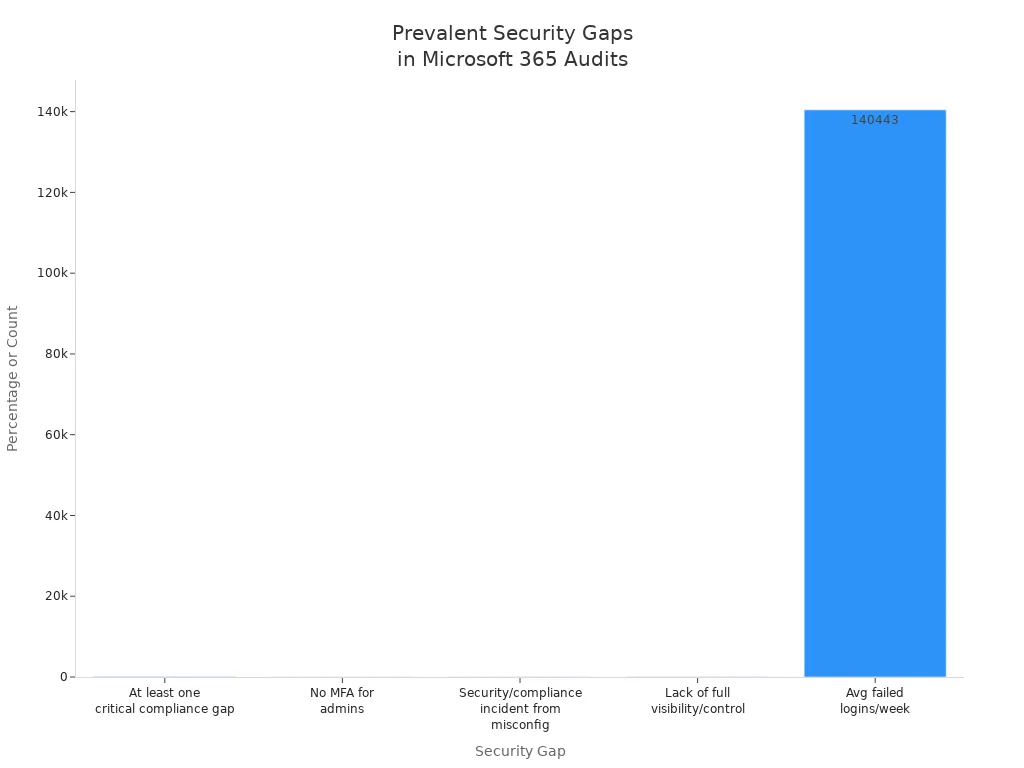
Cuando realizas una evaluación de seguridad de Microsoft 365, encuentras muchos problemas de seguridad. Estos problemas pueden poner en peligro a tu organización. Casi todas las organizaciones tienen al menos una brecha de cumplimiento importante. Muchas tienen problemas por una configuración incorrecta. En ocasiones, los administradores no activan la autenticación multifactor, lo que facilita que alguien tome el control de las cuentas. Muchas organizaciones también no pueden ver ni controlar todo lo que hay en su entorno de Microsoft 365. Cada semana, las organizaciones gestionan más de 140 000 inicios de sesión fallidos. Estos datos demuestran por qué debes preocuparte por la seguridad en todo momento.
| Descripción de la brecha de seguridad | Porcentaje/Número |
|---|---|
| Organizaciones con al menos una brecha crítica de cumplimiento | 97% |
| Organizaciones que han sufrido un incidente de seguridad o de cumplimiento debido a una configuración incorrecta | 45% |
| Administradores que operan sin autenticación multifactor | 87% |
| Organizaciones que carecen de visibilidad y control total sobre su entorno de Microsoft 365 | 45% |
| Promedio de intentos de inicio de sesión fallidos por semana y por organización | 140,443 |
Es posible que encuentres otros problemas de seguridad en tu evaluación de seguridad de Microsoft 365:
- El software no autorizado (Shadow IT) y los inquilinos no autorizados dificultan el cumplimiento de las normas.
- Una gobernanza débil de la identidad y el acceso deja abiertas las cuentas que no se usan.
- Los datos pueden filtrarse a través de SharePoint y OneDrive.
- Tener demasiados equipos de Teams puede causar problemas de cumplimiento normativo.
- Los errores de seguridad del correo electrónico pueden derivar en estafas de correo electrónico corporativo.
Función de los registros de auditoría
Los registros de auditoría son muy importantes en tu evaluación de seguridad de Microsoft 365. Los utilizas para vigilar acciones extrañas o arriesgadas. Si ocurre algo malo, los registros de auditoría muestran qué pasó y quién lo hizo. También muestran qué datos se tocaron. Necesitas los registros de auditoría para cumplir las normas. Proporcionan pruebas para los reguladores y te ayudan a actuar con rapidez cuando hay una amenaza.
- Supervisar la seguridad es más sencillo con buenos registros.
- Puedes investigar los problemas con registros claros.
- Los registros de auditoría te ayudan a cumplir las normas al hacer un seguimiento de lo que hacen los usuarios y los administradores.
Consejo: revisa siempre tus registros de auditoría al realizar una evaluación de seguridad de Microsoft 365. Así encontrarás los problemas antes de que empeoren.
Reducción del riesgo
Puedes reducir el riesgo aprovechando lo que aprendas en tu evaluación de seguridad de Microsoft 365. Trabaja con tu director de seguridad (CSO), tu director de seguridad de la información (CISO) o tu director de tecnología (CTO) para crear un plan de seguridad sólido. Asegúrate de poder ver lo que sucede en tiempo real. Realiza pruebas de phishing simuladas y enseña a los usuarios a detectar amenazas. Revisa la configuración de seguridad y los accesos de los usuarios cada pocos meses. Estos pasos te ayudan a solucionar problemas de seguridad y a proteger a tu grupo de nuevos peligros.
- Trabaja con los responsables de seguridad para crear planes sólidos.
- Utiliza comprobaciones en tiempo real para ver lo que está pasando.
- Forma a los usuarios con pruebas de phishing.
- Revisa la configuración de seguridad y los accesos con una periodicidad regular.
Una buena evaluación de seguridad de Microsoft 365 te ayuda a encontrar puntos débiles, a solucionar problemas de seguridad y a mantener protegidos tus datos y tus usuarios.
Oportunidades de mejora de Microsoft 365
Adopción de funciones
Puedes sacar más partido a Microsoft 365 usando más funciones. Muchos grupos no utilizan las herramientas avanzadas de seguridad y cumplimiento. Al revisar tu configuración, es posible que veas que los usuarios omiten opciones como el acceso condicional por dispositivo y riesgo. Algunas personas no activan las restricciones a nivel de sesión ni los controles de identidades privilegiadas. La autenticación sin contraseña y la aplicación del cumplimiento de dispositivos también se pasan por alto. Las directivas avanzadas contra phishing no siempre se usan. Una revisión de la configuración te ayuda a detectar estas piezas que faltan. Debes indicar a tus equipos que usen etiquetas de confidencialidad, directivas de DLP y registro de auditoría unificado. Estos pasos mejoran tu seguridad y te ayudan a cumplir las normas.
- Acceso condicional por dispositivo y riesgo
- Autenticación sin contraseña
- Directivas avanzadas contra phishing
- Etiquetas de confidencialidad y directivas de DLP
- Registro de auditoría unificado
Consejo: revisa tu configuración con frecuencia para no pasar por alto funciones importantes.
Optimización de licencias
Puedes ahorrar dinero y dejar de pagar funciones que no usas corrigiendo tus licencias. Una evaluación de licencias de Microsoft 365 muestra dónde pagas por licencias que no necesitas. Muchos grupos mantienen licencias para usuarios fantasma o asignan demasiadas funciones. Revisar tu configuración te ayuda a ajustar las licencias a lo que realmente utilizas. Debes eliminar las cuentas que no se usan y elegir las suscripciones adecuadas. Esto te permite aprovechar mejor los recursos y gastar menos.
- Revisa las asignaciones de licencias después de cada comprobación.
- Retira las licencias a usuarios fantasma o inactivos.
- Usa revisiones de configuración para ajustar las funciones a tus necesidades.
Mejora del cumplimiento normativo
Refuerzas el cumplimiento normativo siguiendo pasos claros. Empieza con una revisión para detectar carencias. Usa revisiones de configuración para analizar tus reglas y controles. Debes formar a todos los usuarios con programas de capacitación. Microsoft Purview te ayuda a vigilar la desviación de permisos y el uso compartido fuera de tu grupo. Revisa con frecuencia las aplicaciones empresariales y los permisos de API. Configura directivas de DLP, reglas de retención y etiquetas de confidencialidad. Conserva los registros de auditoría y utiliza la retención para litigios si la necesitas por motivos legales. Vigila el riesgo interno y revisa el cumplimiento de las comunicaciones para evitar problemas.
- Define reglas para cuentas y autenticación.
- Configura los permisos de las aplicaciones.
- Añade controles de gestión de datos y almacenamiento.
- Mejora la seguridad del correo electrónico.
- Activa las reglas de auditoría y registro.
- Gestiona los dispositivos móviles con los controles adecuados.
Nota: realizar estas acciones tras cada revisión y comprobación te ayuda a construir un cumplimiento normativo sólido.
Ventajas del modelo de madurez de Microsoft 365
- Ofrece una hoja de ruta estructurada para evaluar y avanzar en la adopción de Microsoft 365 en personas, procesos y tecnología.
- Ayuda a alinear las inversiones de TI con los objetivos de negocio al definir etapas de madurez y resultados claros.
- Fomenta las mejores prácticas de gobernanza, seguridad, cumplimiento y gestión de la información, adaptadas a las capacidades de Microsoft 365.
- Facilita un progreso medible mediante criterios de evaluación, lo que permite priorizar iniciativas y hacer un seguimiento a lo largo del tiempo.
- Favorece la comunicación con las partes interesadas al traducir las mejoras técnicas en valor de negocio y reducción de riesgos.
- Promueve prácticas coherentes de adopción y gestión del cambio, lo que mejora la experiencia de los usuarios finales y su productividad.
- Aprovecha las guías y herramientas de Microsoft, lo que hace que las recomendaciones sean realistas y prácticas para los entornos de Microsoft 365.
- Puede mejorar la postura de seguridad y el cumplimiento normativo mediante controles escalonados y recomendaciones de directivas.
Desventajas del modelo de madurez de Microsoft 365
- Puede percibirse como centrado en Microsoft y ser menos aplicable a organizaciones con entornos mixtos de nube y locales heterogéneos.
- La implementación puede requerir muchos recursos, con tiempo, presupuesto y personal cualificado para avanzar entre los niveles de madurez.
- Riesgo de cumplimiento meramente formal: los equipos pueden centrarse en alcanzar puntuaciones de madurez en lugar de en un cambio cultural u operativo significativo.
- Las etapas de madurez genéricas pueden no tener en cuenta contextos organizativos específicos, requisitos del sector o limitaciones de sistemas heredados.
- Los frecuentes cambios en las funcionalidades de Microsoft pueden dificultar mantener la alineación con el modelo y exigir una reevaluación continua.
- Las organizaciones más pequeñas pueden considerar el modelo excesivamente complejo o gravoso en relación con sus necesidades y capacidades.
- Sin patrocinio ejecutivo y colaboración entre áreas, las mejoras pueden estancarse a pesar de contar con una guía clara.
- Centrarse demasiado en herramientas y directivas puede descuidar la adopción por parte de los usuarios, la formación y los factores humanos que generan un valor real.
Pasos prácticos para alcanzar la madurez en Microsoft 365
Evaluación de tu entorno
Necesitas saber qué hay en tu entorno de Microsoft 365 antes de poder hacerlo más seguro o comprobar si cumples las normas. Empieza por revisar tu sistema con detenimiento. Documenta cómo gestionas los problemas y asegúrate de que cada paso utiliza funcionalidades de Microsoft 365. Elabora un plan para comunicar a las personas cuando algo salga mal. Practica tus planes con frecuencia y modifícalos cuando aparezcan nuevas amenazas. Usa los datos de auditoría para conocer tu nivel de seguridad e identificar puntos débiles. Planifica una evaluación de riesgos para comprobar si cumples las normativas. Pide opiniones a los usuarios y analiza los datos del sistema para entender cómo funcionan las cosas. Detecta los problemas, decide qué corregir primero y aplica cambios pequeños. De este modo, mantendrás tu sistema de Microsoft 365 sólido y preparado para las nuevas normativas.
Priorizar la seguridad y el cumplimiento
Céntrate en lo más importante para mantener tu sistema seguro y cumplir las normas. Revisa a tu personal, tus procesos y tu tecnología. Analiza los registros de auditoría y vigila los riesgos para saber cuán seguro está tu entorno. Protege los datos importantes con herramientas específicas. Vigila los problemas de forma continua. Define pasos claros a seguir si ocurre algo grave. Usa copias de seguridad que hayas probado para recuperar la normalidad. Asegúrate de cumplir todas las normas. Activa la MFA en todas las cuentas importantes y revisa con frecuencia quién puede acceder. Realiza comprobaciones periódicas para anticiparte a los peligros y mantener tus normas actualizadas. Alinea siempre lo que haces con las normas y utiliza las herramientas de Microsoft 365 para ayudarte en las comprobaciones y correcciones.
Avanzar hacia niveles de madurez superiores
Para mejorar con el modelo de madurez de Microsoft 365, define tus objetivos con la ayuda de los equipos clave. Revisa tu configuración para detectar riesgos y puntos débiles. Asigna responsabilidades claras a personas concretas para cada servicio. Establece normas para crear nuevos equipos o sitios de SharePoint. Decide cuándo puede salir contenido de tu organización para cumplir las normativas. Usa nombres para los espacios de trabajo que faciliten las revisiones. Añade etiquetas de confidencialidad y directivas de DLP para proteger los datos. Configura el acceso condicional y activa la MFA para todos los administradores. Revisa la configuración predeterminada y refuérzala si es necesario. Planifica formación para los usuarios que ayude a aplicar las nuevas normas. Utiliza la automatización para realizar tareas sin tener que hacerlas a mano. Supervisa la evolución con KPI, como el número de personas que usan el sistema cada mes. Realiza revisiones de Microsoft 365 con frecuencia para seguir mejorando y cumplir las normas.
Consejo: realiza una revisión mensual de Microsoft 365 con los miembros clave del equipo. Esto ayuda a que el equipo se mantenga encaminado y a que todos trabajen en la mejora continua.
Lista de verificación del modelo de madurez de Microsoft 365
Usa esta lista de verificación para evaluar y planificar tu madurez en Microsoft 365 en los ámbitos clave. Marca los elementos como completados a medida que avances en las iniciativas y los controles.
Beneficios de negocio de la madurez en Microsoft 365
Mayor seguridad
Cuando elevas la madurez de tu Microsoft 365, tu seguridad mejora. Proteges tus datos y a tus usuarios frente a las amenazas. Usas herramientas inteligentes de Microsoft 365 para detectar riesgos a tiempo. Estableces reglas sólidas sobre quién puede acceder y compartir contenido. También cumples más normativas. Tu equipo puede actuar con más rapidez cuando algo sale mal. La siguiente tabla muestra cómo una mayor madurez en Microsoft 365 te ayuda:
| Tipo de mejora | Descripción |
|---|---|
| Seguridad mejorada | Refuerzas tu seguridad con mejores reglas y controles. |
| Cumplimiento normativo | Cumples más normativas y superas las auditorías con más facilidad. |
| Eficiencia operativa | Aprovechas mejor tus recursos y haces menos trabajo manual. |
| Continuidad del negocio | Sigues trabajando aunque ocurra algo negativo. |
| Ventaja competitiva | Te adelantas a otros porque tu Microsoft 365 es más seguro que el de la competencia. |
También pasas de conocer Microsoft 365 a utilizarlo realmente bien. Sacas más partido a Microsoft 365 Copilot. Usas la tecnología de forma inteligente y responsable.
Ahorro de costes
Ahorras dinero cuando aumenta la madurez de tu Microsoft 365. Dejas de pagar licencias que no utilizas. Eliminas usuarios fantasma y solo asignas las funciones que la gente necesita. No recibes multas porque cumples las normativas. Dedicas menos tiempo a resolver incidencias. Usas la automatización de Microsoft 365 para reducir el trabajo manual. Además, reduces la probabilidad de problemas de seguridad costosos. Cuando gestionas bien las licencias y las funciones, el ahorro es real. Y también evitas perder dinero por un incumplimiento normativo o una seguridad débil.
Valor estratégico para entornos de Microsoft
Con una mejor gobernanza de Microsoft 365, obtienes algo más que seguridad y ahorro. Generas confianza en tus clientes y socios. Pasas a ser un asesor de confianza y no solo un vendedor. Retienes a tus clientes durante más tiempo y ganas más dinero. Planificas nuevos proyectos sobre una base sólida en Microsoft 365. Puedes cambiar con rapidez cuando cambian las necesidades de tu negocio. Tu equipo puede dedicarse a lo importante y no solo a las tareas diarias. Además, obtienes puntuaciones más altas en Secure Score y tienes menos problemas. Cuando mapeas tus procesos y profundizas en Microsoft 365, los resultados se notan. Consigues que tanto tus clientes como tus trabajadores estén más satisfechos.
Nota: si tu madurez en Microsoft 365 es baja, te expones a riesgos. Puede que tengas demasiados datos, agujeros de seguridad y desperdicio de recursos. Puedes evitar estos problemas avanzando en el modelo de madurez y utilizando Microsoft 365 para tener un mejor control y cumplimiento.
Puedes mejorar tu grupo aplicando el M365 Maturity Model. Aprovecha lo que aprendas de los hallazgos y las comprobaciones de seguridad de cada inquilino. Muchos grupos, como un gran grupo inmobiliario, colaboraron mejor después de seguir los consejos de madurez. También sacaron más partido a Microsoft 365. Deberías comparar tu inquilino con estándares como la línea base de CIS para fundamentos de M365 y la línea base de Essential Eight. Realizar una auditoría completa de M365 te ayuda a ver cómo vas y a detectar lo que falta. Consulta herramientas como el asistente de evaluación de ShareGate y la Documentación de seguridad de Microsoft para mejorar tu inquilino.
Modelo de madurez para Microsoft 365
¿Qué es el modelo de madurez de Microsoft 365?
El modelo de madurez de Microsoft 365 es un marco estructurado que define las fases de adopción, gobernanza, seguridad y gestión en toda la organización, para sustentar las actividades reales del negocio. Ayuda a los equipos a pasar de un uso improvisado de Microsoft 365 a prácticas de gobernanza bien definidas y a un mejor rendimiento de los procesos, alineando la plataforma de Microsoft 365 con la estrategia de la organización y sus competencias empresariales.
¿Dónde puedo encontrar contenido oficial de Microsoft y escenarios prácticos para el modelo?
El contenido oficial de Microsoft y los escenarios prácticos están disponibles en Microsoft Learn y en la documentación relacionada. También puedes encontrar recursos adicionales, una comunidad que ofrece apoyo y ejemplos en GitHub, donde hay implementaciones y plantillas relacionadas con el modelo de madurez para Microsoft 365, mantenidas por la comunidad y por partners.
¿Cómo define el modelo las competencias empresariales y el conjunto de competencias empresariales?
El modelo define un conjunto de competencias empresariales, como el gobierno de la información, las actualizaciones de seguridad, la gestión de contenido, la gestión de documentos y los procesos de gestión. Cada competencia tiene niveles de madurez que describen las capacidades esperadas, los roles y las medidas para mejorar el rendimiento de los procesos y garantizar que las prácticas de gobernanza sustenten los resultados del negocio.
¿Cómo encajan el gobierno de la información y el gobierno del contenido en el modelo de madurez?
La gobernanza de la información y la gobernanza de contenido son competencias clave en el modelo de madurez de Microsoft 365. Abarcan las directivas para tipos de contenido, retención, clasificación de datos sensibles, controles de cumplimiento, ciclo de vida del contenido y el uso de las herramientas de Microsoft 365 para aplicar una gestión de contenido coherente en toda la organización.
¿Puede el modelo ayudar a garantizar el cumplimiento y la gestión de datos sensibles?
Sí. El modelo de madurez guía a las organizaciones para implementar controles que garanticen el cumplimiento, protejan los datos sensibles y estandaricen los procesos de gestión. Recomienda actualizaciones de seguridad, estructuras de soporte técnico y prácticas de gobernanza de la información para reducir riesgos y demostrar cumplimiento en las auditorías.
¿Cómo usas el modelo para mejorar los procesos de negocio y de gestión?
Usa el modelo evaluando la madurez actual, priorizando las mejoras de los procesos de negocio, definiendo roles y responsabilidades e implementando prácticas de gobernanza para gestionar los procesos. El modelo te ayuda a alinear el uso de Microsoft 365 para mejorar el rendimiento de los procesos y sustentar los procesos de negocio en toda la organización.
¿Qué significa "ad hoc" en el contexto de la madurez de Microsoft 365 y cómo se supera?
"Ad hoc" se refiere a un uso informal, inconsistente o manual de la plataforma, con poca gobernanza. Superar este enfoque implica definir una estrategia, establecer competencias de negocio, aplicar gobernanza de la información, estandarizar los tipos de contenido y los flujos de trabajo, y adoptar los pasos de implementación medidos que describe el modelo de madurez.
¿Cómo aborda el modelo la gestión de contenido, los tipos de contenido y la gestión de documentos?
El modelo describe prácticas de gestión de contenido que incluyen taxonomía, tipos de contenido, directivas de metadatos, control de versiones, retención y el ciclo de vida de la gestión de documentos. Estas medidas ayudan a las organizaciones a gestionar el contenido de forma coherente, a mejorar su localización y a garantizar el cumplimiento de las directivas.
¿Qué componentes técnicos deben estar en marcha (actualizaciones de seguridad, soporte técnico) al implementar el modelo?
Los componentes técnicos incluyen actualizaciones de seguridad periódicas, gestión de parches, controles de identidad y acceso, monitorización, copias de seguridad y recuperación, y una estructura de soporte técnico. Son la base de la plataforma Microsoft 365 y necesarios para mantener una gobernanza madura y operaciones fiables.
¿Existen plantillas o implementaciones recomendadas en GitHub para el modelo de madurez?
Sí. Muchas comunidades que ofrecen soporte y partners publican plantillas, herramientas de evaluación y guías de implementación en GitHub. Estos repositorios suelen complementar el contenido oficial de Microsoft Learn y ofrecen escenarios prácticos y scripts para acelerar la adopción.
¿Cómo afectan los resultados de la IA y las nuevas capacidades al modelo de madurez y a la gobernanza?
Los resultados de la IA plantean nuevas consideraciones para la gobernanza del contenido, la precisión de la información y el cumplimiento. El modelo de madurez recomienda actualizar las prácticas de gobernanza para validar los resultados de la IA, controlar su almacenamiento como tipos de contenido, gestionar la exposición de datos sensibles y garantizar un uso responsable de la IA alineado con la estrategia de la organización.
¿Quién debe participar al definir el modelo de madurez de Microsoft 365 en una organización?
Definir el modelo requiere la participación de varias áreas: TI, seguridad, cumplimiento, responsables de procesos de negocio, gestores de contenido y patrocinadores ejecutivos. Así se garantiza que el conjunto de competencias de negocio sea relevante para las actividades reales de la empresa y que las prácticas de gobernanza se adopten en toda la organización.
¿Cómo mido el progreso y los resultados después de aplicar el modelo?
Mide el progreso con KPI vinculados a objetivos de negocio, como la reducción de incidentes, una mejor postura de cumplimiento, menos tiempo para encontrar contenido, métricas de adopción y mejoras en el rendimiento de los procesos. Las evaluaciones periódicas frente a los niveles de madurez y las revisiones de los procesos de gestión ayudan a seguir los resultados a lo largo del tiempo.
¿Qué recursos adicionales debo consultar para implementar el modelo de forma eficaz?
Consulta Microsoft Learn, el contenido oficial de Microsoft, los repositorios de GitHub, las guías de partners, los foros de comunidades de soporte y los casos de éxito con escenarios prácticos. Estos recursos adicionales ofrecen plantillas, evaluaciones y buenas prácticas para ayudarte a usar el modelo y mejorar la gobernanza y las operaciones.
🎧 Escucha este episodio
En conclusión, auditar más de 500 inquilinos demuestra que alcanzar madurez en gobernanza no es un proyecto puntual, sino un camino continuo basado en hábitos diarios, una configuración adecuada y un cambio de comportamiento. Para profundizar en estas ideas, escucha la conversación completa en el episodio relacionado: Microsoft 365 Maturity Model Based on 500 Tenant Audits.
¿Quieres una explicación práctica de Microsoft 365 Maturity Model Based on 500 Tenant Audits? Este episodio desglosa el tema con un lenguaje claro y muestra por qué importa para Microsoft 365, Azure, Power Platform, seguridad, IA y el trabajo moderno.
Escucha este episodio si quieres:
- Entender los conceptos clave detrás de Microsoft 365 Maturity Model Based on 500 Tenant Audits
- Ver cómo encaja en el ecosistema tecnológico de Microsoft en general
- Descubrir dónde puede aportar valor práctico a tu organización
También te pueden interesar estos episodios relacionados de M365 FM:
- MCP (Model Context Protocol) - Simply Explained
- Canvas Apps frente a Model-Driven Apps: explicado de forma sencilla
- Platform Engineering: el nuevo modelo operativo para Azure
- Modelo operativo agéntico para la IA empresarial y Copilot
- Romper la barrera de escala: cómo crear SaaS multiinquilino con Power Pages y Dataverse
Descubre más conversaciones prácticas sobre Microsoft en M365 FM.