 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Pourquoi votre modèle de sécurité hybride crée de dangereux angles morts
Par Mirko Peters ·
Bienvenue dans ce nouvel épisode du podcast et dans notre exploration approfondie de l’architecture de sécurité en entreprise. Si vous gérez un environnement informatique moderne, vous vivez presque certainement dans un monde hybride. Mais, comme nous le détaillons dans notre dernier épisode, cette réalité hybride a un coût caché, payé en menaces non détectées, en épuisement des analystes et en an
Traduit automatiquement par IA à partir de l'article original. Lire l'original en anglais
Bienvenue dans ce nouvel épisode du podcast et dans notre exploration approfondie de l’architecture de sécurité en entreprise. Si vous gérez un environnement informatique moderne, vous vivez presque certainement dans un monde hybride. Mais, comme nous le détaillons dans notre dernier épisode, cette réalité hybride a un coût caché, payé en menaces non détectées, en épuisement des analystes et en angles morts qui s’élargissent. Dans cet article, nous allons développer ces thèmes et montrer pourquoi les modèles de sécurité hybride traditionnels s’essoufflent et comment les organisations modernes comblent cet écart.
Pour entrer directement dans le vif du sujet, écoutez l’épisode de podcast qui accompagne cette discussion : Unify Hybrid Security with Microsoft Defender XDR.
Les failles de la sécurité hybride
Complexité et silos
Multiplication des tableaux de bord
Les modèles de sécurité hybride entraînent souvent une complexité opérationnelle. Vous pouvez vous retrouver à gérer plusieurs tableaux de bord issus de différents éditeurs, chacun présentant des formats de données et des capacités différents. Cette fragmentation complique votre posture de sécurité. La nécessité d’unifier ces outils cloisonnés pose des défis importants. Par exemple, les environnements hybrides vous obligent à étendre les contrôles de sécurité à la fois aux infrastructures sur site et aux infrastructures cloud. Cette double responsabilité peut submerger vos équipes de sécurité, qui doivent appliquer des stratégies cohérentes et combler les lacunes d’intégration.
- Complexité d’intégration : unifier de nombreux outils de sécurité issus de différents éditeurs peut être techniquement exigeant. Chaque outil dispose de ses propres API et de ses propres formats de données, ce qui rend difficile la création d’une plateforme de sécurité cohérente.
- Lacunes de visibilité : des formats de télémétrie incohérents peuvent retarder la détection des menaces et la réponse à y apporter. On s’attend à ce qu’une large majorité d’organisations (75 %) adoptent des stratégies cloud hybrides d’ici 2026, pourtant seulement 23 % déclarent disposer d’une visibilité complète sur leurs environnements cloud.
Outils fragmentés
La dépendance à des outils cloisonnés dans les modèles de sécurité hybride augmente le risque de stratégies incohérentes. Cette incohérence peut entraîner des menaces non détectées et des réponses aux incidents tardives. Lorsque les outils de sécurité ne communiquent pas efficacement, vous risquez de créer des angles morts dans vos défenses. La complexité de gestion de ces outils peut aboutir à un manque de visibilité globale, permettant aux attaquants d’exploiter les failles entre les différents domaines.
Menaces non détectées
Fatigue liée aux alertes
La fatigue liée aux alertes est un problème critique dans les environnements de sécurité hybrides. Les organisations reçoivent en moyenne près de 3 000 alertes de sécurité par jour. Malgré une baisse du volume d’alertes ces dernières années, 63 % des alertes restent sans traitement. Ce volume écrasant peut conduire vos analystes du centre des opérations de sécurité (SOC) à passer à côté de menaces réelles. Les études montrent que la fatigue liée aux alertes allonge le délai moyen de détection (MTTD) et le délai moyen de réponse (MTTR), ce qui accroît le risque de violation de données.
- Impact sur la réponse : la fatigue liée aux alertes se traduit par des coûts de tri se chiffrant en milliards et par l’épuisement des analystes. À mesure que les organisations déploient davantage d’outils de détection, le problème s’aggrave et crée des failles de sécurité exploitables.
Manque de visibilité
Le manque de visibilité dans les environnements hybrides contribue directement aux menaces non détectées. Une visibilité fragmentée accroît le risque de stratégies incohérentes et de réponses tardives aux incidents. La dépendance à plusieurs outils de sécurité peut rendre plus difficile la gestion de la sécurité dans les environnements cloud hybrides. Un rapport récent souligne que les organisations peinent souvent à gérer les chevauchements fonctionnels et les processus manuels, ce qui peut laisser passer des menaces.
| Type de preuve | Statistique |
|---|---|
| Fréquence des menaces internes | 74 % des organisations déclarent une hausse des attaques internes. |
| Gravité des dommages | Les menaces internes causent 20 fois plus de dommages que les menaces externes. |
| Coût moyen d’une violation | 4,5 millions de dollars par violation. |
Pourquoi Defender XDR est indispensable
Une solution de sécurité unifiée
Intégration des outils
Defender XDR fournit une solution de sécurité unifiée qui intègre différents domaines de sécurité et comble les lacunes créées par les outils cloisonnés. En consolidant la messagerie, l’identité, les terminaux et les applications cloud, Defender XDR vous garantit une approche cohérente de la sécurité. Cette intégration vous permet de gérer les menaces plus efficacement sur l’ensemble de votre environnement numérique.
- Principaux avantages de l’intégration :
- Supprime les failles de protection entre les différents domaines de sécurité.
- Améliore la visibilité sur les menaces potentielles, pour une détection et une réponse plus rapides.
- Réduit la complexité grâce à une interface unique de supervision et de gestion de la sécurité.
Le tableau de bord unifié de Defender XDR vous permet de superviser l’ensemble de l’environnement numérique depuis une seule interface. Cette vue globale est essentielle pour un suivi efficace des incidents, car elle permet d’identifier et de traiter rapidement les menaces sans avoir à jongler entre plusieurs tableaux de bord.
| Fonctionnalité | Avantage |
|---|---|
| Visibilité centralisée | Offre une vue unifiée des menaces sur tous les points d’accès, ce qui améliore la précision de la détection. |
| Investigation automatisée | Réagit aux menaces à la vitesse de la machine, réduisant considérablement les délais de réponse. |
| Gestion des incidents rationalisée | Supprime la nécessité de passer d’une plateforme à l’autre, optimisant les flux de travail pour une réponse plus rapide. |
Gestion complète des incidents
Avec Defender XDR, la gestion des incidents gagne en efficacité. La plateforme permet de rationaliser les flux de travail et de personnaliser les réponses selon les besoins de votre organisation. Cette souplesse vous aide à adapter les réponses automatisées, qu’il s’agisse d’isoler immédiatement une menace ou de déclencher des alertes en vue d’une investigation plus poussée.
- Avantages d’une gestion complète :
- Les flux de travail personnalisables améliorent l’efficacité de la réponse aux incidents.
- Les actions automatisées réduisent les interventions manuelles, permettant à votre équipe de se concentrer sur des tâches stratégiques.
- La protection en temps réel garantit un traitement rapide des menaces, réduisant le risque de violation.
Réponse proactive aux menaces
Actions automatisées
Defender XDR automatise la réponse aux menaces en intégrant les données issues de diverses sources de sécurité. Cette capacité permet des actions de confinement et de remédiation rapides, réduisant considérablement le recours à l’intervention manuelle. Contrairement aux modèles de sécurité hybrides traditionnels, qui fonctionnent souvent en silos, Defender XDR rationalise le processus de réponse et le rend plus efficace.
- Impact de l’automatisation :
- Des délais de réponse rapides réduisent le nombre d’attaques réussies.
- L’automatisation allège la charge des équipes de sécurité, leur permettant d’allouer les ressources plus efficacement.
Détection en temps réel
La détection en temps réel est la pierre angulaire des capacités de Defender XDR. La plateforme surveille en continu votre environnement et identifie les menaces dès leur apparition. Cette approche proactive vous permet de réagir rapidement, en limitant les dommages potentiels.
- Enseignements de l’étude de cas :
Étude de cas Outil de détection Délai de détection initial Délai de confinement Nombre de terminaux affectés Attaque par rançongiciel EDR 20 min 2 h 150 Attaque par rançongiciel XDR 10 min 30 min 50 Menace interne EDR 15 min 1 h 2 Go Menace interne XDR 5 min 20 min 0 Go
Ces statistiques illustrent l’efficacité de Defender XDR pour réduire les délais de détection et de confinement, et démontrent sa supériorité par rapport aux modèles traditionnels.
Coût de la sécurité hybride
Coûts cachés
Inefficacités dans la réponse
Les environnements de sécurité hybrides entraînent souvent des coûts cachés qui peuvent peser lourdement sur votre budget. Les inefficacités de réponse peuvent provenir de plusieurs facteurs, notamment la complexité de la gestion de multiples outils et la nécessité d’une surveillance constante. Selon les recherches, 94 % des organisations constatent du gaspillage dans leurs dépenses liées au cloud public. Près de la moitié estime qu’plus de 25 % de leur budget est perdu à cause de ces inefficacités.
- Inefficacités courantes :
- Les coûts cachés liés aux services cloud, comme les frais de sortie de données (egress) et les frais de requêtes API, passent souvent inaperçus.
- La gestion d’environnements hybrides exige plusieurs connexions réseau, ce qui peut augmenter les charges d’exploitation.
| Coût caché | Description |
|---|---|
| Difficultés de montée en charge | À mesure que les besoins en sécurité augmentent, les systèmes traditionnels exigent souvent des investissements importants en matériel supplémentaire et des configurations complexes pour évoluer, ce qui entraîne des coûts imprévus. |
| Maintenance continue | Le maintien des systèmes traditionnels engendre des coûts permanents de mise à jour, de gestion des données et de mises à niveau potentielles, qui s’accumulent avec le temps. |
| Coûts de surveillance des équipes | La nécessité, pour le personnel, de surveiller les flux accroît les coûts de main-d’œuvre et détourne des ressources d’autres tâches, ce qui alourdit le coût global de la sécurité. |
| Préoccupations en matière de cybersécurité | Garantir la sécurité des systèmes traditionnels exige une surveillance et des mises à jour continues, qui peuvent être coûteuses et complexes, et contribuent à des charges d’exploitation plus élevées. |
| Frais de licences logicielles | Les systèmes traditionnels impliquent souvent des coûts récurrents pour les mises à niveau logicielles et les fonctionnalités supplémentaires, qui peuvent peser lourdement sur le coût total de possession. |
Épuisement des ressources
L’épuisement des ressources lié à la sécurité hybride peut être considérable. Les organisations se retrouvent souvent à allouer davantage de personnel et de moyens financiers à la gestion de systèmes disparates. Ce détournement peut vous empêcher de vous concentrer sur les initiatives stratégiques.
- Chiffres clés :
- 62 % des responsables informatiques ont dépassé leur budget de stockage cloud au cours de l’année écoulée, et 49 % du total des factures de stockage d’objets cloud correspondent à des frais plutôt qu’à de la capacité de stockage.
- Les organisations qui exploitent plusieurs services cloud subissent souvent des inefficacités opérationnelles, qui entraînent une hausse des coûts.
Économies avec Defender XDR
Risques de violation réduits
Passer à Microsoft Defender XDR peut générer des économies significatives en réduisant les risques de violation. Les capacités de détection en temps réel de la plateforme permettent d’identifier et de contenir les menaces plus rapidement. Cette approche proactive limite l’impact financier des incidents de sécurité.
| Aspect de la contribution | Explication |
|---|---|
| MTTD/MTTR plus rapides | La corrélation pilotée par l’IA et le confinement automatisé permettent de détecter et de contenir les menaces avant qu’elles ne s’aggravent. |
| Risque de violation et de rançongiciel réduit | La détection précoce des anomalies limite les déplacements latéraux et réduit l’impact des attaques. |
| Meilleur retour sur investissement des outils existants | XDR relie les plateformes de sécurité existantes et renforce leur efficacité sans coût supplémentaire. |
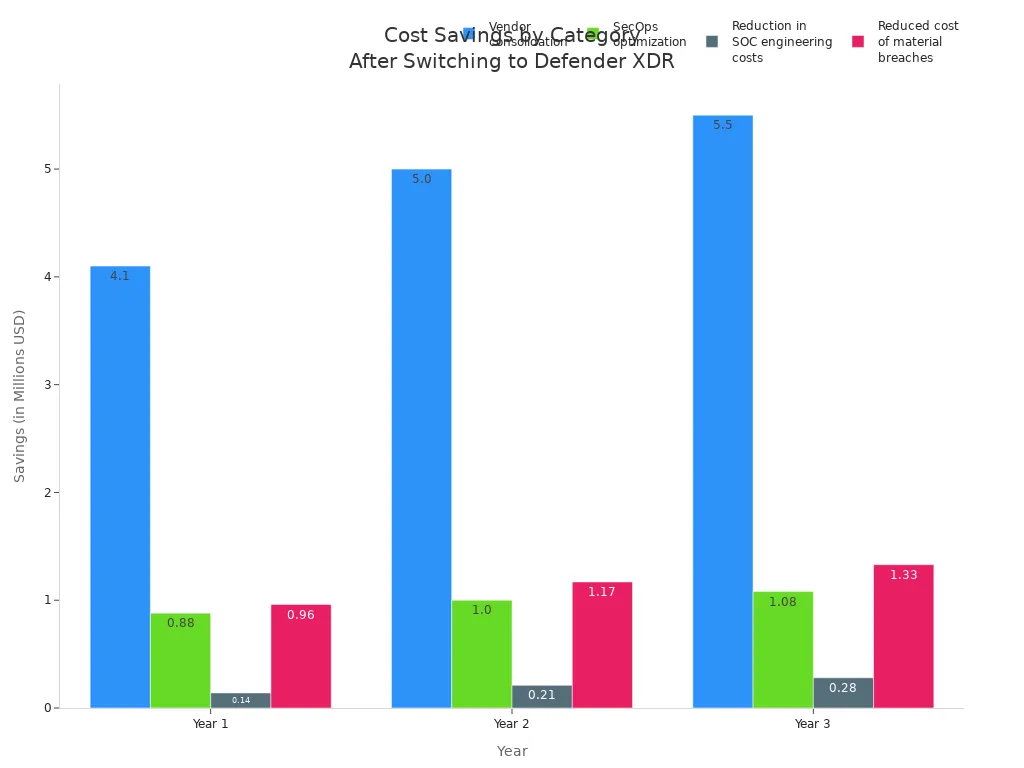
Les organisations ayant migré vers Defender XDR constatent des économies substantielles. Sur trois ans, elles réalisent une valeur actuelle totale ajustée au risque d’environ 17,8 millions de dollars.
| Catégorie d’économies | Économies année 1 | Économies année 2 | Économies année 3 | Économies totales | Valeur actuelle |
|---|---|---|---|---|---|
| Consolidation des fournisseurs | 4,1 M$ | 5,0 M$ | 5,5 M$ | 14,6 M$ | 12,0 M$ |
| Optimisation des opérations de sécurité (SecOps) | 0,88 M$ | 1,0 M$ | 1,08 M$ | 3,0 M$ | 2,44 M$ |
| Réduction des coûts d’ingénierie du SOC | 0,14 M$ | 0,21 M$ | 0,28 M$ | 0,63 M$ | 0,51 M$ |
| Réduction du coût des violations importantes | 0,96 M$ | 1,17 M$ | 1,33 M$ | 3,47 M$ | 2,84 M$ |
| Total | 6,1 M$ | 7,4 M$ | 8,2 M$ | 21,7 M$ | 17,8 M$ |
Efficacité opérationnelle améliorée
Defender XDR améliore l’efficacité opérationnelle en rationalisant les processus de sécurité. L’automatisation réduit le besoin d’intervention manuelle et permet à votre équipe de se concentrer sur des tâches stratégiques plutôt que sur la surveillance de routine. Ce changement fait non seulement gagner du temps, mais réduit aussi le coût global de la gestion de la sécurité.
- Avantages de l’efficacité opérationnelle améliorée :
- Les organisations peuvent atteindre des capacités comparables à celles des grandes entreprises, sans avoir besoin de personnel supplémentaire.
- L’automatisation permet des temps de réponse plus rapides, ce qui réduit le nombre d’attaques réussies.
Témoignages de réussite avec Defender XDR
Mises en œuvre concrètes
Exemples sectoriels
Des organisations de nombreux secteurs ont mis en œuvre avec succès Microsoft Defender XDR, ce qui témoigne de sa polyvalence et de son efficacité. Par exemple, un grand établissement financier est passé d’une configuration de sécurité fragmentée à Defender XDR. Cette évolution lui a permis de consolider ses outils de sécurité et de rationaliser ses processus de réponse aux incidents. De même, un prestataire de santé a signalé une amélioration notable de la détection des menaces et des délais de réponse après l’adoption de Defender XDR.
Avantages mesurables
Les avantages mesurables de la mise en œuvre de Defender XDR sont convaincants. Les organisations ont fait état d’un retour sur investissement (ROI) remarquable de 242 % sur trois ans. La valeur actuelle nette (VAN) a atteint 12,6 millions de dollars, ce qui démontre les avantages financiers de cette solution de sécurité unifiée.
| Description de l’avantage | Valeur |
|---|---|
| Retour sur investissement (ROI) sur trois ans | 242% |
| Valeur actuelle nette (VAN) | 12,6 millions de dollars |
| Délai moyen de prise en compte (MTTA) | Réduit de 30 minutes à 15 minutes |
| Délai moyen de résolution (MTTR) | Réduit de 3 heures maximum à moins d’une heure |
| Bénéfices totaux pour l’entreprise sur trois ans | 17,8 millions de dollars |
| Économies liées à la consolidation des fournisseurs | Jusqu’à 12 millions de dollars |
| Économies liées à l’optimisation des SecOps | 2,4 millions de dollars |
| Réduction du coût des violations de données majeures | 2,8 millions de dollars |
| Délai moyen de retour sur investissement | Moins de 6 mois |
Leçons apprises
Pièges courants
Les organisations qui passent à Defender XDR ont rencontré plusieurs écueils courants. Un problème majeur est la réticence à remplacer les solutions héritées. Beaucoup hésitent à abandonner des outils de sécurité obsolètes, ce qui peut engendrer des vulnérabilités. Les craintes concernant une intégration sécurisée aux systèmes existants posent également des difficultés. Les contraintes de ressources peuvent entraver le déploiement et la gestion efficaces de nouveaux outils de sécurité.
| Pièges courants | Description |
|---|---|
| Réticence à remplacer les solutions héritées | Les organisations hésitent souvent à abandonner des outils de sécurité obsolètes, ce qui peut engendrer des vulnérabilités. |
| Craintes concernant une intégration sécurisée | Des inquiétudes peuvent exister quant à la manière dont les nouvelles solutions s’intégreront aux systèmes existants, en toute sécurité. |
| Contraintes de ressources | Des ressources limitées peuvent entraver le déploiement et la gestion efficaces de nouveaux outils de sécurité. |
Bonnes pratiques
Pour tirer le meilleur parti de Defender XDR, les organisations devraient adopter de bonnes pratiques. La consolidation des outils permet de réaffecter le budget à l’innovation et au recrutement d’analystes supplémentaires. Une approche unifiée génère un ROI plus élevé qu’une solution fragmentée. Des opérations rationalisées réduisent les efforts de réponse aux incidents, ce qui permet d’économiser environ 2,4 millions de dollars de main-d’œuvre SecOps sur trois ans.
- Bonnes pratiques clés :
- Adoptez une stratégie de sécurité unifiée pour gagner en efficacité.
- Investissez dans la formation des équipes de sécurité afin d’exploiter pleinement les capacités de Defender XDR.
- Revoyez et mettez régulièrement à jour les stratégies de sécurité pour les aligner sur l’évolution des menaces.
L’avenir de la cybersécurité : au-delà des modèles hybrides
Paysage des menaces en évolution
Complexité des attaques
Le paysage des menaces continue d’évoluer et pose des défis majeurs aux modèles de sécurité hybrides. Les cybercriminels utilisent désormais des techniques sophistiquées que les défenses traditionnelles peinent à contrer. Par exemple, des agents d’IA autonomes mènent des cyberattaques en plusieurs étapes, avec une intervention humaine minimale. Ces agents effectuent des phases de reconnaissance, découvrent des vulnérabilités et exécutent des exploits à la vitesse de la machine. Par conséquent, les organisations font face à un nombre croissant d’attaques qui contournent les mesures de sécurité conventionnelles.
- Principales tendances en matière de complexité des attaques :
- Les campagnes d’hameçonnage générées par l’IA ont explosé, avec une hausse de 46 % du contenu généré par l’IA.
- Les attaques par rançongiciel incluent désormais souvent l’exfiltration de données et des tactiques de double extorsion.
- Les menaces persistantes avancées (APT) utilisent des tactiques que les pare-feu traditionnels ne peuvent pas détecter.
Rôle de l’IA
L’IA joue un double rôle dans le paysage des menaces en pleine évolution. Si elle renforce les mesures de sécurité, elle donne aussi davantage de moyens aux attaquants. Les organisations déclarent que 72 % d’entre elles sont confrontées à une hausse des cyberrisques liés à l’IA. Cela souligne la nécessité de solutions de sécurité robustes, capables de s’adapter à ces nouveaux défis.
| Statistique | Pourcentage | Année |
|---|---|---|
| Entreprises confrontées fréquemment à des attaques internes | 48% | 2024 |
| Organisations signalant une hausse des cyberrisques liés à l’IA | 72% | 2024 |
| Entreprises ayant intensifié leurs efforts de formation des employés | 51% | 2024 |
Adopter des solutions complètes
Importance de l’intégration
Pour faire face à la complexité des menaces modernes, les organisations doivent adopter des solutions de sécurité complètes. Une approche unifiée, telle que Microsoft Defender XDR, regroupe les signaux provenant de différents produits et offre une vue globale de la sécurité des terminaux, des identités et des applications cloud. Cette intégration améliore les capacités de détection et de réponse, et vous permet de réagir plus efficacement aux menaces.
- Avantages de l’intégration :
- La gestion centralisée améliore la visibilité sur les activités de sécurité.
- La corrélation des incidents entre produits renforce l’analyse des menaces.
- L’automatisation du confinement des attaques rationalise les efforts de réponse.
Amélioration continue
L’amélioration continue est indispensable face à l’évolution des menaces. Les organisations doivent régulièrement revoir et mettre à jour leurs stratégies de sécurité pour s’adapter aux nouveaux défis. L’architecture Zero Trust (ZTA) illustre cette démarche en reposant sur le principe « ne jamais faire confiance, toujours vérifier ». Ce cadre garantit que chaque interaction est examinée, offrant ainsi une sécurité robuste dans un environnement distribué.
- Points clés à considérer pour l’amélioration continue :
- Traiter la saturation des alertes et les angles morts causés par la multiplicité des outils de sécurité.
- Miser sur l’efficacité opérationnelle pour réduire le temps et les ressources gaspillés.
- Garantir la conformité aux réglementations dans les environnements hybrides.
En adoptant une posture proactive et en intégrant des solutions complètes, vous pouvez renforcer votre niveau de sécurité et naviguer efficacement dans la complexité du paysage des menaces actuel.
Les modèles de sécurité hybrides posent des difficultés considérables qui entravent une protection efficace contre les menaces actuelles. La complexité et la visibilité fragmentée de ces systèmes créent des failles que les attaquants peuvent exploiter. Parmi les problèmes majeurs figurent des stratégies incohérentes et un modèle de responsabilité partagée qui complique la définition des responsabilités. À l’inverse, adopter Defender XDR offre une solution unifiée qui intègre les données de menace, automatise les réponses et fournit une visibilité complète. Comme nous l’avons évoqué au sein de nos communautés, une véritable protection en temps réel n’est possible que si vous faites tomber les silos entre vos outils. Migrer vers cette plateforme avancée renforce non seulement votre posture de sécurité, mais génère aussi un retour sur investissement mesurable, ce qui en fait une étape indispensable pour les organisations qui veulent protéger efficacement leurs actifs. Pour approfondir ces notions et découvrir des stratégies concrètes issues du terrain, écoutez sans faute l’épisode associé Unify Hybrid Security with Microsoft Defender XDR.
Questions fréquentes
Qu’est-ce que Defender XDR ?
Defender XDR est une solution de sécurité unifiée de Microsoft qui intègre plusieurs outils de sécurité. Elle assure la détection des menaces en temps réel et la réponse automatisée aux incidents, renforçant ainsi la posture de sécurité de votre organisation.
Comment Defender XDR améliore-t-il la réponse aux incidents ?
Defender XDR rationalise la réponse aux incidents en automatisant les actions et en fournissant un tableau de bord centralisé. Cette intégration permet à votre équipe de sécurité de réagir rapidement et efficacement aux menaces.
Defender XDR peut-il réduire la fatigue liée aux alertes ?
Oui, Defender XDR réduit la fatigue liée aux alertes en regroupant les alertes de plusieurs sources dans une vue unique. Cela vous aide à hiérarchiser les menaces réelles et limite le risque de passer à côté d’incidents critiques.
Defender XDR convient-il aux environnements hybrides ?
Absolument ! Defender XDR est conçu pour fonctionner de manière transparente dans les environnements hybrides, en intégrant les mesures de sécurité des infrastructures sur site comme celles du cloud.
Comment Defender XDR améliore-t-il la visibilité ?
Defender XDR améliore la visibilité en offrant une vue d’ensemble des incidents de sécurité dans tous les domaines. Cette intégration vous permet de suivre les menaces plus efficacement et d’intervenir rapidement.
Quels sont les avantages financiers de Defender XDR ?
Utiliser Defender XDR peut générer des économies substantielles en réduisant les risques de violation et en améliorant l’efficacité opérationnelle. Les organisations signalent un retour sur investissement élevé après avoir adopté cette solution.
Comment déployer Defender XDR dans mon organisation ?
Pour déployer Defender XDR, évaluez vos outils de sécurité actuels, planifiez l’intégration et formez votre équipe de sécurité. Microsoft fournit des ressources et un accompagnement pour faciliter une transition sans heurts.
Quels secteurs tirent le meilleur parti de Defender XDR ?
Defender XDR profite à de nombreux secteurs, notamment la finance, la santé et la distribution. Toute organisation confrontée à des défis de sécurité complexes peut exploiter ses capacités pour une protection renforcée.