 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Por que o seu modelo de segurança híbrido está criando pontos cegos perigosos
By Mirko Peters ·
Bem-vindo de volta ao podcast e à nossa série contínua de análises aprofundadas sobre a arquitetura de segurança corporativa. Se você gerencia um ambiente de TI moderno, quase certamente vive em um mundo híbrido. Mas, como exploramos no nosso episódio mais recente, essa realidade híbrida tem um custo oculto, pago em ameaças não detectadas, esgotamento dos analistas e pontos cegos cada vez maiores.
Automatically translated with AI from the original post. Read the English original
Bem-vindo de volta ao podcast e à nossa série contínua de análises aprofundadas sobre a arquitetura de segurança corporativa. Se você gerencia um ambiente de TI moderno, quase certamente vive em um mundo híbrido. Mas, como exploramos no nosso episódio mais recente, essa realidade híbrida tem um custo oculto, pago em ameaças não detectadas, esgotamento dos analistas e pontos cegos cada vez maiores. Neste post, vamos aprofundar esses temas, analisando por que os modelos tradicionais de segurança híbrida estão perdendo eficácia e como as organizações modernas estão fechando essa lacuna.
Para ir direto ao companheiro em áudio desta discussão, ouça o episódio do podcast em destaque: Unify Hybrid Security with Microsoft Defender XDR.
Falhas do modelo de segurança híbrido
Complexidade e silos
Múltiplos painéis
Modelos de segurança híbridos frequentemente levam a complexidade operacional. Você pode acabar gerenciando vários painéis de diferentes fornecedores, cada um apresentando formatos de dados e recursos diferentes. Essa fragmentação compromete a sua postura de segurança. A necessidade de unificar essas ferramentas isoladas cria desafios significativos. Por exemplo, ambientes híbridos exigem que você estenda os controles de segurança tanto para a infraestrutura local quanto para a nuvem. Essa dupla responsabilidade pode sobrecarregar as suas equipes de segurança, que precisam aplicar políticas consistentes e gerenciar lacunas de integração.
- Complexidade de integração: Unificar diversas ferramentas de segurança de diferentes fornecedores pode ser tecnicamente exigente. Cada ferramenta tem APIs e formatos de dados próprios, o que dificulta a criação de uma plataforma de segurança coesa.
- Lacunas de visibilidade: Formatos de telemetria inconsistentes podem atrasar a detecção e a resposta a ameaças. Espera-se que a grande maioria das organizações (75%) adote estratégias de nuvem híbrida até 2026, mas apenas 23% relatam ter visibilidade completa sobre seus ambientes de nuvem.
Ferramentas fragmentadas
A dependência de ferramentas isoladas nos modelos de segurança híbridos aumenta a probabilidade de políticas inconsistentes. Essa inconsistência pode levar a ameaças não detectadas e a respostas a incidentes mais lentas. Quando as ferramentas de segurança não se comunicam bem, você corre o risco de criar pontos cegos nas suas defesas. A complexidade de gerenciar essas ferramentas pode resultar em falta de visibilidade abrangente, permitindo que ataques explorem as lacunas entre diferentes domínios.
Ameaças não detectadas
Fadiga de alertas
A fadiga de alertas é um problema crítico em ambientes de segurança híbridos. As organizações recebem em média quase 3.000 alertas de segurança por dia. Apesar da queda no volume de alertas nos últimos anos, 63% dos alertas continuam sem tratamento. Esse volume esmagador pode fazer com que os analistas do seu centro de operações de segurança (SOC) deixem de identificar ameaças reais. Pesquisas indicam que a fadiga de alertas aumenta o tempo médio de detecção (MTTD) e o tempo médio de resposta (MTTR), elevando o risco de violações de segurança.
- Impacto na resposta: A fadiga de alertas resulta em bilhões em custos de triagem e no esgotamento dos analistas. À medida que as organizações implantam mais ferramentas de detecção, o problema se agrava, criando lacunas de segurança exploráveis.
Falta de visibilidade
A falta de visibilidade em ambientes híbridos contribui diretamente para as ameaças não detectadas. A visibilidade fragmentada aumenta a probabilidade de políticas inconsistentes e de respostas a incidentes mais lentas. A dependência de múltiplas ferramentas de segurança pode dificultar o gerenciamento da segurança em ambientes de nuvem híbrida. Um relatório recente destacou que as organizações costumam ter dificuldades com funcionalidades sobrepostas e processos manuais, o que pode resultar em ameaças não detectadas.
| Tipo de evidência | Estatística |
|---|---|
| Frequência de ameaças internas | 74% das organizações relatam um aumento em ataques internos. |
| Gravidade do dano | Ameaças internas causam 20 vezes mais danos do que ameaças externas. |
| Custo médio de uma violação | US$ 4,5 milhões por violação. |
Por que o Defender XDR é essencial
Solução de segurança unificada
Integração de ferramentas
O Defender XDR oferece uma solução de segurança unificada que integra diversos domínios de segurança, tratando as lacunas criadas por ferramentas isoladas. Ao consolidar e-mail, identidade, endpoints e aplicativos em nuvem, o Defender XDR garante uma abordagem coesa para a segurança. Essa integração permite que você gerencie ameaças de forma mais eficaz em todo o seu ambiente digital.
- Principais benefícios da integração:
- Elimina lacunas de proteção entre os diferentes domínios de segurança.
- Aumenta a visibilidade de possíveis ameaças, permitindo detecção e resposta mais rápidas.
- Reduz a complexidade ao oferecer uma interface única para monitorar e gerenciar a segurança.
O painel unificado do Defender XDR permite monitorar todo o ambiente digital a partir de uma única interface. Essa visão holística é essencial para o acompanhamento eficaz de incidentes, permitindo identificar e responder rapidamente a ameaças sem a distração de alternar entre vários painéis.
| Recurso | Benefício |
|---|---|
| Visibilidade centralizada | Oferece uma visão unificada das ameaças em todos os pontos de acesso, melhorando a precisão da detecção. |
| Investigação automatizada | Responde a ameaças em velocidade de máquina, reduzindo significativamente os tempos de resposta. |
| Gerenciamento de incidentes simplificado | Elimina a necessidade de alternar entre várias plataformas, otimizando os fluxos de trabalho para uma resposta mais rápida. |
Gerenciamento abrangente de incidentes
Com o Defender XDR, o gerenciamento de incidentes se torna mais eficiente. A plataforma permite simplificar os fluxos de trabalho e personalizar as respostas de acordo com as necessidades da sua organização. Essa flexibilidade ajuda você a adaptar as respostas automatizadas, seja optando pelo isolamento imediato de ameaças, seja pelo envio de alertas para investigação posterior.
- Vantagens do gerenciamento abrangente:
- Fluxos de trabalho personalizáveis aumentam a eficiência da resposta a incidentes.
- Ações automatizadas reduzem a intervenção manual, permitindo que sua equipe se concentre em tarefas estratégicas.
- A proteção em tempo real garante que as ameaças sejam tratadas rapidamente, reduzindo o risco de violações.
Resposta proativa a ameaças
Ações automatizadas
O Defender XDR automatiza a resposta a ameaças integrando dados de diversas fontes de segurança. Essa capacidade permite ações rápidas de contenção e remediação, reduzindo significativamente a necessidade de intervenção manual. Em contraste com os modelos tradicionais de segurança híbrida, que costumam operar de forma isolada, o Defender XDR simplifica o processo de resposta, tornando-o mais eficiente.
- Impacto da automação:
- Tempos de resposta rápidos levam a menos ataques bem-sucedidos.
- A automação reduz a carga sobre as equipes de segurança, permitindo que elas alocem recursos com mais eficácia.
Detecção em tempo real
A detecção em tempo real é um dos pilares dos recursos do Defender XDR. A plataforma monitora continuamente o seu ambiente, identificando ameaças assim que surgem. Essa abordagem proativa permite responder com rapidez, minimizando possíveis danos.
- Destaques do estudo de caso:
Estudo de caso Ferramenta de detecção Tempo de detecção inicial Tempo de contenção Nº de endpoints afetados Ataque de ransomware EDR 20 min 2 h 150 Ataque de ransomware XDR 10 min 30 min 50 Ameaça interna EDR 15 min 1 h 2 GB Ameaça interna XDR 5 min 20 min 0 GB
Esses números ilustram a eficácia do Defender XDR na redução dos tempos de detecção e contenção, demonstrando sua superioridade em relação aos modelos tradicionais.
Implicações de custo da segurança híbrida
Custos ocultos
Ineficiências na resposta
Ambientes de segurança híbridos frequentemente levam a custos ocultos que podem impactar significativamente o seu orçamento. Ineficiências na resposta podem surgir de diversos fatores, incluindo a complexidade de gerenciar várias ferramentas e a necessidade de monitoramento constante. Pesquisas mostram que 94% das organizações relatam desperdício em seus gastos com nuvem pública. Quase metade estima que mais de 25% do orçamento se perde em ineficiências.
- Ineficiências comuns:
- Custos ocultos associados a serviços em nuvem, como taxas de saída de dados (egress) e taxas de requisições de API, frequentemente passam despercebidos.
- Gerenciar ambientes híbridos exige várias conexões de rede, o que pode aumentar as despesas operacionais.
| Custo oculto | Descrição |
|---|---|
| Desafios de escalabilidade | À medida que as necessidades de segurança crescem, sistemas tradicionais geralmente exigem investimentos significativos em hardware adicional e configurações complexas para expandir, levando a custos imprevistos. |
| Manutenção contínua | Manter sistemas tradicionais gera custos contínuos de atualização, gerenciamento de dados e possíveis upgrades, que se acumulam ao longo do tempo. |
| Despesas com monitoramento de pessoal | A necessidade de equipe para monitorar os feeds aumenta os custos de mão de obra e desvia recursos de outras tarefas, acrescentando ao custo total de manter a segurança. |
| Preocupações com cibersegurança | Garantir a segurança de sistemas tradicionais exige monitoramento e atualizações contínuos, o que pode ser custoso e complexo, contribuindo para despesas operacionais mais altas. |
| Taxas de licenciamento de software | Sistemas tradicionais frequentemente envolvem custos recorrentes com atualizações de software e recursos adicionais, o que pode impactar significativamente o custo total de propriedade. |
Desgaste de recursos
O desgaste de recursos associado à segurança híbrida pode ser substancial. As organizações frequentemente se veem alocando mais pessoal e recursos financeiros para gerenciar sistemas dispersos. Esse desvio pode prejudicar a sua capacidade de focar em iniciativas estratégicas.
- Estatísticas-chave:
- 62% dos líderes de TI ultrapassaram seus orçamentos de armazenamento em nuvem no último ano, sendo que 49% do total das faturas de armazenamento de objetos em nuvem foram gastos com taxas, e não com capacidade de armazenamento.
- Organizações que executam vários serviços em nuvem frequentemente enfrentam ineficiências operacionais, o que leva ao aumento de custos.
Economia com o Defender XDR
Redução dos riscos de violação
Migrar para o Microsoft Defender XDR pode gerar economias significativas ao reduzir os riscos de violação. As capacidades de detecção em tempo real da plataforma permitem identificar e conter ameaças com mais rapidez. Essa abordagem proativa minimiza o impacto financeiro de incidentes de segurança.
| Aspecto de contribuição | Explicação |
|---|---|
| MTTD/MTTR mais rápidos | A correlação orientada por IA e a contenção automatizada ajudam a detectar e conter ameaças antes que escalem. |
| Menor risco de violação e ransomware | A detecção precoce de anomalias limita a movimentação lateral e reduz o impacto dos ataques. |
| ROI maior nas ferramentas existentes | O XDR conecta plataformas de segurança existentes, aumentando sua eficácia sem custos adicionais. |
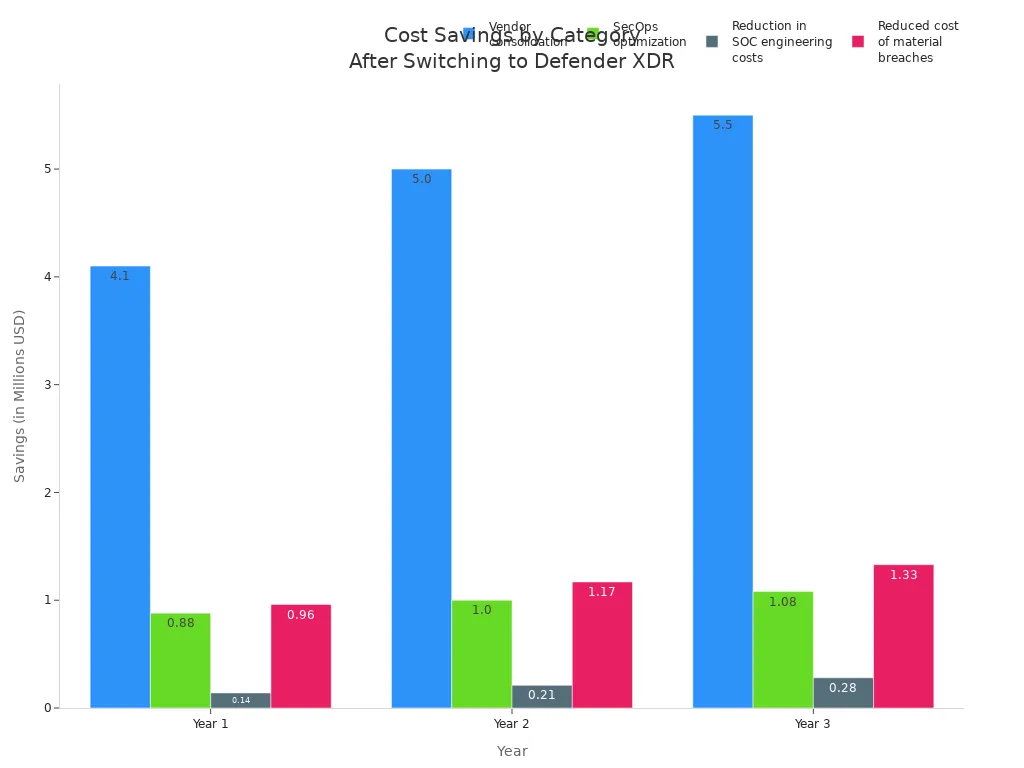
Organizações que migraram para o Defender XDR relatam economias substanciais. Ao longo de três anos, obtêm um valor presente total ajustado ao risco de aproximadamente US$ 17,8 milhões.
| Categoria de economia de custos | Economia do ano 1 | Economia do ano 2 | Economia do ano 3 | Economia total | Valor presente |
|---|---|---|---|---|---|
| Consolidação de fornecedores | US$ 4,1 mi | US$ 5,0 mi | US$ 5,5 mi | US$ 14,6 mi | US$ 12,0 mi |
| Otimização de SecOps | US$ 0,88 mi | US$ 1,0 mi | US$ 1,08 mi | US$ 3,0 mi | US$ 2,44 mi |
| Redução de custos de engenharia do SOC | US$ 0,14 mi | US$ 0,21 mi | US$ 0,28 mi | US$ 0,63 mi | US$ 0,51 mi |
| Redução do custo de violações relevantes | US$ 0,96 mi | US$ 1,17 mi | US$ 1,33 mi | US$ 3,47 mi | US$ 2,84 mi |
| Total | US$ 6,1 mi | US$ 7,4 mi | US$ 8,2 mi | US$ 21,7 mi | US$ 17,8 mi |
Eficiência aprimorada
O Defender XDR aumenta a eficiência operacional ao simplificar os processos de segurança. A automação reduz a necessidade de intervenção manual, permitindo que sua equipe se concentre em tarefas estratégicas em vez do monitoramento rotineiro. Essa mudança não só economiza tempo, como também reduz o custo geral da gestão de segurança.
- Benefícios da eficiência aprimorada:
- As organizações podem alcançar recursos semelhantes aos de empresas maiores, sem precisar de mais pessoal.
- A automação permite tempos de resposta mais rápidos, o que resulta em menos ataques bem-sucedidos.
Casos de sucesso com o Defender XDR
Implementações reais
Exemplos do setor
Organizações de diversos setores têm implementado com sucesso o Microsoft Defender XDR, demonstrando sua versatilidade e eficácia. Por exemplo, uma instituição financeira de destaque migrou de uma configuração de segurança fragmentada para o Defender XDR. Essa mudança permitiu consolidar suas ferramentas de segurança e simplificar seus processos de resposta a incidentes. De forma semelhante, um prestador de serviços de saúde relatou melhorias significativas na detecção de ameaças e nos tempos de resposta após adotar o Defender XDR.
Benefícios mensuráveis
Os benefícios mensuráveis da implementação do Defender XDR são convincentes. Organizações relataram um Retorno sobre o Investimento (ROI) notável de 242% em três anos. O Valor Presente Líquido (VPL) chegou a US$ 12,6 milhões, demonstrando as vantagens financeiras dessa solução de segurança unificada.
| Descrição do benefício | Valor |
|---|---|
| Retorno sobre o Investimento (ROI) em três anos | 242% |
| Valor Presente Líquido (VPL) | US$ 12,6 milhões |
| Tempo médio para reconhecimento (MTTA) | Reduzido de 30 minutos para 15 minutos |
| Tempo médio para resolução (MTTR) | Reduzido de até 3 horas para menos de 1 hora |
| Benefícios totais para o negócio em três anos | US$ 17,8 milhões |
| Economia de custos com a consolidação de fornecedores | Até US$ 12 milhões |
| Economia com a otimização de SecOps | US$ 2,4 milhões |
| Redução do custo de violações graves | US$ 2,8 milhões |
| Tempo médio para retorno do investimento | Menos de 6 meses |
Lições aprendidas
Armadilhas comuns
Organizações que estão migrando para o Defender XDR têm encontrado diversas armadilhas comuns. Um problema importante é a resistência em substituir soluções legadas. Muitos hesitam em abandonar ferramentas de segurança desatualizadas, o que pode gerar vulnerabilidades. Preocupações sobre a integração segura com os sistemas existentes também representam desafios. Restrições de recursos podem dificultar a implantação e a gestão eficazes das novas ferramentas de segurança.
| Armadilhas comuns | Descrição |
|---|---|
| Resistência em substituir soluções legadas | As organizações frequentemente hesitam em abandonar ferramentas de segurança desatualizadas, o que pode gerar vulnerabilidades. |
| Preocupações com a integração segura | Pode haver receios sobre o quão bem as novas soluções se integrarão aos sistemas existentes, de forma segura. |
| Restrições de recursos | Recursos limitados podem dificultar a implantação e a gestão eficazes das novas ferramentas de segurança. |
Melhores práticas
Para maximizar os benefícios do Defender XDR, as organizações devem adotar boas práticas. Consolidar ferramentas permite realocar o orçamento para inovação e para a contratação de mais analistas. Uma abordagem unificada gera um ROI maior em comparação com soluções fragmentadas. Operações simplificadas reduzem o esforço de resposta a incidentes, economizando aproximadamente US$ 2,4 milhões em mão de obra de SecOps em três anos.
- Principais boas práticas:
- Adote uma estratégia de segurança unificada para aumentar a eficiência.
- Invista em treinamento para as equipes de segurança aproveitarem todo o potencial do Defender XDR.
- Revise e atualize regularmente as políticas de segurança para acompanhar as ameaças em evolução.
Futuro da cibersegurança: além dos modelos híbridos
Cenário de ameaças em evolução
Complexidade dos ataques
O cenário de ameaças continua evoluindo e apresenta desafios significativos para os modelos de segurança híbridos. Criminosos cibernéticos agora empregam técnicas sofisticadas que as defesas tradicionais têm dificuldade em neutralizar. Por exemplo, agentes autônomos de IA conduzem ciberataques em múltiplas etapas com pouca intervenção humana. Esses agentes fazem reconhecimento, descobrem vulnerabilidades e executam exploits em velocidade de máquina. Como resultado, as organizações enfrentam um número crescente de ataques que contornam as medidas de segurança convencionais.
- Principais tendências na complexidade dos ataques:
- Campanhas de phishing geradas por IA aumentaram muito, com um aumento de 46% no conteúdo gerado por IA.
- Os ataques de ransomware agora costumam incluir exfiltração de dados e táticas de dupla extorsão.
- As Ameaças Persistentes Avançadas (APTs) utilizam táticas que os firewalls tradicionais não conseguem detectar.
O papel da IA
A IA desempenha um papel duplo no cenário de ameaças em evolução. Embora fortaleça as medidas de segurança, ela também potencializa os atacantes. As organizações relatam que 72% enfrentam riscos cibernéticos crescentes ligados à IA. Isso evidencia a necessidade de soluções de segurança robustas, capazes de se adaptar a esses novos desafios.
| Estatística Descrição | Percentual | Ano |
|---|---|---|
| Empresas que sofrem ataques internos frequentes | 48% | 2024 |
| Organizações que relatam aumento de riscos cibernéticos ligados à IA | 72% | 2024 |
| Empresas que aumentaram os esforços de treinamento dos funcionários | 51% | 2024 |
Adoção de soluções abrangentes
A importância da integração
Para enfrentar a complexidade das ameaças modernas, as organizações precisam adotar soluções de segurança abrangentes. Uma abordagem unificada, como o Microsoft Defender XDR, consolida sinais de diversos produtos e oferece uma visão completa da segurança em endpoints, identidades e aplicativos em nuvem. Essa integração melhora as capacidades de detecção e resposta, permitindo que você reaja às ameaças com mais eficácia.
- Benefícios da integração:
- A gestão centralizada melhora a visibilidade das atividades de segurança.
- A correlação de incidentes entre produtos aprimora a análise de ameaças.
- A automação da contenção de ataques agiliza os esforços de resposta.
Melhoria contínua
A melhoria contínua é essencial diante de ameaças em evolução. As organizações devem revisar e atualizar regularmente suas políticas de segurança para se adaptar a novos desafios. A Arquitetura Zero Trust (ZTA) ilustra essa abordagem ao operar com base no princípio de “nunca confie, sempre verifique”. Esse modelo garante que cada interação seja analisada, oferecendo segurança robusta em um ambiente distribuído.
- Considerações-chave para a melhoria contínua:
- Trate a fadiga de alertas e os pontos cegos causados por múltiplas ferramentas de segurança.
- Concentre-se na eficiência operacional para reduzir o desperdício de tempo e de recursos.
- Garanta a conformidade com as regulamentações em ambientes híbridos.
Ao adotar uma postura proativa e integrar soluções abrangentes, você pode fortalecer sua postura de segurança e navegar com eficácia pela complexidade do cenário de ameaças atual.
Modelos de segurança híbridos apresentam desafios significativos que dificultam a proteção eficaz contra ameaças modernas. A complexidade e a visibilidade fragmentada desses sistemas criam vulnerabilidades que os atacantes podem explorar. Entre os principais problemas estão as políticas inconsistentes e um modelo de responsabilidade compartilhada que complica a definição de responsabilidades. Em contrapartida, adotar o Defender XDR oferece uma solução unificada que integra dados de ameaças, automatiza respostas e proporciona visibilidade abrangente. Como discutido em nossos círculos da comunidade, a proteção realmente em tempo real só é possível quando você elimina os silos entre essas ferramentas. Migrar para essa plataforma avançada não só fortalece sua postura de segurança, como também gera um ROI mensurável, o que a torna um passo necessário para organizações que buscam proteger seus ativos com eficácia. Para explorar esses conceitos com mais profundidade e ouvir estratégias práticas de quem está no campo, não deixe de ouvir o episódio complementar Unify Hybrid Security with Microsoft Defender XDR.
Perguntas frequentes
O que é o Defender XDR?
O Defender XDR é uma solução de segurança unificada da Microsoft que integra diversas ferramentas de segurança. Ele oferece detecção de ameaças em tempo real e resposta automatizada a incidentes, fortalecendo a postura de segurança da sua organização.
Como o Defender XDR melhora a resposta a incidentes?
O Defender XDR agiliza a resposta a incidentes ao automatizar ações e oferecer um painel centralizado. Essa integração permite que sua equipe de segurança responda às ameaças de forma rápida e eficaz.
O Defender XDR pode reduzir a fadiga de alertas?
Sim, o Defender XDR reduz a fadiga de alertas ao consolidar alertas de várias fontes em uma única visão. Isso ajuda você a priorizar as ameaças reais e diminui as chances de deixar passar incidentes críticos.
O Defender XDR é adequado para ambientes híbridos?
Com certeza! O Defender XDR foi projetado para funcionar de forma integrada em ambientes híbridos, unificando medidas de segurança para infraestruturas locais e de nuvem.
Como o Defender XDR aumenta a visibilidade?
O Defender XDR aumenta a visibilidade ao oferecer uma visão abrangente dos incidentes de segurança em todos os domínios. Essa integração permite acompanhar as ameaças com mais eficácia e responder com rapidez.
Quais são os benefícios financeiros de usar o Defender XDR?
Usar o Defender XDR pode gerar economia significativa ao reduzir os riscos de violação e melhorar a eficiência operacional. As organizações relatam um retorno sobre o investimento elevado após a migração para essa solução.
Como posso implementar o Defender XDR na minha organização?
Para implementar o Defender XDR, avalie suas ferramentas de segurança atuais, planeje a integração e capacite sua equipe de segurança. A Microsoft oferece recursos e suporte para facilitar uma transição tranquila.
Quais setores se beneficiam mais do Defender XDR?
O Defender XDR beneficia diversos setores, incluindo finanças, saúde e varejo. Qualquer organização que enfrente desafios de segurança complexos pode aproveitar seus recursos para uma proteção aprimorada.