 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Разбираемся в Azure Firewall: руководство для начинающих по сетевой безопасности в облаке
By Mirko Peters ·
Добро пожаловать в блог! Если вы следите за нашим подкастом, вы знаете, как нам нравится разбирать сложные облачные технологии на практичные и применимые на деле выводы…
Automatically translated with AI from the original post. Read the English original
Добро пожаловать в блог! Если вы следите за нашим подкастом, вы знаете, как нам нравится разбирать сложные облачные технологии на практичные и применимые на деле выводы. В этом посте мы развиваем тему, которая лежит в основе любой облачной архитектуры: сетевую безопасность. Защита ваших цифровых активов в облаке больше не является необязательной, и понимание инструментов, которые у вас есть, может определить, сохранится ли целостность вашей инфраструктуры. Чтобы получить полное аудиообъяснение этой важной темы, обязательно послушайте связанный эпизод подкаста Azure Firewall - Simply Explained.
Главное
- Azure Firewall — это облачный сервис безопасности, который защищает ваши ресурсы Azure от киберугроз.
- Он поддерживает автоматическое масштабирование и адаптируется к сетевому трафику без ручной настройки.
- Правила приложений позволяют контролировать доступ в интернет на основе конкретных приложений, что повышает безопасность.
- Сетевые правила фильтруют трафик по IP-адресам и портам, управляя как входящими, так и исходящими потоками.
- Правила NAT помогают преобразовывать и перенаправлять трафик, обеспечивая безопасное взаимодействие между сетями.
- Интеграция Azure Firewall со службами, такими как Azure Monitor, повышает наглядность и выявление угроз.
- Выберите подходящий уровень цен (Basic, Standard, Premium) с учетом потребностей в безопасности и бюджета вашей организации.
- Регулярный мониторинг и обслуживание Azure Firewall необходимы для оптимальной производительности и безопасности.
Что такое Azure Firewall?
Обзор Azure Firewall
Azure Firewall — это облачный интеллектуальный сетевой межсетевой экран, предназначенный для защиты ваших рабочих нагрузок Azure. Будучи полностью stateful-межсетевым экраном, предоставляемым как служба, он обеспечивает защиту от угроз высокого уровня, гарантируя сохранность ваших облачных ресурсов. Это означает, что вы можете развернуть Azure Firewall, не заботясь о сложностях традиционных аппаратных межсетевых экранов. Вместо этого вы получаете решение, которое автоматически масштабируется под ваши потребности и обеспечивает встроенную высокую доступность и практически неограниченную масштабируемость в облаке.
В отличие от традиционных межсетевых экранов, которые часто требуют значительного обслуживания и управления жизненным циклом, Azure Firewall легко интегрируется с другими службами Azure. Такая интеграция позволяет эффективнее управлять политиками безопасности и реагировать на угрозы в режиме реального времени.
Вот краткое сравнение Azure Firewall и традиционных межсетевых экранов:
| Функция | Azure Firewall | Традиционный межсетевой экран |
|---|---|---|
| Архитектура | Облачное решение | Аппаратное решение |
| Интеграция | Интегрируется с облачными службами | Требует больше обслуживания и управления жизненным циклом |
| Развертывание | Развертывается в облаке | Развертывается локально |
Значение для безопасности в облаке
В современном цифровом ландшафте безопасность облака важна как никогда. С ростом киберугроз вам нужно надежное решение для защиты данных и приложений. Azure Firewall играет здесь ключевую роль, обеспечивая базовую защиту от несанкционированного доступа и потенциальных атак.
Одна из выдающихся возможностей Azure Firewall — фильтрация на уровне приложений. Она позволяет контролировать исходящий доступ в интернет, определяя трафик по полностью определенным доменным именам (FQDN). Кроме того, сервис использует каналы данных об угрозах, чтобы автоматически блокировать известные вредоносные IP-адреса и домены и адаптироваться к новым угрозам. Такой проактивный подход помогает поддерживать высокий уровень сетевой безопасности Azure.
Кроме того, Azure Firewall интегрируется с Azure Monitor, повышая наглядность сетевого трафика и событий безопасности. Эта интеграция помогает быстро обнаруживать атаки и оперативно реагировать на любые потенциальные угрозы. Используя Azure Firewall, вы можете уверенно защищать облачные ресурсы и поддерживать безопасную среду для своих приложений.
Возможности Azure Firewall
Azure Firewall включает множество функций, которые повышают безопасность сети и упрощают управление трафиком. Давайте рассмотрим некоторые ключевые из них: правила приложений (Application Rules), сетевые правила (Network Rules) и правила NAT (NAT Rules).
Правила приложений
Определение и назначение
Правила приложений в Azure Firewall позволяют контролировать исходящий доступ в интернет на основе полных доменных имён (FQDN). Это означает, что вы можете указать, какие приложения могут взаимодействовать с интернетом, что повышает общую безопасность в облаке. С помощью этих правил можно фильтровать трафик без завершения TLS, что сохраняет безопасность данных и при этом позволяет выполнять необходимые соединения.
Сценарии использования
Правила приложений особенно полезны в таких сценариях:
- Ограничение доступа: ограничьте доступ к отдельным веб-приложениям или сервисам, чтобы в интернет могли выходить только авторизованные приложения.
- Мониторинг трафика: отслеживайте, какие приложения обращаются к интернету, что помогает выявлять потенциальные риски безопасности или несанкционированное использование.
- Требования соответствия: выполняйте нормативные требования, контролируя и журналируя исходящий трафик к определённым доменам.
Сетевые правила
Определение и назначение
Сетевые правила предназначены для фильтрации трафика на основе IP-адресов и портов. Они помогают управлять входящими и исходящими потоками трафика, гарантируя, что к вашим ресурсам Azure попадает только легитимный трафик. Эта функция играет ключевую роль в поддержании безопасной сетевой среды.
Сценарии использования
Сетевые правила стоит использовать в следующих ситуациях:
- Контроль входящего трафика: управляйте тем, какие внешние IP-адреса могут обращаться к вашим ресурсам Azure, защищая их от несанкционированного доступа.
- Управление исходящим трафиком: контролируйте, какие ресурсы Azure могут взаимодействовать с внешними сетями, что снижает риск утечки данных.
- Многоуровневая защита: сочетайте сетевые правила с правилами приложений для более надёжной защиты, обеспечивая фильтрацию как на уровне IP-адресов, так и на уровне приложений.
Правила NAT
Определение и назначение
Правила NAT (Network Address Translation) играют важную роль в Azure Firewall, преобразуя и перенаправляя потоки трафика. Они обеспечивают безопасное взаимодействие между внешними сетями и вашими ресурсами Azure. Правила NAT особенно полезны для управления тем, как трафик входит в вашу сеть и выходит из неё.
Сценарии использования
Ниже приведены типичные сценарии, в которых применяются правила NAT:
- Преобразование входящего трафика: используйте правила DNAT, чтобы преобразовывать входящий интернет-трафик на ваш публичный IP-адрес и направлять его на частные IP-адреса в виртуальных сетях.
- Трафик «восток-запад»: управляйте трафиком между виртуальными сетями Azure или между Azure и локальными сетями без применения SNAT, если трафик находится в пределах определённых адресных пространств.
- Трафик «север-юг»: применяйте сетевые правила для фильтрации трафика, поступающего в центр обработки данных и выходящего из него, гарантируя обработку только легитимного трафика.
Способность Azure Firewall обеспечивать двойную инспекцию как трафика «север-юг», так и трафика «восток-запад», — это настоящий прорыв. Он использует stateful-инспекцию для мониторинга потоков трафика, интегрируется с данными киберразведки для повышения уровня защиты и применяет единые политики во всех средах. Это означает, что вы можете уверенно управлять безопасностью сети, сохраняя защиту своих приложений.
Ниже приведён краткий обзор некоторых ключевых возможностей Azure Firewall:
| Функция | Описание |
|---|---|
| Встроенная высокая доступность | Настраивается для нескольких зон доступности, при этом SLA по доступности составляет 99,99%. |
| Неограниченная масштабируемость в облаке | Позволяет масштабироваться под растущий сетевой трафик без планирования под пиковые нагрузки. |
| Расширенная киберразведка | Генерирует оповещения и блокирует трафик с известных вредоносных IP-адресов и доменов по данным Microsoft Threat Intelligence. |
| Правила фильтрации FQDN для приложений | Фильтрует исходящий трафик по заданному списку полных доменных имён без необходимости завершения TLS. |
| Несколько публичных IP-адресов | Поддерживает подключение до 250 публичных IP-адресов, что позволяет реализовывать различные сценарии SNAT и DNAT. |
Используя эти возможности, вы можете повысить безопасность сети и защитить ресурсы Azure от современных угроз.
Как работает Azure Firewall
Механизм фильтрации трафика
Azure Firewall использует надежный механизм фильтрации трафика, который гарантирует, что ваша сеть остается защищенной. Он применяет несколько ключевых методов для управления и инспекции сетевого трафика. Вот как это работает:
| Механизм | Описание |
|---|---|
| Маршрутизация трафика | Обеспечивает правильное управление и инспекцию трафика с помощью автоматических и пользовательских маршрутов. |
| Фильтрация трафика | Анализирует и контролирует потоки данных на основе таких критериев, как IP-адреса и HTTP-заголовки. |
| Инспекция с учетом состояния соединения | Отслеживает состояние сетевых сеансов и разрешает или блокирует пакеты в зависимости от состояния соединения. |
| Threat Intelligence | Интегрируется с источником данных Microsoft для блокировки известных вредоносных IP-адресов и доменов. |
| Правила приложений | Регулирует исходящий трафик на основе полностью определенных доменных имен (FQDN) для контроля доступа в интернет. |
| Сетевые правила | Фильтрует трафик на уровне протоколов и IP-адресов для комплексной защиты. |
С помощью этих механизмов Azure Firewall может эффективно фильтровать сетевой трафик, гарантируя, что к ресурсам Azure попадают только легитимные потоки данных. Такой проактивный подход помогает предотвращать несанкционированный доступ и поддерживать безопасную среду.
Интеграция с сервисами Azure
Azure Firewall не работает изолированно: он бесшовно интегрируется с различными сервисами Azure, чтобы повысить общий уровень безопасности облака. Такая интеграция позволяет автоматизировать процессы безопасности и получать более глубокое представление о сетевом трафике. Вот несколько ключевых интеграций:
| Сервис | Описание |
|---|---|
| Azure Monitor | Обеспечивает комплексное логирование и мониторинг, позволяя обнаруживать угрозы и формировать отчеты о соответствии требованиям. |
| Azure Sentinel | Расширяет возможности аналитики безопасности за счет корреляции журналов Azure Firewall с другими событиями безопасности. |
| FireMon | Предлагает платформу для управления правилами и политиками брандмауэров Azure, обеспечивая видимость и автоматизацию. |
| Tufin | Интегрирует продвинутые решения сетевой безопасности, упрощая управление гибридными средами. |
Подключая Azure Firewall к этим сервисам, вы можете повысить возможности обнаружения угроз и оптимизировать операции безопасности. Например, Azure Monitor фиксирует подробные журналы сетевого трафика, включая разрешенные и заблокированные подключения. Такое логирование критически важно для соответствия требованиям и аудита, помогая выявлять аномалии и потенциальные инциденты безопасности.
Кроме того, интеграция с Azure Sentinel открывает возможности автоматизированного реагирования. Это означает, что вы можете настроить рабочие процессы, которые реагируют на события безопасности, сокращая время реакции и минимизируя человеческий фактор. Централизованная видимость во всей среде Azure повышает вашу способность эффективно обнаруживать угрозы и реагировать на них.
Цены на Azure Firewall
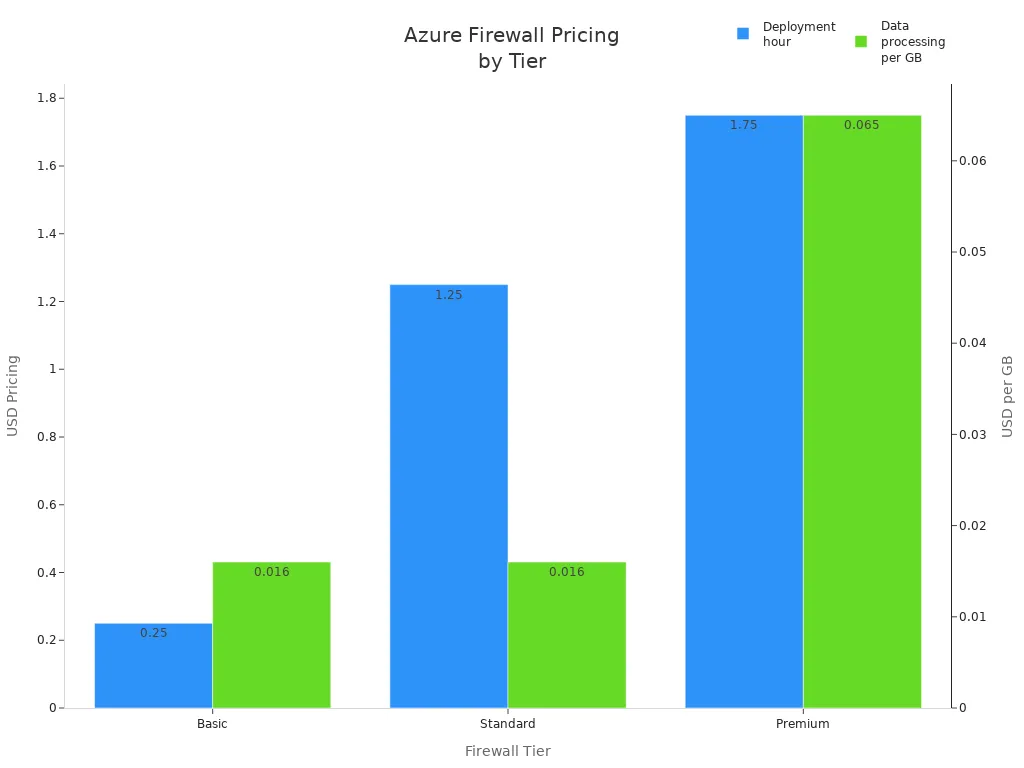
При выборе Azure Firewall важно понимать структуру ценообразования. Microsoft предлагает три уровня: Basic, Standard и Premium. Каждый уровень предоставляет разные возможности и варианты ценообразования, чтобы соответствовать различным потребностям.
Уровень Basic
Уровень Basic идеально подходит для малого бизнеса или тех, кто только начинает работать с облачной безопасностью. Он предлагает базовые возможности по более низкой цене. Вот краткий обзор стоимости:
| Позиция | Azure Firewall Basic |
|---|---|
| Час развертывания | $0.25 |
| Обработка данных | $0,016 за ГБ |
| Единицы емкости | Н/Д |
Например, если вы используете 1 ТБ данных в месяц, стоимость уровня Basic составит около £283. Этот уровень отлично подходит для базовой сетевой безопасности без чрезмерных затрат.
Уровень Standard
Уровень Standard рассчитан на организации, которым нужны более надежные функции безопасности. Он включает расширенные возможности, такие как Threat Intelligence и правила приложений. Вот как сравниваются цены:
| Позиция | Azure Firewall Standard |
|---|---|
| Час развертывания | $1.25 |
| Обработка данных | $0,016 за ГБ |
| Единицы емкости | Доплата при включении |
Если вы обрабатываете 10 ТБ данных ежемесячно, стоимость составит примерно £760. Этот уровень идеален для компаний, которым нужна расширенная облачная безопасность без премиальной цены.
Уровень Premium
Уровень Premium предлагает самый полный набор возможностей, включая расширенную защиту от угроз и улучшение производительности. Вот разбивка цен:
| Позиция | Azure Firewall Premium |
|---|---|
| Час развертывания | $1.75 |
| Обработка данных | 0,065 $ за ГБ |
| Единицы емкости | Дополнительно, если включено |
С уровнем Premium вы получаете доступ к таким функциям, как проверка TLS и система обнаружения и предотвращения вторжений (IDPS). Если вы обрабатываете 50 ТБ данных в месяц, стоимость составит около 2 880 £. Этот уровень идеально подходит для предприятий, которым требуется максимальный уровень сетевой безопасности.
Лучшие практики для Azure Firewall
Советы по конфигурации
Чтобы оптимизировать производительность Azure Firewall, обратите внимание на следующие советы по конфигурации:
- Используйте несколько общедоступных IP-адресов: такой подход снижает затраты и упрощает настройку. Однако помните, что каждый общедоступный IP-адрес добавляет фиксированное количество портов SNAT, что может влиять на пропускную способность.
- Внедрите шлюз NAT: шлюз NAT предоставляет до 64 512 портов SNAT на каждый общедоступный IP-адрес. Он динамически распределяет порты по вашей подсети, повышая масштабируемость и отказоустойчивость.
Краткое сравнение этих вариантов:
| Вариант конфигурации | Преимущества | Недостатки |
|---|---|---|
| Добавление нескольких общедоступных IP-адресов | Меньшая стоимость, простота настройки, не нужно управлять дополнительными ресурсами. | Каждый общедоступный IP-адрес добавляет фиксированное количество портов SNAT, масштабирование линейное. |
| Использование шлюза NAT | Обеспечивает большую масштабируемость и отказоустойчивость. | Добавляет еще один ресурс для управления, не поддерживается в защищенном виртуальном хабе. |
Чтобы минимизировать ошибки конфигурации, начните с контрольного списка эффективности производительности. Регулярно пересматривайте и оптимизируйте правила брандмауэра, чтобы они оставались эффективными против новейших угроз безопасности. Вот несколько дополнительных советов:
- Блокируйте нежелательный трафик и уведомляйте администраторов серверов о несанкционированных исходящих запросах.
- Распределяйте фильтрацию нежелательного трафика между брандмауэрами и маршрутизаторами для повышения производительности.
- Используйте минимальное логирование, чтобы контролировать широковещательный трафик и повысить пропускную способность.
- Избегайте объектов DNS, которые требуют постоянных DNS-запросов.
- Отделяйте брандмауэры от VPN для эффективного управления трафиком.
- Регулярно обновляйте ПО, чтобы минимизировать уязвимости.
- Проводите тестирование на проникновение, чтобы убедиться в корректной работе.
Мониторинг и обслуживание
Мониторинг Azure Firewall имеет решающее значение для поддержания его надежности. Используйте такие инструменты, как Azure Monitor и Azure Firewall Workbook, чтобы собирать журналы, визуализировать данные и создавать интерактивные отчеты. Вот некоторые ключевые параметры для мониторинга:
| Параметр | Описание |
|---|---|
| Работоспособность брандмауэра | Отслеживает среднюю работоспособность брандмауэра на основе доступности портов SNAT. |
| Использование портов SNAT | Отслеживает процент использованных портов SNAT, помогая выявлять ограничения ресурсов. |
| Обработано данных (всего) | Измеряет общий объем данных, проходящих через брандмауэр за интервал опроса (в МБ). |
| Пропускная способность данных | Показывает среднюю скорость передачи данных через брандмауэр в мегабитах в секунду (Мбит/с). |
| Проверка задержки | Измеряет среднюю задержку брандмауэра в миллисекундах, полезно для мониторинга производительности. |
| Срабатывания правил | Подсчитывает общее количество срабатываний правил приложений и сети, помогая анализировать трафик и эффективность правил. |
Эти метрики позволяют отслеживать работоспособность, производительность и тенденции использования брандмауэра, обеспечивая профилактическое обслуживание и своевременные корректировки.
Для постоянного обслуживания рассмотрите следующие стратегии:
| Стратегия обслуживания | Описание |
|---|---|
| Централизованное управление политиками | Используйте Azure Firewall Manager для управления политиками на нескольких брандмауэрах. |
| Маршрутизация трафика | Внедрите Azure Traffic Manager или Azure Front Door для эффективного управления трафиком. |
| Обслуживание служб | Настройте ежедневные окна обслуживания в соответствии с эксплуатационными потребностями. |
| Обработка временных сбоев | Внедрите логику повторных попыток с экспоненциальной задержкой для обработки временных проблем с подключением. |
| Обнаружение и реагирование | Поймите разницу между зонально-избыточными и зональными конфигурациями для реагирования на сбои. |
| Уведомления | Используйте Azure Service Health для мониторинга работоспособности служб и настройки оповещений о проблемах. |
Следуя этим лучшим практикам, вы сможете обеспечить эффективность и надежность Azure Firewall, предоставляя надежную защиту вашим облачным ресурсам.
Часто задаваемые вопросы
Что такое Azure Firewall?
Azure Firewall — это облачная служба безопасности, которая защищает ваши ресурсы Azure. Она управляет сетевым трафиком и предоставляет централизованные политики безопасности, помогая поддерживать защиту облачной среды от угроз.
Как масштабируется Azure Firewall?
Azure Firewall автоматически масштабируется под ваш трафик. Вам не нужно беспокоиться о ручной настройке: он без лишних усилий адаптируется к изменениям сетевой нагрузки.
Можно ли использовать Azure Firewall вместе с другими сервисами Azure?
Да! Azure Firewall легко интегрируется с различными сервисами Azure, такими как Azure Monitor и Azure Sentinel. Эта интеграция упрощает управление безопасностью и даёт более полное представление о сетевом трафике.
Какие тарифные уровни есть у Azure Firewall?
Azure Firewall предлагает три тарифных уровня: Basic, Standard и Premium. Каждый из них предоставляет разные возможности и варианты ценообразования, так что вы можете выбрать подходящий для потребностей и бюджета вашей организации.
Как отслеживать работу Azure Firewall?
Отслеживать Azure Firewall можно с помощью Azure Monitor и Azure Firewall Workbook. Эти инструменты помогают собирать журналы, визуализировать данные и создавать отчёты о производительности и событиях безопасности.
Легко ли развернуть Azure Firewall?
Конечно! Azure Firewall можно быстро развернуть через портал Azure. Удобный интерфейс упрощает процесс настройки, и вы сможете запустить межсетевой экран буквально за несколько минут.
Какие типы трафика может проверять Azure Firewall?
Azure Firewall проверяет как трафик «север–юг» (между Azure и интернетом), так и трафик «восток–запад» (между рабочими нагрузками внутри Azure). Такая двойная проверка повышает общий уровень безопасности.
Можно ли настраивать правила в Azure Firewall?
Да! Вы можете создавать собственные правила в Azure Firewall, чтобы контролировать трафик в соответствии с вашими задачами. Такая гибкость позволяет адаптировать политики безопасности под требования вашей организации.
🎧 Слушайте этот эпизод
Хотите практичное объяснение Azure Firewall? В этом эпизоде тема разобрана понятным языком и показано, почему она важна для Microsoft 365, Azure, Power Platform, безопасности, ИИ и современной работы.
Слушайте этот эпизод, если хотите:
- Понять ключевые концепции Azure Firewall
- Увидеть, как он вписывается в более широкую экосистему технологий Microsoft
- Узнать, где он может принести практическую пользу вашей организации
Больше практичных разговоров о технологиях Microsoft ищите на M365 FM. Чтобы послушать конкретный эпизод, вдохновивший эту статью, перейдите по ссылке Azure Firewall - Simply Explained.