 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Azure Firewall без таємниць: посібник для початківців з мережевої безпеки в хмарі
By Mirko Peters ·
Раді вітати вас знову в нашому блозі! Якщо ви слідкуєте за нашим подкастом, то знаєте, наскільки нам важливо розбирати складні хмарні технології на практичні, дієві…
Automatically translated with AI from the original post. Read the English original
Ласкаво просимо назад у блог! Якщо ви стежите за нашим подкастом, то знаєте, наскільки нам важливо розбирати складні хмарні технології на практичні та дієві висновки. У сьогоднішньому дописі ми розширюємо тему, яка є основоположною для будь-якої хмарної архітектури: мережеву безпеку. Захист ваших цифрових активів у хмарі більше не є опцією, а розуміння інструментів, якими ви розпоряджаєтеся, може визначити надійність вашої інфраструктури. Щоб отримати повний аудіоогляд цієї важливої теми, обов'язково перегляньте пов'язаний епізод подкасту: Azure Firewall - Simply Explained.
Головне
- Azure Firewall — це хмарна служба безпеки, нативна для хмари, яка захищає ваші ресурси Azure від кіберзагроз.
- Вона пропонує автоматичне масштабування, адаптуючись до мережевого трафіку без ручного втручання.
- Правила застосунків дозволяють контролювати доступ до інтернету на основі конкретних застосунків, що підвищує безпеку.
- Мережеві правила фільтрують трафік за IP-адресами та портами, керуючи як вхідними, так і вихідними потоками.
- Правила NAT перетворюють і перенаправляють трафік, забезпечуючи безпечний обмін даними між мережами.
- Інтеграція Azure Firewall з такими службами, як Azure Monitor, покращує видимість і виявлення загроз.
- Оберіть відповідний рівень ціноутворення (Basic, Standard, Premium) залежно від потреб у безпеці та бюджету вашої організації.
- Регулярний моніторинг і обслуговування Azure Firewall є важливими для оптимальної продуктивності та безпеки.
Що таке Azure Firewall?
Огляд Azure Firewall
Azure Firewall — це нативна для хмари інтелектуальна служба мережевого брандмауера, призначена для захисту ваших робочих навантажень Azure. Як повністю stateful брандмауер як послуга, він пропонує захист від загроз найвищого рівня, гарантуючи, що ваші хмарні ресурси залишаються захищеними. Це означає, що ви можете розгорнути Azure Firewall, не турбуючись про складнощі традиційних апаратних брандмауерів. Натомість ви отримуєте рішення, яке масштабується автоматично відповідно до ваших потреб, забезпечуючи вбудовану високу доступність і необмежену масштабованість у хмарі.
На відміну від традиційних брандмауерів, які часто потребують значного обслуговування та управління життєвим циклом, Azure Firewall безшовно інтегрується з іншими службами Azure. Ця інтеграція дозволяє ефективніше керувати політиками безпеки та реагувати на загрози в режимі реального часу.
Ось короткe порівняння Azure Firewall і традиційних брандмауерів:
| Функція | Azure Firewall | Традиційний брандмауер |
|---|---|---|
| Архітектура | Рішення, нативне для хмари | Апаратне рішення |
| Інтеграція | Інтегрується з хмарними службами | Потребує більшого обслуговування та управління життєвим циклом |
| Розгортання | Розгортається в хмарі | Розгортається локально |
Значення в безпеці хмари
У сучасному цифровому середовищі безпека хмари важлива як ніколи. Зі зростанням кіберзагроз вам потрібне надійне рішення для захисту ваших даних і застосунків. Azure Firewall відіграє ключову роль, забезпечуючи базовий захист від несанкціонованого доступу та потенційних атак.
Однією з найважливіших переваг Azure Firewall є фільтрація на рівні застосунків. Вона дозволяє контролювати вихідний доступ до інтернету, ідентифікуючи трафік за повними доменними іменами (FQDN). Крім того, служба використовує канали розвідданих про загрози, щоб автоматично блокувати відомі шкідливі IP-адреси та домени, адаптуючись до нових загроз. Такий проактивний підхід забезпечує міцний рівень безпеки вашої мережі Azure.
Крім того, Azure Firewall інтегрується з Azure Monitor, підвищуючи видимість мережевого трафіку та подій безпеки. Ця інтеграція підтримує швидке виявлення атак, дозволяючи оперативно реагувати на будь-які потенційні загрози. Використовуючи Azure Firewall, ви можете впевнено захищати хмарні ресурси та підтримувати безпечне середовище для ваших застосунків.
Можливості Azure Firewall
Azure Firewall містить багато функцій, які посилюють безпеку мережі та спрощують керування трафіком. Розгляньмо деякі ключові можливості, зокрема правила застосунків (Application Rules), мережеві правила (Network Rules) і правила NAT (NAT Rules).
Правила застосунків
Визначення та призначення
Правила застосунків в Azure Firewall дозволяють керувати вихідним доступом до інтернету на основі повністю кваліфікованих доменних імен (FQDN). Це означає, що ви можете визначити, які застосунки можуть взаємодіяти з інтернетом, що посилює загальну безпеку хмари. За допомогою цих правил можна фільтрувати трафік без завершення TLS, що зберігає ваші дані захищеними та водночас дозволяє необхідні з'єднання.
Сценарії використання
Правила застосунків особливо корисні в таких сценаріях:
- Обмеження доступу: обмежте доступ до окремих веб-застосунків або сервісів, щоб до інтернету могли звертатися лише авторизовані застосунки.
- Моніторинг трафіку: відстежуйте, які застосунки звертаються до інтернету, що допоможе виявляти потенційні ризики безпеки або несанкціоноване використання.
- Вимоги відповідності: виконуйте нормативні вимоги, контролюючи та журналюючи вихідний трафік до окремих доменів.
Мережеві правила
Визначення та призначення
Мережеві правила призначені для фільтрації трафіку на основі IP-адрес і портів. Вони допомагають керувати як вхідними, так і вихідними потоками трафіку, гарантуючи, що до ресурсів Azure потрапляє лише легітимний трафік. Ця функція є критично важливою для підтримання безпечного мережевого середовища.
Сценарії використання
Розгляньте використання мережевих правил у таких ситуаціях:
- Контроль вхідного трафіку: керуйте тим, які зовнішні IP-адреси можуть звертатися до ваших ресурсів Azure, захищаючи їх від несанкціонованого доступу.
- Керування вихідним трафіком: контролюйте, які ресурси Azure можуть взаємодіяти із зовнішніми мережами, що знижує ризик витоку даних.
- Багаторівневий захист: поєднуйте мережеві правила з правилами застосунків для надійнішого захисту, забезпечуючи фільтрацію як на рівні IP-адрес, так і на рівні застосунків.
Правила NAT
Визначення та призначення
Правила NAT (Network Address Translation) відіграють важливу роль в Azure Firewall, перетворюючи та перенаправляючи потоки трафіку. Вони забезпечують безпечну взаємодію між зовнішніми мережами та вашими ресурсами Azure. Правила NAT особливо корисні для керування тим, як трафік надходить до вашої мережі та виходить з неї.
Сценарії використання
Ось кілька типових сценаріїв, у яких застосовуються правила NAT:
- Перетворення вхідного трафіку: використовуйте правила DNAT, щоб перетворювати вхідний інтернет-трафік на вашу публічну IP-адресу та спрямовувати його на приватні IP-адреси у ваших віртуальних мережах.
- Потік трафіку «схід–захід»: керуйте трафіком між віртуальними мережами Azure або між Azure та локальними мережами без застосування SNAT, якщо трафік проходить у межах певних адресних просторів.
- Фільтрація трафіку «північ–південь»: застосовуйте мережеві правила для фільтрації трафіку, що надходить до вашого дата-центру та виходить з нього, гарантуючи обробку лише легітимного трафіку.
Здатність Azure Firewall забезпечувати подвійну інспекцію як трафіку «північ–південь», так і трафіку «схід–захід» – це справжній прорив. Він використовує можливості stateful-інспекції для моніторингу потоків трафіку, інтегрується з розвідкою загроз для посилення безпеки та забезпечує єдині політики в усіх середовищах. Це означає, що ви можете впевнено керувати безпекою мережі, гарантуючи захист своїх застосунків.
Ось короткий огляд деяких visible можливостей Azure Firewall:
| Функція | Опис |
|---|---|
| Вбудована висока доступність | Може налаштовуватися для кількох зон доступності, із SLA доступності 99,99 %. |
| Необмежена масштабованість у хмарі | Дозволяє масштабуватися для обробки зростаючого мережевого трафіку без планування під піковий трафік. |
| Просунута розвідка загроз | Сповіщає про трафік із відомих шкідливих IP-адрес і доменів і блокує його, використовуючи стрічку Microsoft Threat Intelligence. |
| Правила фільтрації FQDN для застосунків | Фільтрує вихідний трафік за визначеним списком повністю кваліфікованих доменних імен без необхідності завершення TLS. |
| Кілька публічних IP-адрес | Підтримує прив'язку до 250 публічних IP-адрес, що відкриває різні сценарії для SNAT і DNAT. |
Використовуючи ці можливості, ви можете посилити мережевий захист і забезпечити надійний захист ваших ресурсів Azure від сучасних загроз.
Як працює Azure Firewall
Механізм фільтрації трафіку
Azure Firewall використовує надійний механізм фільтрації трафіку, щоб ваша мережа залишалася захищеною. Він застосовує кілька ключових методів для керування та перевірки мережевого трафіку. Ось як це працює:
| Механізм | Опис |
|---|---|
| Маршрутизація трафіку | Забезпечує належне керування та перевірку трафіку за допомогою автоматичних і користувацьких маршрутів. |
| Фільтрація трафіку | Аналізує та контролює потоки даних на основі таких критеріїв, як IP-адреси та заголовки HTTP. |
| Stateful-інспекція | Відстежує стан мережевих сеансів, щоб дозволяти або блокувати пакети залежно від стану з'єднання. |
| Аналіз загроз | Інтегрується зі стрічкою Microsoft для блокування відомих шкідливих IP-адрес і доменів. |
| Правила застосунків | Керує вихідним трафіком на основі повністю кваліфікованих доменних імен для контролю доступу до інтернету. |
| Мережеві правила | Фільтрує трафік на рівні протоколу та IP-адреси для комплексного захисту. |
Завдяки цим механізмам Azure Firewall ефективно фільтрує мережевий трафік, гарантуючи, що до ресурсів Azure потрапляють лише легітимні дані. Такий проактивний підхід допомагає запобігати несанкціонованому доступу та підтримувати безпечне середовище.
Інтеграція з службами Azure
Azure Firewall не працює ізольовано: він безшовно інтегрується з різними службами Azure, щоб посилити загальну безпеку вашої хмари. Ця інтеграція дозволяє автоматизувати процеси безпеки та глибше розуміти ваш мережевий трафік. Ось кілька ключових інтеграцій:
| Служба | Опис |
|---|---|
| Azure Monitor | Забезпечує комплексне журналювання та моніторинг, що дає змогу виявляти загрози та формувати звіти про відповідність вимогам. |
| Azure Sentinel | Покращує аналітику безпеки, співставляючи журнали Azure Firewall з іншими подіями безпеки. |
| FireMon | Пропонує платформу для керування правилами та політиками Azure Firewall, забезпечуючи видимість і автоматизацію. |
| Tufin | Інтегрує просунуті рішення мережевої безпеки, покращуючи керування гібридними середовищами. |
Підключивши Azure Firewall до цих служб, ви можете покращити можливості виявлення загроз і спростити операції безпеки. Наприклад, Azure Monitor фіксує детальні журнали мережевого трафіку, зокрема дозволених і заблокованих з'єднань. Це журналювання критично важливе для відповідності вимогам і аудиту, допомагаючи виявляти аномалії та потенційні інциденти безпеки.
Крім того, інтеграція з Azure Sentinel дає змогу автоматизувати реагування. Це означає, що ви можете налаштувати робочі процеси, які реагують на події безпеки, скорочуючи час реакції та мінімізуючи людські помилки. Централізована видимість у вашому середовищі Azure покращує здатність ефективно виявляти загрози та реагувати на них.
Ціноутворення Azure Firewall
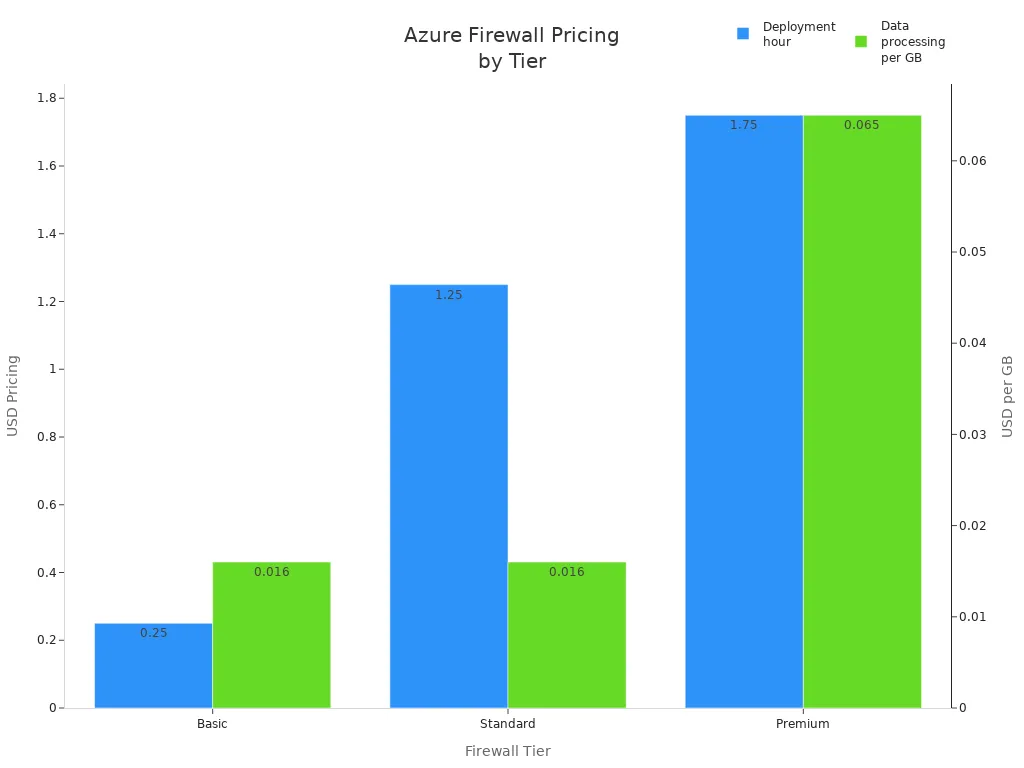
Розглядаючи Azure Firewall, важливо розуміти структуру цін. Microsoft пропонує три рівні: Basic, Standard і Premium. Кожен рівень має різні функції та варіанти ціноутворення, що відповідають різним потребам.
Рівень Basic
Рівень Basic ідеально підходить для малого бізнесу або тих, хто лише починає працювати з хмарною безпекою. Він пропонує базові функції за нижчою ціною. Ось короткий огляд цін:
| Позиція | Azure Firewall Basic |
|---|---|
| Погодинна плата за розгортання | $0.25 |
| Обробка даних | $0,016 за ГБ |
| Одиниці ємності | Н/д |
Наприклад, якщо ви використовуєте 1 ТБ даних на місяць, вартість рівня Basic становитиме близько £283. Цей рівень чудово підходить для базового мережевого захисту без зайвих витрат.
Рівень Standard
Рівень Standard створено для організацій, яким потрібні надійніші функції безпеки. Він включає просунуті можливості, зокрема аналіз загроз і правила застосунків. Ось як виглядає порівняння цін:
| Позиція | Azure Firewall Standard |
|---|---|
| Погодинна плата за розгортання | $1.25 |
| Обробка даних | $0,016 за ГБ |
| Одиниці ємності | Додатково, якщо увімкнено |
Якщо ви обробляєте 10 ТБ даних щомісяця, вартість становитиме приблизно £760. Цей рівень ідеально підходить для бізнесу, якому потрібна розширена хмарна безпека без преміальної ціни.
Рівень Premium
Рівень Premium пропонує найповніший набір функцій, зокрема просунутий захист від загроз і покращення продуктивності. Ось розбивка цін:
| Позиція | Azure Firewall Premium |
|---|---|
| Погодинна плата за розгортання | $1.75 |
| Обробка даних | $0,065 за ГБ |
| Одиниці ємності | Додатково, якщо увімкнено |
Із тарифом Premium ви отримуєте доступ до таких функцій, як перевірка TLS та система виявлення і запобігання вторгненням (IDPS). Якщо ви обробляєте 50 ТБ даних щомісяця, вартість становитиме близько £2 880. Цей тариф ідеально підходить для організацій, яким потрібен найвищий рівень безпеки мережі.
Найкращі практики для Azure Firewall
Поради щодо конфігурації
Щоб оптимізувати продуктивність Azure Firewall, зверніть увагу на такі поради щодо конфігурації:
- Використовуйте кілька публічних IP-адрес: цей підхід знижує витрати й спрощує конфігурацію. Водночас пам’ятайте, що кожна публічна IP-адреса додає фіксовану кількість портів SNAT, що може вплинути на ємність.
- Впровадьте NAT-шлюз: NAT-шлюз забезпечує до 64 512 портів SNAT на одну публічну IP-адресу. Він динамічно розподіляє порти між вашими підмережами, підвищуючи масштабованість і відмовостійкість.
Ось короткий порівняльний огляд цих варіантів:
| Варіант конфігурації | Переваги | Недоліки |
|---|---|---|
| Додати кілька публічних IP-адрес | Нижча вартість, проста конфігурація, не потрібно керувати додатковими ресурсами. | Кожна публічна IP-адреса додає фіксовану кількість портів SNAT, масштабування лінійне. |
| Використати NAT-шлюз | Забезпечує більшу масштабованість і відмовостійкість. | Додає ще один ресурс для керування, не підтримується в захищеному віртуальному хабі. |
Щоб мінімізувати помилки конфігурації, почніть із контрольного списку ефективності продуктивності. Регулярно переглядайте та оптимізуйте правила брандмауера, щоб вони залишалися ефективними проти найновіших загроз безпеки. Ось кілька додаткових порад:
- Блокуйте шкідливий трафік і повідомляйте адміністраторів серверів про несанкціоновані вихідні запити.
- Розподіляйте фільтрацію небажаного трафіку між брандмауерами та маршрутизаторами для підвищення продуктивності.
- Використовуйте мінімальне логування, щоб керувати широкомовним трафіком і зберігати пропускну здатність.
- Уникайте об’єктів DNS, які потребують постійних DNS-запитів.
- Відокремлюйте брандмауери від VPN, щоб ефективно керувати трафіком.
- Регулярно оновлюйте програмне забезпечення, щоб мінімізувати вразливості.
- Проводьте тестування на проникнення, щоб переконатися в коректній роботі.
Моніторинг і обслуговування
Моніторинг Azure Firewall має вирішальне значення для підтримки його надійності. Використовуйте такі інструменти, як Azure Monitor і Azure Firewall Workbook, щоб збирати журнали, візуалізувати дані та створювати інтерактивні звіти. Ось кілька ключових параметрів для моніторингу:
| Параметр | Опис |
|---|---|
| Стан брандмауера | Відстежує середній стан брандмауера на основі доступності портів SNAT. |
| Використання портів SNAT | Показує відсоток використаних портів SNAT, допомагаючи виявити обмеження ресурсів. |
| Оброблені дані (загалом) | Вимірює загальний обсяг даних, що проходять через брандмауер за інтервал опитування (у МБ). |
| Пропускна здатність даних | Показує середню швидкість передачі даних через брандмауер у мегабітах на секунду (Мб/с). |
| Перевірка затримки | Вимірює середню затримку брандмауера в мілісекундах, корисно для моніторингу продуктивності. |
| Спрацювання правил | Підраховує загальну кількість спрацювань правил застосунків і мережі, допомагаючи аналізувати трафік і ефективність правил. |
Ці метрики дозволяють відстежувати стан, продуктивність і тенденції використання брандмауера, сприяючи проактивному обслуговуванню та своєчасним коригуванням.
Для поточного обслуговування розгляньте такі стратегії:
| Стратегія обслуговування | Опис |
|---|---|
| Централізоване керування політиками | Використовуйте Azure Firewall Manager для керування політиками на кількох брандмауерах. |
| Маршрутизація трафіку | Впровадьте Azure Traffic Manager або Azure Front Door для ефективного керування трафіком. |
| Обслуговування сервісу | Налаштуйте щоденні вікна обслуговування відповідно до операційних потреб. |
| Обробка тимчасових збоїв | Впровадьте логіку повторних спроб з експоненційною затримкою для обробки тимчасових проблем з’єднання. |
| Виявлення і реагування | Розумійте різницю між зонально-резервованими та зональними конфігураціями для реагування на збої. |
| Сповіщення | Використовуйте Azure Service Health для моніторингу стану сервісів і налаштування сповіщень про проблеми. |
Дотримуючись цих найкращих практик, ви зможете гарантувати, що Azure Firewall залишатиметься ефективним і надійним, надаючи міцний захист вашим хмарним ресурсам.
Поширені запитання
Що таке Azure Firewall?
Azure Firewall — це хмарна служба безпеки, яка захищає ваші ресурси Azure. Вона керує мережевим трафіком і надає централізовані політики безпеки, допомагаючи підтримувати безпечне хмарне середовище від загроз.
Як масштабується Azure Firewall?
Azure Firewall автоматично масштабується відповідно до обсягу вашого трафіку. Не потрібно турбуватися про ручні налаштування: він адаптується до змін мережевого трафіку без жодних збоїв.
Чи можна використовувати Azure Firewall з іншими службами Azure?
Так! Azure Firewall добре інтегрується з різними службами Azure, зокрема Azure Monitor та Azure Sentinel. Ця інтеграція посилює управління безпекою та дає краще уявлення про ваш мережевий трафік.
Які тарифні плани існують для Azure Firewall?
Azure Firewall пропонує три тарифні плани: Basic, Standard і Premium. Кожен план має різні функції та варіанти ціноутворення, щоб відповідати потребам і бюджету вашої організації.
Як відстежувати роботу Azure Firewall?
Відстежувати роботу Azure Firewall можна за допомогою Azure Monitor та Azure Firewall Workbook. Ці інструменти допомагають збирати журнали, візуалізувати дані та створювати звіти для контролю продуктивності й подій безпеки.
Чи легко розгорнути Azure Firewall?
Безперечно! Azure Firewall можна швидко розгорнути через портал Azure. Його зручний інтерфейс спрощує процес налаштування, тож ви зможете запустити міжмережевий екран за лічені хвилини.
Який трафік може перевіряти Azure Firewall?
Azure Firewall перевіряє як трафік «північ-південь» (між Azure та інтернетом), так і трафік «захід-схід» (між навантаженнями всередині Azure). Така двостороння перевірка посилює загальний рівень безпеки.
Чи можна налаштовувати правила в Azure Firewall?
Так! Ви можете створювати власні правила в Azure Firewall для керування трафіком відповідно до ваших потреб. Ця гнучкість дозволяє адаптувати політики безпеки до вимог вашої організації.
🎧 Послухайте цей епізод
Хочете практичне пояснення Azure Firewall? Цей епізод простою мовою розкриває тему і показує, чому вона важлива для Microsoft 365, Azure, Power Platform, безпеки, ШІ та сучасної роботи.
Послухайте цей епізод, якщо хочете:
- Зрозуміти ключові концепції Azure Firewall
- Побачити, як він вписується в ширшу екосистему технологій Microsoft
- Дізнатися, де він може принести практичну користь вашій організації
Знайдіть більше практичних розмов про Microsoft на M365 FM. Щоб послухати конкретний епізод, який став натхненням для цієї статті, відвідайте Azure Firewall - Simply Explained.