 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
أدوار الأمان في Dataverse مقابل أمان مستوى الصف: أيهما تحتاج إليه؟
By Mirko Peters ·
تعرّف على الفروق بين أدوار الأمان في Dataverse وأمان مستوى الصفوف وأذونات مستوى الأعمدة في Dynamics 365 وMicrosoft 365.
Automatically translated with AI from the original post. Read the English original
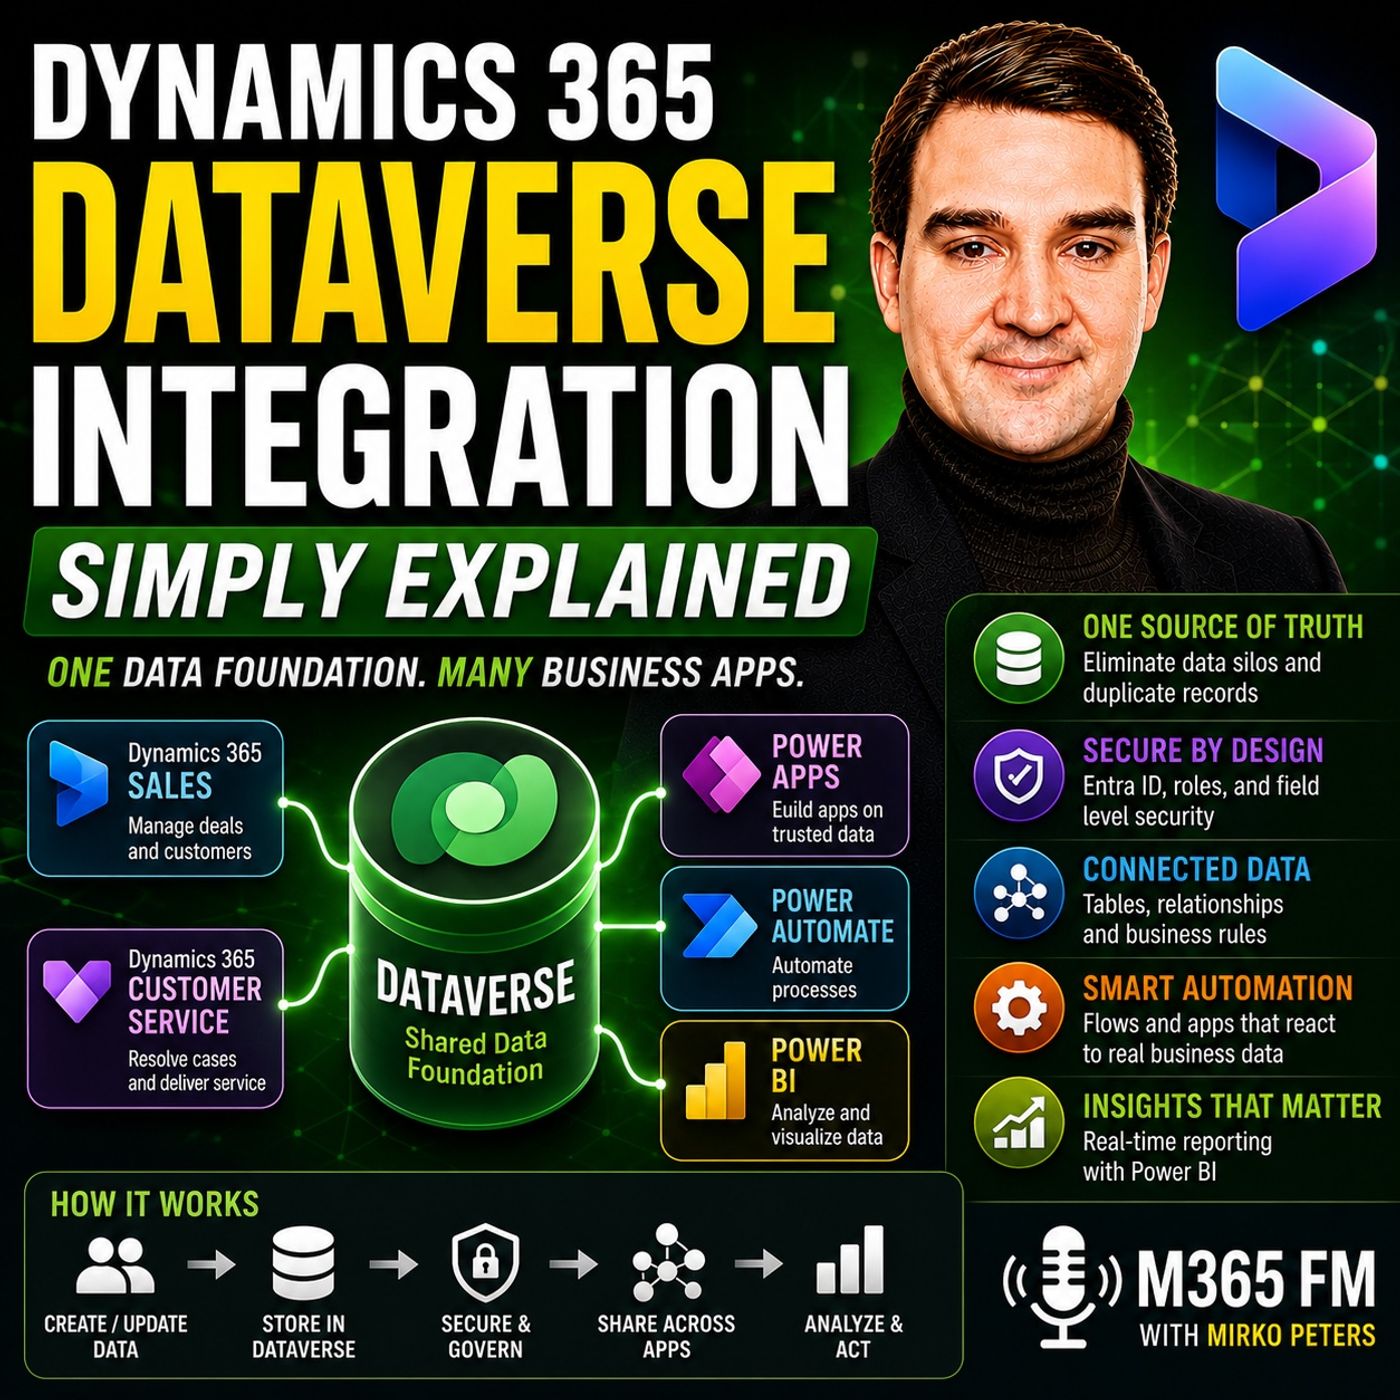
عند تصميم الحلول التجارية في Microsoft Dynamics 365 وPower Platform، يُعد التحكم في الوصول إلى البيانات الحساسة أمرًا بالغ الأهمية. فالاختيار بين أدوار الأمان على مستوى الجداول في Dataverse والأمان الدقيق على مستوى الصفوف يمنع كشف البيانات لغير المصرّح لهم، مع ضمان امتلاك أعضاء الفريق الأذونات اللازمة لأداء مهام عملهم اليومية بكفاءة.
النقاط الرئيسية
- تعمل أدوار الأمان في Dataverse كمكتب استقبال في مبنى، إذ تحدد الجداول (مثل الحسابات أو الحالات) التي يمكن للمستخدم قراءتها أو إنشاؤها أو تحديثها أو حذفها.
- يقيّد الأمان على مستوى الصفوف الوصول إلى السجلات الفردية داخل الجدول، فيضمن أن يرى مندوبو المبيعات الفرص التجارية للعملاء التي يملكونها شخصيًا فقط.
- يتحقق Microsoft Entra ID من هوية المستخدم عند تسجيل الدخول، بينما تطبّق Dataverse أذونات دقيقة وقواعد عمل على نموذج البيانات الأساسي.
- يوفر الأمان على مستوى الأعمدة طبقة حماية إضافية للتفاصيل الحساسة، مثل الملاحظات المالية أو معلومات الرواتب، داخل صف يكون الوصول إليه متاحًا بخلاف ذلك.
- يتيح الجمع بين أذونات الجداول والصفوف والأعمدة للمؤسسات تخصيص رؤية البيانات بدقة وفق الاحتياجات التشغيلية، دون الاعتماد على تعديلات متفرقة في واجهة المستخدم.
فهم طبقات الأمان في Dataverse
أمان البيانات في Microsoft Dataverse ليس مفتاحًا واحدًا يناسب الجميع. بل يعمل وفق نموذج معماري متعدد الطبقات مصمم لتحقيق التوازن بين الكفاءة التشغيلية والامتثال الصارم. وعندما تعامل المؤسسات الأمان كأمر ثانوي، أو تعتمد فقط على إخفاء عناصر واجهة المستخدم داخل تطبيقات Power Apps أو وحدات Dynamics 365 الفردية، فإنها حتمًا تعرّض نفسها لتسرب البيانات وللاحتكاك مع المستخدمين. تتطلب استراتيجية أمان متينة فهمًا لكيفية تقاطع الهوية والجداول والصفوف والأعمدة.
تخيّل بيئة بياناتك كمقر شركة آمن. فالموظفون لا يملكون حرية الوصول إلى كل مكتب وكل خزانة ملفات وكل درج. يعكس الأمان في Dataverse هذا الواقع، إذ يرسم حدودًا واضحة على كل مستوى من مستويات بنية البيانات. فقبل أن يتمكن المستخدم من التفاعل مع أي سجل تجاري، يتحقق النظام من هويته ويقيّم مسؤولياته المعيّنة مقابل بنية قاعدة البيانات.
شرح أدوار الأمان على مستوى الجداول
تشكّل أدوار الأمان الطبقة الأساسية لأذونات Dataverse. فالدور الأمني هو في جوهره مجموعة مجمّعة من الصلاحيات مرتبطة بوظيفة أو قسم محدد، مثل مندوب المبيعات أو موظف خدمة العملاء أو مدير القسم.
على مستوى الجداول، تحكم هذه الأدوار ما إذا كان بإمكان المستخدم تنفيذ عمليات الإنشاء والقراءة والتحديث والحذف (CRUD) القياسية على فئات كاملة من البيانات. على سبيل المثال:
- مندوبو المبيعات: يُمنحون عادةً أذونات قراءة الحسابات وجهات الاتصال والعملاء المحتملين والفرص التجارية وإنشائها وتحديثها، لكنهم غالبًا ما يُمنعون من حذف السجلات التاريخية المهمة.
- موظفو خدمة العملاء: يُهيّؤون لإدارة طلبات الدعم وقوائم انتظار العملاء، لكنهم قد يُمنعون من تعديل مراحل خط المبيعات أو الفرص التجارية.
- مدراء الأقسام: يُمنحون صلاحيات إشراف أوسع عبر عدة جداول تشغيلية لإنشاء تقارير متعددة الوظائف ومراقبة أداء الفرق.
نظرًا لأن هذه الأذونات مرتبطة مباشرةً بأساس البيانات لا بشاشات التطبيقات الفردية، تبقى الضوابط نفسها سارية سواء وصل المستخدم إلى المعلومات عبر تطبيق لوحة قماش مخصص، أو تطبيق مستند إلى النماذج، أو مباشرةً عبر سير عمل Power Automate المتصلة.
أمان مستوى الصف والملكية
بينما يحدد أمان مستوى الجدول ما إذا كان بإمكان المستخدم فتح جدول الحسابات أصلًا، يحدد أمان مستوى الصف سجلات العملاء المحددة التي يُسمح له برؤيتها داخل هذا الجدول. ومن دون أمان مستوى الصف، سيتمكن كل مستخدم كُلّف بدور أمني "مندوب مبيعات" من رؤية كل سجل عميل في قاعدة البيانات.
يعتمد أمان مستوى الصف بشكل كبير على ملكية السجلات ووحدات الأعمال. ففي إعداد مبيعات قياسي، قد لا يملك المندوب صلاحية الوصول إلا إلى صفوف الحسابات وجهات الاتصال التي حُدِّد صراحةً أنه مالكها. في المقابل، ينتمي مدير المبيعات إلى نطاق أمني أعلى، مما يمنحه رؤية على جميع صفوف العملاء التي يملكها الفريق الإقليمي بأكمله.
يضمن هذا النهج الدقيق أن يبقى الموظفون مركزين على مهامهم ذات الصلة، ويمنع الموظفين المبتدئين من تصفح الحسابات الحساسة التي تديرها أقسام أخرى. كما يقلل بشكل كبير من مخاطر التعرض العرضي للبيانات، ويحافظ على خلو مساحة العمل من الفوضى قدر الإمكان.
أمان مستوى الأعمدة للبيانات الحساسة
حتى عندما يملك المستخدم صلاحية مشروعة للوصول إلى صف حساب أو جهة اتصال، قد تحتوي بعض الأعمدة الفردية على تفاصيل حساسة تتطلب عرضًا مقيدًا. يتيح أمان مستوى الأعمدة للمسؤولين تأمين حقول محددة، مثل البيانات المصرفية، وأرقام تعويضات المديرين التنفيذيين، أو ملاحظات التفاوض السرية، مع إبقاء بقية سجل العميل متاحة بالكامل للعمليات اليومية.
عند دمجه مع وحدات الأعمال، يمكن للمؤسسات إنشاء حدود هرمية متينة تعكس الهياكل المؤسسية المعقدة، والفروع الإقليمية، أو الأقسام التشغيلية المتميزة. لمزيد من التعمق في كيفية عمل هذه البنى الموحدة للبيانات خلف الكواليس، يمكنك الاستماع إلى الحلقة الكاملة من بودكاست M365 FM.
الخلاصة
يتطلب إعداد بيئة Microsoft Dataverse الخاصة بك استراتيجية مدروسة تواءم أذونات المستخدمين مع سير العمل الفعلي في الأعمال. فمن خلال الجمع بين التحقق من هوية Entra ID، وأدوار أمان مستوى الجدول، وقواعد ملكية مستوى الصف، وحماية مستوى الأعمدة، تبني أساسًا آمنًا وعالي الأداء للبيانات في Dynamics 365 وPower Platform. خصص وقتًا لتقييم متطلبات الوصول في مؤسستك، وصمّم نموذج الأمان حول البيانات نفسها. استمع إلى الحلقة البودكاست الكاملة للحصول على استراتيجيات عملية ورؤى الخبراء حول تحسين بيئتك السحابية من Microsoft.
الأسئلة المتداولة
ما الفرق بين أمان مستوى الجدول وأمان مستوى الصف في Dataverse؟
يتحكم أمان مستوى الجدول في ما إذا كان بإمكان المستخدم التفاعل مع فئة كاملة من البيانات، مثل جميع الحسابات أو طلبات الدعم. أما أمان مستوى الصف فيذهب أبعد من ذلك، إذ يقيّد الوصول إلى سجلات محددة داخل هذا الجدول استنادًا إلى الملكية، أو تعيينات الفرق، أو وحدات الأعمال.
كيف يتفاعل Microsoft Entra ID مع أمان Dataverse؟
يعمل Microsoft Entra ID كطبقة المصادقة الأولية (شبيهةً بمكتب الاستقبال في المبنى) التي تتحقق من هوية المستخدم عند تسجيل الدخول. ثم تأخذ Dataverse هذه الهوية وتطبّق أدوار الأمان والأذونات المحددة لتحديد ما يستطيع المستخدم عرضه وتعديله.
هل يمكنني تقييد الوصول إلى حقول محددة داخل سجل العميل؟
نعم. يتضمن Dataverse أمان مستوى الأعمدة، الذي يتيح للمسؤولين حماية حقول فردية، مثل البيانات المالية أو الملاحظات الخاصة، داخل صف متاح بخلاف ذلك، مما يضمن ألا يرى المستخدمون إلا البيانات المتعلقة بدورهم.
هل يجب إعداد أدوار الأمان بشكل منفصل لكل تطبيق Power Apps؟
لا. نظرًا لأن Dataverse يمثل أساس البيانات المشترك لتطبيقات Dynamics 365 وPower Platform، تُفرض أدوار الأمان وقواعد العمل مباشرةً على مستوى البيانات، مما يطبّق ضوابط متسقة على جميع التطبيقات المتصلة تلقائيًا.