 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
Dataverse Security Roles לעומת Row-Level Security: איזה מהם אתם צריכים?
By Mirko Peters ·
למדו את ההבדלים בין תפקידי אבטחה ב-Dataverse, אבטחה ברמת השורה והרשאות ברמת העמודה ב-Dynamics 365 וב-Microsoft 365.
Automatically translated with AI from the original post. Read the English original
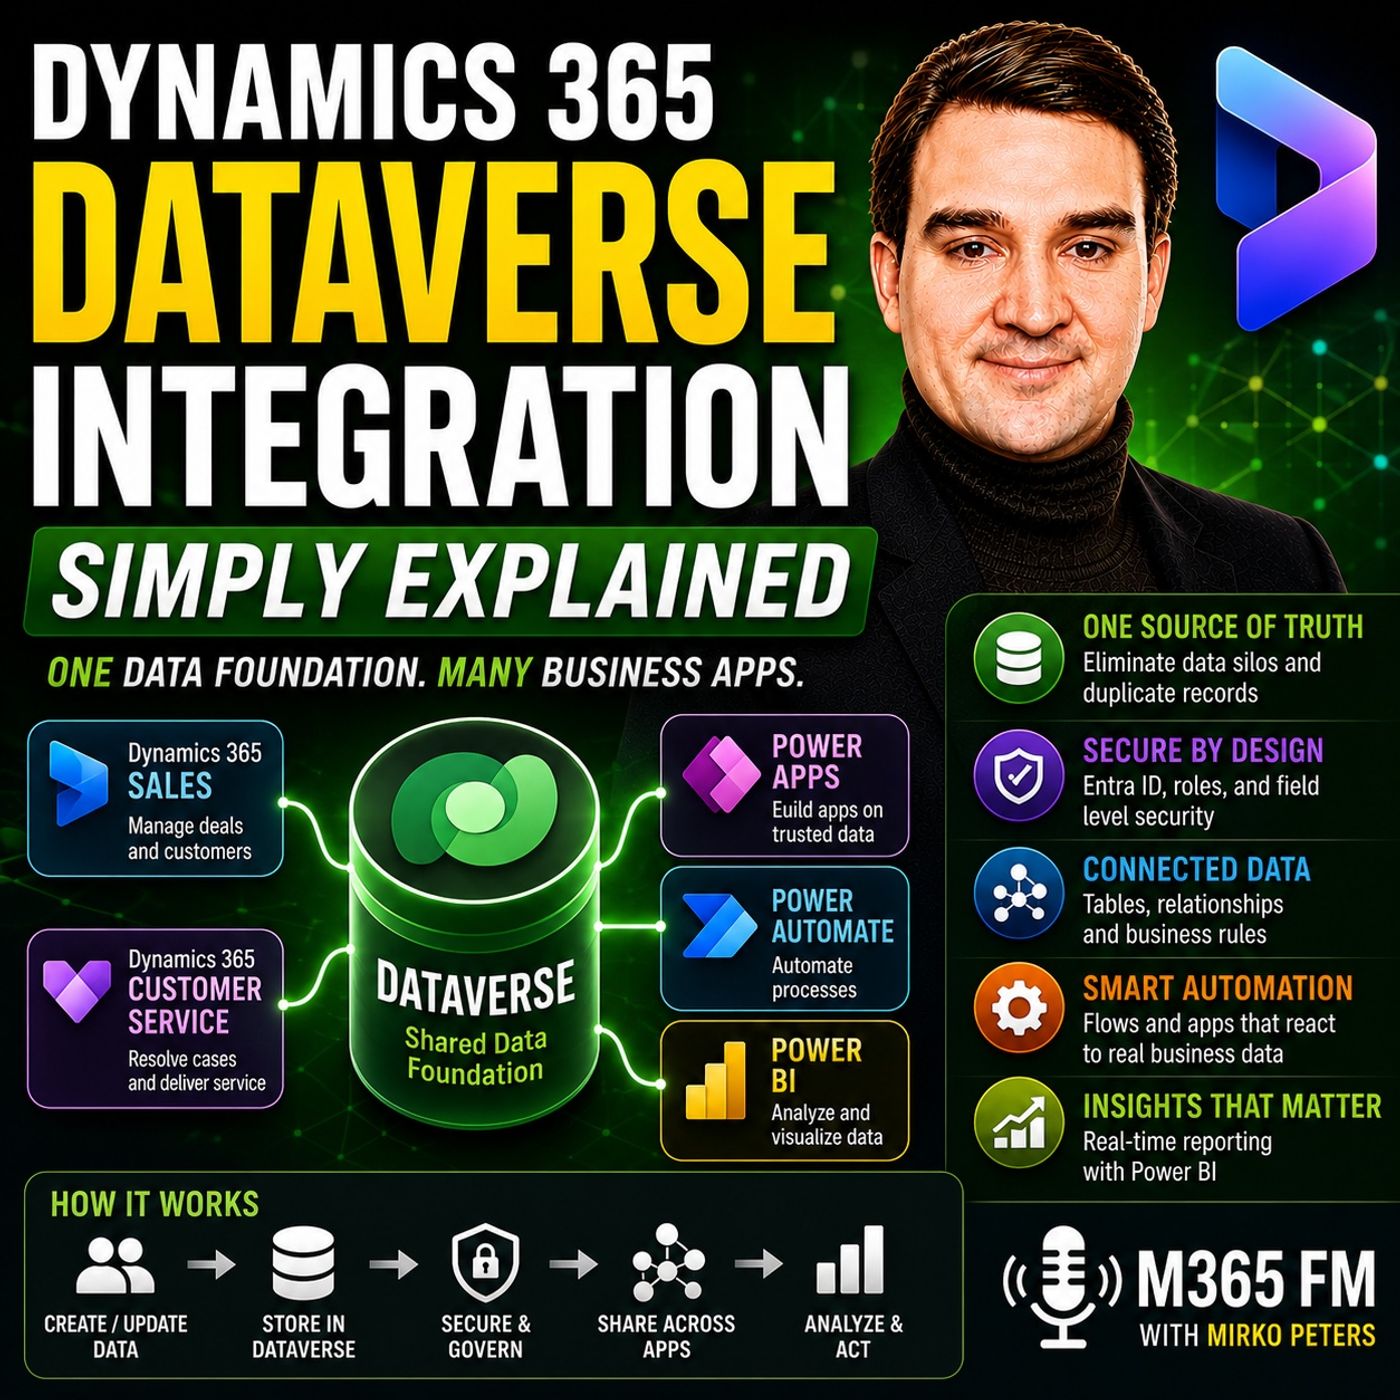
בתכנון פתרונות עסקיים ב-Microsoft Dynamics 365 וב-Power Platform, שליטה בגישה לנתונים רגישים היא קריטית. הבחירה בין תפקידי אבטחה ברמת הטבלה ב-Dataverse לבין אבטחה ברמת השורה המפורטת מונעת חשיפה בלתי מורשית של נתונים, ותוך כך מבטיחה שחברי הצוות שומרים על ההרשאות הנדרשות לביצוע יעיל של תפקידיהם היומיומיים.
עיקרי הדברים
- תפקידי אבטחה ב-Dataverse פועלים כמו דלפק הקבלה בבניין: הם קובעים באילו טבלאות (כמו חשבונות או פניות) המשתמש יכול לקרוא, ליצור, לעדכן או למחוק.
- אבטחה ברמת השורה מגבילה את הגישה לרשומות בודדות בתוך טבלה, כך שנציגי מכירות יראו רק הזדמנויות לקוחות שהם עצמם הבעלים שלהן.
- Microsoft Entra ID מאמת את זהות המשתמש בעת הכניסה, בעוד Dataverse אוכף הרשאות מפורטות וכללים עסקיים על מודל הנתונים הבסיסי.
- אבטחה ברמת העמודה מספקת שכבת הגנה נוספת לפרטים רגישים, כמו הערות פיננסיות או מידע על שכר, בתוך שורה שאחרת נגישה.
- שילוב של הרשאות ברמת הטבלה, השורה והעמודה מאפשר לארגונים להתאים את הנראות של הנתונים בדיוק לצרכים התפעוליים, בלי להסתמך על שינויים מפוזרים בממשק המשתמש.
הבנת שכבות האבטחה של Dataverse
אבטחת נתונים ב-Microsoft Dataverse אינה מתג אחד שמתאים לכולם. במקום זאת, היא פועלת במודל ארכיטקטוני רב-שכבתי שנועד לאזן בין יעילות תפעולית לבין עמידה מחמירה בדרישות הציות. כאשר ארגונים מתייחסים לאבטחה כמחשבה לאחר מעשה, או מסתמכים אך ורק על הסתרת אלמנטים בממשק המשתמש בתוך Power Apps או מודולים של Dynamics 365 בודדים, הם בהכרח חושפים את עצמם לדליפות נתונים ולחיכוך מיותר מצד המשתמשים. אבטחה חזקה דורשת הבנה של האופן שבו זהות, טבלאות, שורות ועמודות משתלבים זה בזה.
חשבו על סביבת הנתונים שלכם כמו מטה תאגידי מאובטח. לעובדים אין גישה חופשית לכל משרד, לכל ארון תיקים ולכל מגירה. האבטחה ב-Dataverse משקפת מציאות זו, באמצעות קביעת גבולות ברורים בכל רמה של מבנה הנתונים. לפני שמשתמש יכול לפעול על רשומה עסקית כלשהי, המערכת מאמתת את זהותו ובודקת את התפקידים שהוקצו לו מול ארכיטקטורת מסד הנתונים.
הסבר על תפקידי אבטחה ברמת הטבלה
תפקידי אבטחה הם השכבה הבסיסית בהרשאות של Dataverse. תפקיד אבטחה הוא בעצם אוסף של הרשאות הקשורות לתפקיד תפקודי או למחלקה מסוימת, כמו נציג מכירות, נציג שירות לקוחות או מנהל מחלקה.
ברמת הטבלה, תפקידים אלה קובעים אם משתמש יכול לבצע פעולות CRUD סטנדרטיות (Create, Read, Update, Delete) על קטגוריות שלמות של נתונים. לדוגמה:
- נציגי מכירות: בדרך כלל מקבלים הרשאות לקרוא, ליצור ולעדכן חשבונות, אנשי קשר, לידים והזדמנויות, אך לרוב מוגבלים במחיקת רשומות היסטוריות קריטיות.
- נציגי שירות לקוחות: מוגדרים לנהל פניות תמיכה ותורי לקוחות, אך עלולים להיות חסומים משינוי שלבי צינור המכירות או הזדמנויות מסחריות.
- מנהלי מחלקות: מקבלים הרשאות פיקוח רחבות יותר על מספר טבלאות תפעוליות, כדי להפיק דוחות חוצי תחומים ולעקוב אחר ביצועי הצוות.
מכיוון שההרשאות הללו קשורות ישירות לבסיס הנתונים ולא למסכי היישומים, אותם אמצעי הגנה נשארים פעילים בין אם המשתמש ניגש למידע דרך אפליקציית קנבס מותאמת אישית, אפליקציה מונחית מודל, או ישירות דרך תהליכי עבודה מחוברים ב-Power Automate.
אבטחה ברמת השורה ובעלות
אבטחה ברמת הטבלה קובעת אם משתמש יכול לפתוח בכלל טבלת חשבונות, ואילו אבטחה ברמת השורה קובעת אילו רשומות לקוח ספציפיות מותר לו לראות בתוך אותה טבלה. ללא אבטחה ברמת השורה, לכל משתמש שמוקצה לו תפקיד האבטחה של איש מכירות תהיה גישה לכל רשומת לקוח במסד הנתונים.
אבטחה ברמת השורה נשענת במידה רבה על בעלות על הרשומות ועל יחידות עסקיות. בתצורת מכירות סטנדרטית, נציג עשוי לגשת רק לשורות חשבון ואיש קשר שבהן הוא מוגדר במפורש כבעלים. בינתיים, מנהל מכירות שייך להיקף אבטחה גבוה יותר, וזה מעניק לו נראות לכל שורות הלקוחות שבבעלות הצוות האזורי כולו.
הגישה המפורטת הזו מבטיחה שהעובדים יישארו ממוקדים במשימות הרלוונטיות שלהם, ומונעת מעובדים זוטרים לעיין בחשבונות רגישים שמנוהלים על ידי מחלקות אחרות. היא מפחיתה משמעותית את הסיכון לחשיפת נתונים בשוגג ושומרת על מינימום של עומס מיותר בסביבת העבודה.
אבטחה ברמת העמודה לנתונים רגישים
גם כאשר למשתמש יש גישה לגיטימית לשורת חשבון או איש קשר, עמודות מסוימות עשויות להכיל פרטים רגישים שדורשים צפייה מוגבלת. אבטחה ברמת העמודה מאפשרת למנהלים לנעול שדות ספציפיים, כגון פרטי חשבון בנק, נתוני תגמול של נושאי משרה או הערות משא ומתן חסויות, ובמקביל להשאיר את שאר רשומת הלקוח זמינה במלואה לפעילות השוטפת.
בשילוב עם יחידות עסקיות, ארגונים יכולים להקים גבולות היררכיים חזקים שמשקפים מבנים ארגוניים מורכבים, חברות בת אזוריות או חטיבות תפעוליות נפרדות. להעמקה באופן שבו מבני הנתונים המאוחדים הללו פועלים מאחורי הקלעים, ניתן להאזין לפרק המלא של פודקאסט M365 FM.
סיכום
הגדרת סביבת Microsoft Dataverse שלכם דורשת אסטרטגיה מכוונת שמיישרת הרשאות משתמשים עם תהליכי העבודה העסקיים בפועל. על ידי שכבות של אימות זהות באמצעות Entra ID, תפקידי אבטחה ברמת הטבלה, כללי בעלות ברמת השורה והגנות ברמת העמודה, אתם יוצרים בסיס נתונים מאובטח וביצועי גבוהים עבור Dynamics 365 ו-Power Platform. קחו את הזמן להעריך את דרישות הגישה של הארגון שלכם ועצבו את מודל האבטחה סביב הנתונים עצמם. האזינו לפרק הפודקאסט המלא לקבלת אסטרטגיות מעשיות נוספות ותובנות מומחים לאופטימיזציה של סביבת הענן של Microsoft שלכם.
שאלות נפוצות
מה ההבדל בין אבטחה ברמת הטבלה לאבטחה ברמת השורה ב-Dataverse?
אבטחה ברמת הטבלה קובעת אם משתמש יכול לתקשר עם קטגוריה שלמה של נתונים, כגון כל החשבונות או כל פניות התמיכה. אבטחה ברמת השורה הולכת צעד אחד קדימה ומגבילה את הגישה לרשומות ספציפיות באותה טבלה, על בסיס בעלות, שיוך לצוותים או יחידות עסקיות.
איך Microsoft Entra ID פועל יחד עם האבטחה של Dataverse?
Microsoft Entra ID משמש כשכבת האימות הראשונית (בדומה לדלפק הקבלה בבניין) ומאמת את זהות המשתמש בעת הכניסה. לאחר מכן Dataverse לוקח את הזהות הזו ומחיל תפקידי אבטחה והרשאות ספציפיים כדי לקבוע מה המשתמש יכול לראות ולשנות.
האם אפשר להגביל גישה לשדות ספציפיים ברשומת לקוח?
כן. Dataverse כולל אבטחה ברמת העמודה, המאפשרת למנהלים להגן על שדות בודדים, כגון נתונים פיננסיים או הערות פרטיות, בתוך שורה שאחרת נגישה, כך שהמשתמשים רואים רק את המידע הרלוונטי לתפקידם.
האם יש להגדיר תפקידי אבטחה בנפרד לכל Power App?
לא. מכיוון ש-Dataverse משמש כבסיס הנתונים המשותף ליישומי Dynamics 365 ו-Power Platform, תפקידי האבטחה וכללי העסק נאכפים ישירות בשכבת הנתונים, ומחילים אמצעי הגנה אחידים על כל היישומים המחוברים באופן אוטומטי.