 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
従来型のジャンプサーバーが時代遅れになりつつある理由
By Mirko Peters ·
ブログへようこそ。クラウドでインフラを管理したことがある方なら、ジャンプボックス(踏み台サーバー、バスチョン ホスト)を構築するという従来の作業には必ず馴染みがあるはずです。何十年もの間、これらの仮想マシンは社内ネットワークへの門番として、インターネットと機密性の高いバックエンド インフラストラクチャの間にある唯一の中継点の役割を果たしてきました。しかし、サイバー脅威が高度化するにつれ、こうした従来の管理アクセス経路を維持することは大きなリスクになりつつあります。この記事では、従来型のジャンプサーバーがなぜ急速に時代遅れになっているのか、古い設計に内在するセキュリティ上の欠陥、そして Azure Bastion のような最新の PaaS ソリューションが管理アクセスをどのように根本から変えつつあるのかを詳しく掘り下げます。
Automatically translated with AI from the original post. Read the English original
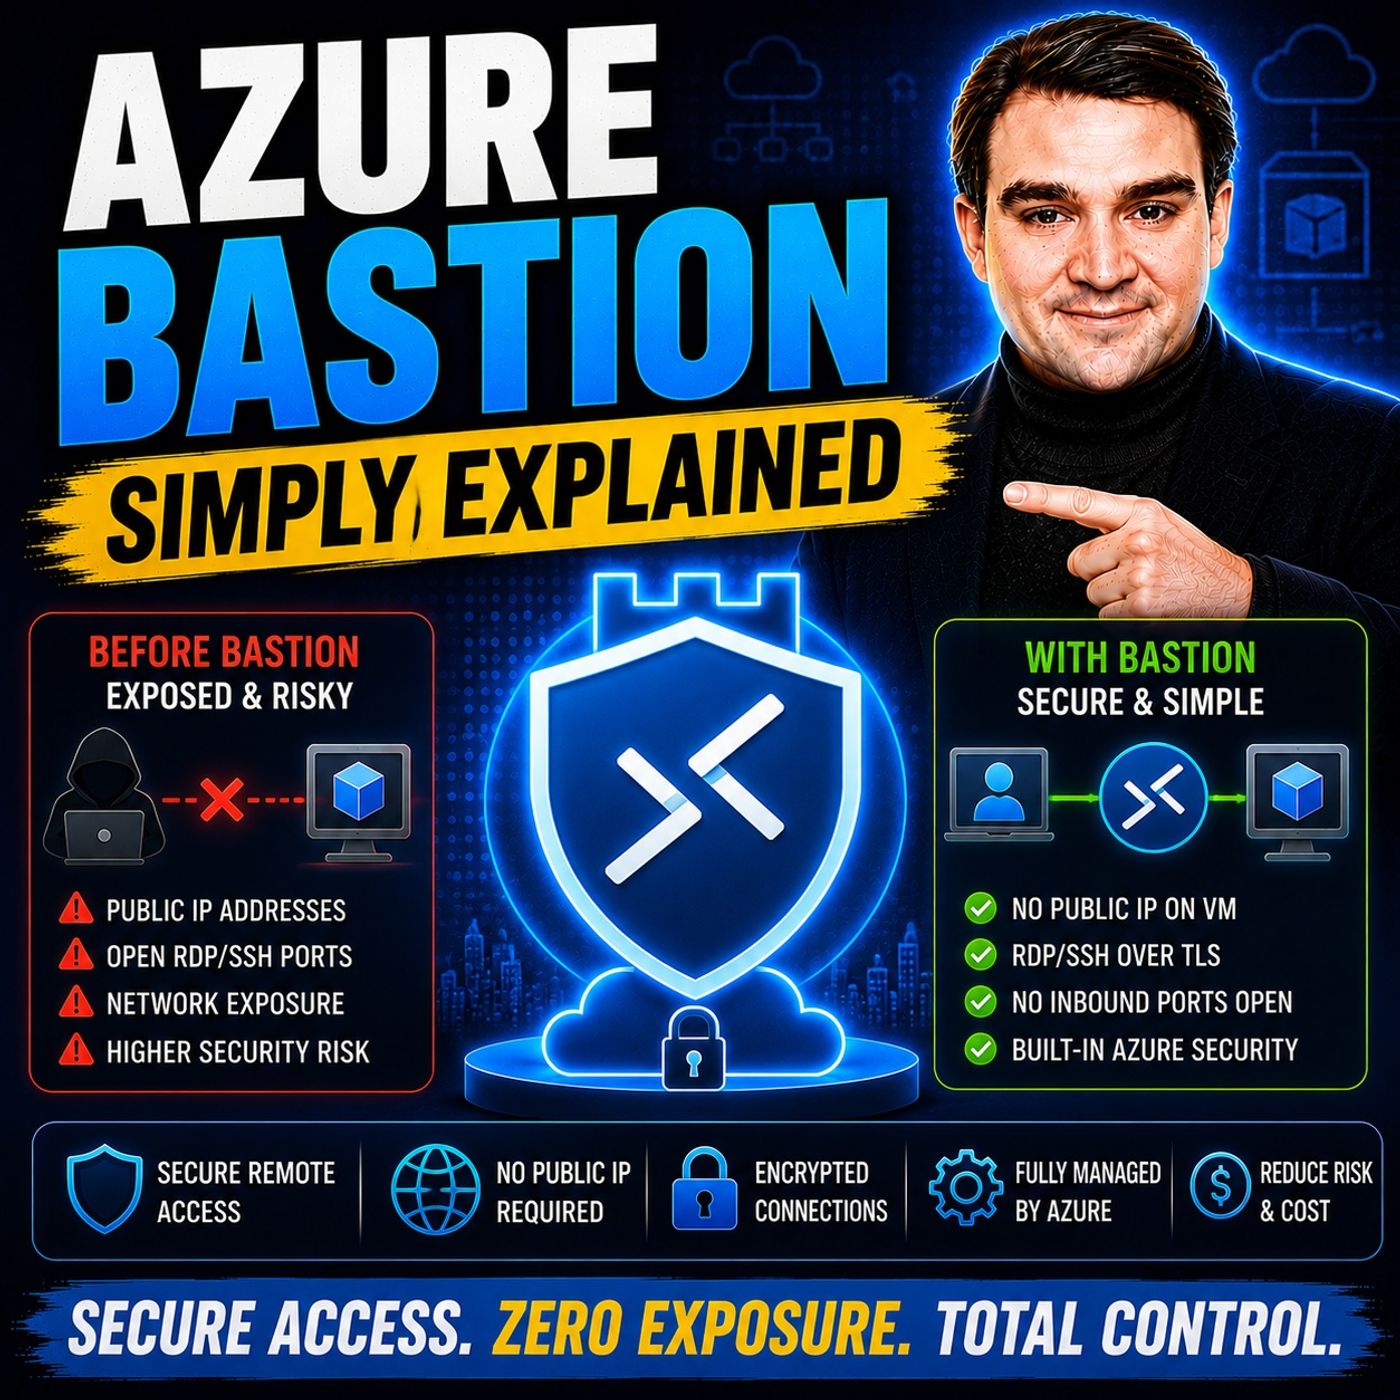
ブログへようこそ。クラウドでインフラを管理したことがある方なら、ジャンプボックス(踏み台サーバー、バスチョン ホスト)を構築するという従来の作業には必ず馴染みがあるはずです。何十年もの間、これらの仮想マシンは社内ネットワークへの門番として、インターネットと機密性の高いバックエンド インフラストラクチャの間にある唯一の中継点の役割を果たしてきました。しかし、サイバー脅威が高度化するにつれ、こうした従来の管理アクセス経路を維持することは大きなリスクになりつつあります。この記事では、従来型のジャンプサーバーがなぜ急速に時代遅れになっているのか、古い設計に内在するセキュリティ上の欠陥、そして Azure Bastion のような最新の PaaS ソリューションが管理アクセスをどのように根本から変えつつあるのかを詳しく掘り下げます。
このトピックをさらに深く理解したい方、またこの技術が実際にどのように機能するのかを実践的かつ分かりやすく解説した内容を知りたい方は、関連するポッドキャスト エピソード Azure Bastion - Simply Explained もぜひご覧ください。
ここからは、クラウド アクセス セキュリティの進化を振り返り、最新の PaaS による代替手段の仕組みを解説し、従来型のジャンプボックスから移行することがもはや単なる推奨事項ではなく、絶対的な必要性である理由を詳しく見ていきます。
従来型ジャンプサーバーの変遷と危険性
従来型のジャンプサーバーがなぜ敬遠されつつあるのかを理解するには、まずそれが実際に何であり、そもそもなぜ作られたのかを確認する必要があります。従来、管理者はすべてのマシンをパブリック インターネットに直接公開することなく、プライベート ネットワーク内で稼働する仮想マシンを管理する手段を必要としていました。その解決策がジャンプボックスです。これは、パブリック IP アドレスを備えてネットワークの境界に配置された、強化された専用の仮想マシンです。管理者はこのジャンプボックスに リモート デスクトップ プロトコル (RDP) や Secure Shell (SSH) で接続して認証を行い、そこから他の内部 VM へと移動していました。
このモデルはデータセンター時代には十分に機能していましたが、深く考えずにクラウドへ持ち込むと、重大なセキュリティ上の欠陥を抱えることになります。まず第一に挙げられるのが攻撃対象領域の問題です。インターネット上でパブリック IP アドレスを持つリソースは、24 時間 365 日ポートをスキャンする自動化されたボットネットや悪意のある攻撃者から、即座に見つけられる状態になります。ジャンプサーバーの RDP(ポート 3389)や SSH(ポート 22)がパブリック インターネットに対して開放されたままであれば、ネットワーク セキュリティ グループで制限していたとしても、総当たり攻撃、ゼロデイ脆弱性の悪用の試み、資格情報の使い回し攻撃を招くことになります。
さらに、従来型のジャンプサーバーには継続的な管理作業が必要です。ジャンプボックスのオペレーティング システムには誰がパッチを適用するのでしょうか。管理者の資格情報は誰がローテーションするのでしょうか。侵害されたジャンプボックスが仮想ネットワーク内での横方向の移動の足がかりになっていないかを確認するため、接続ログは誰が監査するのでしょうか。多くの組織では、ジャンプボックスは計画的に管理される「家畜」ではなく、いつの間にか放置された「ペット」のような存在になりがちです。時間の経過とともに技術的負債やセキュリティ脆弱性が蓄積していきます。パブリック IP の公開、資格情報の漏えい、そして別のオペレーティング システムを維持することによる重い運用負担が重なれば、従来型のジャンプサーバーが衰退しつつあることは明らかでしょう。
Azure Bastion の概要
ここで登場するのが Azure Bastion です。これは Microsoft が提供する完全マネージドの Platform-as-a-Service (PaaS) で、クラウド管理者が仮想マシンに接続する方法を根本から再定義するサービスです。IaaS の仮想マシンをプロビジョニングし、パブリック IP を割り当て、オペレーティング システムを管理し、ファイアウォール規則を気にする必要はありません。Azure Bastion がこれらの複雑さをすべて抽象化します。
Azure Bastion は、AzureBastionSubnet という名前の専用の予約済みサブネット内で、仮想ネットワーク (VNet) に直接デプロイされます。Azure ポータルからネイティブに仮想マシンへの安全な RDP および SSH 接続を処理し、すべての通信はポート 443 上の Transport Layer Security (TLS) 経由で行われます。つまり、接続先の仮想マシンにはパブリック IP アドレスが一切不要です。これらは完全にインターネットから隔離された状態に置きつつ、認可された管理者は Web ブラウザー内のワンクリックで管理できます。
Azure Bastion の主な機能
Azure Bastionは、最新のクラウドセキュリティアーキテクチャにおいて非常に強力な機能を備えています。ここでは、Azure Bastionを画期的なものにしている中核機能を紹介します。
- ブラウザーベースのアクセス: Azure ポータルからWebブラウザー内で直接、完全に対話的なRDPおよびSSHセッションを開始できます。ローカルのクライアントソフトウェアや複雑なVPN構成は不要です。
- プラットフォームに依存しない接続: 管理チームがWindows、macOS、Linuxのいずれを使用していても、Azure Bastionは追加の依存関係なしで、すべてのクライアントOSでシームレスに動作します。
- ID ベースのアクセス制御: Azure Active Directory(Microsoft Entra ID)と深く統合し、ロールベースのアクセス制御(RBAC)と条件付きアクセス ポリシーを適用します。これにより、検証済みのIDのみがセッションを開始できます。
- VM管理の負担ゼロ: Bastionは完全マネージドのPaaSサービスであるため、基盤となるインフラストラクチャ、高可用性、OSのパッチ適用はMicrosoftが担当します。チームがジャンプボックスにパッチを適用する必要はもうありません。
- 統合された監視と監査: Azure Monitorとネイティブに統合されているため、セキュリティチームは接続ログ、診断データ、アクセスのパターンを追跡し、厳格なコンプライアンス基準を維持できます。
ワークロードからパブリックIPの要件を取り除くことで、Azure Bastionは組織の攻撃対象領域を大幅に縮小し、従来のジャンプ構成につきまとっていた脆弱性を排除します。
Azure Bastionの仕組み
Azure Bastionの基盤となるアーキテクチャを理解すると、プロキシとして機能する標準的なIaaS仮想マシンよりもはるかに安全である理由がよくわかります。管理者がAzure ポータルから対象の仮想マシンへの接続を要求すると、Azure Bastionが安全な管理用トンネルを構成します。
接続は、管理者のブラウザーからAzure BastionのパブリックIPアドレスへ、HTTPS(ポート443)経由で流れます。そこからBastionサービスは、仮想ネットワーク内でプライベートIPアドレスを使用し、対象の仮想マシンと安全に通信します。対象の仮想マシンがインターネットから発信されたトラフィックを直接受け取ることはなく、Azure Bastionサブネットからの内部トラフィックのみを受け取ります。
このアーキテクチャにより、責務を明確に分離でき、内部リソースを外部のスキャンツールから隔離できます。通信はTLS暗号化に基づき、堅牢な認証のためにAzure Active Directoryを活用しているため、現代のエンタープライズ環境に求められる厳しいセキュリティ要件を満たします。
Azure Bastionのメリット
従来のジャンプボックスからAzure Bastionに移行すると、セキュリティ、運用、コストの各面で大きな効果が得られます。主なメリットを順に見ていきましょう。
まず最も重要なのは、セキュリティの強化と攻撃対象領域の縮小です。仮想マシンからパブリックIPアドレスを取り除くことで、悪意のある外部の攻撃者をすぐに無力化できます。対象の仮想マシンに対してポートスキャンを行ったり、RDPへのブルートフォース攻撃を試みたり、未適用の脆弱性を悪用したりすることはできません。これらのポートはそもそもインターネットに公開されていないためです。
次に、管理の簡素化と運用負荷の軽減です。従来のジャンプボックスには、継続的なメンテナンスが必要です。OSのパッチ適用、アンチマルウェアエージェントの更新、ローカルユーザーアカウントの管理、ネットワークルーティングのトラブルシューティングなどが挙げられます。Azure Bastionでは、サービスプレーンはMicrosoftが完全に管理します。エンジニアがBastionホスト自体の保守に費やす時間はゼロになり、本来の業務に100%集中できます。
3つ目は、Azure Bastionが費用対効果の高いコンプライアンス対応を実現することです。医療、金融、政府などの規制の厳しい業界では、コンプライアンスの枠組みにより、厳格なネットワーク分離と転送中データの暗号化が義務付けられることがよくあります。Azure Bastionは暗号化されたTLSトンネルを標準で提供し、厳格な監査要件もサポートします。独自に構築した脆弱なジャンプサーバーのスクリプトに頼ることなく、コンプライアンス監査を円滑に乗り切る助けになります。
Azure Bastionのデプロイ
Azure Bastionのデプロイ自体は簡単ですが、Azure環境内の特定の構造要件を満たす必要があります。デプロイを始める前に、次のものを準備しておいてください。
- 既存の仮想ネットワークと対象の仮想マシンを含む、有効なAzureサブスクリプション。
- 対象のVNet内に、名前を正確にAzureBastionSubnetとした専用サブネットを作成します。サービスのスケーリングに対応するため、ネットワークマスクは/26以上を推奨します。
- Bastion リソース専用に割り当てられた、Standard SKU のパブリック IP アドレス。
- 仮想ネットワークおよびリソース グループに対する適切なアクセス許可(共同作成者ロールなど)。
前提条件を確認したら、Azure ポータル、Azure CLI、または Bicep や Terraform などの Infrastructure as Code ツールを使用して Azure Bastion をプロビジョニングできます。標準的な構成の場合、デプロイには通常約 10 分かかりますが、新しい Developer SKU のオプションなら数秒で起動できます。
よくあるデプロイのつまずきとして、サブネットの名前を AzureBastionSubnet にするのを忘れることや、アクティブな Bastion インスタンスを含む仮想ネットワークを、Bastion リソースを先に削除せずに別のリソース グループへ移動しようとすることが挙げられます。これらの制約を念頭に置いておけば、スムーズでミスのない展開につながります。
Azure Bastion の欠点
Azure Bastion は非常に優れたサービスですが、クラウド アーキテクチャのパターンに、トレードオフが存在しないものはありません。組織にとって適切な判断を下すために、現時点での制約事項を把握しておくことが重要です。
- プロトコルの制限: Azure Bastion がネイティブにサポートしているのは RDP と SSH です。管理作業で別の管理プロトコルを利用している場合は、補完的なソリューションを検討する必要があります。
- IPv6 のサポート: 現在、Azure Bastion は IPv4 環境に限定されています。IPv6 のみのネットワーク トポロジへの移行を積極的に進めている組織にとっては、障壁となる可能性があります。
- Azure Virtual Desktop (AVD): Bastion は AVD のワークロードと直接統合されていません。そのため、あらゆるデスクトップに対応する汎用的なプロキシを期待している管理者が混乱することがあります。
- ファイル転送の制約: ブラウザー ポータルを経由したファイル転送は、クライアント側でのネイティブなドライブ マッピングと比べて機能が限られていると感じられることがあります。大容量のファイルを移動するには、コマンド ライン ツールが必要になる場合もあります。
コストに関する考慮事項: Azure Bastion には、時間単位の基本料金とデータ転送料金が発生します。複数のリージョンにまたがる大規模なエンタープライズ環境では、インスタンスを過剰にプロビジョニングすると、コストが急速にかさむ可能性があります。
これらの制約を、組織固有の技術的および財務的な条件と照らし合わせて検討することで、最適な SKU とデプロイ戦略を判断しやすくなります。
よくある質問
Azure Bastion とは何ですか?
Azure Bastion は、完全マネージド型の PaaS サービスです。Azure ポータルから直接、SSL(TLS ポート 443)経由で Azure 仮想マシンへの安全でシームレスな RDP および SSH 接続を提供します。これらの VM にパブリック IP アドレスは必要ありません。
Azure Bastion はセキュリティをどのように強化しますか?
仮想マシンからパブリック IP アドレスを取り除くことで、Azure Bastion はパブリック インターネットへの直接的な露出を排除します。これにより攻撃対象領域が大幅に縮小され、自動化されたブルート フォース攻撃を確実に食い止められます。
Azure Bastion を使用するために、クライアント側のソフトウェアは必要ですか?
いいえ。Azure Bastion の大きな利点の一つは、接続がすべてWeb ブラウザー内で完結することです。ローカルの RDP クライアントや SSH キーをインストールしたり、ローカル ワークステーションで複雑な VPN トンネルを構成したりする必要はありません。
Azure Bastion は高価ですか?
Azure Bastion には、選択した SKU とインスタンス数に基づく時間単位の料金が発生します。ただし、パッチ管理にかかる人件費の削減、パブリック IP 料金の排除、重大なセキュリティ侵害の防止までを考慮すると、長期的には非常に価値のある投資です。
Azure Bastion を Microsoft Entra ID と統合できますか?
はい。Azure Bastion は Microsoft Entra ID(旧 Azure Active Directory)とネイティブに統合されています。管理アクセスを許可する前に、多要素認証(MFA)や条件付きアクセス ポリシーといった最新の ID 制御を適用できます。
まとめ
レガシーなジャンプ サーバーの時代は、正式に終わりを迎えつつあります。クラウド環境が拡大し、脅威アクターがますます大胆になる中で、内部インフラを守るためにパブリック向けの仮想マシンに頼ることは、不要なリスクです。Azure Bastion のような最新の PaaS ソリューションは、安全でスケーラブルかつ運用負荷の軽い代替手段を提供します。ワークロードを保護し、管理を簡素化し、最新のゼロトラスト セキュリティの原則にも合致します。
この技術を掘り下げ、より広範な Microsoft クラウド戦略にどう位置付けられるかを、実践的な視点で議論したライブ形式のポッドキャスト エピソードもぜひお聴きください: Azure Bastion - Simply Explained。
クラウド基盤のセキュリティ確保が、管理者にとって悪夢である必要はありません。管理されたアクセスツールを活用すれば、データを保護し、エンジニアリングチームの力を引き出し、将来に向けた強靭な基盤を構築できます。安全な環境は、生産性の高い環境でもあるのです。🚀
🎧 このエピソードを聴く
Azure Bastion について実践的に理解したい方へ。このエピソードでは、このトピックを分かりやすく解説し、Microsoft 365、Azure、Power Platform、セキュリティ、AI、そしてモダンワークにとってなぜ重要なのかを紹介します。
次のような方は、このエピソードをお聴きください:
- Azure Bastion の背後にある主要な概念を理解する
- Microsoft のテクノロジー エコシステム全体の中で、どのように位置づけられるかを把握する
- 組織にとって実践的な価値をどこで生み出せるかを知る
M365 FM で、実践的な Microsoft の議論をさらにご覧ください。
最終確認日: 2026年7月
対象となる方
このエピソードは、このサービスの設計、ガバナンス、運用を行う前に実践的な基礎を必要とする Azure 管理者、アーキテクト、開発者、IT リーダーの方を対象としています。
🎧 あわせて聴きたいエピソード
- Azure Private Link — このトピックを発展させる実践的な次のステップです。
- Azure Network Security Groups — このトピックを発展させる実践的な次のステップです。
- Azure Virtual Network — このトピックを発展させる実践的な次のステップです。