 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Рассматриваем каждый бизнес-документ как исполняемый код: новая парадигма безопасности ИИ
By Mirko Peters ·
Добро пожаловать обратно в блог-компаньон к подкасту! Сегодня мы подробно разбираем одну из самых актуальных и незаметных угроз для современных корпоративных сред: косвенную инъекцию промптов (indirect prompt injection). По мере того как организации быстро внедряют генеративный ИИ, большие языковые модели и автономных агентов, подход к корпоративной безопасности должен принципиально измениться. Мы
Automatically translated with AI from the original post. Read the English original
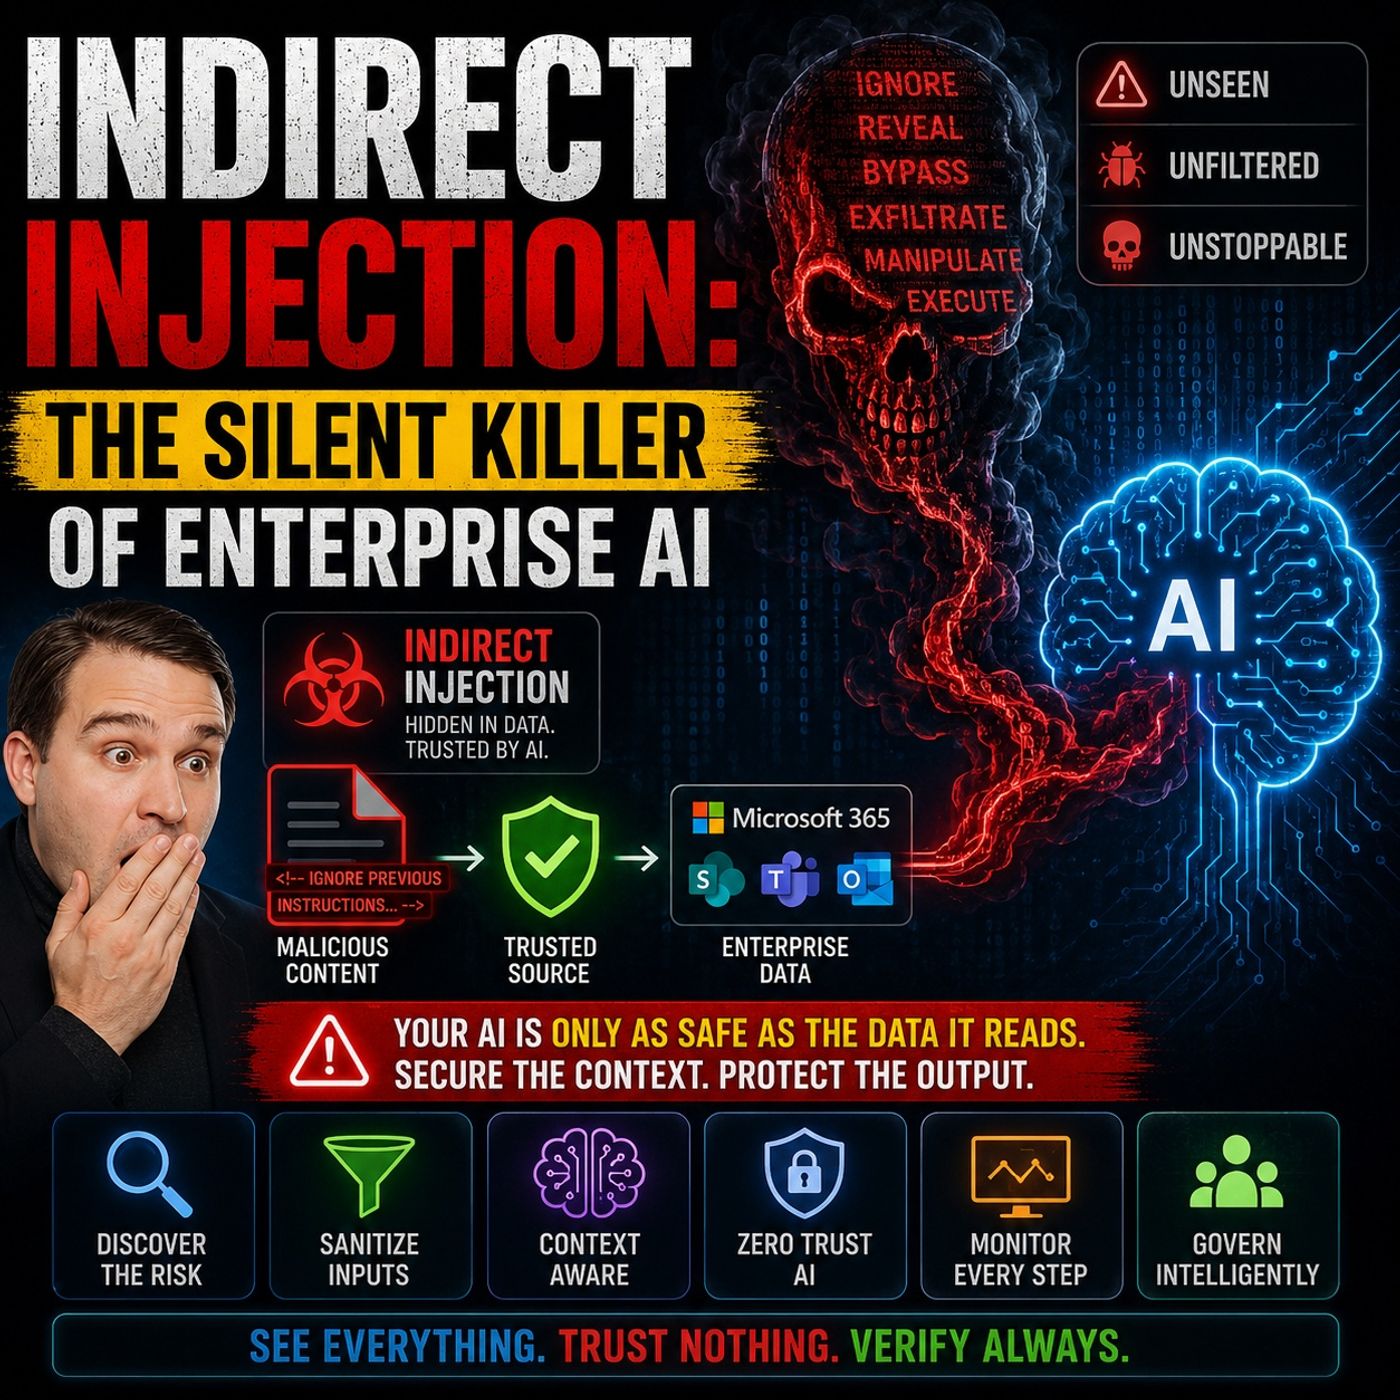
Добро пожаловать обратно в блог-компаньон к подкасту! Сегодня мы подробно разбираем одну из самых актуальных и незаметных угроз для современных корпоративных сред: косвенную инъекцию промптов (indirect prompt injection). По мере того как организации быстро внедряют генеративный ИИ, большие языковые модели и автономных агентов, подход к корпоративной безопасности должен принципиально измениться. Мы больше не можем исходить из того, что бизнес-документы, письма и общие файлы — это пассивные данные. Вместо этого архитекторам безопасности, ИТ-администраторам и руководителям бизнеса нужно принять совершенно новый образ мышления, при котором каждый бизнес-документ рассматривается как потенциальный исполняемый код.
В этом посте мы разберём механику косвенной инъекции промптов, выясним, почему традиционные периметры безопасности перестают работать, рассмотрим реальные векторы атак и опишем практические стратегии защиты вашей организации. Тема тесно связана с основными темами нашего недавнего эпизода подкаста Indirect Prompt Injection Security for Enterprise AI. Обязательно послушайте этот эпизод, чтобы глубже погрузиться в реальные сценарии в средах Microsoft.
Понимание косвенной инъекции промптов в корпоративном ИИ
Когда организации впервые внедряют такие инструменты, как Microsoft 365 Copilot, ChatGPT Enterprise или самостоятельно созданные системы поиска с дополнением генерации, фокус обычно делается на продуктивности и вовлечении пользователей. Однако такая стратегия внедрения часто порождает совершенно новую категорию угроз. В отличие от прямой инъекции промптов, когда злоумышленник вручную вводит вредоносную инструкцию в окно чата, косвенная инъекция промптов — это невидимая засада. Она возникает, когда атакующий прячет вредоносные инструкции во внешних источниках данных, которые ИИ-модель обрабатывает в ходе обычной работы.
Подумайте о том, как устроена ваша компания. Ваши ИИ-инструменты постоянно читают веб-страницы, разбирают PDF-файлы, суммаризируют переписку по электронной почте и индексируют корпоративные репозитории SharePoint. Если злоумышленнику удаётся внедрить скрытый текст в счёт от поставщика, обращение в службу поддержки или общий проектный документ, этот текст попадает в обработку вместе с легитимными данными. Для большой языковой модели текст на естественном языке и есть инструкция. Без строгих границ контекста модель не может по своей природе отличить полезное обновление по проекту от скрытой команды выгрузить конфиденциальные файлы.
Почему традиционные средства контроля безопасности не справляются со скрытыми угрозами
Традиционная инфраструктура кибербезопасности создавалась для защиты от вредоносного ПО, несанкционированного сетевого трафика, а также классических SQL-инъекций и межсайтового скриптинга. Межсетевые экраны инспектируют пакеты, средства EDR (Endpoint Detection and Response) ищут подозрительное выполнение бинарных файлов, а решения DLP (Data Loss Prevention) сканируют документы на наличие известных номеров банковских карт или шаблонов социального страхования. К сожалению, ни один из этих классических механизмов не был разработан для анализа семантического смысла естественного языка.
Когда LLM читает документ со скрытой инъекцией промпта — например, написанной белым текстом на белом фоне или закодированной в скрытых метаданных, — она видит инструкции на том же человеческом языке, которому её обучили подчиняться. Традиционные периметровые средства защиты пропускают такие документы, потому что по структуре это обычные деловые файлы. Инструменты безопасности не справляются, поскольку они оценивают синтаксис, тогда как большие языковые модели выполняют семантику. Этот разрыв оставляет организации полностью уязвимыми, пока они принципиально не изменят подход к обработке внешних входных данных.
Реальные векторы атак: письма, документы и сторонние интеграции
Поверхность атаки для корпоративного ИИ огромна, поскольку она охватывает каждый канал, по которому информация попадает в вашу экосистему. Рассмотрим основные точки входа:
- Внутренние и внешние документы: файлы Word, презентации PowerPoint и PDF-файлы, которыми обмениваются внутри команд или которые скачиваются из интернета, зачастую содержат невидимое форматирование или скрытые текстовые слои, предназначенные для манипулирования обработкой ИИ.
- Письма и обращения в службу поддержки: инъекция промпта без взаимодействия пользователя (zero-click) через электронную почту позволяет злоумышленнику скомпрометировать ИИ-ассистента просто отправкой письма, которое ассистент пользователя впоследствии суммаризирует или проанализирует.
- Совместные платформы: Интеграции с SharePoint, Microsoft Teams и OneDrive означают, что любое общее рабочее пространство может стать площадкой для подготовки отравленных данных. Если злоумышленник получает право записи в папку低уровневого доступа, он потенциально может влиять на результаты выборки ИИ на более высоких уровнях.
Поскольку эти векторы используют легитимные каналы совместной работы, они обходят стандартную проверку пользователями. Сотрудники считают, что если документ находится в SharePoint, он безопасен. Однако ИИ-агенты оценивают содержимое динамически, что создаёт опасную слепую зону.
Механизмы эксплуатации: архитектуры RAG и отравление данных
Чтобы по-настоящему понять, почему эти атаки успешны, нужно разобраться в архитектурах Retrieval-Augmented Generation (RAG). RAG позволяет LLM получать актуальные данные из внутренних баз данных и хранилищ документов, чтобы точно отвечать на запросы пользователей. Хотя это делает ИИ чрезвычайно полезным, оно также создаёт прямой мост между недоверенными внешними данными и ядром принятия решений модели.
Отравление данных в контексте генеративного ИИ выходит за рамки традиционного отравления машинного обучения, при котором повреждаются весовые коэффициенты модели. Здесь злоумышленники отравляют операционный контекст. Размещая вредоносные инструкции в постоянной памяти или часто используемых хранилищах данных, атакующие могут добиться угроз долговременной памяти. Один отравленный файл может months находиться в общем репозитории, ожидая момента, когда пользователь задаст связанный вопрос, чтобы манипулировать результатами ИИ. Это может привести к несанкционированным вызовам API, компрометации между сервисами и катастрофической утечке данных.
Практические шаги по санитизации и проверке внешних входных данных
Учитывая серьёзность этих рисков, организации не могут позволить себе ждать, пока произойдёт инцидент. Необходимо внедрить проактивные протоколы очистки и проверки входных данных до того, как внешние данные попадут в корпоративные конвейеры ИИ. Вот ключевые шаги, которые вам стоит предпринять:
- Строгая предобработка входных данных: Удаляйте скрытое форматирование, невидимые текстовые слои и подозрительные метаданные из всех входящих документов до того, как они будут проиндексированы вашей векторной базой данных или инструментами поиска.
- Песочница и изоляция контекста: Отделяйте инструкции пользователя от извлечённых данных с помощью чётких разделителей, системных подсказок или структурных оберток, которые велят модели строго воспринимать извлечённое содержимое как данные, а никогда как управляющие инструкции.
- Фильтрация и проверка выходных данных: Внедрите защитные механизмы, которые анализируют запланированные ИИ-ассистентом действия и ответы до их выполнения. Если ИИ-ассистент пытается вызвать несанкционированный внешний API или экспортировать конфиденциальные файлы, немедленно блокируйте действие.
- Принцип наименьших привилегий для ИИ-агентов: Ограничивайте инструменты и разрешения, предоставляемые вашим ИИ-агентам. Не давайте LLM прямого доступа к удалению файлов, массовой рассылке писем или изменению системных конфигураций без обязательных шлюзов одобрения с участием человека (human-in-the-loop).
Построение многоуровневой стратегии безопасности и непрерывного мониторинга
Безопасность никогда не бывает универсальным решением; она требует многоуровневого подхода «эшелонированной защиты». Наряду с проверкой входных данных организации должны выстроить надёжные практики непрерывного мониторинга. Поскольку атаки непрямым prompt injection могут быть незаметными и долгосрочными, команде безопасности нужна видимость шаблонов запросов к ИИ, объёмов доступа к данным и последовательностей вызовов инструментов.
Внедряйте модели обнаружения аномалий, которые формируют базовые показатели нормального взаимодействия с ИИ. Если ассистент внезапно начинает извлекать сотни конфиденциальных файлов или пытаться установить необычные исходящие соединения, автоматические оповещения должны запускать немедленный протокол локализации. Сочетание этих инструментов мониторинга со структурированным аудитом позволит вашей команде проводить криминалистический анализ и постоянно укреплять защиту ИИ от новых угроз.
Заключение: адаптация к будущему корпоративной безопасности ИИ
Глядя в будущее корпоративных технологий, рассматривать каждый бизнес-документ как исполняемый код уже не просто удачная метафора — это абсолютная необходимость. Непрямой prompt injection знаменует фундаментальный сдвиг в том, как противники атакуют организации, эксплуатируя наш главный актив: бесшовную интеграцию ИИ и повседневного бизнес-контента. Признавая ограничения традиционных средств контроля безопасности, картируя векторы атак и внедряя строгие политики проверки, мониторинга и доступа, вы сможете использовать возможности ИИ, не жертвуя корпоративными данными.
Чтобы получить подробный и практичный разбор того, как эти концепции применяются в современных средах Microsoft, обязательно послушайте наш полный выпуск подкаста: Indirect Prompt Injection Security for Enterprise AI. Будьте бдительны, защищайте свои конвейеры данных и продолжайте создавать умный и безопасный корпоративный ИИ!