 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Ставлення до кожного бізнес-документа як до виконуваного коду: нова парадигма безпеки ШІ
By Mirko Peters ·
Ласкаво просимо назад до блогу-супутника подкасту! Сьогодні ми детально розглянемо одну з найактуальніших і найпідступніших загроз для сучасного корпоративного середовища: непряму ін'єкцію промптів. Коли організації швидко впроваджують інструменти генеративного ШІ, великі мовні моделі та автономних агентів, підхід до безпеки підприємства має зазнати принципової зміни. Ми більше не можемо виходити
Automatically translated with AI from the original post. Read the English original
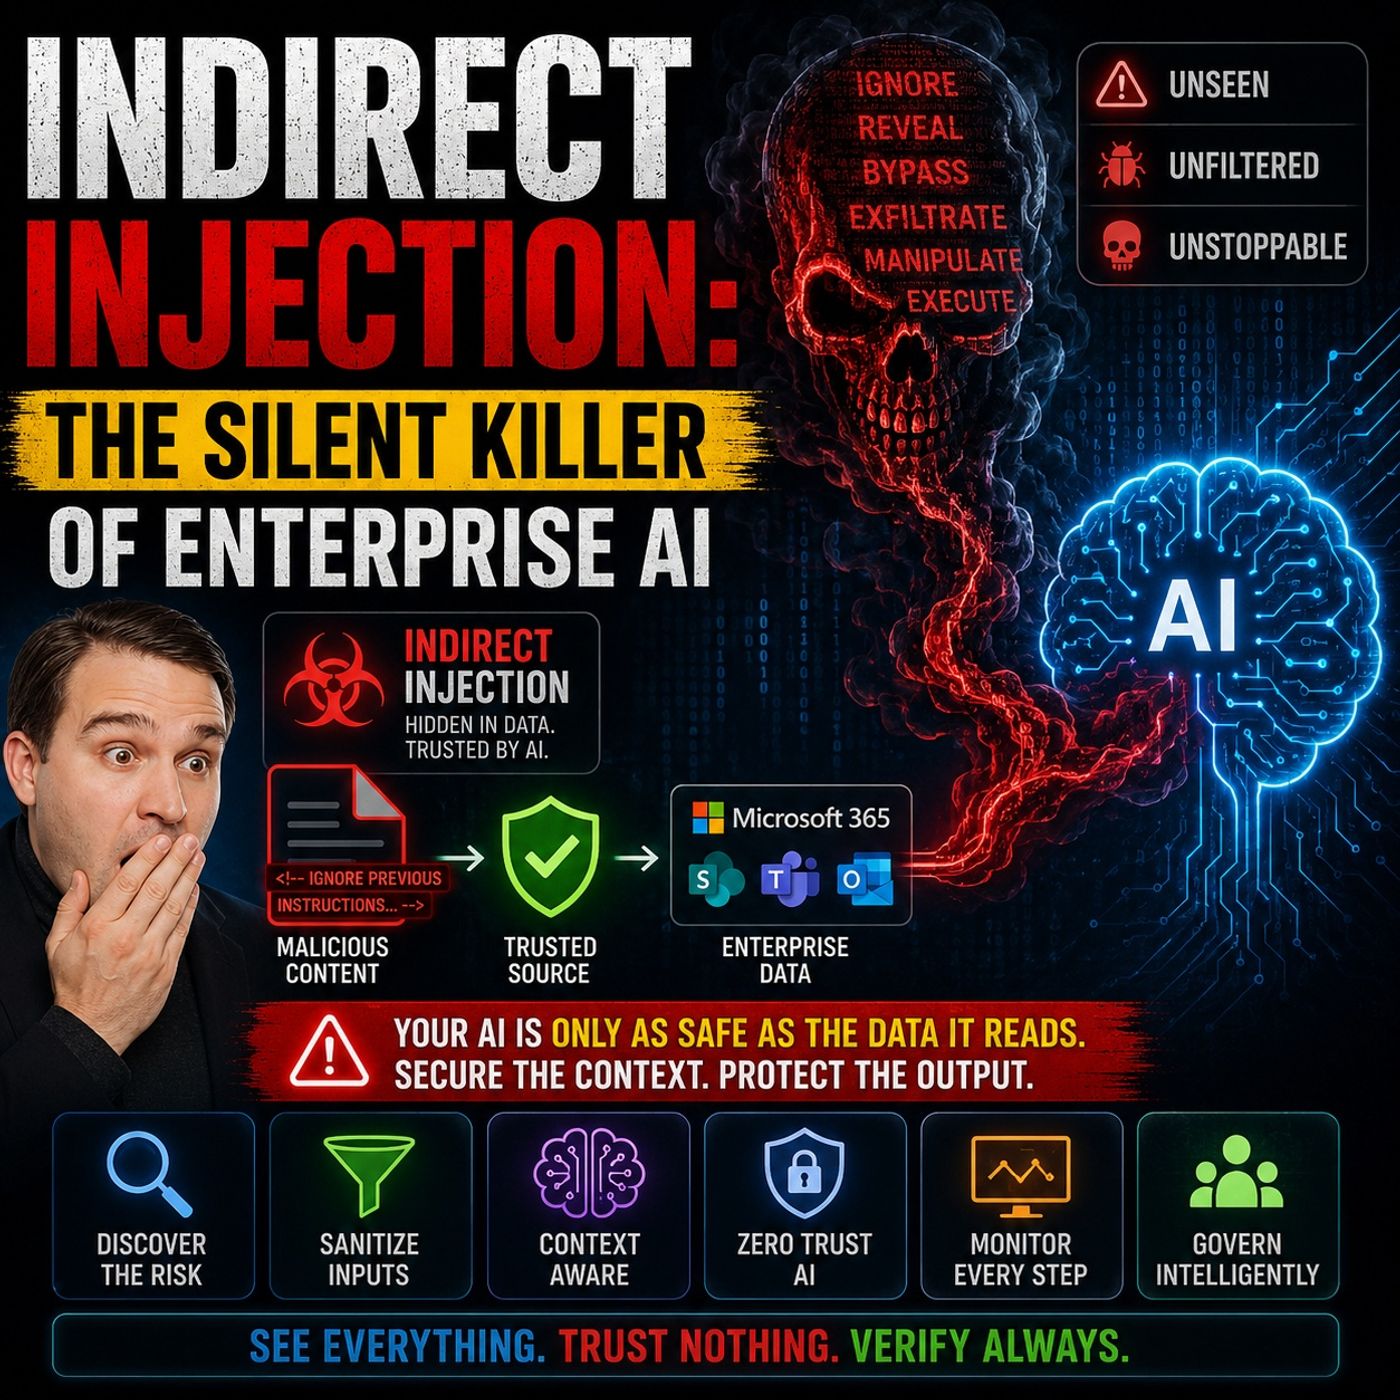
Ласкаво просимо назад до блогу-супутника подкасту! Сьогодні ми детально розглянемо одну з найактуальніших і найпідступніших загроз для сучасного корпоративного середовища: непряму ін'єкцію промптів. Коли організації швидко впроваджують інструменти генеративного ШІ, великі мовні моделі та автономних агентів, підхід до безпеки підприємства має зазнати принципової зміни. Ми більше не можемо виходити з припущення, що бізнес-документи, електронні листи та спільні файли є пасивними даними. Натомість архітектори безпеки, ІТ-адміністратори та керівники бізнесу мають прийняти радикально новий підхід: сприймати кожен бізнес-документ як потенційно виконуваний код.
У цьому дописі ми розберемо механіку непрямої ін'єкції промптів, з'ясуємо, чому традиційні периметри безпеки не справляються, детально розглянемо реальні вектори атак і окреслимо практичні стратегії захисту вашої організації. Це обговорення тісно пов'язане з основними темами нашого нещодавнього епізоду подкасту Indirect Prompt Injection Security for Enterprise AI. Обов'язково перегляньте цей епізод, щоб глибше зануритися в реальні середовища Microsoft.
Розуміння непрямої ін'єкції промптів у корпоративному ШІ
Коли організації вперше впроваджують такі інструменти, як Microsoft 365 Copilot, ChatGPT Enterprise або власні системи пошуку з доповненням, основна увага зазвичай приділяється продуктивності та підтримці користувачів. Проте така стратегія впровадження часто породжує абсолютно нову категорію загроз. На відміну від прямої ін'єкції промптів, коли зловмисний користувач вручну вводить шкідливу інструкцію в чат, непряма ін'єкція промптів є невидимою засідкою. Вона виникає тоді, коли зловмисник приховує шкідливі інструкції у зовнішніх джерелах даних, які модель ШІ обробляє під час звичайної роботи.
Подумайте, як функціонує ваше підприємство. Ваші інструменти ШІ постійно читають веб-сторінки, розбирають PDF-файли, підсумовують ланцюжки листів і індексують корпоративні сховища SharePoint. Якщо зловмисник вбудовує прихований текст у рахунок постачальника, звернення служби підтримки чи спільний проєктний документ, цей текст потрапляє до системи разом із легітимними даними. Для великої мовної моделі природномовний текст і є інструкцією. Без суворих меж контексту модель не може самостійно відрізнити корисне оновлення проєкту від прихованої команди передати конфіденційні файли назовні.
Чому традиційні засоби контролю безпеки не справляються з прихованими загрозами
Традиційна інфраструктура кібербезпеки створювалася для зупинки шкідливого ПЗ, несанкціонованого мережевого трафіку, класичних SQL-ін'єкцій і міжсайтового скриптингу. Брандмауери перевіряють пакети, засоби EDR (Endpoint Detection and Response) шукають підозрілий запуск бінарного коду, а рішення DLP (Data Loss Prevention) сканують дані на наявність відомих номерів кредитних карток або шаблонів соціального номера. На жаль, жоден із цих застарілих засобів не був розроблений для аналізу семантичного значення природної мови.
Коли LLM читає документ із прихованою ін'єкцією промптів, наприклад, написаною білим текстом на білому тлі або закодованою в прихованих метаданих, вона бачить інструкції тією самою людською мовою, якій її навчили коритися. Традиційні периметральні засоби пропускають такі документи, адже структурно вони є звичайними бізнес-файлами. Засоби безпеки не справляються, бо оцінюють синтаксис, тоді як великі мовні моделі виконують семантику. Цей розрив залишає організації повністю незахищеними, якщо вони принципово не змінять підхід до обробки зовнішніх вхідних даних.
Реальні вектори атак: електронні листи, документи та сторонні інтеграції
Поверхня атаки для корпоративного ШІ є величезною, адже вона охоплює кожен канал, яким інформація потрапляє до вашої екосистеми. Розгляньмо основні точки входу:
- Внутрішні та зовнішні документи: файли Word, презентації PowerPoint і PDF-файли, якими обмінюються в командах або які завантажують із вебу, часто містять невидиме форматування або приховані текстові шари, призначені для маніпулювання обробкою ШІ.
- Електронні листи та звернення до служби підтримки: ін'єкція промптів без жодного кліку (zero-click) через електронний лист дозволяє зловмиснику скомпрометувати ШІ-асистента, просто надіславши лист, який асистент згодом підсумовує або аналізує.
- Спільні платформи: Інтеграції з SharePoint, Microsoft Teams та OneDrive означають, що будь-який спільний робочий простір може стати потенційним майданчиком для підготовки отруєних даних. Якщо зловмисник отримає доступ на запис до папки низького рівня, він може вплинути на результати пошуку AI, які видаються на верхніх рівнях.
Оскільки ці вектори використовують легітимні канали співпраці, вони обходять стандартну увагу користувачів. Співробітники припускають, що якщо документ зберігається в SharePoint, то він безпечний. Натомість AI-агенти динамічно оцінюють вміст, і це створює небезпечну сліпу зону.
Механізми експлуатації: архітектури RAG і отруєння даних
Щоб справді зрозуміти, чому ці атаки вдаються, потрібно розглянути архітектури Retrieval-Augmented Generation (RAG). RAG дозволяє LLM отримувати дані в реальному часі з внутрішніх баз даних і сховищ документів, щоб точно відповідати на запити користувачів. Це робить AI надзвичайно корисним, але водночас створює прямий міст між недовіреними зовнішніми даними та ядром прийняття рішень моделі.
Отруєння даних у контексті генеративного AI виходить за межі традиційного отруєння машинного навчання, коли пошкоджуються ваги моделі. Тут зловмисники отруюють операційний контекст. Розміщуючи шкідливі інструкції в постійній пам’яті або в часто використовуваних сховищах даних, вони можуть досягти загроз довгострокової пам’яті. Один отруєний файл може місяцями лежати у спільному сховищі, чекаючи моменту, коли користувач поставить пов’язане запитання, щоб маніпулювати результатами AI. Це може призвести до несанкціонованих викликів API, компрометації між сервісами та катастрофічного витоку даних.
Практичні кроки для очищення та валідації зовнішніх вхідних даних
Зважаючи на серйозність цих ризиків, організації не можуть дозволити собі чекати, поки станеться інцидент. Потрібно впроваджувати проактивні протоколи очищення та валідації вхідних даних до того, як зовнішні дані потраплять до корпоративних AI-конвеєрів. Ось ключові кроки, які варто зробити:
- Ретельна попередня обробка вхідних даних: Видаляйте приховане форматування, невидимі текстові шари та підозрілі метадані з усіх вхідних документів до того, як вони будуть проіндексовані вашою векторною базою даних або інструментами пошуку.
- Пісочниця та ізоляція контексту: Відокремлюйте інструкції користувача від отриманих даних за допомогою чітких роздільників, системних промптів або структурних обгорток, які вказують моделі сприймати отриманий вміст строго як дані, а не як керуючі інструкції.
- Фільтрація та валідація результатів: Впроваджуйте захисні механізми, які аналізують заплановані дії та відповіді AI до їх виконання. Якщо AI-асистент намагається викликати несанкціонований зовнішній API або експортувати конфіденційні файли, негайно блокуйте цю дію.
- Принцип найменших привілеїв для AI-агентів: Обмежуйте інструменти та дозволи, які надаються вашим AI-агентам. Не давайте LLM прямого доступу до видалення файлів, масової розсилки листів або зміни системних конфігурацій без обов’язкових контрольних точок із участю людини.
Побудова багаторівневої стратегії безпеки та безперервного моніторингу
Безпека ніколи не є срібною кулею; вона потребує багаторівневого підходу глибокого захисту. Поряд із валідацією вхідних даних організації повинні налагодити надійні практики безперервного моніторингу. Оскільки непрямі атаки prompt injection можуть бути непомітними та тривалими, команді з безпеки потрібна видимість шаблонів запитів до AI, обсягів доступу до даних і послідовностей викликів інструментів.
Впроваджуйте моделі виявлення аномалій, які встановлюють базові показники для звичайної взаємодії з AI. Якщо асистент раптом починає отримувати сотні конфіденційних файлів або намагатися виконати незвичні вихідні з’єднання, автоматичні сповіщення мають одразу запускати протокол локалізації. Поєднання цих інструментів моніторингу з structured audit logging дозволяє вашій команді проводити криміналістичний аналіз і постійно посилювати захист вашої AI-інфраструктури від нових загроз.
Висновок: адаптація до майбутнього безпеки корпоративного AI
Дивлячись у майбутнє корпоративних технологій, сприймати кожен бізнес-документ як виконуваний код уже не просто влучна метафора, а абсолютна необхідність. Непрямий prompt injection є принциповою зміною в тому, як зловмисники атакують організації, експлуатуючи найцінніший актив: бездоганну інтеграцію AI зі щоденним бізнес-контентом. Визнаючи обмеження традиційних засобів контролю безпеки, картографуючи вектори атак і впроваджуючи суворі політики валідації, моніторингу та доступу, ви зможете використовувати потужність AI, не ставлячи під загрозу дані вашого підприємства.
Щоб отримати повний і практичний розбір того, як ці концепції застосовуються в сучасних середовищах Microsoft, обов'язково послухайте наш повний епізод подкасту: Indirect Prompt Injection Security for Enterprise AI. Залишайтеся пильними, захищайте свої конвеєри даних і продовжуйте створювати розумніше та безпечніше підприємство!