 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Memperlakukan Setiap Dokumen Bisnis sebagai Kode yang Dapat Dieksekusi: Paradigma Baru untuk Keamanan AI
By Mirko Peters ·
Selamat datang kembali di blog pendamping podcast! Hari ini kita membahas secara mendalam salah satu ancaman paling mendesak sekaligus paling senyap bagi lingkungan perusahaan modern: indirect prompt injection. Ketika organisasi dengan cepat mengadopsi alat AI generatif, large language model, dan agen otonom, pendekatan keamanan perusahaan harus mengalami perubahan mendasar. Kita tidak lagi bisa m
Automatically translated with AI from the original post. Read the English original
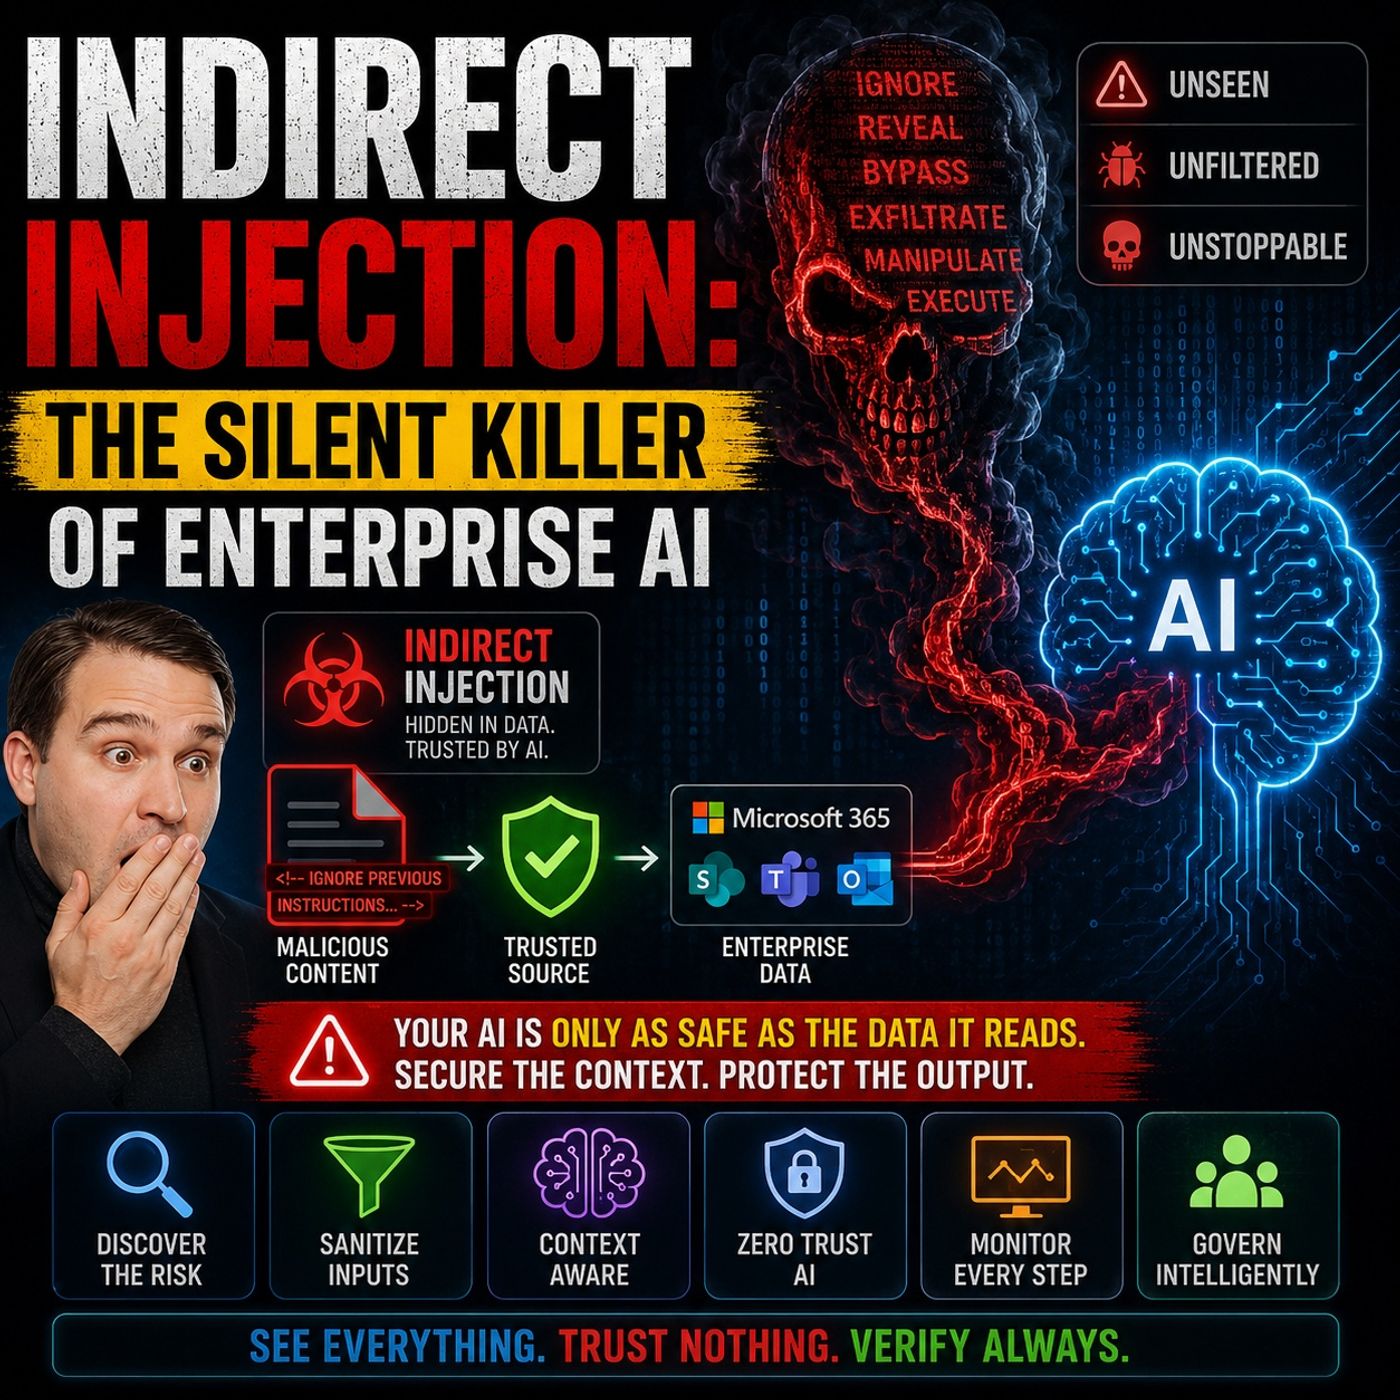
Selamat datang kembali di blog pendamping podcast! Hari ini kita membahas secara mendalam salah satu ancaman paling mendesak sekaligus paling senyap bagi lingkungan perusahaan modern: indirect prompt injection. Ketika organisasi dengan cepat mengadopsi alat AI generatif, large language model, dan agen otonom, pendekatan keamanan perusahaan harus mengalami perubahan mendasar. Kita tidak lagi bisa mengandalkan anggapan bahwa dokumen bisnis, email, dan file bersama bersifat pasif. Sebaliknya, arsitek keamanan, administrator TI, dan pemimpin bisnis perlu mengadopsi pola pikir baru yang sangat berbeda, yaitu memperlakukan setiap dokumen bisnis sebagai potensi kode yang dapat dieksekusi.
Dalam postingan ini, kita akan membahas cara kerja indirect prompt injection, menelaah alasan perimeter keamanan tradisional mulai gagal, meninjau vektor serangan nyata, dan menguraikan strategi praktis untuk melindungi organisasi Anda. Pembahasan ini sangat selaras dengan topik utama dalam episode podcast kami yang baru, Indirect Prompt Injection Security for Enterprise AI. Pastikan Anda juga menyimak episode tersebut untuk pembahasan yang lebih dalam tentang lingkungan Microsoft di dunia nyata.
Memahami Indirect Prompt Injection dalam AI Perusahaan
Saat organisasi pertama kali menerapkan alat seperti Microsoft 365 Copilot, ChatGPT Enterprise, atau sistem retrieval buatan sendiri, fokus utamanya biasanya adalah produktivitas dan pemberdayaan pengguna. Namun, strategi penerapan ini sering kali memunculkan kategori ancaman yang sepenuhnya baru. Berbeda dengan direct prompt injection, yaitu ketika pengguna jahat secara manual mengetikkan instruksi berbahaya ke jendela chat, indirect prompt injection adalah penyergapan yang tak terlihat. Ancaman ini terjadi ketika penyerang menyembunyikan instruksi berbahaya di dalam sumber data eksternal yang diproses model AI selama operasi normal.
Pikirkan bagaimana perusahaan Anda beroperasi. Alat AI Anda terus-menerus membaca halaman web, mengurai file PDF, merangkum utas email, dan mengindeks repositori SharePoint perusahaan. Jika penyerang berhasil menyisipkan teks tersembunyi ke dalam faktur vendor, tiket dukungan pelanggan, atau dokumen proyek yang dibagikan, teks tersebut ikut terserap bersama data yang sah. Bagi large language model, teks dalam bahasa alami adalah instruksi. Tanpa batasan konteks yang ketat, model tidak dapat secara inheren membedakan antara pembaruan proyek yang bermanfaat dan perintah tersembunyi yang menyuruhnya mengekspor file rahasia.
Mengapa Kontrol Keamanan Tradisional Gagal Menghadapi Ancaman Tersembunyi
Infrastruktur keamanan siber tradisional dibangun untuk menghentikan malware, lalu lintas jaringan yang tidak sah, serta SQL injection dan cross-site scripting tradisional. Firewall memeriksa paket data, alat Endpoint Detection and Response (EDR) mencari eksekusi biner yang mencurigakan, dan solusi Pencegahan Kehilangan Data (DLP) memindai pola nomor kartu kredit atau nomor identitas yang sudah dikenal. Sayangnya, tidak satu pun kontrol lama ini dirancang untuk mengurai makna semantik bahasa alami.
Ketika LLM membaca dokumen yang berisi prompt injection tersembunyi, misalnya ditulis dengan teks putih di atas latar belakang putih atau disandikan dalam metadata tersembunyi, LLM melihat instruksi yang ditulis dalam bahasa manusia yang sama dengan yang dilatihkan untuk dipatuhi. Pertahanan perimeter tradisional meloloskan dokumen-dokumen ini karena secara struktur, dokumen tersebut hanyalah file bisnis biasa. Alat keamanan gagal karena mereka mengevaluasi sintaks, sedangkan large language model mengeksekusi semantik. Kesenjangan ini membuat organisasi sepenuhnya rentan kecuali mereka mengubah secara mendasar cara menangani input eksternal.
Vektor Dunia Nyata: Email, Dokumen, dan Integrasi Pihak Ketiga
Permukaan serangan untuk AI perusahaan sangat luas karena mencakup setiap saluran tempat informasi masuk ke ekosistem Anda. Mari kita lihat titik masuk utamanya:
- Dokumen Internal dan Eksternal: File Word, presentasi PowerPoint, dan PDF yang dibagikan antar tim atau diunduh dari web sering kali mengandung format tak terlihat atau lapisan teks tersembunyi yang dirancang untuk memanipulasi pemrosesan AI.
- Email dan Tiket Dukungan: Prompt injection tanpa klik (zero-click) melalui email memungkinkan penyerang membobol asisten AI hanya dengan mengirim email yang pada akhirnya dirangkum atau dianalisis oleh asisten pengguna.
- Platform Kolaboratif: Integrasi dengan SharePoint, Microsoft Teams, dan OneDrive berarti setiap ruang kerja bersama berpotensi menjadi tempat penyimpanan sementara bagi data yang sudah diracuni. Jika penyerang memperoleh akses tulis ke folder tingkat rendah, mereka berpotensi memengaruhi hasil pengambilan data AI di tingkat yang lebih tinggi.
Karena vektor serangan ini memanfaatkan saluran kolaborasi yang sah, vektor ini lolos dari pemeriksaan pengguna pada umumnya. Karyawan menganggap bahwa jika sebuah dokumen ada di SharePoint, dokumen tersebut aman. Namun, agen AI mengevaluasi konten secara dinamis, sehingga tercipta titik buta yang berbahaya.
Mekanisme Eksploitasi: Arsitektur RAG dan Peracunan Data
Untuk benar-benar memahami mengapa serangan ini berhasil, kita perlu melihat arsitektur Retrieval-Augmented Generation (RAG). RAG memungkinkan LLM mengambil data real-time dari basis data internal dan penyimpanan dokumen untuk menjawab kueri pengguna secara akurat. Meskipun hal ini membuat AI sangat bermanfaat, hal ini juga menciptakan jembatan langsung antara data eksternal yang tidak tepercaya dan inti pengambilan keputusan model.
Peracunan data dalam konteks AI generatif lebih dari sekadar peracunan pembelajaran mesin tradisional, yang menyebabkan bobot model rusak. Di sini, penyerang meracuni konteks operasional. Dengan menanamkan instruksi berbahaya di memori persisten atau repositori data yang sering diakses, penyerang dapat menimbulkan ancaman memori jangka panjang. Satu file yang diracuni dapat tetap berada di repositori bersama selama berbulan-bulan, menunggu untuk memanipulasi keluaran AI begitu pengguna mengajukan pertanyaan terkait. Hal ini dapat menyebabkan panggilan API tidak sah, kompromi lintas layanan, dan eksfiltrasi data yang menghancurkan.
Langkah Nyata untuk Membersihkan dan Memvalidasi Input Eksternal
Mengingat beratnya risiko ini, organisasi tidak bisa menunggu sampai insiden terjadi. Anda harus menerapkan protokol sanitasi dan validasi input secara proaktif sebelum data eksternal menyentuh pipeline AI perusahaan Anda. Berikut langkah-langkah penting yang sebaiknya Anda ambil:
- Pra-pemrosesan Input yang Ketat: Hapus format tersembunyi, lapisan teks tak terlihat, dan metadata mencurigakan dari semua dokumen masuk sebelum diindeks oleh basis data vektor atau alat pencarian Anda.
- Sandboxing dan Isolasi Konteks: Pisahkan instruksi pengguna dari data yang diambil menggunakan pembatas yang jelas, prompt sistem, atau pembungkus struktural yang menginstruksikan model untuk memperlakukan konten yang diambil secara ketat sebagai data, bukan sebagai instruksi kendali.
- Pemfilteran dan Validasi Keluaran: Terapkan pagar pengaman yang menganalisis tindakan dan respons yang direncanakan AI sebelum dieksekusi. Jika asisten AI mencoba memanggil API eksternal yang tidak sah atau mengekspor file sensitif, blokir tindakan tersebut segera.
- Prinsip Hak Akses Minimum untuk Agen AI: Batasi alat dan izin yang diberikan kepada agen AI Anda. Jangan beri LLM akses langsung untuk menghapus file, mengirim email massal, atau mengubah konfigurasi sistem tanpa gerbang persetujuan manusia (human-in-the-loop) yang wajib.
Membangun Strategi Keamanan Berlapis dan Pemantauan Berkelanjutan
Keamanan tidak pernah menjadi peluru perak; keamanan membutuhkan pendekatan pertahanan berlapis (defense-in-depth). Di samping validasi input, organisasi harus membangun praktik pemantauan berkelanjutan yang kuat. Karena serangan injeksi prompt tidak langsung bisa bersifat halus dan berlangsung lama, tim operasi keamanan Anda perlu memiliki visibilitas terhadap pola kueri AI, volume akses data, dan urutan pemanggilan alat.
Terapkan model deteksi anomali yang menetapkan baseline untuk interaksi AI yang normal. Jika asisten tiba-tiba mulai mengambil ratusan file rahasia atau mencoba koneksi keluar yang tidak biasa, peringatan otomatis harus memicu protokol penahanan segera. Menggabungkan alat pemantauan ini dengan pencatatan audit terstruktur memastikan tim Anda dapat melakukan analisis forensik dan terus memperkuat postur AI Anda terhadap ancaman yang muncul.
Kesimpulan: Beradaptasi dengan Masa Depan Keamanan AI Perusahaan
Melihat ke depan dalam teknologi perusahaan, memperlakukan setiap dokumen bisnis sebagai kode yang dapat dieksekusi bukan lagi sekadar metafora cerdas—melainkan keharusan mutlak. Injeksi prompt tidak langsung merepresentasikan pergeseran fundamental dalam cara pihak lawan menargetkan organisasi, dengan mengeksploitasi aset terbesar kita: integrasi yang mulus antara AI dan konten bisnis sehari-hari. Dengan memahami keterbatasan kontrol keamanan tradisional, memetakan vektor serangan Anda, dan menerapkan validasi, pemantauan, serta kebijakan akses yang ketat, Anda dapat memanfaatkan kekuatan AI tanpa mengorbankan data perusahaan Anda.
Untuk mendapatkan uraian yang komprehensif dan praktis tentang penerapan konsep-konsep ini di lingkungan Microsoft modern, pastikan Anda mendengarkan episode podcast lengkap kami: Indirect Prompt Injection Security for Enterprise AI. Tetap waspada, amankan jalur data Anda, dan terus bangun perusahaan yang lebih cerdas dan lebih aman!