 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
جرس إنذار بقيمة 10 تريليونات دولار: لماذا يمثل الأمن ضرورةً تجاريةً
By Mirko Peters ·
مرحبًا بعودتكم إلى رحلتنا المستمرة في عالم البنية التحتية الحديثة لتقنية المعلومات وحماية البيانات المعقد. عندما بدأتُ للمرة الأولى التعامل مع عالم أمن تقنية المعلومات، شعرتُ بحيرة شديدة…
Automatically translated with AI from the original post. Read the English original
مرحبًا بعودتكم إلى رحلتنا المستمرة في عالم البنية التحتية الحديثة لتقنية المعلومات وحماية البيانات المعقد. عندما بدأتُ للمرة الأولى التعامل مع عالم أمن تقنية المعلومات، شعرتُ بحيرة شديدة. ومع انتشار الخدمات السحابية والتحول إلى العمل عن بُعد، بدا لي تحديد كيفية حماية البيانات أشبه بحل لغز تنقصه معظم القطع. في هذه المدونة، نستعرض أساسيات أمن Microsoft، ونتناول رؤى من دورة الشهادة SC-900 لمساعدة من يستعدون للحصول على الشهادة، ولكل من يسعى إلى فهم مدى ارتباط الأمن والامتثال بتفاصيل عملنا اليومي. وإذا أردتم التعمق أكثر في هذه المفاهيم الأساسية، فلا تفوّتوا الاطلاع على حلقة SC-900 Exam Prep Part 1/8: Security Fundamentals.
ضرورة الأمن في العصر الرقمي
في عالم اليوم، لم يعد الأمن مسألة تقنية فحسب، بل أصبح شأنًا تجاريًا حيويًا. تواجه المؤسسات تحديات جديدة مع تعمقنا في العصر الرقمي. قد يترتب على أي خرق أمني عواقب وخيمة، ليس على الصعيد المالي فحسب، بل أيضًا على ثقة العملاء وسمعة المؤسسة. وأودّ أن أستعرض معكم هذه الجوانب الحاسمة من الأمن الرقمي.
فهم الآثار المالية لخروقات الأمن
لنتحدث أولًا بلغة الأرقام. هل تعلم أن التكلفة العالمية للجريمة الإلكترونية يُتوقع أن تبلغ 10 تريليونات دولار بحلول عام 2025؟ فكّر في هذا الرقم للحظة. إنه مبلغ هائل يعكس مدى خطورة هذه التهديدات. عندما تتعرض شركة لخرق للبيانات، قد تكون التبعات المالية مدمرة:
- تكاليف فورية مرتبطة بالاستجابة للحادث.
- ضرر طويل الأمد للسمعة قد يقلّص ثقة العملاء.
- أتعاب قانونية وغرامات محتملة من الجهات التنظيمية.
تخيّل الآن فقدان بيانات حساسة للعملاء… كم سيكلّف ذلك مؤسستك؟ هذا السؤال ليس مجرد سؤال بلاغي، بل هو جرس إنذار للكثير من الشركات. وإن لم تكن الآثار المالية مقنعة بما يكفي، فإن الضرر المحتمل بسمعة علامتك التجارية وولاء عملائك ينبغي أن يكون كذلك.
لماذا تُعد الثقة حجر الأساس في علاقات العملاء
الثقة أساس أي علاقة مع العملاء. فعندما يشاركون معلوماتهم، يتوقعون أن تكون محمية. ويُحطّم الخرق هذه الثقة، فهو أشبه بوعد مكسور. وبمجرد فقدانها، يصبح إعادة بنائها تحديًا بالغ الصعوبة.
تواجه الشركات التي تتعرض لخروقات للبيانات غالبًا أضرارًا جسيمة بسمعتها. وتشير الدراسات إلى أن نسبة كبيرة من المؤسسات أبلغت عن فقدان ثقة عملائها بعد مثل هذه الحوادث. ومن المفارقات أن الشركات التي تستثمر في الأمن هي الأكثر قدرة على كسب ولاء عملائها. لذلك، فإن الاستثمار في إجراءات أمنية قوية لا يقتصر على الامتثال، بل هو حماية لأثمن أصولك: عملاؤك.
صعود التهديدات السيبرانية في عالم متصل
مع تزايد الترابط بيننا، يظل صعود التهديدات السيبرانية مقلقًا. فمن هجمات التصيّد الاحتيالي إلى برامج الفدية، يتطور المشهد باستمرار. وقد سرّعت الجائحة التحول إلى العمل عن بُعد، ما فتح أبوابًا أوسع أمام مجرمي الإنترنت. ومن الضروري إدراك أنه في هذا المشهد الرقمي، يمكن لكل نقطة طرفية أن تكون ثغرة محتملة.
يجب أن نظل يقظين. وينبغي للمؤسسات أن ترسّخ ثقافة الوعي بالأمن السيبراني. ويمكن أن يكون تدريب الموظفين على أحدث التهديدات خط الدفاع الأول. ويتحمل الجميع مسؤولية في حماية بيانات المؤسسة.
أمثلة واقعية على خروقات البيانات
لنلقِ نظرة على بعض الأمثلة اللافتة. فقد تعرّضت شركات مثل Equifax وTarget لخروقات بيانات ضخمة أدت إلى سرقة ملايين السجلات. وشملت تداعيات هذه الشركات غرامات باهظة ومعارك قانونية وانهيارًا في أسعار أسهمها. فهل كان بإمكانها تجنّب هذا الضرر لو أعطت الأمن الأولوية؟
هذه الأمثلة تذكير دائم بأنه لا يجوز لنا أن نكون متراخين. فالخروقات ليست مجرد عناوين صحفية، بل تمثل أشخاصًا حقيقيين تأثروا بفقدان معلوماتهم الشخصية.
الشعور الزائف بالأمان مع الممارسات التقليدية
كثير من المؤسسات تعتمد على ممارسات أمنية قديمة، وتظن أنها في مأمن. وهذا الافتراض قد يكون خطيراً. لم يعد الاعتماد على جدران الحماية وبرامج مكافحة الفيروسات وحده كافياً، فقد أصبحت التهديدات السيبرانية أكثر تطوراً، ويجب أن تتطور دفاعاتنا بالقدر نفسه.
علينا أن نتحدى الفكرة القائلة إن ممارساتنا التقليدية توفر حماية كاملة. آن الأوان لتبني نهج أكثر استباقية. وينبغي ألا يكون دمج إجراءات أمنية متقدمة، مثل المصادقة متعددة العوامل وعمليات التدقيق الأمني المنتظمة، أمراً قابلاً للتفاوض.
ختاماً، لا يمكن المبالغة في أهمية تعزيز إجراءات الأمن. ومع تنقلنا في هذا المشهد الرقمي، يتضح أن المخاطر كبيرة. ويجب على المؤسسات أن تدرك أن الأمن ليس مجرد مشكلة تقنية، بل ضرورة تجارية شاملة تؤثر مباشرة في المصداقية والثقة.
فقدان السيطرة: العصر الجديد للعمل عن بُعد
لقد غيّر العمل عن بُعد حياتنا المهنية تغييراً جذرياً. فقد فتح أمامنا عالماً من الإمكانات، إذ أتاح لنا العمل من أي مكان. لكن لهذه الحرية ثمناً. والسؤال هنا: ما مدى أمان بياناتنا عندما نعمل من المنزل أو من مقهى، بل حتى أثناء السفر؟
تحديات الوصول عن بُعد إلى بيانات الشركة
من أكبر التحديات التي نواجهها في ثقافة العمل عن بُعد الوصول إلى بيانات الشركة. فعندما نكون في المكتب، تكون البيانات غالباً محمية بإحكام خلف جدران الحماية وفرق الأمن. أما عندما نعمل عن بُعد، فإننا كثيراً ما نصل إلى هذه المعلومات الحساسة عبر شبكات أقل أماناً، مما يعرّضنا لتهديدات محتملة.
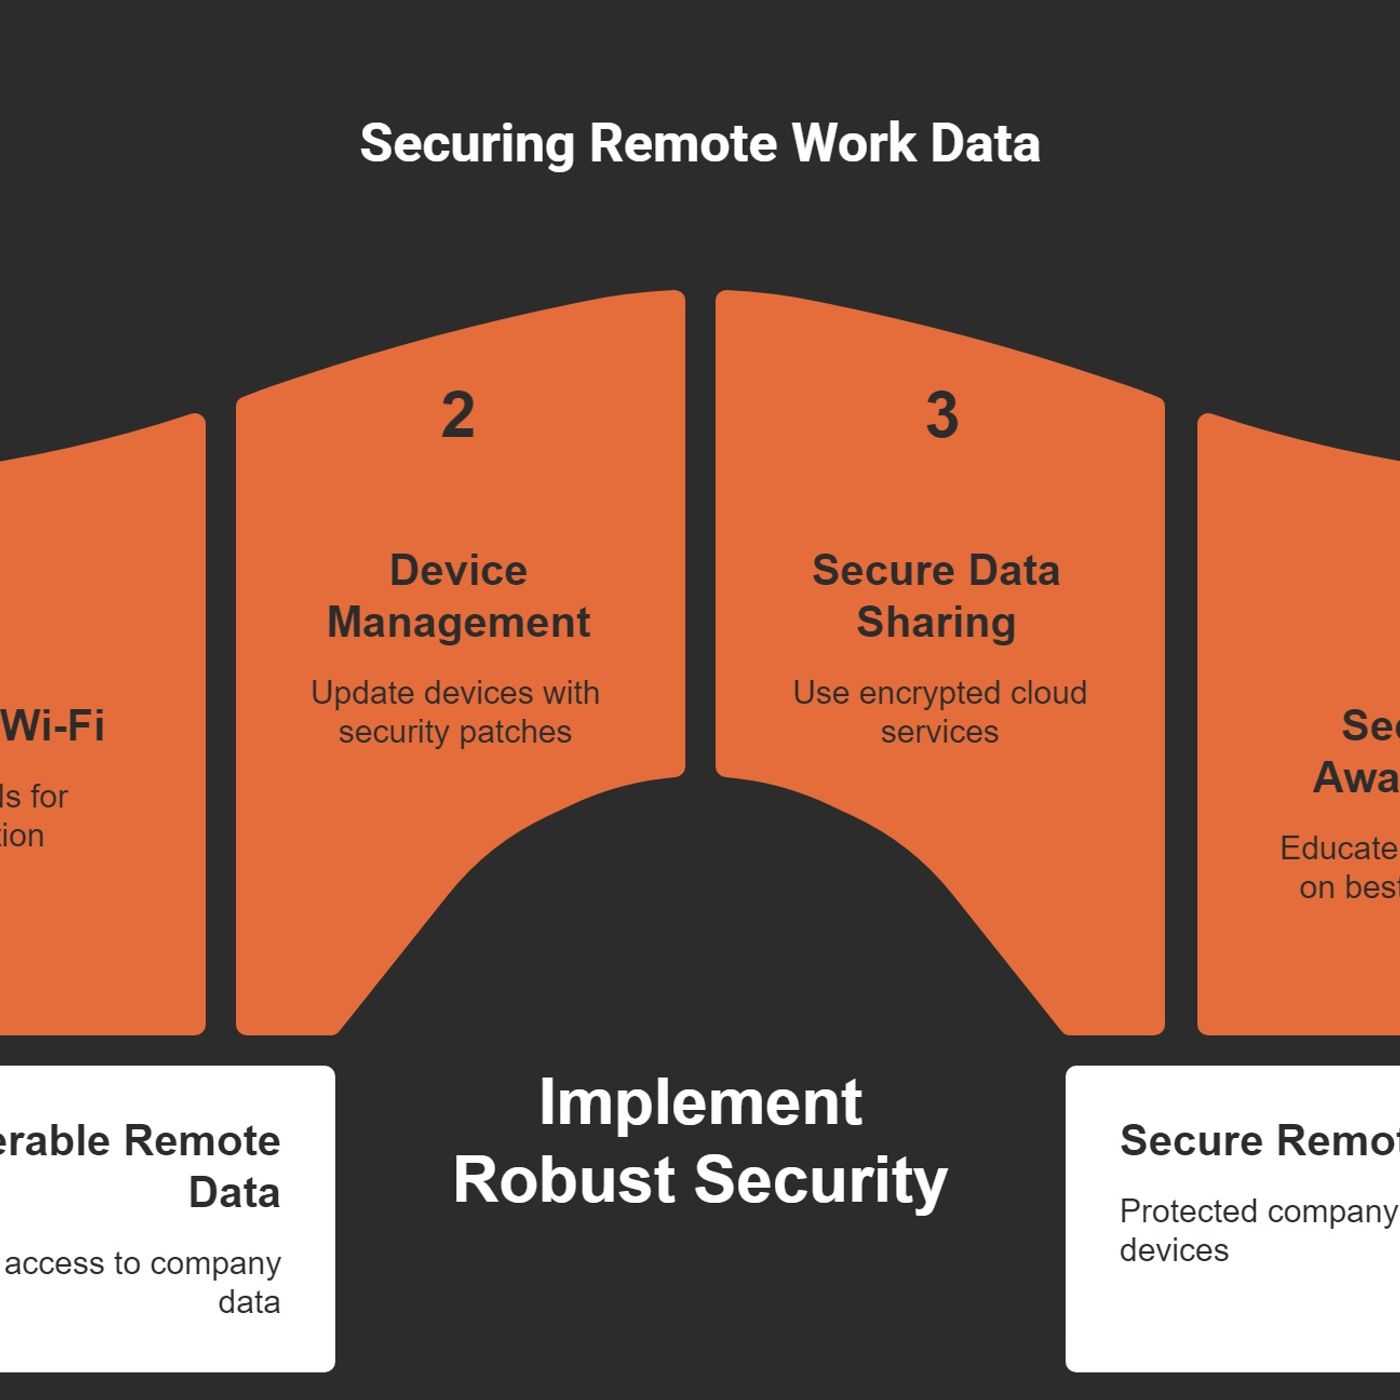
- شبكات Wi-Fi غير المؤمّنة: كم مرة التقطتم أجهزتكم المحمولة من مقهى؟ قد تبدو هذه الشبكات العامة مريحة، لكنها بيئة خصبة للمتسللين.
- إدارة الأجهزة: كثيراً ما نستخدم أجهزتنا الشخصية للوصول إلى ملفات العمل، وهذا يثير تساؤلات حول بروتوكولات الأمن. هل أجهزتنا محمية من البرمجيات الخبيثة والفيروسات؟
- مشاركة البيانات: قد نشارك الملفات عبر البريد الإلكتروني أو خدمات التخزين السحابي دون أن نفكر في تبعات ذلك على الأمن. الأمر أشبه بترك الباب مشرعاً على مصراعيه.
أمثلة على اختراقات يومية تحدث خارج المكتب
الاختراقات اليومية أكثر شيوعاً مما نتصور، وقد يحدث حادث في غمضة عين. فعلى سبيل المثال، تخيّلوا إرسال ملف حساس إلى عنوان بريد إلكتروني خاطئ، وهو خطأ بسيط قد يقع فيه أيٌّ منا. أو تأملوا هذا المثال: يسجّل زميل دخوله إلى حساب العمل الخاص به في مكتبة عامة. ومن دون إجراءات أمنية مناسبة، قد يعرّض بيانات الشركة دون قصد للمهاجمين المحتملين.
تشير أحدث الإحصاءات إلى أن تسرب البيانات عبر اتصالات Wi-Fi غير المؤمّنة قد ارتفع بشكل كبير. بل إن الخبراء يتوقعون أن تتجاوز تكلفة الجرائم السيبرانية عشرة تريليونات دولار سنوياً بحلول عام 2025. وهذا رقم مذهل حقاً!
المفاهيم الخاطئة حول الأمن في بيئات العمل عن بُعد
كثيراً ما نحمل مفاهيم خاطئة حول الأمن أثناء العمل عن بُعد. ومن المعتقدات الشائعة أن العمل من المنزل أكثر أماناً بطبيعته من العمل في المكتب. لكن هل هذا صحيح؟ إطلاقاً! بل قد يكون العكس هو الصحيح. كثير من الناس يظنون أن شبكاتهم المنزلية آمنة لأن لديها كلمة مرور، غير أن كثيراً من أجهزة التوجيه المنزلية تفتقر إلى ميزات أمنية قوية.
ومن المفاهيم الخاطئة الأخرى أن الأمن مسؤولية قسم تقنية المعلومات وحده. لكن كلنا نؤدي دوراً في حماية البيانات الحساسة. الأمر أشبه بلعبة جماعية، فإذا أخطأ لاعب واحد، عانى الفريق كله. والحقيقة أن “الموظفين يتوقعون اليوم الوصول إلى ملفات الشركة وأدواتها من أي مكان.” ويعني هذا التوقع أن علينا جميعاً أن نكون يقظين.
قصص من محترفين تعرضوا لاختراقات بأنفسهم
دعوني أشارككم قصة. صديق لي، وهو مصمم جرافيك، كان يعمل على مشروع لعميل كبير. استخدم حاسوبه المحمول الشخصي، وكان غير محدّث بتصحيحات الأمان. ذات يوم تلقى رسالة بريد إلكتروني غريبة تحمل مرفقاً، ودفعه الفضول إلى فتحه، وهنا بدأت الأمور تسوء. أُصيب الحاسوب ببرمجية فدية، فحُرم من الوصول إلى ملفاته. كان هذا الحادث مكلفاً ومضراً بسمعته المهنية أيضاً.
ومحترف آخر تحدثت معه شارك كيف فقد معلومات عملاء بالغة الأهمية حين ترك حاسوبه المحمول دون مراقبة في أحد المقاهي. فقد سرقه لص في لحظات. ولم يكلفه الاختراق وظيفته فحسب، بل كلّفه أيضاً ثقة عملائه. وتذكّرنا هذه القصص بأن الأمن لا ينبغي أن يكون فكرة لاحقة.
مع انتقالنا إلى هذا العصر الجديد للعمل عن بُعد، ينبغي أن نتذكر أن التحول نحو العمل عن بُعد أوجد بيئةً أصبحت فيها البيانات الحساسة متاحةً أكثر من أي وقت مضى، لكنها، ومن المفارقة، أكثر عرضةً للخطر من أي وقت مضى. ويُعدّ فهم هذه التحديات الخطوةَ الأولى لحماية أنفسنا وشركاتنا.
لم يعد بوسعنا أن نتهاون في شأن الأمن. ينبغي أن نبقى استباقيين، وأن نثقّف أنفسنا حول أفضل الممارسات، وأن نرسّخ ثقافة الوعي الأمني. فقد حان وقت العمل. ما مدى أمان مساحة عملك عن بُعد؟
نموذج المسؤولية المشتركة في السحابة
مع انطلاقنا إلى السحابة، من الضروري فهم نموذج المسؤولية المشتركة. يحدد هذا النموذج مَن المسؤول عن ماذا فيما يتعلق بالأمن والامتثال. يتولى مزوّدو السحابة، مثل Microsoft Azure أو AWS، تأمين البنية التحتية. لكن ماذا عنا نحن المستخدمين؟ وهنا تصبح الأمور أكثر التباساً إلى حدٍّ ما.
تحديد المسؤولية المشتركة
في جوهره، ينص نموذج المسؤولية المشتركة على أن الأمن جهدٌ مشترك. يؤمّن المزوّدون السحابة، لكن علينا نحن تأمين بياناتنا وتطبيقاتنا. تخيّل الأمر كمنزل: يحرص المالك على سلامة المبنى، بينما تُحكم أنت إغلاق الأبواب والنوافذ. بهذه الطريقة يؤدي الطرفان دوراً في الحفاظ على أمان الممتلكات.
- مسؤوليات مزوّد السحابة: يديرون البنية التحتية، والأمن المادي، ويضمنون تشغيل الخدمات وتوفرها.
- مسؤوليات المستخدمين: علينا إدارة بياناتنا، وصول المستخدمين، والتهيئات داخل خدمات السحابة.
المزالق الشائعة التي تواجهها المؤسسات
تقع كثيرٌ من المؤسسات في خطأ افتراض أنه بمجرد الانتقال إلى السحابة يصبح الأمن محسوماً. وهذا تصوّرٌ خطير. بل إن أكثر من 90% من حالات الاختراق تنشأ عن أخطاء في التهيئة أو أخطاء بشرية. هل تصدّق ذلك؟ من المفزع حقاً أن ندرك أن معظم المشكلات تنتج عن أخطاء بسيطة.
من المزالق الشائعة تجاهل ضبط الوصول، وعدم تحديث التهيئات بانتظام.
الخاتمة
كما استعرنا في هذه المدونة، لم يعد الأمن مجرد وظيفة تقنية في الخلفية، بل هو ركيزة أساسية في عمليات الأعمال الحديثة. فمن التوقعات المالية الهائلة للجرائم الإلكترونية، وهشاشة ثقة العملاء، إلى المواطن الضعف المميزة التي يفرضها العمل عن بُعد وتبنّي السحابة، تتطلب حماية مؤسستك نهجاً استباقياً وشمولياً. فخطأ واحد في التهيئة أو تحديث أمني مُغفَل قد يؤدي إلى خسائر مالية وسمعةٍ كارثية. وبفهم أطر عمل مثل نموذج المسؤولية المشتركة، والتخلي عن التراخي التقليدي في طريقة تفكيرنا، يمكننا حماية أصولنا الرقمية على نحو أفضل. ولمواصلة رحلة التعلم وترسيخ هذه المفاهيم الأساسية، لا تفوّت الاستماع إلى الحلقة المرافقة SC-900 Exam Prep Part 1/8: Security Fundamentals، وزوّد نفسك بالمعرفة اللازمة لتأمين مؤسستك من الأساس.