 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
10兆ドルの警鐘:なぜセキュリティはビジネスの必須条件なのか
By Mirko Peters ·
現代のITインフラストラクチャとデータ保護という複雑な世界を探る連載へ、ようこそお帰りなさい。私が初めてITセキュリティに取り組み始めたころは、圧倒的な混乱を感じていました。クラウドサービスの普及とリモートワークへの移行により、データを守る方法を考えることは、いくつものピースが欠けたパズルを解くようなものでした。
Automatically translated with AI from the original post. Read the English original
現代の IT インフラストラクチャとデータ保護という複雑な世界を探る連載へ、おかえりなさい。私が IT セキュリティの世界に足を踏み入れたばかりの頃は、圧倒されるほどの混乱を感じていました。クラウドサービスの普及とリモートワークへの移行に伴い、データをどう守るかという問題は、ピースの欠けたパズルを解くようなものに感じられました。本ブログでは、Microsoft Security の基礎を掘り下げます。SC-900 認定資格コースの知見をもとに、資格取得の準備をしている方だけでなく、セキュリティとコンプライアンスが日々の仕事にどれほど深く関わっているかを理解したいすべての方を対象にしています。これらの基本概念をさらに深く学びたい方は、「SC-900 Exam Prep Part 1/8: Security Fundamentals」のエピソードをぜひご覧ください。
デジタル時代におけるセキュリティの必要性
今日の世界では、セキュリティは単なる技術の問題ではなく、重要なビジネス上の課題です。デジタル時代が深化するにつれて、組織は新たな課題に直面しています。セキュリティ侵害は、財務面だけでなく、顧客からの信頼と企業の評判にも深刻な影響を及ぼしかねません。このデジタルセキュリティの重要な側面について、ぜひ一緒に考えていきたいと思います。
セキュリティ侵害が財務に与える影響の理解
まずは数字を見てみましょう。サイバー犯罪による世界全体の被害額は、2025年までに10兆ドルに達すると予測されているのをご存じでしたか?少し考えてみてください。これは途方もない金額であり、脅威がいかに深刻であるかを物語っています。企業がデータ侵害を経験すると、その財務的な影響は壊滅的になりかねません。
- インシデント対応に関連する直接的なコスト
- 顧客の信頼を低下させる、長期的なレピュテーションの損傷
- 法務費用と、規制当局からの罰金の可能性
では、機密性の高い顧客データを失ったことを想像してみてください。その結果、組織にはどれほどのコストがかかるでしょうか? この問いは修辞的なものではなく、多くの企業にとって警鐘です。財務面での影響が十分に説得力を持たないのであれば、ブランドと顧客ロイヤルティへの損害を考えてみてください。
顧客関係の土台となる信頼
顧客との関係において、信頼は何より重要です。顧客が情報を提供するとき、それが保護されることを期待しています。セキュリティ侵害はこの信頼を打ち砕きます。それは果たされなかった約束のようなものです。一度失われると、取り戻すことは極めて困難です。
データ侵害を受けた企業は、深刻なレピュテーションの損害に直面することがよくあります。調査によると、そのような事故の後に顧客の信頼を失ったと報告する組織は相当な割合に上ります。皮肉なことに、セキュリティに投資している企業ほど、顧客のロイヤルティを獲得しやすい傾向があります。したがって、強固なセキュリティ対策への投資はコンプライアンスだけの問題ではなく、最も価値ある資産、つまり顧客を守ることなのです。
つながる世界でのサイバー脅威の台頭
私たちがますますつながるにつれて、サイバー脅威の台頭は依然として憂慮すべき状況です。フィッシング攻撃からランサムウェアまで、脅威の状況は絶えず変化しています。パンデミックはリモートワークへの移行を加速させ、サイバー犯罪者にとってより多くの侵入口を開きました。このデジタルな環境では、あらゆるエンドポイントが脆弱性になりうることを認識することが重要です。
私たちは警戒を怠ってはいけません。組織はサイバーセキュリティに対する意識の高い文化を育むべきです。従業員に最新の脅威について教育することが、最初の防衛線となりえます。組織のデータを守るためには、全員が役割を担っています。
データ侵害の実例
いくつかの目を開かされる例を見てみましょう。Equifax や Target といった企業は、大規模なデータ侵害を受け、数百万件もの情報が盗まれました。これらの企業は、多額の罰金、法廷闘争、株価の急落といった結果に直面しました。もしセキュリティを優先していたら、この被害は避けられたのでしょうか。
これらの例は、私たちが決して油断してはならないことを常に思い起こさせてくれます。侵害は単なる見出しではなく、個人情報を失うことで影響を受ける実在の人々を意味しているのです。
従来の方法がもたらす誤ったセキュリティ感覚
多くの企業は、安全だと思い込んだまま古いセキュリティ対策に頼っています。こうした思い込みは危険です。ファイアウォールとウイルス対策ソフトだけに頼るのは、もはや十分ではありません。サイバー脅威は高度化しており、防御もそれに合わせて進化させる必要があります。
従来の対策で完全に保護できるという考えに、私たちは疑問を持つべきです。より能動的なアプローチを採用する時期に来ています。多要素認証や定期的なセキュリティ監査といった高度なセキュリティ対策の導入は、交渉の余地のない必須事項とすべきです。
結論として、セキュリティ強化の緊急性はいくら強調してもしすぎることはありません。このデジタル環境を進んでいく中で、事態が深刻であることは明らかです。組織は、セキュリティがIT部門だけの問題ではなく、企業の信頼性と信用に直接影響する、経営全体にとっての包括的な要請であると認識しなければなりません。
管理の喪失:リモートワーク時代の到来
リモートワークは、私たちの働き方を大きく変えました。どこからでも仕事ができるという、新たな可能性を開いてくれました。しかし、この自由にはコストが伴います。自宅で作業するときも、カフェにいるときも、あるいは移動中であっても、データはどの程度安全なのでしょうか。
社内データへのリモートアクセスの課題
リモートワークの文化の中で私たちが直面する最大の課題の一つが、社内データへのアクセスです。オフィスにいるときは、データはファイアウォールやセキュリティチームによって守られていることが多いものです。しかし、リモートで作業すると、この機密性の高い情報に安全性の低いネットワーク経由でアクセスすることが少なくありません。その結果、潜在的な脅威にさらされることになります。
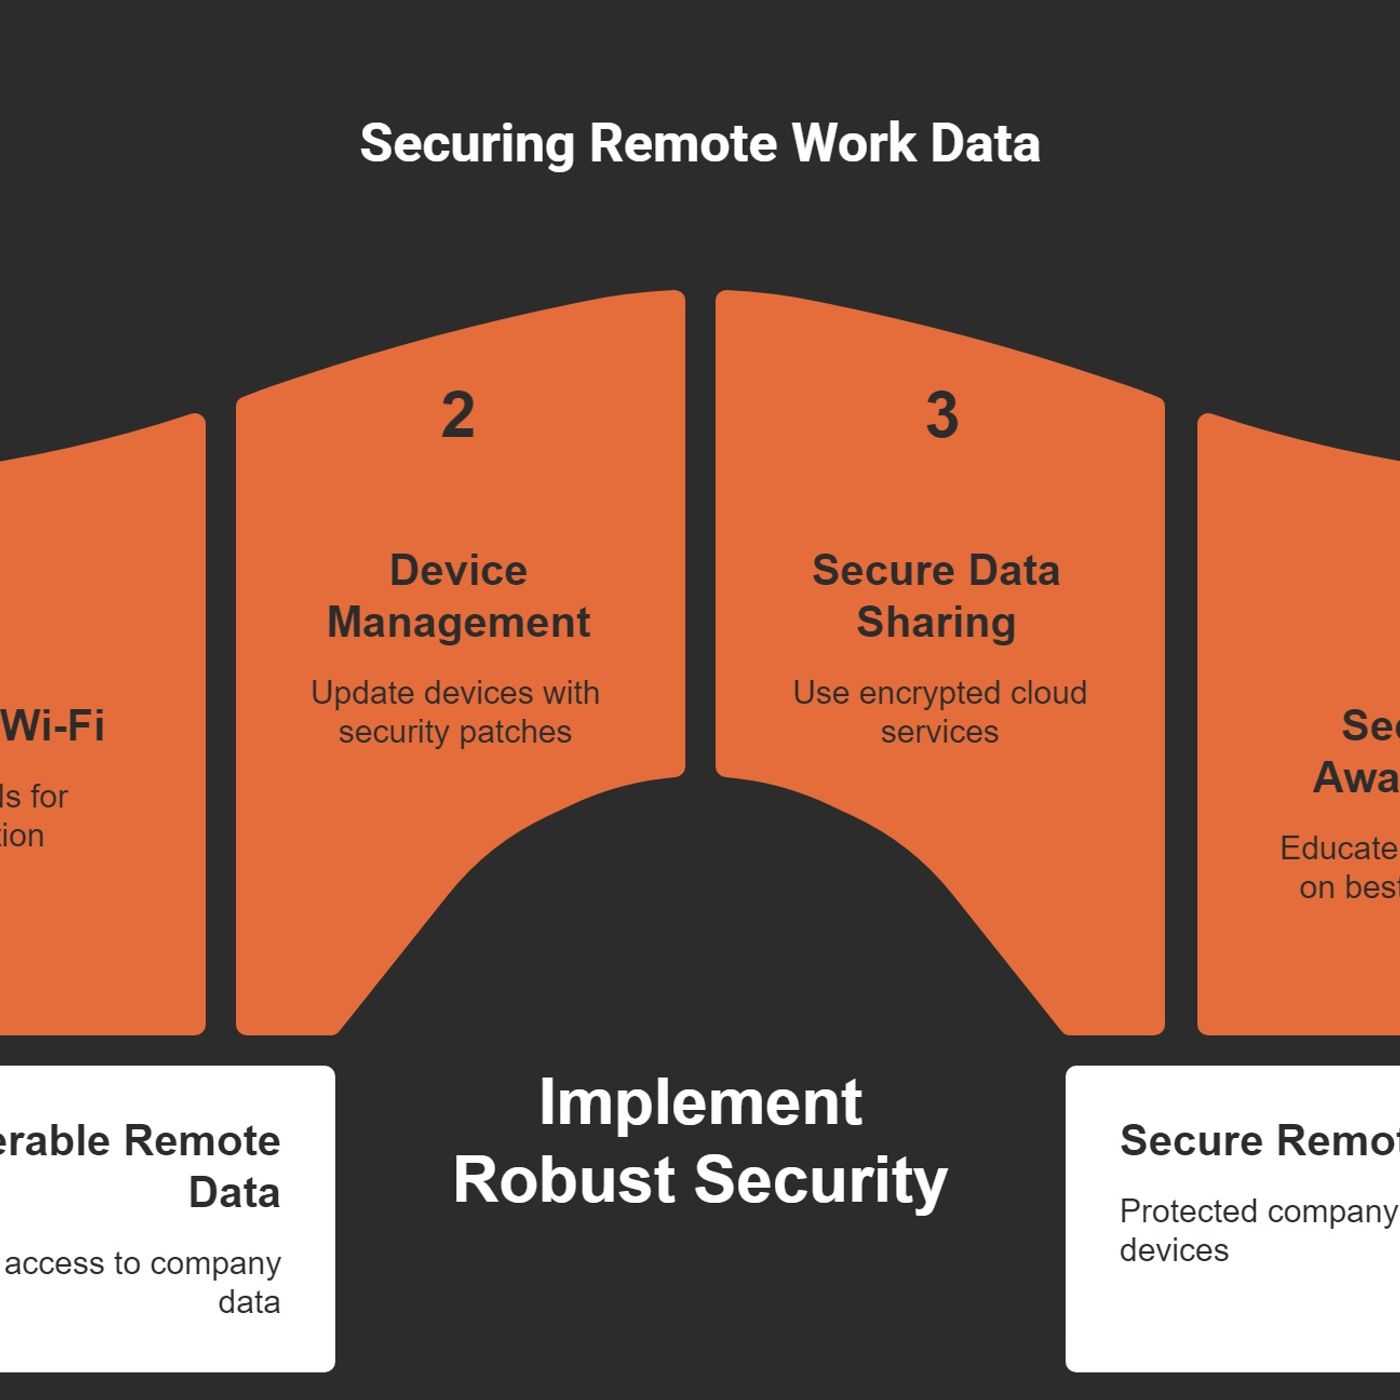
- 保護されていないWi-Fiネットワーク:カフェでノートPCを開いた経験は何度ありますか。公共のネットワークは便利に見えるかもしれません。しかし、そこはハッカーにとって格好の標的になっています。
- デバイス管理:業務ファイルへのアクセスに個人所有のデバイスを使うことは少なくありません。そこでセキュリティ手順が問題になります。私たちのデバイスは、マルウェアやウイルスから保護されているでしょうか。
- データ共有:メールやクラウドサービスでファイルを共有する際、そのセキュリティへの影響を考えずに行ってしまうことがあります。それは、玄関の扉を大きく開け放したままにしておくようなものです。
オフィスの外で起こる日常的な情報漏えいの例
日常的な情報漏えいは、私たちが思っている以上に起こっています。インシデントは一瞬で発生することがあります。例えば、機密ファイルを誤ったメールアドレスに送ってしまうことを想像してみてください。誰にでも起こりうる、ありがちなミスです。あるいは、同僚が公共の図書館で業務アカウントにサインインしたとします。適切なセキュリティ対策がなければ、知らないうちに攻撃者に会社のデータを露出させてしまうことになります。
最近の統計によると、保護されていないWi-Fi接続を経由したデータ漏えいは急増しています。実際、専門家は2025年までにサイバー犯罪による損失額が年間10兆ドルを超えると予測しています。これは驚くべき数字です!
リモートワーク環境におけるセキュリティに関する誤解
リモートで働くときのセキュリティについては、誤解が生じやすいものです。よくある思い込みの一つが、在宅勤務はオフィス勤務よりも本質的に安全だというものです。しかし、それは本当でしょうか。まったくそうではありません!むしろ、逆のことが当てはまる場合さえあります。自宅のネットワークはパスワードが設定されているから安全だと考える人は多いものです。しかし、多くの家庭用ルーターは、堅牢なセキュリティ機能を備えていません。
もう一つの誤解は、セキュリティは情報システム部門だけの責任だというものです。しかし、機密データを守る役割は、私たち全員が担っています。これはチームスポーツのようなものです。一人がミスをすれば、チーム全体が損害を被ります。実際のところ、「今日の従業員は、会社のファイルやツールにどこからでもアクセスできることを期待しています。」この期待は、私たち全員が警戒を怠らないことを意味します。
情報漏えいを実際に経験した専門家の体験談
一つ話をさせてください。私の友人のグラフィックデザイナーは、大手クライアントのプロジェクトに取り組んでいました。個人所有のノートPCを使っていたのですが、そのPCはセキュリティパッチが適用されていませんでした。ある日、見慣れない添付ファイル付きのメールを受け取りました。好奇心から開いてしまったのです。そこから、すべてが狂い始めました。PCがランサムウェアに感染し、ファイルにアクセスできなくなったのです。この事件は、金銭的な損失が大きかっただけでなく、専門家としての評判にも傷をつけました。
私が話を聞いたもう一人の専門家は、カフェでノートPCを放置した際に、重要な顧客情報を失った経験を話してくれました。盗難者はほんの数秒でそれを持ち去りました。この情報漏えいにより、その人は仕事を失っただけでなく、顧客からの信頼も失いました。これらの体験談は、セキュリティを後回しにしてはいけないことを私たちに改めて教えてくれます。
リモートワークという新しい時代を迎え、機密データはこれまで以上に利用しやすくなった一方で、皮肉にもこれまで以上に脆弱になっています。こうした課題を理解することが、自分自身と会社を守るための第一歩です。
セキュリティに対して、もはや油断は許されません。常に先手を打ち、ベストプラクティスについて学び、セキュリティ意識の高い文化を育てていく必要があります。今こそ行動すべきときです。あなたのリモートワーク環境は、どれほど安全でしょうか?
クラウドにおける責任共有モデル
クラウドを本格的に活用するにあたり、責任共有モデルを理解しておくことが欠かせません。このモデルは、セキュリティとコンプライアンスについて誰が何に責任を負うのかを定義するものです。Microsoft AzureやAWSなどのクラウドプロバイダーは、インフラストラクチャのセキュリティを担います。では、利用者である私たちはどうでしょうか。ここからは少し分かりにくくなります。
責任共有の定義
責任共有モデルの本質は、セキュリティは共同の取り組みであるという点にあります。プロバイダーはクラウドを保護しますが、データとアプリケーションを保護するのは私たちの役割です。家に例えるなら、大家は建物の安全を確保し、住人は玄関や窓に鍵をかけます。このように双方が役割を果たすことで、物件全体の安全が保たれるのです。
- クラウドプロバイダーの責任: インフラストラクチャや物理的なセキュリティを管理し、サービスが確実に稼働し続けるようにします。
- ユーザーの責任: クラウドサービス内のデータ、ユーザーアクセス、構成を適切に管理する必要があります。
組織が陥りやすい落とし穴
多くの組織が犯しがちな誤りは、クラウドに移行すればセキュリティは解決したと思い込むことです。これは危険な誤解です。実際、侵害の90%以上は設定ミスやユーザーのミスに起因しています。信じられますか?大半の問題が単純なミスから生じているとは、衝撃的です。
よくある落とし穴としては、アクセス制御を軽視することや、構成を定期的に更新しないことが挙げられます。
まとめ
本記事で見てきたように、セキュリティはもはや裏方のIT業務ではなく、現代のビジネス運営を支える基盤です。サイバー犯罪がもたらす途方もない財務的予測から、顧客の信頼の脆さ、リモートワークやクラウド導入によって生じる固有の脆弱性に至るまで、組織を守るには先手を打つ包括的なアプローチが必要です。一つの設定ミスや見過ごされたセキュリティパッチが、財務面と評判面で壊滅的な打撃につながりかねません。責任共有モデルのような枠組みを理解し、従来の油断した考え方から脱却することで、デジタル資産をより確実に守ることができます。学習を続け、これらの重要な概念をしっかり身につけるために、関連エピソードSC-900 Exam Prep Part 1/8: Security Fundamentalsもぜひお聴きください。組織をゼロから守るために必要な知識を身につけていただければ幸いです。