 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
تجاوز دفاعات Microsoft 365: تطوّر التصيّد الاحتيالي المدفوع بالذكاء الاصطناعي
By Mirko Peters ·
مرحبًا بكم مجددًا في المدونة المرافقة للبودكاست. نتعمّق اليوم في التفاصيل التقنية لكيفية تمكّن الجهات المهاجمة الحديثة من تجاوز حدود الأمان الافتراضية في مجموعات الإنتاجية المؤسسية…
Automatically translated with AI from the original post. Read the English original
مرحبًا بكم مجددًا في المدونة المرافقة للبودكاست. نتعمّق اليوم في التفاصيل التقنية لكيفية تمكّن الجهات المهاجمة الحديثة من تجاوز حدود الأمان الافتراضية في مجموعات الإنتاجية المؤسسية. إذا كنتم تديرون بيئة مؤسسية، فأنتم تدركون بالفعل أن الدفاع عند المحيط لم يعد أمرًا يُضبط مرة واحدة ثم يُترك. تستخدم الجهات المهاجمة الأتمتة المتقدمة، وانتحال هوية العلامات التجارية، وتكتيكات الهندسة الاجتماعية المعقدة، وهو ما يجعل مرشحات البريد المزعج في الأمس تبدو اليوم قديمة تمامًا. في هذا المنشور، سنحلل آليات تجاوز المهاجمين لدفاعات Microsoft 365 الأصلية، ونفحص المخاطر المستمرة للبرامج الضارة والثغرات من فئة zero-day، ونستعرض خطوات عملية يمكنكم اتخاذها اليوم لتأمين بيئة العمل الرقمية لديكم.
مقدمة في التصيّد الاحتيالي المدعوم بالذكاء الاصطناعي في Microsoft 365
تغيّر المشهد الأمني المحيط بأدوات الإنتاجية السحابية تغيرًا جوهريًا خلال السنوات القليلة الماضية. لم يعد مجرمو الإنترنت يعتمدون على رسائل بريد عامة ومترجمة بشكل سيئ ومليئة بأخطاء نحوية واضحة. فالذكاء الاصطناعي التوليدي يتيح للجهات المهاجمة صياغة حملات تصيّد شديدة التخصيص وواعية بالسياق، وعلى نطاق واسع. تحقق هجمات الهندسة الاجتماعية هذه معدلات نقر مرتفعة بشكل لافت، متفوقة بفارق كبير على أساليب الهجوم التقليدية. ومع انتقال المؤسسات بشكل أعمق نحو المنظومات السحابية، تبعتها الجهات المهاجمة، وركّزت بشكل كبير على استغلال الثقة التي يمنحها المستخدمون لتطبيقات الأعمال اليومية، مثل البريد الإلكتروني وSharePoint وMicrosoft Teams.
تكتيكات التصيّد وتقنيات التهرب
تُكيّف جهات التصيّد الاحتيالي أساليبها باستمرار لتجاوز دفاعات Microsoft 365. فهي تستخدم تقنيات تصيّد متقدمة تستغل الثغرات الأمنية في أمان البريد الإلكتروني في M365. ومن التكتيكات الشائعة انتحال هوية العلامات التجارية، إذ تُنشئ الجهات المهاجمة رسائل تبدو وكأنها صادرة عن شركات موثوقة، وغالبًا ما تنسخ الشعارات والتخطيطات. تهدف هذه الرسائل إلى خداعكم لتنقروا على روابط خبيثة أو لإدخال بيانات اعتمادكم في صفحات تسجيل دخول مزيفة.
ومن الأساليب الأخرى التي تستخدمها الجهات المهاجمة التشويش، إذ تُشوّه الروابط داخل رسائل البريد لجعلها غير قابلة للتعرف عليها من قبل مرشحات Microsoft 365. يساعد هذا التكتيك رسائل التصيّد على تجاوز الكشف والوصول إلى صندوق الوارد لديكم. كما تُضمّن الجهات المهاجمة شعارات Microsoft داخل جداول HTML، وهي عملية لا تحللها كثير من برامج الأمان بدقة. يتيح ذلك لرسائل التصيّد أن تبدو مشروعة مع التهرب من عمليات الفحص الأمنية.
تستغل الجهات المهاجمة ميزة Direct Send في Microsoft 365 لإرسال رسائل تصيّد تبدو وكأنها صادرة من داخل مؤسستكم. يؤدي ذلك إلى تقويض الثقة الداخلية ويزيد من احتمال وقوعكم في حيل الهندسة الاجتماعية. كما تستخدم دعوات التقويم لدمج محاولات التصيّد في سير عملكم اليومي، مما يجعل رصد التهديدات أصعب. ومع هجمات إرهاق المصادقة متعددة العوامل (MFA fatigue)، حيث تتلقون طلبات مصادقة متكررة حتى توافقون عليها عن طريق الخطأ، ترتفع مخاطر سرقة بيانات الاعتماد.
التقنيات التي تستخدمها الجهات المهاجمة
- انتحال هوية العلامات التجارية لتقليد الشركات الموثوقة وخداع المستخدمين
- التشويش على الروابط لإخفاء الروابط الخبيثة عن مرشحات الأمان
- تضمين الشعارات داخل جداول HTML لتجنب الكشف
- استغلال Direct Send لإظهار الرسائل وكأنها داخلية
- استخدام دعوات التقويم لإخفاء محاولات التصيّد
- شن هجمات إرهاق المصادقة متعددة العوامل لتجاوز المصادقة متعددة العوامل
تُبرز تقنيات التصيّد المتقدمة هذه الطبيعة المتطورة لتهديدات البريد الإلكتروني. تقدّم Microsoft 365 Defender حماية قوية، لكنها لا تستطيع رصد كل رسالة تصيّد. وما زالت بعض رسائل التصيّد تتجاوز المرشحات، مما يعرّضكم للمخاطر.
أمثلة واقعية
تُظهر البيانات الحديثة أن أكثر من 340 مؤسسة تستخدم Microsoft 365 وقعت ضحية لهجمات التصيّد عبر رمز الجهاز. تخدع هذه الهجمات المستخدمين لدفعهم إلى الموافقة على عمليات تسجيل دخول خبيثة، متجاوزة إجراءات الأمان التقليدية. وخلال موسم الضرائب، تكثّف الجهات المهاجمة حملات التصيّد مستخدمة مواضيع ضريبية ملحّة. وتُخصص الرسائل لجعلها أكثر إقناعًا، مما يرفع معدلات النقر.
غالبًا ما تصل رسائل التصيّد متنكرة في صورة رسائل دعم فني أو اتصالات داخلية. تعتمد الجهات المهاجمة على ثقتكم بالمرسلين والصيغ المألوفة. يستغل هذا النهج القائم على الهندسة الاجتماعية السلوك البشري، مما يسهّل سرقة بيانات الاعتماد أو تسليم البرامج الضارة.
عواقب هجمات التصيّد الاحتيالي
يمكن لهجمات التصيد الاحتيالي أن تُلحق أضراراً جسيمة بمؤسستك. يسرق المهاجمون أسماء المستخدمين وكلمات المرور، فيحصلون على وصول إلى حسابات البريد الإلكتروني وتطبيقات السحابة وبوابات الخدمات المصرفية. وقد ينشرون برامج الفدية، فيشفّرون شبكتك ويطالبون بمبالغ كبيرة مقابل استعادة الوصول. وقبل التشفير، غالباً ما يسرّب المهاجمون بيانات حساسة مثل سجلات العملاء والملكية الفكرية، مما يتسبب في مشكلات قانونية وتنظيمية.
| العاقبة | الوصف |
|---|---|
| سرقة بيانات الاعتماد | أسماء مستخدمين وكلمات مرور مسروقة تُستخدم للوصول إلى حسابات حساسة |
| نشر برامج الفدية | شبكات مشفّرة مع مطالبات فدية باهظة التكلفة |
| تسريب البيانات | سرقة بيانات حساسة قبل التشفير، مما يسبب مشكلات في الامتثال |
| تجاوز المصادقة متعددة العوامل | يخدع المهاجمون المستخدمين لاعتماد طلبات المصادقة، أو يضيفون أرقام هواتف يتحكمون بها |
| الحركة الجانبية وتصعيد الامتيازات | يتنقل المهاجمون عبر شبكتك ويخترقون أنظمة إضافية قبل اكتشافهم |
يعتمد التصيد الاحتيالي بشكل كبير على التلاعب بالسلوك البشري. يشارك نحو 90% من الهجمات الإلكترونية في الهندسة الاجتماعية. يكفي نقرة أو موافقة خاطئة واحدة لاختراق محيط الأمان بالكامل. ويظل التصيد الاحتيالي من أبرز أسباب خروقات البيانات في بيئات Microsoft 365، إذ يمثل نحو 20% من الحوادث. أما التأثير المالي فهو هائل، إذ يبلغ متوسط تكلفة الخرق 4.88 مليون دولار أمريكي.
للحد من المخاطر، ينبغي الجمع بين الضوابط التقنية وتوعية المستخدمين. درّب الموظفين على التعرف على محاولات التصيد الاحتيالي، والتحقق من الطلبات غير المتوقعة. استخدم أدوات منع فقدان البيانات وتشفير البريد الإلكتروني لحماية المعلومات الحساسة. راقب نشاط الشبكة بحثاً عن السلوك المريب، وطبّق ضوابط وصول صارمة.
تذكّر أن هجمات التصيد الاحتيالي تستغل التقنية والثقة البشرية معاً. ويتطلب تعزيز دفاعاتك يقظةً على الجبهتين.
تأخر اكتشاف البرامج الضارة والاستخبارات التهديدية
توفر Microsoft 365 حمايات مدمجة ضد البرامج الضارة، لكن لهذه الميزات قيوداً ملحوظة. فعلى سبيل المثال، لا تخضع الملفات المرفوعة إلى SharePoint أو OneDrive للفحص الفوري. بدلاً من ذلك، يتم الفحص بشكل غير متزامن، وهذا يعني أنك قد تنزّل ملفات مصابة دون أن تدرك ذلك. وعندما يحدث ذلك، لا توفر Microsoft 365 سوى تحذير بعد وقوع الضرر، مما يتركك عرضة للخطر.
علاوة على ذلك، تعتمد المنصة على عدد محدود من محركات مكافحة البرامج الضارة. ويزيد هذا الاعتماد من تعرضك لهجمات اليوم الصفري، التي تستغل ثغرات غير معروفة سابقاً. وقد يستغرق تحديد سلالات البرامج الضارة الجديدة في المتوسط 49 يوماً. ويتيح هذا التأخير فرصة كبيرة للمهاجمين لاستغلال نقاط الضعف في أمنك.
كيف تُنقل البرامج الضارة
غالباً ما تتسلل البرامج الضارة إلى أنظمتك عبر قنوات متعددة. قد يستخدم المهاجمون رسائل بريد التصيد الاحتيالي، أو المرفقات الخبيثة، أو الروابط المخترَقة لنقل البرامج الضارة. وبمجرد النقر على رابط أو تنزيل ملف مصاب، يمكن للبرنامج الضار تنفيذ حمولته. وقد يؤدي ذلك إلى خروقات للبيانات، أو هجمات فدية، أو وصول غير مصرّح به إلى المعلومات الحساسة.
التأثير على المؤسسات
قد يكون تأثير البرامج الضارة على المؤسسات مدمّراً. قد تواجه خسائر مالية، وضرراً بالسمعة، وعواقب قانونية. كما يمكن للبرامج الضارة أن تعطّل العمليات، مما يؤدي إلى توقف الخدمات وخسارة الإنتاجية. وإضافةً إلى ذلك، قد تكون تكاليف الاسترداد والمعالجة باهظة.
أهمية الاستخبارات التهديدية
لتعزيز معدلات اكتشاف البرامج الضارة داخل Microsoft 365، تلعب الاستخبارات التهديدية دوراً حاسماً. فهي توفر سياقاً مهماً للأنشطة غير المعتادة، مما يتيح لفرق الأمان الاستجابة بسرعة. ومن خلال تحديد مؤشرات الاختراق (IOCs) مثل عناوين URL وتجزئات الملفات وعناوين IP المرتبطة بالأنشطة الخبيثة، تساعدك الاستخبارات التهديدية على البقاء متقدماً على التهديدات المحتملة.
إن دمج الاستخبارات التهديدية التكتيكية في منتجات الأمان لديك يتيح لك اكتشاف التهديدات والحماية منها على نطاق واسع. كما أن فهم تقنيات المهاجمين وتكتيكاتهم وإجراءاتهم (TTPs) من خلال استخبارات تهديدية منظمة يحسّن قدراتك على الاكتشاف. ويدعم هذا الفهم عمليات البحث عن التهديدات والاستجابة لها بفعالية أكبر، ويعزز في نهاية المطاف وضعك الأمني العام.
تذكّر أن البقاء على اطلاع بالتهديدات الناشئة والاستفادة من الاستخبارات التهديدية يمكن أن يقلل بشكل كبير من مخاطر تعرض مؤسستك لهجمات البرامج الضارة.
استراتيجيات التخفيف من تهديدات اليوم الصفري
تشكل الثغرات الأمنية من نوع "اليوم الصفري" (Zero-day) خطراً كبيراً على بيئة Microsoft 365 لديك. وهي عيوب في البرامج يستغلها المهاجمون قبل أن يصدر المطورون تصحيحاً لها. وبمجرد أن تصبح الثغرة معروفة للعامة، يستطيع المهاجمون استغلالها بسرعة. ويؤكد هذا الاستغلال السريع أهمية نشر التحديثات الأمنية في الوقت المناسب.
كيفية استغلالها
يلجأ المهاجمون في الغالب إلى أساليب متنوعة لاستغلال ثغرات اليوم الصفري. فقد ينشرون البرامج الضارة عبر رسائل البريد الاحتيالي (Phishing) أو المواقع الإلكترونية المخترقة. وبمجرد أن تنقر على رابط خبيث أو تنزّل ملفاً مصاباً، يمكن للبرنامج الضار تنفيذ حمولته. وقد يؤدي ذلك إلى الوصول غير المصرح به إلى البيانات الحساسة، بل وإلى اختراق النظام بالكامل.
تكشف الإحصاءات الحديثة أنه في تحديثات الثلاثاء الأمنية من Microsoft لشهر فبراير 2026، عالجت الشركة 54 ثغرة، من بينها 6 ثغرات كان يجري استغلالها فعلياً. وهذا يشير إلى معدل استغلال مرتفع في بيئات Microsoft 365. كما أن وجود ثغرات اليوم الصفري هذه يمس مكونات Windows الأساسية وأدوات Office، ما يبرز حجم الخطر في بيئات المؤسسات.
دراسات حالة
تبرز عدة حوادث بارزة مخاطر استغلال ثغرات اليوم الصفري. فعلى سبيل المثال، استهدفت هجمة كبيرة خوادم Microsoft Exchange، مستغلةً ثغرة من نوع اليوم الصفري للحصول على وصول غير مصرح به إلى آلاف المؤسسات. واستخدم المهاجمون هذا الوصول لنشر برامج الفدية، ما تسبب في تعطيل واسع النطاق وخسائر مالية. وتؤكد مثل هذه الحوادث الحاجة الملحة إلى إجراءات أمنية قوية.
استراتيجيات التخفيف من المخاطر
للحماية من تهديدات اليوم الصفري، ينبغي عليكم تطبيق عدة استراتيجيات فعّالة:
- توعية الموظفين بكيفية التعرف على رسائل التصيد الاحتيالي، وتجنب الروابط أو المرفقات المشبوهة.
- تطبيق إجراءات أمان البريد الإلكتروني، مثل تصفية الرسائل المزعجة، والحماية من التصيد الاحتيالي، وبرامج الحماية من البرامج الضارة.
- استخدام تصفية الويب لحظر الوصول إلى المواقع الإلكترونية الخبيثة المعروفة.
- تنفيذ محاكاة دورية لهجمات التصيد الاحتيالي لتدريب الموظفين بفعالية على الاستجابة لتهديدات الأمن السيبراني.
- تعطيل وحدات الماكرو في المستندات افتراضياً، والسماح بتشغيلها فقط بشكل استثنائي عند الحاجة.
- تطبيق حظر الملفات لمنع تنفيذ الملفات التي تحتوي على وحدات ماكرو ضارة.
- استخدام برامج الحماية من البرامج الضارة لاكتشاف وحذف وحدات الماكرو الضارة.
- تطبيق حلول منع فقدان البيانات (DLP) لمراقبة ومنع عمليات نقل البيانات غير المصرح بها.
- استخدام جدران الحماية وأنظمة كشف التسلل ومنعه (IDS/IPS) لرصد حركة المرور المشبوهة على الشبكة وحظرها.
- تطبيق خدمات التشفير للبريد الإلكتروني من Microsoft لحماية البيانات الحساسة من الوصول غير المصرح به.
باعتمادكم هذه الاستراتيجيات، يمكنكم تقليل خطر الوقوع ضحية لاستغلال ثغرات اليوم الصفري في بيئة Microsoft 365 لديكم بشكل ملحوظ.
نقاط ضعف أمان البريد الإلكتروني وأفضل الممارسات
مخاطر أنواع الملفات الشائعة
أنواع الملفات الأكثر استخداماً في الهجمات
تشكل بعض أنواع الملفات مخاطر كبيرة في مراسلات البريد الإلكتروني. فغالباً ما يستغل المهاجمون هذه الملفات لتسليم البرامج الضارة أو تنفيذ مخططات التصيد الاحتيالي. ومن أنواع الملفات الشائعة في الهجمات:
- الملفات التنفيذية (.exe): يمكن لهذه الملفات تشغيل تعليمات برمجية ضارة عند فتحها.
- مستندات Office (.docx, .xlsx): يضمّن المهاجمون وحدات الماكرو في هذه الملفات لتنفيذ نصوص برمجية ضارة.
- الملفات المضغوطة (.zip, .rar): قد تحتوي هذه الملفات على عدة ملفات ضارة في آن واحد، ما يجعل اكتشافها أصعب.
يساعدكم فهم هذه المخاطر على التعرف على التهديدات المحتملة في صندوق بريدكم الوارد.
سلوك المستخدمين والوعي الأمني
يلعب سلوك المستخدمين دوراً حاسماً في نقاط ضعف أمان البريد الإلكتروني. وتُظهر الأبحاث أن كثيراً من الاختراقات تنتج عن أخطاء إعداد قائمة منذ زمن طويل، وليس عن أساليب هجوم جديدة. فعلى سبيل المثال، إن عدم إعداد بروتوكولات المصادقة على البريد الإلكتروني SPF وDKIM وDMARC يترك المؤسسات عرضة لانتحال الهوية. كما أن كثيراً من المستخدمين يتجاوزون ضوابط الأمان، ما يزيد من احتمال نجاح الهجمات.
يُعد تثقيف الموظفين حول التعرف على محاولات التصيد الاحتيالي أمراً بالغ الأهمية. فتدريبهم على الإبلاغ عن الرسائل المشبوهة يمكن أن يقلل بشكل كبير من الاختراقات الناتجة عن تصرفات المستخدمين. وينبغي عليكم تعزيز ثقافة الوعي الأمني داخل مؤسستكم.
أفضل الممارسات للتعامل مع البريد الإلكتروني
للحد من نقاط ضعف أمان البريد الإلكتروني، ينبغي عليكم اعتماد عدة ممارسات فضلى:
- تفعيل المصادقة متعددة العوامل (MFA): تضيف هذه الميزة طبقة إضافية من الحماية عبر اشتراط عوامل مصادقة إضافية.
- تحديث سياسات مكافحة التصيد الاحتيالي بانتظام: تأكدوا من عدم بقاء السياسات على إعداداتها الافتراضية، وقوموا بتخصيصها بما يتناسب مع احتياجات مؤسستكم.
- مراقبة نشاط البريد الإلكتروني: يساعد الرصد والتنبيه على النشاط المشبوه في البريد الإلكتروني في تحديد تهديدات مثل اختراق البريد الإلكتروني للأعمال والتصيد الاحتيالي.
- إجراء جلسات تدريب منتظمة: ثقِّف الموظفين حول أحدث أساليب التصيد الاحتيالي، وكيفية الاستجابة لها بفعالية.
- الاستفادة من Microsoft Defender: تزيل هذه الأداة في المتوسط 70.8% من رسائل البريد الإلكتروني الضارة بعد التسليم، مما يقلل بدرجة كبيرة من مدة بقاء التهديدات.
من خلال تطبيق هذه الممارسات، يمكنك تعزيز دفاعاتك ضد نقاط الضعف في أمان البريد الإلكتروني في Microsoft 365.
تذكّر أن النهج الاستباقي لأمان البريد الإلكتروني يمكن أن يقلل بشكل كبير من خطر وقوع مؤسستك ضحيةً للتهديدات السيبرانية.
مخاطر تسرب البيانات واستراتيجيات الوقاية منها
فهم تسرب البيانات
يشير تسرب البيانات إلى الإرسال غير المصرح به للمعلومات الحساسة إلى خارج مؤسستك. ويمكن أن يحدث ذلك بطرق متعددة، غالبًا بسبب الخطأ البشري أو ضعف إجراءات الأمان. ويُعد فهم الأسباب الشائعة لتسرب البيانات أمرًا بالغ الأهمية لحماية مؤسستك.
الأسباب الشائعة
تسهم عدة عوامل في تسرب البيانات في بيئات Microsoft 365:
- المشاركة غير المقصودة: قد يشارك الموظفون المعلومات الحساسة عن طريق الخطأ مع مستلمين غير مقصودين.
- التخزين غير الآمن: قد تُخزَّن البيانات الحساسة في حسابات OneDrive شخصية، مما يزيد من خطر الوصول غير المصرح به.
- تصنيفات أمان غير سليمة: قد لا ترث المحتويات المنشأة حديثًا تصنيفات الأمان من المصدر الأصلي، مما قد يؤدي إلى التعرض للكشف.
- غياب نهج منع فقدان البيانات: دون هذه النهج، يمكن كشف المعلومات الحساسة بسهولة عبر خدمات Microsoft 365.
تُبرز هذه المشكلات أهمية اليقظة والتدريب المناسب لمنع تسرب البيانات.
التداعيات التنظيمية
يجب على المؤسسات التي تستخدم Microsoft 365 الامتثال لأنظمة متعددة لتجنب العقوبات. ويُعد تطبيق نهج منع فقدان البيانات (DLP) ضروريًا لاكتشاف تسرب البيانات الحساسة ومنعه. تساعد هذه النهج على الحفاظ على الامتثال للوائح مثل GDPR وHIPAA. فهي تصنّف البيانات وتراقبها، وتؤتمت تصنيف البيانات، وتكشف الأنشطة المشبوهة، وتتحكم في الوصول إلى البيانات واستخدامها. ويقلل منع فقدان البيانات الفعّال من المخاطر المالية وأضرار السمعة المرتبطة بتسرب البيانات، ويدعم متطلبات الامتثال التنظيمي.
استراتيجيات منع تسرب البيانات
لحماية المعلومات الحساسة، ضع في اعتبارك الاستراتيجيات التالية:
- تطبيق نهج DLP: تساعد هذه النهج على حماية المعلومات الحساسة ومنع مشاركتها بشكل غير مصرح به.
- مراقبة نهج DLP وتحسينها: كيّف نهجك باستمرار لتلبية الاحتياجات المتغيرة للمؤسسة.
- تخصيص أنواع المعلومات الحساسة: قم بتكييف هذه الأنواع لتعزيز دقة حماية البيانات.
- الاستفادة من قواعد DLP المتقدمة: استفد من التعلم الآلي لتحسين رصد أنماط استخدام البيانات غير المعتادة.
- دمج DLP مع خدمات Microsoft الأخرى: يؤدي ذلك إلى استراتيجية شاملة لحماية البيانات.
إضافةً إلى ذلك، أعدّ نهج DLP مخصصة لرصد المعلومات الحساسة في رسائل البريد الإلكتروني والمرفقات وحمايتها. وفعّل الإشعارات لتنبيه المستخدمين عندما يحاولون خرق نهج DLP. وباتباع هذه الخطوات، يمكنك تقليل خطر حدوث خروقات بيانات مكلفة وضمان الامتثال للمتطلبات التنظيمية.
تذكّر أن منع تسرب البيانات يتطلب نهجًا استباقيًا. ويمكن للتدريب المنتظم وبرامج التوعية أن تمكّن موظفيك من التعرف على التهديدات المحتملة والإبلاغ عنها.
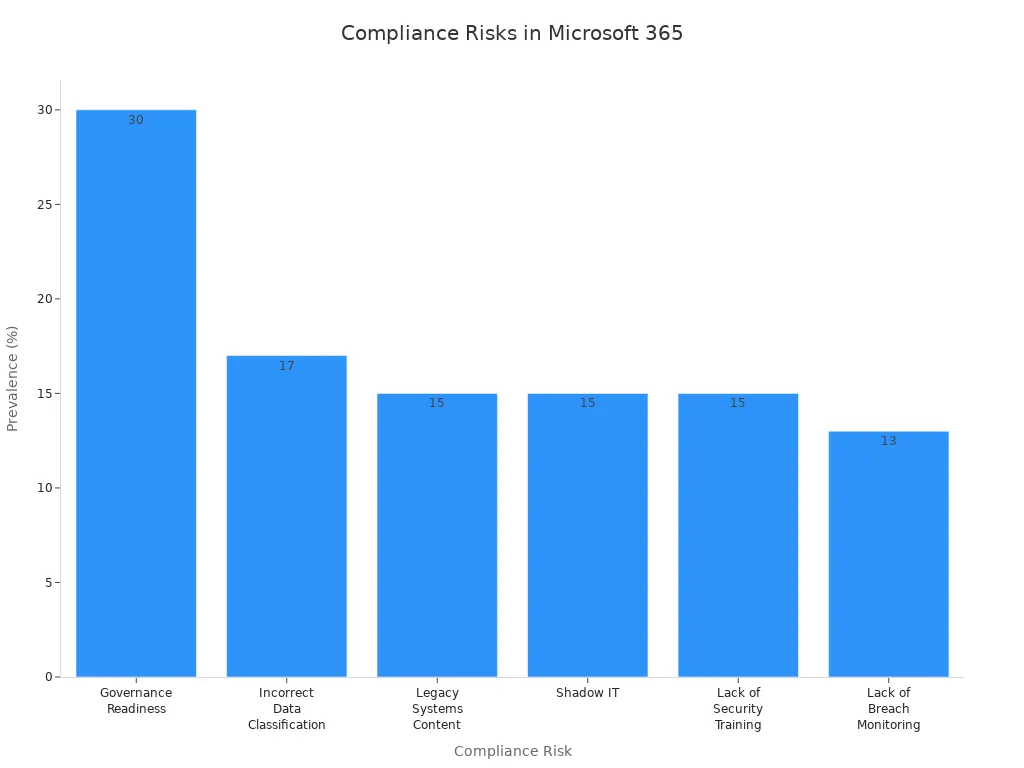
لنجمع كل ما سبق، فإدارة بيئة سحابية آمنة تتطلب يقظة مستمرة على محاور متعددة، بدءًا من إيقاف سرقة بيانات الاعتماد المدفوعة بالذكاء الاصطناعي وصولًا إلى تقوية الإعدادات ضد عمليات إسقاط البرامج الضارة الآلية. وقد تناولنا كثيرًا من نقاط الضعف المعمارية نفسها وأطر التخفيف منها في حلقتنا البودكاست ذات الصلة Stop Teams Phishing and Social Engineering in Microsoft 365. لا تفوّت الاستماع إليها للتعمق أكثر في تأمين قنوات التعاون لديك والحفاظ على سلامة المستأجرين من جهات التهديد الحديثة.
يجب أن تبقى يقظًا لحماية بيئة Microsoft 365 من هجمات الهندسة الاجتماعية. يظل تثقيف المستخدمين على اكتشاف هذه التهديدات أقوى خط دفاع لديك. تساعد المراقبة المستمرة على رصد الأنشطة المشبوهة مبكرًا. فيما يلي ملخص للنقاط الرئيسية التي توجّه جهودك:
| النقطة الرئيسية | الوصف |
|---|---|
| تثقيف المستخدمين | درّب المستخدمين على تحديد هجمات الهندسة الاجتماعية. |
| ميزات الأمان المعززة | حسّن أمان Microsoft 365 لمواجهة التهديدات المتطورة. |
| مراقبة الأنشطة المشبوهة | راقب السلوكيات غير المعتادة لاكتشاف الهجمات مبكرًا. |
لتعزيز أمانك، فعّل Advanced Threat Protection، وألزم بالمصادقة متعددة العوامل، وطبّق نهج الوصول المشروط. تساعد هذه الخطوات على تقليل المخاطر مع الحفاظ على إنتاجية مؤسستك. تذكّر أن المهاجمين باتوا يستهدفون أدوات التعاون مثل Teams لأن المستخدمين يثقون بها. ابقَ على اطلاع واتخذ إجراءات استباقية للحفاظ على بياناتك.
نصيحة: يؤدي التدريب المنتظم والنهج القوية إلى بيئة Microsoft 365 أكثر أمانًا للجميع.
الأسئلة المتداولة
ما هي الهندسة الاجتماعية في سياق أمان M365؟
تنطوي الهندسة الاجتماعية على التلاعب بالأفراد للحصول على معلومات سرية. يستغل المهاجمون السلوك البشري لتجاوز الإجراءات الأمنية التقنية، مستهدفين مستخدمي Microsoft 365.
كيف يمكنني التعرف على رسائل التصيد الاحتيالي؟
ابحث عن عناوين مرسل مشبوهة، أو مرفقات غير متوقعة، أو طلبات عاجلة للحصول على معلومات شخصية. تحقق دائمًا من المصدر قبل النقر على الروابط أو تنزيل الملفات.
ما الخطوات التي يمكنني اتخاذها لتعزيز أمان بريدي الإلكتروني؟
فعّل المصادقة متعددة العوامل (MFA)، وحدّث نهج مكافحة التصيد بانتظام، ونظّم تدريبًا للموظفين على التعرف على محاولات التصيد الاحتيالي. تعزز هذه الإجراءات دفاعاتك.
لماذا يُعد تثقيف المستخدمين مهمًا في منع الهجمات؟
يستطيع المستخدمون المثقفون تحديد الأنشطة المشبوهة والإبلاغ عنها. يساعد التدريب على بناء ثقافة واعية بالأمان، مما يقلل من احتمال نجاح هجمات الهندسة الاجتماعية.
ما هي الثغرات الأمنية غير المعروفة سابقًا (Zero-day)؟
الثغرات الأمنية غير المعروفة سابقًا هي عيوب في البرمجيات يستغلها المهاجمون قبل أن يصدر المطورون التصحيحات. تشكل هذه الثغرات مخاطر كبيرة على بيئة Microsoft 365 لديك.
كيف يدخل البرمجيات الخبيثة عادةً إلى بيئات Microsoft 365؟
غالبًا ما تدخل البرمجيات الخبيثة عبر رسائل التصيد الاحتيالي، أو المرفقات الضارة، أو الروابط المخترقة. قد يؤدي النقر عليها إلى تنفيذ حمولات ضارة، مما يسبب خروقات للبيانات أو وصولًا غير مصرح به.
ما هو منع فقدان البيانات (DLP)؟
يشير منع فقدان البيانات (DLP) إلى الاستراتيجيات والأدوات التي تمنع مشاركة المعلومات الحساسة خارج مؤسستك. تساعد نهج DLP على الحفاظ على الامتثال وحماية البيانات.
كيف يمكنني مراقبة الأنشطة المشبوهة في M365؟
استخدم أدوات المراقبة المدمجة في Microsoft 365 لتتبع أنشطة المستخدمين. اضبط التنبيهات للسلوكيات غير المعتادة، مثل محاولات تسجيل الدخول الفاشلة المتعددة أو الوصول من مواقع غير مألوفة.