 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
קריאת ההתעוררות של 10 טריליון דולר: למה אבטחה היא הכרח עסקי
By Mirko Peters ·
ברוכים השבים למסע המתמשך שלנו אל תוך עולם המורכב של תשתיות IT מודרניות והגנה על מידע. כשהתחלתי לנווט בעולם אבטחת ה-IT…
Automatically translated with AI from the original post. Read the English original
ברוכים השבים למסע המתמשך שלנו אל תוך עולם המורכב של תשתיות IT מודרניות והגנה על מידע. כשהתחלתי לנווט בעולם אבטחת ה-IT, חשתי תחושת בלבול עצומה. עם עליית שירותי הענן והמעבר לעבודה מרחוק, הניסיון להבין איך מגינים על מידע הרגיש כמו פתרון פאזל שחסרים בו רוב החלקים. בבלוג הזה אנו פורשים את יסודות האבטחה של Microsoft Security, תוך התבססות על התובנות מקורס ההסמכה SC-900, לא רק עבור מי שמתכוננים להסמכה, אלא גם עבור כל מי שרוצה להבין עד כמה אבטחה וציות נוגעים לחיי העבודה היומיומיים שלנו. אם תרצו להעמיק בתפיסות היסוד האלה, כדאי מאוד לצפות בפרק SC-900 Exam Prep Part 1/8: Security Fundamentals.
הצורך באבטחה בעידן הדיגיטלי
בעולם של היום, אבטחה אינה רק עניין טכנולוגי – היא נושא עסקי חיוני. ארגונים ניצבים בפני אתגרים חדשים ככל שאנו מתעמקים יותר בעידן הדיגיטלי. פריצת אבטחה יכולה להיות בעלת השלכות הרות אסון, לא רק מבחינה כלכלית אלא גם מבחינת אמון הלקוחות והמוניטין. אני רוצה לבחון איתכם את ההיבטים החשובים האלה של אבטחה דיגיטלית.
הבנת ההשלכות הכלכליות של פריצות אבטחה
קודם כל, בואו נדבר על המספרים. האם ידעתם שעלות פשעי הסייבר העולמית צפויה להגיע ל-10 טריליון דולר עד 2025? חשבו על זה לרגע. מדובר בסכום מסחרר, שמשקף עד כמה האיומים האלה רציניים. כאשר חברה חווה פריצה למידע, ההשלכות הכלכליות יכולות להיות הרסניות:
- עלויות מיידיות הקשורות לתגובה לאירוע.
- נזק מוניטיני לטווח ארוך שעלול לפגוע באמון הלקוחות.
- שכר טרחת עורכי דין וקנסות אפשריים מצד רגולטורים.
עכשיו, דמיינו שאובדים נתונים רגישים של לקוחות... כמה זה היה עולה לארגון שלכם? השאלה הזו אינה רטורית בלבד; זו קריאת התעוררות עבור עסקים רבים. ואם ההשלכות הכלכליות לא משכנעות מספיק, הנזק לתדמית המותג ולנאמנות הלקוחות אמור לעשות זאת.
למה האמון הוא אבן היסוד של הקשרים עם לקוחות
אמון הוא עניין עליון בכל קשר עם לקוח. כשלקוחות משתפים את המידע שלהם, הם מצפים שהוא יוגן. פריצה מנפצת את האמון הזה. זה כמו הבטחה שהופרה. לאחר שהאמון אובד, קשה להפליא לבנות אותו מחדש.
חברות שסובלות מפריצות למידע נוטות לספוג נזק מוניטיני חמור. על פי מחקרים, אחוז משמעותי מהארגונים מדווחים על אובדן אמון לקוחות בעקבות אירועים כאלה. באירוניה, חברות שמשקיעות באבטחה נוטות יותר לזכות בנאמנות לקוחות. לכן, השקעה באמצעי אבטחה חזקים אינה עניין של ציות בלבד; מדובר בהגנה על הנכס החשוב ביותר שלכם – הלקוחות.
עליית איומי הסייבר בעולם מחובר
ככל שאנו הופכים להיות מחוברים יותר, עליית איומי הסייבר נותרת מדאיגה. מהתקפות פישינג ועד כופרה, הנוף משתנה ללא הרף. המגפה האיצה את המעבר לעבודה מרחוק, ופתחה דלתות נוספות לפושעי סייבר. חשוב להבין שבנוף הדיגיטלי הזה, כל נקודת קצה עלולה להפוך לנקודת תורפה.
עלינו להישאר ערניים. ארגונים צריכים לטפח תרבות של מודעות לאבטחת סייבר. הדרכת עובדים על האיומים העדכניים ביותר יכולה להיות קו ההגנה הראשון. כולם שותפים לשמירה על המידע של הארגון.
דוגמאות מהעולם האמיתי לפריצות מידע
בואו נבחן כמה דוגמאות שפוקחות עיניים. חברות כמו Equifax ו-Target סבלו מפריצות מידע רחבות היקף, שהובילו לגניבה של מיליוני רשומות. ההשלכות על החברות האלה כללו קנסות כבדים, מאבקים משפטיים וצניחה חדה במחירי המניות. אילו הן היו מעדיפות את האבטחה, האם היו יכולות להימנע מהנזק הזה?
הדוגמאות האלה משמשות תזכורת מתמדת: איננו יכולים להירדם בשמירה. פריצות אינן רק כותרות; הן מייצגות אנשים אמיתיים שנפגעו מאובדן המידע האישי שלהם.
תחושת הביטחון השקרית בשיטות עבודה מסורתיות
ארגונים רבים נשענים על שיטות אבטחה מיושנות ומניחים שהם מוגנים. ההנחה הזו עלולה להיות מסוכנת. הסתמכות בלעדית על חומות אש ותוכנות אנטי-וירוס כבר אינה מספיקה. איומי הסייבר הפכו למתוחכמים יותר, ואמצעי ההגנה שלנו חייבים להתפתח בהתאם.
עלינו לערער על התפיסה שהפרקטיקות המסורתיות שלנו מספקות הגנה מלאה. הגיע הזמן לאמץ גישה פרואקטיבית יותר. שילוב של אמצעי אבטחה מתקדמים, כמו אימות רב-שלבי ובדיקות אבטחה סדירות, צריך להפוך לחובה שאינה נתונה למשא ומתן.
לסיכום, הדחיפות בחיזוק אמצעי האבטחה אינה ניתנת להפרזה. בזמן שאנחנו מנווטים בנוף הדיגיטלי הזה, ברור שהסיכונים גבוהים. על הארגונים להבין שאבטחה אינה רק בעיה של מחלקת IT, אלא הכרח עסקי כולל שמשפיע ישירות על האמינות ועל האמון.
אובדן שליטה: העידן החדש של עבודה מרחוק
עבודה מרחוק שינתה את חיינו המקצועיים באופן דרמטי. היא פתחה עולם של אפשרויות, והאפשרות לעבוד מכל מקום. אבל לחופש הזה יש מחיר. השאלה היא: עד כמה מאובטחים הנתונים שלנו כשאנחנו עובדים מהבית, מבית קפה, או אפילו בזמן נסיעה?
אתגרים בגישה מרחוק לנתוני החברה
אחד האתגרים הגדולים שאנחנו מתמודדים איתם בתרבות של עבודה מרחוק הוא הגישה לנתוני החברה. כשאנחנו במשרד, הנתונים נמצאים לרוב מאובטחים מאחורי חומות אש וצוותי אבטחה. אבל כשאנחנו עובדים מרחוק, אנחנו ניגשים למידע רגיש זה לעיתים קרובות דרך רשתות פחות מאובטחות. זה חושף אותנו לאיומים פוטנציאליים.
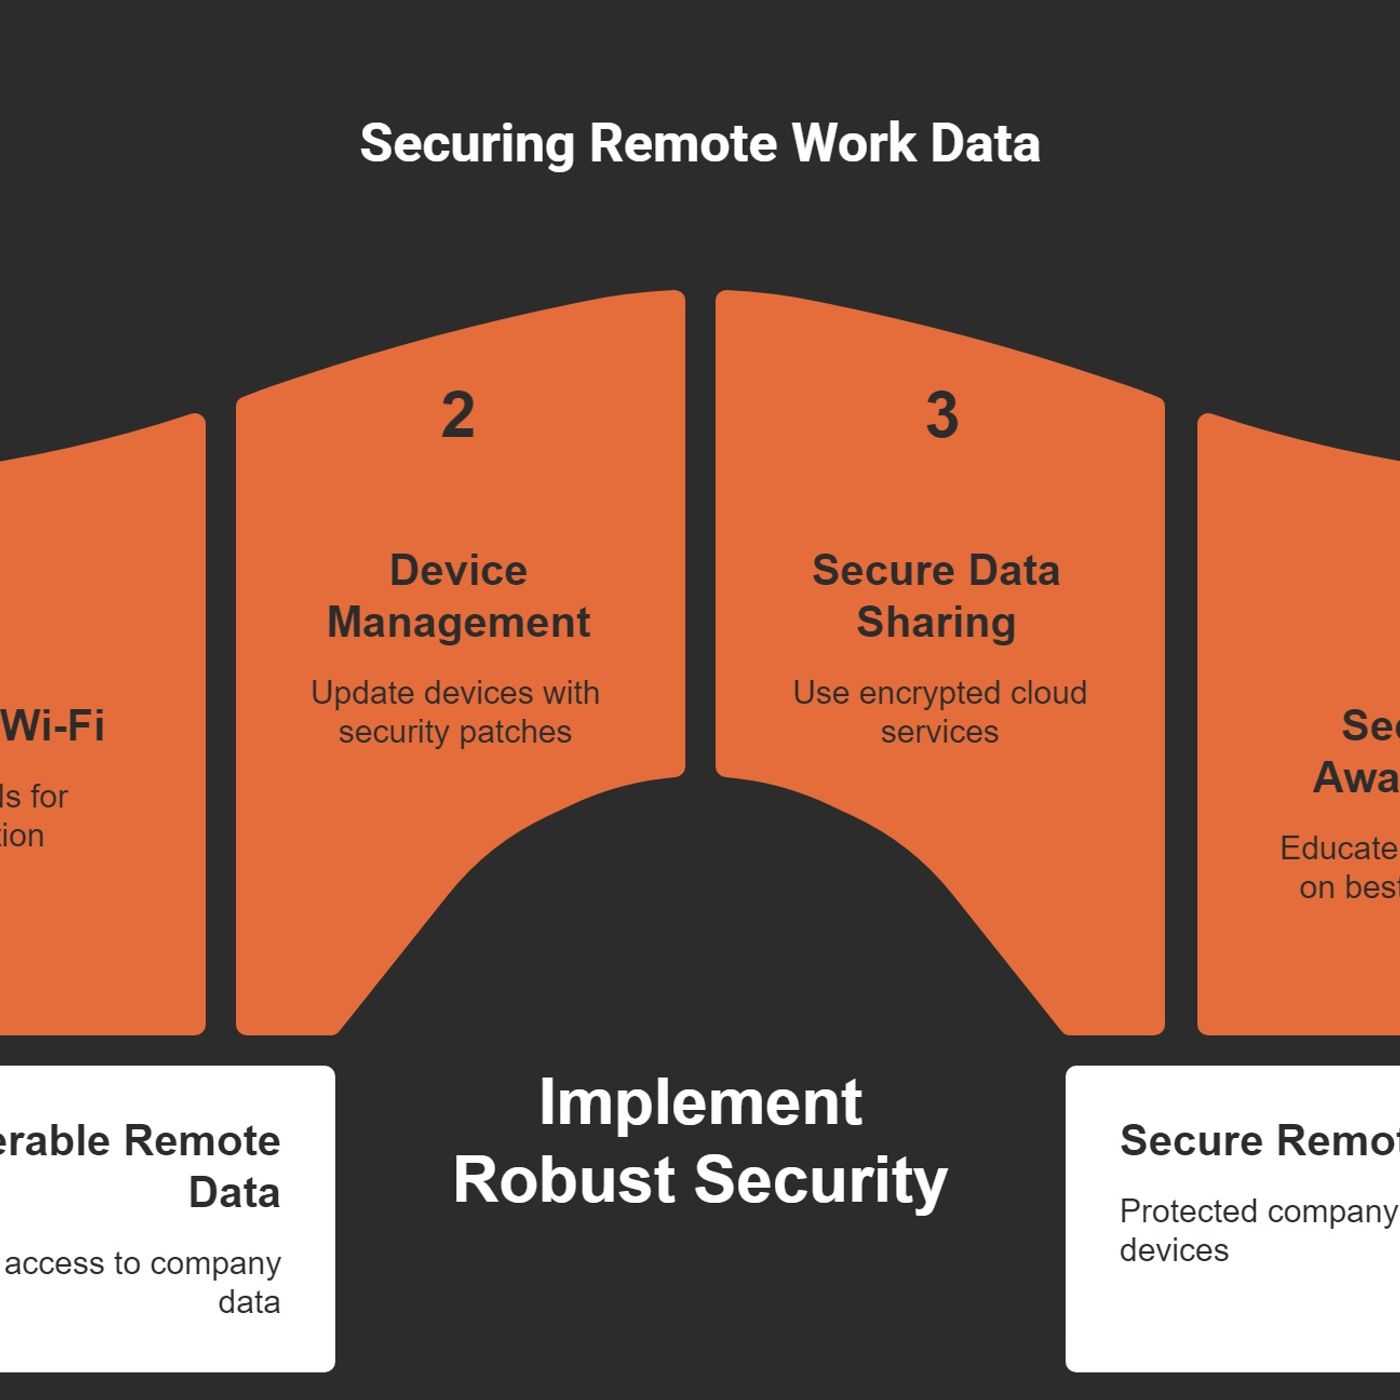
- רשתות Wi-Fi לא מאובטחות: כמה פעמים לקחתם את המחשב הנייד שלכם לבית קפה? הרשתות הציבוריות האלה נראות נוחות, אבל הן מוקד משיכה להאקרים.
- ניהול מכשירים: לעיתים קרובות אנחנו משתמשים במכשירים אישיים כדי לגשת לקבצי העבודה. זה מעלה שאלות לגבי פרוטוקולי אבטחה. האם המכשירים שלנו מוגנים מפני תוכנות זדוניות ווירוסים?
- שיתוף נתונים: ייתכן שאנחנו משתפים קבצים בדואר אלקטרוני או בשירותי ענן בלי לשקול את השלכות האבטחה. זה דומה להשארת הדלת פתוחה לרווחה.
דוגמאות לפריצות יומיומיות שמתרחשות מחוץ למשרד
פריצות יומיומיות שכיחות יותר ממה שאנחנו חושבים. אירוע יכול לקרות תוך רגע. לדוגמה, דמיינו שליחת קובץ רגיש לכתובת דוא"ל שגויה. זו טעות קלה שכולנו עלולים לעשות. או שקלו את המקרה הבא: עמית מתחבר לחשבון העבודה שלו בספריה ציבורית. ללא אמצעי אבטחה נאותים, הוא חושף בשוגג נתוני חברה בפני תוקפים פוטנציאליים.
על פי נתונים עדכניים, דליפות נתונים מחיבורי Wi-Fi לא מאובטחים זינקו במידה רבה. למעשה, מומחים צופים שעלות פשעי הסייבר תעלה על עשרה טריליון דולר בשנה עד שנת 2025. זה מספר מסחרר!
תפיסות מוטעות לגבי אבטחה בסביבות עבודה מרחוק
לעיתים קרובות יש לנו תפיסות מוטעות לגבי אבטחה בזמן עבודה מרחוק. אמונה נפוצה אחת היא שעבודה מהבית בטוחה מטבעה יותר מעבודה במשרד. אבל האם זה נכון? בכלל לא! למעשה, ייתכן שהמצב הפוך. אנשים רבים חושבים שרשתות הבית שלהם מאובטחות כי יש להן סיסמה. עם זאת, לנתבים ביתיים רבים אין מנגנוני אבטחה חזקים.
תפיסה מוטעית נוספת היא שהאבטחה היא באחריותה הבלעדית של מחלקת ה-IT. אבל כולנו ממלאים תפקיד בשמירה על הנתונים הרגישים. זה כמו משחק קבוצתי: אם שחקן אחד טועה, הקבוצה כולה סובלת. האמת היא ש"עובדים כיום מצפים לגשת לקבצים ולכלים של החברה מכל מקום." ציפייה זו אומרת שכולנו צריכים להיות ערניים.
סיפורים מפי אנשי מקצוע שחוו פריצות מקרוב
אספר לכם סיפור. חבר שלי, מעצב גרפי, עבד על פרויקט עבור לקוח גדול. הוא השתמש במחשב הנייד האישי שלו, שלא היה מעודכן בתיקוני אבטחה. יום אחד הוא קיבל דוא"ל מוזר עם קובץ מצורף. מתוך סקרנות, הוא פתח אותו. או אז הכול השתבש. המחשב הנייד שלו נדבק בתוכנת כופר, שנעלה אותו מחוץ לקבצים שלו. האירוע לא רק עלה ביוקר, אלא גם פגע במוניטין המקצועי שלו.
איש מקצוע נוסף שדיברתי איתו סיפר כיצד איבד מידע קריטי על לקוחות כשהשאיר את המחשב הנייד שלו ללא השגחה בבית קפה. גנב חטף אותו תוך שניות. דליפת המידע לא רק עלתה לו בעבודה, אלא גם באמון של הלקוחות. הסיפורים האלה משמשים תזכורת לכך שאבטחה אינה יכולה להיות מחשבה שנייה.
בעידן החדש של עבודה מרחוק, חשוב לזכור שהמעבר לעבודה מרחוק יצר מציאות שבה מידע רגיש נגיש יותר מתמיד, ומתוך כך, באופן פרדוקסלי, גם פגיע יותר מאי פעם. הבנת האתגרים האלה היא הצעד הראשון להגנה על עצמנו ועל החברות שלנו.
אין לנו עוד מקום לשאננות בכל הנוגע לאבטחה. עלינו להישאר פרואקטיביים, ללמוד בעצמנו את השיטות המומלצות, וליצור תרבות של מודעות לאבטחה. הזמן לפעול הוא עכשיו. עד כמה סביבת העבודה המרחוקה שלכם מאובטחת?
מודל האחריות המשותפת בענן
כשנכנסים לעולם הענן, חשוב להבין את מודל האחריות המשותפת. המודל קובע מי אחראי על מה בכל מה שנוגע לאבטחה ולציות. ספקי ענן כמו Microsoft Azure או AWS אחראים לאבטחת התשתית. אבל מה לגבי המשתמשים? שם הדברים יכולים להיות קצת מעורפלים.
הגדרת האחריות המשותפת
במהותו, מודל האחריות המשותפת קובע שהאבטחה היא מאמץ משותף. הספקים מאבטחים את הענן, אבל אנחנו צריכים לאבטח את המידע והיישומים שלנו. חשבו על בית: בעל הבית דואג שהבניין יהיה בטוח, ואתם נועלים את הדלתות והחלונות. כך, שני הצדדים ממלאים תפקיד בשמירה על הנכס.
- אחריות ספק הענן: הספק מנהל את התשתית, את האבטחה הפיזית, ומוודא שהשירותים פועלים בצורה תקינה.
- אחריות המשתמשים: עלינו לנהל את המידע שלנו, את הגישה של המשתמשים ואת ההגדרות בתוך שירותי הענן.
מלכודות נפוצות שארגונים נופלים בהן
ארגונים רבים טועים ומניחים שברגע שעברו לענן, האבטחה מטופלת. זו תפיסה מסוכנת. למעשה, יותר מ-90% מהפריצות נובעות מהגדרות שגויות או משגיאות משתמשים. מדהים, נכון? קשה להאמין שרוב הבעיות נובעות מטעויות פשוטות.
כמה מהמלכודות הנפוצות כוללות התעלמות מבקרת גישה וכשל בעדכון ההגדרות באופן קבוע.
סיכום
כפי שבחנו לאורך הפוסט, אבטחה אינה עוד פונקציית IT ברקע; היא עמוד תווך יסודי בפעילות עסקית מודרנית. מהתחזיות הכלכליות המסחררות של פשעי סייבר ועד השבריריות של אמון הלקוחות, וממגוון הפגיעויות שמביאים איתם עבודה מרחוק ואימוץ הענן, הגנה על הארגון דורשת גישה פרואקטיבית והוליסטית. הגדרה שגויה אחת או עדכון אבטחה שנשכח עלולים להוביל לנזק כלכלי ולמוניטין חמור. בהבנת מסגרות כמו מודל האחריות המשותפת ובמעבר מהשאננות המסורתית לחשיבה אחרת, נוכל להגן טוב יותר על הנכסים הדיגיטליים שלנו. כדי להמשיך במסע הלמידה ולהבין לעומק את המושגים החיוניים האלה, הקפידו להאזין לפרק הנלווה SC-900 Exam Prep Part 1/8: Security Fundamentals ותצטיידו בידע הנדרש כדי לאבטח את הארגון מהיסוד.