 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
لماذا يقوّض تضخم الأدوار إطار الأمان لديك
By Mirko Peters · · Updated
يخلق تضخم أدوات الأمن السيبراني مخاطر. تعرّف على كيفية تجنّب تضخم الأدوات من خلال دمج أدوات الأمن السيبراني لتحقيق أمان أفضل.
Automatically translated with AI from the original post. Read the English original
يحدث تضخم الأدوار عندما تُنشئ المؤسسات أدوارًا كثيرة للمستخدمين، فينتج عن ذلك شبكة معقدة من الأذونات. وقد تُضعف هذه التعقيدات إطار الأمان لديك بشكل كبير. قد تجد أن وجود أدوار كثيرة يخلق ثغرات وعدم كفاءة تشغيلية ومخاطر متزايدة. فعلى سبيل المثال، يقضي الموظفون في بعض الأحيان ما يصل إلى 9% من يوم عملهم في التنقل بين التطبيقات المختلفة بسبب تداخل الوظائف. ولا يستنزف هذا الإنتاجية فحسب، بل يزيد أيضًا من صعوبة جهود الامتثال، ما يرفع التكاليف التشغيلية. ولذلك يُعد فهم تضخم الأدوار ومعالجته أمرًا حيويًا للحفاظ على وضع أمني متين.
النقاط الرئيسية
يحدث تضخم الأدوار عندما يؤدي كثرة أدوار المستخدمين إلى الارتباك ومخاطر أمنية.
تزيد الأدوار المفرطة من أسطح الهجوم، ما يجعل خروقات البيانات وإساءة استخدام الامتيازات أكثر احتمالًا.
تُبطئ إدارة أدوار كثيرة عمل الموظفين وتهدر الموارد، ما يضر بالإنتاجية.
قد يؤدي إرهاق التنبيهات الناتج عن كثرة التحذيرات الأمنية إلى تفويت التهديدات وإصابة المحللين بالإرهاق.
طبّق مبدأ أقل الامتيازات لمنح المستخدمين الوصول الذي يحتاجونه فقط.
صمّم الأدوار استنادًا إلى الوظائف التجارية، واحرص على أن تكون الاستثناءات محدودة لتجنب التعقيد.
راجع الأدوار ونظّفها بانتظام للحفاظ على الأمان وتبسيط الامتثال.
يوفّر تقليص تضخم الأدوار المال، ويحسّن الكفاءة، ويعزز الأمان على المدى الطويل.
ما هو تضخم الأدوار؟
7 حقائق مفاجئة عن تضخم الأدوار
يساعد فهم الأسباب التي تجعل تضخم الأدوار يقوّض إطار الأمان لديك على تحديد أولويات المعالجة. فيما يلي سبع حقائق مفاجئة تكشف مدى انتشار تضخم الأدوار وضرره.
- غالبًا ما تفوق الامتيازات عدد المستخدمين: في كثير من البيئات، يوجد عدد من الأدوار المميزة يفوق عدد المستخدمين المميزين فعليًا، ما يخلق سطح هجوم معقدًا، وهذا يفسّر سبب تقويض تضخم الأدوار لإطار الأمان.
- الأدوار غير النشطة تبقى قابلة للاستغلال: غالبًا ما تبقى الأدوار المخصصة للمشاريع المؤقتة أو الاختبارات دون إزالة، ويمكن للمهاجمين أو الإعدادات الخاطئة استغلال هذه الأدوار الخاملة بعد زمن طويل من انتهاء الغرض منها.
- أسماء الأدوار قد تكون مضللة: قد تكون الأسماء الوصفية مضللة، فالأدوار المسماة “للقراءة فقط” أو “مطوّر” تحتوي في كثير من الأحيان على أذونات خفية، ما يجعل عمليات التدقيق غير موثوقة ما لم تُراجع الأذونات مباشرة.
- التباين بين الأنظمة يضاعف المخاطر: تتعامل المنصات المختلفة مع توريث الأدوار ونطاقها بطرق متباينة، لذلك قد يكون الدور الآمن في نظام ما مفرط الصلاحيات في نظام آخر، وهو ما يزيد من تقويض تضخم الأدوار لإطار الأمان لديك.
- الأتمتة تسرّع التضخم: يمكن لقوالب التوفير الآلي وقوالب البنية التحتية كرمز (IaC) أن تنشر أدوارًا واسعة النطاق على نطاق واسع، فتترسخ زيادة الامتيازات عبر البيئات قبل أن يلاحظ أحد ذلك.
- يصعب إثبات تطبيق أقل الامتيازات، ويسهل فقدانه: حتى المؤسسات التي تملك سياسة لأقل الامتيازات تفتقر غالبًا إلى قياس مستمر؛ وبدون تحليلات السلوك والوصول، تنحرف الامتيازات تدريجيًا نحو الوصول المفرط.
- تحقق تنظيف الأدوار عائدًا أمنيًا فوريًا: إزالة مجموعة صغيرة من الأدوار واسعة النطاق أو تحسينها غالبًا ما يقلل التعرض للامتيازات بدرجة أكبر بكثير من ضوابط الحدود المكلفة، وهو ما يوضح سبب تقويض تضخم الأدوار لإطار الأمان، ولماذا تؤتي نظافة الأدوار المستهدفة ثمارها بسرعة.
التعريف والأسباب
انتشار الأدوار يشير إلى الإنشاء المفرط لأدوار المستخدمين داخل المؤسسة. غالباً ما تظهر هذه الظاهرة عندما تطوّر الشركات أدواراً محددة بشكل مفرط أو متداخلة بدلاً من الاعتماد على أدوار أوسع قائمة على الوظائف. ونتيجة لذلك، قد تجد نفسك تدير شبكة معقدة من أذونات الوصول، وهو ما قد يؤدي إلى الارتباك وعدم الكفاءة.
تسهم عدة عوامل في انتشار الأدوار:
نمو المؤسسة: مع توسع المؤسسة، قد تنشأ الحاجة إلى مزيد من الأدوار. فالمشاريع والفرق الجديدة كثيراً ما تؤدي إلى إنشاء أدوار قد لا تتوافق مع الهياكل القائمة.
غياب التوحيد القياسي: في غياب إرشادات واضحة، قد تنشئ الفرق أدواراً بشكل مستقل، مما يؤدي إلى تناقضات.
تداخل المسؤوليات: عندما تتداخل الأدوار، يصبح من الصعب تحديد من لديه حق الوصول إلى ماذا، مما يؤدي إلى تعقيد غير ضروري.
انفجار الأدوار وتعقيد التدقيق
انفجار الأدوار يحدث عندما يصبح عدد الأدوار في النظام غير قابل للإدارة. ينشأ هذا الوضع لأن المؤسسات تنشئ أدواراً جديدة لكل تركيبة فريدة من متطلبات الوصول. وبالتالي، قد تواجه تحديات كبيرة أثناء عمليات تدقيق الأمان.
إليك بعض الطرق التي يعقّد بها انفجار الأدوار عمليات التدقيق:
بنية أدوار معقدة: يجعل نظام الأدوار المتضخم من الصعب الحفاظ على حقوق وصول متسقة. قد تجد صعوبة في التأكد من أن المستخدمين يملكون الأذونات المناسبة.
أدوار غير متسقة: عندما تفتقر الأدوار إلى التوحيد القياسي، قد تظهر ثغرات أمنية. وقد يؤدي هذا التناقض إلى وصول غير مصرّح به أو إلى خروقات للبيانات.
العبء الإداري: إن إدارة عدد كبير من الأدوار تخلق دورة لا تنتهي من الصيانة والتوثيق. قد تجد أن مراجعة حقوق الوصول أصبحت مهمة شاقة.
علاوة على ذلك، عندما لا تتواصل أدوات التدقيق بفعالية، يمكن أن تحدث فوضى أثناء مرحلة التحضير للتدقيق. هذا التفكك يعقّد التوثيق وسلامة البيانات، ويزيد في نهاية المطاف من تعقيد عمليات التدقيق. والأدهى من ذلك أن 92% من المؤسسات تعتمد على ثلاث أدوات أو أكثر لجمع أدلة التدقيق، ومع ذلك لا تُؤتمت سوى 39% من هذه العملية. ويمكن أن يؤدي هذا الاعتماد على المهام اليدوية إلى عدم الكفاءة والأخطاء.
تأثيرات انتشار الأدوار
الثغرات الأمنية
يخلق انتشار الأدوار ثغرات أمنية كبيرة لمؤسستك. فعندما تملك عدداً كبيراً من الأدوار، فإنك تزيد من مساحة الهجوم، مما يسهّل على الجهات الخبيثة استغلال نقاط الضعف. فكل دور قد يمنح الوصول إلى بيانات حساسة، وعندما تتداخل الأدوار يصبح الوصول غير المصرّح به خطراً حقيقياً.
توسّع مساحات الهجوم
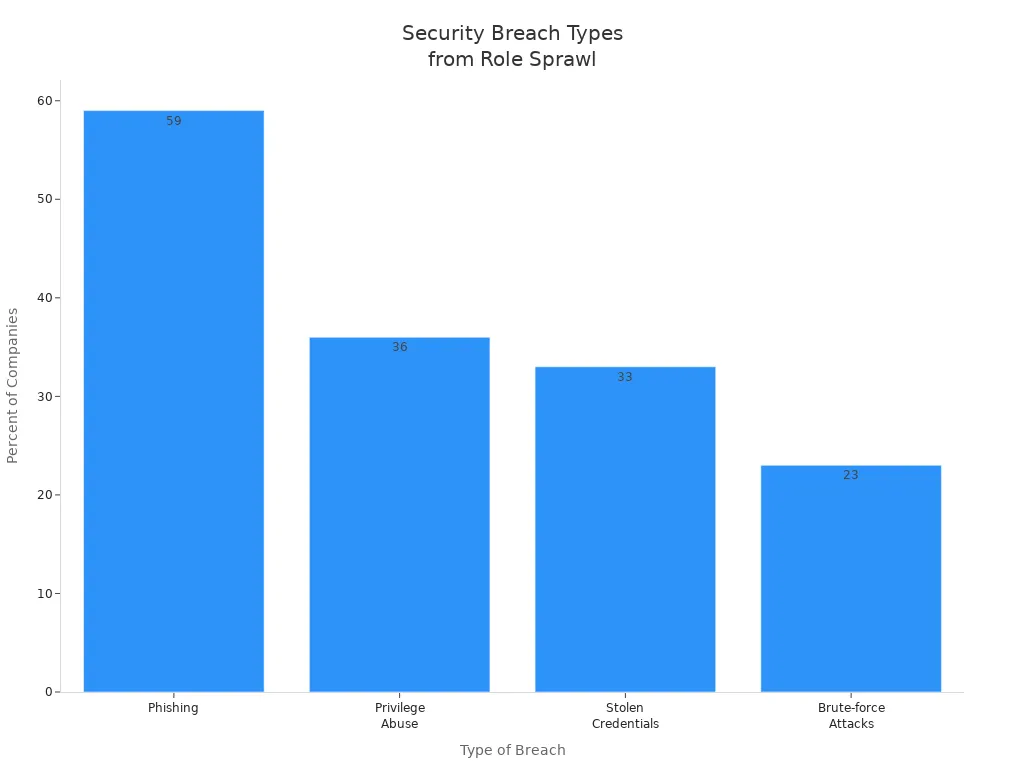
تُظهر البيانات أن انتشار الأدوار غير المُدار يؤدي إلى أنواع متعددة من الخروقات. فعلى سبيل المثال، تُبلغ 59% من الشركات عن هجمات تصيّد احتيالي، فيما تواجه 36% منها إساءة استخدام الامتيازات. يوضح الجدول أدناه نسبة الشركات المتأثرة بأنواع مختلفة من الخروقات المرتبطة بانتشار الأدوار:
نوع الخرق | نسبة الشركات المتأثرة |
|---|---|
التصيّد الاحتيالي | 59% |
إساءة استخدام الامتيازات | 36% |
سرقة بيانات الاعتماد | 33% |
هجمات القوة الغاشمة | 23% |
دراسات حالة للخروقات
خذ على سبيل المثال مؤسسة مالية كبرى تعرّضت لخرق للبيانات بسبب الأذونات المفرطة الممنوحة للموظفين. فقد استغل المهاجمون هويات تمتلك أذونات مفرطة، وصعّدوا امتيازاتهم وتنقلوا عبر البيئة السحابية. تُبرز هذه الحادثة كيف يمكن لانتشار الأدوار أن يحوّل اختراقاً بسيطاً إلى خرق كبير، يطال المؤسسة وعملاءها على حد سواء.
عدم كفاءة العمليات
يؤدي تراكم الأدوار أيضًا إلى عدم كفاءة تشغيلية. فعندما تدير عددًا كبيرًا من الأدوار، فإنك تخلق حالة من الارتباك وتأخيرًا في اتخاذ القرارات. ويمكن لهذا التشتت أن يعيق الإنتاجية ويهدر موارد قيّمة.
خسارة الإنتاجية
غالبًا ما يواجه الموظفون صعوبة في التعامل مع الأدوار المتداخلة، مما يؤدي إلى فقدان الإنتاجية. وتشير الأبحاث إلى أن عدم الكفاءة التشغيلية تنشأ من:
التجزؤ وغياب التكامل بين عدة أدوات أو أدوار.
البيانات المعزولة وانهيار التواصل.
تكرار الجهود والتأخير في اتخاذ القرارات.
يمكن أن تُثقل هذه المشكلات كاهل فرق تقنية المعلومات، مما يجعل إدارة الأنظمة بفعالية أمرًا صعبًا.
مشكلات تخصيص الموارد
عندما لا تكون الأدوار محددة بوضوح، قد تُغفل وظائف أمنية أساسية. فقد تفترض الفرق أن جهة أخرى تدير ضوابط معينة، مما يؤدي إلى غموض مسارات التصعيد أثناء الحوادث. وهذا الغموض قد يبطئ أوقات الاستجابة للحوادث بشكل كبير.
إرهاق التنبيهات
من التأثيرات الحرجة الأخرى لتراكم الأدوار إرهاق التنبيهات لدى فرق الأمن. فمع تزايد عدد التنبيهات، قد يعجز المحللون عن مواكبتها، مما يؤدي إلى الإنهاك واحتمال تفويت التهديدات.
إغراق التنبيهات الأمنية
تكشف الإحصائيات أن 70% من محللي مراكز العمليات الأمنية (SOC) يعانون من الإنهاك بسبب كثرة التنبيهات. ويقضي المحللون غالبًا ورديات عملهم في معالجة تنبيهات منخفضة القيمة، مما يولّد دورة من ردود الفعل بدلًا من التحليل. ويزداد الحمل الذهني مع تراكم التنبيهات، مما يخلق الارتباك وعدم الكفاءة.
عواقب التبلد أمام التنبيهات
يقوّض إرهاق التنبيهات بشكل مباشر أهداف أدوات الأمان. فعندما لا يستطيع المحللون مواكبة التنبيهات الواردة، قد تمر التهديدات الحقيقية دون أن يُنتبه إليها. فقد تكتشف الأدوات الهجمات، لكن القدرة البشرية تصبح عنق الزجاجة. ويؤدي هذا الوضع إلى أوقات استجابة أطول وتفويت تنبيهات حرجة.
يلخص الجدول أدناه تأثيرات إرهاق التنبيهات:
تأثير إرهاق التنبيهات | الوصف |
|---|---|
تفويت التهديدات | تختبئ الهجمات الحقيقية بين الإنذارات الكاذبة فيتم تجاهلها. |
تأخر الاستجابة | تطيل قوائم الانتظار المتنامية الفترة الزمنية بين توليد التنبيه وبدء التحقيق. |
تصنيف غير متسق | يتخذ المحللون المرهقون قرارات متسرعة بسبب حجم العمل. |
تراجع عمق التحقيق | يحول ضغط الوقت دون إجراء تحليل شامل للنشاط المشبوه. |
الإنهاك وترك العمل | يدفع الحمل المزمن المحللين ذوي الخبرة إلى مغادرة وظائف الأمن. |
فقدان الثقة في الأدوات | تفقد الفرق الثقة في المنتجات التي تولّد ضجيجًا أكثر من المعلومات المفيدة. |
التخفيف من تراكم الأدوار
 مصدر الصورة: pexels
أفضل الممارسات لإدارة الأدوار
للإدارة الفعالة لأدوار المستخدمين ومنع تراكم الأدوار، ينبغي اعتماد عدد من أفضل الممارسات. تساعد هذه الممارسات على تبسيط إدارة الوصول وتعزيز الأمان. إليكم أبرز الاستراتيجيات الأساسية:
أفضل الممارسات | الوصف |
|---|---|
اعتماد مبدأ أقل الامتيازات | امنح المستخدمين الحد الأدنى من الأذونات اللازمة لمهامهم فقط. يتجنب هذا النهج منح صلاحيات زائدة ويقلل المخاطر الأمنية. |
فصل المستخدمين والأدوار والأذونات | تعامل مع الأذونات كوحدات مستقلة، والأدوار كمجموعات من الأذونات. يتيح هذا الفصل المرونة ويساعد على منع تراكم الأدوار. |
تصميم الأدوار حول الوظائف التجارية | أنشئ الأدوار بناءً على وظائف عمل مستقرة بدلًا من المسميات الوظيفية. يحافظ هذا التصميم على الاتساق أثناء التغييرات التنظيمية ويقلل الارتباك. |
خطط للاستثناءات في الأدوار، ولكن قلّلها | توقع الحالات الاستثنائية ووثّق الاستثناءات. اسعَ إلى إبقاء الاستثناءات في حدها الأدنى، ودمجها في الأدوار القياسية كلما أمكن ذلك. |
الأتمتة لتقليل الخطأ البشري | طبّق الأتمتة في عمليات التحكم في الوصول القائم على الأدوار (RBAC). تقلل الأتمتة الأخطاء اليدوية والأعباء التشغيلية، وتعزز الأمان والكفاءة معًا. |
تطبيق التحكم في الوصول القائم على الأدوار
يُعد تطبيق التحكم في الوصول القائم على الأدوار (RBAC) خطوة أساسية في التخفيف من تراكم الأدوار. اتبع الخطوات الأساسية التالية لإنشاء نظام RBAC فعّال:
الأدوار الديناميكية التي تبسّط تعيين الوصول وتؤتمته.
التحكم في الوصول القائم على السمات (ABAC) لتعيين الوصول ديناميكيًا استنادًا إلى سمات المستخدم.
التحكم في الوصول القائم على النهج (PBAC) لربط الاستحقاقات بقواعد العمل، بما يضمن توافق الوصول مع نهج المؤسسة.
المراجعة الدورية للأدوار وتنظيفها لمنع تراكم أدوار غير ضرورية مع مرور الوقت.
إعادة تصميم نماذج الوصول من الأساس عندما يجعل التوسع العشوائي للأدوار القديمة الإصلاحات الجزئية غير مجدية.
بتطبيق هذه الخطوات، يمكنك إنشاء بيئة وصول أسهل في الإدارة وأكثر أمانًا.
عمليات التدقيق والمراجعة المنتظمة
إجراء عمليات تدقيق ومراجعات منتظمة أمر أساسي للحفاظ على بيئة وصول آمنة. فيما يلي بعض التوصيات لتدقيق فعّال:
أجرِ تدقيقًا للأدوار مرة واحدة على الأقل سنويًا. وينبغي للمؤسسات في القطاعات عالية المخاطر إجراء عمليات التدقيق بوتيرة أعلى.
قد تحتاج الشركات ذات معدل دوران الموظفين المرتفع إلى زيادة وتيرة عمليات التدقيق لضمان بقاء الأذونات دقيقة.
أنشئ عمليات صيانة منتظمة لإعادة اعتماد الوصول، وجدوِل عمليات تدقيق الأدوار للتحقق من أن الأذونات دقيقة وآمنة في الوقت نفسه.
لا تساعد عمليات التدقيق المنتظمة على تحديد التوسع العشوائي للأدوار وتصحيحه فحسب، بل تعزز أيضًا الامتثال للوائح الأمان. يبسّط RBAC عملية التدقيق من خلال توفير مسار تدقيق واضح لوصول المستخدمين، وهو أمر حيوي للوائح مثل HIPAA وGDPR وPCI DSS.
باتباع هذه الاستراتيجيات، يمكنك الحد بفاعلية من التوسع العشوائي للأدوار وتعزيز إطار الأمان لديك.
تبسيط أطر الأمان
فوائد تقليل التوسع العشوائي للأدوار
يقدّم تقليل التوسع العشوائي للأدوار فوائد عديدة تعزز إطار الأمان في مؤسستك. يبسّط النهج المُبسَّط إدارة الوصول ويقلل المخاطر. فيما يلي أهم المزايا:
توفير التكاليف: بتقليل التوسع العشوائي للأدوار، يمكنك خفض تكاليف التشغيل في تقنية المعلومات بشكل ملحوظ. فغالبًا ما تؤدي بنية الأدوار المعقدة إلى نفقات غير ضرورية، مثل رسوم تراخيص متعددة وتكاليف صيانة. يوضح الجدول أدناه كيف يمكن لتقليل التوسع العشوائي للأدوار أن يوفر المال:
عامل التكلفة | الشرح |
|---|---|
رسوم التراخيص | تدفع المؤسسات غالبًا تراخيص متعددة بسبب التوسع العشوائي للأدوات، ما يؤدي إلى نفقات غير ضرورية. |
تكاليف الصيانة | تتطلب الأدوات الأكثر عددًا صيانةً أعلى، ما يزيد تكاليف التشغيل الإجمالية. |
الوظائف المكررة | يؤدي تداخل الميزات بين الأدوات إلى تعقيد العمليات ورفع التكاليف. |
تكلفة التكامل | تخلق الأنظمة الإضافية تحديات تكامل معقدة تستهلك جزءًا كبيرًا من ميزانيات تقنية المعلومات. |
خسائر إنتاجية الموظفين | يؤدي الاحتكاك التقني إلى خسائر كبيرة في الإنتاجية، ما يكلّف المؤسسات آلافًا سنويًا. |
تحسين الكفاءة: يقلل إطار الأمان المُبسَّط الهدر التشغيلي. يمكنك توزيع الموارد بفاعلية أكبر، ما يتيح لفريقك التركيز على المهام الحرجة بدلًا من إدارة شبكة معقدة من الأدوار.
تحسين الامتثال: يسهّل تبسيط بنية الأدوار الامتثال للوائح. فإطار واضح وموجز يساعدك على الاحتفاظ بسجلات دقيقة ويضمن توافق حقوق الوصول مع متطلبات الامتثال.
تحسين وضع الأمان على المدى الطويل
لا يعالج إطار الأمان المُبسَّط المخاوف الآنية فحسب، بل يعزز وضع الأمان لديك على المدى الطويل أيضًا. فمن خلال إدارة الأدوار بفاعلية، ترفع من قدرتك على الصمود أمام التهديدات السيبرانية الناشئة. ويؤكد إطار الأمن السيبراني من NIST (CSF) 2.0 عددًا من التحسينات الرئيسية التي تدعم هذا الهدف:
أبرز التحسينات في NIST CSF 2.0 | الوصف |
|---|---|
إدارة مخاطر سلسلة التوريد (SCRM) | يركز على إدارة المخاطر عبر سلسلة التوريد بأكملها، لمواجهة تصاعد هجمات سلسلة التوريد. |
إدارة الهوية والتحكم في الوصول | يوفّر إرشادات محسّنة لإدارة الهويات والوصول، وهي ضرورية لتأمين البنية التحتية. |
القياس والمقاييس | يوفّر إرشادات محسّنة لقياس فعالية الأمن السيبراني، ويساعد على التقييم المستمر والتحسين. |
التكامل مع إطار الخصوصية | يتوافق مع إطار الخصوصية الخاص بـ NIST لمقاربة شاملة لمخاطر الأمن والخصوصية. |
إرشادات محسّنة حول مستويات التنفيذ | يوضّح الإرشادات المتعلقة بمستويات التنفيذ لتحسين التقييم وتحديد الأهداف. |
باعتمادك هذه التحسينات، يمكنك بناء إطار أمني أكثر مرونة. مع ذلك، قد تظهر تحديات عند تبسيط إطار الأمن لديك. تشمل المشكلات الشائعة عدم الكفاءة التشغيلية، وارتفاع التكاليف، وفجوات المهارات لدى فريق الأمن. ومعالجة هذه التحديات أمر بالغ الأهمية للحفاظ على وضعية أمنية قوية.
يُعد إدارة تضخم الأدوار أمرًا بالغ الأهمية للحفاظ على إطار أمني قوي. عليك أن تدرك أن الأدوار المفرطة قد تؤدي إلى ثغرات وعدم كفاءة. تدعم إدارة الأدوار الفعّالة وضعية الأمن لديك بعدة طرق:
الفائدة | الشرح |
|---|---|
يفرض مبدأ أقل الامتيازات | يضمن أن يملك المستخدمون الوصول اللازم لمهامهم فقط، مما يقلل الضرر المحتمل. |
يقلل سطح الهجوم | يقصر الأذونات على الأدوار الضرورية، ويغلق نقاط الدخول أمام المهاجمين. |
يسهّل التدقيق والامتثال | يبسّط إثبات ضوابط الوصول، ويساعد على الامتثال للوائح مثل HIPAA وGDPR. |
يرفع الكفاءة التشغيلية | يركّز الأذونات، ويقلل العمل اليدوي، ويسرّع الاستجابة أثناء الحوادث الأمنية. |
تقليل التكاليف الإدارية | يبسّط إدارة الوصول، مما يؤدي إلى وفورات كبيرة في التكاليف للمؤسسات. |
من خلال تبسيط إطار الأمن لديك، ترفع من قدرة مؤسستك على الصمود في وجه التهديدات السيبرانية.
قائمة مراجعة: معالجة تضخم الأدوار باستخدام Entra ID
الغرض: منع تضخم الأدوار ومعالجته لتعزيز إدارة الهويات والوصول لديك، وتوضيح سبب إضعافه لإطار الأمن لديك وكيفية معالجته باستخدام Entra ID.
- جرد الأدوار والتعيينات الحالية
- الإجراء: تصدير جميع الأدوار المدمجة والمخصصة، بما في ذلك أدوار Azure AD وAzure RBAC والأدوار المميزة.
- السبب: إنشاء خط أساس لاكتشاف التضخم والأذونات اليتيمة.
- المالك: فريق IAM/المسؤولون | الأولوية: عالية | الحالة: ☐
- ربط الأدوار بالوظائف التجارية ومبدأ أقل الامتيازات
- الإجراء: لكل دور، وثّق الغرض التجاري والأذونات المطلوبة، وحدّد الأدوار التي تملك صلاحيات مفرطة.
- السبب: التأكد من أن الأدوار تعكس الاحتياجات الفعلية للوظيفة وتطبّق مبدأ أقل الامتيازات.
- المالك: مالكو التطبيقات | الأولوية: عالية | الحالة: ☐
- دمج الأدوار المكررة أو المتداخلة وترشيدها
- الإجراء: ادمج الأدوار المتشابهة، أو أزل الأدوار غير المستخدمة أو المخصصة، واستبدلها بأدوار محددة النطاق كلما أمكن.
- السبب: يقلل التعقيد وسطح الهجوم الناتجين عن تضخم الأدوار.
- المالك: فريق IAM/المسؤولون | الأولوية: متوسطة | الحالة: ☐
- اعتماد معايير تسمية الأدوار وتصنيفها
- الإجراء: حدّد اصطلاحات التسمية، ووسوم التصنيف (مثل: مسؤول، للقراءة فقط، مؤقت)، ومتطلبات التوثيق.
- السبب: يجعل الأدوار قابلة للاكتشاف ويسهّل الحوكمة.
- المالك: قائد حوكمة الهويات | الأولوية: متوسطة | الحالة: ☐
- استخدام Privileged Identity Management (PIM) للأدوار المرتفعة الصلاحيات
- الإجراء: اشترط التعيين المؤهَّل مع الموافقة، والتفعيل عند الحاجة، والوصول المحدد بمدة لجميع الأدوار المميزة.
- السبب: يحدّ من الامتيازات الدائمة ويقلل الصلاحيات المفرطة المستمرة.
- المالك: فريق الأمن/عمليات تقنية المعلومات | الأولوية: عالية | الحالة: ☐
- تنفيذ مراجعات الوصول القائمة على الأدوار
- الإجراء: جدوِل مراجعات دورية للوصول في Entra ID للأدوار المميزة والحرجة، مع إشراك المالكين والمديرين.
- السبب: تكشف المراجعات المنتظمة تضخم الأدوار والتعيينات القديمة.
- المالك: مالكو الموارد | الأولوية: عالية | الحالة: ☐
- فرض entitlement management وحزم الوصول
- الإجراء: استخدم entitlement management في Entra ID لتعريف حزم وصول مفهرسة مع مسارات موافقة وتاريخ انتهاء.
- السبب: يركّز طلبات الوصول ويمنع انتشار الأدوار بشكل عشوائي.
- المالك: فريق IAM/المسؤولون | الأولوية: متوسطة | الحالة: ☐
- أتمتة التوفير وإلغاء التوفير
- الإجراء: ادمج أنظمة الموارد البشرية وأتمتة دورة حياة الهويات لمنح الأدوار وتعديلها وسحبها بناءً على السمات والأحداث.
- السبب: يقلل أخطاء تعيين الأدوار اليدوية والوصول اليتيم.
- المالك: هندسة الهويات | الأولوية: عالية | الحالة: ☐
- مراقبة تغييرات تعيين الأدوار والتفعيلات غير الاعتيادية
- الإجراء: تهيئة السجلات التشخيصية والتنبيهات وتحليلات Sentinel لأحداث إنشاء الأدوار وتعيينها وتفعيلها.
- السبب: يكشف الأنشطة المشبوهة الناتجة عن تضخم الأدوار في وقت مبكر.
- المالك: عمليات الأمان | الأولوية: عالية | الحالة: ☐
- تطبيق الوصول المشروط وفصل المهام
- الإجراء: ادمج ضوابط الأدوار مع نهج الوصول المشروط، وفرض فصل المهام على الإجراءات الحرجة.
- السبب: يخفف المخاطر حتى عندما تكون الأدوار واسعة النطاق، ويمنع التواطؤ وإساءة الاستخدام.
- المالك: هندسة الأمان | الأولوية: عالية | الحالة: ☐
- تحديد انتهاء صلاحية الأدوار والوصول المؤقتين
- الإجراء: اشترط أن يكون لكل تعيين مؤقت أو طارئ للأدوار انتهاء تلقائي للصلاحية ومحفزات للمراجعة.
- السبب: يمنع استمرار الصلاحيات المرتفعة وتراكم تضخم الأدوار.
- المالك: فريق IAM/المسؤولين | الأولوية: عالية | الحالة: ☐
- فرض سير عمل اعتماد تغييرات الأدوار
- الإجراء: اشترط توثيق المبررات والحصول على اعتمادات متعددة الأطراف قبل إنشاء الأدوار أو تعديلها.
- السبب: يضبط انتشار الأدوار المخصصة ويفرض الحوكمة.
- المالك: لجنة مراقبة التغيير | الأولوية: متوسطة | الحالة: ☐
- توثيق نشر نهج استخدام الأدوار
- الإجراء: احتفظ بتوثيق متاح حول غرض الأدوار ومالكيها وإرشادات استخدامها، ودرّب أصحاب المصلحة.
- السبب: يشجع على التعيين المسؤول ويقلل من إنشاء الأدوار بشكل عشوائي.
- المالك: حوكمة IAM | الأولوية: متوسطة | الحالة: ☐
- إجراء مراجعات دورية لاستحقاقات الأدوار والأذونات
- الإجراء: راجع تعريفات الأدوار بحثاً عن أذونات مفرطة، وحدّث نطاقات الأدوار لتقليل الامتيازات.
- السبب: يمنع زحف الأدوار، أي اكتساب الأدوار لأذونات إضافية مع مرور الوقت.
- المالك: الأمان/التدقيق | الأولوية: متوسطة | الحالة: ☐
- وضع مؤشرات الأداء الرئيسية وإعداد تقارير حول تضخم الأدوار
- الإجراء: تتبع المقاييس التالية: عدد الأدوار، والأدوار غير المستخدمة، ونسبة الحسابات المميزة ذات الوصول الدائم، والزمن اللازم لمعالجة النتائج.
- السبب: يوفر تقدماً قابلاً للقياس في الحد من تضخم الأدوار وتحسين وضع الأمان.
- المالك: مقاييس الأمان | الأولوية: منخفضة/متوسطة | الحالة: ☐
- تنفيذ تمارين محاكاة الهجمات والتنظيف
- الإجراء: حاكِ دورياً تصعيد الامتيازات، ونفّذ جولات تنظيف لإزالة الأدوار والتعيينات غير الضرورية.
- السبب: يتحقق من فعالية الضوابط ويكشف مخاطر التضخم الخفية.
- المالك: الفريق الأحمر/الفريق الأزرق | الأولوية: متوسطة | الحالة: ☐
نصائح لإكمال المهام: ابدأ بجرد الأدوار، وفرض PIM وإدارة الاستحقاقات، وأتمتة أحداث دورة الحياة، والمراقبة المستمرة، مع توضيح سبب تقويض تضخم الأدوار لإطار الأمان لديك بحكم تصميمه. استخدم قائمة التحقق هذه للتخطيط وتعيين المالكين وتتبع الحالة إلى أن يُسيطر على تضخم الأدوار.
الأسئلة المتداولة: تضخم أدوات الأمان السيبراني وتكلفة تضخم الأدوات
ما هو تضخم الأدوار، وكيف يقوّض إطار الأمان لديك؟
يحدث تضخم الأدوار عندما يتراكم لدى المستخدمين أذونات تتجاوز ما تتطلبه وظائفهم، وغالباً ما يحدث ذلك لأن كثيراً من المؤسسات تضيف منتجات أمان جديدة أو أدوات جديدة أو صلاحيات وصول مخصصة بشكل عشوائي بدلاً من توحيد سير العمل. يؤدي ذلك إلى توسيع سطح الهجوم وخلق ثغرات أمنية، ويقلل من الرؤية والتحكم، ويعقّد الحوكمة، ويصعّب على فرق الأمان رصد التهديدات، مما يُضعف وضع الأمان لدى المؤسسة.
كيف يتفاعل تضخم الأدوار مع تضخم أدوات الأمان السيبراني وتضخم الموردين؟
يعزز تضخم الأدوار وتضخم أدوات الأمان السيبراني بعضهما بعضاً؛ فكثرة الأدوات والموردين تؤدي إلى تجزؤ سياسات الهوية والوصول عبر منظومة الأمان بأكملها، وكل أداة جديدة تأتي غالباً بأدوارها وأذوناتها الخاصة. هذا التجزؤ يجعل من الصعب مركزة الحوكمة، ويزيد تعقيد إدارة الوصول عبر بيئة الأمان في المؤسسة، ويمكن أن يؤدي إلى مخاطر أمنية جسيمة وإخفاقات في الامتثال.
هل يمكن أن يرفع تضخم الأدوار تكلفة تضخم الأدوات على مؤسستي؟
نعم. يولّد تضخم الأدوار تكاليف خفية، إذ يضطر فرق مركز عمليات الأمان (SOC) وفرق عمليات الأمان إلى قضاء وقت أطول في مراجعات الوصول اليدوية، والمعالجة، والتحقيق في الحوادث عبر منتجات أمان كثيرة. وتجد المؤسسات نفسها تدفع مقابل قدرات متداخلة وتراخيص مكررة، فتفقد مرونتها السيبرانية وفعالية الكشف والاستجابة، مما يرفع التكلفة الإجمالية لتضخم الأدوات.
ما قضايا الرؤية والتحكم التي تنشأ عن تضخم الأدوار؟
يُضعف تضخّم الأدوار الرؤيةَ والتحكم لأنه يحجب معرفة من يملك صلاحية الوصول إلى ماذا. وعندما تكون الأدوار غير متسقة عبر الأدوات المختلفة، يصعب على فرق الأمن ربط نقاط النهاية وصلاحيات المستخدمين وتغطية اكتشاف التهديدات، فتتراجع القدرة على رصد الحركة الجانبية أو إساءة استخدام الصلاحيات. ويُضعف غياب الرؤية المركزية الاكتشاف والاستجابة، ويزيد من احتمال وقوع خروقات أمنية.
كيف يؤثر تضخّم الأدوار في جهود الامتثال والحوكمة؟
يُعقّد تضخّم الأدوار الامتثال، إذ يصعب إثبات تطبيق مبدأ أقل الامتيازات، وفصل الواجبات، وثبات نهج الوصول عبر البنية التحتية الأمنية. كما أن تشتّت الأدوار عبر أدوات ومورّدين كثيرين يجعل سجلات التدقيق ناقصة أو غير متسقة، ما يزيد مخاطر عدم الامتثال والغرامات التنظيمية، ما لم يُطبَّق توحيد الأدوات وتحسين الحوكمة.
ما الخطوات العملية التي تقلّل تضخّم الأدوار وتحسّن الأمن بشكل عام؟
ابدأ بحصر الأدوار عبر مجموعة الأدوات الأمنية وربطها بسير العمل في المؤسسة، ثم أوقف الأدوار المكررة عند توحيد الأدوات أو مركزية إدارة الهوية والوصول. طبّق التحكم في الوصول المستند إلى الأدوار، وأتمت عمليات المنح والسحب، وفضّل عددًا أقل من الأدوات التي تتكامل جيدًا فيما بينها. تقلّل هذه الإجراءات من تضخّم أدوات الأمن السيبراني، وتبسّط اكتشاف التهديدات والاستجابة لها، وتعزز الوضع الأمني للمؤسسة.
كيف تساعد الأتمتة في منع تضخّم الأدوار وتحسين الاكتشاف والاستجابة؟
تفرض الأتمتة إسنادًا متسقًا للأدوار، وتزيل الأخطاء اليدوية التي تولّد التضخّم. فإدارة دورة حياة الهوية آليًا، ومراجعات الوصول، ونشر النهج عبر منصات الأمن المتكاملة، تقلّل عدد التغييرات اليدوية التي تؤدي إلى التضخّم لدى المحللين، وتسرّع أوقات الاستجابة في مركز عمليات الأمن، وتتيح لمختصي الأمن السيبراني التركيز على اكتشاف التهديدات ومعالجتها ذات القيمة العالية.
متى يكون توحيد الأدوات أو الانتقال إلى منصة أمنية هو النهج الصحيح؟
يكون التوحيد مناسبًا عندما تتداخل وظائف أدوات كثيرة، فيؤدي ذلك إلى التشتت وتعدد المورّدين وارتفاع التكاليف. فالانتقال إلى منصة أمنية موحدة، أو تقليص عدد المنتجات الأمنية، يمكن أن يستعيد الرؤية، ويخفف تعقيد إدارة الوصول والتهديدات، ويحقق نتائج أمنية حقيقية مثل تحسين المرونة السيبرانية، وتسريع الاكتشاف والاستجابة، وتعزيز الحوكمة.
كيف ينبغي للمؤسسات تقييم الأدوات الجديدة لتجنّب تفاقم تضخّم الأدوار؟
قيّم ما إذا كانت الأداة الجديدة تتكامل مع ضوابط الهوية والوصول القائمة، وتدعم التزويد المركزي للحسابات، وتقلّل عدد الأدوات في مجموعة الأمن لديك. وتحقّق مما إذا كانت الأداة تسد حاجة غير ملبّاة أم تكرر إمكانات موجودة، واطلب نماذج أدوار وأذونات واضحة. إن إعطاء الأولوية للتكامل وقلة الأدوات والأتمتة يساعد على منع التضخّم في الأمن السيبراني، ويقلّل أثر كل أداة جديدة على الوضع الأمني للمؤسسة.